
Kort svar: Beherskelse af Google Tag Manager til compliant samtykkearbejdsgange kræver konfiguration af Googles Consent Mode v2, tilslutning af en certificeret Consent Management Platform og brug af GTM's indbyggede samtykkeinitialiseringstriggere til at blokere tags, indtil brugere giver tilladelse. Hvis det gøres korrekt, opfylder denne opsætning GDPR, CCPA og Googles EU User Consent Policy samtidigt, samtidig med at meningsfulde måledata bevares.
Nøglepunkter
- Consent Mode v2 introducerer to nye parametre,
ad_user_dataogad_personalization, hvilket giver annoncører mere granulær kontrol ud over de oprindeligead_storageoganalytics_storagesignaler [1] - GTM's Consent Initialization trigger udløses før alle andre triggere, hvilket sikrer, at ingen tags udføres, før samtykkestatus er etableret [2]
- Tags med indbyggede samtykkekontroller sender anonymiserede pings (ikke cookies), når samtykke nægtes, hvilket muliggør statistisk datamodellering [3]
- Manglende implementering af samtykke korrekt i GTM kan udsætte organisationer for bøder og tab af Googles funktioner til annoncetilpasning [1]
- GTM's Consent Overview side tillader masse redigering af samtykkeindstillinger på tværs af en hel container, hvilket reducerer konfigurationsfejl [2]
- En certificeret CMP som Biscotti CMP kan integreres direkte med GTM for at automatisere levering af samtykkesignaler
- Test af samtykkearbejdsgange i GTM Preview Mode før publicering er ikke til forhandling for at fange fejlkonfigurerede tag-udløsningsregler
- E-handelssider står over for øget risiko, fordi købs- og remarketing-tags er blandt de mest samtykkefølsomme tagtyper
Hvad er Google Tag Manager, og hvordan fungerer det med samtykke
Google Tag Manager (GTM) er et tagstyringssystem, der lader webstedsejere implementere og administrere JavaScript-snippets (tags) uden at ændre webstedskoden direkte. I forbindelse med samtykke fungerer GTM som håndhævelseslaget: det modtager samtykkesignaler fra en Consent Management Platform og bruger disse signaler til at beslutte, hvilke tags der må udløses.
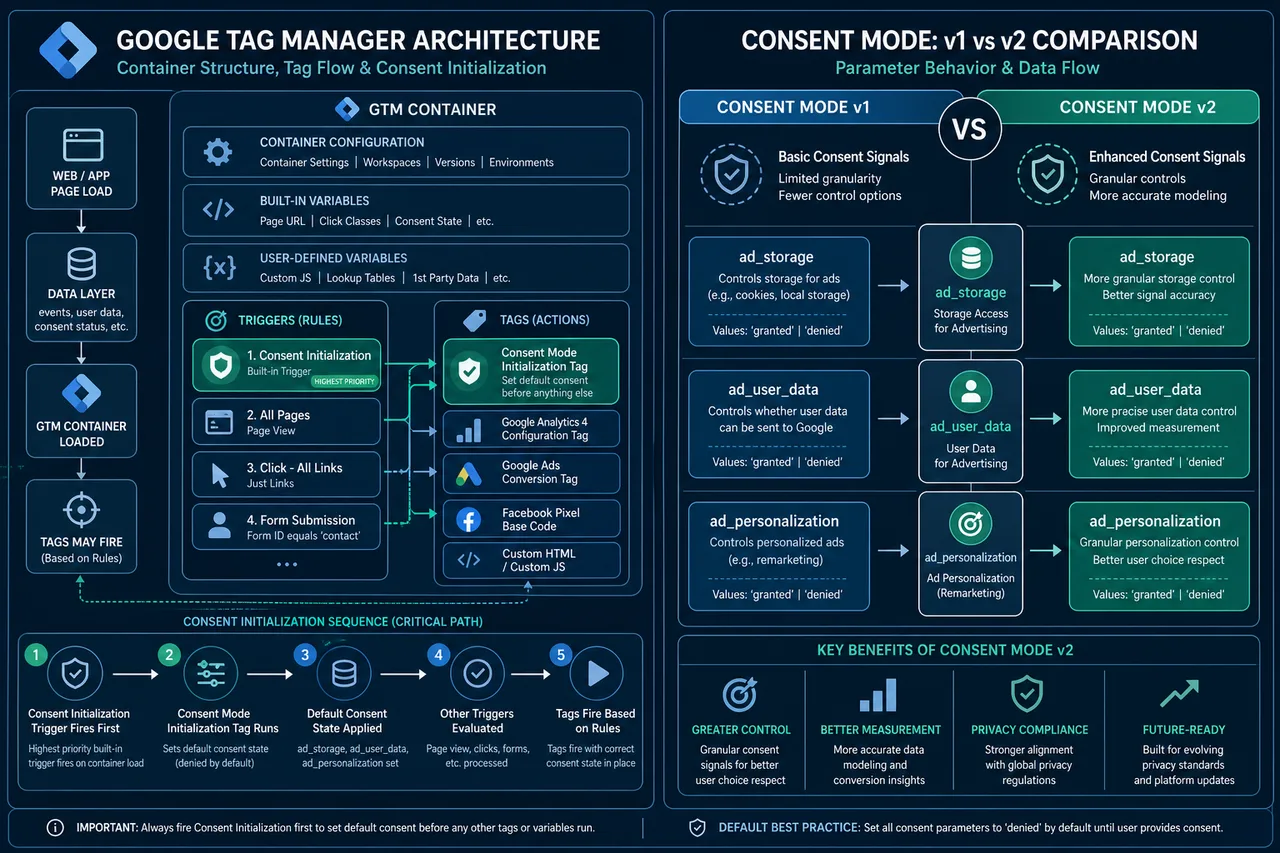
Når en bruger lander på en side, sker følgende sekvens:
- GTM-containeren indlæses
- Consent Initialization triggeren udløses og indstiller den oprindelige samtykkestatus, før noget andet tag udføres [2]
- CMP-banneret vises og fanger brugerens valg
- Samtykkesignaler skubbes til GTM's datalag
- Tags med samtykkekrav kontrollerer den aktuelle status og udløses eller forbliver blokeret i overensstemmelse hermed
Denne arkitektur betyder, at GTM i sig selv ikke indsamler samtykke, det læser og håndhæver det. CMP er ansvarlig for at fange og gemme brugerpræferencer.
Hvad er forskellen mellem Consent Mode v1 og v2
Consent Mode v2 er en betydelig udvidelse af det oprindelige framework, og det er afgørende at forstå forskellen for alle, der fokuserer på at mestre Google Tag Manager til compliant samtykkearbejdsgange.
Consent Mode v1 dækkede to parametre:
ad_storage: styrer annonceringscookiesanalytics_storage: styrer analyse cookies
Consent Mode v2 tilføjer to yderligere parametre [1]:
ad_user_data: styrer, om brugerdata må sendes til Google til annonceringsformålad_personalization: styrer, om data må bruges til personaliseret annoncering
Den praktiske konsekvens er, at annoncører, der kun implementerede v1, ikke længere er fuldt ud compliant med Googles EU User Consent Policy. Fra marts 2024 krævede Google v2-adoption for EØS-trafik for at bevare adgangen til målgruppebaserede funktioner og konverteringsmodellering. Websteder, der stadig kører v1-konfigurationer, bør behandle opgradering som en presserende afhjælpningsopgave, ikke en valgfri forbedring.
Sådan opsætter du Consent Mode i Google Tag Manager
Opsætning af Consent Mode i GTM er en struktureret proces. Hvert trin bygger på det forrige, og at springe et trin over resulterer typisk i tavse fejl, der er svære at diagnosticere senere.
Trin 1: Vælg og installer en kompatibel CMP Vælg en CMP, der understøtter GTM-integration og Consent Mode v2. Biscotti CMP leverer en GTM-native integration, der håndterer injektion af samtykkesignaler automatisk.
Trin 2: Konfigurer Consent Initialization triggeren
I GTM skal du oprette et tag, der indstiller standard samtykkestatusser ved hjælp af gtag('consent', 'default', {...}). Tildel det Consent Initialization triggeren, så det udløses før alt andet [2].
Trin 3: Indstil konservative standarder
Indstil alle samtykkeparametre til 'denied' for EØS-brugere. Dette sikrer, at ingen data indsamles, før brugeren træffer et valg.
Trin 4: Skub samtykkeopdateringer via datalaget
Når brugeren accepterer eller afviser, skal CMP'en skubbe et gtag('consent', 'update', {...}) kald. GTM læser dette og justerer tag-adfærd i realtid.
Trin 5: Verificer indbyggede samtykkekontroller på Google-tags Google Ads, GA4 og Floodlight-tags inkluderer indbyggede samtykkekontroller. Bekræft, at disse er aktiveret i taggets avancerede indstillinger i GTM [3].
Trin 6: Brug siden Consent Overview GTM's Consent Overview side viser hvert tag og dets samtykkekonfiguration i én visning, hvilket gør det ligetil at identificere ukonfigurerede tags og anvende masse redigeringer [2].
Sådan gør du GTM compliant med GDPR og CCPA
Overholdelse af GDPR og CCPA gennem GTM kræver, at man adresserer både teknisk konfiguration og juridisk ansvarlighed. GTM-konfiguration håndterer den tekniske håndhævelse; juridiske forpligtelser kræver organisatoriske politikker, som GTM alene ikke kan opfylde.
For GDPR (EØS-brugere):
- Implementer Consent Mode v2 med
'denied'standarder, før samtykke gives - Sørg for, at CMP'en registrerer og gemmer samtykke med tidsstempler og versionsnumre
- Overhold tilbagetrækning af samtykke ved at genudløse tag-blokering, når brugere fravælger
For CCPA (Californiske brugere):
- Tilbyd en "Do Not Sell or Share My Personal Information"-mekanisme
- Kortlæg GTM-tags, der deler data med tredjeparter, til et CCPA opt-out-signal
- Bemærk, at CCPA opererer på en opt-out-model, i modsætning til GDPR's opt-in-krav
En forskningsartikel fra 2023, offentliggjort på arXiv, identificerede specifikke tilfælde, hvor GTM-implementeringer delte personlige data uden tilstrækkeligt samtykke, hvilket understreger, at fejlkonfigurerede containere, ikke GTM i sig selv, typisk er kilden til juridisk eksponering [4].
Almindelig fejl: Anvendelse af GDPR-samtykkelogik globalt i stedet for geo-targeting. At præsentere en hård samtykkeport for amerikanske brugere, hvor det ikke er lovligt påkrævet, skaber unødvendig friktion uden compliance-fordel.
Bedste Consent Management Platform til integration med GTM
Den rigtige CMP til GTM-integration er en, der understøtter Consent Mode v2, IAB Transparency and Consent Framework (TCF) v2.0, og tilbyder et native GTM-tag eller datalag-integration [3].
Biscotti CMP er designet specifikt til GTM-baserede implementeringer og leverer automatisk injektion af samtykkesignaler i datalaget og forudbyggede GTM-tag-skabeloner. Dette fjerner behovet for manuel gtag-scripting og reducerer risikoen for fejlkonfiguration. For organisationer, der administrerer flere GTM-containere på tværs af forskellige domæner, er en CMP med understøttelse af flere egenskaber og centraliseret samtykkelogning særligt værdifuld.
Når du evaluerer en CMP, skal du verificere:
- Native understøttelse af alle fire Consent Mode v2-parametre
- TCF v2.0-certificering for EØS-overholdelse
- Auditlog-funktioner til at demonstrere samtykkeregistreringer over for tilsynsmyndigheder
- Geo-targeting til at levere forskellige samtykkeoplevelser efter jurisdiktion
Sådan blokerer du tags, indtil en bruger giver samtykke i GTM
Tags kan blokeres i GTM gennem to komplementære mekanismer: indbyggede samtykkekontroller og triggerbetingelser.
Indbyggede samtykkekontroller er tilgængelige på Googles egne tags (GA4, Google Ads Conversion Tracking osv.). Når de er aktiveret, vil tagget ikke udløses, eller vil udløses i en begrænset, cookieløs tilstand, baseret på den aktuelle samtykkestatus [3].
Triggerbaseret blokering gælder for tredjeparts-tags, der mangler indbygget samtykkelogik. Fremgangsmåden:
- Opret en brugerdefineret hændelsestrigger, der kun udløses efter en specifik samtykke-givet datalagshændelse
- Tilføj en undtagelsestrigger, der udløses ved sideindlæsning for at blokere tagget som standard
- Brug GTM's tag-sekvensering eller triggergrupper til at håndhæve den korrekte udløsningsrækkefølge
For tags, der aldrig må udløses uden udtrykkeligt samtykke (f.eks. remarketing-pixels eller sessionsoptagelsesværktøjer), er triggerbaseret blokering den mere pålidelige metode, fordi den ikke afhænger af tag-leverandørens interne samtykkeimplementering.
Hvad sker der, hvis du ikke implementerer samtykke i Google Tag Manager
At springe samtykkeimplementering over i GTM medfører konsekvenser inden for tre kategorier: regulerende, kommercielle og tekniske.
Regulerende: GDPR-bøder kan nå 4% af den globale årlige omsætning eller 20 millioner euro, alt efter hvad der er højest. CCPA-straffe vurderes pr. overtrædelse. Forskning har dokumenteret virkelige GTM-implementeringer, der transmitterede personlige data uden samtykke, hvilket skaber klar juridisk eksponering [4].
Kommercielle: Google kræver samtykkesignaler for EØS-brugere for at muliggøre annoncetilpasning og konverteringsmodellering. Uden Consent Mode v2 mister annoncører adgang til målgruppemålretningsfunktioner og ser forringede attributiondata [1].
Tekniske: Uden standardindstillinger for samtykketilstand udløses tags øjeblikkeligt ved sideindlæsning for alle brugere, inklusive dem i jurisdiktioner, hvor dette er forbudt. Dette er ikke et gråt område, det er en overtrædelse af Googles egen EU User Consent Policy [1].
"Tags med indbyggede samtykkekontroller vil ikke gemme cookies, når samtykke nægtes, men kan sende anonymiserede pings for at muliggøre datamodellering.", Google Tag Manager dokumentation [3]
Kan du bruge Google Tag Manager uden et samtykkebanner
GTM kan teknisk set implementeres uden et samtykkebanner, men det er kun lovligt tilladt under specifikke, snævre omstændigheder.
Et samtykkebanner er ikke påkrævet, hvis:
- Webstedet betjener ingen brugere i EØS, Storbritannien eller andre jurisdiktioner med samtykkelovgivning
- Alle implementerede tags indsamler ingen personlige data og sætter ingen ikke-essentielle cookies
- Webstedet bruger kun strengt nødvendige cookies (f.eks. sessionsgodkendelse)
For stort set alle websteder, der kører analyse-, annoncerings- eller personaliseringstags, er et samtykkebanner lovligt påkrævet for EØS-trafik. At drive GTM uden et, mens man kører GA4- eller Google Ads-tags, udgør en overtrædelse af GDPR's krav om lovligt grundlag.
Særligt tilfælde: Et rent informativt websted uden sporings-tags og ingen tredjeparts-scripts kan køre GTM (f.eks. til at administrere strukturerede data eller A/B-test via server-side rendering) uden et samtykkebanner, forudsat at ingen personlige data behandles.
Sådan tester du samtykkearbejdsgange i GTM, før du går live
GTM's Preview Mode er det primære testværktøj. Det giver udviklere mulighed for at inspicere, hvilke tags der blev udløst, hvilke triggere der blev aktiveret, og hvad datalaget indeholdt på hvert tidspunkt, alt sammen uden at publicere ændringer til live-brugere.
Testtjekliste:
- Bekræft, at Consent Initialization-tagget udløses før alle andre tags i Preview Mode-tidslinjen
- Simuler en samtykkenægtelse og verificer, at ikke-essentielle tags ikke udløses
- Simuler en samtykketildeling og verificer, at de relevante tags udløses umiddelbart efter opdateringshændelsen
- Kontroller, at samtykkestatus bevares på tværs af sidenavigationer (ikke kun landingssiden)
- Brug browserens udviklerværktøjer til at bekræfte, at ingen cookies sættes, før samtykke gives
- Verificer, at de fire Consent Mode v2-parametre alle er til stede i datalagets push
For websteder med flere jurisdiktioner skal du teste med en VPN eller et geo-simuleringsværktøj for at bekræfte, at brugere i EØS modtager opt-in-flowet, mens brugere i andre regioner modtager den passende oplevelse.
Hvorfor virker min Consent Mode ikke i Google Tag Manager
Den mest almindelige årsag til, at Consent Mode fejler lydløst i GTM, er, at standard samtykkestatus er indstillet, efter at andre tags allerede er udløst. Dette sker, når Consent Initialization triggeren ikke bruges, eller når CMP-scriptet indlæses asynkront efter GTM-containeren.
Diagnostiske trin:
- Åbn GTM Preview Mode og kontroller tag-udløsningsrækkefølgen i Summary-tidslinjen
- Bekræft, at samtykke-standardtagget udløses på position 1, før DOM Ready- eller Window Loaded-hændelser
- Kontroller datalaget for
gtag('consent', 'default', ...)oggtag('consent', 'update', ...)hændelser - Verificer, at CMP'en injicerer samtykkesignaler via datalaget, ikke via et direkte
gtag-kald, der omgår GTM - På Google-tags skal du bekræfte, at "Enable consent overview" er markeret i taggets avancerede indstillinger [2]
Et hyppigt særtilfælde: udviklere konfigurerer Consent Mode korrekt til desktop, men glemmer, at der findes en separat AMP- eller mobilwebcontainer uden samtykkekonfiguration overhovedet.
Har du brug for en advokat til at opsætte GTM samtykkearbejdsgange
Teknisk konfiguration af GTM og Consent Mode kræver ikke en advokat. Men de juridiske beslutninger, der ligger til grund for denne konfiguration, hvilket retsgrundlag der gælder, hvad der udgør en "legitim interesse", hvordan man formulerer samtykkeerklæringer, drager fordel af kvalificeret juridisk gennemgang.
Specifikt skal du konsultere juridisk rådgivning for:
- Udarbejdelse af privatlivspolitikken og cookiepolitikken, der henvises til i samtykkebanneret
- Bestemmelse af, om legitim interesse gælder for behandlingsaktiviteter
- Gennemgang af databehandlingsaftaler med tag-leverandører
- Vurdering af, om specifikke tagtyper kræver udtrykkeligt samtykke i henhold til gældende lovgivning
GTM-konfiguration implementerer de beslutninger, der er truffet af juridiske og compliance-teams. Udviklere bør ikke træffe disse væsentlige juridiske afgørelser ensidigt.
Google Tag Manager Samtykke til e-handelssporing
E-handelssider står over for de mest komplekse samtykkescenarier i GTM, fordi købssporing, remarketing og Customer Match-tags er blandt de mest dataintensive og juridisk følsomme.
Vigtige overvejelser for e-handel:
- GA4 Enhanced Ecommerce-hændelser (køb, add_to_cart, begin_checkout) er knyttet til
analytics_storage-samtykke. Hvis det nægtes, vil disse hændelser ikke udløses med brugeridentifikatorer vedhæftet [3] - Google Ads konverteringstags kræver både
ad_storageogad_user_data-samtykke under Consent Mode v2 [1] - Customer Match-uploads kræver eksplicitte samtykkesignaler, før brugerdata kan sendes til Google til målgruppematching [3]
- Remarketing-tags afhænger af
ad_personalization-samtykke; uden det kan brugere ikke føjes til remarketinglister
For e-handelsoperatører er forretningsgrundlaget for korrekt samtykkeimplementering direkte: uden det forringes konverteringsmodellering, remarketingmålgrupper skrumper, og attributiondata bliver upålidelige. Consent Modes anonymiserede ping-mekanisme kompenserer delvist for nægtet samtykke ved at muliggøre statistisk modellering, men det er ikke en erstatning for faktisk samtykke [3].
Hvor ofte skal du opdatere din GTM samtykkeopsætning
GTM-samtykkekonfigurationer kræver gennemgang, når et af følgende sker:
- Google udgiver en ny version af Consent Mode eller tilføjer nye parametre
- En ny privatlivsforordning træder i kraft i en jurisdiktion, hvor webstedet opererer
- Nye tags tilføjes GTM-containeren, der behandler personlige data
- CMP-leverandøren udgiver en større opdatering til sin GTM-integration
- En databeskyttelsesmyndighed udsteder ny vejledning, der påvirker tag-baseret sporing
Som et udgangspunkt er en kvartalsvis revision af GTM Consent Overview-siden et rimeligt minimum for websteder med aktive annoncerings- og analyse-stacks. E-handelssider med høj trafik eller dem, der opererer på tværs af flere jurisdiktioner, bør gennemgå oftere.
Hvad er straffen for ikke-compliant GTM-implementering
Straffe for ikke-compliant GTM-implementeringer vurderes i henhold til den gældende privatlivsforordning, ikke specifikt mod GTM. Platformen er et værktøj; ansvaret ligger hos dataansvarlig (webstedsoperatøren).
GDPR: Op til 20 millioner euro eller 4% af den globale årlige omsætning, alt efter hvad der er højest, for alvorlige overtrædelser. Tilsynsmyndigheder har udstedt bøder specifikt relateret til ulovlige cookie- og sporingsimplementeringer.
CCPA/CPRA: Civile bøder på op til $7.500 pr. forsætlig overtrædelse. California Privacy Protection Agency har beføjelse til at revidere og håndhæve.
Googles egen håndhævelse: Manglende overholdelse af Googles EU User Consent Policy resulterer i tab af funktioner til annoncetilpasning og måling, hvilket er en betydelig kommerciel straf uafhængigt af regulerende handling [1].
arXiv-undersøgelsen om GTM-privatlivsrisici fandt konkrete eksempler på transmission af personlige data uden samtykke, hvilket understreger, at dette ikke er teoretiske risici [4].
FAQ
Q: Hvad er Consent Initialization triggeren i GTM? A: Det er en speciel GTM-trigger, der udløses før alle andre triggere i containeren, hvilket sikrer, at samtykke-standarder er indstillet, før noget tag kan udføres. Det er afgørende for ethvert tag, der læser eller skriver samtykkestatus [2].
Q: Erstatter Consent Mode v2 v1 fuldstændigt?
A: Ja. Consent Mode v2 er den nuværende standard og tilføjer ad_user_data og ad_personalization parametre til de oprindelige to. Websteder, der stadig er på v1, bør opgradere for at bevare adgangen til Google Ads-funktioner [1].
Q: Kan GTM håndhæve samtykke for ikke-Google-tags? A: GTM kan blokere ikke-Google-tags ved hjælp af triggerbetingelser og undtagelsestriggere, men disse tags har ikke indbyggede samtykkekontroller. Blokeringslogikken skal konfigureres manuelt i GTM.
Q: Hvad er forskellen mellem ad_storage og ad_user_data?
A: ad_storage styrer, om annonceringscookies sættes på brugerens enhed. ad_user_data styrer, om brugerdata (såsom hashed e-mailadresser) må sendes til Googles servere til annonceringsformål [1].
Q: Er GTM Preview Mode tilstrækkelig til samtykketest? A: Preview Mode er det primære værktøj, men bør suppleres med browserens udviklerværktøjer for at bekræfte, at ingen cookies sættes, før samtykke, og at ingen netværksanmodninger indeholder personlige identifikatorer.
Q: Betyder nægtelse af samtykke, at Google slet ikke modtager data? A: Nej. Når samtykke nægtes, kan Google-tags med indbyggede samtykkekontroller stadig sende anonymiserede, cookieløse pings til Googles servere. Disse pings muliggør statistisk modellering, men inkluderer ikke personlige identifikatorer [3].
Q: Hvad er IAB TCF, og hvorfor er det vigtigt for GTM? A: IAB Transparency and Consent Framework (TCF) v2.0 er en industristandard for kommunikation af samtykkesignaler mellem CMP'er og ad tech-leverandører. GTM integreres med TCF v2.0, hvilket sikrer, at samtykkebeslutninger videregives korrekt til Google-tjenester [3].
Q: Har jeg brug for separate GTM-containere til forskellige lande? A: Ikke nødvendigvis. En enkelt container kan levere forskellige samtykkeoplevelser ved hjælp af geo-targeting-variabler og betinget tag-logik. Separate containere er nyttige, når forskellige teams administrerer forskellige regionale egenskaber.
Q: Hvad skal jeg gøre, hvis en tag-leverandør ikke understøtter Consent Mode? A: Brug GTM-triggerbetingelser til at blokere tagget helt, indtil den passende samtykkehændelse udløses. Stol ikke på, at leverandørens tag selvregulerer.
Q: Hvordan integreres Biscotti CMP med GTM?
A: Biscotti CMP leverer en GTM-native integration, der automatisk skubber Consent Mode v2-signaler ind i datalaget, hvilket eliminerer behovet for manuel gtag-scripting og reducerer konfigurationsfejl.
Konklusion
Beherskelse af Google Tag Manager til compliant samtykkearbejdsgange er ikke en engangskonfigurationsopgave, det er en løbende operationel disciplin. Det tekniske grundlag er klart: implementer Consent Mode v2 med konservative standarder, brug Consent Initialization triggeren til at håndhæve udløsningsrækkefølgen, tilslut en kapabel CMP som Biscotti CMP, og revider Consent Overview-siden regelmæssigt.
Handlingsorienterede næste skridt:
- Gennemgå din nuværende GTM-container ved hjælp af Consent Overview-siden for at identificere tags, der mangler samtykkekonfiguration
- Verificer, at du kører Consent Mode v2 (ikke v1) ved at kontrollere for
ad_user_dataogad_personalizationparametre i dit datalag - Bekræft, at Consent Initialization triggeren er den første hændelse i GTM Preview Modes udløsningstidslinje
- Gennemgå alle ikke-Google-tags for manuel triggerbaseret blokering, hvor indbyggede samtykkekontroller ikke er tilgængelige
- Planlæg en kvartalsvis gennemgang af samtykkekonfigurationen i overensstemmelse med eventuelle nye tag-tilføjelser eller lovgivningsmæssige ændringer
- Engager juridisk rådgivning for at validere, at dit samtykkeerklæringssprog og dine retsgrundlagsbestemmelser er aktuelle
Organisationer, der behandler samtykkekonfiguration som en compliance-afkrydsningsboks, vil støde på huller. Dem, der bygger det ind i deres standard GTM-styringsproces, vil opretholde både regulerende status og datakvalitet, efterhånden som privatlivslandskabet fortsætter med at udvikle sig.
Referencer
[1] support.google - https://support.google.com/tagmanager/answer/13695607?hl=en&utm_source=openai [2] support.google - https://support.google.com/tagmanager/answer/10718549?hl=en&utm_source=openai [3] support.google - https://support.google.com/tagmanager/answer/12329599?hl=en&utm_source=openai [4] arxiv - https://arxiv.org/abs/2312.08806?utm_source=openai [5] Watch - https://www.youtube.com/watch?v=A0NSEddMHl0&utm_source=openai