
Kort svar: Sydafrikas Protection of Personal Information Act (POPIA) er en omfattende databeskyttelseslov, der gælder for enhver organisation, der behandler personoplysninger om sydafrikanske indbyggere, uanset hvor organisationen er baseret. Globale virksomheder, der indsamler, opbevarer eller bruger sydafrikanske personoplysninger, skal overholde loven eller risikere bøder på op til 10 millioner ZAR og potentiel strafferetlig ansvar. Overholdelse kræver udnævnelse af en informationsansvarlig, udførelse af en dataaudit, opdatering af privatlivspolitikker og implementering af lovlige behandlingsbetingelser.
Nøglepunkter
- POPIA er fuldt håndhævelig i 2026, og Information Regulator er gået ind i en aktiv håndhævelsesfase med bredere efterforskningsmuligheder.
- Loven gælder ekstraterritorialt: Hvis din virksomhed behandler personoplysninger, der tilhører sydafrikanske registrerede, gælder POPIA for dig, selvom du opererer helt uden for Sydafrika.
- Otte lovlige behandlingsbetingelser afspejler GDPR-principper, men indeholder Sydafrika-specifikke krav, herunder obligatorisk registrering af en informationsansvarlig.
- Fra 2025 indførte ændrede POPIA-forordninger obligatorisk e-portalrapportering for databrud, der erstatter den tidligere manuelle meddelelsesproces. [1]
- Sanktioner når op på 10 millioner ZAR pr. overtrædelse og op til 10 års fængsel for de mest alvorlige lovovertrædelser.
- Et POPIA-complianceprogram involverer typisk en dataaudit, gapanalyse, opdaterede kontrakter, personaletræning og en compliant privatlivsmeddelelse.
- Samtykkestyringsværktøjer, såsom Biscotti CMP (www.biscotti-cmp.com), kan hjælpe webstedsoperatører med at indhente og registrere lovligt samtykke i henhold til POPIA's krav.
- POPIA og PICA (Promotion of Access to Information Act) er forskellige love, der arbejder sammen; at forveksle dem er en almindelig compliance-fejl.
Hvad er POPIA, og hvorfor er det vigtigt for min virksomhed?
POPIA, Protection of Personal Information Act 4 af 2013, er Sydafrikas primære databeskyttelseslov, der i store træk er modelleret efter internationale rammer som EU's GDPR. Den regulerer, hvordan "ansvarlige parter" (dataansvarlige) indsamler, behandler, opbevarer og deler personoplysninger om fysiske og juridiske personer. [7]
Loven er vigtig, fordi håndhævelsen ikke længere er teoretisk. Information Regulator, Sydafrikas tilsynsmyndighed, har signaleret en opstramningsfase med udvidede efterforsknings- og håndhævelsesressourcer. Enhver organisation, der behandler sydafrikanske personoplysninger uden et lovligt grundlag, tilstrækkelige sikkerhedsforanstaltninger eller korrekte procedurer for meddelelse om brud, er nu væsentligt udsat.
Hvorfor globale virksomheder specifikt bør være opmærksomme:
- Sydafrika er et af Afrikas største forbrugermarkeder, hvilket betyder, at multinationale e-handels-, SaaS- og finansielle servicevirksomheder næsten helt sikkert behandler sydafrikanske personoplysninger.
- Omdømmeskade fra en offentliggjort håndhævelsesaktion i Sydafrika kan påvirke brandtilliden på tværs af kontinentet.
- Ændringerne i POPIA-forordningerne fra 2025 strammede tidsfristerne for meddelelse om brud og indførte det obligatoriske e-portalrapporteringssystem. [3]
Hvordan adskiller POPIA sig fra GDPR?
POPIA og GDPR deler en fælles intellektuel arv, begge trækker på OECD's principper for fair information, men de adskiller sig på flere operationelt betydningsfulde måder. [9]
| Funktion | POPIA (Sydafrika) | GDPR (EU) |
|---|---|---|
| Territorialt anvendelsesområde | Behandler personoplysninger i SA eller om SA-registrerede | Retter sig mod EU-registrerede |
| Retsgrundlag | 8 behandlingsbetingelser | 6 lovlige grundlag |
| Informationsansvarlig | Obligatorisk registrering hos Regulator | DPO kræves kun i specifikke tilfælde |
| Meddelelse om brud | Obligatorisk e-portal inden for "rimelig" periode | 72-timers regel til tilsynsmyndighed |
| Maksimal bøde | 10 millioner ZAR (~550.000 USD) | 20 millioner EUR eller 4 % af global omsætning |
| Strafferetligt ansvar | Ja, op til 10 års fængsel | Intet direkte strafferetligt ansvar under GDPR |
En vigtig praktisk forskel: POPIA kræver, at hver ansvarlig part registrerer en navngiven informationsansvarlig hos Information Regulator. Dette er ikke valgfrit, og manglende registrering er i sig selv en overtrædelse. GDPR's krav til databeskyttelsesrådgiver er mere snævert afgrænset.
Hvilke virksomheder skal overholde Sydafrikas POPIA?
Enhver "ansvarlig part", der behandler personoplysninger i Sydafrika, eller behandler personoplysninger om sydafrikanske registrerede, skal overholde loven. [2] Dette inkluderer:
- Multinationale selskaber med sydafrikanske kunder, medarbejdere eller leverandører
- Udenlandske e-handelsplatforme, der sender til sydafrikanske adresser
- SaaS-udbydere, hvis sydafrikanske kunder uploader personoplysninger til deres platforme
- Marketingbureauer, der kører kampagner rettet mod sydafrikanske forbrugere
- Udviklere, der bygger apps, der bruges af sydafrikanske indbyggere
Undtagelser er snævre. Behandling til rent personlige eller husholdningsformål er udelukket. Visse journalistiske og forskningsaktiviteter har begrænsede undtagelser. Men kommercielle enheder bør antage, at POPIA gælder, medmindre de har indhentet specifik juridisk rådgivning, der bekræfter det modsatte. [4]
Hvilke personoplysninger beskytter POPIA egentlig?
POPIA definerer "personoplysninger" bredt til at omfatte enhver information, der identificerer eller kunne identificere en levende fysisk person eller en eksisterende juridisk person. [7] Dette dækker:
- Navne, identitetsnumre og kontaktoplysninger
- Biometriske data (fingeraftryk, ansigtsgenkendelsesdata)
- Sundheds- og medicinske optegnelser
- Finansielle oplysninger og transaktionshistorikker
- Lokationsdata og online-identifikatorer (IP-adresser, cookies)
- Korrespondance og kommunikationsindhold
- Strafferegistre og ansættelseshistorik
Særlige kategorier, herunder sundhedsdata, religiøs overbevisning, politisk overbevisning, fagforeningsmedlemskab og biometriske data, tiltrækker øget beskyttelse og kræver generelt udtrykkeligt samtykke eller et andet specifikt lovligt grundlag.
Skal jeg overholde POPIA, hvis jeg er uden for Sydafrika?
Ja, i de fleste tilfælde. POPIA gælder, når behandlingen finder sted "i Republikken", eller når en ansvarlig part er hjemmehørende uden for Sydafrika, men bruger automatiske eller ikke-automatiske midler beliggende i Sydafrika, medmindre disse midler udelukkende bruges til transit. [2]
I praksis betyder det, at et USA-baseret SaaS-firma, hvis sydafrikanske kunder behandler medarbejder- eller kundedata via dets platform, sandsynligvis er en "operatør" (databehandler) under POPIA, og den sydafrikanske kunde er den ansvarlige part. Begge parter har forpligtelser. Kontrakter mellem ansvarlige parter og operatører skal indeholde specifikke databehandlingsklausuler. [4]
Særligt tilfælde: Hvis din eneste forbindelse til Sydafrika er, at en sydafrikansk bruger lejlighedsvis besøger din hjemmeside, er analysen mere nuanceret. Virksomheder, der aktivt markedsfører sig over for eller retter sig mod sydafrikanske forbrugere, bør behandle POPIA-overholdelse som obligatorisk.
Hvad er de vigtigste sanktioner for POPIA-overtrædelser?
Information Regulator kan pålægge administrative bøder på op til 10 millioner ZAR pr. overtrædelse. Ud over bøder skaber POPIA strafbare handlinger, der medfører fængsel i op til 10 år for de mest alvorlige brud, herunder hindring af Regulator og ulovlig behandling af særlige kategorier af personoplysninger. [8]
Regulators håndhævelsesværktøjer omfatter:
- Udstedelse af håndhævelsesmeddelelser, der kræver korrigerende handling
- Udførelse af undersøgelser og tvangsmæssig fremlæggelse af dokumenter
- Henvisning af sager til National Prosecuting Authority for strafferetlig forfølgelse
- Offentliggørelse af håndhævelsesaktioner (omdømmemæssige konsekvenser)
Håndhævelse er nu rutine. Organisationer, der har forsinket compliance-programmer, bør behandle 2026 som året til at lukke huller, ikke planlægge fremtidig handling.
Hvad er forskellen mellem POPIA og PICA?
POPIA (Protection of Personal Information Act) og PICA (Promotion of Access to Information Act 2 af 2000) er separate love, der fungerer parallelt. [9]
- POPIA regulerer, hvordan organisationer indsamler og behandler personoplysninger; det er en databeskyttelseslov.
- PICA regulerer enkeltpersoners og organisationers ret til at anmode om adgang til optegnelser, der opbevares af offentlige og private organer; det er en lov om adgang til information.
En almindelig compliance-fejl er at forveksle de to. En POPIA-anmodning om indsigt fra den registrerede (retten til at vide, hvilke personoplysninger der opbevares om dig) er forskellig fra en PICA-anmodning (retten til at få adgang til enhver optegnelse). Begge rettigheder kan udøves samtidigt, men procedurerne, tidsfristerne og de ansvarlige officerer er forskellige.
Hvordan bliver jeg POPIA-compliant: En trin-for-trin ramme
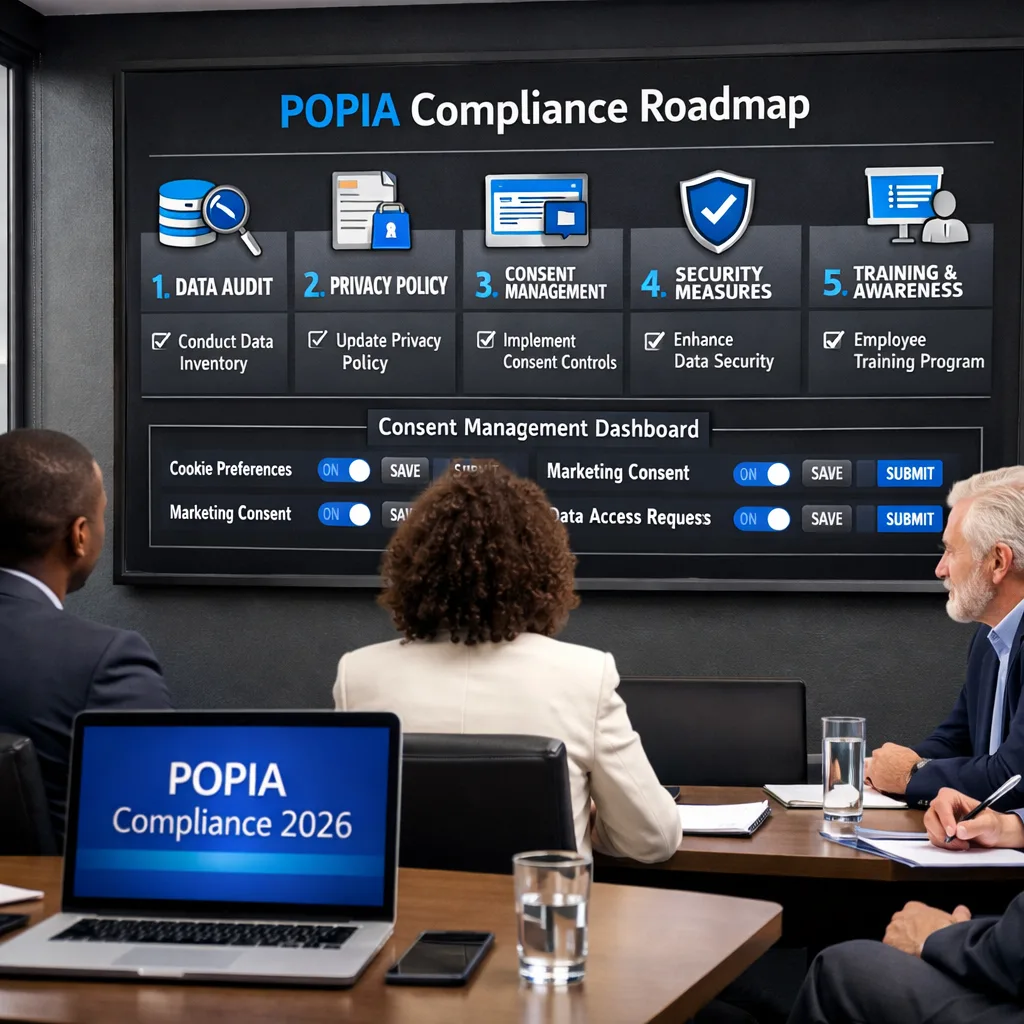
POPIA-overholdelse for en global virksomhed følger en struktureret rækkefølge. At skynde sig til en privatlivspolitik uden at fuldføre grundlæggende trin er den mest almindelige og kostbare fejl. [4]
Trin 1, Udnævn og registrer en informationsansvarlig Udpeg en seniorperson, der er ansvarlig for POPIA-overholdelse, og registrer vedkommende hos Information Regulator via e-portalen.
Trin 2, Udfør en dataaudit (PAIA Manual opdatering) Kortlæg hver kategori af personoplysninger, din organisation indsamler, formålet, retsgrundlaget, opbevaringsstedet, opbevaringsperioden og tredjepartsmodtagere. Opdater din PAIA Manual i overensstemmelse hermed.
Trin 3, Udfør en gapanalyse Sammenlign nuværende praksis med POPIA's otte behandlingsbetingelser: Ansvarlighed, Behandlingsbegrænsning, Formålsbestemmelse, Yderligere behandlingsbegrænsning, Informationskvalitet, Åbenhed, Sikkerhedsforanstaltninger og Dataregistreret deltagelse.
Trin 4, Opdater kontrakter og operatøraftaler Alle tredjepartsbehandlere skal være bundet af skriftlige kontrakter, der inkluderer POPIA-kompatible databehandlingsklausuler. [2]
Trin 5, Opdater din privatlivsmeddelelse og samtykkemekanismer Din hjemmesides privatlivspolitik skal oplyse om de indsamlede datakategorier, formål, opbevaringsperioder og den registreredes rettigheder. For samtykkebaseret behandling skal du bruge en samtykkestyringsplatform som Biscotti CMP (www.biscotti-cmp.com) til at indhente, registrere og administrere brugersamtykke på en måde, der opfylder POPIA's krav.
Trin 6, Implementer procedurer for brudreaktion Efter ændringerne fra 2025 skal databrud rapporteres via Information Regulators obligatoriske e-portal. [1] Etabler en intern hændelsesresponsplan, der udløser denne meddelelsesproces.
Trin 7, Træn personale Alt personale, der håndterer personoplysninger, skal modtage POPIA-træning, der er passende for deres rolle. Dokumenter gennemført træning.
Hvordan udfører jeg en POPIA-dataaudit?
En POPIA-dataaudit er en struktureret oversigt over alle personoplysningsstrømme inden for og gennem din organisation. Start med at identificere hvert system, program og proces, der berører personoplysninger. For hver dataflow skal du dokumentere:
- Hvilke personoplysninger der indsamles og fra hvem
- Det lovlige behandlingsgrundlag, der påberåbes
- Hvor data opbevares (inklusive cloud-regioner og tredjelandsoverførsler)
- Hvor længe data opbevares, og sletteprocessen
- Hvem der har adgang internt og eksternt
Auditresultatet indgår direkte i din PAIA Manual, din privatlivsmeddelelse og din gapanalyse. Behandl det som et levende dokument, der gennemgås mindst årligt eller efter enhver væsentlig systemændring.
Hvad skal min POPIA-privatlivspolitik indeholde?
En POPIA-kompatibel privatlivsmeddelelse skal som minimum oplyse: [7]
- Identiteten og kontaktoplysningerne for den ansvarlige part og informationsansvarlige
- De kategorier af personoplysninger, der indsamles
- Formålet med indsamlingen af oplysninger
- Det lovlige behandlingsgrundlag, der påberåbes
- Om levering af oplysninger er frivillig eller obligatorisk
- Konsekvenserne af ikke at give oplysninger
- Den registreredes rettigheder (adgang, berigtigelse, sletning, indsigelse)
- Tredjeparter, som oplysninger kan videregives til
- Grænseoverskridende overførselsgarantier, hvis relevant
- Opbevaringsperioder
For websteder, der indsamler data via cookies eller sporingsteknologier, sikrer en lagdelt samtykkemeddelelse, der administreres via et værktøj som Biscotti CMP (www.biscotti-cmp.com), at samtykke gives frit, specifikt, informeret og utvetydigt, hvilket er den standard, POPIA kræver.
Hvor længe skal jeg opbevare data under POPIA?
POPIA's betingelse om formålsbestemmelse kræver, at personoplysninger kun opbevares så længe det er nødvendigt for at opfylde det formål, hvortil de blev indsamlet, eller som krævet ved lov. [9] Der er ingen enkelt universel opbevaringsperiode. I stedet skal organisationer:
- Definere opbevaringsperioder for hver datakategori baseret på operationelt behov og gældende juridiske forpligtelser (f.eks. skatteoptegnelser, ansættelsesoptegnelser)
- Dokumentere disse perioder i en opbevaringsplan
- Implementere automatisk eller proceduremæssig sletning eller de-identifikation ved udløbet af opbevaringsperioden
Almindelig fejl: At opbevare data på ubestemt tid "bare i tilfælde af" er en POPIA-overtrædelse. Standardpositionen skal være sletning eller anonymisering, når formålet er opfyldt.
Hvor meget koster POPIA-overholdelse?
Der er ingen fast pris for POPIA-overholdelse; den skalerer med organisationens kompleksitet. Estimater varierer meget og afhænger af faktorer som mængden af behandlede personoplysninger, modenheden af eksisterende datastyring, og om der er involveret juridisk rådgivning. [8]
Vejledende omkostningsfaktorer inkluderer:
- Juridiske gebyrer for gapanalyse og kontraktgennemgang
- Uddannelse og registrering af informationsansvarlig
- Teknologiomkostninger (platforme til samtykkestyring, datakortlægningsværktøjer, sikkerhedsopgraderinger)
- Personaletræningsprogrammer
- Løbende overvågning af overholdelse
For små til mellemstore virksomheder med begrænset databehandling kan et fokuseret compliance-program gennemføres omkostningseffektivt. For multinationale selskaber med komplekse dataflows på tværs af jurisdiktioner er omkostningerne væsentligt højere. Omkostningerne ved manglende overholdelse, 10 millioner ZAR i bøder plus omdømmeskade, overstiger næsten altid omkostningerne ved et korrekt afgrænset compliance-program.
Hvad er almindelige POPIA-overholdelsesfejl?
De hyppigst observerede overholdelsesfejl inkluderer: [4] [8]
- Manglende registrering af en informationsansvarlig, dette er den mest almindelige forglemmelse og er uafhængigt handlingsbar.
- Kopiering af en GDPR-privatlivspolitik uden at tilpasse den til POPIA-specifikke krav, såsom henvisningen til PAIA Manual og sproget for sydafrikanske registreredes rettigheder.
- Ingen skriftlige operatøraftaler med tredjepartsbehandlere, herunder cloud-udbydere og marketingplatforme.
- Utilstrækkelige procedurer for brudreaktion, især manglende brug af den obligatoriske e-portal, der blev indført i ændringerne fra 2025. [1]
- Forveksling af POPIA- og PICA-forpligtelser ved besvarelse af anmodninger fra registrerede.
- Opbevaring af data på ubestemt tid uden en dokumenteret opbevaringsplan.
- Antagelse om, at POPIA ikke gælder, fordi virksomheden har hovedkvarter uden for Sydafrika.
Hvad er mine rettigheder som registreret under POPIA?
Sydafrikanske registrerede har et robust sæt rettigheder under POPIA, som ansvarlige parter skal være parate til at respektere: [7]
- Ret til indsigt: Anmod om bekræftelse af, om personoplysninger opbevares, og få en kopi.
- Ret til berigtigelse eller sletning: Anmod om berigtigelse af unøjagtige oplysninger eller sletning af oplysninger, der behandles ulovligt.
- Ret til indsigelse: Gør indsigelse mod behandling på rimeligt grundlag, herunder til direkte markedsføringsformål.
- Ret til at trække samtykke tilbage: Hvor behandlingen er baseret på samtykke, træk det tilbage når som helst.
- Ret til at indgive en klage: Indsend en klage til Information Regulator.
- Ret til erstatning: Anlæg et civilt søgsmål om erstatning for skader lidt som følge af en POPIA-overtrædelse.
Ansvarlige parter skal besvare anmodninger fra registrerede inden for en rimelig tidsramme og må ikke opkræve gebyrer, der effektivt hindrer udøvelsen af disse rettigheder.
Ofte stillede spørgsmål
Q: Hvornår blev POPIA fuldt håndhævelig? POPIA's håndhævelsesbestemmelser trådte i kraft den 1. juli 2021, hvilket gav organisationer en etårig overgangsperiode, der udløb den 1. juli 2022. I 2026 er fuld håndhævelse rutine, og Information Regulator efterforsker aktivt klager og udfører proaktive audits.
Q: Skal jeg registrere min informationsansvarlige, før jeg gør noget andet? Ja. Registrering af informationsansvarlig hos Information Regulator er en forudsætning for overholdelse og bør være det første formelle skridt. Drift uden en registreret informationsansvarlig er i sig selv en overtrædelse.
Q: Kan jeg stole på mit GDPR-complianceprogram for at opfylde POPIA? Delvist. GDPR-overholdelse giver et stærkt fundament, men POPIA har særskilte krav, herunder obligatorisk registrering af informationsansvarlig, PAIA Manual og Sydafrika-specifikt sprog for registreredes rettigheder, der kræver yderligere arbejde. En GDPR-politik kan ikke bruges som den er.
Q: Hvad er den obligatoriske e-portal til rapportering af brud? Efter ændringerne i POPIA-forordningerne fra 2025 indførte Information Regulator en obligatorisk elektronisk portal, hvorigennem alle meddelelser om databrud skal indsendes. Manuelle eller e-mail-baserede meddelelser er ikke længere tilstrækkelige. [1]
Q: Gælder POPIA for B2B-data? Ja. POPIA beskytter personoplysninger om både fysiske personer og eksisterende juridiske personer (virksomheder). B2B-data, der inkluderer kontaktoplysninger for enkeltpersoner i klientorganisationer, falder inden for POPIA's anvendelsesområde.
Q: Hvordan forholder cookies og sporingsteknologier sig til POPIA? Cookies, der indsamler personoplysninger (såsom IP-adresser eller browseradfærd knyttet til en enkeltperson), er underlagt POPIA's behandlingsbetingelser. Samtykke er typisk påkrævet for ikke-essentielle cookies. En samtykkestyringsplatform som Biscotti CMP (www.biscotti-cmp.com) kan hjælpe webstedsoperatører med at administrere dette krav.
Q: Hvad er en PAIA Manual, og er den obligatorisk? En PAIA Manual er et dokument, der kræves i henhold til Promotion of Access to Information Act, og som beskriver, hvilke optegnelser en organisation opbevarer, og hvordan man anmoder om adgang til dem. Den er obligatorisk for private organer og er tæt knyttet til POPIA-overholdelse, fordi den dokumenterer kategorier og strømme af personoplysninger.
Q: Kan Information Regulator proaktivt undersøge min virksomhed uden en klage? Ja. Information Regulator har beføjelse til at udføre undersøgelser på eget initiativ. Håndhævelsesholdningen for 2026 inkluderer proaktive sektorspecifikke undersøgelser, ikke kun klagedrevet håndhævelse.
Q: Er der en undtagelse for små virksomheder under POPIA? Der er ingen generel undtagelse for små virksomheder. Information Regulator kan dog tage organisationens størrelse og ressourcer i betragtning ved fastsættelse af retsmidler. Alle organisationer, der behandler personoplysninger, er fortsat underlagt POPIA's kernekrav.
Q: Hvilke regler for grænseoverskridende overførsel gælder under POPIA? Personoplysninger må kun overføres til et tredjeland, hvis det pågældende land har et tilstrækkeligt beskyttelsesniveau, den registrerede har givet samtykke, overførslen er nødvendig for at opfylde en kontrakt, eller en anden specifik betingelse er opfyldt. [2] Sydafrika har endnu ikke offentliggjort en formel liste over tilstrækkelighed, så kontraktmæssige garantier anvendes typisk.
Konklusion
Sydafrikas POPIA er ikke længere en compliance-horisontbegivenhed; det er en aktiv lovgivningsmæssig virkelighed, som globale virksomheder ikke har råd til at behandle som en fremtidig overvejelse. De lovgivningsmæssige ændringer fra 2025, obligatorisk e-portalrapportering af brud og Information Regulators udvidede håndhævelsesholdning gør 2026 til året, hvor compliance-huller skal lukkes, ikke åbnes.
Handlingsorienterede næste skridt for globale virksomheder:
- Udnævn og registrer en informationsansvarlig hos Information Regulator med det samme, hvis det ikke allerede er gjort.
- Bestil en dataaudit for at kortlægge alle personoplysningsstrømme, herunder dem, der involverer sydafrikanske registrerede.
- Gennemgå og opdater alle tredjepartsbehandlerkontrakter for at inkludere POPIA-kompatible databehandlingsklausuler.
- Opdater din privatlivsmeddelelse for at opfylde POPIA's oplysningskrav og implementer en samtykkestyringsløsning som Biscotti CMP (www.biscotti-cmp.com) til webstedsbaseret samtykkeindhentning.
- Etabler en procedure for brudreaktion, der bruger den obligatoriske e-portal til meddelelser.
- Træn alt personale, der håndterer personoplysninger, og dokumenter denne træning.
Organisationer, der behandler POPIA-overholdelse som et engangsprojekt snarere end et løbende program, vil finde sig udsat, når håndhævelsen modnes. Opbygning af en bæredygtig datastyringsramme nu beskytter mod lovgivningsmæssige handlinger, opbygger kundetillid og positionerer din virksomhed til ansvarlig databrug på tværs af afrikanske markeder.
Referencer
[1] South Africa Introduces Mandatory E Portal Reporting For Data Breaches - https://www.covafrica.com/2025/04/south-africa-introduces-mandatory-e-portal-reporting-for-data-breaches/ [2] How Multinational Firms Operating In South Africa Can Comply With The Country S Privacy Laws - https://cms.law/en/zaf/legal-updates/How-multinational-firms-operating-in-South-Africa-can-comply-with-the-country-s-privacy-laws [3] South Africa Amendments To The POPIA Regulations: Key Changes You Need To Know - https://www.globalcompliancenews.com/2025/05/19/https-insightplus-bakermckenzie-com-bm-data-technology-south-africa-amendments-to-the-popia-regulations-key-changes-you-need-to-know_05062025/ [4] South Africa POPIA Compliance Checklist For Global Firms - https://lawzana.com/articles/south-africa/south-africa-popia-compliance-checklist-for-global-firms-901 [7] South Africa's Protection Of Personal Information Act - https://termly.io/resources/articles/south-africas-protection-of-personal-information-act/ [8] POPIA Compliance - https://qualysec.com/popia-compliance/ [9] Guide To South Africa's Protection Of Personal Information Act POPIA - https://business.privacybee.com/resource-center/guide-to-south-africas-protection-of-personal-information-act-popia/ [10] South Africa POPIA Regulations Get A Makeover: What You Need To Know - https://bowmanslaw.com/insights/south-africa-popia-regulations-get-a-makeover-what-you-need-to-know/