
Risposta rapida: I siti web che operano nel 2026 affrontano un panorama di conformità fondamentalmente riprogettato. Almeno 20 stati americani hanno ora leggi sulla privacy attive o recentemente applicate, il quadro normativo dell'UE continua ad espandersi e i regolatori in Asia-Pacifico e America Latina hanno introdotto nuove obbligazioni. Adattare il tuo sito web per il 2026 significa incorporare la privacy nella tua architettura tecnica, nelle interfacce di consenso e nei flussi di lavoro di gestione dei dati, non solo aggiornare un documento di policy.
Punti chiave
- La conformità alla privacy nel 2026 è passata da un esercizio di documentazione a un requisito di ingegneria e design del prodotto
- Nuove leggi sulla privacy o emendamenti sono attivi in oltre 20 stati americani, con Indiana, Kentucky e Rhode Island che iniziano l'applicazione nel 2026 [8]
- Il GDPR rimane il benchmark globale, ma l'enforcement ora esamina il design delle interfacce di consenso, non solo gli accordi di trattamento dei dati
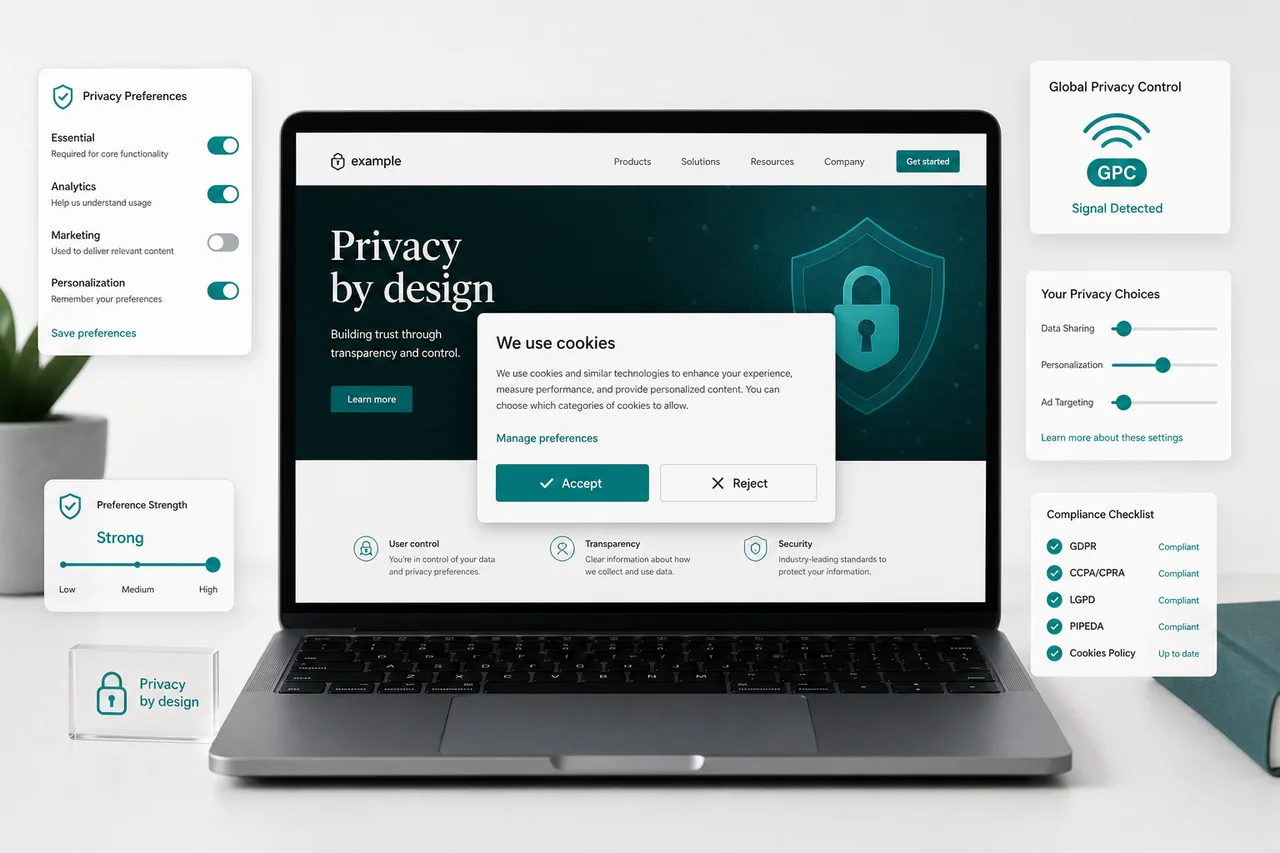
- Il pulsante "Rifiuta tutto" deve essere altrettanto prominente quanto "Accetta tutto" secondo le attese normative attuali [9]
- I segnali di Global Privacy Control (GPC) devono essere riconosciuti e rispettati automaticamente dai siti web conformi [8]
- Il Connecticut ora classifica i dati neurali come informazioni personali sensibili a partire dal 1° luglio 2026 [8]
- Le piccole imprese non sono esenti dalla maggior parte delle leggi sulla privacy a livello statale una volta che raggiungono soglie di volume o fatturato
- Una piattaforma di gestione del consenso (CMP) è ora una necessità pratica, non un miglioramento opzionale
- Le sanzioni per non conformità possono raggiungere milioni; le azioni di enforcement stanno accelerando a livello globale [9]
- Gli aggiornamenti della policy sulla privacy da soli non sono sufficienti; controlli tecnici, architettura del consenso e flussi di lavoro sui diritti degli interessati richiedono tutti una revisione
Quali sono le principali leggi sulla privacy che devi seguire nel 2026
La risposta breve: dipende da dove si trovano i tuoi utenti, non solo da dove è registrata la tua attività. Nel 2026, qualsiasi sito web che raccoglie dati personali da utenti nell'UE, nel Regno Unito, in California o in decine di altre giurisdizioni deve conformarsi alla legge applicabile per la posizione di ciascun utente.
I quadri normativi più significativi che influenzano i siti web a livello globale includono:
| Giurisdizione | Legge/Quadro | Sviluppo chiave 2026 |
|---|---|---|
| Unione Europea | GDPR + EU Data Act | Obblighi a livello di design; requisiti di interoperabilità [5] |
| Regno Unito | UK GDPR + DPDI Act | Regolamentazione dei servizi di verifica digitale [5] |
| California | CCPA/CPRA | Audit di cybersecurity + valutazioni del rischio ampliate [8] |
| Indiana, Kentucky, Rhode Island | State CPAs | L'applicazione inizia il 1° gennaio / 1° luglio 2026 [8] |
| Vietnam | PDPL | Nuova legge completa sui dati personali [5] |
| Australia | Modifiche alla Privacy Act | Regole di trasparenza per decisioni automatizzate [5] |
Oltre a questi, oltre 50 giurisdizioni a livello globale mantengono ora quadri attivi sulla privacy dei dati [7]. I siti web con traffico internazionale dovrebbero condurre un esercizio di mappatura delle giurisdizioni per identificare quali leggi si applicano alla loro base utenti.
Come sta cambiando il GDPR nel 2026
Il GDPR stesso non è stato riscritto fondamentalmente, ma il suo contesto di enforcement è cambiato considerevolmente. L'EU Data Act, che sovrappone obblighi di design ai requisiti esistenti del GDPR, ora costringe le organizzazioni a integrare la privacy nell'architettura del prodotto piuttosto che sovrapporla successivamente [5].
Praticamente, questo significa:
- Cattura del consenso deve essere tecnicamente verificabile, non solo dichiarata nella policy
- Portabilità dei dati deve essere tecnicamente abilitata, con formati di esportazione strutturati
- Obblighi di interoperabilità richiedono che le preferenze di consenso possano viaggiare tra i sistemi
- I regolatori stanno esaminando se le interfacce di consenso utilizzano schemi oscuri, con multe emesse per design di pulsanti asimmetrici [9]
L'ambiente di enforcement del 2026 tratta un banner cookie mal progettato come un fallimento di conformità, non come un problema cosmetico.
Qual è la differenza tra la conformità al GDPR e al CCPA
Il GDPR (UE) e il CCPA/CPRA (California) condividono lo stesso obiettivo filosofico ma differiscono in ambito, base legale e requisiti tecnici. I siti web che servono sia utenti dell'UE che della California devono soddisfare entrambi i quadri contemporaneamente.
Differenze chiave:
- Base legale: Il GDPR richiede una base legale per ogni attività di trattamento (consenso, interesse legittimo, contratto, ecc.). Il CCPA opera su un modello di opt-out per la vendita e la condivisione dei dati, non su un requisito di opt-in per tutti i trattamenti
- Ambito dei diritti: Il GDPR concede diritti più ampi, inclusa la rettifica e la limitazione del trattamento. Il CCPA aggiunge un diritto di correzione e un diritto di limitare l'uso delle informazioni personali sensibili
- Soglie: Il CCPA si applica alle aziende che soddisfano soglie di fatturato o volume di dati; il GDPR si applica a qualsiasi organizzazione che tratta dati di residenti nell'UE, indipendentemente dalle dimensioni
- Applicazione normativa: L'enforcement del GDPR è gestito dalle Autorità per la Protezione dei Dati; l'enforcement del CCPA è affidato alla California Privacy Protection Agency (CPPA)
Un sito web non può utilizzare un unico design di banner di consenso per soddisfare entrambi i quadri senza un'architettura attenta. Il requisito di opt-in del GDPR per i cookie di tracciamento è in conflitto con il modello di opt-out del CCPA, richiedendo logica condizionale basata sulla posizione dell'utente.
Devi aggiornare la tua policy sulla privacy per il 2026
Sì, e un aggiornamento della policy da solo non è sufficiente. Le policy sulla privacy devono riflettere accuratamente le pratiche attuali sui dati, elencare tutti i processori di terze parti, descrivere il processo decisionale automatizzato dove applicabile e spiegare come gli utenti possono esercitare i loro diritti ai sensi di ciascuna legge applicabile [8].
Oltre al documento stesso, i siti web devono verificare che:
- Il meccanismo di richiesta dei diritti (accesso ai dati, cancellazione, portabilità) sia funzionale e soddisfi i requisiti di tempo di risposta
- Le categorie di dati sensibili (inclusi i dati neurali nel Connecticut a partire dal 1° luglio 2026) siano identificate e gestite correttamente [8]
- Le divulgazioni sulla condivisione dei dati di terze parti siano attuali e accurate
- La policy sia accessibile da ogni pagina, non sepolta in un link nel footer che non funziona su mobile
Quali regolamenti sulla privacy influenzeranno la tua attività nel 2026 e come sapere se il tuo sito ha bisogno di aggiornamenti
Un sito web ha bisogno di aggiornamenti di conformità se raccoglie dati personali (nomi, email, indirizzi IP, cookie, dati comportamentali) da utenti in giurisdizioni con leggi sulla privacy attive. Dato che gli indirizzi IP da soli costituiscono dati personali ai sensi del GDPR, praticamente ogni sito web con traffico internazionale si qualifica.
Utilizza questo framework decisionale:
- Se utilizzi Google Analytics, Meta Pixel o qualsiasi tracciamento comportamentale: hai bisogno di un meccanismo di consenso conforme
- Se raccogli indirizzi email: hai bisogno di una base legale e di un chiaro avviso sulla privacy
- Se operi o servi utenti dalla California, dall'UE, dal Regno Unito o da una delle oltre 20 giurisdizioni statali attive negli USA: hai bisogno di flussi di lavoro sui diritti specifici per giurisdizione
- Se utilizzi sistemi di personalizzazione o raccomandazione basati su AI: potresti avere obblighi di divulgazione per decisioni automatizzate ai sensi delle normative australiane e dell'UE [5]
Cosa succede se il tuo sito non è conforme alle leggi sulla privacy entro il 2026
L'enforcement sta accelerando. L'analisi dell'enforcement del 2026 di TrustArc documenta un aumento delle azioni normative, con multe che colpiscono non solo le grandi imprese ma anche le aziende di medie dimensioni e le piattaforme SaaS [9]. Le sanzioni ai sensi del GDPR possono raggiungere il 4% del fatturato annuo globale o 20 milioni di euro, a seconda di quale sia più elevato. Le sanzioni statali negli USA variano ma comunemente vanno da $2,500 a $7,500 per violazione intenzionale.
Oltre alle multe dirette, i siti non conformi affrontano:
- Indagini normative attivate da reclami degli utenti
- Audit obbligatori in California per determinate categorie di dati [8]
- Danni reputazionali derivanti da decisioni di enforcement pubbliche
- Potenziale responsabilità civile ai sensi delle leggi statali che includono diritti privati di azione
Il calcolo del rischio è cambiato: il costo della conformità è ora costantemente inferiore al costo di una singola azione di enforcement per la maggior parte delle aziende.
Quanto costa rendere un sito web conforme alla privacy
I costi variano significativamente in base alla complessità del sito web, allo stato attuale di conformità e alle giurisdizioni coinvolte. Una ripartizione dei costi ragionevole per un sito web di medie dimensioni nel 2026:
- Piattaforma di gestione del consenso: Gratuita fino a diverse centinaia di dollari al mese a seconda del volume di traffico e delle funzionalità
- Redazione della policy sulla privacy o revisione legale: $500 a $5,000+ a seconda della complessità della giurisdizione
- Implementazione tecnica (tempo dello sviluppatore): 10 a 40 ore per un sito standard basato su CMS
- Monitoraggio della conformità continuo: $100 a $500/mese per strumenti di scansione automatizzati
Per le imprese con ecosistemi di dati complessi, i costi aumentano considerevolmente. Il passaggio alla privacy come infrastruttura significa che la conformità è sempre più una voce di bilancio per prodotti e ingegneria, non solo legale [5].
Qual è il modo più semplice per implementare la conformità alla privacy sul tuo sito
Il punto di partenza più pratico è implementare una piattaforma di gestione del consenso (CMP) che gestisca automaticamente il consenso ai cookie, la memorizzazione delle preferenze, il riconoscimento dei segnali GPC e la registrazione del consenso. Una CMP elimina la necessità di codificare manualmente la logica del consenso e garantisce che l'architettura del consenso tenga il passo con i cambiamenti normativi.
Biscotti CMP è una di queste piattaforme progettate per gestire i requisiti tecnici della moderna gestione del consenso, inclusi il riconoscimento dei segnali GPC, il consenso granulare per scopo e meccanismi di opt-out di pari prominenza che i regolatori ora si aspettano [8][9].
Oltre a una CMP, l'elenco di controllo per l'implementazione include:
- Audit di tutti gli script e cookie di terze parti attualmente caricati sul tuo sito
- Categorizzare ciascun cookie per scopo (strettamente necessario, analisi, marketing, preferenze)
- Bloccare gli script non essenziali dal caricamento prima che venga concesso il consenso
- Implementare un modulo di richiesta dei diritti degli interessati con flussi di lavoro di risposta documentati
- Aggiornare la tua policy sulla privacy per riflettere le pratiche attuali e le leggi applicabili
- Testare la tua interfaccia di consenso per schemi oscuri (pulsanti asimmetrici, linguaggio confuso, caselle pre-selezionate)
Le piccole imprese hanno requisiti di privacy diversi rispetto alle grandi aziende
Le piccole imprese non sono esentate categoricamente, ma molte leggi includono soglie basate sulla dimensione. Il CCPA, ad esempio, si applica alle aziende con ricavi annui lordi superiori a $25 milioni, o a quelle che acquistano, vendono o condividono informazioni personali di 100,000 o più consumatori all'anno, o che derivano il 50% o più dei ricavi annuali dalla vendita di informazioni personali.
Il GDPR, al contrario, si applica a qualsiasi organizzazione che tratta dati personali dell'UE, indipendentemente dalle dimensioni, anche se esenta le organizzazioni molto piccole da alcuni requisiti di registrazione.
Indicazioni pratiche per le piccole imprese:
- Se il tuo sito utilizza Google Analytics o qualsiasi retargeting pubblicitario, i requisiti di consenso del GDPR si applicano indipendentemente dalle dimensioni dell'azienda
- Se gestisci un sito di e-commerce basato negli USA con un significativo traffico dalla California, verifica se soddisfi le soglie del CCPA
- Anche al di sotto delle soglie legali, una policy sulla privacy di base e un meccanismo di opt-out funzionale riducono il rischio normativo e costruiscono fiducia tra gli utenti
Errori comuni che le persone commettono con la conformità alla privacy
Questi sono gli errori che generano la maggiore attenzione all'enforcement nel 2026:
- Pulsanti di consenso asimmetrici: Rendere "Accetta tutto" visivamente dominante mentre si seppellisce "Rifiuta tutto" è ora trattato come uno schema oscuro e un fallimento di conformità [9]
- Consenso senza blocco: Visualizzare un banner di consenso mentre gli script di terze parti si caricano in background prima che venga effettuata qualsiasi scelta
- Ignorare i segnali GPC: Non riconoscere i segnali di Global Privacy Control a livello di browser come richieste di opt-out valide [8]
- Elenco dei fornitori obsoleto: Policy sulla privacy che elencano processori non più utilizzati o omettono nuovi
- Nessuna politica di conservazione documentata: Raccogliere dati senza periodi di conservazione definiti viola il principio di limitazione della conservazione del GDPR
- Trattare la conformità come un progetto una tantum: Gli obblighi di privacy cambiano man mano che le leggi evolvono; una configurazione del 2024 potrebbe non soddisfare i requisiti del 2026
Come gestire utenti internazionali provenienti da diversi paesi
I siti web con traffico internazionale necessitano di logica di consenso geo-targetizzata. Un utente dalla Germania deve ricevere un consenso di opt-in conforme al GDPR prima che inizi qualsiasi tracciamento. Un utente dalla California dovrebbe ricevere un avviso "Non vendere o condividere le mie informazioni personali" e un meccanismo di opt-out. Un utente di una giurisdizione senza una legge sulla privacy completa potrebbe ricevere un avviso semplificato.
Questo richiede:
- Geolocalizzazione basata su IP per rilevare la giurisdizione dell'utente
- Logica del banner di consenso condizionale che serve la versione appropriata
- Registri di consenso separati per giurisdizione
- Una CMP in grado di gestire più quadri normativi contemporaneamente
I requisiti di interoperabilità dell'EU Data Act significano anche che le preferenze di consenso dovrebbero, dove tecnicamente fattibile, essere portabili tra i servizi con cui un utente interagisce [5].
FAQ
D: Il mio sito web ha bisogno di un banner per i cookie se utilizzo solo cookie essenziali?
R: No. I cookie strettamente necessari non richiedono consenso ai sensi del GDPR o della maggior parte delle leggi statali. Tuttavia, hai comunque bisogno di un avviso sulla privacy che spieghi quali cookie vengono utilizzati e perché.
D: Cos'è un segnale di Global Privacy Control (GPC)?
R: GPC è un segnale a livello di browser che comunica automaticamente la preferenza di opt-out di un utente ai siti web. Ai sensi della legge californiana e di diversi altri quadri statali, i siti web devono riconoscere e rispettare i segnali GPC come richieste di opt-out valide [8].
D: Con quale frequenza dovrei aggiornare la mia policy sulla privacy?
R: Rivedi la tua policy sulla privacy almeno annualmente e ogni volta che aggiungi nuovi processori di dati, cambi le pratiche sui dati o quando entra in vigore una nuova legge che influisce sui tuoi utenti.
D: Posso utilizzare un plugin gratuito per il consenso ai cookie e rimanere conforme?
R: Possibilmente, ma gli strumenti gratuiti spesso mancano della registrazione del consenso, del riconoscimento GPC e della gestione granulare degli scopi che le normative del 2026 richiedono. Verifica che qualsiasi strumento tu utilizzi soddisfi gli attuali standard tecnici prima di fare affidamento su di esso.
D: Cos'è la "privacy by design" e si applica al mio sito web?
R: La privacy by design significa costruire la protezione dei dati nei sistemi fin dall'inizio piuttosto che aggiungerla successivamente. L'EU Data Act e il GDPR incorporano entrambi questo principio come obbligo legale per le organizzazioni che trattano dati personali [5].
D: Una policy sulla privacy è la stessa cosa di una policy sui cookie?
R: No. Una policy sulla privacy copre tutta la raccolta e il trattamento dei dati personali. Una policy sui cookie descrive specificamente i cookie utilizzati dal tuo sito, il loro scopo e come gli utenti possono gestirli. Molti siti combinano entrambe in un unico documento, il che è accettabile purché tutte le informazioni richieste siano presenti.
D: Cosa sono i dati neurali e perché sono importanti nel 2026?
R: I dati neurali si riferiscono a informazioni derivate dall'attività cerebrale o dai segnali neurologici. Il Connecticut li ha esplicitamente classificati come informazioni personali sensibili a partire dal 1° luglio 2026, il che significa che i siti che utilizzano tecnologie biometriche avanzate o neuro-dati devono applicare standard di protezione elevati [8].
D: Quanto tempo ho per rispondere a una richiesta di accesso dell'interessato?
R: Ai sensi del GDPR, il tempo standard di risposta è di un mese di calendario, estendibile di due mesi aggiuntivi per richieste complesse. Il CPRA della California richiede una risposta entro 45 giorni, con un'estensione di 45 giorni disponibile.
Conclusione
Adattare il tuo sito web per il 2026: il futuro della conformità globale alla privacy non è più un esercizio di spunta legale. È un impegno di prodotto e ingegneria che va dal design dell'interfaccia di consenso all'architettura dei dati, alla gestione dei fornitori e al monitoraggio continuo.
Passi successivi praticabili per i proprietari e gli sviluppatori di siti web:
- Condurre un audit completo dei cookie e del flusso dei dati per mappare cosa viene raccolto, da chi e con quale base legale
- Implementare una piattaforma di gestione del consenso come Biscotti CMP che supporti i segnali GPC, l'opt-out di pari prominenza e la logica multi-giurisdizionale
- Aggiornare la tua policy sulla privacy per riflettere gli obblighi del 2026, incluse le nuove leggi statali e le categorie di dati sensibili
- Testare la tua interfaccia di consenso per schemi oscuri prima che i regolatori lo facciano per te
- Stabilire un ciclo di revisione della conformità regolare, almeno annualmente, per catturare nuovi obblighi man mano che entrano in vigore
Le organizzazioni che trattano la conformità alla privacy come un'infrastruttura piuttosto che come un documento cartaceo saranno meglio posizionate per l'attenzione dell'enforcement, la fiducia degli utenti e l'ambiente normativo che continua ad evolversi oltre il 2026.
Riferimenti
[2] Global Data Privacy Laws 2026 - https://www.kiteworks.com/regulatory-compliance/global-data-privacy-laws-2026/
[3] Global Privacy Watchlist - https://www.mayerbrown.com/en/insights/publications/2026/01/global-privacy-watchlist
[4] Global Privacy Compliance Trends In 2026 - https://www.schellman.com/blog/privacy/global-privacy-compliance-trends-in-2026
[5] Data Privacy Ai Regulatory And Compliance Update 2026 - https://www.kasowitz.com/media/viewpoints/data-privacy-ai-regulatory-and-compliance-update-2026/
[6] The 5 Trends Shaping Global Privacy And Enforcement In 2026 - https://www.onetrust.com/blog/the-5-trends-shaping-global-privacy-and-enforcement-in-2026/
[7] International Lawyers Guide Data Privacy Laws 2026 Navigating 50 Plus Jurisdictions - https://globallawlists.org/insights/international-lawyers-guide-data-privacy-laws-2026-navigating-50-plus-jurisdictions
[8] Privacy Laws 2026 - https://secureprivacy.ai/blog/privacy-laws-2026
[9] Privacy Enforcement Surging 2026 - https://trustarc.com/resource/privacy-enforcement-surging-2026/