
クイックアンサー: 2026年に運営されるウェブサイトは、根本的に再設計されたコンプライアンスの風景に直面しています。現在、少なくとも20の米国州で新たに施行されたプライバシー法が存在し、EUの規制フレームワークは引き続き拡大しており、アジア太平洋地域やラテンアメリカの規制当局も新たな義務を導入しています。2026年に向けてウェブサイトを適応させることは、ポリシー文書の更新だけでなく、プライバシーを技術的アーキテクチャ、同意インターフェース、データ処理ワークフローに組み込むことを意味します。
主なポイント
- 2026年のプライバシーコンプライアンスは、文書作成の作業からエンジニアリングおよび製品設計の要件に移行しました
- 新しいまたは改正されたプライバシー法が20以上の米国州で施行されており、インディアナ州、ケンタッキー州、ロードアイランド州は2026年に施行を開始します [8]
- GDPRは依然としてグローバルなベンチマークですが、執行はデータ処理契約だけでなく、同意インターフェースの設計も厳しく監視しています
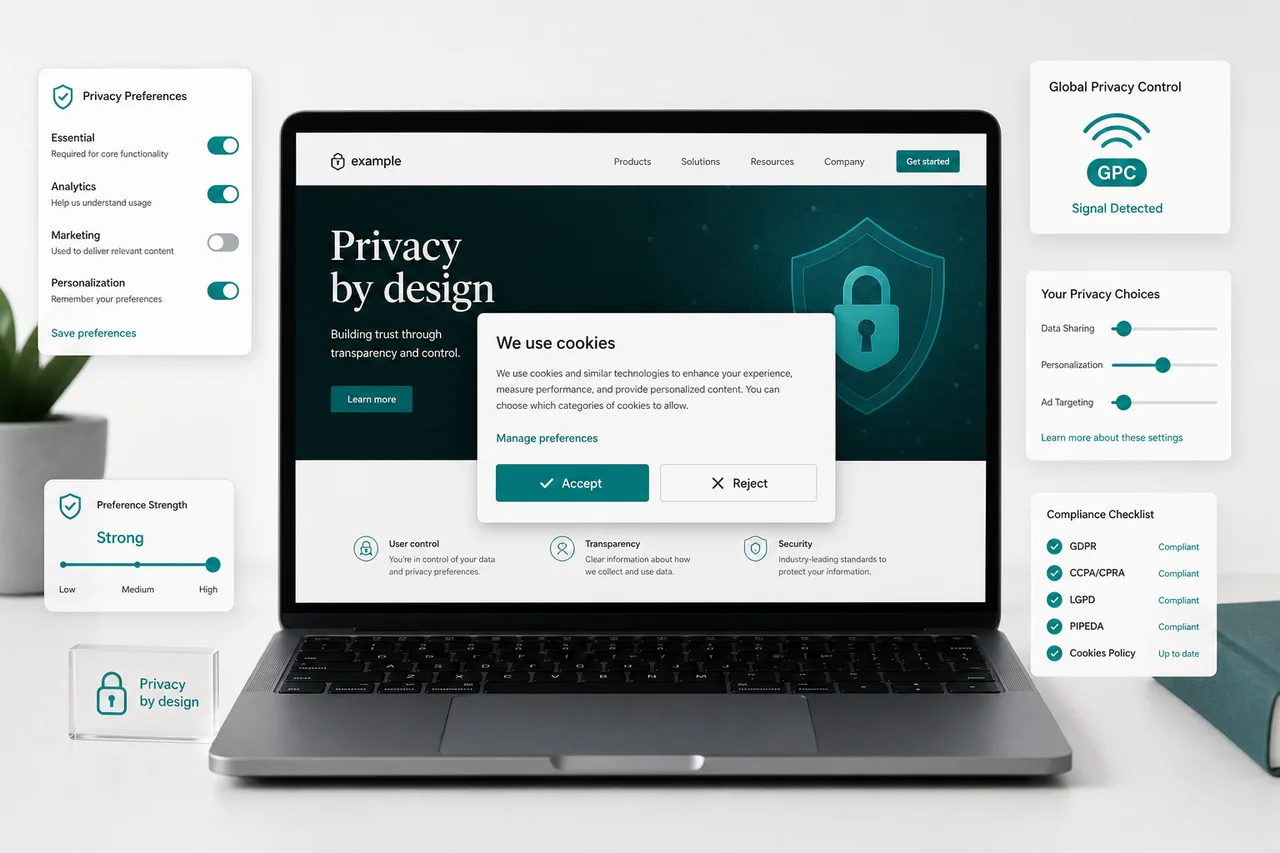
- 現在の規制の期待に基づき、「すべて拒否」ボタンは「すべて受け入れる」ボタンと同じくらい目立つ必要があります [9]
- グローバルプライバシーコントロール(GPC)信号は、コンプライアントなウェブサイトによって自動的に認識され、尊重される必要があります [8]
- コネチカット州は2026年7月1日から神経データを敏感な個人情報として分類します [8]
- 小規模企業は、ボリュームまたは収益の閾値を満たすと、ほとんどの州レベルのプライバシー法から免除されません
- 同意管理プラットフォーム(CMP)は、もはやオプションの強化ではなく、実用的な必要性です
- 非コンプライアンスの罰金は数百万ドルに達する可能性があり、執行措置は世界的に加速しています [9]
- プライバシーポリシーの更新だけでは不十分であり、技術的コントロール、同意アーキテクチャ、データ主体の権利ワークフローのすべてを見直す必要があります
2026年に従う必要がある主なプライバシー法は何ですか
短い答え: ユーザーの所在地によります。2026年には、EU、UK、カリフォルニア、または他の多くの法域から個人データを収集するウェブサイトは、各ユーザーの所在地に適用される法律に従う必要があります。
ウェブサイトに影響を与える最も重要なフレームワークには以下が含まれます:
| 法域 | 法律/フレームワーク | 2026年の主な発展 |
|---|---|---|
| 欧州連合 | GDPR + EUデータ法 | 設計レベルの義務; 相互運用性要件 [5] |
| 英国 | UK GDPR + DPDI法 | デジタル検証サービスの規制 [5] |
| カリフォルニア | CCPA/CPRA | サイバーセキュリティ監査 + 拡張リスク評価 [8] |
| インディアナ州、ケンタッキー州、ロードアイランド州 | 州CPA | 施行は2026年1月1日/7月1日から開始 [8] |
| ベトナム | PDPL | 新しい包括的な個人データ法 [5] |
| オーストラリア | プライバシー法の改正 | 自動意思決定の透明性ルール [5] |
これらに加えて、世界中で50以上の法域が現在もアクティブなデータプライバシーフレームワークを維持しています [7]。国際的なトラフィックを持つウェブサイトは、どの法律がユーザーベースに適用されるかを特定するために法域マッピングの演習を行うべきです。
GDPRは2026年にどのように変わるのか
GDPR自体は根本的に書き換えられていませんが、その執行の文脈は大きく変化しました。EUデータ法は、GDPRの既存の要件に設計義務を追加し、組織がプライバシーを製品アーキテクチャに組み込むことを強制しています [5]。
実際には、これは以下を意味します:
- 同意の取得は、ポリシーで述べるだけでなく、技術的に検証可能でなければなりません
- データのポータビリティは、構造化されたエクスポート形式で技術的に可能でなければなりません
- 相互運用性の義務は、同意の好みがシステム間で移動できることを要求します
- 規制当局は、同意インターフェースがダークパターンを使用しているかどうかを調査しており、非対称ボタンデザインに対して罰金が科されます [9]
2026年の執行環境では、設計が不十分なクッキーバナーは、単なる見た目の問題ではなく、コンプライアンスの失敗と見なされます。
GDPRとCCPAコンプライアンスの違いは何ですか
GDPR(EU)とCCPA/CPRA(カリフォルニア)は、同じ哲学的目標を共有していますが、範囲、法的根拠、技術的要件が異なります。EUとカリフォルニアの両方のユーザーにサービスを提供するウェブサイトは、両方のフレームワークを同時に満たす必要があります。
主な違い:
- 法的根拠: GDPRは、すべての処理活動に対して合法的な根拠を要求します(同意、正当な利益、契約など)。CCPAは、データの販売や共有に対してオプトアウトモデルで運営され、すべての処理に対するオプトイン要件はありません
- 権利の範囲: GDPRは、訂正や処理の制限を含む広範な権利を付与します。CCPAは、訂正の権利と敏感な個人情報の使用を制限する権利を追加します
- 閾値: CCPAは、収益またはデータボリュームの閾値を満たす企業に適用されます; GDPRは、サイズに関係なくEU居住者のデータを処理するすべての組織に適用されます
- 執行: GDPRの執行はデータ保護当局によって行われます; CCPAの執行はカリフォルニアプライバシー保護機関(CPPA)に委ねられます
ウェブサイトは、慎重なアーキテクチャなしに、両方のフレームワークを満たすために単一の同意バナーのデザインを使用することはできません。GDPRのトラッキングクッキーに対するオプトイン要件は、CCPAのオプトアウトモデルと矛盾し、ユーザーの所在地に基づく条件付きロジックが必要です。
2026年に向けてプライバシーポリシーを更新する必要がありますか
はい、そしてポリシーの更新だけでは不十分です。プライバシーポリシーは、現在のデータプラクティスを正確に反映し、すべての第三者プロセッサをリストし、該当する場合は自動意思決定を説明し、ユーザーが各適用法の下で権利を行使する方法を説明する必要があります [8]。
文書自体を超えて、ウェブサイトは以下を確認する必要があります:
- 権利要求メカニズム(データアクセス、削除、ポータビリティ)が機能しており、応答時間要件を満たしていること
- 敏感なデータカテゴリ(2026年7月1日からコネチカット州での神経データを含む)が特定され、正しく処理されていること [8]
- 第三者データ共有の開示が最新かつ正確であること
- ポリシーがすべてのページからアクセス可能であり、モバイルで失敗するフッターリンクに埋もれていないこと
2026年にあなたのビジネスに影響を与えるプライバシー規制と、あなたのサイトが更新が必要かどうかを知る方法
ウェブサイトは、アクティブなプライバシー法がある法域からユーザーの個人データ(名前、メールアドレス、IPアドレス、クッキー、行動データ)を収集する場合、コンプライアンスの更新が必要です。IPアドレスだけでもGDPRの下で個人データと見なされるため、国際的なトラフィックを持つほぼすべてのウェブサイトが該当します。
この意思決定フレームワークを使用してください:
- Google Analytics、Meta Pixel、または任意の行動追跡を使用している場合: コンプライアントな同意メカニズムが必要です
- メールアドレスを収集している場合: 合法的な根拠と明確なプライバシー通知が必要です
- カリフォルニア、EU、UK、または20以上のアクティブな米国州法域からユーザーを対象にしている場合: 法域特有の権利ワークフローが必要です
- AI駆動のパーソナライズや推薦システムを使用している場合: オーストラリアおよびEUの規則に基づく自動意思決定の開示義務があるかもしれません [5]
2026年までにあなたのサイトがプライバシー法に準拠していない場合はどうなりますか
執行は加速しています。TrustArcの2026年の執行分析は、規制措置の急増を記録しており、大企業だけでなく、中規模企業やSaaSプラットフォームも対象となっています [9]。GDPRの下での罰金は、全世界の年間売上高の4%または2000万ユーロのいずれか高い方に達する可能性があります。米国州の罰金は異なりますが、一般的には意図的な違反ごとに$2,500から$7,500の範囲です。
直接的な罰金を超えて、非コンプライアントなサイトは以下のリスクに直面します:
- ユーザーの苦情によって引き起こされる規制調査
- 特定のデータカテゴリに対するカリフォルニアでの義務的な監査 [8]
- 公的な執行決定による評判の損害
- 私的訴訟権を含む州法の下での潜在的な民事責任
リスク計算は変わりました: コンプライアンスのコストは、現在ほとんどの企業にとって単一の執行措置のコストよりも一貫して低くなっています。
ウェブサイトをプライバシーコンプライアントにするためのコストはどのくらいですか
コストは、ウェブサイトの複雑さ、現在のコンプライアンスの状態、および関与する法域によって大きく異なります。2026年の中規模ウェブサイトに対する合理的なコストの内訳は以下の通りです:
- 同意管理プラットフォーム: トラフィック量や機能に応じて、月額数百ドルから無料
- プライバシーポリシーの作成または法的レビュー: 法域の複雑さに応じて$500から$5,000以上
- 技術的実装(開発者の時間): 標準CMSベースのサイトで10から40時間
- 継続的なコンプライアンス監視: 自動スキャンツールのために月額$100から$500
複雑なデータエコシステムを持つ企業の場合、コストはかなりスケールします。プライバシーをインフラとして扱うシフトは、コンプライアンスが法的なものだけでなく、製品およびエンジニアリングの予算ラインとしてますます重要になっていることを意味します [5]。
ウェブサイトでプライバシーコンプライアンスを実装する最も簡単な方法は何ですか
最も実用的な出発点は、クッキー同意、好みの保存、GPC信号の認識、同意のログを自動的に処理する同意管理プラットフォーム(CMP)を展開することです。CMPは、同意ロジックを手動でコーディングする必要を排除し、同意アーキテクチャが規制の変化に追いつくことを保証します。
**Biscotti CMP**は、GPC信号の認識、目的別の詳細な同意、規制当局が期待する同等の目立つオプトアウトメカニズムを含む、現代の同意管理の技術要件を処理するために設計されたプラットフォームの一つです [8][9]。
CMPを超えて、実装チェックリストには以下が含まれます:
- 現在サイトで読み込まれているすべての第三者スクリプトとクッキーを監査する
- 各クッキーを目的別に分類する(厳密に必要、分析、マーケティング、好み)
- 同意が与えられる前に非必須スクリプトの読み込みをブロックする
- 文書化された応答ワークフローを持つデータ主体の権利要求フォームを実装する
- 現在のプラクティスと適用法を反映するようにプライバシーポリシーを更新する
- ダークパターン(非対称ボタン、混乱を招く言語、事前にチェックされたボックス)について同意インターフェースをテストする
小規模企業は大企業と異なるプライバシー要件を持っていますか
小規模企業は一律に免除されるわけではありませんが、多くの法律にはサイズに基づく閾値が含まれています。たとえば、CCPAは、年間総収益が2500万ドルを超える企業、または年間で10万人以上の消費者の個人情報を購入、販売、または共有する企業、または年間収益の50%以上を個人情報の販売から得る企業に適用されます。
対照的に、GDPRはサイズに関係なくEUの個人データを処理するすべての組織に適用されますが、非常に小さな組織には一部の記録保持要件から免除されます。
小規模企業への実用的なガイダンス:
- あなたのサイトがGoogle Analyticsや広告リターゲティングを使用している場合、GDPRの同意要件は企業のサイズに関係なく適用されます
- カリフォルニアのトラフィックが多い米国ベースのeコマースサイトを運営している場合、CCPAの閾値を満たしているか確認してください
- 法的閾値を下回っても、基本的なプライバシーポリシーと機能的なオプトアウトメカニズムは規制リスクを減少させ、ユーザーの信頼を構築します
プライバシーコンプライアンスに関する一般的な間違い
これらは2026年に最も執行の注目を集めるエラーです:
- 非対称の同意ボタン: 「すべて受け入れる」を視覚的に優位にし、「すべて拒否」を埋もれさせることは、現在ダークパターンおよびコンプライアンスの失敗と見なされます [9]
- ブロックなしの同意: 同意が与えられる前に、第三者スクリプトがバックグラウンドで読み込まれる状態で同意バナーを表示する
- GPC信号の無視: ブラウザレベルのグローバルプライバシーコントロール信号を有効なオプトアウト要求として認識しない [8]
- 古いベンダーリスト: もはや使用されていないプロセッサをリストしたプライバシーポリシー、または新しいものを省略する
- 文書化された保持ポリシーがない: 定義された保持期間なしにデータを収集することは、GDPRの保存制限原則に違反します
- コンプライアンスを一度限りのプロジェクトとして扱う: プライバシーの義務は法律の進化に伴い変化します; 2024年の設定が2026年の要件を満たさない可能性があります
異なる国からの国際ユーザーをどのように扱うか
国際的なトラフィックを持つウェブサイトは、地理的にターゲットを絞った同意ロジックが必要です。ドイツのユーザーは、追跡が始まる前にGDPRに準拠したオプトイン同意を受け取る必要があります。カリフォルニアのユーザーは、「私の個人情報を販売または共有しないでください」という通知とオプトアウトメカニズムを受け取る必要があります。包括的なプライバシー法がない法域のユーザーには、簡略化された通知が提供される場合があります。
これには以下が必要です:
- ユーザーの法域を検出するためのIPベースのジオロケーション
- 適切なバージョンを提供する条件付き同意バナーロジック
- 法域ごとの別々の同意記録
- 複数の規制フレームワークを同時に管理できるCMP
EUデータ法の相互運用性要件は、技術的に可能な場合、同意の好みがユーザーが関与するサービス間で移動可能であるべきことも意味します [5]。
FAQ
Q: 必要なクッキーのみを使用している場合、クッキーバナーは必要ですか?
A: いいえ。厳密に必要なクッキーは、GDPRやほとんどの州法の下で同意を必要としません。ただし、どのクッキーが使用されているか、なぜ使用されているかを説明するプライバシー通知は必要です。
Q: グローバルプライバシーコントロール(GPC)信号とは何ですか?
A: GPCは、ユーザーのオプトアウトの好みをウェブサイトに自動的に伝えるブラウザレベルの信号です。カリフォルニアの法律および他のいくつかの州のフレームワークの下では、ウェブサイトはGPC信号を有効なオプトアウト要求として認識し、尊重する必要があります [8]。
Q: プライバシーポリシーはどのくらいの頻度で更新すべきですか?
A: プライバシーポリシーは、少なくとも年に一度、または新しいデータプロセッサを追加したり、データプラクティスを変更したり、ユーザーに影響を与える新しい法律が施行される際に見直す必要があります。
Q: 無料のクッキー同意プラグインを使用してもコンプライアントでいられますか?
A: 可能ですが、無料のツールは、2026年の規制が要求する同意のログ、GPCの認識、目的別の詳細な管理が不足していることがよくあります。使用するツールが現在の技術基準を満たしていることを確認してください。
Q: 「プライバシー・バイ・デザイン」とは何ですか、私のウェブサイトに適用されますか?
A: プライバシー・バイ・デザインとは、システムの最初からデータ保護を組み込むことを意味し、後から追加するのではありません。EUデータ法とGDPRは、個人データを処理する組織に対する法的義務としてこの原則を組み込んでいます [5]。
Q: プライバシーポリシーはクッキーポリシーと同じですか?
A: いいえ。プライバシーポリシーは、すべての個人データの収集と処理をカバーします。クッキーポリシーは、あなたのサイトが使用するクッキー、その目的、およびユーザーがそれらを管理する方法を具体的に説明します。多くのサイトは、必要な情報がすべて含まれている限り、両方を1つの文書にまとめることが許可されています。
Q: 神経データとは何で、2026年においてなぜ重要ですか?
A: 神経データとは、脳の活動や神経信号から得られる情報を指します。コネチカット州は、2026年7月1日からこれを敏感な個人情報として明示的に分類しており、高度な生体認証または神経データ技術を使用するサイトは、より厳しい保護基準を適用する必要があります [8]。
Q: データ主体アクセス要求に対する応答にはどのくらいの時間が必要ですか?
A: GDPRの下では、標準の応答時間は1カレンダー月であり、複雑な要求の場合はさらに2カ月延長可能です。カリフォルニアのCPRAは、45日以内の応答を要求し、45日の延長が可能です。
結論
2026年に向けたウェブサイトの適応: グローバルプライバシーコンプライアンスの未来は、もはや法的なチェックボックスの作業ではありません。それは、同意インターフェースの設計からデータアーキテクチャ、ベンダー管理、継続的な監視に至るまでの製品およびエンジニアリングのコミットメントです。
ウェブサイトの所有者および開発者に対する実行可能な次のステップ:
- 収集されるデータ、誰が収集するか、どの法的根拠の下で収集されるかをマッピングするために、完全なクッキーおよびデータフロー監査を実施する
- GPC信号、同等の目立つオプトアウト、および多法域ロジックをサポートする同意管理プラットフォーム(CMP)を展開する
- 2026年の義務、州法の新しい要件、敏感なデータカテゴリを反映するようにプライバシーポリシーを更新する
- 規制当局が行う前に、ダークパターンについて同意インターフェースをテストする
- 新しい義務が施行される際にキャッチするために、最低でも年に一度の定期的なコンプライアンスレビューサイクルを確立する
プライバシーコンプライアンスを書類作業ではなくインフラとして扱う組織は、執行の監視、ユーザーの信頼、2026年以降も進化し続ける規制環境に対して、より良い位置にいるでしょう。
参考文献
[2] Global Data Privacy Laws 2026 - https://www.kiteworks.com/regulatory-compliance/global-data-privacy-laws-2026/
[3] Global Privacy Watchlist - https://www.mayerbrown.com/en/insights/publications/2026/01/global-privacy-watchlist
[4] Global Privacy Compliance Trends In 2026 - https://www.schellman.com/blog/privacy/global-privacy-compliance-trends-in-2026
[5] Data Privacy Ai Regulatory And Compliance Update 2026 - https://www.kasowitz.com/media/viewpoints/data-privacy-ai-regulatory-and-compliance-update-2026/
[6] The 5 Trends Shaping Global Privacy And Enforcement In 2026 - https://www.onetrust.com/blog/the-5-trends-shaping-global-privacy-and-enforcement-in-2026/
[7] International Lawyers Guide Data Privacy Laws 2026 Navigating 50 Plus Jurisdictions - https://globallawlists.org/insights/international-lawyers-guide-data-privacy-laws-2026-navigating-50-plus-jurisdictions
[8] Privacy Laws 2026 - https://secureprivacy.ai/blog/privacy-laws-2026
[9] Privacy Enforcement Surging 2026 - https://trustarc.com/resource/privacy-enforcement-surging-2026/