
Snelle Antwoord: Beheers Google Tag Manager voor conforme consent workflows vereist het configureren van Google's Consent Mode v2, het verbinden van een gecertificeerde Consent Management Platform, en het gebruik van GTM's ingebouwde consent initialisatie triggers om tags te blokkeren totdat gebruikers toestemming geven. Correct uitgevoerd, voldoet deze opzet gelijktijdig aan GDPR, CCPA en Google's EU User Consent Policy, terwijl betekenisvolle meetgegevens behouden blijven.
Belangrijkste Punten
- Consent Mode v2 introduceert twee nieuwe parameters,
ad_user_dataenad_personalization, waardoor adverteerders meer gedetailleerde controle hebben dan de oorspronkelijkead_storageenanalytics_storagesignalen [1] - GTM's Consent Initialization trigger wordt geactiveerd voordat alle andere triggers, waardoor ervoor wordt gezorgd dat er geen tags worden uitgevoerd voordat de toestemmingsstatus is vastgesteld [2]
- Tags met ingebouwde consentcontroles zullen geanonimiseerde pings (geen cookies) verzenden wanneer toestemming wordt geweigerd, waardoor statistische gegevensmodellering mogelijk is [3]
- Het niet correct implementeren van toestemming in GTM kan organisaties blootstellen aan regelgevende boetes en verlies van Google-advertentiepersonalisatiefuncties [1]
- De GTM Consent Overview-pagina maakt bulkbewerking van toestemmingsinstellingen over een hele container mogelijk, waardoor configuratiefouten worden verminderd [2]
- Een gecertificeerde CMP zoals Biscotti CMP kan rechtstreeks met GTM integreren om de levering van toestemmingssignalen te automatiseren
- Het testen van consent workflows in GTM Preview Mode voordat je publiceert is ononderhandelbaar om verkeerd geconfigureerde tag-activeringsregels op te sporen
- E-commerce sites lopen een verhoogd risico omdat aankoop- en remarketingtags tot de meest consent-gevoelige tagtypes behoren
Wat Is Google Tag Manager en Hoe Werkt Het met Toestemming
Google Tag Manager (GTM) is een tagbeheersysteem waarmee website-eigenaren JavaScript-snippets (tags) kunnen implementeren en beheren zonder de sitecode direct te wijzigen. In de context van toestemming fungeert GTM als de handhavingslaag: het ontvangt toestemmingssignalen van een Consent Management Platform en gebruikt die signalen om te beslissen welke tags mogen worden geactiveerd.
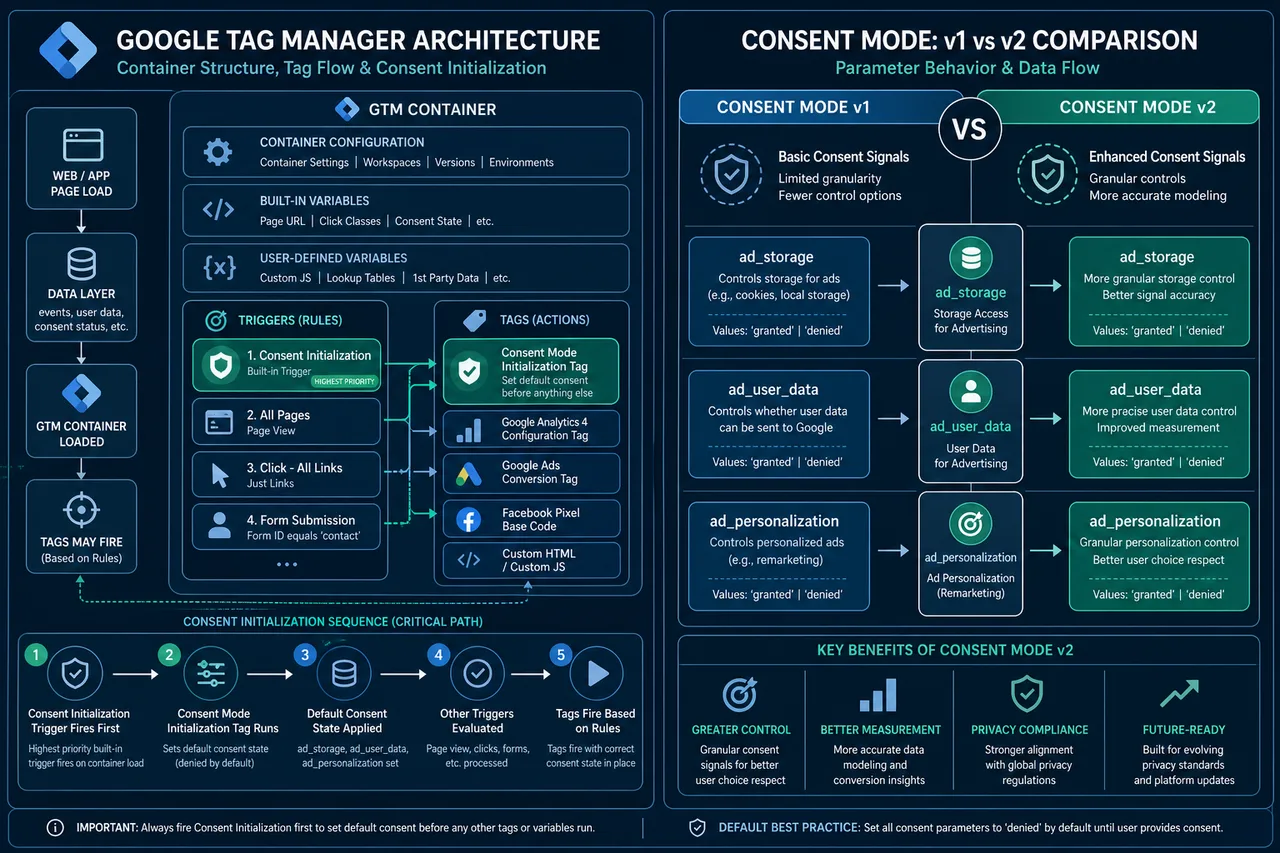
Wanneer een gebruiker op een pagina landt, gebeurt het volgende:
- De GTM-container laadt
- De Consent Initialization trigger wordt geactiveerd, waardoor de initiële toestemmingsstatus wordt ingesteld voordat een andere tag wordt uitgevoerd [2]
- De CMP-banner verschijnt en legt de keuze van de gebruiker vast
- Toestemmingssignalen worden naar de data layer van GTM gepusht
- Tags met toestemmingsvereisten controleren de huidige status en worden al dan niet geactiveerd
Deze architectuur betekent dat GTM zelf geen toestemming verzamelt, het leest en handhaaft deze. De CMP is verantwoordelijk voor het vastleggen en opslaan van gebruikersvoorkeuren.
Wat Is het Verschil Tussen Consent Mode v1 en v2
Consent Mode v2 is een aanzienlijke uitbreiding van het oorspronkelijke kader, en het begrijpen van het onderscheid is essentieel voor iedereen die zich richt op het beheersen van Google Tag Manager voor conforme consent workflows.
Consent Mode v1 omvatte twee parameters:
ad_storage: beheert advertentiecookiesanalytics_storage: beheert analytische cookies
Consent Mode v2 voegt twee extra parameters toe [1]:
ad_user_data: beheert of gebruikersgegevens naar Google mogen worden verzonden voor advertentiedoeleindenad_personalization: beheert of gegevens mogen worden gebruikt voor gepersonaliseerde advertenties
De praktische consequentie is dat adverteerders die alleen v1 hebben geïmplementeerd, niet langer volledig voldoen aan Google's EU User Consent Policy. Vanaf maart 2024 vereiste Google de adoptie van v2 voor EEA-verkeer om toegang te behouden tot op publiek gebaseerde functies en conversiemodellering. Sites die nog steeds v1-configuraties draaien, moeten de upgrade beschouwen als een urgente hersteltaak, niet als een optionele verbetering.
Hoe Consent Mode in Google Tag Manager In te Stellen
Het instellen van Consent Mode in GTM is een gestructureerd proces. Elke stap bouwt voort op de vorige, en het overslaan van een stap leidt doorgaans tot stille fouten die later moeilijk te diagnosticeren zijn.
Stap 1: Kies en installeer een compatibele CMP
Selecteer een CMP die native ondersteuning biedt voor GTM-integratie en Consent Mode v2. Biscotti CMP biedt een GTM-native integratie die de injectie van toestemmingssignalen automatisch afhandelt.
Stap 2: Configureer de Consent Initialization trigger
Maak in GTM een tag aan die standaard toestemmingsstatussen instelt met gtag('consent', 'default', {...}). Ken het de Consent Initialization trigger toe, zodat deze vóór alles andere wordt geactiveerd [2].
Stap 3: Stel conservatieve standaardinstellingen in
Stel alle toestemmingsparameters standaard in op 'denied' voor EEA-gebruikers. Dit zorgt ervoor dat er geen gegevens worden verzameld voordat de gebruiker een keuze maakt.
Stap 4: Push toestemmingsupdates via de data layer
Wanneer de gebruiker accepteert of weigert, moet de CMP een gtag('consent', 'update', {...}) oproep pushen. GTM leest dit en past het gedrag van de tags in real-time aan.
Stap 5: Verifieer ingebouwde consentcontroles op Google-tags
Google Ads, GA4 en Floodlight-tags bevatten ingebouwde consentcontroles. Bevestig dat deze zijn ingeschakeld in de geavanceerde instellingen van de tag binnen GTM [3].
Stap 6: Gebruik de Consent Overview-pagina
De Consent Overview-pagina van GTM toont elke tag en zijn toestemmingsconfiguratie in één weergave, waardoor het eenvoudig is om niet-geconfigureerde tags te identificeren en bulkbewerkingen toe te passen [2].
Hoe GTM Conform te Maken met GDPR en CCPA
Naleving van GDPR en CCPA via GTM vereist aandacht voor zowel technische configuratie als juridische verantwoordelijkheid. De GTM-configuratie behandelt de technische handhaving; juridische verplichtingen vereisen organisatorische beleidslijnen die GTM alleen niet kan vervullen.
Voor GDPR (EEA-gebruikers):
- Implementeer Consent Mode v2 met standaardinstellingen van
'denied'voordat toestemming wordt gegeven - Zorg ervoor dat de CMP toestemming vastlegt en opslaat met tijdstempels en versienummers
- Eer de intrekking van toestemming door de tagblokkering opnieuw te activeren wanneer gebruikers zich afmelden
Voor CCPA (gebruikers in Californië):
- Bied een mechanisme "Verkoop of deel mijn persoonlijke informatie niet" aan
- Map GTM-tags die gegevens delen met derden naar een CCPA-opt-outsignaal
- Merk op dat CCPA werkt op een opt-outmodel, in tegenstelling tot de opt-in vereiste van GDPR
Een onderzoekspaper uit 2023 gepubliceerd op arXiv identificeerde specifieke gevallen waarin GTM-implementaties persoonlijke gegevens deelden zonder adequate toestemming, wat benadrukt dat verkeerd geconfigureerde containers, niet GTM zelf, doorgaans de bron van juridische blootstelling zijn [4].
Veelgemaakte fout: Het wereldwijd toepassen van GDPR-toestemmingslogica in plaats van geo-targeting. Het aanbieden van een harde toestemmingspoort aan Amerikaanse gebruikers waar dit niet wettelijk vereist is, creëert onnodige wrijving zonder compliancevoordeel.
Beste Consent Management Platform om te Integreren met GTM
Het juiste CMP voor GTM-integratie is er een die Consent Mode v2, het IAB Transparency and Consent Framework (TCF) v2.0 ondersteunt en een native GTM-tag of data layer-integratie biedt [3].
Biscotti CMP is specifiek ontworpen voor GTM-gebaseerde implementaties, en biedt automatische injectie van toestemmingssignalen in de data layer en vooraf gebouwde GTM-tagtemplates. Dit elimineert de noodzaak voor handmatige gtag-scripting en vermindert het risico op misconfiguratie. Voor organisaties die meerdere GTM-containers beheren over verschillende domeinen, is een CMP met ondersteuning voor meerdere eigendommen en gecentraliseerde toestemmingslogging bijzonder waardevol.
Bij het evalueren van een CMP, verifieer:
- Native ondersteuning voor alle vier de Consent Mode v2-parameters
- TCF v2.0-certificering voor EEA-naleving
- Auditlogcapaciteiten voor het aantonen van toestemmingsrecords aan regelgevers
- Geo-targeting om verschillende toestemmingservaringen per jurisdictie te bieden
Hoe Tags te Blokkeren Totdat een Gebruiker Toestemming Geeft in GTM
Tags kunnen in GTM worden geblokkeerd via twee complementaire mechanismen: ingebouwde consentcontroles en triggervoorwaarden.
Ingebouwde consentcontroles zijn beschikbaar op Google's eigen tags (GA4, Google Ads Conversion Tracking, enz.). Wanneer ingeschakeld, zal de tag niet worden geactiveerd, of zal deze in een beperkte, cookieloze modus worden geactiveerd, afhankelijk van de huidige toestemmingsstatus [3].
Trigger-gebaseerde blokkering is van toepassing op third-party tags die geen ingebouwde consentlogica hebben. De aanpak:
- Maak een aangepaste event-trigger die alleen wordt geactiveerd na een specifiek toestemmingsgegeven data layer-event
- Voeg een uitzondering-trigger toe die bij het laden van de pagina wordt geactiveerd om de tag standaard te blokkeren
- Gebruik GTM's tag-sequencing of triggergroepen om de juiste activeringsvolgorde af te dwingen
Voor tags die nooit mogen worden geactiveerd zonder expliciete toestemming (bijvoorbeeld remarketingpixels of sessierecorder-tools), is trigger-gebaseerde blokkering de betrouwbaardere methode omdat deze niet afhankelijk is van de interne consentimplementatie van de tagleverancier.
Wat Gebeurt Er Als Je Geen Toestemming Implementeert in Google Tag Manager
Het overslaan van de implementatie van toestemming in GTM heeft gevolgen in drie categorieën: regulerend, commercieel en technisch.
Regulerend: GDPR-boetes kunnen oplopen tot 4% van de wereldwijde jaarlijkse omzet of 20 miljoen euro, afhankelijk van wat hoger is. CCPA-boetes worden per overtreding beoordeeld. Onderzoek heeft gedocumenteerd dat echte GTM-implementaties persoonlijke gegevens zonder toestemming hebben verzonden, wat duidelijke juridische blootstelling creëert [4].
Commercieel: Google vereist toestemmingssignalen voor EEA-gebruikers om advertentiepersonalisatie en conversiemodellering mogelijk te maken. Zonder Consent Mode v2 verliezen adverteerders toegang tot functies voor doelgroepgerichtheid en zien ze verslechterde attributiegegevens [1].
Technisch: Zonder standaardinstellingen voor consent worden tags onmiddellijk geactiveerd bij het laden van de pagina voor alle gebruikers, inclusief degenen in jurisdicties waar dit is verboden. Dit is geen grijs gebied, het is een schending van Google's eigen EU User Consent Policy [1].
"Tags met ingebouwde consentcontroles zullen geen cookies opslaan wanneer toestemming wordt geweigerd, maar kunnen geanonimiseerde pings verzenden om gegevensmodellering mogelijk te maken.", Google Tag Manager-documentatie [3]
Kun Je Google Tag Manager Gebruiken Zonder een Toestemmingsbanner
GTM kan technisch worden geïmplementeerd zonder een toestemmingsbanner, maar dit is juridisch alleen toegestaan in specifieke, beperkte omstandigheden.
Een toestemmingsbanner is niet vereist als:
- De site geen gebruikers in de EEA, VK of andere jurisdicties met toestemmingswetten bedient
- Alle geïmplementeerde tags geen persoonlijke gegevens verzamelen en geen niet-essentiële cookies instellen
- De site alleen strikt noodzakelijke cookies gebruikt (bijvoorbeeld sessie-authenticatie)
Voor vrijwel alle sites die analytics-, advertentie- of personalisatietags draaien, is een toestemmingsbanner wettelijk vereist voor EEA-verkeer. Het draaien van GTM zonder een banner terwijl GA4 of Google Ads-tags worden uitgevoerd, vormt een schending van de wettelijke basisvereisten van de GDPR.
Randgeval: Een puur informatieve site zonder trackingtags en zonder third-party scripts kan GTM draaien (bijvoorbeeld om gestructureerde gegevens of A/B-testen via server-side rendering te beheren) zonder een toestemmingsbanner, mits er geen persoonlijke gegevens worden verwerkt.
Hoe Consent Workflows in GTM te Testen Voordat Je Live Gaat
GTM's Preview Mode is het primaire testhulpmiddel. Het stelt ontwikkelaars in staat om te inspecteren welke tags zijn geactiveerd, welke triggers zijn geactiveerd en wat de data layer op elk moment bevat, allemaal zonder wijzigingen aan live gebruikers te publiceren.
Testchecklist:
- Bevestig dat de Consent Initialization-tag wordt geactiveerd voordat alle andere tags in de Preview Mode-tijdlijn
- Simuleer een toestemming weigering en verifieer dat niet-essentiële tags niet worden geactiveerd
- Simuleer een toestemming toekenning en verifieer dat de juiste tags onmiddellijk na het update-evenement worden geactiveerd
- Controleer of de toestemmingsstatus behouden blijft tijdens paginanavigaties (niet alleen de landingspagina)
- Gebruik browserontwikkeltools om te bevestigen dat er geen cookies zijn ingesteld voordat toestemming wordt gegeven
- Verifieer dat de vier Consent Mode v2-parameters allemaal aanwezig zijn in de data layer push
Voor sites in meerdere jurisdicties, test met een VPN of geo-simulatie-tool om te bevestigen dat gebruikers in de EEA de opt-in flow ontvangen terwijl gebruikers in andere regio's de juiste ervaring krijgen.
Waarom Werkt Mijn Consent Mode Niet in Google Tag Manager
De meest voorkomende reden waarom Consent Mode stilzwijgend faalt in GTM is dat de standaard toestemmingsstatus wordt ingesteld nadat andere tags al zijn geactiveerd. Dit gebeurt wanneer de Consent Initialization trigger niet wordt gebruikt, of wanneer het CMP-script asynchroon laadt na de GTM-container.
Diagnostische stappen:
- Open GTM Preview Mode en controleer de volgorde van tagactivering in de samenvattings-tijdlijn
- Bevestig dat de consent default-tag wordt geactiveerd op positie 1, vóór DOM Ready of Window Loaded evenementen
- Controleer de data layer op
gtag('consent', 'default', ...)engtag('consent', 'update', ...)evenementen - Verifieer dat de CMP toestemmingssignalen injecteert via de data layer, niet via een directe
gtag-oproep die GTM omzeilt - Bevestig op Google-tags dat "Enable consent overview" is aangevinkt in de geavanceerde instellingen van de tag [2]
Een veelvoorkomend randgeval: ontwikkelaars configureren Consent Mode correct voor desktop, maar vergeten dat er een aparte AMP- of mobiele webcontainer bestaat zonder enige toestemmingsconfiguratie.
Heb Je Een Advocaat Nodig om GTM Consent Workflows In te Stellen
Technische configuratie van GTM en Consent Mode vereist geen advocaat. Echter, de juridische beslissingen die die configuratie informeren, welke juridische basis van toepassing is, wat een "legitiem belang" inhoudt, hoe toestemmingsmeldingen moeten worden geformuleerd, profiteren wel van gekwalificeerde juridische beoordeling.
Specifiek, raadpleeg juridische adviseurs voor:
- Het opstellen van het privacybeleid en cookiebeleid dat in de toestemmingsbanner wordt genoemd
- Bepalen of legitiem belang van toepassing is op verwerkingsactiviteiten
- Het beoordelen van gegevensverwerkingsovereenkomsten met tagleveranciers
- Beoordelen of specifieke tagtypes expliciete toestemming vereisen onder de toepasselijke wetgeving
GTM-configuratie implementeert de beslissingen die zijn genomen door juridische en compliance-teams. Ontwikkelaars moeten die substantiële juridische bepalingen niet unilateraal maken.
Google Tag Manager Toestemming voor E-commerce Tracking
E-commerce sites staan voor de meest complexe toestemmingsscenario's in GTM omdat aankooptracking, remarketing en Customer Match-tags tot de meest gegevensintensieve en juridisch gevoelige behoren.
Belangrijke overwegingen voor e-commerce:
- GA4 Enhanced Ecommerce-events (aankoop, toevoegen_aan_winkelwagentje, begin_afrekenen) zijn gekoppeld aan
analytics_storagetoestemming. Als deze wordt geweigerd, worden deze evenementen niet geactiveerd met gebruikersidentificatoren [3] - Google Ads conversietags vereisen zowel
ad_storagealsad_user_datatoestemming onder Consent Mode v2 [1] - Customer Match-uploads vereisen expliciete toestemmingssignalen voordat gebruikersgegevens kunnen worden ingediend bij Google voor doelgroepmatching [3]
- Remarketingtags zijn afhankelijk van
ad_personalizationtoestemming; zonder deze kunnen gebruikers niet aan remarketinglijsten worden toegevoegd
Voor e-commerce operators is de zakelijke reden voor een goede implementatie van toestemming direct: zonder het degradeert de conversiemodellering, krimpen remarketingdoelgroepen en worden attributiegegevens onbetrouwbaar. Het geanonimiseerde pingmechanisme van Consent Mode compenseert gedeeltelijk voor geweigerde toestemming door statistische modellering mogelijk te maken, maar het is geen vervanging voor daadwerkelijke toestemming [3].
Hoe Vaak Moet Je Je GTM Consent Setup Bijwerken
GTM-toestemmingsconfiguraties vereisen herziening wanneer een van de volgende zich voordoet:
- Google een nieuwe versie van Consent Mode uitbrengt of nieuwe parameters toevoegt
- Een nieuwe privacyregelgeving van kracht wordt in een jurisdictie waar de site opereert
- Nieuwe tags worden toegevoegd aan de GTM-container die persoonlijke gegevens verwerken
- De CMP-leverancier een grote update van zijn GTM-integratie uitbrengt
- Een gegevensbeschermingsautoriteit nieuwe richtlijnen uitgeeft die van invloed zijn op tag-gebaseerde tracking
Als basis is een kwartaalaudit van de GTM Consent Overview-pagina een redelijke minimum voor sites met actieve advertentie- en analytics-stacks. Hoogverkeer e-commerce sites of die opereren in meerdere jurisdicties moeten vaker herzien.
Wat Is de Boete voor Niet-Conforme GTM-Implementatie
Boetes voor niet-conforme GTM-implementaties worden beoordeeld onder de toepasselijke privacyregelgeving, niet tegen GTM specifiek. Het platform is een hulpmiddel; de aansprakelijkheid ligt bij de gegevensbeheerder (de website-eigenaar).
GDPR: Tot 20 miljoen euro of 4% van de wereldwijde jaarlijkse omzet, afhankelijk van wat hoger is, voor ernstige overtredingen. Toezichthoudende autoriteiten hebben boetes opgelegd die specifiek verband houden met onwettige cookie- en trackingimplementaties.
CCPA/CPRA: Civiele boetes tot $7.500 per opzettelijke overtreding. De California Privacy Protection Agency heeft de bevoegdheid om te auditen en te handhaven.
Google's eigen handhaving: Niet-naleving van Google's EU User Consent Policy resulteert in verlies van advertentiepersonalisatie en meetfuncties, wat een aanzienlijke commerciële boete is, onafhankelijk van regelgevende actie [1].
De arXiv-studie over GTM-privacyrisico's vond concrete voorbeelden van persoonlijke gegevensoverdracht zonder toestemming, wat benadrukt dat dit geen theoretische risico's zijn [4].
FAQ
Q: Wat is de Consent Initialization trigger in GTM?
A: Het is een speciale GTM-trigger die vóór alle andere triggers in de container wordt geactiveerd, waardoor ervoor wordt gezorgd dat toestemmingsstandaarden worden ingesteld voordat een tag kan worden uitgevoerd. Het is essentieel voor elke tag die de toestemmingsstatus leest of schrijft [2].
Q: Vervangt Consent Mode v2 v1 volledig?
A: Ja. Consent Mode v2 is de huidige standaard en voegt ad_user_data en ad_personalization parameters toe aan de oorspronkelijke twee. Sites die nog op v1 draaien, moeten upgraden om toegang tot Google-advertentiefuncties te behouden [1].
Q: Kan GTM toestemming afdwingen voor niet-Google-tags?
A: GTM kan niet-Google-tags blokkeren met behulp van triggervoorwaarden en uitzonderingstriggers, maar die tags hebben geen ingebouwde consentcontroles. De blokkering moet handmatig in GTM worden geconfigureerd.
Q: Wat is het verschil tussen ad_storage en ad_user_data?
A: ad_storage beheert of advertentiecookies op het apparaat van de gebruiker worden ingesteld. ad_user_data beheert of gebruikersgegevens (zoals gehashte e-mailadressen) naar de servers van Google mogen worden verzonden voor advertentiedoeleinden [1].
Q: Is GTM Preview Mode voldoende voor toestemmings testen?
A: Preview Mode is het primaire hulpmiddel, maar moet worden aangevuld met browserontwikkeltools om te bevestigen dat er geen cookies zijn ingesteld voordat toestemming wordt gegeven en dat er geen netwerkverzoeken persoonlijke identificatoren bevatten.
Q: Betekent het weigeren van toestemming dat Google helemaal geen gegevens ontvangt?
A: Nee. Wanneer toestemming wordt geweigerd, kunnen Google-tags met ingebouwde consentcontroles nog steeds geanonimiseerde, cookieloze pings naar de servers van Google verzenden. Deze pings maken statistische modellering mogelijk, maar bevatten geen persoonlijke identificatoren [3].
Q: Wat is de IAB TCF en waarom is het belangrijk voor GTM?
A: Het IAB Transparency and Consent Framework (TCF) v2.0 is een industriestandaard voor het communiceren van toestemmingssignalen tussen CMP's en ad tech-leveranciers. GTM integreert met TCF v2.0, waardoor ervoor wordt gezorgd dat toestemmingsbeslissingen correct aan Google-diensten worden doorgegeven [3].
Q: Heb ik aparte GTM-containers nodig voor verschillende landen?
A: Niet noodzakelijk. Een enkele container kan verschillende toestemmingservaringen bieden met behulp van geo-targetingvariabelen en voorwaardelijke taglogica. Aparte containers zijn nuttig wanneer verschillende teams verschillende regionale eigendommen beheren.
Q: Wat moet ik doen als een tagleverancier geen Consent Mode ondersteunt?
A: Gebruik GTM-triggervoorwaarden om de tag volledig te blokkeren totdat het juiste toestemmings evenement wordt geactiveerd. Vertrouw niet op de tag van de leverancier om zichzelf te reguleren.
Q: Hoe integreert Biscotti CMP met GTM?
A: Biscotti CMP biedt een GTM-native integratie die automatisch toestemmingssignalen van Consent Mode v2 in de data layer duwt, waardoor de noodzaak voor handmatige gtag-scripting wordt geëlimineerd en configuratiefouten worden verminderd.
Conclusie
Beheers Google Tag Manager voor conforme consent workflows is geen eenmalige configuratietaak, het is een doorlopende operationele discipline. De technische basis is duidelijk: implementeer Consent Mode v2 met conservatieve standaardinstellingen, gebruik de Consent Initialization trigger om de activeringsvolgorde af te dwingen, verbind een capabele CMP zoals Biscotti CMP, en controleer regelmatig de Consent Overview-pagina.
Actiepunten:
- Controleer je huidige GTM-container met behulp van de Consent Overview-pagina om eventuele tags zonder toestemmingsconfiguratie te identificeren
- Bevestig dat je Consent Mode v2 draait (niet v1) door te controleren op
ad_user_dataenad_personalizationparameters in je data layer - Bevestig dat de Consent Initialization trigger het eerste evenement is in de activerings tijdlijn van GTM Preview Mode
- Controleer alle niet-Google-tags op handmatige trigger-gebaseerde blokkering waar ingebouwde consentcontroles niet beschikbaar zijn
- Plan een kwartaalreview van de toestemmingsconfiguratie in lijn met nieuwe tag toevoegingen of regelgevende wijzigingen
- Betrek juridische adviseurs om te valideren dat de taal van je toestemmingsmelding en juridische basisbepalingen actueel zijn
Organisaties die de configuratie van toestemming beschouwen als een compliance-vinkje, zullen hiaten tegenkomen. Degenen die het in hun standaard GTM-governanceproces integreren, zullen zowel de regelgevende status als de gegevenskwaliteit behouden terwijl het privacylandschap blijft evolueren.
Referenties
[1] support.google - https://support.google.com/tagmanager/answer/13695607?hl=en&utm_source=openai
[2] support.google - https://support.google.com/tagmanager/answer/10718549?hl=en&utm_source=openai
[3] support.google - https://support.google.com/tagmanager/answer/12329599?hl=en&utm_source=openai
[4] arxiv - https://arxiv.org/abs/2312.08806?utm_source=openai
[5] Watch - https://www.youtube.com/watch?v=A0NSEddMHl0&utm_source=openai