
Snelle Antwoord: De Protection of Personal Information Act (POPIA) van Zuid-Afrika is een uitgebreide wet op gegevensprivacy die van toepassing is op elke organisatie die de persoonlijke gegevens van Zuid-Afrikaanse inwoners verwerkt, ongeacht waar die organisatie is gevestigd. Wereldwijde bedrijven die Zuid-Afrikaanse persoonlijke gegevens verzamelen, opslaan of gebruiken, moeten voldoen of riskeren boetes tot ZAR 10 miljoen en mogelijke strafrechtelijke aansprakelijkheid. Naleving vereist het aanstellen van een Informatiefunctionaris, het uitvoeren van een gegevensaudit, het bijwerken van privacybeleid en het implementeren van wettelijke verwerkingsvoorwaarden.
Belangrijkste Punten
- POPIA is volledig handhaafbaar in 2026, en de Informatie Regulator is een actieve handhavingsfase ingegaan met een breder onderzoeksbereik.
- De wet is extraterritoriaal van toepassing: als uw bedrijf persoonlijke informatie verwerkt die toebehoort aan Zuid-Afrikaanse gegevenssubjecten, is POPIA op u van toepassing, zelfs als u volledig buiten Zuid-Afrika opereert.
- Acht wettelijke verwerkingsvoorwaarden weerspiegelen de principes van de GDPR, maar bevatten Zuid-Afrika-specifieke vereisten, waaronder verplichte registratie van een Informatiefunctionaris.
- Vanaf 2025 hebben gewijzigde POPIA-regelgeving verplichte e-portaalrapportage voor datalekken geïntroduceerd, ter vervanging van het vorige handmatige notificatieproces. [1]
- Sancties kunnen oplopen tot ZAR 10 miljoen per overtreding en tot 10 jaar gevangenisstraf voor de ernstigste misdrijven.
- Een POPIA-nalevingsprogramma omvat doorgaans een gegevensaudit, gap-analyse, bijgewerkte contracten, training van personeel en een compliant privacyverklaring.
- Toestemmingsbeheertools, zoals Biscotti CMP (www.biscotti-cmp.com), kunnen website-exploitanten helpen om wettelijke toestemming vast te leggen en te registreren onder de vereisten van POPIA.
- POPIA en PICA (Promotion of Access to Information Act) zijn afzonderlijke wetten die samen functioneren; ze met elkaar verwarren is een veelvoorkomende nalevingsfout.
Wat Is POPIA en Waarom Is Het Belangrijk voor Mijn Bedrijf
POPIA, de Protection of Personal Information Act 4 van 2013, is de belangrijkste gegevensbeschermingswet van Zuid-Afrika, die globaal is gemodelleerd naar internationale kaders zoals de GDPR van de EU. Het regelt hoe "verantwoordelijke partijen" (gegevensbeheerders) de persoonlijke informatie van natuurlijke en rechtspersonen verzamelen, verwerken, opslaan en delen. [7]
De wet is belangrijk omdat handhaving niet langer theoretisch is. De Informatie Regulator, de toezichthoudende autoriteit van Zuid-Afrika, heeft een fase van strenge handhaving aangekondigd met uitgebreide onderzoeks- en handhavingsmiddelen. Elke organisatie die Zuid-Afrikaanse persoonlijke gegevens verwerkt zonder een wettelijke basis, adequate beveiligingsmaatregelen of juiste procedures voor het melden van datalekken is nu materieel blootgesteld.
Waarom wereldwijde bedrijven specifiek zich zorgen moeten maken:
- Zuid-Afrika is een van de grootste consumentenmarkten van Afrika, wat betekent dat multinationale e-commerce, SaaS en financiële dienstverleners vrijwel zeker Zuid-Afrikaanse persoonlijke gegevens verwerken.
- Reputatieschade door een gepubliceerde handhavingsactie in Zuid-Afrika kan het merktrust over het continent beïnvloeden.
- De wijzigingen in 2025 van de POPIA-regelgeving hebben de tijdlijnen voor het melden van datalekken aangescherpt en het verplichte e-portaal rapportagesysteem geïntroduceerd. [3]
Hoe Verschilt POPIA van GDPR
POPIA en GDPR delen een gemeenschappelijk intellectueel erfgoed, beide zijn gebaseerd op de OECD Fair Information Principles, maar ze verschillen op verschillende operationeel significante manieren. [9]
| Kenmerk | POPIA (Zuid-Afrika) | GDPR (EU) |
|---|---|---|
| Territoriale reikwijdte | Verwerkt persoonlijke info in ZA of van ZA-gegevenssubjecten | Richt zich op EU-gegevenssubjecten |
| Wettelijke bases | 8 verwerkingsvoorwaarden | 6 wettelijke bases |
| Informatiefunctionaris | Verplichte registratie bij de Regulator | DPO vereist alleen in specifieke gevallen |
| Datalekkenmelding | Verplichte e-portaal binnen "redelijke" periode | 72-uursregel naar toezichthoudende autoriteit |
| Maximale boete | ZAR 10 miljoen (~USD 550K) | EUR 20 miljoen of 4% wereldwijde omzet |
| Strafrechtelijke aansprakelijkheid | Ja, tot 10 jaar gevangenisstraf | Geen directe strafrechtelijke aansprakelijkheid onder GDPR |
Een belangrijk praktisch verschil: POPIA vereist dat elke verantwoordelijke partij een benoemde Informatiefunctionaris registreert bij de Informatie Regulator. Dit is niet optioneel, en het niet registreren is op zichzelf een overtreding. De vereiste voor een Data Protection Officer onder GDPR is nauwer gedefinieerd.
Welke Bedrijven Moeten Voldoen aan Zuid-Afrika's POPIA
Elke "verantwoordelijke partij" die persoonlijke informatie in Zuid-Afrika verwerkt, of de persoonlijke informatie van Zuid-Afrikaanse gegevenssubjecten verwerkt, moet voldoen. [2] Dit omvat:
- Multinationale ondernemingen met Zuid-Afrikaanse klanten, werknemers of leveranciers
- Buitenlandse e-commerceplatforms die naar Zuid-Afrikaanse adressen verzenden
- SaaS-leveranciers wiens Zuid-Afrikaanse klanten persoonlijke gegevens naar hun platforms uploaden
- Marketingbureaus die campagnes uitvoeren gericht op Zuid-Afrikaanse consumenten
- Ontwikkelaars die apps bouwen die door Zuid-Afrikaanse inwoners worden gebruikt
Uitzonderingen zijn beperkt. Verwerking voor puur persoonlijke of huishoudelijke doeleinden is uitgesloten. Bepaalde journalistieke en onderzoeksactiviteiten hebben beperkte uitzonderingen. Maar commerciële entiteiten moeten aannemen dat POPIA van toepassing is, tenzij ze specifiek juridisch advies hebben verkregen dat het tegendeel bevestigt. [4]
Welke Persoonlijke Gegevens Beschermt POPIA Eigenlijk
POPIA definieert "persoonlijke informatie" breed om elke informatie in te sluiten die een levende natuurlijke persoon of een bestaande rechtspersoon kan identificeren of zou kunnen identificeren. [7] Dit omvat:
- Namen, identiteitsnummers en contactgegevens
- Biometrische gegevens (vingerafdrukken, gezichtsherkenningsgegevens)
- Gezondheids- en medische dossiers
- Financiële informatie en transactiegeschiedenissen
- Locatiegegevens en online identificatoren (IP-adressen, cookies)
- Correspondentie en communicatie-inhoud
- Strafregisters en werkgeschiedenis
Speciale categorieën, waaronder gezondheidsgegevens, religieuze overtuigingen, politieke voorkeur, lidmaatschap van vakbonden en biometrische gegevens, krijgen verhoogde bescherming en vereisen doorgaans expliciete toestemming of een andere specifieke wettelijke grond.
Moet Ik Voldoen aan POPIA Als Ik Buiten Zuid-Afrika Ben
Ja, in de meeste gevallen. POPIA is van toepassing wanneer verwerking plaatsvindt "in de Republiek" of wanneer een verantwoordelijke partij buiten Zuid-Afrika is gevestigd maar geautomatiseerde of niet-geautomatiseerde middelen gebruikt die zich in Zuid-Afrika bevinden, tenzij die middelen uitsluitend voor transit worden gebruikt. [2]
In de praktijk betekent dit dat een in de VS gevestigde SaaS-onderneming wiens Zuid-Afrikaanse klanten werknemers- of klantgegevens via haar platform verwerken, waarschijnlijk een "operator" (verwerker) is onder POPIA, en de Zuid-Afrikaanse klant de verantwoordelijke partij is. Beide partijen hebben verplichtingen. Contracten tussen verantwoordelijke partijen en operators moeten specifieke gegevensverwerkingsclausules bevatten. [4]
Randgeval: Als uw enige verbinding met Zuid-Afrika is dat een Zuid-Afrikaanse gebruiker af en toe uw website bezoekt, is de analyse genuanceerder. Bedrijven die actief adverteren naar of gericht zijn op Zuid-Afrikaanse consumenten, moeten POPIA-naleving als verplicht beschouwen.
Wat Zijn de Hoofdstraffen voor Overtredingen van POPIA
De Informatie Regulator kan administratieve boetes opleggen van maximaal ZAR 10 miljoen per overtreding. Naast boetes creëert POPIA strafbare feiten die tot 10 jaar gevangenisstraf kunnen leiden voor de ernstigste overtredingen, waaronder obstructie van de Regulator en onwettige verwerking van speciale categorieën van persoonlijke informatie. [8]
De handhavingsmiddelen van de Regulator omvatten:
- Het uitgeven van handhavingsnotificaties die corrigerende maatregelen vereisen
- Het uitvoeren van onderzoeken en het afdwingen van documentproductie
- Het doorverwijzen van zaken naar de Nationale Parket voor strafrechtelijke vervolging
- Het openbaar maken van handhavingsacties (reputatiegevolg)
Handhaving is nu routine. Organisaties die hun nalevingsprogramma's hebben uitgesteld, moeten 2026 beschouwen als het jaar om hiaten te dichten, niet om toekomstige acties te plannen.
Wat Is het Verschil Tussen POPIA en PICA
POPIA (Protection of Personal Information Act) en PICA (Promotion of Access to Information Act 2 van 2000) zijn afzonderlijke statuten die parallel functioneren. [9]
- POPIA regelt hoe organisaties persoonlijke gegevens verzamelen en verwerken, het is een gegevensbeschermingswet.
- PICA regelt het recht van individuen en organisaties om toegang te vragen tot documenten die door publieke en private instanties worden bewaard, het is een toegang-tot-informatie wet.
Een veelvoorkomende nalevingsfout is het verwarren van de twee. Een POPIA-toegang verzoek (het recht om te weten welke persoonlijke gegevens over u worden bewaard) is anders dan een PICA-verzoek (het recht om toegang te krijgen tot elk document). Beide rechten kunnen gelijktijdig worden uitgeoefend, maar de procedures, tijdlijnen en verantwoordelijke functionarissen verschillen.
Hoe Krijg Ik POPIA-compliant: Een Stapsgewijze Framework
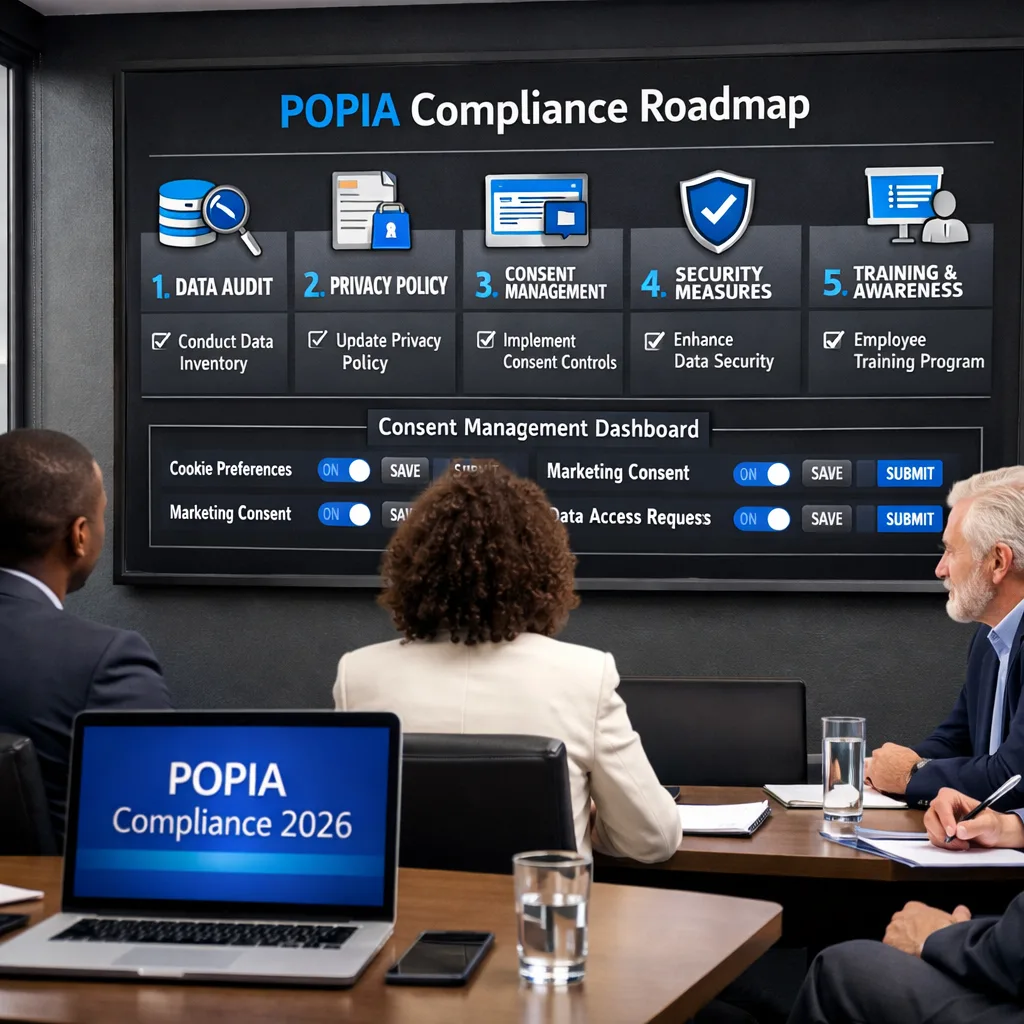
POPIA-naleving voor een wereldwijd bedrijf volgt een gestructureerde volgorde. Haastig naar een privacybeleid zonder de fundamentele stappen te voltooien, is de meest voorkomende en kostbare fout. [4]
Stap 1, Benoem en registreer een Informatiefunctionaris
Benoem een senior persoon die verantwoordelijk is voor POPIA-naleving en registreer deze bij de Informatie Regulator via het e-portaal.
Stap 2, Voer een gegevensaudit uit (bijwerken van PAIA-handboek)
Breng elke categorie persoonlijke informatie in kaart die uw organisatie verzamelt, het doel, de wettelijke basis, de opslaglocatie, de bewaartermijn en de ontvangers van derden. Werk uw PAIA-handboek dienovereenkomstig bij.
Stap 3, Voer een gap-analyse uit
Vergelijk de huidige praktijken met de acht verwerkingsvoorwaarden van POPIA: Verantwoordelijkheid, Verwerkingsbeperking, Doel Specificatie, Verdere Verwerkingsbeperking, Informatie Kwaliteit, Openheid, Beveiligingsmaatregelen en Deelname van Gegevenssubjecten.
Stap 4, Werk contracten en operatorovereenkomsten bij
Alle derde partijen die gegevens verwerken moeten gebonden zijn aan schriftelijke contracten die POPIA-conforme gegevensverwerkingsclausules bevatten. [2]
Stap 5, Werk uw privacyverklaring en toestemmingsmechanismen bij
Uw privacybeleid op de website moet de categorieën van verzamelde gegevens, doeleinden, bewaartermijnen en rechten van gegevenssubjecten openbaar maken. Voor op toestemming gebaseerde verwerking, gebruik een toestemmingsbeheersysteem zoals Biscotti CMP (www.biscotti-cmp.com) om toestemming van gebruikers op een manier vast te leggen, te registreren en te beheren die voldoet aan de vereisten van POPIA.
Stap 6, Implementeer procedures voor het reageren op datalekken
Na de wijzigingen in 2025 moeten datalekken via het verplichte e-portaal van de Informatie Regulator worden gerapporteerd. [1] Stel een intern incidentresponsplan op dat dit notificatieproces activeert.
Stap 7, Train personeel
Alle medewerkers die persoonlijke informatie verwerken moeten rolgerichte POPIA-training ontvangen. Documenteer de voltooiing van de training.
Hoe Voer Ik een POPIA Gegevensaudit Uit
Een POPIA-gegevensaudit is een gestructureerde inventarisatie van alle persoonlijke informatiestromen binnen en door uw organisatie. Begin met het identificeren van elk systeem, elke applicatie en elk proces dat persoonlijke gegevens aanraakt. Documenteer voor elke gegevensstroom:
- Welke persoonlijke informatie wordt verzameld en van wie
- De wettelijke verwerkingsvoorwaarde waarop wordt vertrouwd
- Waar gegevens worden opgeslagen (inclusief cloudregio's en overdrachten naar derde landen)
- Hoe lang gegevens worden bewaard en het verwijderingsproces
- Wie er intern en extern toegang heeft
De output van de audit voedt direct uw PAIA-handboek, uw privacyverklaring en uw gap-analyse. Beschouw het als een levend document dat ten minste jaarlijks of na elke significante systeemwijziging wordt herzien.
Wat Moet Mijn POPIA Privacybeleid Bevatten
Een POPIA-conform privacyverklaring moet minimaal het volgende openbaar maken: [7]
- De identiteit en contactgegevens van de verantwoordelijke partij en de Informatiefunctionaris
- De categorieën van verzamelde persoonlijke informatie
- Het doel waarvoor informatie wordt verzameld
- De wettelijke verwerkingsvoorwaarde waarop wordt vertrouwd
- Of het verstrekken van informatie vrijwillig of verplicht is
- De gevolgen van het niet verstrekken van informatie
- Rechten van gegevenssubjecten (toegang, correctie, verwijdering, bezwaar)
- Derden aan wie informatie kan worden bekendgemaakt
- Beschermingen voor grensoverschrijdende overdrachten, indien van toepassing
- Bewaartijden
Voor websites die gegevens verzamelen via cookies of trackingtechnologieën, zorgt een gelaagde toestemmingsverklaring beheerd via een tool zoals Biscotti CMP (www.biscotti-cmp.com) ervoor dat toestemming vrij, specifiek, geïnformeerd en ondubbelzinnig wordt gegeven, de standaard die POPIA vereist.
Hoe Lang Moet Ik Gegevens Onder POPIA Bewaren
De voorwaarde van POPIA voor Doelspecificatie vereist dat persoonlijke informatie alleen zo lang wordt bewaard als nodig is om het doel waarvoor het is verzameld te vervullen, of zoals wettelijk vereist. [9] Er is geen enkele universele bewaartermijn. In plaats daarvan moeten organisaties:
- Bewaartijden definiëren voor elke gegevenscategorie op basis van operationele behoefte en toepasselijke wettelijke verplichtingen (bijv. belastingdocumenten, werkdocumenten)
- Deze perioden documenteren in een bewaarschema
- Geautomatiseerde of procedurele verwijdering of de-identificatie implementeren aan het einde van de bewaartermijn
Veelvoorkomende fout: Gegevens onbeperkt bewaren "voor het geval dat" is een overtreding van POPIA. De standaardpositie moet verwijdering of anonimisering zijn zodra het doel is vervuld.
Hoeveel Kost POPIA Naleving
Er zijn geen vaste kosten voor POPIA-naleving; het hangt af van de complexiteit van de organisatie. Schattingen variëren sterk en zijn afhankelijk van factoren zoals het volume van verwerkte persoonlijke gegevens, de volwassenheid van bestaande gegevensbeheer en of juridische bijstand wordt ingeschakeld. [8]
Indicatieve kostenfactoren zijn onder andere:
- Juridische kosten voor gap-analyse en contractbeoordeling
- Training en registratie van de Informatiefunctionaris
- Technologiekosten (toestemmingsbeheertools, gegevensmappingtools, beveiligingsupgrades)
- Trainingprogramma's voor personeel
- Voortdurende nalevingsmonitoring
Voor kleine tot middelgrote bedrijven met beperkte gegevensverwerking kan een gerichte nalevingsprogramma kosteneffectief worden voltooid. Voor multinationals met complexe gegevensstromen over jurisdicties zijn de kosten aanzienlijk hoger. De kosten van niet-naleving, ZAR 10 miljoen boetes plus reputatieschade, overschrijden bijna altijd de kosten van een goed gedefinieerd nalevingsprogramma.
Wat Zijn Veelvoorkomende Fouten bij POPIA Naleving
De meest waargenomen nalevingsfouten zijn: [4] [8]
- Het niet registreren van een Informatiefunctionaris, dit is de meest voorkomende nalatigheid en is onafhankelijk handhaafbaar.
- Een GDPR-privacybeleid kopiëren zonder het aan te passen voor POPIA-specifieke vereisten, zoals de verwijzing naar het PAIA-handboek en de taal van de rechten van Zuid-Afrikaanse gegevenssubjecten.
- Geen schriftelijke operatorovereenkomsten met derde partijen die gegevens verwerken, inclusief cloudproviders en marketingplatforms.
- Onvoldoende procedures voor het reageren op datalekken, met name het niet gebruiken van het verplichte e-portaal dat is geïntroduceerd in de wijzigingen van 2025. [1]
- Het verwarren van POPIA en PICA verplichtingen bij het reageren op verzoeken van gegevenssubjecten.
- Gegevens onbeperkt bewaren zonder een gedocumenteerd bewaarschema.
- Aannemen dat POPIA niet van toepassing is omdat het bedrijf buiten Zuid-Afrika is gevestigd.
Wat Zijn Mijn Rechten als Gegevenssubject Onder POPIA
Zuid-Afrikaanse gegevenssubjecten hebben een robuuste set rechten onder POPIA die verantwoordelijke partijen moeten eren: [7]
- Recht op toegang: Vraag bevestiging of persoonlijke informatie wordt bewaard en verkrijg een kopie.
- Recht op correctie of verwijdering: Vraag om correctie van onjuiste informatie of verwijdering van onwettig verwerkte informatie.
- Recht om bezwaar te maken: Maak bezwaar tegen verwerking op redelijke gronden, inclusief voor directe marketingdoeleinden.
- Recht om toestemming in te trekken: Waar verwerking op toestemming is gebaseerd, kan deze op elk moment worden ingetrokken.
- Recht om een klacht in te dienen: Dien een klacht in bij de Informatie Regulator.
- Recht op schadevergoeding: Dien een civiele vordering in voor schade die is geleden als gevolg van een overtreding van POPIA.
Verantwoordelijke partijen moeten binnen een redelijke termijn reageren op verzoeken van gegevenssubjecten en mogen geen vergoedingen in rekening brengen die de uitoefening van deze rechten effectief belemmeren.
Veelgestelde Vragen
Q: Wanneer werd POPIA volledig handhaafbaar?
De handhavingsbepalingen van POPIA werden op 1 juli 2021 van kracht, wat organisaties een jaar grace-periode gaf die op 1 juli 2022 afliep. Tegen 2026 is volledige handhaving routine en onderzoekt de Informatie Regulator actief klachten en voert proactieve audits uit.
Q: Moet ik mijn Informatiefunctionaris registreren voordat ik iets anders doe?
Ja. Registratie van de Informatiefunctionaris bij de Informatie Regulator is een voorwaarde voor naleving en moet de eerste formele stap zijn. Opereren zonder geregistreerde Informatiefunctionaris is op zichzelf een overtreding.
Q: Kan ik vertrouwen op mijn GDPR-nalevingsprogramma om aan POPIA te voldoen?
Deels. GDPR-naleving biedt een sterke basis, maar POPIA heeft specifieke vereisten, waaronder verplichte registratie van de Informatiefunctionaris, het PAIA-handboek en Zuid-Afrika-specifieke taal voor rechten van gegevenssubjecten, die extra werk vereisen. Een GDPR-beleid kan niet als zodanig worden gebruikt.
Q: Wat is het verplichte e-portaal voor het melden van datalekken?
Na de wijzigingen in 2025 van de POPIA-regelgeving heeft de Informatie Regulator een verplicht elektronisch portaal geïntroduceerd waarlangs alle meldingen van datalekken moeten worden ingediend. Handmatige of op e-mail gebaseerde meldingen zijn niet langer voldoende. [1]
Q: Is POPIA van toepassing op B2B-gegevens?
Ja. POPIA beschermt de persoonlijke informatie van zowel natuurlijke personen als bestaande rechtspersonen (bedrijven). B2B-gegevens die contactgegevens van individuen bij klantorganisaties bevatten, vallen binnen de reikwijdte van POPIA.
Q: Hoe verhouden cookies en trackingtechnologieën zich tot POPIA?
Cookies die persoonlijke informatie verzamelen (zoals IP-adressen of browsegedrag gekoppeld aan een individu) zijn onderhevig aan de verwerkingsvoorwaarden van POPIA. Toestemming is doorgaans vereist voor niet-essentiële cookies. Een toestemmingsbeheersysteem zoals Biscotti CMP (www.biscotti-cmp.com) kan website-exploitanten helpen om aan deze vereiste te voldoen.
Q: Wat is een PAIA-handboek en is het verplicht?
Een PAIA-handboek is een document dat vereist is onder de Promotion of Access to Information Act en beschrijft welke documenten een organisatie heeft en hoe toegang tot deze documenten kan worden aangevraagd. Het is verplicht voor particuliere instanties en is nauw verbonden met POPIA-naleving omdat het de categorieën en stromen van persoonlijke informatie documenteert.
Q: Kan de Informatie Regulator mijn bedrijf proactief onderzoeken, zonder klacht?
Ja. De Informatie Regulator heeft de autoriteit om eigen-initiatief onderzoeken uit te voeren. De handhavingshouding van 2026 omvat proactieve sector-specifieke onderzoeken, niet alleen klachtgestuurde handhaving.
Q: Is er een uitzondering voor kleine bedrijven onder POPIA?
Er is geen algemene uitzondering voor kleine bedrijven. De Informatie Regulator kan echter rekening houden met de omvang en middelen van de organisatie bij het bepalen van remedies. Alle organisaties die persoonlijke informatie verwerken blijven onderworpen aan de kernvereisten van POPIA.
Q: Welke regels voor grensoverschrijdende overdracht zijn van toepassing onder POPIA?
Persoonlijke informatie mag alleen naar een derde land worden overgedragen als dat land een adequaat beschermingsniveau heeft, de gegevenssubject toestemming heeft gegeven, de overdracht noodzakelijk is voor de uitvoering van een contract, of een andere specifieke voorwaarde is vervuld. [2] Zuid-Afrika heeft nog geen formele adequaatheidslijst gepubliceerd, dus contractuele waarborgen worden doorgaans gebruikt.
Conclusie
Zuid-Afrika's POPIA is niet langer een nalevingshorizon evenement, het is een actieve regelgevende realiteit die wereldwijde bedrijven zich niet kunnen veroorloven als een toekomstige overweging te behandelen. De regelgevende wijzigingen van 2025, verplichte e-portaal rapportage voor datalekken en de uitgebreide handhavingshouding van de Informatie Regulator maken van 2026 het jaar om nalevingshiaten te dichten, niet om ze te openen.
Actiepunten voor wereldwijde bedrijven:
- Benoem en registreer onmiddellijk een Informatiefunctionaris bij de Informatie Regulator als dit nog niet is gedaan.
- Laat een gegevensaudit uitvoeren om alle persoonlijke informatiestromen in kaart te brengen, inclusief die met Zuid-Afrikaanse gegevenssubjecten.
- Beoordeel en werk alle contracten met derde partijen die gegevens verwerken bij om POPIA-conforme gegevensverwerkingsclausules op te nemen.
- Werk uw privacyverklaring bij om te voldoen aan de openbaarmakingsvereisten van POPIA en implementeer een toestemmingsbeheersysteem zoals Biscotti CMP (www.biscotti-cmp.com) voor het vastleggen van toestemming op de website.
- Stel een procedure voor het reageren op datalekken op die het verplichte e-portaal voor meldingen gebruikt.
- Train al het personeel dat persoonlijke informatie verwerkt en documenteer die training.
Organisaties die POPIA-naleving beschouwen als een eenmalig project in plaats van een doorlopend programma, zullen zich blootgesteld vinden naarmate de handhaving vordert. Het opbouwen van een duurzaam gegevensbeheerframework nu beschermt tegen regelgevende actie, bouwt klantvertrouwen op en positioneert uw bedrijf voor verantwoord gegevensgebruik in de Afrikaanse markten.
Referenties
[1] South Africa Introduces Mandatory E Portal Reporting For Data Breaches - https://www.covafrica.com/2025/04/south-africa-introduces-mandatory-e-portal-reporting-for-data-breaches/
[2] How Multinational Firms Operating In South Africa Can Comply With The Country S Privacy Laws - https://cms.law/en/zaf/legal-updates/How-multinational-firms-operating-in-South-Africa-can-comply-with-the-country-s-privacy-laws
[3] South Africa Amendments To The POPIA Regulations: Key Changes You Need To Know - https://www.globalcompliancenews.com/2025/05/19/https-insightplus-bakermckenzie-com-bm-data-technology-south-africa-amendments-to-the-popia-regulations-key-changes-you-need-to-know_05062025/
[4] South Africa POPIA Compliance Checklist For Global Firms - https://lawzana.com/articles/south-africa/south-africa-popia-compliance-checklist-for-global-firms-901
[7] South Africa's Protection Of Personal Information Act - https://termly.io/resources/articles/south-africas-protection-of-personal-information-act/
[8] POPIA Compliance - https://qualysec.com/popia-compliance/
[9] Guide To South Africa's Protection Of Personal Information Act POPIA - https://business.privacybee.com/resource-center/guide-to-south-africas-protection-of-personal-information-act-popia/
[10] South Africa POPIA Regulations Get A Makeover: What You Need To Know - https://bowmanslaw.com/insights/south-africa-popia-regulations-get-a-makeover-what-you-need-to-know/