
快速回答: 精通 Google 標籤管理器以實現合規的同意工作流程需要配置 Google 的同意模式 v2,連接經認證的同意管理平台,並使用 GTM 的內建同意初始化觸發器來阻止標籤,直到用戶授予許可。正確完成此設置可同時滿足 GDPR、CCPA 和 Google 的 EU 用戶同意政策,同時保留有意義的測量數據。
主要要點
- 同意模式 v2 引入了兩個新參數,
ad_user_data和ad_personalization,使廣告商能夠在原有的ad_storage和analytics_storage信號之外獲得更細緻的控制 [1] - GTM 的同意初始化觸發器在所有其他觸發器之前觸發,確保在確定同意狀態之前不執行任何標籤 [2]
- 內建同意檢查的標籤在拒絕同意時會發送匿名的 ping(而不是 cookies),從而啟用統計數據建模 [3]
- 在 GTM 中未正確實施同意可能會使組織面臨監管罰款和失去 Google 廣告個性化功能的風險 [1]
- GTM 的同意概覽頁面允許對整個容器的同意設置進行批量編輯,減少配置錯誤 [2]
- 像 Biscotti CMP 這樣的經認證 CMP 可以直接與 GTM 集成,自動化同意信號的傳遞
- 在發布之前在 GTM 預覽模式中測試同意工作流程是必不可少的,以捕捉配置錯誤的標籤觸發規則
- 電子商務網站面臨更高的風險,因為購買和再營銷標籤是最敏感的同意標籤類型之一
Google 標籤管理器是什麼,如何與同意一起運作
Google 標籤管理器 (GTM) 是一個標籤管理系統,讓網站擁有者可以部署和管理 JavaScript 片段(標籤),而無需直接修改網站代碼。在同意的背景下,GTM 作為執行層:它接收來自同意管理平台的同意信號,並根據這些信號決定哪些標籤被允許觸發。
當用戶訪問頁面時,會發生以下序列:
- GTM 容器加載
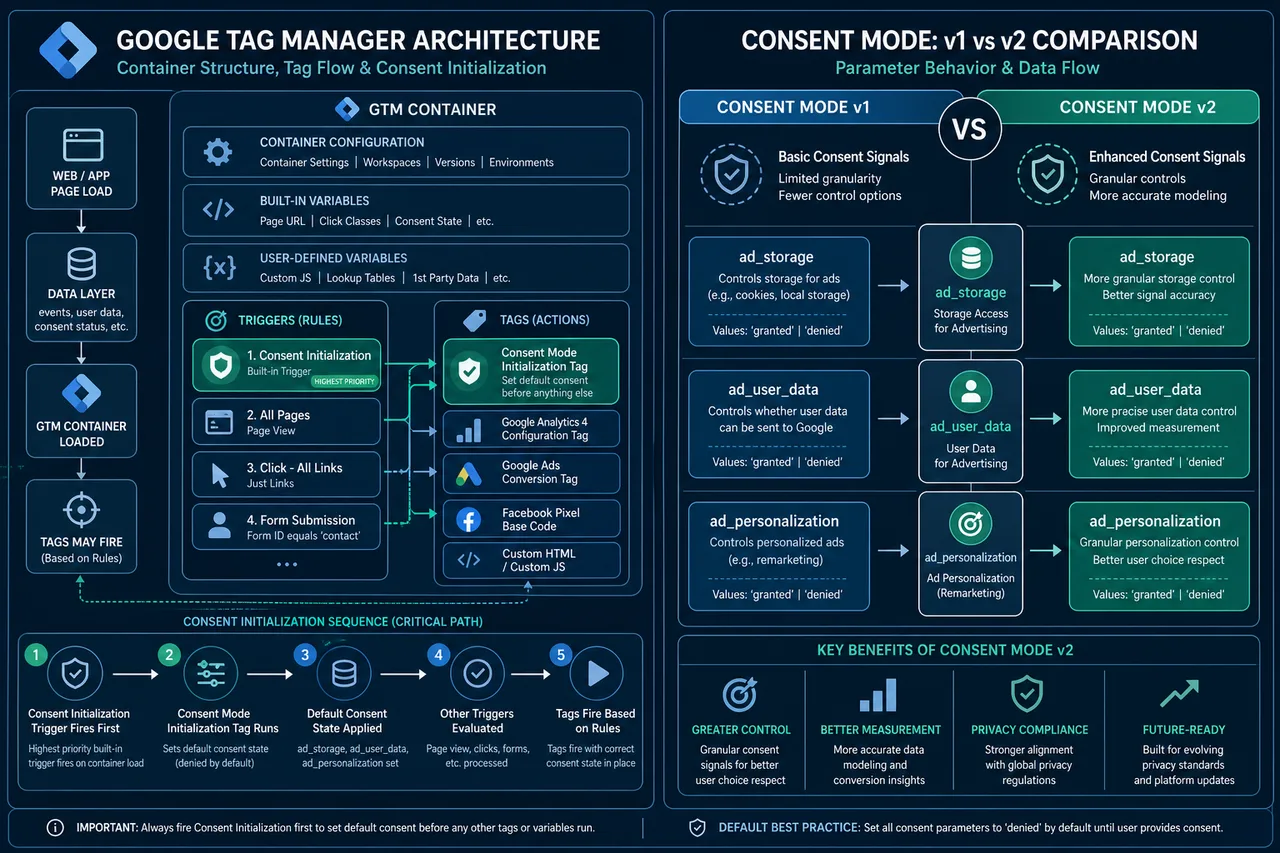
- 同意初始化觸發器觸發,在任何其他標籤執行之前設置初始同意狀態 [2]
- CMP 橫幅出現並捕獲用戶的選擇
- 同意信號被推送到 GTM 的數據層
- 具有同意要求的標籤檢查當前狀態,並根據情況觸發或保持阻止
這種架構意味著 GTM 本身不收集同意,而是讀取和執行它。CMP 負責捕獲和存儲用戶偏好。
同意模式 v1 和 v2 之間的區別是什麼
同意模式 v2 是對原始框架的重大擴展,理解這一區別對於任何專注於精通 Google 標籤管理器以實現合規的同意工作流程的人來說都是至關重要的。
同意模式 v1 涵蓋了兩個參數:
ad_storage:控制廣告 cookiesanalytics_storage:控制分析 cookies
同意模式 v2 增加了兩個附加參數 [1]:
ad_user_data:控制是否可以將用戶數據發送給 Google 用於廣告目的ad_personalization:控制數據是否可以用於個性化廣告
實際後果是,僅實施 v1 的廣告商不再完全符合 Google 的 EU 用戶同意政策。自 2024 年 3 月起,Google 要求 EEA 流量採用 v2,以維持對基於受眾的功能和轉換建模的訪問。仍在運行 v1 配置的網站應將升級視為緊急修復任務,而非可選增強。
如何在 Google 標籤管理器中設置同意模式
在 GTM 中設置同意模式是一個結構化的過程。每一步都建立在前一步的基礎上,跳過任何一步通常會產生難以診斷的靜默失敗。
步驟 1:選擇並安裝兼容的 CMP 選擇一個原生支持 GTM 集成和同意模式 v2 的 CMP。Biscotti CMP 提供一個 GTM 原生集成,自動處理同意信號的注入。
步驟 2:配置同意初始化觸發器
在 GTM 中創建一個標籤,使用 gtag('consent', 'default', {...}) 設置默認同意狀態。將其分配給同意初始化觸發器,以便在其他所有標籤之前觸發 [2]。
步驟 3:設置保守的默認值
將所有同意參數默認設置為 EEA 用戶的 'denied'。這確保在用戶做出選擇之前不會收集任何數據。
步驟 4:通過數據層推送同意更新
當用戶接受或拒絕時,CMP 應推送 gtag('consent', 'update', {...}) 調用。GTM 讀取此信息並實時調整標籤行為。
步驟 5:驗證 Google 標籤上的內建同意檢查 Google Ads、GA4 和 Floodlight 標籤包括內建的同意檢查。確認這些在 GTM 中的標籤高級設置中已啟用 [3]。
步驟 6:使用同意概覽頁面 GTM 的同意概覽頁面顯示每個標籤及其同意配置,便於識別未配置的標籤並應用批量編輯 [2]。
如何使 GTM 符合 GDPR 和 CCPA
通過 GTM 符合 GDPR 和 CCPA 需要同時解決技術配置和法律責任。GTM 配置處理技術執行;法律義務需要組織政策,僅靠 GTM 無法滿足。
對於 GDPR(EEA 用戶):
- 在給予同意之前實施同意模式 v2,默認設置為
'denied' - 確保 CMP 記錄並存儲帶有時間戳和版本號的同意
- 尊重撤回同意,當用戶選擇退出時重新觸發標籤阻止
對於 CCPA(加州用戶):
- 提供「不出售或分享我的個人信息」的機制
- 將與第三方共享數據的 GTM 標籤映射到 CCPA 退出信號
- 注意 CCPA 是基於退出模型運作,與 GDPR 的選擇加入要求不同
一項 2023 年發表在 arXiv 的研究論文確定了 GTM 實施在未經充分同意的情況下共享個人數據的具體情況,強調配置錯誤的容器,而非 GTM 本身,通常是法律風險的來源 [4]。
常見錯誤: 將 GDPR 同意邏輯全球應用,而不是進行地理定位。在對美國用戶提供硬性同意門檻的情況下,這在法律上並不要求,會造成不必要的摩擦,且無法獲得合規的好處。
最佳同意管理平台以集成 GTM
適合 GTM 集成的 CMP 是支持同意模式 v2、IAB 透明度和同意框架(TCF)v2.0,並提供原生 GTM 標籤或數據層集成的 CMP [3]。
Biscotti CMP 專為基於 GTM 的部署而設計,提供自動將同意信號注入數據層和預建的 GTM 標籤模板。這消除了手動 gtag 腳本的需要,並減少了配置錯誤的風險。對於管理多個 GTM 容器的組織,特別是在不同域名之間,具有多屬性支持和集中同意記錄的 CMP 特別有價值。
在評估任何 CMP 時,請確認:
- 原生支持所有四個同意模式 v2 參數
- 符合 EEA 合規的 TCF v2.0 認證
- 審計日誌功能,以向監管機構展示同意記錄
- 地理定位,以根據司法管轄區提供不同的同意體驗
如何在 GTM 中阻止標籤直到用戶同意
可以通過兩種互補機制在 GTM 中阻止標籤:內建同意檢查和觸發條件。
內建同意檢查 在 Google 自己的標籤(GA4、Google Ads 轉換跟踪等)上可用。當啟用時,標籤將不會觸發,或者根據當前同意狀態以受限的無 cookie 模式觸發 [3]。
基於觸發的阻止 適用於缺乏內建同意邏輯的第三方標籤。方法如下:
- 創建一個自定義事件觸發器,僅在特定的同意授予數據層事件之後觸發
- 添加一個例外觸發器,在頁面加載時觸發以默認阻止標籤
- 使用 GTM 的標籤排序或觸發組來強制執行正確的觸發順序
對於必須在未獲得明確同意的情況下絕對不觸發的標籤(例如,再營銷像素或會話錄製工具),基於觸發的阻止是更可靠的方法,因為它不依賴於標籤供應商的內部同意實施。
如果您不在 Google 標籤管理器中實施同意會發生什麼
在 GTM 中跳過同意實施會帶來三個類別的後果:監管、商業和技術。
監管: GDPR 罰款可達全球年營業額的 4% 或 2000 萬歐元,以較高者為準。CCPA 罰款按違規次數計算。研究已記錄了實際的 GTM 部署在未經同意的情況下傳輸個人數據,造成明確的法律風險 [4]。
商業: Google 要求 EEA 用戶的同意信號以啟用廣告個性化和轉換建模。沒有同意模式 v2,廣告商將失去對受眾定位功能的訪問,並看到歸因數據的下降 [1]。
技術: 如果沒有同意模式默認值,標籤會在頁面加載時立即觸發,適用於所有用戶,包括在禁止這樣做的司法管轄區的用戶。這不是灰色地帶,而是違反 Google 自己的 EU 用戶同意政策 [1]。
"內建同意檢查的標籤在拒絕同意時不會存儲 cookies,但可能會發送匿名的 ping,以便進行數據建模。",Google 標籤管理器文檔 [3]
您可以在沒有同意橫幅的情況下使用 Google 標籤管理器嗎
技術上可以在沒有同意橫幅的情況下部署 GTM,但這在法律上僅在特定狹窄的情況下是允許的。
如果網站不服務於 EEA、英國或其他同意法律司法管轄區的用戶,則不需要同意橫幅。
- 所有部署的標籤不收集個人數據且不設置非必要的 cookies
- 網站僅使用絕對必要的 cookies(例如,會話身份驗證)
對於幾乎所有運行分析、廣告或個性化標籤的網站,對於 EEA 流量,法律上需要同意橫幅。在運行 GA4 或 Google Ads 標籤的情況下,沒有同意橫幅的情況下運行 GTM 構成了違反 GDPR 的合法性要求。
邊緣案例: 一個純粹的資訊性網站,沒有跟踪標籤和第三方腳本,可以在沒有同意橫幅的情況下運行 GTM(例如,管理結構化數據或通過伺服器端渲染進行 A/B 測試),前提是沒有處理個人數據。
如何在 GTM 中測試同意工作流程以便上線
GTM 的預覽模式是主要的測試工具。它允許開發人員檢查哪些標籤觸發,哪些觸發器啟動,以及每個時刻數據層的內容,所有這些都無需將更改發布給實際用戶。
測試清單:
- 確認同意初始化標籤在預覽模式時間線中在所有其他標籤之前觸發
- 模擬同意拒絕,並驗證非必要標籤不會觸發
- 模擬同意授予,並驗證適當的標籤在更新事件後立即觸發
- 檢查同意狀態在頁面導航中持續存在(不僅僅是登陸頁面)
- 使用瀏覽器開發者工具確認在授予同意之前沒有設置 cookies
- 驗證四個同意模式 v2 參數在數據層推送中均存在
對於多司法管轄區的網站,使用 VPN 或地理模擬工具進行測試,以確認 EEA 的用戶接收到選擇加入流程,而其他地區的用戶則接收到相應的體驗。
為什麼我的同意模式在 Google 標籤管理器中不起作用
同意模式在 GTM 中靜默失敗的最常見原因是默認同意狀態在其他標籤已經觸發之後設置。這發生在未使用同意初始化觸發器的情況下,或者 CMP 腳本在 GTM 容器之後異步加載。
診斷步驟:
- 打開 GTM 預覽模式,檢查摘要時間線中的標籤觸發順序
- 確認同意默認標籤在位置 1 觸發,位於 DOM Ready 或 Window Loaded 事件之前
- 檢查數據層中的
gtag('consent', 'default', ...)和gtag('consent', 'update', ...)事件 - 驗證 CMP 通過數據層注入同意信號,而不是通過繞過 GTM 的直接
gtag調用 - 在 Google 標籤上,確認在標籤的高級設置中勾選了「啟用同意概覽」 [2]
一個常見的邊緣案例:開發人員為桌面正確配置同意模式,但忘記了存在一個沒有任何同意配置的單獨 AMP 或移動網頁容器。
設置 GTM 同意工作流程是否需要律師
GTM 和同意模式的技術配置不需要律師。然而,影響該配置的法律決策、適用的法律依據、什麼構成「合法利益」、如何措辭同意通知,則受益於合格的法律審查。
具體而言,請諮詢法律顧問以:
- 起草同意橫幅中提到的隱私政策和 cookie 政策
- 確定合法利益是否適用於任何處理活動
- 審查與標籤供應商的數據處理協議
- 評估特定標籤類型是否根據適用法律需要明確同意
GTM 配置實施法律和合規團隊所做的決策。開發人員不應單方面做出這些實質性的法律判斷。
Google 標籤管理器的電子商務跟踪同意
電子商務網站在 GTM 中面臨最複雜的同意場景,因為購買跟踪、再營銷和客戶匹配標籤是數據密集型和法律敏感性最高的標籤之一。
電子商務的關鍵考慮因素:
- GA4 增強型電子商務事件(購買、加入購物車、開始結帳)與
analytics_storage同意相關。如果拒絕,這些事件將不會附帶用戶標識符觸發 [3] - Google Ads 轉換標籤 根據同意模式 v2 需要同時獲得
ad_storage和ad_user_data的同意 [1] - 客戶匹配上傳 在用戶數據可以提交給 Google 以進行受眾匹配之前需要明確的同意信號 [3]
- 再營銷標籤 依賴於
ad_personalization同意;如果沒有,則無法將用戶添加到再營銷列表中
對於電子商務運營商來說,正確實施同意的商業案例是直接的:沒有它,轉換建模會下降,再營銷受眾會縮小,歸因數據會變得不可靠。同意模式的匿名 ping 機制在拒絕同意的情況下部分補償了數據建模,但這並不能替代實際的同意 [3]。
您應該多久更新一次 GTM 同意設置
每當以下任何情況發生時,都需要審查 GTM 同意配置:
- Google 發布同意模式的新版本或添加新參數
- 新的隱私法規在網站運營的司法管轄區生效
- 向 GTM 容器添加處理個人數據的新標籤
- CMP 供應商發布其 GTM 集成的重大更新
- 數據保護機構發布影響基於標籤的跟踪的新指導
作為基準,對 GTM 同意概覽頁面的季度審核對於擁有活躍廣告和分析堆棧的網站來說是一個合理的最低要求。高流量的電子商務網站或在多個司法管轄區運營的網站應更頻繁地進行審查。
不合規的 GTM 實施的罰款是什麼
不合規的 GTM 實施的罰款根據適用的隱私法規進行評估,而不是針對 GTM 本身。該平台是一個工具;責任在於數據控制者(網站運營商)。
GDPR: 對於嚴重違規,最高可達 2000 萬歐元或全球年營業額的 4%,以較高者為準。監管機構已針對非法 cookie 和跟踪實施發出罰款。
CCPA/CPRA: 每次故意違規最高可處以 7500 美元的民事罰款。加州隱私保護機構有權進行審計和執法。
Google 自身的執法: 不符合 Google 的 EU 用戶同意政策將導致失去廣告個性化和測量功能,這是一項獨立於監管行動的重大商業罰款 [1]。
arXiv 上的 GTM 隱私風險研究發現了未經同意的個人數據傳輸的具體例子,強調這些並非理論風險 [4]。
常見問題
問:GTM 中的同意初始化觸發器是什麼? 答:它是一個特殊的 GTM 觸發器,在容器中的所有其他觸發器之前觸發,確保在任何標籤執行之前設置同意默認值。這對於任何讀取或寫入同意狀態的標籤至關重要 [2]。
問:同意模式 v2 完全取代 v1 嗎?
答:是的。同意模式 v2 是當前標準,並在原有的兩個參數中增加了 ad_user_data 和 ad_personalization 參數。仍在使用 v1 的網站應升級以維持對 Google 廣告功能的訪問 [1]。
問:GTM 能否對非 Google 標籤執行同意? 答:GTM 可以使用觸發條件和例外觸發器阻止非 Google 標籤,但這些標籤沒有內建的同意檢查。阻止邏輯必須在 GTM 中手動配置。
問:ad_storage 和 ad_user_data 之間的區別是什麼?
答:ad_storage 控制是否在用戶設備上設置廣告 cookies。ad_user_data 控制是否可以將用戶數據(例如,哈希電子郵件地址)發送到 Google 的伺服器以用於廣告目的 [1]。
問:GTM 預覽模式是否足夠進行同意測試? 答:預覽模式是主要工具,但應輔以瀏覽器開發者工具,以確認在授予同意之前沒有設置 cookies,且沒有網絡請求攜帶個人標識符。
問:拒絕同意是否意味著 Google 完全不接收數據? 答:不。當拒絕同意時,內建同意檢查的 Google 標籤仍可能向 Google 的伺服器發送匿名的、無 cookie 的 ping。這些 ping 使統計建模成為可能,但不包括個人標識符 [3]。
問:IAB TCF 是什麼,為什麼對 GTM 重要? 答:IAB 透明度和同意框架(TCF)v2.0 是一個行業標準,用於在 CMP 和廣告技術供應商之間傳達同意信號。GTM 與 TCF v2.0 集成,確保同意決策正確傳遞給 Google 服務 [3]。
問:我需要為不同國家設置單獨的 GTM 容器嗎? 答:不一定。單個容器可以使用地理定位變量和條件標籤邏輯提供不同的同意體驗。當不同團隊管理不同的區域屬性時,單獨的容器會更有用。
問:如果標籤供應商不支持同意模式,我該怎麼辦? 答:使用 GTM 觸發條件在適當的同意事件觸發之前完全阻止該標籤。不要依賴供應商的標籤自我調節。
問:Biscotti CMP 如何與 GTM 集成?
答:Biscotti CMP 提供一個 GTM 原生集成,自動將同意模式 v2 信號推送到數據層,消除了手動 gtag 腳本的需要,並減少了配置錯誤。
結論
精通 Google 標籤管理器以實現合規的同意工作流程並不是一次性的配置任務,而是一項持續的運營紀律。技術基礎是明確的:部署同意模式 v2,設置保守的默認值,使用同意初始化觸發器來強制執行觸發順序,連接像 Biscotti CMP 這樣的能力強大的 CMP,並定期審核同意概覽頁面。
可行的下一步:
- 使用同意概覽頁面審核當前的 GTM 容器,以識別任何缺少同意配置的標籤
- 通過檢查數據層中的
ad_user_data和ad_personalization參數來驗證您正在運行同意模式 v2(而不是 v1) - 確認同意初始化觸發器是 GTM 預覽模式觸發時間線中的第一個事件
- 檢查所有非 Google 標籤,以便在內建同意檢查不可用的情況下進行手動基於觸發的阻止
- 根據任何新標籤的添加或法規變更安排季度同意配置審查
- 聘請法律顧問以驗證您的同意通知語言和法律依據判斷是否為最新
將同意配置視為合規核對框的組織將會遇到漏洞。將其納入標準 GTM 治理流程的組織將在隱私環境持續演變的過程中保持合規地位和數據質量。
參考文獻
[1] support.google - https://support.google.com/tagmanager/answer/13695607?hl=en&utm_source=openai
[2] support.google - https://support.google.com/tagmanager/answer/10718549?hl=en&utm_source=openai
[3] support.google - https://support.google.com/tagmanager/answer/12329599?hl=en&utm_source=openai
[4] arxiv - https://arxiv.org/abs/2312.08806?utm_source=openai
[5] Watch - https://www.youtube.com/watch?v=A0NSEddMHl0&utm_source=openai