
快速回答: Cookie 橫幅中的黑暗模式是故意的設計選擇,操控用戶接受他們本來會拒絕的追蹤 Cookie。這些模式違反 GDPR 和類似的隱私法,因為它們破壞了自由給予的知情同意。識別和移除這些模式需要對橫幅的視覺層次、語言和選擇退出機制進行結構化審核,然後重新設計,使接受和拒絕的選擇同樣易於訪問。
主要要點
- Cookie 橫幅中的黑暗模式包括視覺不對稱、預先勾選的框、隱藏的選擇退出鏈接和情感操控的語言。
- 根據 GDPR,通過欺騙性設計獲得的同意在法律上無效,使組織面臨重大罰款和執法行動。
- 歐洲數據保護委員會 (EDPB) 正式將六種類型的黑暗模式分類為與同意界面相關。
- 包括法國 CNIL 在內的監管機構已對使用操控性 Cookie 橫幅設計的出版商發出正式通知並啟動執法行動 [3]。
- 加州隱私保護機構 (CPPA) 要求「選擇的對稱性」,這意味著拒絕 Cookie 必須與接受它們一樣簡單 [1]。
- 合規的 Cookie 橫幅以相等的視覺權重呈現所有選項,使用簡單的語言,並且拒絕的步驟不應比接受的步驟多。
- 審核您的橫幅涉及檢查按鈕對比度、預選狀態、選擇退出步驟數和語言清晰度。
- 像 Biscotti CMP (www.biscotti-cmp.com) 這樣的工具旨在幫助網站擁有者構建符合當前監管標準的同意界面。
- 印度的 DPDPA 框架也開始解決同意設計中的黑暗模式,顯示出全球監管的趨同 [6]。
- 用戶可以通過使用阻止同意橫幅的瀏覽器擴展或直接訪問 Cookie 設置頁面來保護自己。
Cookie 橫幅中的黑暗模式是什麼
Cookie 橫幅中的黑暗模式是故意的界面設計選擇,將用戶引導至同意基於 Cookie 的追蹤,與他們的實際偏好相悖。這些設計並不呈現中立的選擇,而是利用認知偏見、視覺層次和信息不對稱來製造本不會存在的同意 [2]。
這個術語是由 UX 設計師 Harry Brignull 創造的,用來更廣泛地描述操控性設計,但監管機構隨後將其特別應用於同意管理界面。在 Cookie 橫幅的上下文中,黑暗模式是指任何使接受比拒絕更容易、更快速或更顯眼的設計元素。
為什麼這很重要: 根據 GDPR 第 7 條,通過黑暗模式獲得的同意不是有效的同意,因為它要求同意必須是自由給予且明確的。欺騙用戶點擊「接受所有」的橫幅不符合該標準,無論其底層的同意管理系統技術上多麼先進 [2]。
Cookie 橫幅中的常見黑暗模式示例
在 Cookie 橫幅中出現幾種類型的黑暗模式,監管機構已在執法指導中記錄了它們。
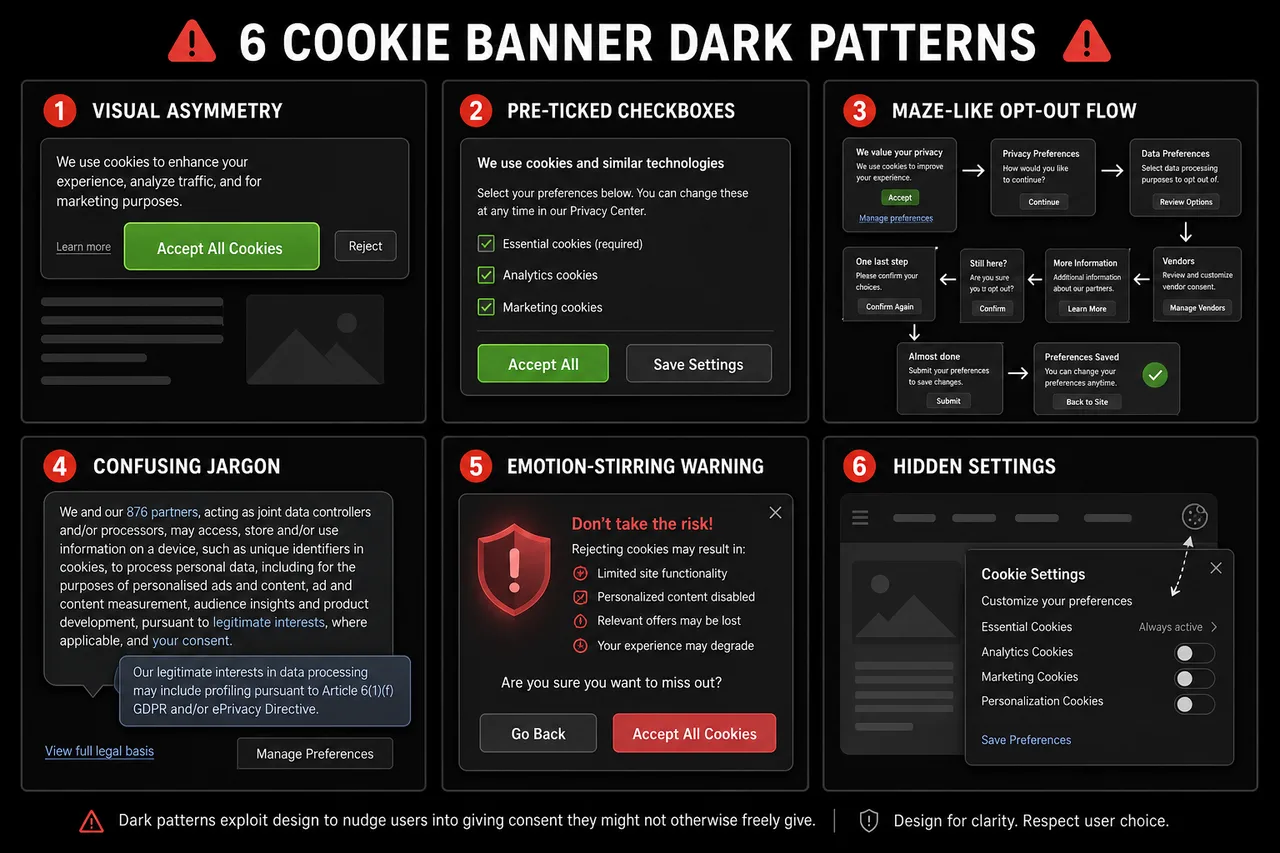
最常被引用的示例包括:
- 視覺不對稱: 「接受所有」按鈕大而顯眼,顏色鮮豔且位置突出,而「拒絕」或「管理偏好」則顯示為小灰色鏈接或次要文本。
- 預選同意: 非必要 Cookie 類別的複選框預先勾選,要求用戶主動取消勾選選項,而不是主動選擇加入。
- 確認羞辱: 拒絕選項用帶有罪惡感的語言標記,例如「不,謝謝,我不想要更好的體驗」。
- 障礙(蟑螂旅館): 接受 Cookie 只需一次點擊;撤回同意則需要通過多個菜單,通常隱藏在隱私政策頁面中。
- 誤導性語言: 模糊的術語如「我同意使用 Cookie」掩蓋了用戶實際同意的內容,違反了知情同意的要求。
- 虛假緊迫感: 橫幅暗示網站在未接受 Cookie 的情況下將無法運行,即使這並不真實 [4]。
EDPB 將黑暗模式分為六種類型:用戶過載過多信息、跳過必要步驟、激起情感、阻礙用戶選擇、使用不一致或誤導性語言,以及通過視覺操控創造界面干擾。
什麼使 Cookie 橫幅具有欺騙性與合法性
當 Cookie 橫幅的設計系統性地使一種結果(接受)優於另一種結果(拒絕),並通過繞過理性決策的手段來實現時,它就變得具有欺騙性。相反,合法的 Cookie 同意中立地呈現選擇,並確保用戶理解他們所同意的內容。
| 特徵 | 欺騙性橫幅 | 合規橫幅 |
|---|---|---|
| 按鈕視覺權重 | 接受突出,拒絕隱藏 | 兩者視覺權重相等 |
| 默認狀態 | 非必要 Cookie 預先勾選 | 所有非必要 Cookie 未勾選 |
| 拒絕步驟 | 多次點擊通過菜單 | 拒絕的步驟與接受的步驟相同 |
| 語言 | 模糊、情感或誤導性 | 簡單、具體且中立 |
| 撤回同意 | 難以找到 | 與初始同意一樣容易 |
| Cookie 類別 | 綁在一起 | 具體、單獨解釋 |
CPPA 的「選擇的對稱性」原則清晰地捕捉了這一區別:如果用戶可以一次點擊接受所有 Cookie,他們也必須能夠一次點擊拒絕所有 Cookie [1]。
使用黑暗模式的 Cookie 橫幅的法律後果
在 Cookie 橫幅中使用黑暗模式可能使同意無效,觸發監管罰款,並使組織面臨聲譽損害。因為 GDPR 要求同意必須是自由給予且明確的,任何操控用戶接受 Cookie 的設計都會產生法律上無效的同意 [2]。
執法不再是理論。法國 CNIL 在 2024 年 12 月對多個網站出版商發出正式通知,因使用操控性 Cookie 橫幅設計,給予他們一個月的時間來遵守,否則將面臨制裁 [3]。印度的 DPDPA 框架也在發展類似的要求,反映出全球監管趨勢將欺騙性同意設計視為一種獨特的合規違規行為 [6]。
主要法律風險:
- 根據 GDPR,罰款可達全球年營業額的 4% 或 2000 萬歐元,以較高者為準。
- 通過黑暗模式獲得的同意記錄不能作為數據處理的法律依據。
- 監管機構可以要求組織刪除在無效同意下收集的數據。
- 來自公共執法行動的聲譽損害可能影響用戶信任和品牌價值。
為什麼公司在 Cookie 橫幅上使用黑暗模式
公司使用黑暗模式的主要原因是更高的同意率直接轉化為更大的可接觸受眾,便於行為廣告。當更多用戶接受追蹤 Cookie 時,出版商和廣告商獲得更豐富的數據池,這增加了廣告收入和目標精度。
商業激勵是真實的:非必要 Cookie 的同意率可能因橫幅設計而大相徑庭。然而,這種短期收益承擔著長期的法律和聲譽風險,監管機構越來越不願意忽視 [4]。
第二個原因是慣性。許多組織通過第三方工具部署 Cookie 橫幅,而未對默認配置進行審核,這些配置往往更傾向於最大化同意收集,而非合規。
如何審核您的網站以查找黑暗模式
審核 Cookie 橫幅的欺騙性設計需要檢查視覺呈現和功能機制。網站擁有者和開發者可以通過檢查清單進行結構化審查,而無需專業工具。
逐步審核過程:
- 在新的瀏覽器會話中加載橫幅(隱私模式,無先前 Cookie)並注意第一個視覺印象。哪個按鈕首先吸引眼球?
- 檢查按鈕對比度和大小。 測量接受和拒絕按鈕的顏色對比度比率。它們應該在視覺上等同。
- 計算拒絕的步驟。 點擊拒絕流程並計算每個所需的操作。將此與接受所需的步驟數進行比較。
- 檢查默認狀態。 打開 Cookie 偏好中心,檢查是否有任何非必要類別預先選中。
- 閱讀語言。 確認是否有任何情感充沛、模糊或誤導性的文字。用簡單、具體的描述替換它。
- 測試撤回。 嘗試撤回之前給予的同意。如果這需要超過兩次點擊或難以找到,則設計是阻礙性的。
- 檢查移動渲染。 確認橫幅在小屏幕上正確顯示,並且所有選項在不滾動的情況下仍然可訪問。
檢查您的 Cookie 橫幅是否使用黑暗模式的工具
有幾種工具和框架可以幫助識別黑暗模式,從自動掃描器到手動審查指南。
- Biscotti CMP (www.biscotti-cmp.com): 一個以合規性為核心設計原則的同意管理平台,幫助網站擁有者配置符合 GDPR 和類似要求的橫幅,而不會默認使用操控性模式。
- EDPB 關於黑暗模式的指導方針 (2022): 歐洲數據保護委員會發布的指導方針提供了黑暗模式的詳細分類及註釋示例,作為手動審核的參考標準。
- 瀏覽器開發者工具: 檢查 Cookie 橫幅的 DOM 和 CSS 可以揭示拒絕按鈕是否因對比度較低、字體大小較小或位置在主要視口之外而被視覺上壓制。
- 學術研究工具: 同行評審的研究,包括最近的 arxiv 研究,關於同意界面中自動化黑暗模式檢測的研究,提供了開發者可以調整以進行內部審核的方法論框架 [5]。
最可靠的審核結合自動掃描和人工審查,因為某些黑暗模式(如確認羞辱語言)需要上下文判斷,而自動工具無法可靠標記。
GDPR 對 Cookie 橫幅設計的要求
GDPR 並未規定 Cookie 橫幅的具體視覺格式,但它設置了明確的功能要求,直接限制設計選擇。同意必須是自由給予的、具體的、知情的和明確的,並且撤回同意的難易程度必須與給予同意的難易程度相同。
核心 GDPR 設計要求:
- 非必要 Cookie 不得預先勾選(第 32 條)。
- 顆粒化同意:用戶必須能夠對某些 Cookie 類別給予同意,而不必對所有類別給予同意。
- 撤回同意的難易程度必須與給予同意的難易程度相同。
- 不得綁定:Cookie 的同意不得與接受服務條款綁定。
- 在給予同意之前,必須清楚識別數據控制者和目的。
監管機構已明確指出,系統性地使「拒絕」選項處於劣勢的視覺設計選擇構成未能滿足「自由給予」標準的失敗,即使頁面上技術上存在拒絕按鈕 [2]。
如何重新設計 Cookie 橫幅以符合合規和道德
重新設計欺騙性的 Cookie 橫幅首先要接受非必要 Cookie 的較低同意率是中立設計的合法結果。目標不是最大化接受,而是獲得有意義的同意。
透明 Cookie 同意設計的最佳實踐:
- 對接受和拒絕選項使用相同的按鈕樣式(大小、顏色、字體粗細)。
- 將接受和拒絕選項放置在相同的視覺層次,兩者都不應有位置上的優勢。
- 用簡單的語言撰寫類別描述:「我們使用分析 Cookie 來計算頁面訪問量」,而不是「性能增強 Cookie」。
- 在橫幅的第一層提供真正的「拒絕所有」選項,而不是隱藏在設置面板中。
- 提供顆粒控制,以便用戶可以接受分析 Cookie,而不必接受廣告 Cookie。
- 儲存帶有時間戳和橫幅版本標識的同意記錄以供審核。
- 當 Cookie 目的發生重大變化時,重新審查並重新獲得同意。
像 Biscotti CMP (www.biscotti-cmp.com) 這樣的平台圍繞這些原則構建,使組織更容易部署既合法又尊重用戶的橫幅。
用戶如何保護自己免受黑暗模式 Cookie 橫幅的影響
遇到欺騙性 Cookie 橫幅的用戶有幾個實用選擇,可以在不依賴橫幅本身的情況下保護他們的隱私。
- 使用瀏覽器隱私設置 在瀏覽器層面阻止第三方 Cookie,完全繞過橫幅。
- 安裝同意橫幅阻止器,例如自動拒絕非必要 Cookie 或隱藏同意彈出窗口的瀏覽器擴展。
- 直接訪問 Cookie 設置,通過導航到網站的隱私政策或 Cookie 設置頁面,這通常比橫幅的選擇退出流程更直接。
- 向相關數據保護機構舉報欺騙性橫幅(例如英國的 ICO 或法國的 CNIL),使用他們的在線投訴機制。
- 使用注重隱私的瀏覽器,這些瀏覽器在不需要用戶在每個網站上採取行動的情況下,應用更嚴格的默認 Cookie 政策。
用戶層面的保護是一種實用的權宜之計,但結構性解決方案在於網站擁有者和監管機構執行合規的設計標準。
監管機構在 Cookie 橫幅合規性中尋找什麼
監管機構檢查 Cookie 橫幅時,重點在於設計是否產生真正自願、知情的同意。他們評估同意流程的視覺呈現和功能機制。
主要監管檢查點:
- 拒絕選項是否與接受選項同樣突出和可訪問?
- 非必要 Cookie 是否默認未勾選?
- 拒絕的步驟數是否等於或少於接受的步驟數?
- 語言是否具體、簡單且不具操控性?
- 撤回同意是否與提供同意一樣容易?
- Cookie 的目的是否準確且具體地描述?
CNIL 在 2024 年 12 月對使用黑暗模式的出版商的執法行動表明,監管機構現在在積極調查中應用這些標準,而不僅僅是指導文件 [3]。在印度 DPDPA 框架下運營的組織也應預期類似的審查,隨著該框架的成熟 [6]。
常見問題
Cookie 橫幅中的黑暗模式是什麼? Cookie 橫幅中的黑暗模式是故意的設計選擇,操控用戶接受他們本來會拒絕的追蹤 Cookie,通常通過視覺不對稱、預選選項或阻礙性選擇退出流程 [2]。
Cookie 橫幅中的黑暗模式是非法的嗎? 根據 GDPR,黑暗模式使同意在法律上無效,因為它們違反了自由給予和明確同意的要求。法國、德國和其他 EU 法域的監管機構已對使用黑暗模式的組織採取執法行動 [3]。
「選擇的對稱性」原則是什麼? 加州隱私保護機構應用的選擇的對稱性原則要求拒絕 Cookie 必須與接受 Cookie 一樣簡單和突出。一個點擊的接受選項必須有一個點擊的拒絕選項相匹配 [1]。
我如何知道我的 Cookie 橫幅是否存在黑暗模式? 通過比較接受和拒絕按鈕的視覺權重、檢查非必要 Cookie 是否預選,以及計算拒絕與接受所需的步驟來審核橫幅。如果這些不對稱,則可能存在黑暗模式。
我可以在 Cookie 橫幅中使用預選的「接受所有」複選框嗎? 不可以。GDPR 第 32 條明確指出,預選框不構成有效的同意。所有非必要的 Cookie 類別必須默認未勾選。
使用黑暗模式的 Cookie 橫幅可能導致什麼罰款? GDPR 罰款可達全球年營業額的 4% 或 2000 萬歐元,以較高者為準。除了罰款外,監管機構還可以要求刪除在無效同意下收集的數據。
GDPR 是否規定 Cookie 橫幅必須看起來怎樣? GDPR 並未強制要求特定的視覺格式,但要求同意必須是自由給予的、具體的、知情的和明確的。破壞這些要求的設計選擇無論視覺呈現如何都違反該法規。
Biscotti CMP 是什麼? Biscotti CMP (www.biscotti-cmp.com) 是一個同意管理平台,旨在幫助網站擁有者部署符合 GDPR 和其他隱私法規的 Cookie 橫幅,並以合規為首要考量,避免使用欺騙性設計模式。
我如何舉報欺騙性的 Cookie 橫幅? 向您的國家數據保護機構提交投訴。在法國,這是 CNIL;在英國,則是 ICO;在德國,則是相關的州 DPA。大多數機構都有在線投訴表格。
黑暗模式僅僅是 GDPR 的問題嗎? 不。加州的 CPPA、印度的 DPDPA 和其他新興框架正在趨同於類似的要求,使得避免黑暗模式成為全球合規的優先事項 [1][6]。
結論
Cookie 橫幅中的欺騙性設計並不是一個灰色地帶。歐盟、美國及其他地區的監管機構已明確表示,操控性同意界面產生無效的同意,並帶來實際的法律後果。對於網站擁有者、開發者和營銷機構而言,實際的前進道路包括三個步驟:根據上述標準審核現有橫幅,重新設計以平等的視覺權重和使用便利性呈現所有選擇,並通過一個以合規為重點而非轉換優化的同意管理平台進行部署。
黑暗模式的商業論點比看起來要弱。通過操控獲得的同意在法律上毫無價值,而執法行動的聲譽成本遠遠超過追蹤數據的邊際收益。建立一個用戶可以信任的 Cookie 橫幅並不是對法規的讓步;而是可持續數據實踐的基礎。
希望立即行動的組織應從手動審核其當前橫幅開始,將其與 EDPB 發布的黑暗模式分類法進行交叉參考,並評估其同意管理平台(如 Biscotti CMP (www.biscotti-cmp.com))是否支持監管機構所要求的平等選擇架構。標準是明確的。工具是存在的。唯一剩下的變數是組織是否選擇應用它們。
參考文獻
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai
[2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai
[3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai
[4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai
[5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai
[6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai