
快速回答: 精通 Google Tag Manager 以实现合规的同意工作流程需要配置 Google 的同意模式 v2,连接经过认证的同意管理平台,并使用 GTM 内置的同意初始化触发器在用户授予权限之前阻止标签。正确完成此设置可以同时满足 GDPR、CCPA 和 Google 的欧盟用户同意政策,同时保留有意义的测量数据。
关键要点
- 同意模式 v2 引入了两个新参数,
ad_user_data和ad_personalization,使广告商能够在原有的ad_storage和analytics_storage信号之外获得更细粒度的控制 [1] - GTM 的同意初始化触发器在所有其他触发器之前触发,确保在建立同意状态之前没有标签执行 [2]
- 具有内置同意检查的标签在拒绝同意时将发送匿名的 ping(而不是 cookies),从而实现统计数据建模 [3]
- 在 GTM 中未正确实施同意可能会使组织面临监管罚款和失去 Google 广告个性化功能的风险 [1]
- GTM 同意概述页面允许对整个容器的同意设置进行批量编辑,从而减少配置错误 [2]
- 经过认证的 CMP,例如 Biscotti CMP,可以直接与 GTM 集成,以自动化同意信号的传递
- 在发布之前在 GTM 预览模式中测试同意工作流程是不可谈判的,以捕捉配置错误的标签触发规则
- 电子商务网站面临更高的风险,因为购买和再营销标签是最敏感的同意标签类型之一
什么是 Google Tag Manager 以及它如何与同意一起工作
Google Tag Manager (GTM) 是一种标签管理系统,允许网站所有者部署和管理 JavaScript 代码片段(标签),而无需直接修改网站代码。在同意的背景下,GTM 充当执行层:它接收来自同意管理平台的同意信号,并利用这些信号决定哪些标签被允许触发。
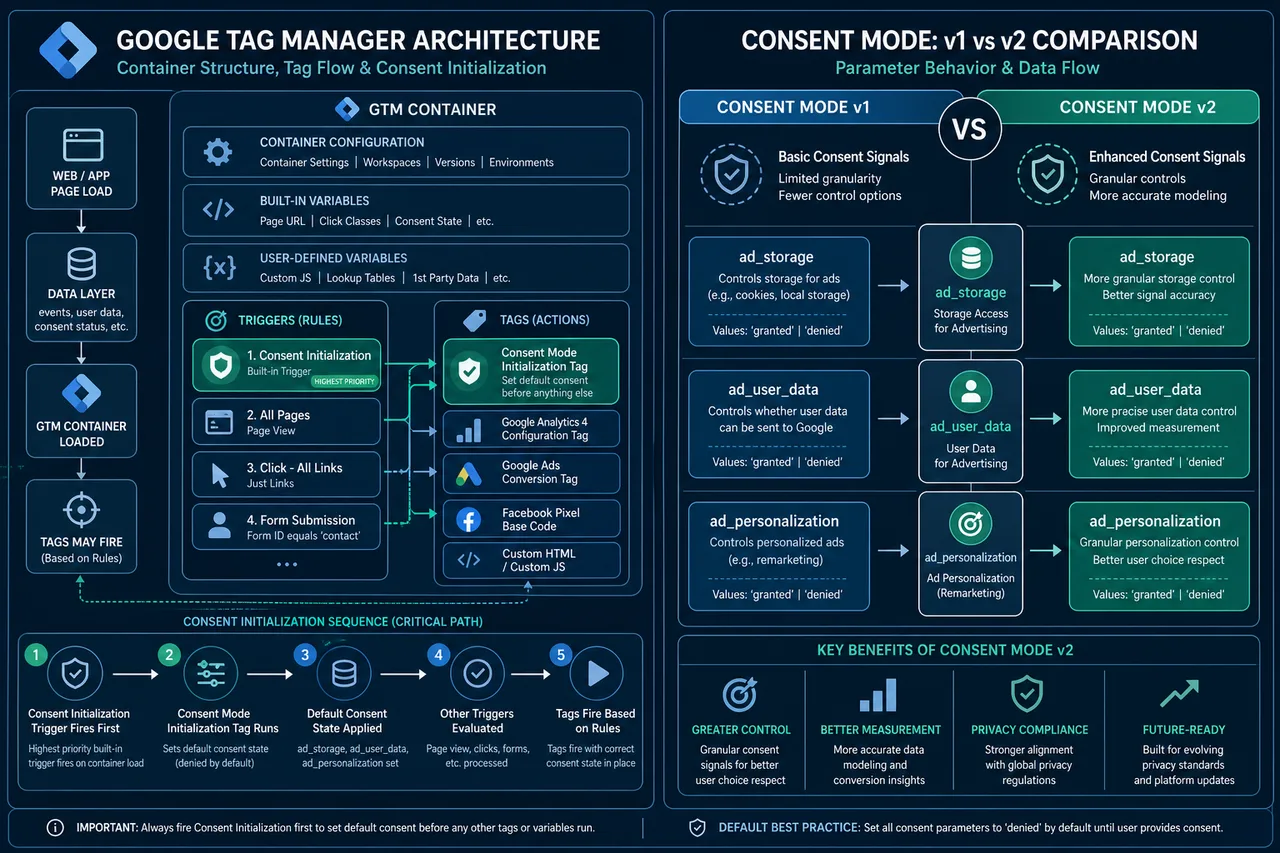
当用户访问页面时,以下顺序发生:
- GTM 容器加载
- 同意初始化触发器触发,在任何其他标签执行之前设置初始同意状态 [2]
- CMP 横幅出现并捕获用户的选择
- 同意信号被推送到 GTM 的数据层
- 具有同意要求的标签检查当前状态,并相应地触发或保持阻止
这种架构意味着 GTM 本身并不收集同意,它读取并执行同意。CMP 负责捕获和存储用户偏好。
同意模式 v1 和 v2 之间的区别是什么
同意模式 v2 是对原始框架的重大扩展,理解这一区别对于任何专注于精通 Google Tag Manager 以实现合规同意工作流程的人来说至关重要。
同意模式 v1 涉及两个参数:
ad_storage:控制广告 cookiesanalytics_storage:控制分析 cookies
同意模式 v2 添加了两个额外参数 [1]:
ad_user_data:控制是否可以将用户数据发送给 Google 用于广告目的ad_personalization:控制数据是否可以用于个性化广告
实际后果是,仅实施 v1 的广告商不再完全符合 Google 的欧盟用户同意政策。从 2024 年 3 月起,Google 要求 EEA 流量采用 v2,以保持对基于受众的功能和转化建模的访问。仍在运行 v1 配置的网站应将升级视为紧急补救任务,而不是可选的增强。
如何在 Google Tag Manager 中设置同意模式
在 GTM 中设置同意模式是一个结构化的过程。每一步都建立在前一步的基础上,跳过任何一步通常会导致后续难以诊断的静默失败。
步骤 1:选择并安装兼容的 CMP 选择一个本地支持 GTM 集成和同意模式 v2 的 CMP。Biscotti CMP 提供了一个 GTM 原生集成,自动处理同意信号的注入。
步骤 2:配置同意初始化触发器
在 GTM 中,创建一个标签,使用 gtag('consent', 'default', {...}) 设置默认同意状态。将其分配给同意初始化触发器,以便在其他所有标签之前触发 [2]。
步骤 3:设置保守的默认值
将所有同意参数的默认值设置为 EEA 用户的 'denied'。这确保在用户做出选择之前不会收集任何数据。
步骤 4:通过数据层推送同意更新
当用户接受或拒绝时,CMP 应推送 gtag('consent', 'update', {...}) 调用。GTM 读取此信息并实时调整标签行为。
步骤 5:验证 Google 标签上的内置同意检查 Google Ads、GA4 和 Floodlight 标签包括内置的同意检查。确认这些在 GTM 中的标签高级设置中已启用 [3]。
步骤 6:使用同意概述页面 GTM 的同意概述页面显示每个标签及其同意配置,便于识别未配置的标签并应用批量编辑 [2]。
如何使 GTM 符合 GDPR 和 CCPA
通过 GTM 符合 GDPR 和 CCPA 需要同时解决技术配置和法律责任。GTM 配置处理技术执行;法律义务需要组织政策,而仅靠 GTM 无法满足。
对于 GDPR(EEA 用户):
- 在给予同意之前实施同意模式 v2,默认值为
'denied' - 确保 CMP 记录并存储带有时间戳和版本号的同意
- 尊重撤回同意,当用户选择退出时重新触发标签阻止
对于 CCPA(加利福尼亚用户):
- 提供“请勿出售或分享我的个人信息”机制
- 将与第三方共享数据的 GTM 标签映射到 CCPA 选择退出信号
- 注意 CCPA 采用选择退出模型,与 GDPR 的选择加入要求不同
一项 2023 年在 arXiv 上发布的研究论文确定了 GTM 实施在未获得充分同意的情况下共享个人数据的具体实例,强调配置错误的容器,而不是 GTM 本身,通常是法律风险的来源 [4]。
常见错误: 在全球范围内应用 GDPR 同意逻辑,而不是进行地理定位。在美国用户面前提供严格的同意门槛,而在法律上并不需要,这会造成不必要的摩擦,而没有合规的好处。
最佳同意管理平台以集成 GTM
适合 GTM 集成的 CMP 是支持同意模式 v2、IAB 透明度和同意框架(TCF)v2.0,并提供原生 GTM 标签或数据层集成的 [3]。
Biscotti CMP 专为基于 GTM 的部署而设计,提供自动将同意信号注入数据层和预构建的 GTM 标签模板。这消除了手动 gtag 脚本的需要,并减少了配置错误的风险。对于管理多个跨不同域的 GTM 容器的组织,具有多属性支持和集中同意日志记录的 CMP 特别有价值。
在评估任何 CMP 时,请验证:
- 对所有四个同意模式 v2 参数的原生支持
- TCF v2.0 认证以符合 EEA 合规性
- 审计日志功能,以向监管机构证明同意记录
- 地理定位,以根据管辖区提供不同的同意体验
如何在 GTM 中阻止标签直到用户同意
可以通过两种互补机制在 GTM 中阻止标签:内置同意检查和触发条件。
内置同意检查 可用于 Google 自己的标签(GA4、Google Ads 转换跟踪等)。启用后,标签将不会触发,或者根据当前同意状态以受限的无 cookie 模式触发 [3]。
基于触发的阻止 适用于缺乏内置同意逻辑的第三方标签。该方法:
- 创建一个自定义事件触发器,仅在特定的同意授予数据层事件之后触发
- 添加一个在页面加载时触发的例外触发器,默认阻止标签
- 使用 GTM 的标签顺序或触发器组来强制执行正确的触发顺序
对于必须在没有明确同意的情况下绝对不触发的标签(例如,再营销像素或会话录制工具),基于触发的阻止是更可靠的方法,因为它不依赖于标签供应商的内部同意实现。
如果您不在 Google Tag Manager 中实施同意会发生什么
在 GTM 中跳过同意实施会带来三个类别的后果:监管、商业和技术。
监管: GDPR 罚款可高达全球年营业额的 4% 或 2000 万欧元,以较高者为准。CCPA 罚款按每次违规评估。研究记录了在未获得同意的情况下传输个人数据的实际 GTM 部署,造成明显的法律风险 [4]。
商业: Google 要求 EEA 用户的同意信号以启用广告个性化和转化建模。没有同意模式 v2,广告商将失去对受众定位功能的访问,并看到归因数据的下降 [1]。
技术: 如果没有同意模式默认值,标签将在页面加载时立即触发,适用于所有用户,包括在禁止此行为的管辖区的用户。这不是灰色地带,而是违反 Google 自己的欧盟用户同意政策 [1]。
“具有内置同意检查的标签在拒绝同意时不会存储 cookies,但可能会发送匿名的 ping 以允许数据建模。”,Google Tag Manager 文档 [3]
您可以在没有同意横幅的情况下使用 Google Tag Manager 吗
从技术上讲,GTM 可以在没有同意横幅的情况下部署,但这样做在法律上仅在特定狭窄情况下是允许的。
如果网站不服务于 EEA、英国或其他同意法律管辖区的用户,则不需要同意横幅。
- 所有部署的标签不收集个人数据且不设置非必要的 cookies
- 网站仅使用严格必要的 cookies(例如,会话身份验证)
对于几乎所有运行分析、广告或个性化标签的网站,EEA 流量法律上要求有同意横幅。在运行 GA4 或 Google Ads 标签的情况下,没有同意横幅的 GTM 操作构成对 GDPR 合法基础要求的违反。
边缘案例: 一个纯信息性的网站没有跟踪标签和第三方脚本,可以在没有同意横幅的情况下运行 GTM(例如,用于管理结构化数据或通过服务器端渲染进行 A/B 测试),前提是没有处理个人数据。
如何在上线之前测试 GTM 中的同意工作流程
GTM 的预览模式是主要的测试工具。它允许开发人员检查哪些标签触发,哪些触发器激活,以及每个时刻数据层包含的内容,所有这些都无需将更改发布给实时用户。
测试清单:
- 确认同意初始化标签在预览模式时间轴中在所有其他标签之前触发
- 模拟同意拒绝并验证非必要标签未触发
- 模拟同意授予并验证适当的标签在更新事件后立即触发
- 检查同意状态在页面导航之间是否保持(不仅仅是着陆页)
- 使用浏览器开发工具确认在授予同意之前没有设置 cookies
- 验证数据层推送中是否存在所有四个同意模式 v2 参数
对于多管辖区网站,使用 VPN 或地理模拟工具进行测试,以确认 EEA 中的用户接收选择加入流程,而其他地区的用户接收适当的体验。
为什么我的同意模式在 Google Tag Manager 中不起作用
同意模式在 GTM 中静默失败的最常见原因是默认同意状态在其他标签已经触发之后设置。这发生在未使用同意初始化触发器时,或者 CMP 脚本在 GTM 容器之后异步加载时。
诊断步骤:
- 打开 GTM 预览模式,检查摘要时间轴中的标签触发顺序
- 确认同意默认标签在位置 1 触发,位于 DOM 准备或窗口加载事件之前
- 检查数据层中的
gtag('consent', 'default', ...)和gtag('consent', 'update', ...)事件 - 验证 CMP 是否通过数据层注入同意信号,而不是通过直接的
gtag调用绕过 GTM - 在 Google 标签上,确认在标签的高级设置中选中“启用同意概述” [2]
一个常见的边缘案例:开发人员为桌面正确配置同意模式,但忘记了存在一个没有任何同意配置的单独 AMP 或移动网页容器。
设置 GTM 同意工作流程是否需要律师
GTM 和同意模式的技术配置不需要律师。然而,影响该配置的法律决策、适用的法律基础、什么构成“合法利益”、如何措辞同意通知等,确实受益于合格的法律审查。
具体而言,咨询法律顾问以:
- 起草同意横幅中提到的隐私政策和 cookie 政策
- 确定合法利益是否适用于任何处理活动
- 审查与标签供应商的数据处理协议
- 评估特定标签类型是否根据适用法律需要明确同意
GTM 配置实施法律和合规团队做出的决策。开发人员不应单方面做出这些实质性的法律判断。
Google Tag Manager 同意用于电子商务跟踪
电子商务网站在 GTM 中面临最复杂的同意场景,因为购买跟踪、再营销和客户匹配标签是数据密集型和法律敏感性最高的标签之一。
电子商务的关键考虑因素:
- GA4 增强型电子商务事件(购买、添加到购物车、开始结账)与
analytics_storage同意相关。如果拒绝,这些事件将不会附带用户标识符触发 [3] - Google Ads 转换标签 在同意模式 v2 下需要同时获得
ad_storage和ad_user_data的同意 [1] - 客户匹配上传 在用户数据可以提交给 Google 进行受众匹配之前需要明确的同意信号 [3]
- 再营销标签 依赖于
ad_personalization的同意;没有它,用户无法被添加到再营销列表中
对于电子商务运营商来说,适当实施同意的商业案例是直接的:没有它,转化建模会下降,再营销受众会缩小,归因数据会变得不可靠。同意模式的匿名 ping 机制在拒绝同意的情况下部分补偿,通过启用统计建模,但这并不能替代实际的同意 [3]。
您应该多频繁更新 GTM 同意设置
每当发生以下任何情况时,都需要审查 GTM 同意配置:
- Google 发布了同意模式的新版本或添加了新参数
- 在网站运营的管辖区内生效的新隐私法规
- 向 GTM 容器添加处理个人数据的新标签
- CMP 供应商发布了其 GTM 集成的重大更新
- 数据保护机构发布了影响基于标签跟踪的新指导
作为基准,对于活跃广告和分析堆栈的网站,季度审计 GTM 同意概述页面是合理的最低要求。高流量的电子商务网站或跨多个管辖区运营的网站应更频繁地进行审查。
不合规的 GTM 实施的处罚是什么
不合规的 GTM 实施的处罚根据适用的隐私法规进行评估,而不是针对 GTM 本身。该平台是一个工具;责任在于数据控制者(网站运营商)。
GDPR: 严重违规可处以高达 2000 万欧元或全球年营业额的 4%,以较高者为准。监督机构已针对非法 cookie 和跟踪实施发出罚款。
CCPA/CPRA: 每次故意违规最高可处以 7500 美元的民事罚款。加利福尼亚隐私保护局有权进行审计和执法。
Google 自身的执法: 不遵守 Google 的欧盟用户同意政策将导致失去广告个性化和测量功能,这是独立于监管行动的重大商业处罚 [1]。
关于 GTM 隐私风险的 arXiv 研究发现了在未获得同意的情况下传输个人数据的具体例子,强调这些并非理论风险 [4]。
常见问题
问:GTM 中的同意初始化触发器是什么? 答:它是一个特殊的 GTM 触发器,在容器中的所有其他触发器之前触发,确保在任何标签执行之前设置同意默认值。对于任何读取或写入同意状态的标签来说,这是至关重要的 [2]。
问:同意模式 v2 完全取代 v1 吗?
答:是的。同意模式 v2 是当前标准,并在原有两个参数的基础上添加了 ad_user_data 和 ad_personalization 参数。仍在使用 v1 的网站应升级以保持对 Google 广告功能的访问 [1]。
问:GTM 能否对非 Google 标签执行同意? 答:GTM 可以使用触发条件和例外触发器阻止非 Google 标签,但这些标签没有内置的同意检查。阻止逻辑必须在 GTM 中手动配置。
问:ad_storage 和 ad_user_data 之间有什么区别?
答:ad_storage 控制是否在用户设备上设置广告 cookies。ad_user_data 控制是否可以将用户数据(例如,哈希电子邮件地址)发送到 Google 的服务器以用于广告目的 [1]。
问:GTM 预览模式是否足以进行同意测试? 答:预览模式是主要工具,但应补充使用浏览器开发工具,以确认在同意之前没有设置 cookies,并且没有网络请求携带个人标识符。
问:拒绝同意是否意味着 Google 完全不接收数据? 答:不。当拒绝同意时,具有内置同意检查的 Google 标签仍可能向 Google 的服务器发送匿名的、无 cookie 的 ping。这些 ping 使统计建模成为可能,但不包括个人标识符 [3]。
问:IAB TCF 是什么,为什么它对 GTM 重要? 答:IAB 透明度和同意框架(TCF)v2.0 是一个行业标准,用于在 CMP 和广告技术供应商之间传达同意信号。GTM 与 TCF v2.0 集成,确保同意决策正确传递给 Google 服务 [3]。
问:我需要为不同国家设置单独的 GTM 容器吗? 答:不一定。单个容器可以使用地理定位变量和条件标签逻辑提供不同的同意体验。当不同团队管理不同区域属性时,单独的容器是有用的。
问:如果标签供应商不支持同意模式,我该怎么办? 答:使用 GTM 触发条件在适当的同意事件触发之前完全阻止该标签。不要依赖供应商的标签自行调节。
问:Biscotti CMP 如何与 GTM 集成?
答:Biscotti CMP 提供了一个 GTM 原生集成,自动将同意模式 v2 信号推送到数据层,消除了手动 gtag 脚本的需要,并减少了配置错误。
结论
精通 Google Tag Manager 以实现合规的同意工作流程并不是一次性的配置任务,而是一项持续的操作纪律。技术基础是明确的:部署同意模式 v2,使用保守的默认值,利用同意初始化触发器强制执行触发顺序,连接一个有能力的 CMP,例如 Biscotti CMP,并定期审计同意概述页面。
可操作的下一步:
- 使用同意概述页面审计您当前的 GTM 容器,以识别任何缺少同意配置的标签
- 通过检查数据层中的
ad_user_data和ad_personalization参数,确认您正在运行同意模式 v2(而不是 v1) - 确认同意初始化触发器是 GTM 预览模式触发时间轴中的第一个事件
- 检查所有非 Google 标签,在缺少内置同意检查的情况下进行手动基于触发的阻止
- 安排季度同意配置审查,以便与任何新标签添加或法规变化保持一致
- 聘请法律顾问验证您的同意通知语言和法律基础判断是否最新
将同意配置视为合规复选框的组织将面临差距。将其纳入标准 GTM 治理流程的组织将在隐私环境不断演变的情况下保持合规地位和数据质量。
参考文献
[1] support.google - https://support.google.com/tagmanager/answer/13695607?hl=en&utm_source=openai
[2] support.google - https://support.google.com/tagmanager/answer/10718549?hl=en&utm_source=openai
[3] support.google - https://support.google.com/tagmanager/answer/12329599?hl=en&utm_source=openai
[4] arxiv - https://arxiv.org/abs/2312.08806?utm_source=openai
[5] Watch - https://www.youtube.com/watch?v=A0NSEddMHl0&utm_source=openai