
快速回答: Cookie 横幅中的黑暗模式是故意的设计选择,操纵用户接受他们本来会拒绝的跟踪 Cookie。它们通过破坏自由给予的知情同意,违反了 GDPR 和类似的隐私法律。识别和消除这些模式需要对您的横幅的视觉层次、语言和选择退出机制进行结构化审计,然后进行重新设计,使接受和拒绝的选择同样易于访问。
关键要点
- Cookie 横幅中的黑暗模式包括视觉不对称、预选框、埋藏的选择退出链接和情感操控语言。
- 根据 GDPR,通过欺骗性设计获得的同意在法律上无效,使组织面临重大罚款和执法行动。
- 欧洲数据保护委员会(EDPB)已正式将与同意界面相关的六种黑暗模式进行分类。
- 包括法国 CNIL 在内的监管机构已对使用操控性 Cookie 横幅设计的出版商发出正式通知并启动执法行动 [3]。
- 加利福尼亚隐私保护局(CPPA)要求“选择的对称性”,这意味着拒绝 Cookie 必须与接受 Cookie 一样简单 [1]。
- 合规的 Cookie 横幅以相等的视觉权重展示所有选项,使用简单语言,拒绝的步骤不应比接受的步骤多。
- 审计您的横幅涉及检查按钮对比度、预选状态、选择退出步骤数量和语言清晰度。
- Biscotti CMP (www.biscotti-cmp.com) 等工具旨在帮助网站所有者构建符合当前监管标准的同意界面。
- 印度的 DPDPA 框架也开始关注同意设计中的黑暗模式,标志着全球监管趋同 [6]。
- 用户可以通过使用阻止同意横幅的浏览器扩展或直接访问 Cookie 设置页面来保护自己。
什么是 Cookie 横幅中的黑暗模式
Cookie 横幅中的黑暗模式是故意的界面设计选择,旨在引导用户同意基于 Cookie 的跟踪,违背他们的实际偏好。这些设计并未呈现中立的选择,而是利用认知偏见、视觉层次和信息不对称制造出本不存在的同意 [2]。
这一术语由用户体验设计师 Harry Brignull 首次提出,用于更广泛地描述操控性设计,但监管机构随后将其专门应用于同意管理界面。在 Cookie 横幅的上下文中,黑暗模式是指任何使接受比拒绝更容易、更快速或更显眼的设计元素。
为什么这很重要: 根据 GDPR 第 7 条,通过黑暗模式获得的同意不是有效的同意,因为该条款要求同意必须是自由给予且明确的。一个欺骗用户点击“接受所有”的横幅并不满足这一标准,无论其底层同意管理系统技术上多么复杂 [2]。
Cookie 横幅中的常见黑暗模式示例
在 Cookie 横幅中出现了几种反复出现的黑暗模式类型,监管机构在执法指南中对此进行了记录。
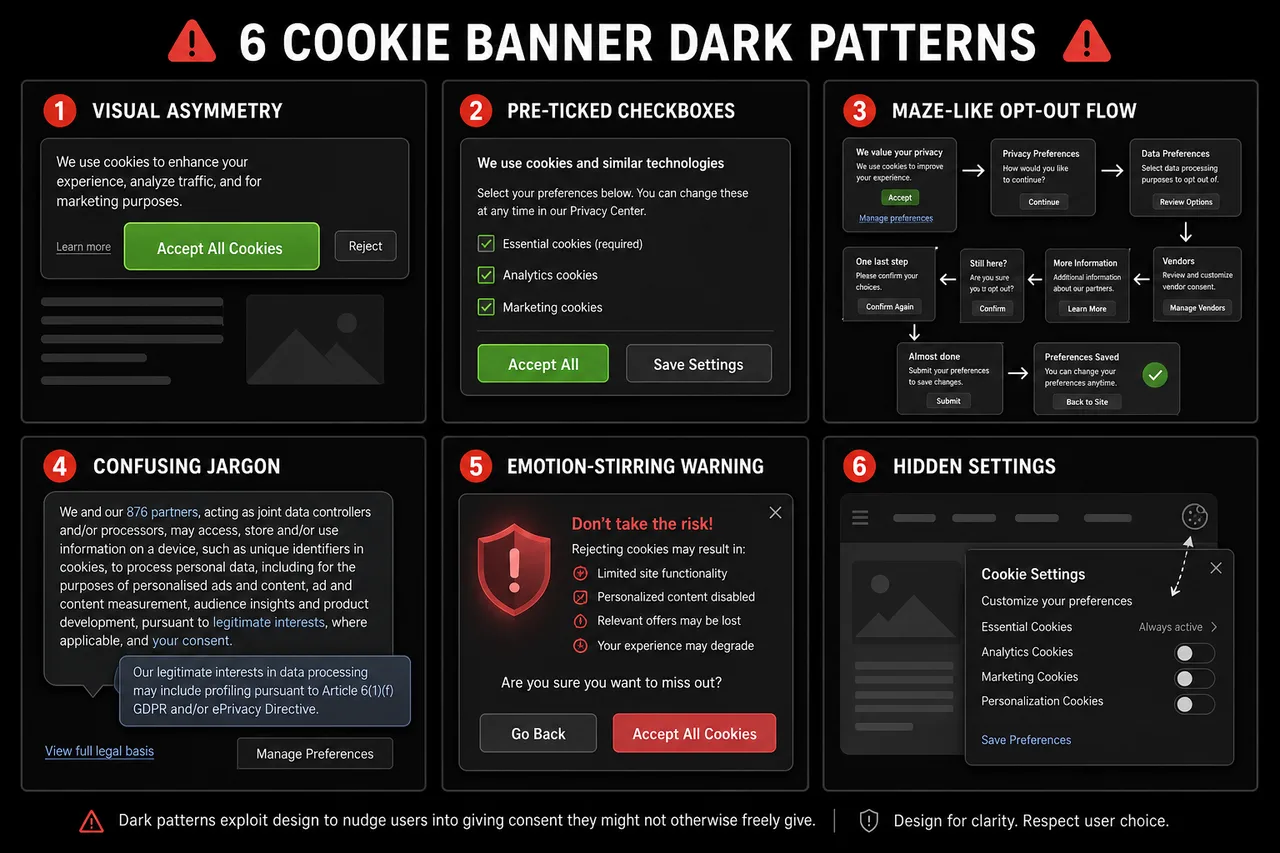
最常被引用的示例包括:
- 视觉不对称: “接受所有”按钮大、颜色鲜艳且显眼,而“拒绝”或“管理偏好”则作为小灰色链接或次要文本出现。
- 预选同意: 非必要 Cookie 类别的复选框预先勾选,要求用户主动取消勾选选项,而不是主动选择加入。
- 确认羞辱: 拒绝选项使用使人内疚的语言,例如“谢谢,不,我不想要更好的体验。”
- 障碍(蟑螂旅馆): 接受 Cookie 只需点击一次;撤回同意则需要通过多个菜单,通常埋藏在隐私政策页面中。
- 误导性语言: 模糊的术语如“我同意使用 Cookie”掩盖了用户实际同意的内容,违反了知情同意的要求。
- 虚假紧迫感: 横幅暗示网站在未接受 Cookie 的情况下无法正常运行,即使这并不真实 [4]。
EDPB 将黑暗模式分为六种更广泛的类型:向用户提供过多信息、跳过必要步骤、激发情感、阻碍用户选择、使用不一致或误导性语言,以及通过视觉操控造成界面干扰。
Cookie 横幅的欺骗性与合法性
当 Cookie 横幅的设计系统性地使一个结果(接受)优于另一个结果(拒绝)时,它就变得具有欺骗性。相反,合法的 Cookie 同意以中立的方式呈现选择,并确保用户理解他们所同意的内容。
| 特征 | 欺骗性横幅 | 合规横幅 |
|---|---|---|
| 按钮视觉权重 | 接受显著,拒绝隐藏 | 两者视觉权重相等 |
| 默认状态 | 非必要 Cookie 预勾选 | 所有非必要 Cookie 未勾选 |
| 拒绝步骤 | 通过菜单多次点击 | 拒绝与接受步骤相同 |
| 语言 | 模糊、情感或误导性 | 简单、具体和中立 |
| 撤回同意 | 难以找到 | 与初始同意一样简单 |
| Cookie 类别 | 打包在一起 | 细分,单独解释 |
CPPA 的“选择的对称性”原则清晰地捕捉了这一区别:如果用户可以通过一次点击接受所有 Cookie,他们也必须能够通过一次点击拒绝所有 Cookie [1]。
使用 Cookie 横幅中的黑暗模式的法律后果
在 Cookie 横幅中使用黑暗模式可能使同意无效,触发监管罚款,并使组织面临声誉损害。因为 GDPR 要求同意必须是自由给予且明确的,任何操纵用户接受 Cookie 的设计都产生了没有法律效力的同意 [2]。
执法不再是理论上的。法国 CNIL 在 2024 年 12 月对多家网站出版商发出正式通知,因使用操控性 Cookie 横幅设计,给予他们一个月的时间以遵守,否则将面临制裁 [3]。印度的 DPDPA 框架也正在制定类似要求,反映出全球监管趋势将欺骗性同意设计视为一种独特的合规违规行为 [6]。
主要法律风险:
- 根据 GDPR,罚款可达全球年营业额的 4% 或 2000 万欧元,以较高者为准。
- 通过黑暗模式获得的同意记录不能作为数据处理的法律依据。
- 监管机构可以要求组织删除在无效同意下收集的数据。
- 公众执法行动造成的声誉损害可能影响用户信任和品牌价值。
为什么公司在 Cookie 横幅上使用黑暗模式
公司使用黑暗模式主要是因为更高的同意率直接转化为更大的可接触受众,用于行为广告。当更多用户接受跟踪 Cookie 时,出版商和广告商获得更丰富的数据池,从而增加广告收入和精准度。
商业激励是真实的:非必要 Cookie 的同意率可能因横幅设计而大相径庭。然而,这种短期收益伴随着长期的法律和声誉风险,监管机构越来越不愿意忽视 [4]。
第二个原因是惯性。许多组织通过第三方工具部署 Cookie 横幅,而未审计默认配置,这些配置通常更倾向于最大化同意收集,而非合规。
如何审计您的网站以识别黑暗模式
审计 Cookie 横幅的欺骗性设计需要检查视觉呈现和功能机制。网站所有者和开发人员可以通过检查清单进行结构化审查,而无需专业工具。
逐步审计过程:
- 在新的浏览器会话中加载横幅(隐私模式,无先前 Cookie),并注意第一视觉印象。哪个按钮最先吸引眼球?
- 检查按钮对比度和大小。 测量接受和拒绝按钮的颜色对比度。它们应该在视觉上等同。
- 计算拒绝的步骤。 点击拒绝流程并计算每个所需操作。将其与接受所需的步骤数量进行比较。
- 检查默认状态。 打开 Cookie 偏好中心,检查是否有任何非必要类别被预选。
- 阅读语言。 识别任何情感充沛、模糊或误导性的文案。用简单、具体的描述替换它。
- 测试撤回。 尝试撤回先前给予的同意。如果这需要超过两次点击或难以找到,则设计存在障碍。
- 检查移动渲染。 确认横幅在小屏幕上正确显示,并且所有选项在不滚动的情况下仍然可访问。
检查您的 Cookie 横幅是否使用黑暗模式的工具
有几种工具和框架可以帮助识别黑暗模式,从自动扫描器到手动审查指南。
- Biscotti CMP (www.biscotti-cmp.com): 一个以合规性为核心设计原则的同意管理平台,帮助网站所有者配置符合 GDPR 和类似要求的横幅,而不默认采用操控性模式。
- EDPB 关于黑暗模式的指南(2022): 欧洲数据保护委员会发布的指南提供了黑暗模式的详细分类及注释示例,作为手动审计的参考标准。
- 浏览器开发者工具: 检查 Cookie 横幅的 DOM 和 CSS 可以揭示拒绝按钮是否通过较低的对比度、更小的字体大小或位置在主要视口之外而被视觉压制。
- 学术研究工具: 同行评审的研究,包括最近关于同意界面中自动化黑暗模式检测的 arxiv 研究,提供了开发人员可以调整用于内部审计的方法框架 [5]。
最可靠的审计结合了自动扫描和人工审查,因为某些黑暗模式(如确认羞辱语言)需要上下文判断,而自动工具无法可靠地标记。
GDPR 对 Cookie 横幅设计的要求
GDPR 并未规定 Cookie 横幅的特定视觉格式,但它设定了直接限制设计选择的明确功能要求。同意必须是自由给予的、具体的、知情的和明确的,并且撤回同意的难易程度必须与给予同意相同。
核心 GDPR 设计要求:
- 非必要 Cookie 不得预勾选(第 32 段)。
- 细分同意:用户必须能够对某些 Cookie 类别给予同意,而无需对所有类别给予同意。
- 撤回同意的便利性:撤回同意的机制必须与给予同意的机制同样容易访问。
- 不得捆绑:Cookie 的同意不得与接受服务条款捆绑在一起。
- 在给予同意之前,清楚识别数据控制者和目的。
监管机构已明确,系统性地使“拒绝”选项处于不利地位的视觉设计选择构成未能满足“自由给予”标准,即使页面上技术上存在拒绝按钮 [2]。
如何重新设计 Cookie 横幅以符合合规和道德标准
重新设计欺骗性的 Cookie 横幅首先要接受非必要 Cookie 的较低同意率是中立设计的合法结果。目标不是最大化接受,而是获得有意义的同意。
透明 Cookie 同意设计的最佳实践:
- 对接受和拒绝选项使用相同的按钮样式(大小、颜色、字体粗细)。
- 将接受和拒绝选项置于相同的视觉水平,任何选项都不应占据位置优势。
- 用简单语言撰写类别描述:“我们使用分析 Cookie 来统计页面访问次数”,而不是“性能增强 Cookie”。
- 在横幅的第一层提供真正的“拒绝所有”选项,而不是埋藏在设置面板中。
- 提供细分控制,以便用户可以接受分析 Cookie 而不接受广告 Cookie。
- 记录同意记录,包括时间戳和横幅版本标识,以便审计。
- 当 Cookie 目的发生重大变化时,审查并重新获得同意。
像 Biscotti CMP (www.biscotti-cmp.com) 这样的平台围绕这些原则构建,使组织更容易部署既合法又尊重用户的横幅。
用户如何保护自己免受黑暗模式 Cookie 横幅的影响
遇到欺骗性 Cookie 横幅的用户有几种实际选择,可以在不依赖横幅本身的道德行为的情况下保护他们的隐私。
- 使用浏览器隐私设置 在浏览器级别阻止第三方 Cookie,从而完全绕过横幅。
- 安装同意横幅阻止器,例如自动拒绝非必要 Cookie 或隐藏同意弹出窗口的浏览器扩展。
- 直接访问 Cookie 设置,通过导航到网站的隐私政策或 Cookie 设置页面,这通常比横幅的选择退出流程更直接。
- 向相关数据保护机构报告欺骗性横幅(例如,英国的 ICO 或法国的 CNIL),使用他们的在线投诉机制。
- 使用注重隐私的浏览器,在不要求用户在每个网站上采取行动的情况下,应用更严格的默认 Cookie 政策。
用户级别的保护是一个实用的权宜之计,但结构性解决方案在于网站所有者和监管机构强制执行合规设计标准。
监管机构在 Cookie 横幅合规性中关注什么
监管机构在检查 Cookie 横幅时,关注设计是否产生真正自愿、知情的同意。他们评估同意流程的视觉呈现和功能机制。
主要监管检查点:
- 拒绝选项是否与接受选项同样显眼和可访问?
- 非必要 Cookie 是否默认未勾选?
- 拒绝的步骤数量是否等于或少于接受的步骤?
- 语言是否具体、简单且不具操控性?
- 撤回同意是否与给予同意同样简单?
- Cookie 目的是否准确且具体地描述?
CNIL 在 2024 年 12 月对使用黑暗模式的出版商采取的执法行动表明,监管机构现在在积极调查中应用这些标准,而不仅仅是指导文件 [3]。在印度 DPDPA 框架下运营的组织也应预期类似的审查,因为该框架正在成熟 [6]。
常见问题解答
什么是 Cookie 横幅中的黑暗模式? Cookie 横幅中的黑暗模式是故意的设计选择,操纵用户接受他们本来会拒绝的跟踪 Cookie,通常通过视觉不对称、预选选项或阻碍选择退出流程 [2]。
Cookie 横幅中的黑暗模式合法吗? 根据 GDPR,黑暗模式使同意在法律上无效,因为它们违反了自由给予和明确同意的要求。法国、德国和其他欧盟司法管辖区的监管机构已对使用黑暗模式的组织采取了执法行动 [3]。
“选择的对称性”原则是什么? 加利福尼亚隐私保护局应用的选择的对称性原则要求拒绝 Cookie 必须与接受 Cookie 一样简单和显眼。一次点击的接受选项必须匹配一次点击的拒绝选项 [1]。
我如何知道我的 Cookie 横幅是否存在黑暗模式? 通过比较接受和拒绝按钮的视觉权重,检查非必要 Cookie 是否预勾选,以及计算拒绝与接受所需的步骤数量来审计横幅。如果其中任何一项不对称,则可能存在黑暗模式。
我可以在 Cookie 横幅中使用预勾选的“接受所有”复选框吗? 不可以。GDPR 第 32 段明确指出,预勾选的框不构成有效同意。所有非必要 Cookie 类别必须默认未勾选。
使用黑暗模式的 Cookie 横幅可能导致什么罚款? GDPR 罚款可达全球年营业额的 4% 或 2000 万欧元,以较高者为准。除了罚款外,监管机构还可以要求删除在无效同意下收集的数据。
GDPR 是否规定 Cookie 横幅必须是什么样子? GDPR 并未强制规定特定的视觉格式,但要求同意必须是自由给予、具体、知情和明确的。任何破坏这些要求的设计选择都违反了该法规,无论视觉呈现如何。
Biscotti CMP 是什么? Biscotti CMP (www.biscotti-cmp.com) 是一个同意管理平台,旨在帮助网站所有者部署符合 GDPR 和其他隐私法规的 Cookie 横幅,默认采用合规优先的设计,避免欺骗性设计模式。
我如何报告欺骗性 Cookie 横幅? 向您所在国家的数据保护机构提交投诉。在法国,这是 CNIL;在英国,是 ICO;在德国,是相关州 DPA。大多数机构都有在线投诉表格。
黑暗模式仅是 GDPR 的关注吗? 不是。加利福尼亚的 CPPA、印度的 DPDPA 和其他新兴框架正在趋向类似要求,使避免黑暗模式成为全球合规优先事项 [1][6]。
结论
Cookie 横幅中的欺骗性设计并不是一个灰色地带。欧盟、美国及其他地区的监管机构已明确表示,操控性同意界面产生无效同意,并带来真正的法律后果。对于网站所有者、开发人员和营销机构而言,前进的实际路径包括三个步骤:根据上述标准审计现有横幅,重新设计以平等的视觉权重和使用便利性呈现所有选择,并通过专为合规而非转化优化构建的同意管理平台进行部署。
黑暗模式的商业论点比看起来要弱。通过操控获得的同意在法律上毫无价值,而执法行动的声誉成本远远超过跟踪数据的边际收益。构建一个用户可以信任的 Cookie 横幅并不是对法规的让步;而是可持续数据实践的基础。
希望立即采取行动的组织应从手动审计其当前横幅开始,将其与 EDPB 发布的黑暗模式分类进行交叉参考,并评估其同意管理平台(如 Biscotti CMP (www.biscotti-cmp.com))是否支持监管机构要求的平等选择架构。标准是明确的。工具是存在的。唯一剩下的变量是组织是否选择应用它们。
参考文献
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai
[2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai
[3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai
[4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai
[5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai
[6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai