
Бърз отговор: Тъмните модели в банерите за бисквитки са умишлени дизайнерски решения, които манипулират потребителите да приемат бисквитки за проследяване, които иначе биха отказали. Те нарушават GDPR и подобни закони за поверителност, като подкопават свободно даденото, информирано съгласие. Идентифицирането и премахването на тези модели изисква структуриран одит на визуалната йерархия, езика и механизмите за отказ на вашия банер, последван от редизайн, който третира приемането и отхвърлянето като еднакво достъпни избори.
Основни изводи
- Тъмните модели в банерите за бисквитки включват визуална асиметрия, предварително отметнати квадратчета, скрити връзки за отказ и емоционално манипулативен език.
- Съгласно GDPR, съгласието, получено чрез измамен дизайн, е правно невалидно, излагайки организациите на значителни глоби и принудителни действия.
- Европейският комитет за защита на данните (EDPB) официално е категоризирал шест вида тъмни модели, свързани с интерфейсите за съгласие.
- Регулаторни органи, включително френският CNIL, са издали официални известия и са започнали принудителни действия срещу издатели, използващи манипулативни дизайни на банери за бисквитки [3].
- Агенцията за защита на личните данни в Калифорния (CPPA) изисква „симетрия в избора“, което означава, че отхвърлянето на бисквитки трябва да бъде толкова лесно, колкото и приемането им [1].
- Съвместимият банер за бисквитки представя всички опции с еднаква визуална тежест, използва ясен език и не изисква повече стъпки за отказ, отколкото за приемане.
- Одитът на вашия банер включва проверка на коефициентите на контраст на бутоните, състоянията на предварително избиране, броя на стъпките за отказ и яснотата на езика.
- Инструменти като Biscotti CMP (www.biscotti-cmp.com) са предназначени да помагат на собствениците на уебсайтове да изграждат интерфейси за съгласие, които отговарят на текущите регулаторни стандарти.
- Рамката DPDPA на Индия също започва да се занимава с тъмните модели в дизайна на съгласието, сигнализирайки за глобално регулаторно сближаване [6].
- Потребителите могат да се предпазят, като използват разширения на браузъра, които блокират банерите за съгласие, или като ръчно достъпват директно страниците с настройки за бисквитки.
Какво представляват тъмните модели в банерите за бисквитки
Тъмните модели в банерите за бисквитки са умишлени избори за дизайн на интерфейса, които насочват потребителите към съгласие за проследяване, базирано на бисквитки, против техните действителни предпочитания. Вместо да представят неутрален избор, тези дизайни експлоатират когнитивни пристрастия, визуална йерархия и информационна асиметрия, за да произведат съгласие, което иначе не би съществувало [2].
Терминът е въведен от UX дизайнера Хари Бригнъл, за да опише манипулативния дизайн по-общо, но оттогава регулаторните органи го прилагат конкретно към интерфейсите за управление на съгласието. В контекста на банера за бисквитки, тъмният модел е всеки дизайнерски елемент, който прави приемането по-лесно, по-бързо или по-визуално изпъкващо от отказа.
Защо е важно: Съгласието, получено чрез тъмни модели, не е валидно съгласие съгласно член 7 от GDPR, който изисква съгласието да бъде свободно дадено и недвусмислено. Банер, който подмамва потребителите да кликнат „Приемам всички“, не отговаря на този стандарт, независимо колко технически сложна може да бъде основната система за управление на съгласието [2].
Често срещани примери за тъмни модели в банерите за бисквитки
Няколко повтарящи се типа тъмни модели се появяват в банерите за бисквитки и регулаторните органи са ги документирали в насоките за прилагане.
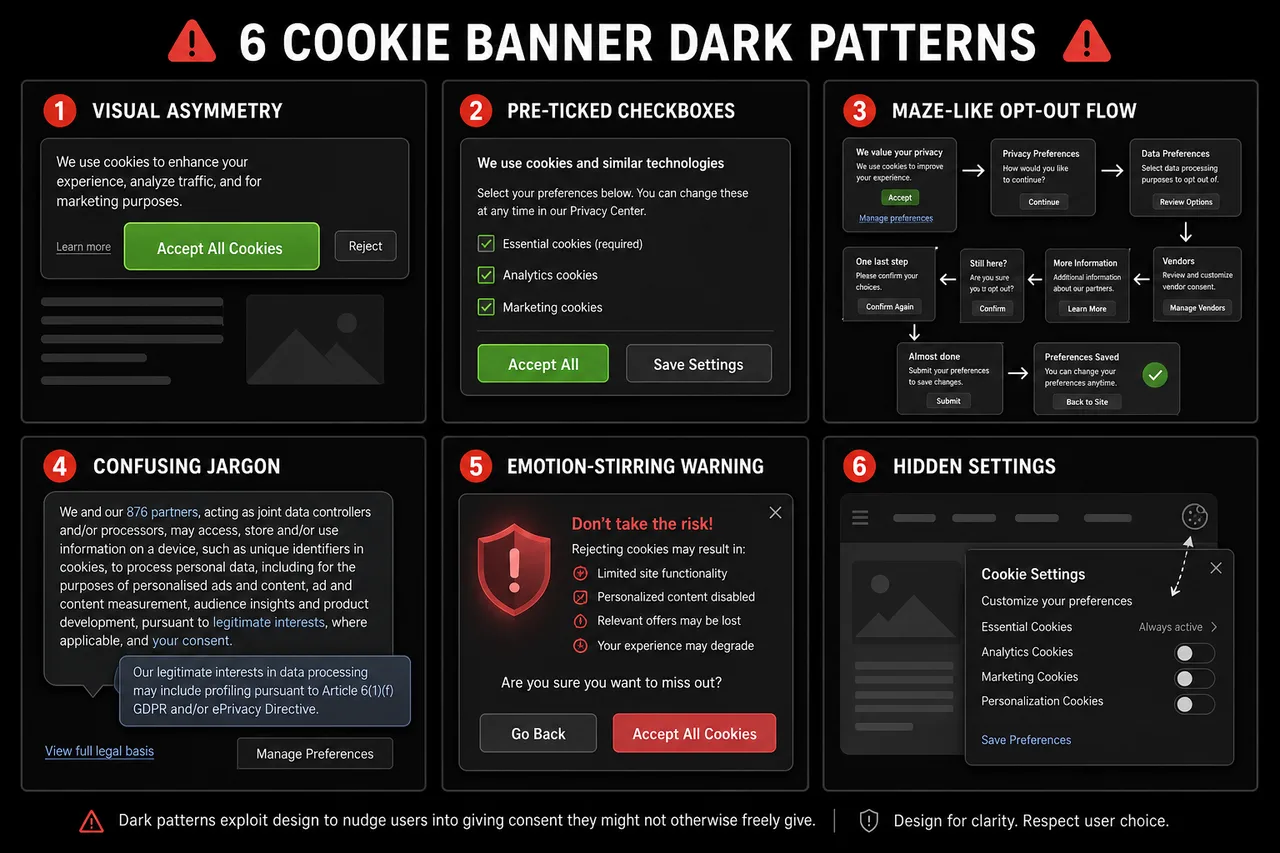
Най-често цитираните примери включват:
- Визуална асиметрия: Бутонът „Приемам всички“ е голям, ярко оцветен и видно разположен, докато „Отхвърляне“ или „Управление на предпочитанията“ се появява като малка сива връзка или вторичен текст.
- Предварително избрано съгласие: Отметнати квадратчета за несъществени категории бисквитки пристигат предварително отметнати, изисквайки от потребителите активно да премахват отметките от опциите, вместо активно да се съгласяват.
- Срам от потвърждение: Опциите за отказ са обозначени с предизвикващ чувство на вина език като „Не, благодаря, не искам по-добро изживяване.“
- Препятствие (мотел за хлебарки): Приемането на бисквитки отнема едно щракване; оттеглянето на съгласието изисква навигиране през множество менюта, често скрити в страница с политика за поверителност.
- Подвеждащ език: Неясни термини като „Съгласен съм с бисквитките“ замъгляват това, за което потребителят всъщност дава съгласие, нарушавайки изискването за информирано съгласие.
- Фалшива спешност: Банерите предполагат, че сайтът няма да функционира, освен ако бисквитките не бъдат приети, дори когато това не е вярно [4].
EDPB е категоризирал тъмните модели в шест по-широки типа: претоварване на потребителите с прекомерна информация, пропускане на съществени стъпки, предизвикване на емоции, възпрепятстване на избора на потребителите, използване на непоследователен или подвеждащ език и създаване на смущения в интерфейса чрез визуална манипулация.
Какво прави един банер за бисквитки измамен срещу легитимен
Банерът за бисквитки става измамен, когато дизайнът му систематично облагодетелства един резултат (приемане) пред друг (отхвърляне) чрез средства, които заобикалят рационалното вземане на решения. Легитимното съгласие за бисквитки, напротив, представя избора неутрално и гарантира, че потребителите разбират с какво се съгласяват.
| Характеристика | Измамен банер | Съвместим банер |
|---|---|---|
| Визуална тежест на бутона | Приемане видно, Отхвърляне скрито | Еднаква визуална тежест за двете |
| Състояние по подразбиране | Несъществени бисквитки предварително отметнати | Всички несъществени бисквитки не са отметнати |
| Стъпки за отказ | Множество кликвания през менюта | Същият брой стъпки като приемането |
| Език | Неясен, емоционален или подвеждащ | Ясен, конкретен и неутрален |
| Оттегляне на съгласието | Трудно за намиране | Толкова лесно, колкото първоначалното съгласие |
| Категории бисквитки | Групирани заедно | Детайлни, обяснени поотделно |
Принципът на CPPA за „симетрия в избора“ улавя това разграничение ясно: ако потребителят може да приеме всички бисквитки с едно щракване, той трябва също да може да отхвърли всички бисквитки с едно щракване [1].
Правни последици от използването на тъмни модели в банерите за бисквитки
Използването на тъмни модели в банерите за бисквитки може да обезсили съгласието, да предизвика регулаторни глоби и да изложи организациите на репутационни щети. Тъй като GDPR изисква съгласието да бъде свободно дадено и недвусмислено, всеки дизайн, който манипулира потребителите да приемат бисквитки, произвежда съгласие, което няма правна сила [2].
Прилагането вече не е теоретично. Френският CNIL издаде официални известия до множество издатели на уебсайтове през декември 2024 г. за използване на манипулативни дизайни на банери за бисквитки, давайки им един месец да се съобразят или да се изправят пред санкции [3]. Рамката DPDPA на Индия разработва подобни изисквания, отразявайки глобална регулаторна тенденция към третиране на измамен дизайн на съгласие като отделно нарушение на съответствието [6].
Основни правни рискове:
- Глобите съгласно GDPR могат да достигнат 4% от глобалния годишен оборот или 20 милиона евро, което от двете е по-високо.
- Записите за съгласие, получени чрез тъмни модели, не могат да се използват като правно основание за обработка на данни.
- Регулаторните органи могат да изискват от организациите да изтрият данни, събрани при невалидно съгласие.
- Репутационните щети от публични принудителни действия могат да повлияят на доверието на потребителите и стойността на марката.
Защо компаниите използват тъмни модели в банерите за бисквитки
Компаниите използват тъмни модели предимно защото по-високите нива на съгласие се превръщат директно в по-големи целеви аудитории за поведенческа реклама. Когато повече потребители приемат бисквитки за проследяване, издателите и рекламодателите получават достъп до по-богати набори от данни, което увеличава приходите от реклами и прецизността на таргетирането.
Търговският стимул е реален: нивата на съгласие за несъществени бисквитки могат да варират драстично в зависимост от дизайна на банера. Въпреки това, тази краткосрочна печалба носи дългосрочен правен и репутационен риск, който регулаторните органи все по-малко са склонни да пренебрегват [4].
Втора причина е инерцията. Много организации разполагат банери за бисквитки чрез инструменти на трети страни, без да одитират конфигурациите по подразбиране, които често благоприятстват максимално събиране на съгласие, а не регулаторно съответствие.
Как да одитирате уебсайта си за тъмни модели
Одитът на банер за бисквитки за измамен дизайн изисква изследване както на визуалното представяне, така и на функционалната механика. Собствениците на уебсайтове и разработчиците могат да извършат структуриран преглед без специализирани инструменти, като работят по контролен списък.
Процес на одит стъпка по стъпка:
- Заредете банера в нова сесия на браузъра (инкогнито режим, без предишни бисквитки) и отбележете първото визуално впечатление. Кой бутон привлича погледа първо?
- Проверете контраста и размера на бутоните. Измерете коефициента на цветови контраст на бутоните Приемане и Отхвърляне. Те трябва да бъдат визуално еквивалентни.
- Пребройте стъпките за отказ. Кликнете през потока за отказ и пребройте всяко необходимо действие. Сравнете това с броя на стъпките, необходими за приемане.
- Проверете състоянията по подразбиране. Отворете центъра за предпочитания за бисквитки и проверете дали някакви несъществени категории са предварително избрани.
- Прочетете езика. Идентифицирайте всяка емоционално натоварена, неясна или подвеждаща формулировка. Заменете я с ясни, конкретни описания.
- Тествайте оттеглянето. Опитайте се да оттеглите предварително дадено съгласие. Ако това изисква повече от две щраквания или е трудно да се намери, дизайнът е възпрепятстващ.
- Проверете мобилното изобразяване. Уверете се, че банерът се показва правилно на малки екрани и че всички опции остават достъпни без превъртане.
Инструменти за проверка дали вашият банер за бисквитки използва тъмни модели
Няколко инструмента и рамки могат да помогнат при идентифицирането на тъмни модели, вариращи от автоматизирани скенери до ръчни насоки за преглед.
- Biscotti CMP (www.biscotti-cmp.com): Платформа за управление на съгласието, изградена с регулаторно съответствие като основен принцип на дизайна, помагайки на собствениците на уебсайтове да конфигурират банери, които отговарят на GDPR и подобни изисквания, без да се прибягва до манипулативни модели по подразбиране.
- Насоки на EDPB относно тъмните модели (2022): Публикуваните насоки на Европейския комитет за защита на данните предоставят подробна таксономия на тъмните модели с анотирани примери, служещи като референтен стандарт за ръчни одити.
- Инструменти за разработчици на браузъри: Проверката на DOM и CSS на банер за бисквитки може да разкрие дали бутоните за отхвърляне са визуално потиснати чрез по-нисък контраст, по-малки размери на шрифта или позициониране извън основния изглед.
- Инструменти за академични изследвания: Рецензирани проучвания, включително скорошни изследвания на arxiv за автоматизирано откриване на тъмни модели в интерфейсите за съгласие, предоставят методологични рамки, които разработчиците могат да адаптират за вътрешни одити [5].
Най-надеждният одит съчетава автоматизирано сканиране с човешки преглед, тъй като някои тъмни модели (като език за срам от потвърждение) изискват контекстуална преценка, която автоматизираните инструменти не могат надеждно да отбележат.
Изисквания на GDPR за дизайн на банер за бисквитки
GDPR не предписва конкретен визуален формат за банери за бисквитки, но поставя ясни функционални изисквания, които пряко ограничават дизайнерските решения. Съгласието трябва да бъде свободно дадено, конкретно, информирано и недвусмислено и трябва да бъде толкова лесно за оттегляне, колкото и за даване.
Основни изисквания за дизайн на GDPR:
- Без предварително отметнати квадратчета за несъществени бисквитки (Съображение 32).
- Детайлно съгласие: потребителите трябва да могат да дават съгласие за някои категории бисквитки, без да дават съгласие за всички.
- Еднаква лекота на оттегляне: механизмът за оттегляне на съгласието трябва да бъде толкова достъпен, колкото и механизмът за даване.
- Без групиране: съгласието за бисквитки не може да бъде групирано с приемането на условията за ползване.
- Ясно идентифициране на администраторите на данни и целите, преди да бъде дадено съгласие.
Регулаторните органи са изяснили, че изборите за визуален дизайн, които систематично ощетяват опцията „Отхвърляне“, представляват неспазване на стандарта за „свободно дадено“, дори ако технически съществува бутон за отхвърляне някъде на страницата [2].
Как да преработите банер за бисквитки, за да бъде съвместим и етичен
Преработването на измамен банер за бисквитки започва с приемането, че по-ниското ниво на съгласие за несъществени бисквитки е легитимният резултат от неутрален дизайн. Целта не е да се максимизира приемането, а да се получи смислено съгласие.
Най-добри практики за прозрачен дизайн на съгласие за бисквитки:
- Използвайте идентичен стил на бутоните (размер, цвят, дебелина на шрифта) за опциите Приемане и Отхвърляне.
- Поставете опциите Приемане и Отхвърляне на едно и също визуално ниво, като нито една опция не получава позиционно предимство.
- Напишете описанията на категориите на ясен език: „Използваме аналитични бисквитки, за да броим посещенията на страници“, вместо „Бисквитки за подобряване на производителността“.
- Предложете истинска опция „Отхвърляне на всички“ на първия слой на банера, а не скрита в панел с настройки.
- Осигурете детайлни контроли, така че потребителите да могат да приемат аналитични бисквитки, без да приемат рекламни бисквитки.
- Съхранявайте записи за съгласие с времеви клейма и идентификатори на версията на банера за целите на одита.
- Преглеждайте и получавайте отново съгласие, когато целите на бисквитките се променят съществено.
Платформи като Biscotti CMP (www.biscotti-cmp.com) са структурирани около тези принципи, което улеснява организациите да разполагат банери, които са едновременно правно издържани и уважаващи потребителите по подразбиране.
Как потребителите могат да се предпазят от банери за бисквитки с тъмни модели
Потребителите, които се сблъскват с измамни банери за бисквитки, имат няколко практически възможности за защита на поверителността си, без да разчитат на самия банер да се държи етично.
- Използвайте настройките за поверителност на браузъра, за да блокирате бисквитки на трети страни на ниво браузър, като изцяло заобиколите банера.
- Инсталирайте блокери на банери за съгласие, като разширения на браузъра, които автоматично отхвърлят несъществени бисквитки или скриват изскачащи прозорци за съгласие.
- Достъпвайте настройките за бисквитки директно, като навигирате до политиката за поверителност на сайта или страницата с настройки за бисквитки, което често е по-лесно от потока за отказ на банера.
- Докладвайте измамни банери на съответния орган за защита на данните (като ICO в Обединеното кралство или CNIL във Франция), използвайки техните онлайн механизми за подаване на жалби.
- Използвайте браузъри, ориентирани към поверителността, които прилагат по-строги политики за бисквитки по подразбиране, без да изискват действие от потребителя на всеки сайт.
Защитата на потребителско ниво е практическо временно решение, но структурното решение се крие в собствениците на уебсайтове и регулаторните органи, които налагат стандарти за съвместим дизайн.
Какво търсят регулаторните органи при съответствието на банерите за бисквитки
Регулаторните органи, които проверяват банерите за бисквитки, се фокусират върху това дали дизайнът произвежда наистина доброволно, информирано съгласие. Те оценяват както визуалното представяне, така и функционалната механика на потока за съгласие.
Основни регулаторни контролни точки:
- Опцията за отхвърляне толкова видима и достъпна ли е, колкото опцията за приемане?
- Несъществените бисквитки не са ли отметнати по подразбиране?
- Броят на стъпките за отказ равен ли е или по-малък от броя на стъпките за приемане?
- Езикът конкретен, ясен и неманипулативен ли е?
- Оттеглянето на съгласието толкова лесно ли е, колкото и предоставянето на съгласие?
- Целите на бисквитките описани ли са точно и конкретно?
Действията за прилагане на CNIL от декември 2024 г. срещу издатели, използващи тъмни модели, показват, че регулаторните органи вече прилагат тези критерии в активни разследвания, а не само в насочващи документи [3]. Организациите, работещи съгласно DPDPA на Индия, също трябва да очакват подобен контрол, тъй като тази рамка се развива [6].
ЧЗВ
Какво е тъмен модел в банер за бисквитки? Тъмен модел в банер за бисквитки е умишлено дизайнерско решение, което манипулира потребителите да приемат бисквитки за проследяване, които иначе биха отказали, обикновено чрез визуална асиметрия, предварително избрани опции или възпрепятстващи потоци за отказ [2].
Незаконни ли са тъмните модели в банерите за бисквитки? Съгласно GDPR, тъмните модели правят съгласието правно невалидно, тъй като нарушават изискванията за свободно дадено и недвусмислено съгласие. Регулаторни органи във Франция, Германия и други юрисдикции на ЕС са предприели действия за прилагане срещу организации, които ги използват [3].
Какво е принципът „симетрия в избора“? Принципът на симетрия в избора, прилаган от Агенцията за защита на личните данни в Калифорния, изисква отказът от бисквитки да бъде толкова прост и видим, колкото и приемането им. Опция за приемане с едно щракване трябва да бъде съчетана с опция за отхвърляне с едно щракване [1].
Как да разбера дали моят банер за бисквитки има тъмни модели? Одитирайте банера, като сравните визуалната тежест на бутоните Приемане и Отхвърляне, проверите дали несъществените бисквитки са предварително отметнати и преброите стъпките, необходими за отказ срещу приемане. Ако някое от тези е асиметрично, вероятно присъстват тъмни модели.
Мога ли да използвам предварително отметнато квадратче „Приемам всички“ в моя банер за бисквитки? Не. Съображение 32 от GDPR изрично посочва, че предварително отметнатите квадратчета не представляват валидно съгласие. Всички несъществени категории бисквитки трябва да бъдат неотметнати по подразбиране.
Какви глоби могат да произтекат от тъмни модели в банерите за бисквитки? Глобите по GDPR могат да достигнат 4% от глобалния годишен оборот или 20 милиона евро, което от двете е по-високо. Освен глобите, регулаторните органи могат да изискват изтриване на данни, събрани при невалидно съгласие.
GDPR уточнява ли как трябва да изглежда един банер за бисквитки? GDPR не предписва конкретен визуален формат, но изисква съгласието да бъде свободно дадено, конкретно, информирано и недвусмислено. Дизайнерските решения, които подкопават тези изисквания, нарушават регламента, независимо от визуалното представяне.
Какво е Biscotti CMP? Biscotti CMP (www.biscotti-cmp.com) е платформа за управление на съгласието, предназначена да помага на собствениците на уебсайтове да разполагат банери за бисквитки, които са в съответствие с GDPR и други разпоредби за поверителност, с настройки по подразбиране, ориентирани към съответствието, които избягват измамни дизайнерски модели.
Как да докладвам измамен банер за бисквитки? Подайте жалба до вашия национален орган за защита на данните. Във Франция това е CNIL; в Обединеното кралство, ICO; в Германия, съответния държавен DPA. Повечето органи имат онлайн формуляри за жалби.
Тъмните модели само за GDPR ли са проблем? Не. CPPA в Калифорния, DPDPA на Индия и други нововъзникващи рамки се сближават по подобни изисквания, което прави избягването на тъмни модели глобален приоритет за съответствие [1][6].
Заключение
Измамният дизайн в банерите за бисквитки не е сива зона. Регулаторните органи в ЕС, САЩ и извън тях ясно заявиха, че манипулативните интерфейси за съгласие произвеждат невалидно съгласие и носят реални правни последици. За собствениците на уебсайтове, разработчиците и маркетинговите агенции, практическият път напред включва три стъпки: одитиране на съществуващите банери спрямо посочените по-горе критерии, преработване им, за да представят всички избори с еднаква визуална тежест и еднаква лекота на използване, и разполагане им чрез платформа за управление на съгласието, изградена за съответствие, а не за оптимизация на конверсиите.
Търговският аргумент за тъмните модели е по-слаб, отколкото изглежда. Съгласието, получено чрез манипулация, е правно безполезно, а репутационните разходи от принудително действие далеч надхвърлят незначителната печалба от данни за проследяване. Изграждането на банер за бисквитки, на който потребителите могат да се доверят, не е отстъпка пред регулацията; то е основа за устойчиви практики за данни.
Организациите, които искат да действат сега, трябва да започнат с ръчен одит на текущия си банер, да го сравнят с публикуваната таксономия на тъмните модели на EDPB и да оценят дали тяхната платформа за управление на съгласието, като Biscotti CMP (www.biscotti-cmp.com), поддържа архитектурата с равен избор, която регулаторните органи изискват. Стандартът е ясен. Инструментите съществуват. Единствената оставаща променлива е дали организациите избират да ги приложат.
Източници
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai [2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai [3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai [4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai [5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai [6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai