
Бърз отговор: Овладяването на Google Tag Manager за съвместими работни потоци за съгласие изисква конфигуриране на Google Consent Mode v2, свързване на сертифицирана платформа за управление на съгласието (CMP) и използване на вградените тригери за инициализация на съгласието на GTM за блокиране на тагове, докато потребителите не дадат разрешение. Извършена правилно, тази настройка удовлетворява едновременно GDPR, CCPA и Политиката за съгласие на потребителите в ЕС на Google, като същевременно запазва значими данни за измерване.
Основни изводи
- Consent Mode v2 въвежда два нови параметъра,
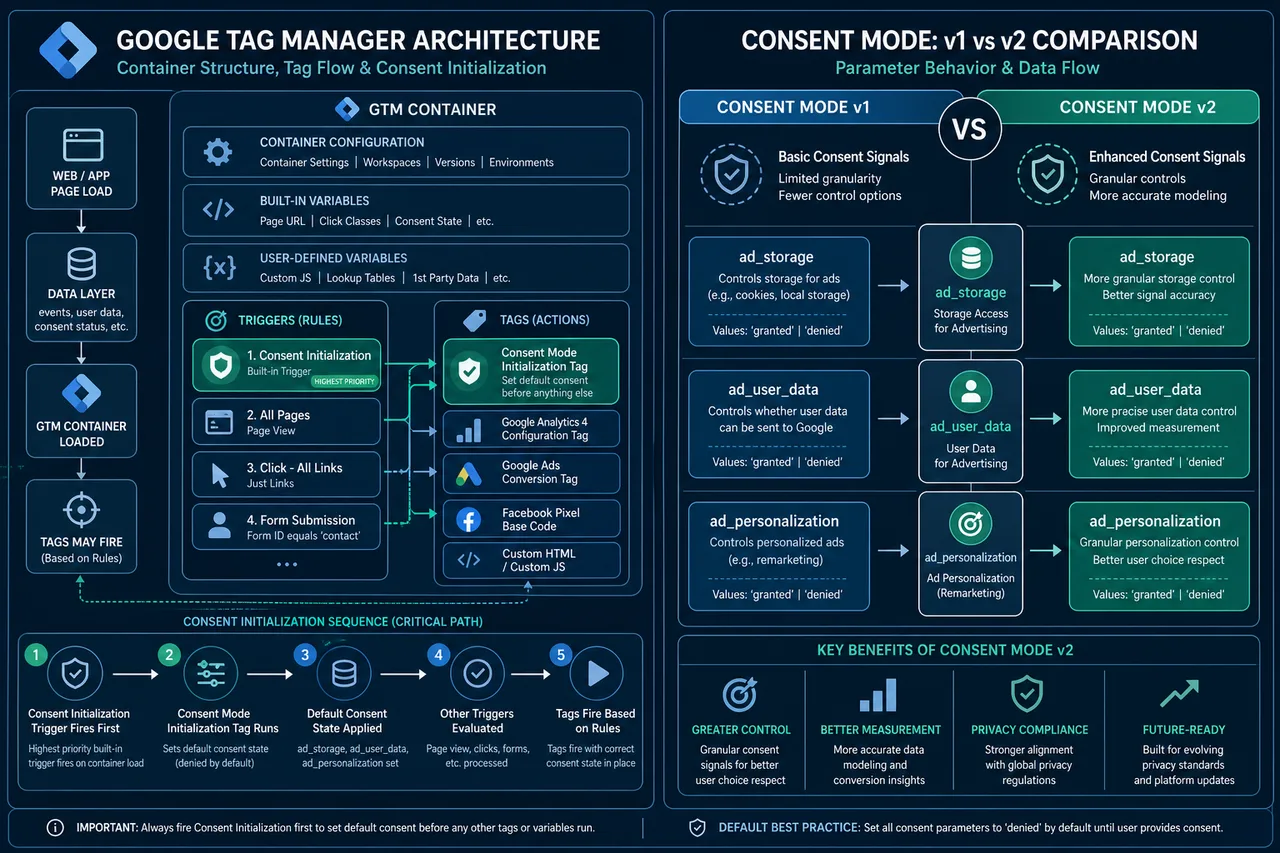
ad_user_dataиad_personalization, давайки на рекламодателите по-детайлен контрол отвъд оригиналните сигналиad_storageиanalytics_storage[1] - Тригерът за инициализация на съгласието на GTM се задейства преди всички останали тригери, гарантирайки, че никакви тагове не се изпълняват, преди да бъде установено състоянието на съгласието [2]
- Тагове с вградени проверки за съгласие ще изпращат анонимизирани пингове (не бисквитки), когато съгласието е отказано, което позволява моделиране на статистически данни [3]
- Неправилното прилагане на съгласието в GTM може да изложи организациите на регулаторни глоби и загуба на функции за персонализиране на реклами от Google [1]
- Страницата GTM Consent Overview позволява масово редактиране на настройките за съгласие в целия контейнер, намалявайки грешките в конфигурацията [2]
- Сертифициран CMP като Biscotti CMP може да се интегрира директно с GTM за автоматизиране на доставката на сигнали за съгласие
- Тестването на работни потоци за съгласие в GTM Preview Mode преди публикуване е задължително за откриване на неправилно конфигурирани правила за задействане на тагове
- Сайтовете за електронна търговия са изправени пред повишен риск, тъй като таговете за покупки и ремаркетинг са сред най-чувствителните към съгласие типове тагове
Какво е Google Tag Manager и как работи със съгласието
Google Tag Manager (GTM) е система за управление на тагове, която позволява на собствениците на уебсайтове да внедряват и управляват JavaScript фрагменти (тагове), без да променят директно кода на сайта. В контекста на съгласието, GTM действа като слой за прилагане: той получава сигнали за съгласие от платформа за управление на съгласието и използва тези сигнали, за да реши кои тагове е позволено да се задействат.
Когато потребител посети страница, се случва следната последователност:
- Контейнерът на GTM се зарежда
- Тригерът за инициализация на съгласието се задейства, задавайки първоначалното състояние на съгласието, преди да се изпълни друг таг [2]
- Банерът на CMP се появява и улавя избора на потребителя
- Сигналите за съгласие се изпращат към слоя данни на GTM
- Таговете с изисквания за съгласие проверяват текущото състояние и се задействат или остават блокирани съответно
Тази архитектура означава, че самият GTM не събира съгласие, а го чете и прилага. CMP е отговорен за улавянето и съхраняването на потребителските предпочитания.
Каква е разликата между Consent Mode v1 и v2
Consent Mode v2 е значително разширение на оригиналната рамка и разбирането на разликата е от съществено значение за всеки, който се фокусира върху овладяването на Google Tag Manager за съвместими работни потоци за съгласие.
Consent Mode v1 обхващаше два параметъра:
ad_storage: контролира рекламните бисквиткиanalytics_storage: контролира аналитичните бисквитки
Consent Mode v2 добавя два допълнителни параметъра [1]:
ad_user_data: контролира дали потребителски данни могат да бъдат изпращани до Google за рекламни целиad_personalization: контролира дали данни могат да бъдат използвани за персонализирана реклама
Практическата последица е, че рекламодателите, които са внедрили само v1, вече не са напълно съвместими с Политиката за съгласие на потребителите в ЕС на Google. Към март 2024 г. Google изискваше приемането на v2 за трафик от ЕИП, за да се запази достъпът до функции, базирани на аудитория, и моделиране на конверсии. Сайтовете, които все още работят с конфигурации на v1, трябва да разглеждат надграждането като спешна задача за отстраняване, а не като незадължително подобрение.
Как да настроите Consent Mode в Google Tag Manager
Настройването на Consent Mode в GTM е структуриран процес. Всяка стъпка се основава на предишната и пропускането на която и да е стъпка обикновено води до скрити грешки, които по-късно са трудни за диагностициране.
Стъпка 1: Изберете и инсталирайте съвместим CMP Изберете CMP, който поддържа нативно GTM интеграция и Consent Mode v2. Biscotti CMP предоставя GTM-нативна интеграция, която автоматично обработва инжектирането на сигнали за съгласие.
Стъпка 2: Конфигурирайте тригера за инициализация на съгласието
В GTM създайте таг, който задава състояния на съгласие по подразбиране, използвайки gtag('consent', 'default', {...}). Присвоете му тригера за инициализация на съгласието, така че да се задейства преди всичко останало [2].
Стъпка 3: Задайте консервативни настройки по подразбиране
Задайте всички параметри за съгласие по подразбиране на 'denied' за потребители от ЕИП. Това гарантира, че не се събират данни, преди потребителят да направи избор.
Стъпка 4: Изпратете актуализации на съгласието чрез слоя данни
Когато потребителят приеме или отхвърли, CMP трябва да изпрати извикване gtag('consent', 'update', {...}). GTM чете това и коригира поведението на таговете в реално време.
Стъпка 5: Проверете вградените проверки за съгласие на таговете на Google Таговете на Google Ads, GA4 и Floodlight включват вградени проверки за съгласие. Потвърдете, че те са активирани в разширените настройки на тага в GTM [3].
Стъпка 6: Използвайте страницата Consent Overview Страницата GTM Consent Overview показва всеки таг и неговата конфигурация за съгласие в един изглед, което улеснява идентифицирането на неконфигурирани тагове и прилагането на масови редакции [2].
Как да направите GTM съвместим с GDPR и CCPA
Съответствието с GDPR и CCPA чрез GTM изисква справяне както с техническата конфигурация, така и с правната отчетност. Конфигурацията на GTM се занимава с техническото прилагане; правните задължения изискват организационни политики, които GTM сам не може да изпълни.
За GDPR (потребители от ЕИП):
- Внедрете Consent Mode v2 с настройки по подразбиране
'denied', преди да бъде дадено съгласие - Уверете се, че CMP записва и съхранява съгласието с времеви клейма и номера на версии
- Уважавайте оттеглянето на съгласието, като повторно задействате блокирането на тагове, когато потребителите се откажат
За CCPA (потребители от Калифорния):
- Осигурете механизъм "Не продавайте и не споделяйте моята лична информация"
- Свържете GTM тагове, които споделят данни с трети страни, със сигнал за отказ от CCPA
- Имайте предвид, че CCPA работи на модел на отказ, за разлика от изискването за съгласие на GDPR
Изследователски документ от 2023 г., публикуван в arXiv, идентифицира конкретни случаи, при които GTM имплементации споделят лични данни без адекватно съгласие, подчертавайки, че неправилно конфигурираните контейнери, а не самият GTM, обикновено са източникът на правна експозиция [4].
Често срещана грешка: Прилагане на логиката за съгласие на GDPR глобално, вместо географско таргетиране. Предоставянето на твърда бариера за съгласие на потребители от САЩ, където това не е законово изисквано, създава ненужно триене без полза за съответствие.
Най-добра платформа за управление на съгласието за интегриране с GTM
Правилният CMP за GTM интеграция е този, който поддържа Consent Mode v2, IAB Transparency and Consent Framework (TCF) v2.0 и предлага нативен GTM таг или интеграция на слоя данни [3].
Biscotti CMP е проектиран специално за внедрявания, базирани на GTM, осигурявайки автоматично инжектиране на сигнали за съгласие в слоя данни и предварително изградени GTM шаблони за тагове. Това елиминира необходимостта от ръчно скриптиране на gtag и намалява риска от неправилна конфигурация. За организации, управляващи множество GTM контейнери в различни домейни, CMP с поддръжка на множество свойства и централизирано регистриране на съгласието е особено ценен.
При оценяване на който и да е CMP, проверете:
- Нативна поддръжка за всичките четири параметъра на Consent Mode v2
- TCF v2.0 сертификация за съответствие с ЕИП
- Възможности за одитни записи за демонстриране на записи за съгласие пред регулаторните органи
- Географско таргетиране за предоставяне на различни преживявания за съгласие по юрисдикция
Как да блокирате тагове, докато потребителят не даде съгласие в GTM
Таговете могат да бъдат блокирани в GTM чрез два допълващи се механизма: вградени проверки за съгласие и условия за задействане.
Вградените проверки за съгласие са налични за собствените тагове на Google (GA4, Google Ads Conversion Tracking и др.). Когато са активирани, тагът няма да се задейства или ще се задейства в ограничен режим без бисквитки, въз основа на текущото състояние на съгласието [3].
Блокирането, базирано на тригери, се прилага за тагове на трети страни, които нямат вградена логика за съгласие. Подходът:
- Създайте персонализиран тригер за събитие, който се задейства само след конкретно събитие в слоя данни, при което е дадено съгласие
- Добавете тригер за изключение, който се задейства при зареждане на страницата, за да блокира тага по подразбиране
- Използвайте последователността на таговете на GTM или групите от тригери, за да наложите правилния ред на задействане
За тагове, които никога не трябва да се задействат без изрично съгласие (например пиксели за ремаркетинг или инструменти за запис на сесии), блокирането, базирано на тригери, е по-надеждният метод, тъй като не зависи от вътрешната имплементация на съгласие на доставчика на тагове.
Какво се случва, ако не приложите съгласие в Google Tag Manager
Пропускането на прилагането на съгласие в GTM носи последици в три категории: регулаторни, търговски и технически.
Регулаторни: Глобите по GDPR могат да достигнат 4% от глобалния годишен оборот или 20 милиона евро, което от двете е по-високо. Наказанията по CCPA се оценяват за всяко нарушение. Изследванията са документирали реални GTM внедрявания, които са предавали лични данни без съгласие, създавайки ясна правна експозиция [4].
Търговски: Google изисква сигнали за съгласие за потребители от ЕИП, за да активира персонализирането на реклами и моделирането на конверсии. Без Consent Mode v2, рекламодателите губят достъп до функции за таргетиране на аудитория и виждат влошени данни за приписване [1].
Технически: Без настройки по подразбиране за режим на съгласие, таговете се задействат незабавно при зареждане на страницата за всички потребители, включително тези в юрисдикции, където това е забранено. Това не е сива зона, това е нарушение на собствената Политика за съгласие на потребителите в ЕС на Google [1].
"Таговете с вградени проверки за съгласие няма да съхраняват бисквитки, когато съгласието е отказано, но могат да изпращат анонимизирани пингове, за да позволят моделиране на данни.", документация на Google Tag Manager [3]
Можете ли да използвате Google Tag Manager без банер за съгласие
GTM може технически да бъде внедрен без банер за съгласие, но това е законово допустимо само при специфични, тесни обстоятелства.
Банер за съгласие не се изисква, ако:
- Сайтът не обслужва потребители в ЕИП, Обединеното кралство или други юрисдикции със закони за съгласие
- Всички внедрени тагове не събират лични данни и не задават несъществени бисквитки
- Сайтът използва само строго необходими бисквитки (например за удостоверяване на сесии)
За почти всички сайтове, които използват анализи, реклама или тагове за персонализиране, банер за съгласие е законово изискван за трафик от ЕИП. Работата с GTM без такъв, докато се използват тагове GA4 или Google Ads, представлява нарушение на изискванията за законно основание на GDPR.
Изключителен случай: Чисто информационен сайт без тагове за проследяване и без скриптове на трети страни може да работи с GTM (например за управление на структурирани данни или A/B тестване чрез рендиране от страна на сървъра) без банер за съгласие, при условие че не се обработват лични данни.
Как да тествате работни потоци за съгласие в GTM, преди да стартирате на живо
GTM Preview Mode е основният инструмент за тестване. Той позволява на разработчиците да инспектират кои тагове са се задействали, кои тригери са се активирали и какво е съдържал слоят данни във всеки момент, всичко това без да публикуват промени на живи потребители.
Контролен списък за тестване:
- Потвърдете, че тагът за инициализация на съгласието се задейства преди всички останали тагове във времевата линия на Preview Mode
- Симулирайте отказ на съгласие и проверете дали несъществените тагове не се задействат
- Симулирайте предоставяне на съгласие и проверете дали съответните тагове се задействат веднага след събитието за актуализация
- Проверете дали състоянието на съгласието се запазва при навигация между страници (не само на целевата страница)
- Използвайте инструментите за разработчици на браузъра, за да потвърдите, че не се задават бисквитки, преди да бъде дадено съгласие
- Проверете дали всичките четири параметъра на Consent Mode v2 присъстват в изпращането на слоя данни
За сайтове с множество юрисдикции, тествайте с VPN или инструмент за геосимулация, за да потвърдите, че потребителите в ЕИП получават потока за включване, докато потребителите в други региони получават подходящото преживяване.
Защо моят Consent Mode не работи в Google Tag Manager
Най-честата причина Consent Mode да се проваля мълчаливо в GTM е, че състоянието на съгласие по подразбиране е зададено, след като други тагове вече са се задействали. Това се случва, когато тригерът за инициализация на съгласието не се използва или когато скриптът на CMP се зарежда асинхронно след контейнера на GTM.
Диагностични стъпки:
- Отворете GTM Preview Mode и проверете реда на задействане на таговете във времевата линия на Summary
- Потвърдете, че тагът за съгласие по подразбиране се задейства на позиция 1, преди събитията DOM Ready или Window Loaded
- Проверете слоя данни за събития
gtag('consent', 'default', ...)иgtag('consent', 'update', ...) - Проверете дали CMP инжектира сигнали за съгласие чрез слоя данни, а не чрез директно извикване на
gtag, което заобикаля GTM - За тагове на Google, потвърдете, че "Enable consent overview" е отметнато в разширените настройки на тага [2]
Често срещан изключителен случай: разработчиците конфигурират Consent Mode правилно за десктоп, но забравят, че съществува отделен AMP или мобилен уеб контейнер без никаква конфигурация за съгласие.
Нуждаете ли се от адвокат, за да настроите работни потоци за съгласие в GTM
Техническата конфигурация на GTM и Consent Mode не изисква адвокат. Въпреки това, правните решения, които информират тази конфигурация, кое правно основание се прилага, какво представлява "законен интерес", как да се формулират известията за съгласие, се възползват от квалифициран правен преглед.
По-конкретно, консултирайте се с юрист за:
- Изготвяне на политиката за поверителност и политиката за бисквитки, посочени в банера за съгласие
- Определяне дали законен интерес се прилага към някакви дейности по обработка
- Преглед на споразуменията за обработка на данни с доставчици на тагове
- Оценка дали конкретни типове тагове изискват изрично съгласие съгласно приложимото законодателство
Конфигурацията на GTM прилага решенията, взети от правни и екипи за съответствие. Разработчиците не трябва да правят тези съществени правни определения едностранно.
Google Tag Manager Съгласие за проследяване на електронна търговия
Сайтовете за електронна търговия са изправени пред най-сложните сценарии за съгласие в GTM, тъй като проследяването на покупки, ремаркетингът и таговете Customer Match са сред най-интензивните по отношение на данни и правно чувствителни.
Основни съображения за електронната търговия:
- GA4 Enhanced Ecommerce събития (purchase, add_to_cart, begin_checkout) са свързани със съгласието
analytics_storage. Ако бъде отказано, тези събития няма да се задействат с прикрепени потребителски идентификатори [3] - Таговете за конверсии на Google Ads изискват съгласие както за
ad_storage, така и заad_user_dataсъгласно Consent Mode v2 [1] - Качванията на Customer Match изискват изрични сигнали за съгласие, преди потребителски данни да могат да бъдат изпратени до Google за съвпадение на аудитория [3]
- Таговете за ремаркетинг зависят от съгласието
ad_personalization; без него потребителите не могат да бъдат добавяни към списъци за ремаркетинг
За операторите на електронна търговия бизнес обосновката за правилното прилагане на съгласието е пряка: без него моделирането на конверсии се влошава, аудиториите за ремаркетинг намаляват, а данните за приписване стават ненадеждни. Механизмът за анонимизиран пинг на Consent Mode частично компенсира отказаното съгласие, като позволява статистическо моделиране, но не е заместител на действителното съгласие [3].
Колко често трябва да актуализирате настройката си за съгласие в GTM
Конфигурациите за съгласие в GTM изискват преглед винаги, когато се случи някое от следните:
- Google пуска нова версия на Consent Mode или добавя нови параметри
- Влиза в сила нов регламент за поверителност в юрисдикция, където сайтът оперира
- Към GTM контейнера се добавят нови тагове, които обработват лични данни
- Доставчикът на CMP пуска голяма актуализация на своята GTM интеграция
- Орган за защита на данните издава нови насоки, засягащи проследяването, базирано на тагове
Като база, тримесечен одит на страницата GTM Consent Overview е разумен минимум за сайтове с активни рекламни и аналитични стекове. Сайтове за електронна търговия с висок трафик или тези, които оперират в множество юрисдикции, трябва да преглеждат по-често.
Какво е наказанието за несъвместима GTM имплементация
Наказанията за несъвместими GTM имплементации се оценяват съгласно приложимия регламент за поверителност, а не конкретно срещу GTM. Платформата е инструмент; отговорността е на контрольора на данни (оператора на уебсайта).
GDPR: До 20 милиона евро или 4% от глобалния годишен оборот, което от двете е по-високо, за сериозни нарушения. Надзорните органи са налагали глоби конкретно във връзка с незаконни имплементации на бисквитки и проследяване.
CCPA/CPRA: Граждански санкции до $7,500 за умишлено нарушение. Агенцията за защита на личните данни на Калифорния има правомощия да одитира и прилага.
Собствено прилагане на Google: Несъответствието с Политиката за съгласие на потребителите в ЕС на Google води до загуба на функции за персонализиране на реклами и измерване, което е значително търговско наказание, независимо от регулаторните действия [1].
Проучването на arXiv относно рисковете за поверителността на GTM откри конкретни примери за предаване на лични данни без съгласие, подчертавайки, че това не са теоретични рискове [4].
ЧЗВ
В: Какво е тригерът за инициализация на съгласието в GTM? О: Това е специален GTM тригер, който се задейства преди всички останали тригери в контейнера, гарантирайки, че настройките за съгласие по подразбиране са зададени, преди който и да е таг да може да се изпълни. Той е от съществено значение за всеки таг, който чете или записва състоянието на съгласието [2].
В: Consent Mode v2 замества ли изцяло v1?
О: Да. Consent Mode v2 е текущият стандарт и добавя параметрите ad_user_data и ad_personalization към оригиналните два. Сайтовете, които все още са на v1, трябва да надстроят, за да запазят достъпа до рекламните функции на Google [1].
В: Може ли GTM да наложи съгласие за тагове, които не са на Google? О: GTM може да блокира тагове, които не са на Google, използвайки условия за задействане и тригери за изключения, но тези тагове нямат вградени проверки за съгласие. Логиката за блокиране трябва да бъде конфигурирана ръчно в GTM.
В: Каква е разликата между ad_storage и ad_user_data?
О: ad_storage контролира дали рекламните бисквитки се задават на устройството на потребителя. ad_user_data контролира дали потребителски данни (като хеширани имейл адреси) могат да бъдат изпращани до сървърите на Google за рекламни цели [1].
В: Достатъчен ли е GTM Preview Mode за тестване на съгласие? О: Preview Mode е основният инструмент, но трябва да бъде допълнен с инструменти за разработчици на браузъра, за да се потвърди, че не се задават бисквитки преди съгласие и че никакви мрежови заявки не носят лични идентификатори.
В: Означава ли отказът на съгласие, че Google изобщо не получава данни? О: Не. Когато съгласието е отказано, таговете на Google с вградени проверки за съгласие все още могат да изпращат анонимизирани, безбисквиткови пингове до сървърите на Google. Тези пингове позволяват статистическо моделиране, но не включват лични идентификатори [3].
В: Какво е IAB TCF и защо е важно за GTM? О: IAB Transparency and Consent Framework (TCF) v2.0 е индустриален стандарт за комуникация на сигнали за съгласие между CMP и доставчици на рекламни технологии. GTM се интегрира с TCF v2.0, гарантирайки, че решенията за съгласие се предават правилно на услугите на Google [3].
В: Нуждая ли се от отделни GTM контейнери за различни държави? О: Не е задължително. Един контейнер може да обслужва различни преживявания за съгласие, използвайки променливи за географско таргетиране и условна логика на таговете. Отделни контейнери са полезни, когато различни екипи управляват различни регионални свойства.
В: Какво трябва да направя, ако доставчик на тагове не поддържа Consent Mode? О: Използвайте условия за задействане на GTM, за да блокирате тага изцяло, докато не се задейства подходящото събитие за съгласие. Не разчитайте на тага на доставчика да се саморегулира.
В: Как Biscotti CMP се интегрира с GTM?
О: Biscotti CMP предоставя GTM-нативна интеграция, която автоматично изпраща сигналите на Consent Mode v2 в слоя данни, елиминирайки необходимостта от ръчно скриптиране на gtag и намалявайки грешките в конфигурацията.
Заключение
Овладяването на Google Tag Manager за съвместими работни потоци за съгласие не е еднократна задача за конфигуриране, а е постоянна оперативна дисциплина. Техническата основа е ясна: внедрете Consent Mode v2 с консервативни настройки по подразбиране, използвайте тригера за инициализация на съгласието, за да наложите реда на задействане, свържете способен CMP като Biscotti CMP и редовно одитирайте страницата Consent Overview.
Действия за следващи стъпки:
- Одитирайте текущия си GTM контейнер, използвайки страницата Consent Overview, за да идентифицирате всички тагове, на които липсва конфигурация за съгласие
- Проверете дали използвате Consent Mode v2 (не v1), като проверите за параметрите
ad_user_dataиad_personalizationвъв вашия слой данни - Потвърдете, че тригерът за инициализация на съгласието е първото събитие във времевата линия на GTM Preview Mode
- Прегледайте всички тагове, които не са на Google, за ръчно блокиране, базирано на тригери, където вградените проверки за съгласие не са налични
- Планирайте тримесечен преглед на конфигурацията за съгласие, съобразен с всякакви нови добавки на тагове или регулаторни промени
- Ангажирайте правен съветник, за да потвърдите, че езикът на вашето известие за съгласие и определенията за правно основание са актуални
Организациите, които третират конфигурацията за съгласие като отметка за съответствие, ще срещнат пропуски. Тези, които я вградят в своя стандартен процес на управление на GTM, ще поддържат както регулаторното си положение, така и качеството на данните, тъй като пейзажът на поверителността продължава да се развива.
Референции
[1] support.google - https://support.google.com/tagmanager/answer/13695607?hl=en&utm_source=openai [2] support.google - https://support.google.com/tagmanager/answer/10718549?hl=en&utm_source=openai [3] support.google - https://support.google.com/tagmanager/answer/12329599?hl=en&utm_source=openai [4] arxiv - https://arxiv.org/abs/2312.08806?utm_source=openai [5] Watch - https://www.youtube.com/watch?v=A0NSEddMHl0&utm_source=openai