
Resposta ràpida: Els llocs web que operin el 2026 s'enfronten a un panorama de compliment fonamentalment redissenyat. Almenys 20 estats dels EUA tenen ara lleis de privadesa actives o recentment aplicades, el marc regulador de la UE continua expandint-se i els reguladors d'Àsia-Pacífic i Amèrica Llatina han introduït noves obligacions. Adaptar el vostre lloc web per al 2026 significa integrar la privadesa en la vostra arquitectura tècnica, les interfícies de consentiment i els fluxos de treball de gestió de dades, no només actualitzar un document de política.
Punts clau
- El compliment de la privadesa el 2026 ha passat de ser un exercici de documentació a un requisit d'enginyeria i disseny de producte
- Noves o modificades lleis de privadesa estan actives en més de 20 estats dels EUA, amb Indiana, Kentucky i Rhode Island entrant en vigor el 2026 [8]
- El GDPR continua sent el referent global, però l'aplicació ara examina el disseny de la interfície de consentiment, no només els acords de processament de dades
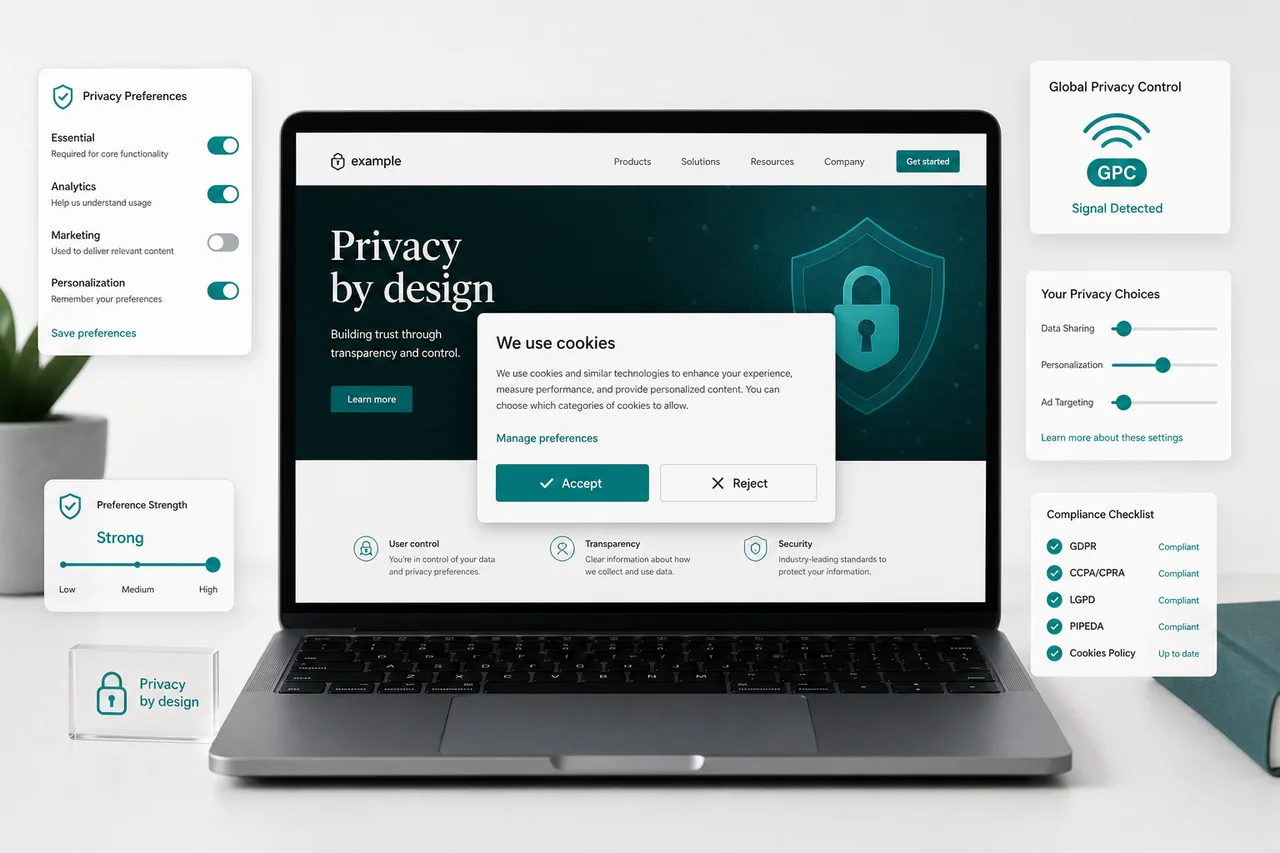
- El botó "Rebutjar tot" ha de ser tan prominent com "Acceptar tot" segons les expectatives reguladores actuals [9]
- Els senyals de Global Privacy Control (GPC) han de ser reconeguts i respectats automàticament pels llocs web conformes [8]
- Connecticut ara classifica les dades neuronals com a informació personal sensible a partir de l'1 de juliol de 2026 [8]
- Les petites empreses no estan exemptes de la majoria de les lleis de privadesa a nivell estatal un cop compleixen els llindars de volum o ingressos
- Una plataforma de gestió de consentiment (CMP) és ara una necessitat pràctica, no una millora opcional
- Les sancions per incompliment poden arribar als milions; les accions d'aplicació s'estan accelerant a nivell mundial [9]
- Les actualitzacions de la política de privadesa per si soles són insuficients; els controls tècnics, l'arquitectura de consentiment i els fluxos de treball dels drets dels interessats requereixen una revisió
Quines són les principals lleis de privadesa que heu de seguir el 2026
La resposta curta: depèn d'on es trobin els vostres usuaris, no només d'on estigui registrada la vostra empresa. El 2026, qualsevol lloc web que recopili dades personals d'usuaris a la UE, el Regne Unit, Califòrnia o dotzenes d'altres jurisdiccions ha de complir la llei aplicable per a la ubicació de cada usuari.
Els marcs més significatius que afecten els llocs web a nivell mundial inclouen:
| Jurisdicció | Llei/Marc | Desenvolupament clau del 2026 |
|---|---|---|
| Unió Europea | GDPR + EU Data Act | Obligacions a nivell de disseny; requisits d'interoperabilitat [5] |
| Regne Unit | UK GDPR + DPDI Act | Regulació dels serveis de verificació digital [5] |
| Califòrnia | CCPA/CPRA | Auditoria de ciberseguretat + avaluacions de risc ampliades [8] |
| Indiana, Kentucky, Rhode Island | CPAs estatals | L'aplicació comença l'1 de gener / 1 de juliol de 2026 [8] |
| Vietnam | PDPL | Nova llei integral de dades personals [5] |
| Austràlia | Esmenes a la Llei de privadesa | Normes de transparència en la presa de decisions automatitzada [5] |
Més enllà d'aquests, més de 50 jurisdiccions a nivell mundial mantenen ara marcs de privadesa de dades actius [7]. Els llocs web amb trànsit internacional haurien de realitzar un exercici de mapeig de jurisdiccions per identificar quines lleis s'apliquen a la seva base d'usuaris.
Com està canviant el GDPR el 2026
El GDPR en si no s'ha reescrit fonamentalment, però el seu context d'aplicació ha canviat considerablement. L'EU Data Act, que superposa obligacions de disseny als requisits existents del GDPR, ara obliga les organitzacions a integrar la privadesa en l'arquitectura del producte en lloc d'afegir-la posteriorment [5].
Pràcticament, això significa:
- La captura de consentiment ha de ser tècnicament verificable, no només declarada en la política
- La portabilitat de dades ha de ser tècnicament habilitada, amb formats d'exportació estructurats
- Les obligacions d'interoperabilitat requereixen que les preferències de consentiment puguin viatjar entre sistemes
- Els reguladors estan examinant si les interfícies de consentiment utilitzen patrons foscos, amb multes emeses per dissenys de botons asimètrics [9]
L'entorn d'aplicació del 2026 tracta un bàner de cookies mal dissenyat com un incompliment, no com un problema cosmètic.
Quina és la diferència entre el compliment del GDPR i el CCPA
El GDPR (UE) i el CCPA/CPRA (Califòrnia) comparteixen el mateix objectiu filosòfic, però difereixen en l'abast, la base legal i els requisits tècnics. Els llocs web que serveixen tant a usuaris de la UE com de Califòrnia han de satisfer ambdós marcs simultàniament.
Diferències clau:
- Base legal: El GDPR requereix una base legal per a cada activitat de processament (consentiment, interès legítim, contracte, etc.). El CCPA opera amb un model d'exclusió voluntària per a la venda i compartició de dades, no un requisit d'inclusió voluntària per a tot el processament
- Abast dels drets: El GDPR atorga drets més amplis, incloent la rectificació i la restricció del processament. El CCPA afegeix un dret a corregir i un dret a limitar l'ús d'informació personal sensible
- Llindars: El CCPA s'aplica a empreses que compleixen els llindars d'ingressos o volum de dades; el GDPR s'aplica a qualsevol organització que processi dades de residents de la UE, independentment de la seva mida
- Aplicació: L'aplicació del GDPR és gestionada per les autoritats de protecció de dades; l'aplicació del CCPA recau en la California Privacy Protection Agency (CPPA)
Un lloc web no pot utilitzar un únic disseny de bàner de consentiment per satisfer ambdós marcs sense una arquitectura acurada. El requisit d'inclusió voluntària sota el GDPR per a les cookies de seguiment entra en conflicte amb el model d'exclusió voluntària del CCPA, requerint una lògica condicional basada en la ubicació de l'usuari.
Cal actualitzar la vostra política de privadesa per al 2026
Sí, i una actualització de la política per si sola no és suficient. Les polítiques de privadesa han de reflectir amb precisió les pràctiques actuals de dades, enumerar tots els processadors de tercers, descriure la presa de decisions automatitzada quan sigui aplicable i explicar com els usuaris poden exercir els seus drets sota cada llei aplicable [8].
Més enllà del document en si, els llocs web han de verificar que:
- El mecanisme de sol·licitud de drets (accés a dades, supressió, portabilitat) és funcional i compleix els requisits de temps de resposta
- Les categories de dades sensibles (incloent dades neuronals a Connecticut a partir de l'1 de juliol de 2026) s'identifiquen i es gestionen correctament [8]
- Les divulgacions de compartició de dades de tercers són actuals i precises
- La política és accessible des de totes les pàgines, no enterrada en un enllaç de peu de pàgina que falla en dispositius mòbils
Quines regulacions de privadesa afectaran el vostre negoci el 2026 i com saber si el vostre lloc necessita actualitzacions
Un lloc web necessita actualitzacions de compliment si recopila qualsevol dada personal (noms, correus electrònics, adreces IP, cookies, dades de comportament) d'usuaris en jurisdiccions amb lleis de privadesa actives. Atès que les adreces IP per si soles constitueixen dades personals segons el GDPR, pràcticament tots els llocs web amb trànsit internacional compleixen els requisits.
Utilitzeu aquest marc de decisió:
- Si utilitzeu Google Analytics, Meta Pixel o qualsevol seguiment de comportament: necessiteu un mecanisme de consentiment conforme
- Si recopileu adreces de correu electrònic: necessiteu una base legal i un avís de privadesa clar
- Si opereu o serviu usuaris de Califòrnia, la UE, el Regne Unit o qualsevol de les més de 20 jurisdiccions estatals actives dels EUA: necessiteu fluxos de treball de drets específics de la jurisdicció
- Si utilitzeu sistemes de personalització o recomanació basats en IA: és possible que tingueu obligacions de divulgació de decisions automatitzades segons les normes australianes i de la UE [5]
Què passa si el vostre lloc no compleix les lleis de privadesa el 2026
L'aplicació s'està accelerant. L'anàlisi d'aplicació de TrustArc del 2026 documenta un augment de les accions reguladores, amb multes dirigides no només a grans empreses, sinó també a empreses de mida mitjana i plataformes SaaS [9]. Les sancions segons el GDPR poden arribar al 4% de la facturació anual global o 20 milions d'euros, el que sigui superior. Les sancions estatals dels EUA varien, però solen oscil·lar entre 2.500 i 7.500 dòlars per infracció intencionada.
Més enllà de les multes directes, els llocs no conformes s'enfronten a:
- Investigacions reguladores provocades per queixes dels usuaris
- Auditories obligatòries a Califòrnia per a certes categories de dades [8]
- Dany a la reputació per decisions d'aplicació públiques
- Possible responsabilitat civil segons les lleis estatals que inclouen drets d'acció privats
El càlcul de riscos ha canviat: el cost del compliment és ara constantment inferior al cost d'una única acció d'aplicació per a la majoria de les empreses.
Quant costa fer que un lloc web compleixi la privadesa
Els costos varien significativament segons la complexitat del lloc web, l'estat actual de compliment i les jurisdiccions implicades. Un desglossament raonable dels costos per a un lloc web de mida mitjana el 2026:
- Plataforma de gestió de consentiment: Gratuïta a diversos centenars de dòlars al mes, depenent del volum de trànsit i les funcions
- Redacció de la política de privadesa o revisió legal: 500 a 5.000 dòlars o més, depenent de la complexitat de la jurisdicció
- Implementació tècnica (temps de desenvolupador): 10 a 40 hores per a un lloc basat en CMS estàndard
- Monitorització contínua del compliment: 100 a 500 dòlars al mes per a eines d'escaneig automatitzades
Per a empreses amb ecosistemes de dades complexos, els costos augmenten considerablement. El canvi a la privadesa com a infraestructura significa que el compliment és cada vegada més una línia pressupostària de producte i enginyeria, no només legal [5].
Quina és la manera més senzilla d'implementar el compliment de la privadesa al vostre lloc
El punt de partida més pràctic és desplegar una plataforma de gestió de consentiment (CMP) que gestioni el consentiment de cookies, l'emmagatzematge de preferències, el reconeixement de senyals GPC i el registre de consentiment automàticament. Un CMP elimina la necessitat de codificar manualment la lògica de consentiment i garanteix que l'arquitectura de consentiment es mantingui al dia amb els canvis reguladors.
Biscotti CMP és una d'aquestes plataformes dissenyades per gestionar els requisits tècnics de la gestió moderna del consentiment, incloent el reconeixement de senyals GPC, el consentiment granular per finalitat i els mecanismes d'exclusió voluntària d'igual prominència que els reguladors ara esperen [8][9].
Més enllà d'un CMP, la llista de verificació d'implementació inclou:
- Auditeu tots els scripts i cookies de tercers que es carreguen actualment al vostre lloc
- Classifiqueu cada cookie per finalitat (estrictament necessària, analítica, màrqueting, preferències)
- Bloquegeu la càrrega de scripts no essencials abans que es concedeixi el consentiment
- Implementeu un formulari de sol·licitud de drets dels interessats amb fluxos de treball de resposta documentats
- Actualitzeu la vostra política de privadesa per reflectir les pràctiques actuals i les lleis aplicables
- Proveu la vostra interfície de consentiment per detectar patrons foscos (botons asimètrics, llenguatge confús, caselles premarcades)
Les petites empreses tenen requisits de privadesa diferents de les grans empreses
Les petites empreses no estan exemptes categòricament, però moltes lleis inclouen llindars basats en la mida. El CCPA, per exemple, s'aplica a empreses amb ingressos bruts anuals superiors a 25 milions de dòlars, o aquelles que compren, venen o comparteixen informació personal de 100.000 o més consumidors anualment, o que obtenen el 50% o més dels ingressos anuals de la venda d'informació personal.
El GDPR, en canvi, s'aplica a qualsevol organització que processi dades personals de la UE, independentment de la seva mida, tot i que eximeix les organitzacions molt petites d'alguns requisits de manteniment de registres.
Orientació pràctica per a petites empreses:
- Si el vostre lloc utilitza Google Analytics o qualsevol retargeting d'anuncis, els requisits de consentiment del GDPR s'apliquen independentment de la mida de l'empresa
- Si opereu un lloc de comerç electrònic basat als EUA amb un trànsit significatiu de Califòrnia, verifiqueu si compliu els llindars del CCPA
- Fins i tot per sota dels llindars legals, una política de privadesa bàsica i un mecanisme d'exclusió voluntària funcional redueixen el risc regulador i generen confiança en l'usuari
Errors comuns que la gent comet amb el compliment de la privadesa
Aquests són els errors que generen més atenció en l'aplicació el 2026:
- Botons de consentiment asimètrics: Fer que "Acceptar tot" sigui visualment dominant mentre s'amaga "Rebutjar tot" ara es tracta com un patró fosc i un incompliment [9]
- Consentiment sense bloqueig: Mostrar un bàner de consentiment mentre els scripts de tercers es carreguen en segon pla abans de prendre qualsevol decisió
- Ignorar els senyals GPC: No reconèixer els senyals de Global Privacy Control a nivell de navegador com a sol·licituds d'exclusió voluntària vàlides [8]
- Llistes de proveïdors obsoletes: Polítiques de privadesa que enumeren processadors que ja no s'utilitzen, o que ometen els nous
- Sense política de retenció documentada: Recopilar dades sense períodes de retenció definits viola el principi de limitació d'emmagatzematge del GDPR
- Tractar el compliment com un projecte puntual: Les obligacions de privadesa canvien a mesura que evolucionen les lleis; una configuració del 2024 pot no satisfer els requisits del 2026
Com gestionar usuaris internacionals de diferents països
Els llocs web amb trànsit internacional necessiten una lògica de consentiment geo-dirigida. Un usuari d'Alemanya ha de rebre un consentiment d'inclusió voluntària conforme al GDPR abans que comenci qualsevol seguiment. Un usuari de Califòrnia hauria de rebre un avís de "No vendre ni compartir la meva informació personal" i un mecanisme d'exclusió voluntària. Un usuari d'una jurisdicció sense una llei de privadesa integral pot rebre un avís simplificat.
Això requereix:
- Geolocalització basada en IP per detectar la jurisdicció de l'usuari
- Lògica de bàner de consentiment condicional que serveix la versió adequada
- Registres de consentiment separats per jurisdicció
- Un CMP capaç de gestionar múltiples marcs reguladors simultàniament
Els requisits d'interoperabilitat de l'EU Data Act també signifiquen que les preferències de consentiment haurien de ser, quan sigui tècnicament factible, portables entre els serveis amb els quals un usuari interactua [5].
Preguntes freqüents
P: El meu lloc web necessita un bàner de cookies si només utilitzo cookies essencials? R: No. Les cookies estrictament necessàries no requereixen consentiment segons el GDPR o la majoria de les lleis estatals. No obstant això, encara necessiteu un avís de privadesa que expliqui quines cookies s'utilitzen i per què.
P: Què és un senyal de Global Privacy Control (GPC)? R: GPC és un senyal a nivell de navegador que comunica la preferència d'exclusió voluntària d'un usuari als llocs web automàticament. Segons la llei de Califòrnia i diversos altres marcs estatals, els llocs web han de reconèixer i respectar els senyals GPC com a sol·licituds d'exclusió voluntària vàlides [8].
P: Amb quina freqüència he d'actualitzar la meva política de privadesa? R: Reviseu la vostra política de privadesa almenys anualment i sempre que afegiu nous processadors de dades, canvieu les pràctiques de dades o quan entri en vigor una nova llei que afecti els vostres usuaris.
P: Puc utilitzar un connector gratuït de consentiment de cookies i seguir complint? R: Possiblement, però les eines gratuïtes sovint no tenen el registre de consentiment, el reconeixement GPC i la gestió granular de finalitats que requereixen les regulacions del 2026. Verifiqueu que qualsevol eina que utilitzeu compleixi els estàndards tècnics actuals abans de confiar-hi.
P: Què és la "privadesa des del disseny" i s'aplica al meu lloc web? R: La privadesa des del disseny significa integrar la protecció de dades en els sistemes des del principi en lloc d'afegir-la posteriorment. L'EU Data Act i el GDPR incorporen aquest principi com una obligació legal per a les organitzacions que processen dades personals [5].
P: Una política de privadesa és el mateix que una política de cookies? R: No. Una política de privadesa cobreix tota la recopilació i processament de dades personals. Una política de cookies descriu específicament les cookies que utilitza el vostre lloc, la seva finalitat i com els usuaris les poden gestionar. Molts llocs combinen ambdues en un sol document, cosa que és acceptable sempre que hi hagi tota la informació requerida.
P: Què són les dades neuronals i per què són importants el 2026? R: Les dades neuronals es refereixen a la informació derivada de l'activitat cerebral o dels senyals neurològics. Connecticut les va classificar explícitament com a informació personal sensible a partir de l'1 de juliol de 2026, el que significa que els llocs que utilitzen tecnologies biomètriques o neuro-dades avançades han d'aplicar estàndards de protecció més elevats [8].
P: Quant de temps tinc per respondre a una sol·licitud d'accés de l'interessat? R: Segons el GDPR, el temps de resposta estàndard és d'un mes natural, ampliable dos mesos addicionals per a sol·licituds complexes. La CPRA de Califòrnia requereix una resposta en 45 dies, amb una extensió de 45 dies disponible.
Conclusió
Adaptar el vostre lloc web per al 2026: el futur del compliment global de la privadesa ja no és un simple exercici de verificació legal. És un compromís de producte i enginyeria que va des del disseny de la interfície de consentiment fins a l'arquitectura de dades, la gestió de proveïdors i la monitorització contínua.
Pròxims passos accionables per a propietaris i desenvolupadors de llocs web:
- Realitzeu una auditoria completa de cookies i flux de dades per mapejar què es recopila, per qui i sota quina base legal
- Desplegueu una plataforma de gestió de consentiment com ara Biscotti CMP que admeti senyals GPC, exclusió voluntària d'igual prominència i lògica multi-jurisdiccional
- Actualitzeu la vostra política de privadesa per reflectir les obligacions del 2026, incloses les noves lleis estatals i les categories de dades sensibles
- Proveu la vostra interfície de consentiment per detectar patrons foscos abans que els reguladors ho facin per vosaltres
- Estableix un cicle de revisió de compliment regular, com a mínim anualment, per detectar noves obligacions a mesura que entren en vigor
Les organitzacions que tracten el compliment de la privadesa com a infraestructura en lloc de paperassa estaran millor posicionades per a l'escrutini de l'aplicació, la confiança dels usuaris i l'entorn regulador que continua evolucionant més enllà del 2026.
Referències
[2] Global Data Privacy Laws 2026 - https://www.kiteworks.com/regulatory-compliance/global-data-privacy-laws-2026/ [3] Global Privacy Watchlist - https://www.mayerbrown.com/en/insights/publications/2026/01/global-privacy-watchlist [4] Global Privacy Compliance Trends In 2026 - https://www.schellman.com/blog/privacy/global-privacy-compliance-trends-in-2026 [5] Data Privacy Ai Regulatory And Compliance Update 2026 - https://www.kasowitz.com/media/viewpoints/data-privacy-ai-regulatory-and-compliance-update-2026/ [6] The 5 Trends Shaping Global Privacy And Enforcement In 2026 - https://www.onetrust.com/blog/the-5-trends-shaping-global-privacy-and-enforcement-in-2026/ [7] International Lawyers Guide Data Privacy Laws 2026 Navigating 50 Plus Jurisdictions - https://globallawlists.org/insights/international-lawyers-guide-data-privacy-laws-2026-navigating-50-plus-jurisdictions [8] Privacy Laws 2026 - https://secureprivacy.ai/blog/privacy-laws-2026 [9] Privacy Enforcement Surging 2026 - https://trustarc.com/resource/privacy-enforcement-surging-2026/