
Rychlá odpověď: Temné vzory v cookie lištách jsou záměrná designová rozhodnutí, která manipulují uživatele k přijetí sledovacích cookies, které by jinak odmítli. Porušují GDPR a podobné zákony o ochraně soukromí tím, že podkopávají svobodně daný, informovaný souhlas. Identifikace a odstranění těchto vzorů vyžaduje strukturovaný audit vizuální hierarchie, jazyka a mechanismů odhlášení vaší lišty, následovaný redesignem, který považuje přijetí a odmítnutí za stejně dostupné možnosti.
Klíčové poznatky
- Temné vzory v cookie lištách zahrnují vizuální asymetrii, předem zaškrtnutá políčka, skryté odkazy pro odhlášení a emocionálně manipulativní jazyk.
- Podle GDPR je souhlas získaný klamavým designem právně neplatný, což vystavuje organizace značným pokutám a donucovacím opatřením.
- Evropský sbor pro ochranu osobních údajů (EDPB) formálně kategorizoval šest typů temných vzorů relevantních pro rozhraní pro souhlas.
- Regulační orgány včetně francouzského CNIL vydaly formální oznámení a zahájily donucovací opatření proti vydavatelům používajícím manipulativní design cookie lišt [3].
- Kalifornská agentura pro ochranu soukromí (CPPA) vyžaduje „symetrii ve volbě“, což znamená, že odmítnutí cookies musí být stejně snadné jako jejich přijetí [1].
- Vyhovující cookie lišta prezentuje všechny možnosti se stejnou vizuální váhou, používá jednoduchý jazyk a nevyžaduje více kroků k odmítnutí než k přijetí.
- Audit vaší lišty zahrnuje kontrolu poměrů kontrastu tlačítek, stavů předvolby, počtu kroků pro odhlášení a srozumitelnosti jazyka.
- Nástroje jako Biscotti CMP (www.biscotti-cmp.com) jsou navrženy tak, aby pomohly vlastníkům webových stránek vytvářet rozhraní pro souhlas, která splňují aktuální regulační standardy.
- Indický rámec DPDPA také začíná řešit temné vzory v designu souhlasu, což signalizuje globální regulační konvergenci [6].
- Uživatelé se mohou chránit pomocí rozšíření prohlížeče, která blokují lišty pro souhlas, nebo ručním přístupem přímo na stránky nastavení cookies.
Co jsou temné vzory v cookie lištách
Temné vzory v cookie lištách jsou záměrná rozhodnutí v designu rozhraní, která uživatele navádějí k souhlasu se sledováním založeným na cookies proti jejich skutečným preferencím. Namísto prezentace neutrální volby tyto designy zneužívají kognitivní zkreslení, vizuální hierarchii a informační asymetrii k vytvoření souhlasu, který by jinak neexistoval [2].
Termín byl vytvořen UX designérem Harrym Brignullem k širšímu popisu manipulativního designu, ale regulační orgány jej od té doby aplikovaly konkrétně na rozhraní pro správu souhlasu. V kontextu cookie lišty je temný vzor jakýkoli designový prvek, který usnadňuje, zrychluje nebo vizuálně zvýrazňuje přijetí oproti odmítnutí.
Proč je to důležité: Souhlas získaný prostřednictvím temných vzorů není platným souhlasem podle článku 7 GDPR, který vyžaduje, aby dohoda byla svobodně daná a jednoznačná. Lišta, která podvádí uživatele k kliknutí na „Přijmout vše“, nesplňuje tento standard, bez ohledu na to, jak technicky sofistikovaný může být základní systém pro správu souhlasu [2].
Běžné příklady temných vzorů v cookie lištách
Několik opakujících se typů temných vzorů se objevuje napříč cookie lištami a regulační orgány je zdokumentovaly v pokynech pro vymáhání.
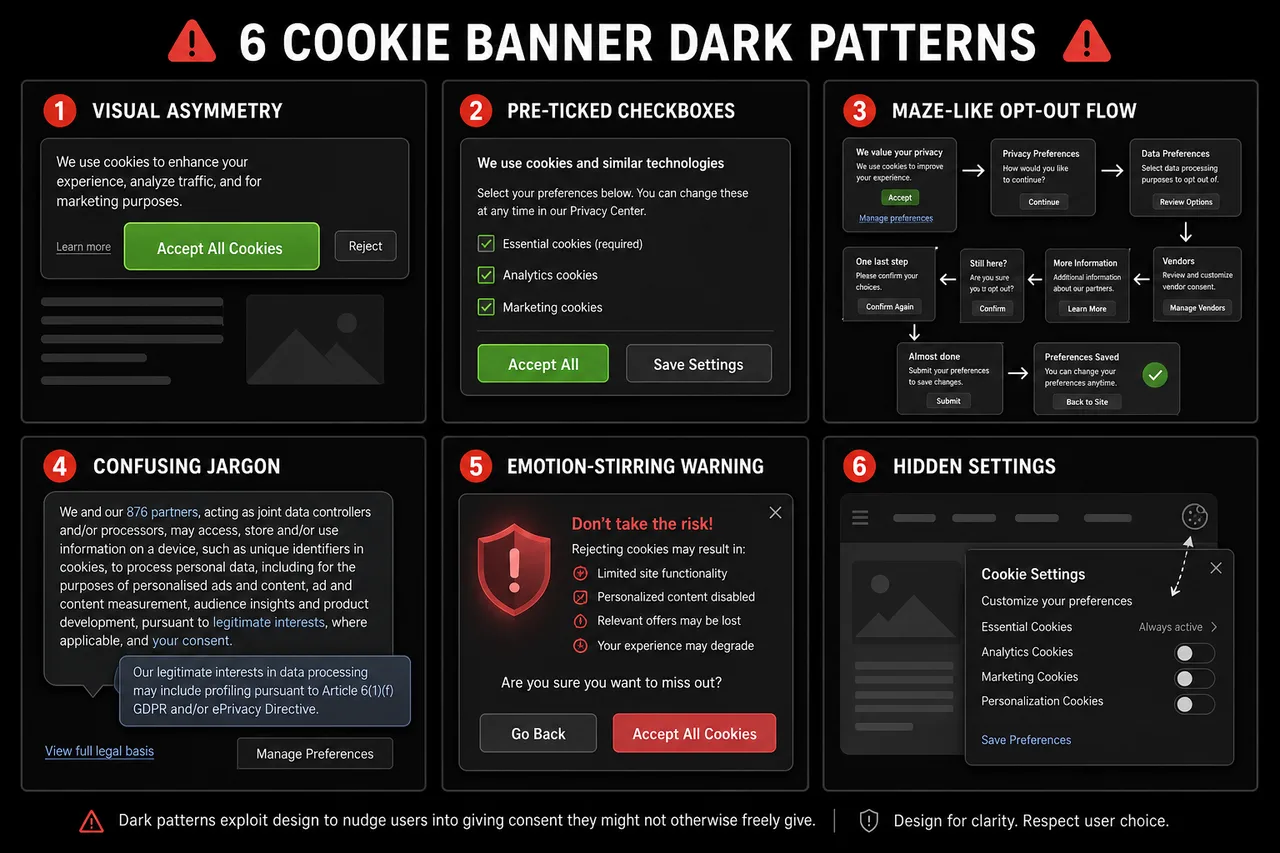
Mezi nejčastěji uváděné příklady patří:
- Vizuální asymetrie: Tlačítko „Přijmout vše“ je velké, jasně barevné a prominentně umístěné, zatímco „Odmítnout“ nebo „Spravovat preference“ se objevuje jako malý šedý odkaz nebo sekundární text.
- Předem vybraný souhlas: Zaškrtávací políčka pro nepodstatné kategorie cookies jsou předem zaškrtnutá, což vyžaduje, aby uživatelé aktivně odškrtávali možnosti, namísto aby aktivně souhlasili.
- Potvrzovací hanba: Možnosti odmítnutí jsou označeny jazykem vyvolávajícím pocit viny, jako například „Ne, děkuji, nechci lepší zážitek.“
- Překážka (roach motel): Přijetí cookies trvá jedno kliknutí; odvolání souhlasu vyžaduje navigaci přes více menu, často skrytých na stránce zásad ochrany osobních údajů.
- Zavádějící jazyk: Vágní termíny jako „Souhlasím s cookies“ zakrývají, s čím uživatel skutečně souhlasí, čímž porušují požadavek na informovaný souhlas.
- Falešná naléhavost: Lišty naznačují, že web nebude fungovat, pokud nebudou cookies přijaty, i když to není pravda [4].
EDPB kategorizoval temné vzory do šesti širších typů: přetěžování uživatelů nadměrnými informacemi, přeskakování podstatných kroků, vyvolávání emocí, bránění uživatelským volbám, používání nekonzistentního nebo zavádějícího jazyka a vytváření rušení rozhraní prostřednictvím vizuální manipulace.
Co dělá cookie lištu klamavou vs. legitimní
Cookie lišta se stává klamavou, když její design systematicky zvýhodňuje jeden výsledek (přijetí) před druhým (odmítnutí) prostřednictvím prostředků, které obcházejí racionální rozhodování. Legitimní souhlas s cookies naopak prezentuje volby neutrálně a zajišťuje, že uživatelé rozumí tomu, s čím souhlasí.
| Funkce | Klamavá lišta | Vyhovující lišta |
|---|---|---|
| Vizuální váha tlačítka | Přijmout prominentní, Odmítnout skryté | Stejná vizuální váha pro obě |
| Výchozí stav | Nepodstatné cookies předem zaškrtnuté | Všechny nepodstatné cookies nezaškrtnuté |
| Kroky k odmítnutí | Více kliknutí přes menu | Stejný počet kroků jako přijetí |
| Jazyk | Vágní, emocionální nebo zavádějící | Jednoduchý, specifický a neutrální |
| Odvolání souhlasu | Obtížné najít | Stejně snadné jako počáteční souhlas |
| Kategorie cookies | Seskupené dohromady | Granulární, samostatně vysvětlené |
Princip „symetrie ve volbě“ CPPA jasně vystihuje tento rozdíl: pokud uživatel může přijmout všechny cookies jedním kliknutím, musí být také schopen odmítnout všechny cookies jedním kliknutím [1].
Právní důsledky používání temných vzorů v cookie lištách
Používání temných vzorů v cookie lištách může zneplatnit souhlas, vyvolat regulační pokuty a vystavit organizace poškození pověsti. Protože GDPR vyžaduje, aby souhlas byl svobodně daný a jednoznačný, jakýkoli design, který manipuluje uživatele k přijetí cookies, vytváří souhlas, který nemá právní platnost [2].
Vymáhání již není teoretické. Francouzský CNIL vydal v prosinci 2024 formální oznámení několika vydavatelům webových stránek za používání manipulativních designů cookie lišt, čímž jim dal jeden měsíc na dodržení předpisů, jinak jim hrozí sankce [3]. Indický rámec DPDPA vyvíjí podobné požadavky, což odráží globální regulační trend směrem k posuzování klamavého designu souhlasu jako samostatného porušení souladu [6].
Klíčová právní rizika:
- Pokuty podle GDPR mohou dosáhnout 4 % celkového ročního obratu nebo 20 milionů eur, podle toho, co je vyšší.
- Záznamy o souhlasu získané prostřednictvím temných vzorů nelze použít jako právní základ pro zpracování dat.
- Regulační orgány mohou požadovat, aby organizace smazaly data shromážděná na základě neplatného souhlasu.
- Poškození pověsti z veřejných donucovacích opatření může ovlivnit důvěru uživatelů a hodnotu značky.
Proč společnosti používají temné vzory na cookie lištách
Společnosti používají temné vzory především proto, že vyšší míra souhlasu se přímo promítá do větších oslovitelných publik pro behaviorální reklamu. Když více uživatelů přijme sledovací cookies, vydavatelé a inzerenti získají přístup k bohatším datovým fondům, což zvyšuje příjmy z reklamy a přesnost cílení.
Komerční motivace je reálná: míra souhlasu s nepodstatnými cookies se může dramaticky lišit v závislosti na designu lišty. Tento krátkodobý zisk však nese dlouhodobé právní a reputační riziko, které regulační orgány stále méně ochotně přehlížejí [4].
Sekundárním důvodem je setrvačnost. Mnoho organizací nasazuje cookie lišty prostřednictvím nástrojů třetích stran, aniž by auditovalo výchozí konfigurace, které často upřednostňují maximální sběr souhlasu spíše než dodržování předpisů.
Jak auditovat svůj web na temné vzory
Auditování cookie lišty na klamavý design vyžaduje zkoumání jak vizuální prezentace, tak funkčních mechanismů. Majitelé webových stránek a vývojáři mohou provést strukturovanou kontrolu bez specializovaných nástrojů pomocí kontrolního seznamu.
Proces auditu krok za krokem:
- Načtěte lištu v nové relaci prohlížeče (režim inkognito, žádné předchozí cookies) a poznamenejte si první vizuální dojem. Které tlačítko upoutá pozornost jako první?
- Zkontrolujte kontrast a velikost tlačítek. Změřte poměr barevného kontrastu tlačítek Přijmout a Odmítnout. Měly by být vizuálně ekvivalentní.
- Spočítejte kroky k odmítnutí. Proklikejte se procesem odmítnutí a spočítejte každou požadovanou akci. Porovnejte to s počtem kroků potřebných k přijetí.
- Zkontrolujte výchozí stavy. Otevřete centrum preferencí cookies a zkontrolujte, zda jsou některé nepodstatné kategorie předem vybrány.
- Přečtěte si jazyk. Identifikujte jakýkoli emocionálně nabitý, vágní nebo zavádějící text. Nahraďte jej jednoduchými, specifickými popisy.
- Otestujte odvolání. Pokuste se odvolat dříve udělený souhlas. Pokud to vyžaduje více než dvě kliknutí nebo je obtížné to najít, design je překážkou.
- Zkontrolujte vykreslení na mobilních zařízeních. Ověřte, že se lišta správně zobrazuje na malých obrazovkách a že všechny možnosti zůstávají přístupné bez posouvání.
Nástroje pro kontrolu, zda vaše cookie lišta používá temné vzory
Několik nástrojů a rámců může pomoci při identifikaci temných vzorů, od automatizovaných skenerů po manuální pokyny pro kontrolu.
- Biscotti CMP (www.biscotti-cmp.com): Platforma pro správu souhlasu postavená s regulačním souladem jako základním principem designu, která pomáhá vlastníkům webových stránek konfigurovat lišty, které splňují GDPR a podobné požadavky, aniž by se uchýlily k manipulativním vzorům.
- Pokyny EDPB k temným vzorům (2022): Zveřejněné pokyny Evropského sboru pro ochranu osobních údajů poskytují podrobnou taxonomii temných vzorů s anotovanými příklady, sloužící jako referenční standard pro manuální audity.
- Nástroje pro vývojáře prohlížečů: Kontrola DOM a CSS cookie lišty může odhalit, zda jsou tlačítka Odmítnout vizuálně potlačena nižším kontrastem, menšími velikostmi písma nebo umístěním mimo primární zorné pole.
- Nástroje pro akademický výzkum: Recenzované studie, včetně nedávného výzkumu arxiv o automatizované detekci temných vzorů v rozhraních pro souhlas, poskytují metodologické rámce, které mohou vývojáři přizpůsobit pro interní audity [5].
Nejspolehlivější audit kombinuje automatizované skenování s lidskou kontrolou, protože některé temné vzory (jako je jazyk potvrzující hanbu) vyžadují kontextuální posouzení, které automatizované nástroje nemohou spolehlivě označit.
Požadavky GDPR na design cookie lišty
GDPR nepředepisuje konkrétní vizuální formát pro cookie lišty, ale stanovuje jasné funkční požadavky, které přímo omezují designová rozhodnutí. Souhlas musí být svobodně daný, konkrétní, informovaný a jednoznačný a musí být stejně snadné jej odvolat jako udělit.
Základní požadavky GDPR na design:
- Žádná předem zaškrtnutá políčka pro nepodstatné cookies (bod 32 odůvodnění).
- Granulární souhlas: uživatelé musí být schopni souhlasit s některými kategoriemi cookies, aniž by souhlasili se všemi.
- Stejná snadnost odvolání: mechanismus pro odvolání souhlasu musí být stejně dostupný jako mechanismus pro jeho udělení.
- Žádné sdružování: souhlas s cookies nelze sdružovat s přijetím podmínek služby.
- Jasná identifikace správců údajů a účelů před udělením souhlasu.
Regulační orgány objasnily, že vizuální designová rozhodnutí, která systematicky znevýhodňují možnost „Odmítnout“, představují selhání splnění standardu „svobodně daného“, i když tlačítko Odmítnout technicky existuje někde na stránce [2].
Jak přepracovat cookie lištu tak, aby byla v souladu s předpisy a etická
Přepracování klamavé cookie lišty začíná přijetím toho, že nižší míra souhlasu s nepodstatnými cookies je legitimním výsledkem neutrálního designu. Cílem není maximalizovat přijetí, ale získat smysluplný souhlas.
Osvědčené postupy pro transparentní design souhlasu s cookies:
- Používejte identický styl tlačítek (velikost, barva, tloušťka písma) pro možnosti Přijmout a Odmítnout.
- Umístěte možnosti Přijmout a Odmítnout na stejnou vizuální úroveň, přičemž žádné možnosti není dána poziční dominance.
- Popisy kategorií pište jednoduchým jazykem: „Používáme analytické cookies k počítání návštěv stránek“ namísto „Cookies pro zlepšení výkonu.“
- Nabídněte skutečnou možnost „Odmítnout vše“ na první vrstvě lišty, nikoli skrytou v panelu nastavení.
- Poskytněte granulární ovládací prvky, aby uživatelé mohli přijmout analytické cookies, aniž by přijali reklamní cookies.
- Ukládejte záznamy o souhlasu s časovými razítky a identifikátory verze lišty pro účely auditu.
- Přezkoumejte a znovu získejte souhlas, když se podstatně změní účely cookies.
Platformy jako Biscotti CMP (www.biscotti-cmp.com) jsou strukturovány kolem těchto principů, což organizacím usnadňuje nasazení lišt, které jsou ve výchozím nastavení právně správné a respektují uživatele.
Jak se uživatelé mohou chránit před cookie lištami s temnými vzory
Uživatelé, kteří se setkají s klamavými cookie lištami, mají několik praktických možností, jak chránit své soukromí, aniž by se spoléhali na to, že se lišta sama bude chovat eticky.
- Použijte nastavení soukromí prohlížeče k blokování cookies třetích stran na úrovni prohlížeče, čímž zcela obejdete lištu.
- Nainstalujte blokátory lišt pro souhlas, jako jsou rozšíření prohlížeče, která automaticky odmítají nepodstatné cookies nebo skrývají vyskakovací okna pro souhlas.
- Přistupujte k nastavení cookies přímo navigací na stránku zásad ochrany osobních údajů nebo nastavení cookies webu, což je často jednodušší než proces odhlášení z lišty.
- Nahlaste klamavé lišty příslušnému úřadu pro ochranu osobních údajů (například ICO ve Spojeném království nebo CNIL ve Francii) pomocí jejich online mechanismů pro stížnosti.
- Používejte prohlížeče zaměřené na soukromí, které uplatňují přísnější výchozí zásady pro cookies, aniž by vyžadovaly akci uživatele na každém webu.
Ochrana na úrovni uživatele je praktickým dočasným řešením, ale strukturální řešení spočívá na majitelích webových stránek a regulačních orgánech, které prosazují standardy pro design v souladu s předpisy.
Co regulační orgány hledají při dodržování předpisů pro cookie lišty
Regulační orgány zkoumající cookie lišty se zaměřují na to, zda design vytváří skutečně dobrovolný, informovaný souhlas. Posuzují jak vizuální prezentaci, tak funkční mechanismy toku souhlasu.
Primární regulační kontrolní body:
- Je možnost Odmítnout stejně prominentní a dostupná jako možnost Přijmout?
- Jsou nepodstatné cookies ve výchozím nastavení nezaškrtnuté?
- Je počet kroků k odmítnutí roven nebo menší než počet kroků k přijetí?
- Je jazyk specifický, jednoduchý a nemanipulativní?
- Je odvolání souhlasu stejně snadné jako udělení souhlasu?
- Jsou účely cookies popsány přesně a konkrétně?
Prosincové donucovací akce CNIL z roku 2024 proti vydavatelům používajícím temné vzory ukazují, že regulační orgány nyní tato kritéria uplatňují v aktivních šetřeních, nikoli pouze v dokumentech s pokyny [3]. Organizace působící pod indickým DPDPA by měly také očekávat podobnou kontrolu, jak se tento rámec vyvíjí [6].
Často kladené otázky
Co je temný vzor v cookie liště? Temný vzor v cookie liště je záměrné designové rozhodnutí, které manipuluje uživatele k přijetí sledovacích cookies, které by jinak odmítli, typicky prostřednictvím vizuální asymetrie, předem vybraných možností nebo překážkových toků odhlášení [2].
Jsou temné vzory v cookie lištách nezákonné? Podle GDPR temné vzory činí souhlas právně neplatným, protože porušují požadavky na svobodně daný a jednoznačný souhlas. Regulační orgány ve Francii, Německu a dalších jurisdikcích EU podnikly donucovací opatření proti organizacím, které je používají [3].
Co je princip „symetrie ve volbě“? Princip symetrie ve volbě, uplatňovaný Kalifornskou agenturou pro ochranu soukromí, vyžaduje, aby odmítnutí cookies bylo stejně jednoduché a prominentní jako jejich přijetí. Možnost přijetí jedním kliknutím musí být doprovázena možností odmítnutí jedním kliknutím [1].
Jak poznám, zda moje cookie lišta obsahuje temné vzory? Auditujte lištu porovnáním vizuální váhy tlačítek Přijmout a Odmítnout, kontrolou, zda jsou nepodstatné cookies předem zaškrtnuté, a spočítáním kroků potřebných k odmítnutí oproti přijetí. Pokud je některá z těchto asymetrická, jsou pravděpodobně přítomny temné vzory.
Mohu použít předem zaškrtnuté políčko „Přijmout vše“ ve své cookie liště? Ne. Bod 32 odůvodnění GDPR výslovně uvádí, že předem zaškrtnutá políčka nepředstavují platný souhlas. Všechny nepodstatné kategorie cookies musí být ve výchozím nastavení nezaškrtnuté.
Jaké pokuty mohou vyplývat z temných vzorů v cookie lištách? Pokuty podle GDPR mohou dosáhnout 4 % celkového ročního obratu nebo 20 milionů eur, podle toho, co je vyšší. Kromě pokut mohou regulační orgány požadovat smazání dat shromážděných na základě neplatného souhlasu.
Specifikuje GDPR, jak má cookie lišta vypadat? GDPR nenařizuje konkrétní vizuální formát, ale vyžaduje, aby souhlas byl svobodně daný, konkrétní, informovaný a jednoznačný. Designová rozhodnutí, která podkopávají tyto požadavky, porušují nařízení bez ohledu na vizuální prezentaci.
Co je Biscotti CMP? Biscotti CMP (www.biscotti-cmp.com) je platforma pro správu souhlasu navržená tak, aby pomohla vlastníkům webových stránek nasadit cookie lišty, které jsou v souladu s GDPR a dalšími předpisy o ochraně soukromí, s výchozími nastaveními zaměřenými na soulad, která se vyhýbají klamavým designovým vzorům.
Jak nahlásím klamavou cookie lištu? Podejte stížnost svému národnímu úřadu pro ochranu osobních údajů. Ve Francii je to CNIL; ve Spojeném království ICO; v Německu příslušný státní DPA. Většina úřadů má online formuláře pro stížnosti.
Jsou temné vzory pouze záležitostí GDPR? Ne. CPPA v Kalifornii, indický DPDPA a další vznikající rámce se sbližují na podobných požadavcích, což činí vyhýbání se temným vzorům globální prioritou dodržování předpisů [1][6].
Závěr
Klamavý design v cookie lištách není šedá zóna. Regulační orgány v EU, USA i jinde jasně uvedly, že manipulativní rozhraní pro souhlas vytvářejí neplatný souhlas a nesou skutečné právní důsledky. Pro majitele webových stránek, vývojáře a marketingové agentury spočívá praktická cesta vpřed ve třech krocích: auditovat stávající lišty podle výše uvedených kritérií, přepracovat je tak, aby prezentovaly všechny volby se stejnou vizuální váhou a stejnou snadností použití, a nasadit je prostřednictvím platformy pro správu souhlasu vytvořené pro dodržování předpisů spíše než pro optimalizaci konverzí.
Komerční argument pro temné vzory je slabší, než se zdá. Souhlas získaný manipulací je právně bezcenný a reputační náklady na donucovací opatření daleko převyšují marginální zisk v datech sledování. Vytvoření cookie lišty, které uživatelé mohou důvěřovat, není ústupkem regulaci; je to základ pro udržitelné datové praktiky.
Organizace, které chtějí jednat hned, by měly začít manuálním auditem své aktuální lišty, porovnat ji s publikovanou taxonomií temných vzorů EDPB a vyhodnotit, zda jejich platforma pro správu souhlasu, jako je Biscotti CMP (www.biscotti-cmp.com), podporuje architekturu rovných voleb, kterou regulační orgány vyžadují. Standard je jasný. Nástroje existují. Jedinou zbývající proměnnou je, zda se organizace rozhodnou je použít.
Reference
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai [2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai [3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai [4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai [5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai [6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai