
Kort svar: Mørke mønstre i cookie-bannere er bevidste designvalg, der manipulerer brugere til at acceptere sporingscookies, som de ellers ville afvise. De overtræder GDPR og lignende privatlivslove ved at underminere frit givet, informeret samtykke. Identifikation og fjernelse af disse mønstre kræver en struktureret revision af bannerets visuelle hierarki, sprog og fravalgsmekanismer, efterfulgt af et redesign, der behandler accept og afvisning som lige tilgængelige valg.
Nøglepunkter
- Mørke mønstre i cookie-bannere inkluderer visuel asymmetri, forudafkrydsede felter, skjulte fravalgslinks og følelsesmæssigt manipulerende sprog.
- Under GDPR er samtykke opnået gennem vildledende design juridisk ugyldigt, hvilket udsætter organisationer for betydelige bøder og håndhævelsesforanstaltninger.
- Det Europæiske Databeskyttelsesråd (EDPB) har formelt kategoriseret seks typer af mørke mønstre, der er relevante for samtykke-grænseflader.
- Tilsynsmyndigheder, herunder Frankrigs CNIL, har udstedt formelle meddelelser og indledt håndhævelsesforanstaltninger mod udgivere, der bruger manipulerende cookie-bannerdesign [3].
- California Privacy Protection Agency (CPPA) kræver "symmetri i valg", hvilket betyder, at det skal være lige så nemt at afvise cookies som at acceptere dem [1].
- Et compliant cookie-banner præsenterer alle muligheder med lige visuel vægt, bruger almindeligt sprog og kræver ikke flere trin for at afvise end for at acceptere.
- Revision af dit banner involverer kontrol af knap-kontrastforhold, forudvalgte tilstande, antal trin for fravalg og sprogklarhed.
- Værktøjer som Biscotti CMP (www.biscotti-cmp.com) er designet til at hjælpe websiteejere med at opbygge samtykke-grænseflader, der opfylder gældende lovgivningsmæssige standarder.
- Indiens DPDPA-ramme begynder også at adressere mørke mønstre i samtykke-design, hvilket signalerer en global lovgivningsmæssig konvergens [6].
- Brugere kan beskytte sig selv ved at bruge browserudvidelser, der blokerer samtykke-bannere, eller ved manuelt at få adgang til cookie-indstillingssider direkte.
Hvad er mørke mønstre i cookie-bannere?
Mørke mønstre i cookie-bannere er bevidste interface-designvalg, der styrer brugere mod at give samtykke til cookie-baseret sporing mod deres faktiske præferencer. I stedet for at præsentere et neutralt valg udnytter disse designs kognitive fordomme, visuelt hierarki og informationsasymmetri til at frembringe samtykke, der ellers ikke ville eksistere [2].
Udtrykket blev opfundet af UX-designer Harry Brignull for at beskrive manipulerende design mere bredt, men tilsynsmyndigheder har siden anvendt det specifikt på grænseflader til samtykkestyring. I cookie-banner-konteksten er et mørkt mønster ethvert designelement, der gør accept nemmere, hurtigere eller mere visuelt fremtrædende end afvisning.
Hvorfor det er vigtigt: Samtykke opnået gennem mørke mønstre er ikke gyldigt samtykke i henhold til GDPR artikel 7, som kræver, at aftalen er frit givet og utvetydig. Et banner, der narrer brugere til at klikke på "Accepter alle", opfylder ikke denne standard, uanset hvor teknisk sofistikeret det underliggende samtykkestyringssystem måtte være [2].
Almindelige eksempler på mørke mønstre i cookie-bannere
Flere tilbagevendende typer af mørke mønstre optræder på tværs af cookie-bannere, og tilsynsmyndigheder har dokumenteret dem i håndhævelsesvejledninger.
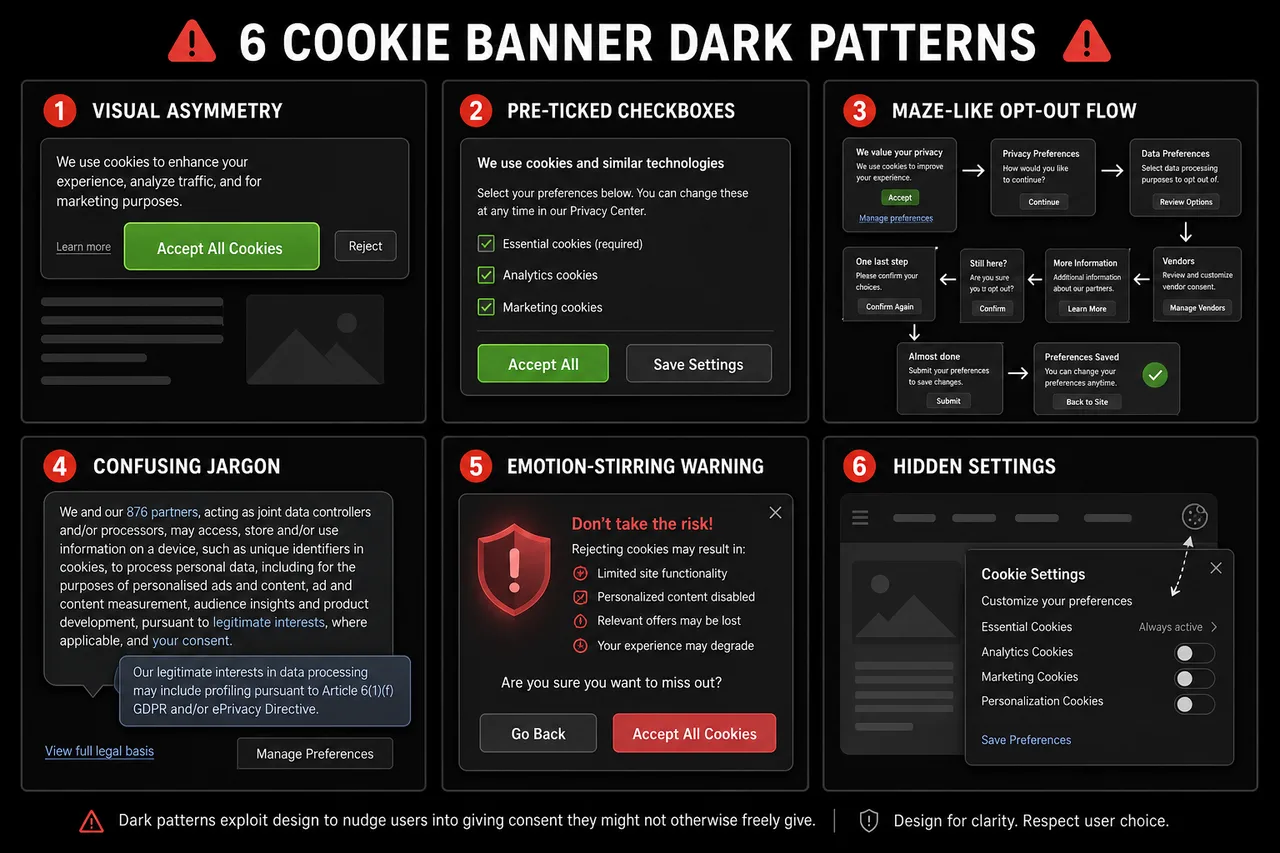
De hyppigst citerede eksempler inkluderer:
- Visuel asymmetri: "Accepter alle"-knappen er stor, farverig og fremtrædende placeret, mens "Afvis" eller "Administrer præferencer" vises som et lille gråt link eller sekundær tekst.
- Forudvalgt samtykke: Afkrydsningsfelter for ikke-essentielle cookie-kategorier er forudafkrydsede, hvilket kræver, at brugere aktivt fjerner markeringen i stedet for aktivt at tilvælge.
- Bekræftelses-skam: Afvisningsmuligheder er mærket med skyldfremkaldende sprog som "Nej tak, jeg ønsker ikke en bedre oplevelse."
- Hindring (kakerlak-motel): Accept af cookies tager ét klik; tilbagetrækning af samtykke kræver navigation gennem flere menuer, ofte begravet på en side med privatlivspolitik.
- Vildledende sprog: Vage udtryk som "Jeg accepterer cookies" tilslører, hvad brugeren faktisk giver samtykke til, hvilket overtræder kravet om informeret samtykke.
- Falsk hastværk: Bannere antyder, at webstedet ikke vil fungere, medmindre cookies accepteres, selv når dette ikke er sandt [4].
EDPB har kategoriseret mørke mønstre i seks bredere typer: overbelastning af brugere med overdreven information, udeladelse af væsentlige trin, vækning af følelser, hindring af brugerens valg, brug af inkonsekvent eller vildledende sprog og skabelse af interface-interferens gennem visuel manipulation.
Hvad gør et cookie-banner vildledende vs. legitimt
Et cookie-banner bliver vildledende, når dets design systematisk favoriserer ét resultat (accept) frem for et andet (afvisning) gennem midler, der omgår rationel beslutningstagning. Legitimt cookie-samtykke præsenterer derimod valg neutralt og sikrer, at brugerne forstår, hvad de accepterer.
| Funktion | Vildledende banner | Compliant banner |
|---|---|---|
| Knap visuel vægt | Accept fremtrædende, Afvis skjult | Lige visuel vægt for begge |
| Standardtilstand | Ikke-essentielle cookies forudafkrydsede | Alle ikke-essentielle cookies ikke afkrydsede |
| Trin til afvisning | Flere klik gennem menuer | Samme antal trin som accept |
| Sprog | Vag, følelsesladet eller vildledende | Klart, specifikt og neutralt |
| Tilbagetrækning af samtykke | Svært at finde | Lige så nemt som initialt samtykke |
| Cookie-kategorier | Samlet | Granulært, separat forklaret |
CPPA's princip om "symmetri i valg" fanger denne forskel rent: hvis en bruger kan acceptere alle cookies med ét klik, skal de også kunne afvise alle cookies med ét klik [1].
Juridiske konsekvenser ved brug af mørke mønstre i cookie-bannere
Brug af mørke mønstre i cookie-bannere kan ugyldiggøre samtykke, udløse bøder fra tilsynsmyndigheder og udsætte organisationer for omdømmetab. Fordi GDPR kræver, at samtykke er frit givet og utvetydigt, producerer ethvert design, der manipulerer brugere til at acceptere cookies, samtykke, der ikke har juridisk gyldighed [2].
Håndhævelse er ikke længere teoretisk. Frankrigs CNIL udstedte formelle meddelelser til flere websiteudgivere i december 2024 for brug af manipulerende cookie-bannerdesign, hvilket gav dem en måned til at overholde eller stå over for sanktioner [3]. Indiens DPDPA-ramme udvikler lignende krav, hvilket afspejler en global lovgivningsmæssig tendens til at behandle vildledende samtykke-design som en særskilt overtrædelse af compliance [6].
Nøgle juridiske risici:
- Bøder under GDPR kan nå 4% af den globale årlige omsætning eller 20 millioner euro, alt efter hvad der er højest.
- Samtykkeoptegnelser opnået gennem mørke mønstre kan ikke bruges som et lovligt grundlag for databehandling.
- Tilsynsmyndigheder kan kræve, at organisationer sletter data indsamlet under ugyldigt samtykke.
- Omdømmetab fra offentlige håndhævelsesforanstaltninger kan påvirke brugertillid og brand equity.
Hvorfor bruger virksomheder mørke mønstre på cookie-bannere?
Virksomheder bruger mørke mønstre primært, fordi højere samtykkeprocenter direkte omsættes til større adresserbare målgrupper for adfærdsbaseret annoncering. Når flere brugere accepterer sporingscookies, får udgivere og annoncører adgang til rigere datapuljer, hvilket øger annonceindtægterne og målretningspræcisionen.
Det kommercielle incitament er reelt: samtykkeprocenter for ikke-essentielle cookies kan variere dramatisk afhængigt af bannerdesign. Denne kortsigtede gevinst medfører dog langsigtede juridiske og omdømmemæssige risici, som tilsynsmyndigheder i stigende grad er uvillige til at overse [4].
En sekundær årsag er inerti. Mange organisationer implementerer cookie-bannere via tredjepartsværktøjer uden at revidere standardkonfigurationerne, som ofte favoriserer maksimal samtykkeindsamling frem for overholdelse af lovgivningen.
Sådan reviderer du dit website for mørke mønstre
Revision af et cookie-banner for vildledende design kræver undersøgelse af både visuel præsentation og funktionel mekanik. Websiteejere og udviklere kan udføre en struktureret gennemgang uden specialiserede værktøjer ved at gennemgå en tjekliste.
Trin-for-trin revisionsproces:
- Indlæs banneret i en frisk browsersession (inkognitotilstand, ingen tidligere cookies) og bemærk det første visuelle indtryk. Hvilken knap fanger øjet først?
- Kontroller knapkontrast og størrelse. Mål farvekontrastforholdet for knapperne Accepter og Afvis. De skal være visuelt ækvivalente.
- Tæl trinene til afvisning. Klik dig igennem afvisningsflowet og tæl hver påkrævet handling. Sammenlign dette med antallet af trin, der er nødvendige for at acceptere.
- Undersøg standardtilstande. Åbn cookie-præferencecenteret og kontroller, om der er forudvalgt ikke-essentielle kategorier.
- Læs sproget. Identificer eventuelt følelsesladet, vagt eller vildledende tekst. Erstat det med klare, specifikke beskrivelser.
- Test tilbagetrækning. Forsøg at trække tidligere givet samtykke tilbage. Hvis dette kræver mere end to klik eller er svært at finde, er designet obstruktivt.
- Kontroller mobilgengivelse. Bekræft, at banneret vises korrekt på små skærme, og at alle muligheder forbliver tilgængelige uden at skulle scrolle.
Værktøjer til at kontrollere, om dit cookie-banner bruger mørke mønstre
Flere værktøjer og rammer kan hjælpe med at identificere mørke mønstre, lige fra automatiserede scannere til retningslinjer for manuel gennemgang.
- Biscotti CMP (www.biscotti-cmp.com): En platform til samtykkestyring bygget med lovgivningsmæssig overholdelse som et centralt designprincip, der hjælper websiteejere med at konfigurere bannere, der opfylder GDPR og lignende krav uden at falde tilbage på manipulerende mønstre.
- EDPB's retningslinjer for mørke mønstre (2022): Det Europæiske Databeskyttelsesråds offentliggjorte retningslinjer giver en detaljeret taksonomi af mørke mønstre med annoterede eksempler, der fungerer som en referencestandard for manuelle revisioner.
- Browserudviklerværktøjer: Inspektion af DOM og CSS i et cookie-banner kan afsløre, om Afvis-knapper er visuelt undertrykt gennem lavere kontrast, mindre skriftstørrelser eller placering uden for det primære visningsområde.
- Akademiske forskningsværktøjer: Peer-reviewed studier, herunder nyere arxiv-forskning om automatiseret detektion af mørke mønstre i samtykke-grænseflader, giver metodologiske rammer, som udviklere kan tilpasse til interne revisioner [5].
Den mest pålidelige revision kombinerer automatiseret scanning med menneskelig gennemgang, fordi nogle mørke mønstre (såsom bekræftelses-skam-sprog) kræver kontekstuel vurdering, som automatiserede værktøjer ikke pålideligt kan markere.
GDPR-krav til design af cookie-bannere
GDPR foreskriver ikke et specifikt visuelt format for cookie-bannere, men den fastsætter klare funktionelle krav, der direkte begrænser designvalg. Samtykke skal være frit givet, specifikt, informeret og utvetydigt, og det skal være lige så nemt at trække tilbage som at give.
Kerne GDPR-designkrav:
- Ingen forudafkrydsede felter for ikke-essentielle cookies (betragtning 32).
- Granulært samtykke: brugere skal kunne give samtykke til nogle cookie-kategorier uden at give samtykke til alle.
- Lige let tilbagetrækning: mekanismen til at trække samtykke tilbage skal være lige så tilgængelig som mekanismen til at give det.
- Ingen bundling: samtykke til cookies kan ikke bundtes med accept af servicevilkår.
- Klar identifikation af dataansvarlige og formål, før samtykke gives.
Tilsynsmyndigheder har præciseret, at visuelle designvalg, der systematisk stiller "Afvis"-muligheden dårligere, udgør en manglende opfyldelse af standarden "frit givet", selvom en Afvis-knap teknisk set eksisterer et sted på siden [2].
Sådan redesigner du et cookie-banner, så det er compliant og etisk
Redesign af et vildledende cookie-banner starter med at acceptere, at en lavere samtykkeprocent for ikke-essentielle cookies er det legitime resultat af neutralt design. Målet er ikke at maksimere accept, men at opnå meningsfuldt samtykke.
Bedste praksis for transparent design af cookie-samtykke:
- Brug identisk knapstyling (størrelse, farve, skriftvægt) for Accepter og Afvis muligheder.
- Placer Accepter og Afvis muligheder på samme visuelle niveau, uden at nogen af mulighederne får positionel dominans.
- Skriv kategoribeskrivelser i almindeligt sprog: "Vi bruger analyse-cookies til at tælle sidebesøg" i stedet for "Cookies til forbedring af ydeevne."
- Tilbyd en ægte "Afvis alle"-mulighed på det første lag af banneret, ikke begravet i et indstillingspanel.
- Giv granulære kontroller, så brugere kan acceptere analyse-cookies uden at acceptere reklame-cookies.
- Gem samtykkeoptegnelser med tidsstempler og bannerversionsidentifikatorer til revisionsformål.
- Gennemgå og genindhent samtykke, når cookie-formål ændres væsentligt.
Platforme som Biscotti CMP (www.biscotti-cmp.com) er struktureret omkring disse principper, hvilket gør det lettere for organisationer at implementere bannere, der både er juridisk forsvarlige og brugervenlige som standard.
Hvordan brugere kan beskytte sig mod cookie-bannere med mørke mønstre
Brugere, der støder på vildledende cookie-bannere, har flere praktiske muligheder for at beskytte deres privatliv uden at stole på, at banneret selv opfører sig etisk.
- Brug browserens privatlivsindstillinger til at blokere tredjepartscookies på browserniveau, og omgå banneret helt.
- Installer samtykke-bannerblokkere såsom browserudvidelser, der automatisk afviser ikke-essentielle cookies eller skjuler samtykke-popups.
- Få direkte adgang til cookie-indstillinger ved at navigere til et websteds privatlivspolitik eller cookie-indstillingsside, hvilket ofte er mere ligetil end bannerets fravalgsflow.
- Rapporter vildledende bannere til den relevante databeskyttelsesmyndighed (såsom ICO i Storbritannien eller CNIL i Frankrig) ved hjælp af deres online klagemekanismer.
- Brug privatlivsfokuserede browsere, der anvender strengere standard cookie-politikker uden at kræve brugerhandling på hvert websted.
Brugerbeskyttelse er en praktisk midlertidig løsning, men den strukturelle løsning ligger hos websiteejere og tilsynsmyndigheder, der håndhæver compliant designstandarder.
Hvad ser tilsynsmyndigheder efter i forbindelse med overholdelse af cookie-bannere?
Tilsynsmyndigheder, der undersøger cookie-bannere, fokuserer på, om designet producerer et ægte frivilligt, informeret samtykke. De vurderer både den visuelle præsentation og de funktionelle mekanismer i samtykkeflowet.
Primære kontrolpunkter for tilsynsmyndigheder:
- Er muligheden for at afvise lige så fremtrædende og tilgængelig som muligheden for at acceptere?
- Er ikke-essentielle cookies som standard ikke afkrydset?
- Er antallet af trin for at afvise lig med eller færre end trinene for at acceptere?
- Er sproget specifikt, klart og ikke-manipulerende?
- Er tilbagetrækning af samtykke lige så let som at give samtykke?
- Er cookie-formål beskrevet nøjagtigt og specifikt?
CNIL's håndhævelsesforanstaltninger i december 2024 mod udgivere, der bruger mørke mønstre, viser, at tilsynsmyndigheder nu anvender disse kriterier i aktive undersøgelser, ikke kun i vejledningsdokumenter [3]. Organisationer, der opererer under Indiens DPDPA, bør også forvente lignende kontrol, efterhånden som denne ramme modnes [6].
FAQ
Hvad er et mørkt mønster i et cookie-banner? Et mørkt mønster i et cookie-banner er et bevidst designvalg, der manipulerer brugere til at acceptere sporingscookies, som de ellers ville afvise, typisk gennem visuel asymmetri, forudvalgte muligheder eller obstruerende fravalgsflows [2].
Er mørke mønstre i cookie-bannere ulovlige? Under GDPR gør mørke mønstre samtykke juridisk ugyldigt, fordi de overtræder kravene til frit givet og utvetydigt samtykke. Tilsynsmyndigheder i Frankrig, Tyskland og andre EU-jurisdiktioner har truffet håndhævelsesforanstaltninger mod organisationer, der bruger dem [3].
Hvad er princippet om "symmetri i valg"? Princippet om symmetri i valg, anvendt af California Privacy Protection Agency, kræver, at afvisning af cookies skal være lige så simpelt og fremtrædende som at acceptere dem. En et-klik Accepter-mulighed skal matches af en et-klik Afvis-mulighed [1].
Hvordan ved jeg, om mit cookie-banner har mørke mønstre? Revider banneret ved at sammenligne den visuelle vægt af Accepter- og Afvis-knapper, kontrollere om ikke-essentielle cookies er forudafkrydsede, og tælle de trin, der kræves for at afvise versus acceptere. Hvis nogen af disse er asymmetriske, er mørke mønstre sandsynligvis til stede.
Kan jeg bruge et forudafkrydset "Accepter alle"-felt i mit cookie-banner? Nej. GDPR betragtning 32 fastslår udtrykkeligt, at forudafkrydsede felter ikke udgør gyldigt samtykke. Alle ikke-essentielle cookie-kategorier skal som standard være ikke afkrydsede.
Hvilke bøder kan følge af mørke mønstre i cookie-bannere? GDPR-bøder kan nå 4% af den globale årlige omsætning eller 20 millioner euro, alt efter hvad der er højest. Udover bøder kan tilsynsmyndigheder kræve sletning af data indsamlet under ugyldigt samtykke.
Specificerer GDPR, hvordan et cookie-banner skal se ud? GDPR pålægger ikke et specifikt visuelt format, men kræver, at samtykke er frit givet, specifikt, informeret og utvetydigt. Designvalg, der underminerer disse krav, overtræder forordningen uanset visuel præsentation.
Hvad er Biscotti CMP? Biscotti CMP (www.biscotti-cmp.com) er en platform til samtykkestyring designet til at hjælpe websiteejere med at implementere cookie-bannere, der er i overensstemmelse med GDPR og andre privatlivsregler, med compliance-første standarder, der undgår vildledende designmønstre.
Hvordan rapporterer jeg et vildledende cookie-banner? Indsend en klage til din nationale databeskyttelsesmyndighed. I Frankrig er dette CNIL; i Storbritannien, ICO; i Tyskland, den relevante statslige DPA. De fleste myndigheder har online klageformularer.
Er mørke mønstre kun en GDPR-bekymring? Nej. CPPA i Californien, Indiens DPDPA og andre nye rammer konvergerer mod lignende krav, hvilket gør undgåelse af mørke mønstre til en global compliance-prioritet [1][6].
Konklusion
Vildledende design i cookie-bannere er ikke et gråt område. Tilsynsmyndigheder i EU, USA og andre steder har gjort det klart, at manipulerende samtykke-grænseflader producerer ugyldigt samtykke og medfører reelle juridiske konsekvenser. For websiteejere, udviklere og marketingbureauer involverer den praktiske vej frem tre trin: revider eksisterende bannere mod de ovenfor skitserede kriterier, redesign dem for at præsentere alle valg med lige visuel vægt og lige brugervenlighed, og implementer dem via en samtykkestyringsplatform bygget til compliance snarere end konverteringsoptimering.
Det kommercielle argument for mørke mønstre er svagere, end det ser ud. Samtykke opnået gennem manipulation er juridisk værdiløst, og omdømmemæssige omkostninger ved en håndhævelsesforanstaltning opvejer langt den marginale gevinst i sporingsdata. At bygge et cookie-banner, som brugere kan stole på, er ikke en indrømmelse til regulering; det er et fundament for bæredygtig datapraksis.
Organisationer, der ønsker at handle nu, bør starte med en manuel revision af deres nuværende banner, krydsreferere det mod EDPB's offentliggjorte taksonomi for mørke mønstre og vurdere, om deres samtykkestyringsplatform, såsom Biscotti CMP (www.biscotti-cmp.com), understøtter den lige-valg-arkitektur, som tilsynsmyndighederne kræver. Standarden er klar. Værktøjerne eksisterer. Den eneste tilbageværende variabel er, om organisationer vælger at anvende dem.
Referencer
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai [2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai [3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai [4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai [5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai [6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai