
Γρήγορη Απάντηση: Οι ιστότοποι που λειτουργούν το 2026 αντιμετωπίζουν ένα ριζικά ανασχεδιασμένο τοπίο συμμόρφωσης. Τουλάχιστον 20 πολιτείες των ΗΠΑ έχουν πλέον ενεργούς ή πρόσφατα επιβληθέντες νόμους περί απορρήτου, το ρυθμιστικό πλαίσιο της ΕΕ συνεχίζει να επεκτείνεται και οι ρυθμιστικές αρχές σε όλη την Ασία-Ειρηνικό και τη Λατινική Αμερική έχουν εισαγάγει νέες υποχρεώσεις. Η προσαρμογή του ιστότοπού σας για το 2026 σημαίνει ενσωμάτωση της προστασίας προσωπικών δεδομένων στην τεχνική σας αρχιτεκτονική, στις διεπαφές συναίνεσης και στις ροές εργασίας χειρισμού δεδομένων, όχι απλώς ενημέρωση ενός εγγράφου πολιτικής.
Βασικά Συμπεράσματα
- Η συμμόρφωση με την προστασία προσωπικών δεδομένων το 2026 έχει μετατοπιστεί από μια άσκηση τεκμηρίωσης σε απαίτηση μηχανικής και σχεδιασμού προϊόντων
- Νέοι ή τροποποιημένοι νόμοι περί απορρήτου είναι ενεργοί σε περισσότερες από 20 πολιτείες των ΗΠΑ, με την Ιντιάνα, το Κεντάκι και το Ρόουντ Άιλαντ να εισέρχονται σε επιβολή το 2026 [8]
- Ο GDPR παραμένει το παγκόσμιο σημείο αναφοράς, αλλά η επιβολή εξετάζει πλέον τον σχεδιασμό της διεπαφής συναίνεσης, όχι μόνο τις συμφωνίες επεξεργασίας δεδομένων
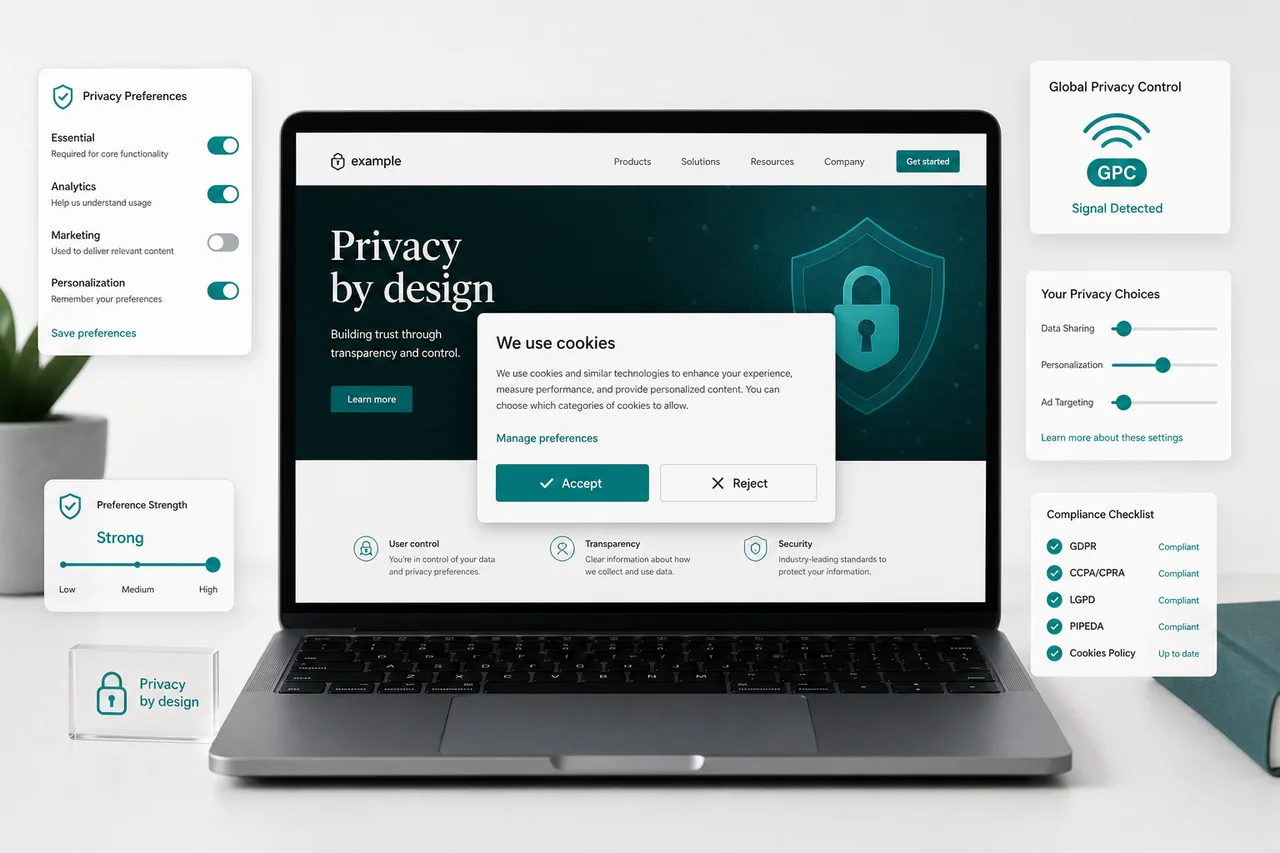
- Το κουμπί "Απόρριψη Όλων" πρέπει να είναι τόσο εμφανές όσο το "Αποδοχή Όλων" σύμφωνα με τις τρέχουσες ρυθμιστικές προσδοκίες [9]
- Τα σήματα Global Privacy Control (GPC) πρέπει να αναγνωρίζονται και να τηρούνται αυτόματα από τους συμβατούς ιστότοπους [8]
- Το Κονέκτικατ ταξινομεί πλέον τα νευρωνικά δεδομένα ως ευαίσθητα προσωπικά δεδομένα από την 1η Ιουλίου 2026 [8]
- Οι μικρές επιχειρήσεις δεν εξαιρούνται από τους περισσότερους νόμους περί απορρήτου σε επίπεδο πολιτείας μόλις πληρούν τα όρια όγκου ή εσόδων
- Μια πλατφόρμα διαχείρισης συναίνεσης (CMP) είναι πλέον μια πρακτική αναγκαιότητα, όχι μια προαιρετική βελτίωση
- Οι κυρώσεις μη συμμόρφωσης μπορούν να φτάσουν τα εκατομμύρια· οι ενέργειες επιβολής επιταχύνονται παγκοσμίως [9]
- Οι ενημερώσεις της πολιτικής απορρήτου από μόνες τους δεν επαρκούν· οι τεχνικοί έλεγχοι, η αρχιτεκτονική συναίνεσης και οι ροές εργασίας δικαιωμάτων υποκειμένων δεδομένων απαιτούν όλα αναθεώρηση
Ποιοι Είναι οι Κύριοι Νόμοι περί Προστασίας Προσωπικών Δεδομένων που Πρέπει να Ακολουθήσετε το 2026
Η σύντομη απάντηση: εξαρτάται από το πού βρίσκονται οι χρήστες σας, όχι μόνο από το πού είναι εγγεγραμμένη η επιχείρησή σας. Το 2026, οποιοσδήποτε ιστότοπος συλλέγει προσωπικά δεδομένα από χρήστες στην ΕΕ, το Ηνωμένο Βασίλειο, την Καλιφόρνια ή δεκάδες άλλες δικαιοδοσίες πρέπει να συμμορφώνεται με τον ισχύοντα νόμο για την τοποθεσία κάθε χρήστη.
Τα πιο σημαντικά πλαίσια που επηρεάζουν τους ιστότοπους παγκοσμίως περιλαμβάνουν:
| Δικαιοδοσία | Νόμος/Πλαίσιο | Βασική Εξέλιξη 2026 |
|---|---|---|
| Ευρωπαϊκή Ένωση | GDPR + EU Data Act | Υποχρεώσεις σε επίπεδο σχεδιασμού· απαιτήσεις διαλειτουργικότητας [5] |
| Ηνωμένο Βασίλειο | UK GDPR + DPDI Act | Ρύθμιση υπηρεσιών ψηφιακής επαλήθευσης [5] |
| Καλιφόρνια | CCPA/CPRA | Έλεγχος κυβερνοασφάλειας + διευρυμένες εκτιμήσεις κινδύνου [8] |
| Ιντιάνα, Κεντάκι, Ρόουντ Άιλαντ | State CPAs | Η επιβολή αρχίζει 1η Ιανουαρίου / 1η Ιουλίου 2026 [8] |
| Βιετνάμ | PDPL | Νέος ολοκληρωμένος νόμος περί προσωπικών δεδομένων [5] |
| Αυστραλία | Τροποποιήσεις Privacy Act | Κανόνες διαφάνειας αυτοματοποιημένης λήψης αποφάσεων [5] |
Πέρα από αυτά, πάνω από 50 δικαιοδοσίες παγκοσμίως διατηρούν πλέον ενεργά πλαίσια προστασίας δεδομένων [7]. Οι ιστότοποι με διεθνή κίνηση θα πρέπει να διενεργήσουν μια άσκηση χαρτογράφησης δικαιοδοσίας για να προσδιορίσουν ποιες νομοθεσίες ισχύουν για τη βάση χρηστών τους.
Πώς Αλλάζει ο GDPR το 2026
Ο ίδιος ο GDPR δεν έχει αναθεωρηθεί ριζικά, αλλά το πλαίσιο επιβολής του έχει αλλάξει σημαντικά. Ο EU Data Act, ο οποίος προσθέτει υποχρεώσεις σχεδιασμού στις υπάρχουσες απαιτήσεις του GDPR, αναγκάζει πλέον τους οργανισμούς να ενσωματώνουν την προστασία προσωπικών δεδομένων στην αρχιτεκτονική του προϊόντος αντί να την προσθέτουν εκ των υστέρων [5].
Πρακτικά, αυτό σημαίνει:
- Η λήψη συναίνεσης πρέπει να είναι τεχνικά επαληθεύσιμη, όχι απλώς δηλωμένη στην πολιτική
- Η φορητότητα δεδομένων πρέπει να είναι τεχνικά ενεργοποιημένη, με δομημένες μορφές εξαγωγής
- Οι υποχρεώσεις διαλειτουργικότητας απαιτούν οι προτιμήσεις συναίνεσης να μπορούν να μεταφέρονται μεταξύ συστημάτων
- Οι ρυθμιστικές αρχές εξετάζουν εάν οι διεπαφές συναίνεσης χρησιμοποιούν σκοτεινά μοτίβα, με πρόστιμα να επιβάλλονται για ασύμμετρους σχεδιασμούς κουμπιών [9]
Το περιβάλλον επιβολής του 2026 αντιμετωπίζει ένα κακοσχεδιασμένο banner cookie ως αποτυχία συμμόρφωσης, όχι ως αισθητικό ζήτημα.
Ποια Είναι η Διαφορά Μεταξύ GDPR και CCPA Compliance
Ο GDPR (ΕΕ) και ο CCPA/CPRA (Καλιφόρνια) μοιράζονται τον ίδιο φιλοσοφικό στόχο, αλλά διαφέρουν ως προς το πεδίο εφαρμογής, τη νομική βάση και τις τεχνικές απαιτήσεις. Οι ιστότοποι που εξυπηρετούν χρήστες τόσο στην ΕΕ όσο και στην Καλιφόρνια πρέπει να πληρούν ταυτόχρονα και τα δύο πλαίσια.
Βασικές διαφορές:
- Νομική βάση: Ο GDPR απαιτεί νόμιμη βάση για κάθε δραστηριότητα επεξεργασίας (συναίνεση, έννομο συμφέρον, σύμβαση κ.λπ.). Ο CCPA λειτουργεί με ένα μοντέλο opt-out για πωλήσεις και κοινή χρήση δεδομένων, όχι με απαίτηση opt-in για όλες τις επεξεργασίες
- Πεδίο εφαρμογής δικαιωμάτων: Ο GDPR παρέχει ευρύτερα δικαιώματα, συμπεριλαμβανομένης της διόρθωσης και του περιορισμού της επεξεργασίας. Ο CCPA προσθέτει δικαίωμα διόρθωσης και δικαίωμα περιορισμού της χρήσης ευαίσθητων προσωπικών δεδομένων
- Όρια: Ο CCPA εφαρμόζεται σε επιχειρήσεις που πληρούν όρια εσόδων ή όγκου δεδομένων· ο GDPR εφαρμόζεται σε οποιονδήποτε οργανισμό επεξεργάζεται δεδομένα κατοίκων της ΕΕ ανεξαρτήτως μεγέθους
- Επιβολή: Η επιβολή του GDPR γίνεται από τις Αρχές Προστασίας Δεδομένων· η επιβολή του CCPA ανήκει στην California Privacy Protection Agency (CPPA)
Ένας ιστότοπος δεν μπορεί να χρησιμοποιήσει ένα ενιαίο σχέδιο banner συναίνεσης για να ικανοποιήσει και τα δύο πλαίσια χωρίς προσεκτική αρχιτεκτονική. Η απαίτηση opt-in βάσει του GDPR για cookies παρακολούθησης έρχεται σε σύγκρουση με το μοντέλο opt-out του CCPA, απαιτώντας υπό όρους λογική βάσει της τοποθεσίας του χρήστη.
Πρέπει να Ενημερώσετε την Πολιτική Απορρήτου σας για το 2026
Ναι, και μια ενημέρωση πολιτικής από μόνη της δεν επαρκεί. Οι πολιτικές απορρήτου πρέπει να αντικατοπτρίζουν με ακρίβεια τις τρέχουσες πρακτικές δεδομένων, να αναφέρουν όλους τους τρίτους επεξεργαστές, να περιγράφουν την αυτοματοποιημένη λήψη αποφάσεων όπου ισχύει και να εξηγούν πώς οι χρήστες μπορούν να ασκήσουν τα δικαιώματά τους βάσει κάθε ισχύοντος νόμου [8].
Πέρα από το ίδιο το έγγραφο, οι ιστότοποι πρέπει να επαληθεύσουν ότι:
- Ο μηχανισμός αιτήματος δικαιωμάτων (πρόσβαση δεδομένων, διαγραφή, φορητότητα) είναι λειτουργικός και πληροί τις απαιτήσεις χρόνου απόκρισης
- Οι κατηγορίες ευαίσθητων δεδομένων (συμπεριλαμβανομένων των νευρωνικών δεδομένων στο Κονέκτικατ από την 1η Ιουλίου 2026) αναγνωρίζονται και αντιμετωπίζονται σωστά [8]
- Οι γνωστοποιήσεις κοινής χρήσης δεδομένων τρίτων είναι τρέχουσες και ακριβείς
- Η πολιτική είναι προσβάσιμη από κάθε σελίδα, όχι κρυμμένη σε έναν σύνδεσμο υποσέλιδου που αποτυγχάνει σε κινητά
Ποιοι Κανονισμοί Προστασίας Προσωπικών Δεδομένων θα Επηρεάσουν την Επιχείρησή σας το 2026 και Πώς να Γνωρίζετε Εάν ο Ιστότοπός σας Χρειάζεται Ενημερώσεις
Ένας ιστότοπος χρειάζεται ενημερώσεις συμμόρφωσης εάν συλλέγει προσωπικά δεδομένα (ονόματα, email, διευθύνσεις IP, cookies, δεδομένα συμπεριφοράς) από χρήστες σε δικαιοδοσίες με ενεργούς νόμους περί απορρήτου. Δεδομένου ότι οι διευθύνσεις IP από μόνες τους αποτελούν προσωπικά δεδομένα βάσει του GDPR, σχεδόν κάθε ιστότοπος με διεθνή κίνηση πληροί τις προϋποθέσεις.
Χρησιμοποιήστε αυτό το πλαίσιο αποφάσεων:
- Εάν χρησιμοποιείτε Google Analytics, Meta Pixel ή οποιαδήποτε παρακολούθηση συμπεριφοράς: χρειάζεστε έναν συμβατό μηχανισμό συναίνεσης
- Εάν συλλέγετε διευθύνσεις email: χρειάζεστε νόμιμη βάση και σαφή ειδοποίηση απορρήτου
- Εάν λειτουργείτε ή εξυπηρετείτε χρήστες από την Καλιφόρνια, την ΕΕ, το Ηνωμένο Βασίλειο ή οποιαδήποτε από τις 20+ ενεργές δικαιοδοσίες πολιτειών των ΗΠΑ: χρειάζεστε ροές εργασίας δικαιωμάτων ειδικά για τη δικαιοδοσία
- Εάν χρησιμοποιείτε συστήματα εξατομίκευσης ή συστάσεων με τεχνητή νοημοσύνη: ενδέχεται να έχετε υποχρεώσεις γνωστοποίησης αυτοματοποιημένης λήψης αποφάσεων βάσει των κανόνων της Αυστραλίας και της ΕΕ [5]
Τι Συμβαίνει Εάν ο Ιστότοπός σας Δεν Συμμορφώνεται με τους Νόμους περί Προστασίας Προσωπικών Δεδομένων έως το 2026
Η επιβολή επιταχύνεται. Η ανάλυση επιβολής του TrustArc για το 2026 τεκμηριώνει μια αύξηση των ρυθμιστικών ενεργειών, με πρόστιμα που στοχεύουν όχι μόνο μεγάλες επιχειρήσεις αλλά και εταιρείες μεσαίας αγοράς και πλατφόρμες SaaS [9]. Οι κυρώσεις βάσει του GDPR μπορούν να φτάσουν το 4% του παγκόσμιου ετήσιου κύκλου εργασιών ή τα 20 εκατομμύρια ευρώ, όποιο είναι υψηλότερο. Οι κυρώσεις των πολιτειών των ΗΠΑ ποικίλλουν, αλλά συνήθως κυμαίνονται από 2.500 έως 7.500 δολάρια ανά εκούσια παράβαση.
Πέρα από τα άμεσα πρόστιμα, οι μη συμβατοί ιστότοποι αντιμετωπίζουν:
- Ρυθμιστικές έρευνες που προκαλούνται από καταγγελίες χρηστών
- Υποχρεωτικούς ελέγχους στην Καλιφόρνια για ορισμένες κατηγορίες δεδομένων [8]
- Ζημιά στη φήμη από δημόσιες αποφάσεις επιβολής
- Πιθανή αστική ευθύνη βάσει κρατικών νόμων που περιλαμβάνουν ιδιωτικά δικαιώματα αγωγής
Ο υπολογισμός κινδύνου έχει αλλάξει: το κόστος συμμόρφωσης είναι πλέον σταθερά χαμηλότερο από το κόστος μιας ενιαίας ενέργειας επιβολής για τις περισσότερες επιχειρήσεις.
Πόσο Κοστίζει να Κάνετε έναν Ιστότοπο Συμβατό με την Προστασία Προσωπικών Δεδομένων
Το κόστος ποικίλλει σημαντικά ανάλογα με την πολυπλοκότητα του ιστότοπου, την τρέχουσα κατάσταση συμμόρφωσης και τις εμπλεκόμενες δικαιοδοσίες. Μια λογική ανάλυση κόστους για έναν μεσαίου μεγέθους ιστότοπο το 2026:
- Πλατφόρμα διαχείρισης συναίνεσης: Δωρεάν έως αρκετές εκατοντάδες δολάρια το μήνα ανάλογα με τον όγκο επισκεψιμότητας και τις λειτουργίες
- Σύνταξη πολιτικής απορρήτου ή νομική αναθεώρηση: 500 έως 5.000$+ ανάλογα με την πολυπλοκότητα της δικαιοδοσίας
- Τεχνική υλοποίηση (χρόνος προγραμματιστή): 10 έως 40 ώρες για έναν τυπικό ιστότοπο βασισμένο σε CMS
- Συνεχής παρακολούθηση συμμόρφωσης: 100 έως 500$/μήνα για αυτοματοποιημένα εργαλεία σάρωσης
Για επιχειρήσεις με σύνθετα οικοσυστήματα δεδομένων, το κόστος αυξάνεται σημαντικά. Η μετάβαση στην προστασία προσωπικών δεδομένων ως υποδομή σημαίνει ότι η συμμόρφωση είναι όλο και περισσότερο μια γραμμή προϋπολογισμού προϊόντων και μηχανικής, όχι μόνο νομική [5].
Ποιος Είναι ο Ευκολότερος Τρόπος Εφαρμογής της Συμμόρφωσης με την Προστασία Προσωπικών Δεδομένων στον Ιστότοπό σας
Το πιο πρακτικό σημείο εκκίνησης είναι η ανάπτυξη μιας πλατφόρμας διαχείρισης συναίνεσης (CMP) που χειρίζεται αυτόματα τη συναίνεση cookie, την αποθήκευση προτιμήσεων, την αναγνώριση σήματος GPC και την καταγραφή συναίνεσης. Ένα CMP καταργεί την ανάγκη για χειροκίνητη κωδικοποίηση της λογικής συναίνεσης και διασφαλίζει ότι η αρχιτεκτονική συναίνεσης συμβαδίζει με τις ρυθμιστικές αλλαγές.
Το Biscotti CMP είναι μια τέτοια πλατφόρμα σχεδιασμένη να χειρίζεται τις τεχνικές απαιτήσεις της σύγχρονης διαχείρισης συναίνεσης, συμπεριλαμβανομένης της αναγνώρισης σήματος GPC, της λεπτομερούς συναίνεσης ανά σκοπό και των μηχανισμών opt-out ίσης προβολής που αναμένουν πλέον οι ρυθμιστικές αρχές [8][9].
Πέρα από ένα CMP, η λίστα ελέγχου υλοποίησης περιλαμβάνει:
- Ελέγξτε όλα τα σενάρια και τα cookies τρίτων που φορτώνονται αυτήν τη στιγμή στον ιστότοπό σας
- Κατηγοριοποιήστε κάθε cookie ανά σκοπό (απολύτως απαραίτητα, αναλυτικά, μάρκετινγκ, προτιμήσεις)
- Αποκλείστε τη φόρτωση μη απαραίτητων σεναρίων πριν δοθεί η συναίνεση
- Εφαρμόστε μια φόρμα αιτήματος δικαιωμάτων υποκειμένου δεδομένων με τεκμηριωμένες ροές εργασίας απόκρισης
- Ενημερώστε την πολιτική απορρήτου σας για να αντικατοπτρίζει τις τρέχουσες πρακτικές και τους ισχύοντες νόμους
- Δοκιμάστε τη διεπαφή συναίνεσής σας για σκοτεινά μοτίβα (ασύμμετρα κουμπιά, συγκεχυμένη γλώσσα, προεπιλεγμένα πλαίσια)
Έχουν οι Μικρές Επιχειρήσεις Διαφορετικές Απαιτήσεις Προστασίας Προσωπικών Δεδομένων από τις Μεγάλες Εταιρείες
Οι μικρές επιχειρήσεις δεν εξαιρούνται κατηγορηματικά, αλλά πολλοί νόμοι περιλαμβάνουν όρια βάσει μεγέθους. Ο CCPA, για παράδειγμα, εφαρμόζεται σε επιχειρήσεις με ετήσια ακαθάριστα έσοδα άνω των 25 εκατομμυρίων δολαρίων, ή σε εκείνες που αγοράζουν, πωλούν ή μοιράζονται προσωπικά δεδομένα 100.000 ή περισσότερων καταναλωτών ετησίως, ή αντλούν το 50% ή περισσότερο των ετήσιων εσόδων από την πώληση προσωπικών δεδομένων.
Ο GDPR, αντίθετα, εφαρμόζεται σε οποιονδήποτε οργανισμό επεξεργάζεται προσωπικά δεδομένα της ΕΕ ανεξαρτήτως μεγέθους, αν και εξαιρεί πολύ μικρούς οργανισμούς από ορισμένες απαιτήσεις τήρησης αρχείων.
Πρακτικές οδηγίες για μικρές επιχειρήσεις:
- Εάν ο ιστότοπός σας χρησιμοποιεί Google Analytics ή οποιαδήποτε επαναστόχευση διαφημίσεων, ισχύουν οι απαιτήσεις συναίνεσης του GDPR ανεξαρτήτως μεγέθους εταιρείας
- Εάν λειτουργείτε έναν ιστότοπο ηλεκτρονικού εμπορίου με έδρα τις ΗΠΑ με σημαντική κίνηση από την Καλιφόρνια, επαληθεύστε εάν πληροίτε τα όρια του CCPA
- Ακόμη και κάτω από τα νομικά όρια, μια βασική πολιτική απορρήτου και ένας λειτουργικός μηχανισμός opt-out μειώνουν τον ρυθμιστικό κίνδυνο και χτίζουν την εμπιστοσύνη των χρηστών
Συνηθισμένα Λάθη που Κάνουν οι Άνθρωποι με τη Συμμόρφωση με την Προστασία Προσωπικών Δεδομένων
Αυτά είναι τα λάθη που προκαλούν τη μεγαλύτερη προσοχή στην επιβολή το 2026:
- Ασύμμετρα κουμπιά συναίνεσης: Το να κάνετε το "Αποδοχή Όλων" οπτικά κυρίαρχο ενώ κρύβετε το "Απόρριψη Όλων" αντιμετωπίζεται πλέον ως σκοτεινό μοτίβο και αποτυχία συμμόρφωσης [9]
- Συναίνεση χωρίς αποκλεισμό: Εμφάνιση ενός banner συναίνεσης ενώ σενάρια τρίτων φορτώνονται στο παρασκήνιο πριν γίνει οποιαδήποτε επιλογή
- Αγνόηση σημάτων GPC: Αποτυχία αναγνώρισης των σημάτων Global Privacy Control σε επίπεδο προγράμματος περιήγησης ως έγκυρων αιτημάτων opt-out [8]
- Ξεπερασμένες λίστες προμηθευτών: Πολιτικές απορρήτου που αναφέρουν επεξεργαστές που δεν χρησιμοποιούνται πλέον ή παραλείπουν νέους
- Καμία τεκμηριωμένη πολιτική διατήρησης: Η συλλογή δεδομένων χωρίς καθορισμένες περιόδους διατήρησης παραβιάζει την αρχή περιορισμού αποθήκευσης του GDPR
- Αντιμετώπιση της συμμόρφωσης ως εφάπαξ έργο: Οι υποχρεώσεις προστασίας προσωπικών δεδομένων αλλάζουν καθώς οι νόμοι εξελίσσονται· μια ρύθμιση του 2024 ενδέχεται να μην ικανοποιεί τις απαιτήσεις του 2026
Πώς να Χειριστείτε Διεθνείς Χρήστες από Διαφορετικές Χώρες
Οι ιστότοποι με διεθνή κίνηση χρειάζονται γεωγραφικά στοχευμένη λογική συναίνεσης. Ένας χρήστης από τη Γερμανία πρέπει να λάβει συναίνεση opt-in συμβατή με τον GDPR πριν ξεκινήσει οποιαδήποτε παρακολούθηση. Ένας χρήστης από την Καλιφόρνια θα πρέπει να λάβει μια ειδοποίηση "Μην Πουλάτε ή Μοιράζεστε τα Προσωπικά μου Δεδομένα" και μηχανισμό opt-out. Ένας χρήστης από μια δικαιοδοσία χωρίς ολοκληρωμένο νόμο περί απορρήτου μπορεί να λάβει μια απλοποιημένη ειδοποίηση.
Αυτό απαιτεί:
- Γεωγραφική τοποθέτηση βάσει IP για τον εντοπισμό της δικαιοδοσίας του χρήστη
- Λογική banner συναίνεσης υπό όρους που εξυπηρετεί την κατάλληλη έκδοση
- Ξεχωριστά αρχεία συναίνεσης ανά δικαιοδοσία
- Ένα CMP ικανό να διαχειρίζεται πολλαπλά ρυθμιστικά πλαίσια ταυτόχρονα
Οι απαιτήσεις διαλειτουργικότητας του EU Data Act σημαίνουν επίσης ότι οι προτιμήσεις συναίνεσης θα πρέπει, όπου είναι τεχνικά εφικτό, να είναι φορητές μεταξύ των υπηρεσιών με τις οποίες αλληλεπιδρά ένας χρήστης [5].
Συχνές Ερωτήσεις
Ε: Χρειάζεται ο ιστότοπός μου ένα banner cookie αν χρησιμοποιώ μόνο απαραίτητα cookies; Α: Όχι. Τα απολύτως απαραίτητα cookies δεν απαιτούν συναίνεση βάσει του GDPR ή των περισσότερων κρατικών νόμων. Ωστόσο, εξακολουθείτε να χρειάζεστε μια ειδοποίηση απορρήτου που να εξηγεί ποια cookies χρησιμοποιούνται και γιατί.
Ε: Τι είναι ένα σήμα Global Privacy Control (GPC); Α: Το GPC είναι ένα σήμα σε επίπεδο προγράμματος περιήγησης που επικοινωνεί αυτόματα την προτίμηση opt-out ενός χρήστη στους ιστότοπους. Σύμφωνα με τη νομοθεσία της Καλιφόρνια και διάφορα άλλα κρατικά πλαίσια, οι ιστότοποι πρέπει να αναγνωρίζουν και να τιμούν τα σήματα GPC ως έγκυρα αιτήματα opt-out [8].
Ε: Πόσο συχνά πρέπει να ενημερώνω την πολιτική απορρήτου μου; Α: Ελέγχετε την πολιτική απορρήτου σας τουλάχιστον ετησίως και όποτε προσθέτετε νέους επεξεργαστές δεδομένων, αλλάζετε πρακτικές δεδομένων ή όταν τίθεται σε ισχύ ένας νέος νόμος που επηρεάζει τους χρήστες σας.
Ε: Μπορώ να χρησιμοποιήσω ένα δωρεάν plugin συναίνεσης cookie και να είμαι ακόμα συμβατός; Α: Πιθανώς, αλλά τα δωρεάν εργαλεία συχνά στερούνται την καταγραφή συναίνεσης, την αναγνώριση GPC και τη λεπτομερή διαχείριση σκοπού που απαιτούν οι κανονισμοί του 2026. Επαληθεύστε ότι οποιοδήποτε εργαλείο χρησιμοποιείτε πληροί τα τρέχοντα τεχνικά πρότυπα πριν βασιστείτε σε αυτό.
Ε: Τι είναι το "privacy by design" και εφαρμόζεται στον ιστότοπό μου; Α: Το Privacy by design σημαίνει την ενσωμάτωση της προστασίας δεδομένων στα συστήματα από την αρχή αντί να την προσθέτετε εκ των υστέρων. Ο EU Data Act και ο GDPR ενσωματώνουν αυτή την αρχή ως νομική υποχρέωση για τους οργανισμούς που επεξεργάζονται προσωπικά δεδομένα [5].
Ε: Είναι η πολιτική απορρήτου το ίδιο με την πολιτική cookie; Α: Όχι. Μια πολιτική απορρήτου καλύπτει όλες τις συλλογές και επεξεργασίες προσωπικών δεδομένων. Μια πολιτική cookie περιγράφει συγκεκριμένα τα cookies που χρησιμοποιεί ο ιστότοπός σας, τον σκοπό τους και πώς οι χρήστες μπορούν να τα διαχειριστούν. Πολλοί ιστότοποι συνδυάζουν και τα δύο σε ένα έγγραφο, κάτι που είναι αποδεκτό εφόσον υπάρχουν όλες οι απαιτούμενες πληροφορίες.
Ε: Τι είναι τα νευρωνικά δεδομένα και γιατί έχουν σημασία το 2026; Α: Τα νευρωνικά δεδομένα αναφέρονται σε πληροφορίες που προέρχονται από τη δραστηριότητα του εγκεφάλου ή τα νευρολογικά σήματα. Το Κονέκτικατ τα ταξινόμησε ρητά ως ευαίσθητα προσωπικά δεδομένα από την 1η Ιουλίου 2026, πράγμα που σημαίνει ότι οι ιστότοποι που χρησιμοποιούν προηγμένες βιομετρικές ή νευρο-δεδομένων τεχνολογίες πρέπει να εφαρμόζουν αυξημένα πρότυπα προστασίας [8].
Ε: Πόσο χρόνο έχω για να απαντήσω σε ένα αίτημα πρόσβασης υποκειμένου δεδομένων; Α: Σύμφωνα με τον GDPR, ο τυπικός χρόνος απόκρισης είναι ένας ημερολογιακός μήνας, με δυνατότητα παράτασης κατά δύο επιπλέον μήνες για σύνθετα αιτήματα. Ο CPRA της Καλιφόρνια απαιτεί απάντηση εντός 45 ημερών, με διαθέσιμη παράταση 45 ημερών.
Συμπέρασμα
Η προσαρμογή του ιστότοπού σας για το 2026: το μέλλον της παγκόσμιας συμμόρφωσης με την προστασία προσωπικών δεδομένων δεν είναι πλέον μια άσκηση νομικού ελέγχου. Είναι μια δέσμευση προϊόντος και μηχανικής που εκτείνεται από τον σχεδιασμό της διεπαφής συναίνεσης έως την αρχιτεκτονική δεδομένων, τη διαχείριση προμηθευτών και τη συνεχή παρακολούθηση.
Ενέργειες επόμενων βημάτων για ιδιοκτήτες και προγραμματιστές ιστότοπων:
- Διενεργήστε πλήρη έλεγχο cookie και ροής δεδομένων για να χαρτογραφήσετε τι συλλέγεται, από ποιον και υπό ποια νομική βάση
- Αναπτύξτε μια πλατφόρμα διαχείρισης συναίνεσης όπως το Biscotti CMP που υποστηρίζει σήματα GPC, opt-out ίσης προβολής και λογική πολλαπλών δικαιοδοσιών
- Ενημερώστε την πολιτική απορρήτου σας για να αντικατοπτρίζει τις υποχρεώσεις του 2026, συμπεριλαμβανομένων των νέων κρατικών νόμων και των κατηγοριών ευαίσθητων δεδομένων
- Δοκιμάστε τη διεπαφή συναίνεσής σας για σκοτεινά μοτίβα πριν το κάνουν οι ρυθμιστικές αρχές για εσάς
- Καθιερώστε έναν τακτικό κύκλο αναθεώρησης συμμόρφωσης, τουλάχιστον ετησίως, για να εντοπίζετε νέες υποχρεώσεις καθώς τίθενται σε ισχύ
Οι οργανισμοί που αντιμετωπίζουν τη συμμόρφωση με την προστασία προσωπικών δεδομένων ως υποδομή και όχι ως γραφειοκρατία θα είναι σε καλύτερη θέση για ρυθμιστικό έλεγχο, εμπιστοσύνη των χρηστών και το ρυθμιστικό περιβάλλον που συνεχίζει να εξελίσσεται πέρα από το 2026.
Αναφορές
[2] Global Data Privacy Laws 2026 - https://www.kiteworks.com/regulatory-compliance/global-data-privacy-laws-2026/ [3] Global Privacy Watchlist - https://www.mayerbrown.com/en/insights/publications/2026/01/global-privacy-watchlist [4] Global Privacy Compliance Trends In 2026 - https://www.schellman.com/blog/privacy/global-privacy-compliance-trends-in-2026 [5] Data Privacy Ai Regulatory And Compliance Update 2026 - https://www.kasowitz.com/media/viewpoints/data-privacy-ai-regulatory-and-compliance-update-2026/ [6] The 5 Trends Shaping Global Privacy And Enforcement In 2026 - https://www.onetrust.com/blog/the-5-trends-shaping-global-privacy-and-enforcement-in-2026/ [7] International Lawyers Guide Data Privacy Laws 2026 Navigating 50 Plus Jurisdictions - https://globallawlists.org/insights/international-lawyers-guide-data-privacy-laws-2026-navigating-50-plus-jurisdictions [8] Privacy Laws 2026 - https://secureprivacy.ai/blog/privacy-laws-2026 [9] Privacy Enforcement Surging 2026 - https://trustarc.com/resource/privacy-enforcement-surging-2026/