
Lühike vastus: Andmete minimeerimine on privaatsuspõhimõte, mis nõuab organisatsioonidelt koguda ainult neid isikuandmeid, mis on rangelt vajalikud määratletud, õiguspärase eesmärgi saavutamiseks, mitte rohkem. Üle 160 riigi on kehtestanud andmekaitseseadused, mis hõlmavad seda põhimõtet [1], muutes selle kõige universaalsemalt omaksvõetud standardiks ülemaailmsetes privaatsusraamistikes. Ettevõtetele, arendajatele ja turundajatele ei ole andmete minimeerimise mõistmine ja rakendamine enam valikuline; see on enamikus jurisdiktsioonides põhiline juriidiline kohustus.
Peamised järeldused
- Andmete minimeerimine nõuab ainult selliste andmete kogumist, mis on piisavad, asjakohased ja piiratud sellega, mis on vajalik konkreetse eesmärgi saavutamiseks.
- GDPR, CCPA/CPRA, PIPEDA, HIPAA, APEC Privacy Framework ja OECD suunised kodeerivad kõik andmete minimeerimist, erinevas keeles, kuid järjepideva kavatsusega [2][3][8].
- Nõuete eiramine võib kaasa tuua märkimisväärseid regulatiivseid trahve, mainekahju ja suurenenud rikkumiste riski.
- Andmete minimeerimine ja andmete säilitamine on seotud, kuid eraldiseisvad mõisted: minimeerimine reguleerib seda, mida te kogute; säilitamine reguleerib seda, kui kaua te seda hoiate.
- Väikeettevõtted ja suured ettevõtted seisavad silmitsi samade juriidiliste kohustustega, kuigi rakendamise keerukus erineb.
- Levinud vead hõlmavad andmete kogumist "igaks juhuks", olemasolevate andmevarude auditeerimata jätmist ja nõusoleku segiajamist vajadusega.
- Andmete minimeerimise rakendamine nõuab ametlikku andmete kaardistamise harjutust, eesmärgi piiramise poliitikaid ja regulaarseid auditeid.
- Korralikult konfigureeritud nõusolekuhaldusplatvorm, näiteks Biscotti CMP, toetab minimeerimist, tagades, et kogumispunktis töödeldakse ainult nõusolekuga ja vajalikke andmeid.
Mis on andmete minimeerimine privaatsusõiguses
Andmete minimeerimine on põhiline privaatsuspõhimõte, mis piirab isikuandmete kogumist sellega, mis on otseselt vajalik määratletud, selge ja õiguspärase eesmärgi saavutamiseks. See esineb peaaegu igas suuremas privaatsusraamistikus veidi erinevate nimetuste all: GDPR nimetab seda "andmete minimeerimiseks" [2], PIPEDA raamib seda kui "kogumise piiramist" [8] ja OECD privaatsussuunised viitavad sellele kui "kogumise piiramise põhimõttele" [8].
Põhiloogika on järjepidev sõltumata jurisdiktsioonist: organisatsioonid ei tohiks andmeid spekulatiivselt koguda ega säilitada välju, mis ei täida aktiivset funktsiooni. Põhimõte toimib kolmel tasandil:
- Piisavus, kogutud andmed peavad olema piisavad määratud eesmärgi täitmiseks.
- Asjakohasus, iga andmeväli peab olema selle eesmärgiga otseselt seotud.
- Vajadus, kui sama tulemuse saab saavutada väiksema andmemahuga, on suurem kogumine põhjendamatu.
HIPAA rakendab paralleelset kontseptsiooni, mida nimetatakse "minimaalselt vajalikuks" standardiks, mis nõuab kaetud tervishoiuasutustelt kaitstud terviseandmete avaldamise piiramist antud ülesande jaoks vajaliku miinimumini [5].
Kas andmete minimeerimine on seadusega nõutav või lihtsalt parim tava
Andmete minimeerimine on enamikus suuremates jurisdiktsioonides juriidiline nõue, mitte ainult parim tava. GDPR sätestab selle ühe oma põhilise andmetöötluspõhimõttena artikli 5 lõike 1 punkti c alusel [2]. California privaatsusõiguste seadus (CPRA) kehtestas California ettevõtetele selgesõnalised andmete minimeerimise kohustused [3]. Kanada PIPEDA kodeerib selle põhimõttena 4 [8] ja Šveitsi muudetud andmekaitseseadus hõlmab seda andmekaitse kaudu disaini ja vaikimisi [8].
Organisatsioonidele väljaspool neid jurisdiktsioone on andmete minimeerimine üha enam lepinguline ja maineline ootus, isegi kui konkreetne seadus seda ei nõua. NIST Privacy Framework hõlmab seda "Control-P" funktsiooni all kui põhilist privaatsusinseneri tava [5] ja APEC Cross-Border Privacy Rules (CBPR) süsteem nõuab osalevatelt majandustelt andmete minimeerimise vastavuse demonstreerimist [4].
Otsustusreegel: Kui teie organisatsioon töötleb EL-i elanike, California elanike, Kanada kodanike või APEC-i liikmesriikide kasutajate isikuandmeid, on andmete minimeerimine seadusjärgne kohustus. Kõigi teiste jaoks on selle käsitlemine juriidilise nõudena turvalisem vaikimisi valik.
Kuidas andmete minimeerimine toimib GDPR-is vs. CCPA-s
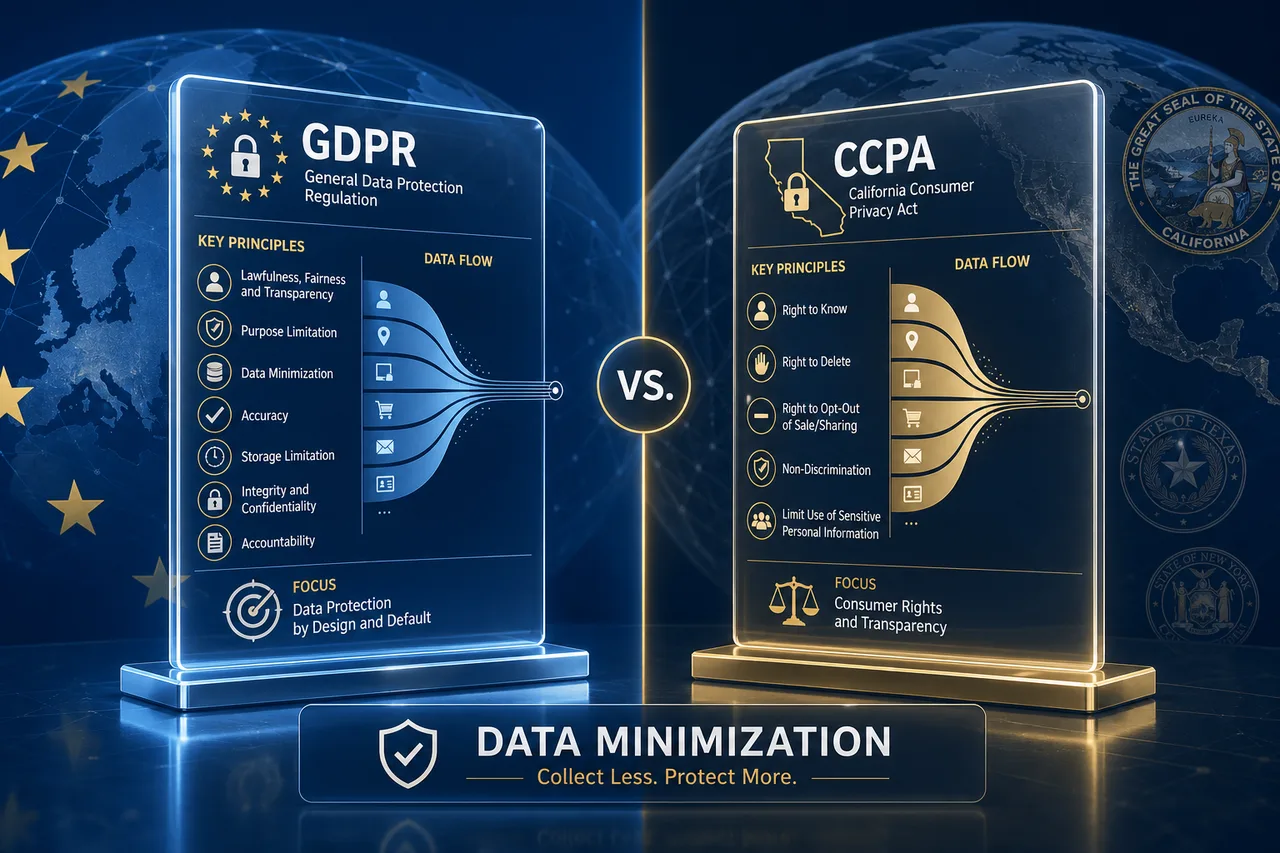
GDPR ja CCPA/CPRA nõuavad mõlemad andmete minimeerimist, kuid lähenevad jõustamisele erinevalt.
| Mõõde | GDPR (EL) | CPRA (California) |
|---|---|---|
| Õiguslik alus | Artikkel 5(1)(c), selgesõnaline põhimõte | Tsiviilseadustik 1798.100(a)(3) |
| Ulatus | Iga organisatsioon, mis töötleb EL-i elanike andmeid | Kasumit taotlevad ettevõtted, mis vastavad künnistele |
| Jõustamine | Andmekaitseasutused, trahvid kuni 4% ülemaailmsest käibest | California Privacy Protection Agency |
| Nõusolekuhaldus | Nõutav mitte-õiguspärase huvi töötlemiseks | Opt-out mudel minimeerimise ülekattega |
| Säilitamise seos | Seotud säilitamise piiramise põhimõttega | Seotud kogumise ajal määratud eesmärgiga |
GDPR-i kohaselt on andmete minimeerimine ennetav kohustus, organisatsioonid peavad iga andmevälja põhjendama enne kogumise algust. CPRA läheneb veidi teisiti, nõudes, et kogutud andmed oleksid "mõistlikult vajalikud ja proportsionaalsed" avaldatud eesmärgiga [3]. Mõlemad raamistikud nõuavad, et eesmärk oleks määratletud enne andmete kogumist, mitte tagantjärele ratsionaliseeritud.
Millised riigid nõuavad andmete minimeerimist
Üle 160 riigi on 2026. aasta seisuga kehtestanud andmekaitseseadused, mis hõlmavad andmete minimeerimise põhimõtteid [1]. Põhimõte esineb igas suuremas piirkondlikus raamistikus:
- Euroopa Liit, GDPR, artikkel 5(1)(c)
- Ameerika Ühendriigid, HIPAA (tervishoid), CPRA (California) ja kasvav nimekiri osariigi tasandi seadustest [3][5]
- Kanada, PIPEDA, põhimõte 4 (kogumise piiramine) [8]
- Šveits, föderaalne andmekaitseseadus [8]
- Aasia-Vaikse ookeani piirkond, APEC Privacy Framework ja CBPR süsteem [4][8]
- OECD liikmesriigid, kogumise piiramise põhimõte OECD privaatsussuunistes [8]
Konvergents ei ole juhuslik. Piiriüleste andmevoogude kasvades on reguleerijad leidnud, et andmete minimeerimine on kõige paremini ülekantav põhimõte, sest see ei nõua jõustamismehhanismide ühtlustamist, vaid ainult kokkulepet alusnormi osas.
Millised on andmete minimeerimise näited praktikas
Andmete minimeerimine praktikas tähendab andmete kogumise vormide, API-de ja süsteemide ümberkujundamist, et koguda ainult seda, mis on tõendatavalt vajalik.
Konkreetsed näited:
- E-kaubanduse kassavorm, mis küsib tarneaadressi, kuid ei nõua telefoninumbrit, välja arvatud juhul, kui kuller seda tarne kinnitamiseks selgesõnaliselt vajab.
- SaaS-i sisseelamisvoog, mis kogub konto loomiseks e-posti aadressi, kuid ei küsi sünnikuupäeva, välja arvatud juhul, kui vanuse kontrollimine on seaduslikult nõutav.
- Mobiilirakendus, mis küsib asukohale juurdepääsu ainult siis, kui rakendus on kasutusel, mitte pidevat taustajälgimist.
- Tervishoiuteenuse osutaja, kes jagab ainult konkreetseid diagnoosikoode, mis on seotud arveldusnõudega, mitte kogu patsiendiandmeid, kooskõlas HIPAA minimaalselt vajaliku standardiga [5].
- GraphQL Web API, mis on konfigureeritud "Janus"-stiilis poliitikakihiga, mis filtreerib vastuseväljad, et välistada isikuandmed, mida taotlev teenus ei vaja [7].
Masinõppe kontekstis tutvustati 2024. aasta uuringus optimeerimisraamistikku, mis on spetsiaalselt loodud andmete minimeerimise jõustamiseks mudeli treenimise ajal, tunnistades, et AI süsteemid neelavad sageli palju rohkem isikuandmeid, kui mudeli jõudlus nõuab [6].
Kuidas ma oma ettevõttes andmete minimeerimist rakendan
Andmete minimeerimise rakendamine nõuab struktureeritud, korratavat protsessi, mitte ühekordset auditit. Järgmised sammud kehtivad igas suuruses organisatsioonidele:
- Viige läbi andmeinventuur. Kaardistage iga andmeväli, mis on kogutud kõigis puutepunktides, veebivormides, mobiilirakendustes, CRM-süsteemides, analüüsivahendites ja kolmanda osapoole integratsioonides.
- Määratlege iga välja eesmärk. Iga välja jaoks dokumenteerige konkreetne äri- või õiguslik eesmärk, mida see teenib. Kui selget eesmärki ei ole, märkige see eemaldamiseks.
- Rakendage vajaduse test. Küsige: kas sama tulemuse saaks saavutada vähemate andmete või anonüümsete andmetega? Kui jah, vähendage kogumist.
- Uuendage privaatsusteateid. Veenduge, et see, mida te kogute, vastab sellele, mida teie privaatsuspoliitika väidab te koguvat.
- Konfigureerige nõusolekumehhanismid. Kasutage nõusolekuhaldusplatvormi nagu Biscotti CMP, et jõustada eesmärgipõhist andmete kogumist kasutaja interaktsiooni punktis, tagades, et allavoolu süsteemidesse voolavad ainult nõusolekuga ja vajalikud andmed.
- Kehtestage ülevaatuse sagedus. Andmete minimeerimine ei ole ühekordne harjutus. Planeerige kvartali- või aastaülevaatusi, et eemaldada aegunud väljad vastavalt ärieesmärkide arengule.
- Koolitage asjakohaseid töötajaid. Arendajad, turundajad ja tootejuhid teevad kõik andmete kogumise otsuseid. Koolitus tagab, et minimeerimist rakendatakse disainietapis, mitte hiljem tagantjärele.
Andmete minimeerimine vs. andmete säilitamine: mis on erinevus
Andmete minimeerimine reguleerib seda, milliseid andmeid te kogute; andmete säilitamine reguleerib seda, kui kaua te neid hoiate. Need on täiendavad, kuid käsitlevad andmete elutsükli erinevaid etappe.
- Andmete minimeerimine kehtib kogumise hetkel: ärge koguge andmeid, mida te ei vaja.
- Andmete säilitamine kehtib pärast kogumist: ärge hoidke andmeid kauem, kui on vajalik määratud eesmärgi saavutamiseks.
Mõlemad põhimõtted esinevad koos GDPR-is, minimeerimine artikli 5 lõike 1 punkti c alusel ja säilitamise piiramine artikli 5 lõike 1 punkti e alusel. Levinud viga on säilitamispoliitikate käsitlemine minimeerimise asendajana: andmete kustutamine kahe aasta pärast ei õigusta esialgu mittevajalike andmete kogumist.
Mis juhtub, kui te ei järgi andmete minimeerimise reegleid
Andmete minimeerimise kohustuste eiramine toob kaasa juriidilisi, rahalisi ja mainelisi tagajärgi. GDPR-i kohaselt võivad põhiliste andmetöötluspõhimõtete, sealhulgas minimeerimise rikkumised kaasa tuua trahve kuni 4% ülemaailmsest aastakäibest või 20 miljonit eurot, olenevalt sellest, kumb on suurem [2]. CPRA annab California Privacy Protection Agency'le õiguse määrata rikkumiste eest tsiviilkaristusi [3].
Lisaks trahvidele suurendab liigne andmete kogumine otseselt rikkumiste riski. Iga mittevajalik andmeväli on küberrünnaku korral kohustus. Reguleerijad on hakanud ka liigset kogumist käsitlema halva andmehalduse tõendina, mis võib jõustamistulemusi süvendada.
Levinud viga: Paljud organisatsioonid eeldavad, et kasutaja nõusoleku saamine katab igasuguse andmete kogumise. Nõusolek on töötlemise õiguslik alus, kuid see ei tühista minimeerimise põhimõtet. Mittevajalike andmete kogumine nõusolekuga on GDPR-i kohaselt endiselt rikkumine.
Levinud vead, mida ettevõtted andmete minimeerimisel teevad
Mitmed nõuete eiramise mustrid korduvad igas suuruses organisatsioonides:
- Andmete kogumine "igaks juhuks". Andmete kogumise ülesehitamine hüpoteetiliste tulevaste kasutusviiside ümber, mitte määratletud praeguste eesmärkide ümber, on kõige sagedasem rikkumine.
- Pärandsüsteemide ignoreerimine. Andmete minimeerimise auditid keskenduvad sageli uutele toodetele, samal ajal kui pärandandmebaasid jätkavad mittevajalike väljade kogumist.
- Turundusanalüütika segiajamist vajadusega. Käitumuslik jälgimine reklaami optimeerimiseks vastab harva GDPR-i kohasele vajaduse künnisele ilma selgesõnalise nõusolekuta.
- Kolmanda osapoole integratsioonide ülevaatamata jätmine. Analüüsivahendid, CRM-i pistikprogrammid ja reklaamipikslid koguvad sageli andmeid peamisest rakendusest sõltumatult. Iga integratsioon nõuab oma minimeerimise hindamist.
- Dokumentatsiooni puudumine. Isegi kui minimeerimist praktiseeritakse, tekitab dokumenteeritud eesmärgi piiramise otsuste puudumine regulatiivsete ülevaatuste käigus vastavuse lünki.
Andmete minimeerimine väikeettevõtetele vs. suurtele ettevõtetele
Juriidiline kohustus on sama sõltumata ettevõtte suurusest, kuid rakendamise keerukus erineb oluliselt.
Väikeettevõtetel on tavaliselt vähem andmepuutepunkte ja nad saavad vastavuse saavutada, tehes keskendunud auditi oma veebivormidele, e-posti turundusloenditele ja kolmanda osapoole tööriistadele. Väikeettevõtete peamine risk on teadvustamatu üle-kogumine analüütika- või CRM-platvormide vaikesätete kaudu.
Suured ettevõtted seisavad silmitsi keerukamate väljakutsetega: mitmed äriüksused, piiriülesed andmevood, pärandsüsteemid halvasti dokumenteeritud andmeväljadega ja suurem pindala kolmanda osapoole integratsioonide jaoks. Ettevõtte andmete minimeerimise programmid nõuavad tavaliselt ametlikku andmehalduse struktuuri, pühendunud andmekaitsespetsialisti (kui seadus seda nõuab) ja automatiseeritud tööriistu minimeerimise jõustamiseks API ja andmebaasi tasandil.
Mõlema segmendi jaoks pakub nõusolekuhaldusplatvormi, näiteks Biscotti CMP, kasutuselevõtt praktilist lähtepunkti, tagades, et kasutajale suunatud andmete kogumine on piiratud eesmärgipõhise nõusolekuga, mis toetab otseselt minimeerimise vastavust.
Kuidas andmete minimeerimine mõjutab kliendikogemust
Vastupidiselt ootustele parandab andmete minimeerimine sageli kliendikogemust, mitte ei halvenda seda. Lühemad vormid vähendavad hõõrdumist ja suurendavad konversioonimäärasid. Kasutajad, kellelt küsitakse ainult teavet, mis on selgelt asjakohane teenuse jaoks, mida nad saavad, teatavad kõrgemast usaldustasemest. Läbipaistvus selle kohta, milliseid andmeid kogutakse ja miks, on järjepidevalt seotud tugevama brändi tajumisega.
Praktiline järeldus: andmete minimeerimine ei ole toote disaini piirang; see on disainidistsipliin, mis sunnib selgust selles, millised andmed tegelikult väärtust loovad. Organisatsioonid, kes on läbinud põhjalikud minimeerimisharjutused, avastavad sageli, et märkimisväärset osa kogutud andmetest ei analüüsitud ega tegutsetud kunagi.
Interaktiivne andmete minimeerimise vastavuse kontrollija
KKK
Mis on andmete minimeerimise lihtsaim definitsioon? Koguge ainult neid isikuandmeid, mida te tõeliselt vajate konkreetse, määratletud eesmärgi saavutamiseks, mitte rohkem, mitte vähem.
Kas andmete minimeerimine kehtib B2B andmetele? Jah. Enamik privaatsusraamistikke, sealhulgas GDPR, kehtivad kõikidele isikuandmetele, sealhulgas ärispetsialistide kontaktandmetele. B2B organisatsioonid ei ole vabastatud.
Kas anonüümseid andmeid saab andmete minimeerimise reeglite kohaselt vabalt koguda? Tõeliselt anonüümsed andmed, kus uuesti tuvastamine ei ole mõistlikult võimalik, jäävad enamiku privaatsusraamistike väljapoole. Kuid pseudonüümitud andmed (kus uuesti tuvastamine on võimalik lisateabe abil) on endiselt andmete minimeerimise nõuete kohased.
Kas andmete minimeerimine on vastuolus suurandmete analüütikaga? See tekitab pingeid, kuid mitte absoluutset konflikti. Organisatsioonid saavad analüütika eesmärke saavutada, kasutades koondatud, anonüümseid või sünteetilisi andmeid. 2024. aasta optimeerimisraamistik andmete minimeerimiseks masinõppes näitab, et mudeli jõudlust ja minimeerimist saab tasakaalustada [6].
Mis on andmete minimeerimise ja privaatsuse disaini erinevus? Privaatsus disaini järgi on laiem põhimõte privaatsuskaitse integreerimiseks süsteemi arhitektuuri algusest peale. Andmete minimeerimine on üks konkreetne nõue selles raamistikus, see käsitleb kogutud andmete mahtu ja ulatust.
Kuidas toetab nõusolekuhaldusplatvorm andmete minimeerimist? Nõusolekuhaldusplatvorm nagu Biscotti CMP jõustab eesmärgipõhise nõusoleku andmete kogumise hetkel, tagades, et kasutajad annavad nõusoleku ainult avaldatud andmekasutustele ja et allavoolu süsteemid saavad ainult antud eesmärkidega seotud andmeid.
Kas andmete minimeerimine on kõigis GDPR-i liikmesriikides sama? Põhimõte on EL-is GDPR-i alusel ühtne, kuid riiklikud andmekaitseasutused võivad seda tõlgendada ja jõustada erineva rangusega. Saksamaa ja Prantsusmaa on näiteks ajalooliselt rakendanud rangemaid tõlgendusi.
Milliseid andmeid on andmete minimeerimise kohaselt alati ohutu koguda? Ükski andmekategooria ei ole automaatselt "ohutu" piiramatutes kogustes kogumiseks. Ohutus sõltub täielikult sellest, kas kogumine on määratletud eesmärgi saavutamiseks vajalik. Isegi nimi ja e-posti aadress võivad olla üle-kogumine, kui teenus ei nõua tuvastamist.
Kui kaua võtab andmete minimeerimise audit aega? Väikeettevõtte jaoks, millel on piiratud andmepuutepunktid, saab põhjaliku auditi lõpule viia ühe kuni kahe nädalaga. Ettevõtte jaoks, millel on mitu süsteemi ja piiriülesed vood, võtab ametlik audit tavaliselt kaks kuni neli kuud.
Kokkuvõte
Andmete minimeerimine ei ole vastavuse kontrollnimekiri, see on arhitektuuriline distsipliin, mis kujundab seda, kuidas organisatsioonid tooteid disainivad, süsteeme konfigureerivad ja kliendisuhteid loovad. Kuna põhimõte on nüüdseks kodeeritud üle 160 riiklikus raamistikus [1], alates GDPR-ist ja CPRA-st kuni PIPEDA, APEC CBPR-i ja HIPAA-ni, ei ole küsimus enam selles, kas seda rakendada, vaid selles, kui tõhusalt.
Teostatavad järgmised sammud 2026. aastaks:
- Viige läbi täielik andmeinventuur ja dokumenteerige iga praegu kogutud välja eesmärk.
- Rakendage vajaduse test: eemaldage või anonüümige kõik väljad, mis seda ei läbi.
- Vaadake üle kõik kolmanda osapoole integratsioonid, analüütika, reklaami- ja CRM-tööriistad vastavalt oma minimeerimispoliitikale.
- Konfigureerige oma nõusolekuhalduse seadistus eesmärgipõhise platvormi, näiteks Biscotti CMP, kaudu, et jõustada minimeerimist kogumise hetkel.
- Planeerige korduvad auditid, et minimeerimine püsiks ajakohasena toodete ja ärieesmärkide arenedes.
Organisatsioonid, kes käsitlevad andmete minimeerimist disainipõhimõttena, mitte juriidilise koormana, leiavad järjepidevalt, et see vähendab rikkumiste riski, lihtsustab vastavust ja loob sellise kasutaja usalduse, mis tõlgendub pikaajaliseks äriväärtuseks.
Viited
[1] Global Data Privacy Laws Frameworks Rights And Compliance - https://legalclarity.org/global-data-privacy-laws-frameworks-rights-and-compliance/?utm_source=openai
[2] Data Minimization - https://www.onetrust.com/glossary/data-minimization/?utm_source=openai
[3] Data Minimization An Increasingly Global Concept - https://connectontech.bakermckenzie.com/data-minimization-an-increasingly-global-concept/?utm_source=openai
[4] Global Privacy Frameworks Apec Cbpr - https://www.concord.tech/docs/global-privacy-frameworks-apec-cbpr?utm_source=openai
[5] Data Minimization Practices - https://nationalprivacyauthority.com/data-minimization-practices?utm_source=openai
[6] arxiv (2024) - https://arxiv.org/abs/2405.19471?utm_source=openai
[7] arxiv (2022) - https://arxiv.org/abs/2203.09903?utm_source=openai
[8] Data Minimization - https://en.wikipedia.org/wiki/Data_minimization?utm_source=openai