
Lühike vastus: Google Tag Manageri valdamine nõuetele vastavate nõusolekuvoogude jaoks nõuab Google'i Consent Mode v2 konfigureerimist, sertifitseeritud nõusolekuhaldusplatvormi ühendamist ja GTM-i sisseehitatud nõusoleku initsialiseerimise päästikute kasutamist siltide blokeerimiseks, kuni kasutajad annavad loa. Korrektselt tehtud seadistus rahuldab samaaegselt GDPR-i, CCPA ja Google'i EL-i kasutaja nõusoleku poliitika nõudeid, säilitades samal ajal olulised mõõtmisandmed.
Peamised järeldused
- Consent Mode v2 tutvustab kahte uut parameetrit,
ad_user_datajaad_personalization, andes reklaamijatele täpsema kontrolli lisaks algsetelead_storagejaanalytics_storagesignaalidele [1] - GTM-i nõusoleku initsialiseerimise päästik käivitub enne kõiki teisi päästikuid, tagades, et ükski silt ei käivitu enne nõusoleku oleku kindlaksmääramist [2]
- Sisseehitatud nõusolekukontrollidega sildid saadavad anonüümseid pinge (mitte küpsiseid), kui nõusolek on keeldutud, võimaldades statistilist andmemodelleerimist [3]
- Nõusoleku ebaõige rakendamine GTM-is võib organisatsioonid kokku puutuda regulatiivsete trahvide ja Google'i reklaamide isikupärastamise funktsioonide kaotusega [1]
- GTM-i nõusoleku ülevaate leht võimaldab hulgi muuta nõusoleku seadeid kogu konteineris, vähendades konfiguratsioonivigu [2]
- Sertifitseeritud CMP, nagu Biscotti CMP, saab integreerida otse GTM-iga, et automatiseerida nõusolekusignaalide edastamist
- Nõusolekuvoogude testimine GTM-i eelvaate režiimis enne avaldamist on hädavajalik valesti konfigureeritud sildi käivitamise reeglite avastamiseks
- E-kaubanduse saidid seisavad silmitsi suurenenud riskiga, sest ostu- ja uuesti turundamise sildid on ühed kõige nõusolekutundlikumad silditüübid
Mis on Google Tag Manager ja kuidas see töötab nõusolekuga
Google Tag Manager (GTM) on sildihaldussüsteem, mis võimaldab veebisaidi omanikel juurutada ja hallata JavaScripti koodilõike (silte) ilma saidi koodi otse muutmata. Nõusoleku kontekstis toimib GTM jõustamiskihina: see võtab vastu nõusolekusignaale nõusolekuhaldusplatvormilt ja kasutab neid signaale otsustamaks, milliseid silte on lubatud käivitada.
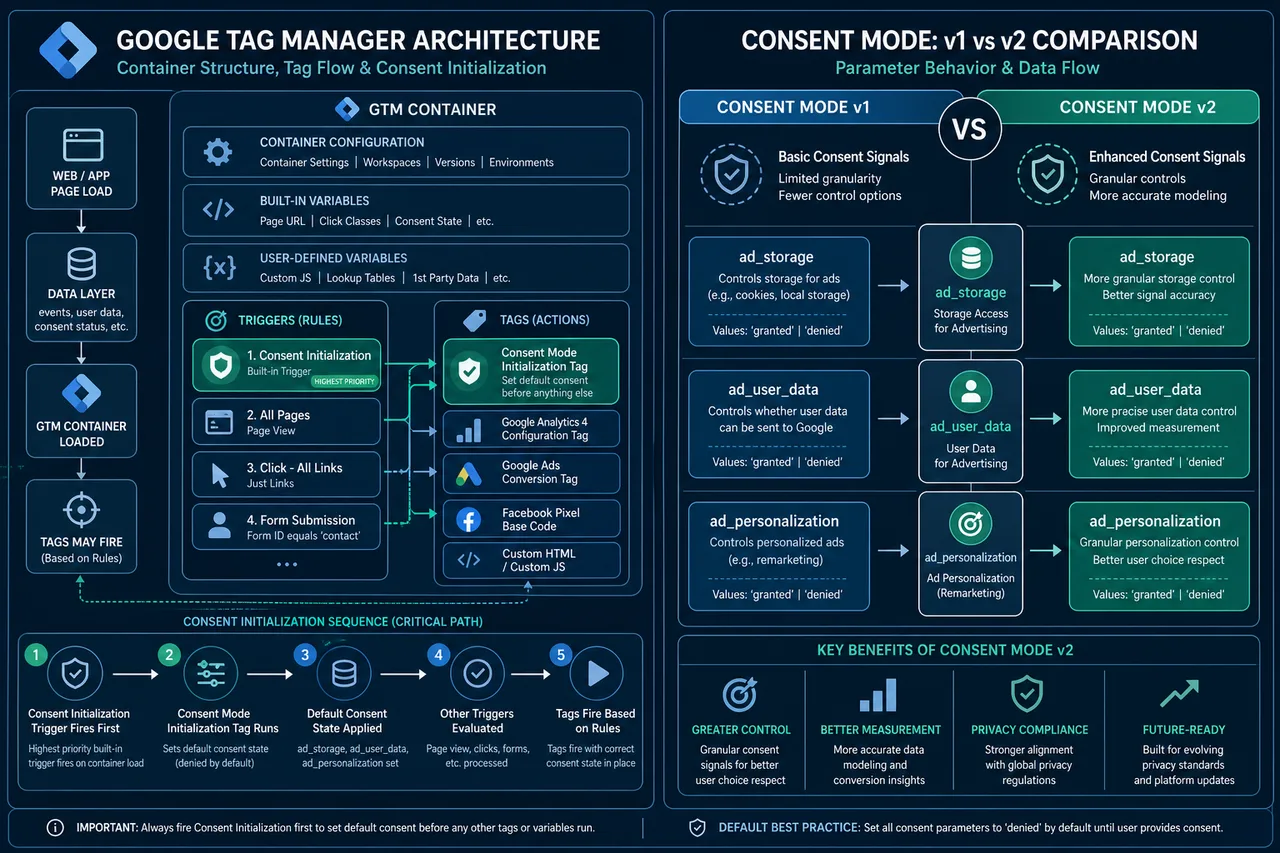
Kui kasutaja lehele jõuab, toimub järgmine järjestus:
- GTM-i konteiner laaditakse
- Nõusoleku initsialiseerimise päästik käivitub, määrates esialgse nõusoleku oleku enne mis tahes muu sildi käivitamist [2]
- CMP bänner ilmub ja salvestab kasutaja valiku
- Nõusolekusignaalid edastatakse GTM-i andmekihile
- Nõusolekunõuetega sildid kontrollivad praegust olekut ja käivituvad või jäävad vastavalt blokeerituks
See arhitektuur tähendab, et GTM ise ei kogu nõusolekut, vaid loeb ja jõustab seda. CMP vastutab kasutaja eelistuste salvestamise ja säilitamise eest.
Mis vahe on Consent Mode v1 ja v2 vahel
Consent Mode v2 on algse raamistiku oluline laiendus ja erinevuse mõistmine on oluline kõigile, kes keskenduvad Google Tag Manageri valdamisele nõuetele vastavate nõusolekuvoogude jaoks.
Consent Mode v1 hõlmas kahte parameetrit:
ad_storage: kontrollib reklaamiküpsiseidanalytics_storage: kontrollib analüütikaküpsiseid
Consent Mode v2 lisab kaks täiendavat parameetrit [1]:
ad_user_data: kontrollib, kas kasutajaandmeid võib reklaami eesmärgil Google'ile saataad_personalization: kontrollib, kas andmeid võib kasutada isikupärastatud reklaamiks
Praktiline tagajärg on see, et reklaamijad, kes rakendasid ainult v1, ei ole enam täielikult kooskõlas Google'i EL-i kasutaja nõusoleku poliitikaga. Alates 2024. aasta märtsist nõudis Google v2 kasutuselevõttu EMP liikluse jaoks, et säilitada juurdepääs publikupõhistele funktsioonidele ja konversioonimudelile. Saidid, mis endiselt kasutavad v1 konfiguratsioone, peaksid pidama uuendamist kiireloomuliseks parandusülesandeks, mitte valikuliseks täiustuseks.
Kuidas seadistada Consent Mode Google Tag Manageris
Consent Mode seadistamine GTM-is on struktureeritud protsess. Iga samm tugineb eelnevale ja mis tahes sammu vahelejätmine toob tavaliselt kaasa vaiksed vead, mida on hiljem raske diagnoosida.
1. samm: Valige ja installige ühilduv CMP Valige CMP, mis toetab natiivselt GTM-i integreerimist ja Consent Mode v2. Biscotti CMP pakub GTM-i natiivset integreerimist, mis haldab nõusolekusignaalide automaatset sisestamist.
2. samm: Konfigureerige nõusoleku initsialiseerimise päästik
GTM-is looge silt, mis määrab vaikenõusoleku olekud, kasutades gtag('consent', 'default', {...}). Määrake sellele nõusoleku initsialiseerimise päästik, et see käivituks enne kõike muud [2].
3. samm: Määrake konservatiivsed vaikesätted
Määrake kõik nõusoleku parameetrid vaikimisi 'denied' EMP kasutajatele. See tagab, et andmeid ei koguta enne, kui kasutaja on valiku teinud.
4. samm: Edastage nõusoleku uuendused andmekihi kaudu
Kui kasutaja nõustub või keeldub, peaks CMP edastama gtag('consent', 'update', {...}) kutse. GTM loeb seda ja kohandab sildi käitumist reaalajas.
5. samm: Kontrollige Google'i siltide sisseehitatud nõusolekukontrolle Google Ads, GA4 ja Floodlight sildid sisaldavad sisseehitatud nõusolekukontrolle. Veenduge, et need on GTM-i sildi täpsemates seadetes lubatud [3].
6. samm: Kasutage nõusoleku ülevaate lehte GTM-i nõusoleku ülevaate leht kuvab kõik sildid ja nende nõusoleku konfiguratsiooni ühes vaates, muutes konfigureerimata siltide tuvastamise ja hulgi muudatuste rakendamise lihtsaks [2].
Kuidas muuta GTM GDPR-i ja CCPA-ga vastavaks
GDPR-i ja CCPA-ga vastavuse tagamine GTM-i kaudu nõuab nii tehnilise konfiguratsiooni kui ka õigusliku vastutuse käsitlemist. GTM-i konfiguratsioon tegeleb tehnilise jõustamisega; õiguslikud kohustused nõuavad organisatsioonilisi poliitikaid, mida GTM üksi ei suuda täita.
GDPR-i (EMP kasutajad) jaoks:
- Rakendage Consent Mode v2 koos
'denied'vaikesätetega enne nõusoleku andmist - Veenduge, et CMP salvestab ja säilitab nõusoleku koos ajatemplite ja versiooninumbritega
- Austage nõusoleku tagasivõtmist, käivitades sildi blokeerimise uuesti, kui kasutajad loobuvad
CCPA (California kasutajad) jaoks:
- Pakkuge "Ära müü ega jaga minu isikuandmeid" mehhanismi
- Kaardistage GTM-i sildid, mis jagavad andmeid kolmandate osapooltega, CCPA loobumissignaalile
- Pange tähele, et CCPA töötab loobumismudelil, erinevalt GDPR-i nõusoleku nõudest
- aastal arXiv-is avaldatud uurimistöö tuvastas konkreetsed juhtumid, kus GTM-i rakendused jagasid isikuandmeid ilma piisava nõusolekuta, rõhutades, et õigusliku kokkupuute allikaks on tavaliselt valesti konfigureeritud konteinerid, mitte GTM ise [4].
Levinud viga: GDPR-i nõusoleku loogika rakendamine globaalselt, selle asemel et seda geograafiliselt sihtida. Raske nõusolekuvärava pakkumine USA kasutajatele, kus see ei ole seaduslikult nõutav, tekitab tarbetut hõõrdumist ilma vastavuse eelisteta.
Parim nõusolekuhaldusplatvorm GTM-iga integreerimiseks
Õige CMP GTM-i integreerimiseks on see, mis toetab Consent Mode v2, IAB Transparency and Consent Framework (TCF) v2.0 ja pakub natiivset GTM-i silti või andmekihi integreerimist [3].
Biscotti CMP on loodud spetsiaalselt GTM-põhiste juurutuste jaoks, pakkudes automaatset nõusolekusignaalide sisestamist andmekihile ja eelnevalt ehitatud GTM-i sildimalle. See eemaldab vajaduse käsitsi gtag skriptimise järele ja vähendab valesti konfigureerimise riski. Organisatsioonidele, kes haldavad mitut GTM-i konteinerit erinevates domeenides, on mitme omaduse toega ja tsentraliseeritud nõusoleku logimisega CMP eriti väärtuslik.
Mis tahes CMP hindamisel kontrollige:
- Natiivne tugi kõigile neljale Consent Mode v2 parameetrile
- TCF v2.0 sertifikaat EMP vastavuse tagamiseks
- Auditi logimise võimalused nõusolekuandmete esitamiseks regulaatoritele
- Geosihtimine, et pakkuda erinevaid nõusolekukogemusi jurisdiktsiooni järgi
Kuidas blokeerida silte, kuni kasutaja annab GTM-is nõusoleku
Silte saab GTM-is blokeerida kahe täiendava mehhanismi abil: sisseehitatud nõusolekukontrollid ja päästikutingimused.
Sisseehitatud nõusolekukontrollid on saadaval Google'i enda siltidel (GA4, Google Ads Conversion Tracking jne). Kui need on lubatud, siis silt ei käivitu või käivitub piiratud, küpsisteta režiimis, sõltuvalt praegusest nõusoleku olekust [3].
Päästikupõhine blokeerimine kehtib kolmanda osapoole siltidele, millel puudub sisseehitatud nõusolekuloogika. Lähenemine:
- Looge kohandatud sündmuse päästik, mis käivitub ainult pärast konkreetset nõusoleku andmise andmekihi sündmust
- Lisage erandipäästik, mis käivitub lehe laadimisel, et silt vaikimisi blokeerida
- Kasutage GTM-i sildi järjestust või päästikurühmi, et tagada õige käivitamise järjekord
Siltide puhul, mis ei tohi kunagi käivituda ilma selgesõnalise nõusolekuta (näiteks uuesti turundamise pikslid või seansi salvestamise tööriistad), on päästikupõhine blokeerimine usaldusväärsem meetod, sest see ei sõltu sildimüüja sisemisest nõusoleku rakendamisest.
Mis juhtub, kui te ei rakenda nõusolekut Google Tag Manageris
Nõusoleku rakendamise vahelejätmine GTM-is toob kaasa tagajärgi kolmes kategoorias: regulatiivne, kaubanduslik ja tehniline.
Regulatiivne: GDPR-i trahvid võivad ulatuda 4%-ni ülemaailmsest aastakäibest või 20 miljoni euroni, olenevalt sellest, kumb on suurem. CCPA karistused määratakse iga rikkumise eest. Uurimistöö on dokumenteerinud reaalseid GTM-i juurutusi, mis edastasid isikuandmeid ilma nõusolekuta, luues selge õigusliku kokkupuute [4].
Kaubanduslik: Google nõuab EMP kasutajate nõusolekusignaale, et võimaldada reklaamide isikupärastamist ja konversioonimudelit. Ilma Consent Mode v2-ta kaotavad reklaamijad juurdepääsu publiku sihtimise funktsioonidele ja näevad halvenenud omistamisandmeid [1].
Tehniline: Ilma nõusolekurežiimi vaikesäteteta käivituvad sildid koheselt lehe laadimisel kõigi kasutajate jaoks, sealhulgas nendes jurisdiktsioonides, kus see on keelatud. See ei ole hall ala, see on Google'i enda EL-i kasutaja nõusoleku poliitika rikkumine [1].
"Sisseehitatud nõusolekukontrollidega sildid ei salvesta küpsiseid, kui nõusolek on keeldutud, kuid võivad saata anonüümseid pinge, et võimaldada andmemodelleerimist.", Google Tag Manageri dokumentatsioon [3]
Kas Google Tag Manageri saab kasutada ilma nõusolekubännerita
GTM-i saab tehniliselt juurutada ilma nõusolekubännerita, kuid see on seaduslikult lubatud ainult konkreetsetel, kitsastel asjaoludel.
Nõusolekubännerit ei ole vaja, kui:
- Sait ei teeninda kasutajaid EMP-s, Ühendkuningriigis ega teistes nõusolekuseaduste jurisdiktsioonides
- Kõik juurutatud sildid ei kogu isikuandmeid ega sea mittevajalikke küpsiseid
- Sait kasutab ainult rangelt vajalikke küpsiseid (näiteks seansi autentimine)
Peaaegu kõigi analüütika-, reklaami- või isikupärastamissilte kasutavate saitide puhul on nõusolekubänner EMP liikluse jaoks seaduslikult nõutav. GTM-i käitamine ilma selleta, samal ajal kui käitatakse GA4 või Google Ads silte, kujutab endast GDPR-i seadusliku aluse nõuete rikkumist.
Erandjuhtum: Puhtalt informatiivne sait, millel puuduvad jälgimissildid ja kolmanda osapoole skriptid, saab käitada GTM-i (näiteks struktureeritud andmete haldamiseks või A/B testimiseks serveripoolse renderdamise kaudu) ilma nõusolekubännerita, tingimusel et isikuandmeid ei töödelda.
Kuidas testida nõusolekuvooge GTM-is enne avaldamist
GTM-i eelvaate režiim on peamine testimisvahend. See võimaldab arendajatel kontrollida, millised sildid käivitusid, millised päästikud aktiveerusid ja mida andmekiht igal hetkel sisaldas, seda kõike ilma muudatusi reaalajas kasutajatele avaldamata.
Testimise kontrollnimekiri:
- Veenduge, et nõusoleku initsialiseerimise silt käivitub enne kõiki teisi silte eelvaate režiimi ajajoonel
- Simuleerige nõusoleku keeldumist ja veenduge, et mittevajalikud sildid ei käivitu
- Simuleerige nõusoleku andmist ja veenduge, et vastavad sildid käivituvad kohe pärast uuendussündmust
- Kontrollige, et nõusoleku olek püsib lehe navigeerimisel (mitte ainult maandumislehel)
- Kasutage brauseri arendaja tööriistu, et veenduda, et küpsiseid ei seata enne nõusoleku andmist
- Veenduge, et kõik neli Consent Mode v2 parameetrit on andmekihi edastuses olemas
Mitme jurisdiktsiooniga saitide puhul testige VPN-i või geosimulatsioonivahendiga, et veenduda, et EMP kasutajad saavad nõusolekuvoo, samas kui teiste piirkondade kasutajad saavad sobiva kogemuse.
Miks minu Consent Mode Google Tag Manageris ei tööta
Kõige levinum põhjus, miks Consent Mode GTM-is vaikselt ebaõnnestub, on see, et vaikenõusoleku olek määratakse pärast seda, kui teised sildid on juba käivitunud. See juhtub siis, kui nõusoleku initsialiseerimise päästikut ei kasutata või kui CMP skript laaditakse asünkroonselt pärast GTM-i konteinerit.
Diagnostilised sammud:
- Avage GTM-i eelvaate režiim ja kontrollige sildi käivitamise järjekorda kokkuvõtte ajajoonel
- Veenduge, et nõusoleku vaikesilt käivitub positsioonil 1, enne DOM Ready või Window Loaded sündmusi
- Kontrollige andmekihist
gtag('consent', 'default', ...)jagtag('consent', 'update', ...)sündmusi - Veenduge, et CMP sisestab nõusolekusignaale andmekihi kaudu, mitte otse
gtagkutse kaudu, mis möödub GTM-ist - Google'i siltidel veenduge, et sildi täpsemates seadetes on märgitud "Luba nõusoleku ülevaade" [2]
Sagedane erandjuhtum: arendajad konfigureerivad Consent Mode'i õigesti lauaarvutite jaoks, kuid unustavad, et eraldi AMP või mobiilse veebi konteiner eksisteerib ilma igasuguse nõusoleku konfiguratsioonita.
Kas GTM-i nõusolekuvoogude seadistamiseks on vaja juristi
GTM-i ja Consent Mode'i tehniline konfigureerimine ei nõua juristi. Kuid õiguslikud otsused, mis seda konfiguratsiooni teavitavad, milline õiguslik alus kehtib, mis kujutab endast "õigustatud huvi", kuidas sõnastada nõusolekuteateid, saavad kasu kvalifitseeritud õiguslikust läbivaatusest.
Täpsemalt konsulteerige õigusnõustajaga järgmistes küsimustes:
- Nõusolekubänneris viidatud privaatsuspoliitika ja küpsiste poliitika koostamine
- Määratlemine, kas õigustatud huvi kehtib mis tahes töötlemistegevustele
- Andmetöötluslepingute läbivaatamine sildimüüjatega
- Hindamine, kas konkreetsed silditüübid nõuavad kohaldatava seaduse kohaselt selgesõnalist nõusolekut
GTM-i konfiguratsioon rakendab õigus- ja vastavusmeeskondade tehtud otsuseid. Arendajad ei tohiks neid sisulisi õiguslikke otsuseid ühepoolselt teha.
Google Tag Manageri nõusolek e-kaubanduse jälgimiseks
E-kaubanduse saidid seisavad GTM-is silmitsi kõige keerulisemate nõusolekustsenaariumidega, sest ostude jälgimine, uuesti turundamine ja Customer Match sildid on ühed kõige andmemahukamad ja õiguslikult tundlikumad.
E-kaubanduse peamised kaalutlused:
- GA4 täiustatud e-kaubanduse sündmused (ost, lisamine ostukorvi, makse alustamine) on seotud
analytics_storagenõusolekuga. Kui see on keeldutud, siis need sündmused ei käivitu koos kasutaja identifikaatoritega [3] - Google Adsi konversioonisildid nõuavad Consent Mode v2 alusel nii
ad_storagekui kaad_user_datanõusolekut [1] - Customer Match üleslaadimised nõuavad selgesõnalisi nõusolekusignaale enne, kui kasutajaandmeid saab Google'ile publiku sobitamiseks esitada [3]
- Uuesti turundamise sildid sõltuvad
ad_personalizationnõusolekust; ilma selleta ei saa kasutajaid uuesti turundamise loenditesse lisada
E-kaubanduse operaatorite jaoks on õige nõusoleku rakendamise ärijuhtum otsene: ilma selleta halveneb konversioonimudel, uuesti turundamise publikud kahanevad ja omistamisandmed muutuvad ebausaldusväärseks. Consent Mode'i anonüümne pingimehhanism kompenseerib osaliselt keeldutud nõusoleku, võimaldades statistilist modelleerimist, kuid see ei asenda tegelikku nõusolekut [3].
Kui tihti peaksite oma GTM-i nõusoleku seadistust uuendama
GTM-i nõusoleku konfiguratsioonid vajavad ülevaatamist alati, kui toimub mõni järgmistest:
- Google annab välja uue Consent Mode'i versiooni või lisab uusi parameetreid
- Uus privaatsusmäärus jõustub jurisdiktsioonis, kus sait tegutseb
- GTM-i konteinerisse lisatakse uusi silte, mis töötlevad isikuandmeid
- CMP müüja annab välja oma GTM-i integreerimise olulise uuenduse
- Andmekaitseamet annab välja uue juhise, mis mõjutab sildipõhist jälgimist
Baasjoonena on GTM-i nõusoleku ülevaate lehe kvartaalne audit mõistlik miinimum aktiivsete reklaami- ja analüütikavirnadega saitide jaoks. Suure liiklusega e-kaubanduse saidid või need, mis tegutsevad mitmes jurisdiktsioonis, peaksid üle vaatama sagedamini.
Mis on karistus nõuetele mittevastava GTM-i rakendamise eest
Karistused nõuetele mittevastava GTM-i rakendamise eest määratakse kohaldatava privaatsusmääruse alusel, mitte konkreetselt GTM-i vastu. Platvorm on tööriist; vastutus lasub andmetöötlejal (veebisaidi operaatoril).
GDPR: Kuni 20 miljonit eurot või 4% ülemaailmsest aastakäibest, olenevalt sellest, kumb on suurem, tõsiste rikkumiste eest. Järelevalveasutused on määranud trahve konkreetselt ebaseaduslike küpsiste ja jälgimisrakenduste eest.
CCPA/CPRA: Tsiviilkaristused kuni 7500 dollarit iga tahtliku rikkumise eest. California privaatsuskaitseagentuuril on volitused auditeerida ja jõustada.
Google'i enda jõustamine: Google'i EL-i kasutaja nõusoleku poliitika rikkumine toob kaasa reklaamide isikupärastamise ja mõõtmisfunktsioonide kaotuse, mis on oluline kaubanduslik karistus sõltumata regulatiivsest tegevusest [1].
arXiv uuring GTM-i privaatsusriskide kohta leidis konkreetseid näiteid isikuandmete edastamisest ilma nõusolekuta, rõhutades, et need ei ole teoreetilised riskid [4].
KKK
K: Mis on GTM-i nõusoleku initsialiseerimise päästik? V: See on spetsiaalne GTM-i päästik, mis käivitub enne kõiki teisi konteineri päästikuid, tagades, et nõusoleku vaikesätted on määratud enne mis tahes sildi käivitamist. See on oluline iga sildi jaoks, mis loeb või kirjutab nõusoleku olekut [2].
K: Kas Consent Mode v2 asendab v1 täielikult?
V: Jah. Consent Mode v2 on praegune standard ja lisab algsetele kahele parameetrile ad_user_data ja ad_personalization. Saidid, mis on endiselt v1-l, peaksid uuendama, et säilitada juurdepääs Google'i reklaamifunktsioonidele [1].
K: Kas GTM saab jõustada nõusolekut mitte-Google'i siltide jaoks? V: GTM saab blokeerida mitte-Google'i silte, kasutades päästikutingimusi ja erandipäästikuid, kuid neil siltidel puuduvad sisseehitatud nõusolekukontrollid. Blokeerimisloogika tuleb GTM-is käsitsi konfigureerida.
K: Mis vahe on ad_storage ja ad_user_data vahel?
V: ad_storage kontrollib, kas kasutaja seadmesse paigutatakse reklaamiküpsiseid. ad_user_data kontrollib, kas kasutajaandmeid (näiteks räsitud e-posti aadresse) võib reklaami eesmärgil Google'i serveritesse saata [1].
K: Kas GTM-i eelvaate režiim on nõusoleku testimiseks piisav? V: Eelvaate režiim on peamine tööriist, kuid seda tuleks täiendada brauseri arendaja tööriistadega, et veenduda, et küpsiseid ei seata enne nõusolekut ja et võrgupäringud ei sisalda isikuandmeid.
K: Kas nõusoleku keeldumine tähendab, et Google ei saa üldse andmeid? V: Ei. Kui nõusolek on keeldutud, võivad sisseehitatud nõusolekukontrollidega Google'i sildid siiski saata Google'i serveritesse anonüümseid, küpsisteta pinge. Need pingid võimaldavad statistilist modelleerimist, kuid ei sisalda isikuandmeid [3].
K: Mis on IAB TCF ja miks see GTM-i jaoks oluline on? V: IAB Transparency and Consent Framework (TCF) v2.0 on tööstusstandard nõusolekusignaalide edastamiseks CMP-de ja reklaamitehnoloogia müüjate vahel. GTM integreerub TCF v2.0-ga, tagades, et nõusolekuotsused edastatakse Google'i teenustele õigesti [3].
K: Kas mul on vaja erinevate riikide jaoks eraldi GTM-i konteinereid? V: Mitte tingimata. Üks konteiner saab pakkuda erinevaid nõusolekukogemusi, kasutades geosihtimise muutujaid ja tingimuslikku sildiloogikat. Eraldi konteinerid on kasulikud, kui erinevad meeskonnad haldavad erinevaid piirkondlikke omadusi.
K: Mida peaksin tegema, kui sildimüüja ei toeta Consent Mode'i? V: Kasutage GTM-i päästikutingimusi, et silt täielikult blokeerida, kuni sobiv nõusolekusündmus käivitub. Ärge lootke, et müüja silt ennast ise reguleerib.
K: Kuidas Biscotti CMP integreerub GTM-iga?
V: Biscotti CMP pakub GTM-i natiivset integreerimist, mis edastab automaatselt Consent Mode v2 signaalid andmekihile, kõrvaldades vajaduse käsitsi gtag skriptimise järele ja vähendades konfiguratsioonivigu.
Kokkuvõte
Google Tag Manageri valdamine nõuetele vastavate nõusolekuvoogude jaoks ei ole ühekordne konfiguratsiooniülesanne, see on pidev operatiivne distsipliin. Tehniline alus on selge: juurutage Consent Mode v2 konservatiivsete vaikesätetega, kasutage nõusoleku initsialiseerimise päästikut käivitamise järjekorra jõustamiseks, ühendage võimekas CMP, näiteks Biscotti CMP, ja auditeerige nõusoleku ülevaate lehte regulaarselt.
Teostatavad järgmised sammud:
- Auditeerige oma praegust GTM-i konteinerit, kasutades nõusoleku ülevaate lehte, et tuvastada kõik sildid, millel puudub nõusoleku konfiguratsioon
- Veenduge, et kasutate Consent Mode v2 (mitte v1), kontrollides oma andmekihis
ad_user_datajaad_personalizationparameetreid - Veenduge, et nõusoleku initsialiseerimise päästik on GTM-i eelvaate režiimi käivitamise ajajoonel esimene sündmus
- Vaadake üle kõik mitte-Google'i sildid käsitsi päästikupõhise blokeerimise osas, kus sisseehitatud nõusolekukontrollid puuduvad
- Planeerige kvartaalne nõusoleku konfiguratsiooni ülevaatus, mis on kooskõlas uute siltide lisamise või regulatiivsete muudatustega
- Kaasake õigusnõustaja, et kinnitada, et teie nõusolekuteate keel ja õigusliku aluse määratlused on ajakohased
Organisatsioonid, kes käsitlevad nõusoleku konfiguratsiooni kui vastavuse kontrollnimekirja, puutuvad kokku lünkadega. Need, kes ehitavad selle oma standardse GTM-i haldusprotsessi osaks, säilitavad nii regulatiivse seisundi kui ka andmete kvaliteedi, kuna privaatsusmaastik areneb edasi.
Viited
[1] support.google - https://support.google.com/tagmanager/answer/13695607?hl=en&utm_source=openai [2] support.google - https://support.google.com/tagmanager/answer/10718549?hl=en&utm_source=openai [3] support.google - https://support.google.com/tagmanager/answer/12329599?hl=en&utm_source=openai [4] arxiv - https://arxiv.org/abs/2312.08806?utm_source=openai [5] Watch - https://www.youtube.com/watch?v=A0NSEddMHl0&utm_source=openai