
Erantzun azkarra: Cookie-bannerretako eredu ilunak nahita egindako diseinu-aukerak dira, erabiltzaileak jarraipen-cookieak onartzera manipulatzen dituztenak, bestela baztertuko lituzketenak. GDPR eta antzeko pribatutasun-legeak urratzen dituzte, borondatezko eta informatuaren baimena ahulduz. Eredu horiek identifikatzeko eta kentzeko, zure bannerraren hierarkia bisualaren, hizkuntzaren eta uko egiteko mekanismoen auditoria egituratua egin behar da, eta ondoren, onarpena eta bazterketa aukera berdin gisa tratatzen dituen birmoldaketa bat egin behar da.
Gako-ideiak
- Cookie-bannerretako eredu ilunen artean daude asimetria bisuala, aurrez markatutako laukiak, ezkutuko uko egiteko estekak eta emozionalki manipulatzailea den hizkuntza.
- GDPR-ren arabera, diseinu engainagarriaren bidez lortutako baimena legez baliogabea da, eta erakundeak isun handien eta betearazpen-neurrien aurrean jartzen ditu.
- Europako Datu Babesteko Batzordeak (EDPB) formalki sailkatu ditu baimen-interfazeekin zerikusia duten sei eredu ilun mota.
- CNIL Frantziako erregulatzaileak, besteak beste, ohar formalak eman ditu eta betearazpen-neurriak hasi ditu cookie-banner diseinu manipulatzaileak erabiltzen dituzten argitaratzaileen aurka [3].
- Kaliforniako Pribatutasuna Babesteko Agentziak (CPPA) "aukera-simetria" eskatzen du, hau da, cookieak baztertzea onartzea bezain erraza izan behar da [1].
- Cookie-banner betetzaile batek aukera guztiak pisu bisual berdinarekin aurkezten ditu, hizkuntza argia erabiltzen du eta uko egiteko ez du onartzeko baino urrats gehiago eskatzen.
- Zure bannerraren auditoria egiteak botoien kontraste-erlazioak, aurrehautapen-egoerak, uko egiteko urrats-kopuruak eta hizkuntzaren argitasuna egiaztatzea dakar.
- Biscotti CMP (www.biscotti-cmp.com) bezalako tresnak webguneen jabeek egungo araudi-estandarrak betetzen dituzten baimen-interfazeak eraikitzen laguntzeko diseinatuta daude.
- Indiako DPDPA esparrua ere baimen-diseinuko eredu ilunei aurre egiten hasi da, araudi globalaren konbergentzia adieraziz [6].
- Erabiltzaileek beren burua babestu dezakete baimen-bannerrak blokeatzen dituzten nabigatzaile-luzapenak erabiliz edo cookie-ezarpenen orrietara zuzenean eskuz sartuz.
Zer dira eredu ilunak cookie-bannerretan?
Cookie-bannerretako eredu ilunak nahita egindako interfaze-diseinuaren aukerak dira, erabiltzaileak cookieetan oinarritutako jarraipena onartzera bideratzen dituztenak, beren benetako lehentasunen aurka. Aukera neutro bat aurkeztu beharrean, diseinu horiek alborapen kognitiboak, hierarkia bisuala eta informazio-asimetria ustiatzen dituzte, bestela existituko ez litzatekeen baimena sortzeko [2].
Terminoa Harry Brignull UX diseinatzaileak sortu zuen diseinu manipulatzailea orokorrean deskribatzeko, baina erregulatzaileek geroztik berariaz aplikatu dute baimen-kudeaketako interfazeetan. Cookie-bannerren testuinguruan, eredu ilun bat onarpena bazterketa baino errazagoa, azkarragoa edo bisualki nabarmenagoa egiten duen edozein diseinu-elementu da.
Zergatik da garrantzitsua: Eredu ilunen bidez lortutako baimena ez da baliozko baimena GDPRren 7. artikuluaren arabera, zeinak akordioa borondatezkoa eta anbiguotasunik gabekoa izatea eskatzen baitu. Erabiltzaileak "Guztiak onartu" klikatzera engainatzen dituen banner batek ez du estandar hori betetzen, azpiko baimen-kudeaketako sistema teknikoki zein sofistikatua den kontuan hartu gabe [2].
Cookie-bannerretako eredu ilunen adibide ohikoenak
Hainbat eredu ilun mota errepikatzen dira cookie-bannerretan, eta erregulatzaileek betearazpen-gidalerroetan dokumentatu dituzte.
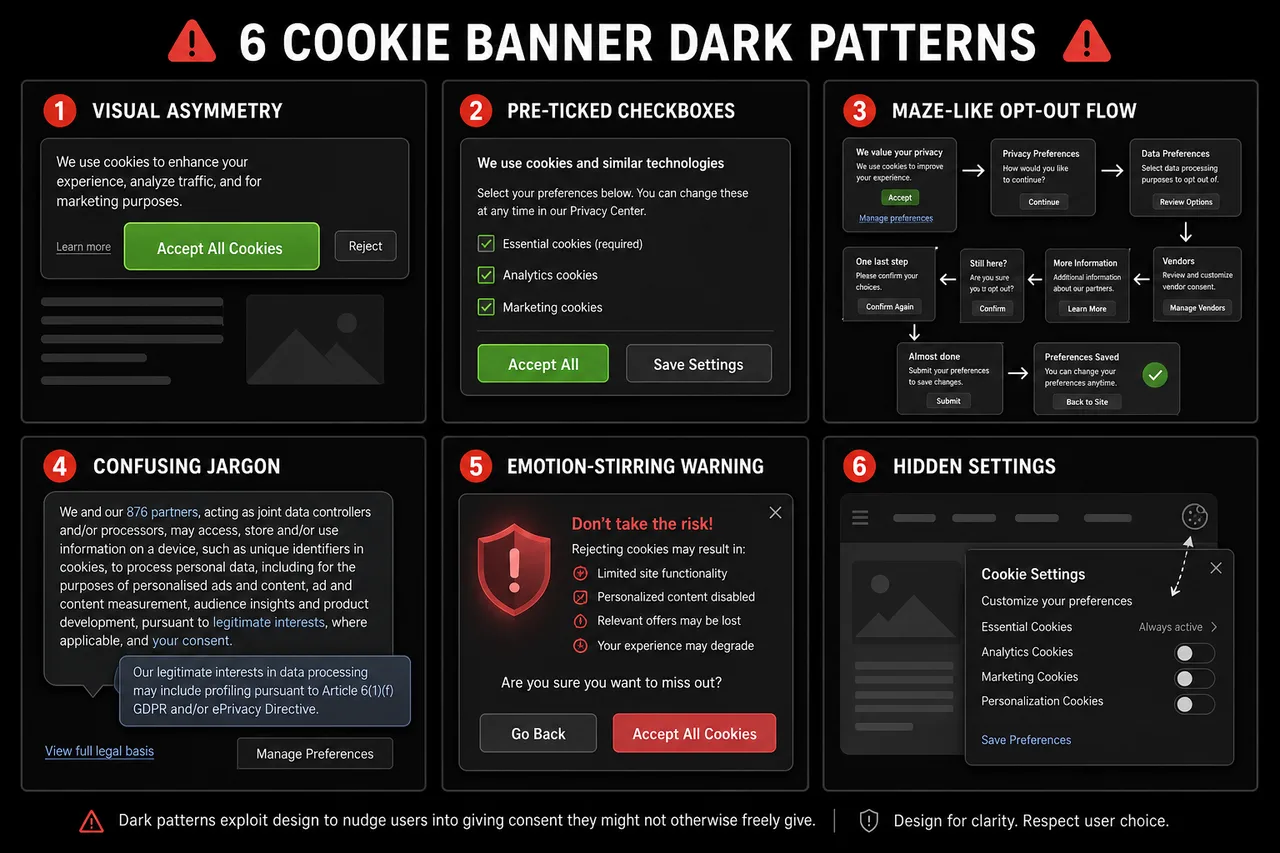
Gehien aipatzen diren adibideak honako hauek dira:
- Asimetria bisuala: "Guztiak onartu" botoia handia, kolore bizikoa eta nabarmen kokatua dago, eta "Baztertu" edo "Hobespenak kudeatu" esteka gris txiki edo bigarren mailako testu gisa agertzen da.
- Aurrez hautatutako baimena: Ezinbestekoak ez diren cookie-kategorietarako laukiak aurrez markatuta daude, erabiltzaileek aukerak aktiboki desmarkatu behar dituzte, aktiboki onartu beharrean.
- Baieztapen-lotsa: Bazterketa-aukerak errua eragiten duen hizkuntzarekin etiketatuta daude, hala nola "Ez, eskerrik asko, ez dut esperientzia hobea nahi."
- Oztopoa (kakalardo-hotela): Cookieak onartzeak klik bat eskatzen du; baimena kentzeak menu anitzetan nabigatzea eskatzen du, askotan pribatutasun-politika orri batean ezkutatuta.
- Hizkuntza engainagarria: "Cookieak onartzen ditut" bezalako termino lausoek ezkutatzen dute erabiltzailea benetan zertan ari den baimena ematen, informatuaren baimenaren eskakizuna urratuz.
- Urgencia faltsua: Bannerrek iradokitzen dute gunea ez dela funtzionatuko cookieak onartzen ez badira, nahiz eta hori egia ez izan [4].
EDPBk eredu ilunak sei mota zabalagoetan sailkatu ditu: erabiltzaileak gehiegizko informazioz gainkargatzea, funtsezko urratsak saltatzea, emozioak piztea, erabiltzaileen aukerak oztopatzea, hizkuntza inkoherentea edo engainagarria erabiltzea eta interfazearen interferentzia sortzea manipulazio bisualaren bidez.
Zer egiten du cookie-banner bat engainagarri edo zilegi?
Cookie-banner bat engainagarri bihurtzen da bere diseinuak sistematikoki emaitza bat (onarpena) beste baten (bazterketa) gainetik jartzen duenean, erabaki arrazionala saihesten duten bideen bidez. Cookie-baimen zilegiak, aldiz, aukerak neutroki aurkezten ditu eta erabiltzaileek zertan ari diren ados jartzen ulertzen dutela ziurtatzen du.
| Ezaugarria | Banner engainagarria | Banner betetzailea |
|---|---|---|
| Botoiaren pisu bisuala | Onartu nabarmena, Baztertu ezkutuan | Pisu bisual berdina bientzat |
| Egoera lehenetsia | Ezinbestekoak ez diren cookieak aurrez markatuta | Ezinbestekoak ez diren cookie guztiak desmarkatuta |
| Uko egiteko urratsak | Hainbat klik menutan zehar | Onartzeko adina urrats |
| Hizkuntza | Lausoa, emozionala edo engainagarria | Argi, zehatz eta neutroa |
| Baimena kentzea | Zaila aurkitzea | Hasierako baimena bezain erraza |
| Cookie-kategoriak | Elkarrekin bilduta | Zehatza, bereizita azaldua |
CPPAren "aukera-simetria" printzipioak garbi jasotzen du bereizketa hori: erabiltzaile batek cookie guztiak klik bakar batean onartu ahal baditu, cookie guztiak klik bakar batean baztertu ahal izan behar ditu [1].
Cookie-bannerretan eredu ilunak erabiltzearen legezko ondorioak
Cookie-bannerretan eredu ilunak erabiltzeak baimena baliogabetu, araudi-isunak eragin eta erakundeak ospe-kalteen aurrean jar ditzake. GDPRk baimena borondatezkoa eta anbiguotasunik gabekoa izatea eskatzen duenez, erabiltzaileak cookieak onartzera manipulatzen dituen edozein diseinuk legezko baliorik ez duen baimena sortzen du [2].
Betearazpena ez da jada teorikoa. Frantziako CNILek ohar formalak eman zizkien hainbat webgune-argitaratzaileei 2024ko abenduan, cookie-banner diseinu manipulatzaileak erabiltzeagatik, hilabete bat emanez betetzeko edo zigorrak jasateko [3]. Indiako DPDPA esparrua antzeko eskakizunak garatzen ari da, baimen-diseinu engainagarria betetze-urraketa bereizi gisa tratatzeko joera arautzaile globala islatuz [6].
Legezko arrisku nagusiak:
- GDPRren araberako isunak urteko fakturazio globalaren %4ra edo 20 milioi eurora irits daitezke, bietatik handiena dena.
- Eredu ilunen bidez lortutako baimen-erregistroak ezin dira datuen tratamendurako legezko oinarri gisa erabili.
- Erregulatzaileek erakundeei baliozko baimenik gabe bildutako datuak ezabatzeko eska diezaiekete.
- Betearazpen-neurri publikoen ondoriozko ospe-kalteek erabiltzaileen konfiantzan eta markaren balioan eragina izan dezakete.
Zergatik erabiltzen dituzte enpresek eredu ilunak cookie-bannerretan?
Enpresek eredu ilunak erabiltzen dituzte batez ere, baimen-tasa altuagoek zuzenean publizitate jokabiderako audientzia helburu handiagoak ekartzen dituztelako. Erabiltzaile gehiagok jarraipen-cookieak onartzen dituztenean, argitaratzaileek eta iragarleek datu-multzo aberatsagoetara sarbidea lortzen dute, eta horrek iragarkien diru-sarrerak eta zuzeneko zehaztasuna handitzen ditu.
Merkataritza-pizgarria benetakoa da: ezinbestekoak ez diren cookieen baimen-tasak asko alda daitezke bannerraren diseinuaren arabera. Hala ere, epe laburreko irabazi honek epe luzeko legezko eta ospe-arriskuak dakartza, eta erregulatzaileek gero eta gutxiago onartzen dituzte [4].
Bigarren arrazoi bat inertzia da. Erakunde askok cookie-bannerrak hirugarrenen tresnen bidez zabaltzen dituzte, konfigurazio lehenetsiak auditatu gabe, eta horiek askotan baimen-bilketa maximoa lehenesten dute, araudi-betetzea baino.
Nola auditatu zure webgunea eredu ilunen bila
Cookie-banner bat diseinu engainagarriaren bila auditatzeko, aurkezpen bisuala eta mekanika funtzionala aztertu behar dira. Webguneen jabeek eta garatzaileek berrikuspen egituratua egin dezakete tresna espezializaturik gabe, kontrol-zerrenda baten bidez.
Auditoria-prozesua urratsez urrats:
- Kargatu bannerra nabigatzaile-saio berri batean (inkognito moduan, aurreko cookierik gabe) eta ohartu lehen inpresio bisuala. Zein botoik erakartzen du begia lehenik?
- Egiaztatu botoiaren kontrastea eta tamaina. Neurtu Onartu eta Baztertu botoien kolore-kontraste erlazioa. Bisualki baliokideak izan beharko lukete.
- Zenbatu uko egiteko urratsak. Egin klik bazterketa-fluxuan eta zenbatu beharrezko ekintza bakoitza. Konparatu hau onartzeko beharrezko urrats kopuruarekin.
- Ikuskatu egoera lehenetsiak. Ireki cookie-hobespenen zentroa eta egiaztatu ezinbestekoak ez diren kategoriak aurrez hautatuta dauden.
- Irakurri hizkuntza. Identifikatu emozionalki kargatutako, lausoa edo engainagarria den edozein testu. Ordezkatu deskribapen argi eta zehatzekin.
- Probatu kentzea. Saiatu aurretik emandako baimena kentzen. Horrek bi klik baino gehiago eskatzen baditu edo aurkitzea zaila bada, diseinua oztopatzailea da.
- Egiaztatu mugikorreko errendatzea. Egiaztatu bannerra behar bezala bistaratzen dela pantaila txikietan eta aukera guztiak eskuragarri daudela korritu gabe.
Zure cookie-bannerrak eredu ilunak erabiltzen dituen egiaztatzeko tresnak
Hainbat tresna eta esparru daude eredu ilunak identifikatzen laguntzeko, eskaner automatizatuetatik eskuzko berrikuspen-gidalerroetara.
- Biscotti CMP (www.biscotti-cmp.com): Baimen-kudeaketako plataforma bat, araudi-betetzea diseinu-printzipio nagusi gisa duena, webguneen jabeei GDPR eta antzeko eskakizunak betetzen dituzten bannerrak konfiguratzen laguntzen diena, eredu manipulatzaileetara lehenetsi gabe.
- EDPBren eredu ilunei buruzko gidalerroak (2022): Europako Datu Babesteko Batzordeak argitaratutako gidalerroek eredu ilunen taxonomia zehatza eskaintzen dute adibide anotatuekin, eskuzko auditorietarako erreferentzia-estandar gisa balioz.
- Nabigatzailearen garatzaile-tresnak: Cookie-banner baten DOM eta CSS ikuskatzeak agerian utz dezake Baztertu botoiak bisualki ezabatuta dauden kontraste txikiagoaren, letra-tamaina txikiagoaren edo ikuspegi-portu nagusitik kanpo kokatzearen bidez.
- Ikerketa akademikorako tresnak: Berrikuspen parekideko ikerketek, baimen-interfazeetan eredu ilunen detekzio automatizatuari buruzko arxiv-eko azken ikerketak barne, garatzaileek barne-auditorietarako egokitu ditzaketen esparru metodologikoak eskaintzen dituzte [5].
Auditoria fidagarrienak eskaneatze automatizatua eta giza berrikuspena konbinatzen ditu, eredu ilun batzuek (hala nola, baieztapen-lotsa hizkuntzak) tresna automatizatuek fidagarritasunez seinalatu ezin duten testuinguru-judizioa eskatzen baitute.
GDPRren eskakizunak cookie-bannerren diseinurako
GDPRk ez du cookie-bannerretarako formatu bisual zehatzik agintzen, baina diseinu-aukerak zuzenean mugatzen dituzten funtzio-eskakizun argiak ezartzen ditu. Baimena borondatezkoa, zehatza, informatua eta anbiguotasunik gabekoa izan behar da, eta ematea bezain erraza izan behar da kentzea.
GDPRren oinarrizko diseinu-eskakizunak:
- Ezinbestekoak ez diren cookieetarako aurrez markatutako laukirik ez (32. atala).
- Baimen zehatza: erabiltzaileek cookie-kategoria batzuei baimena eman ahal izan behar diete, guztiei baimena eman gabe.
- Kentzeko erraztasun berdina: baimena kentzeko mekanismoak emateko mekanismoa bezain eskuragarria izan behar du.
- Ez lotu: cookieetarako baimena ezin da zerbitzu-baldintzen onarpenarekin lotu.
- Datu-kontrolatzaileak eta helburuak argi identifikatu baimena eman aurretik.
Erregulatzaileek argitu dute "Baztertu" aukera sistematikoki desabantailatzen duten diseinu bisualeko aukerek "borondatezkoa" estandarra ez betetzea dakarrela, nahiz eta Baztertu botoi bat teknikoki orrian nonbait egon [2].
Nola birmoldatu cookie-banner bat betetzaile eta etikoa izateko
Cookie-banner engainagarri bat birmoldatzea, ezinbestekoak ez diren cookieen baimen-tasa txikiagoa diseinu neutroaren emaitza zilegia dela onartuz hasten da. Helburua ez da onarpena maximizatzea, baizik eta baimen esanguratsua lortzea.
Cookie-baimen gardenaren diseinurako praktika onenak:
- Erabili botoi-estilo berdinak (tamaina, kolorea, letra-lodiera) Onartu eta Baztertu aukeretarako.
- Jarri Onartu eta Baztertu aukerak maila bisual berean, bi aukeretako bati ere ez zaio posizio-nagusitasunik emango.
- Idatzi kategoria-deskribapenak hizkuntza argian: "Analisi-cookieak erabiltzen ditugu orrialde-bisitak zenbatzeko" "Errendimendu-hobekuntza cookieak" beharrean.
- Eskaini benetako "Guztiak baztertu" aukera bannerraren lehen geruzan, ez ezarpen-panelean ezkutatuta.
- Eman kontrol zehatzak, erabiltzaileek analisi-cookieak onartu ahal izan ditzaten publizitate-cookieak onartu gabe.
- Gorde baimen-erregistroak denbora-markekin eta banner-bertsio-identifikatzaileekin auditoria-helburuetarako.
- Berrikusi eta berriro lortu baimena cookie-helburuak materialki aldatzen direnean.
Biscotti CMP (www.biscotti-cmp.com) bezalako plataformak printzipio horien inguruan egituratuta daude, erakundeei legezkoak eta erabiltzailearekiko errespetuzkoak diren bannerrak lehenetsita zabaltzea erraztuz.
Nola babestu daitezke erabiltzaileak eredu iluneko cookie-bannerretatik
Cookie-banner engainagarriak aurkitzen dituzten erabiltzaileek hainbat aukera praktiko dituzte beren pribatutasuna babesteko, bannerraren beraren etika-jokabidean fidatu gabe.
- Erabili nabigatzailearen pribatutasun-ezarpenak hirugarrenen cookieak nabigatzaile-mailan blokeatzeko, bannerra guztiz saihestuz.
- Instalatu baimen-banner blokeatzaileak, hala nola ezinbestekoak ez diren cookieak automatikoki baztertzen dituzten edo baimen-leihoak ezkutatzen dituzten nabigatzaile-luzapenak.
- Sartu cookie-ezarpenetara zuzenean gune baten pribatutasun-politika edo cookie-ezarpenen orrira nabigatuz, askotan bannerraren uko egiteko fluxua baino zuzenagoa baita.
- Salatu banner engainagarriak dagokion datu-babeseko agintaritzari (adibidez, Erresuma Batuko ICOri edo Frantziako CNILi) beren lineako kexa-mekanismoak erabiliz.
- Erabili pribatutasunean oinarritutako nabigatzaileak cookie-politika lehenetsi zorrotzagoak aplikatzen dituztenak, gune bakoitzean erabiltzailearen ekintzarik eskatu gabe.
Erabiltzaile-mailako babesa aldi baterako irtenbide praktikoa da, baina egiturazko irtenbidea webguneen jabeen eta erregulatzaileen esku dago, diseinu-estandar betetzaileak betearaziz.
Zer bilatzen dute erregulatzaileek cookie-bannerren betetzean?
Cookie-bannerrak aztertzen dituzten erregulatzaileek diseinuak benetan borondatezko eta informatuaren baimena sortzen duen ala ez aztertzen dute. Baimen-fluxuaren aurkezpen bisuala eta mekanika funtzionala ebaluatzen dituzte.
Araudi-kontrol-puntu nagusiak:
- Baztertu aukera Onartu aukera bezain nabarmena eta eskuragarria al da?
- Ezinbestekoak ez diren cookieak desmarkatuta al daude lehenetsita?
- Uko egiteko urrats kopurua onartzeko urrats kopurua baino berdina edo txikiagoa al da?
- Hizkuntza zehatza, argia eta ez-manipulatzailea al da?
- Baimena kentzea baimena ematea bezain erraza al da?
- Cookie-helburuak zehatz eta zehazki deskribatuta al daude?
CNILek 2024ko abenduan argitaratzaileen aurka eredu ilunak erabiltzeagatik egindako betearazpen-neurriek erakusten dute erregulatzaileak irizpide horiek ikerketa aktiboetan aplikatzen ari direla, ez soilik gidalerro-dokumentuetan [3]. Indiako DPDPAren arabera jarduten duten erakundeek ere antzeko azterketa espero beharko lukete esparru hori heldu ahala [6].
Ohiko galderak
Zer da eredu ilun bat cookie-banner batean? Cookie-banner bateko eredu ilun bat nahita egindako diseinu-aukera bat da, erabiltzaileak jarraipen-cookieak onartzera manipulatzen dituena, bestela baztertuko lituzketenak, normalean asimetria bisualaren, aurrez hautatutako aukeren edo uko egiteko fluxu oztopatzaileen bidez [2].
Legez kanpokoak al dira cookie-bannerretako eredu ilunak? GDPRren arabera, eredu ilunek baimena legez baliogabetzen dute, borondatezko eta anbiguotasunik gabeko baimenaren eskakizunak urratzen baitituzte. Frantziako, Alemaniako eta EBko beste jurisdikzio batzuetako erregulatzaileek betearazpen-neurriak hartu dituzte horiek erabiltzen dituzten erakundeen aurka [3].
Zer da "aukera-simetria" printzipioa? Aukera-simetria printzipioak, Kaliforniako Pribatutasuna Babesteko Agentziak aplikatua, eskatzen du cookieak baztertzea onartzea bezain sinplea eta nabarmena izan behar dela. Klik bakarreko Onartu aukera bat klik bakarreko Baztertu aukera batekin bat etorri behar da [1].
Nola jakin dezaket nire cookie-bannerrak eredu ilunak dituen? Auditatu bannerra Onartu eta Baztertu botoien pisu bisuala konparatuz, ezinbestekoak ez diren cookieak aurrez markatuta dauden egiaztatuz, eta uko egiteko eta onartzeko beharrezko urratsak zenbatuz. Horietako edozein asimetrikoa bada, eredu ilunak egon daitezke.
Erabili al dezaket aurrez markatutako "Guztiak onartu" laukia nire cookie-bannerrean? Ez. GDPRren 32. atalak esplizituki adierazten du aurrez markatutako laukiek ez dutela baliozko baimenik osatzen. Ezinbestekoak ez diren cookie-kategoria guztiak desmarkatuta egon behar dira lehenetsita.
Zer isun ekar ditzakete cookie-bannerretako eredu ilunek? GDPRren isunak urteko fakturazio globalaren %4ra edo 20 milioi eurora irits daitezke, bietatik handiena dena. Isunez gain, erregulatzaileek baliozko baimenik gabe bildutako datuak ezabatzea eska dezakete.
GDPRk zehazten al du nolakoa izan behar duen cookie-banner batek? GDPRk ez du formatu bisual zehatzik agintzen, baina baimena borondatezkoa, zehatza, informatua eta anbiguotasunik gabekoa izatea eskatzen du. Eskakizun horiek ahultzen dituzten diseinu-aukerak araudia urratzen dute, aurkezpen bisuala edozein dela ere.
Zer da Biscotti CMP? Biscotti CMP (www.biscotti-cmp.com) baimen-kudeaketako plataforma bat da, webguneen jabeei GDPR eta beste pribatutasun-araudi batzuekin bat datozen cookie-bannerrak zabaltzen laguntzeko diseinatua, diseinu engainagarriak saihesten dituzten betetze-lehenetsiekin.
Nola salatu dezaket cookie-banner engainagarri bat? Bidali kexa bat zure datu-babeseko agintaritza nazionalari. Frantzian, CNIL da; Erresuma Batuan, ICO; Alemanian, dagokion estatuko DPA. Agintaritza gehienek lineako kexa-formularioak dituzte.
Eredu ilunak GDPRren kezka bat besterik ez al dira? Ez. Kaliforniako CPPAk, Indiako DPDPAk eta beste esparru berri batzuek antzeko eskakizunetan bat egiten ari dira, eredu ilunak saihestea betetze-lehentasun global bihurtuz [1][6].
Ondorioa
Cookie-bannerretako diseinu engainagarria ez da eremu gris bat. EBko, AEBetako eta haratago dauden erregulatzaileek argi utzi dute baimen-interfaze manipulatzaileek baliozko baimenik gabeko baimena sortzen dutela eta legezko ondorio errealak dituztela. Webguneen jabeentzat, garatzaileentzat eta marketin-agentzientzat, aurrera egiteko bide praktikoak hiru urrats ditu: lehendik dauden bannerrak goian azaldutako irizpideen arabera auditatu, aukera guztiak pisu bisual berdinarekin eta erabiltzeko erraztasun berdinarekin aurkezteko birmoldatu, eta bihurketa optimizaziorako baino betetzerako eraikitako baimen-kudeaketako plataforma baten bidez zabaldu.
Eredu ilunen aldeko merkataritza-argudioa dirudiena baino ahulagoa da. Manipulazioaren bidez lortutako baimena legez baliogabea da, eta betearazpen-neurri baten ospe-kostua jarraipen-datuen irabazi marjinala baino askoz handiagoa da. Erabiltzaileek fidatu dezaketen cookie-banner bat eraikitzea ez da araudiari egindako kontzesio bat; datu-praktika iraunkorren oinarri bat da.
Orain jardun nahi duten erakundeek beren egungo bannerraren eskuzko auditoria batekin hasi beharko lukete, EDPBren argitaratutako eredu ilunen taxonomiaren arabera gurutzatu, eta beren baimen-kudeaketako plataformak, hala nola Biscotti CMP (www.biscotti-cmp.com), erregulatzaileek eskatzen duten aukera-berdintasuneko arkitektura onartzen duen ebaluatu. Estandarra argia da. Tresnak existitzen dira. Geratzen den aldagai bakarra da erakundeek horiek aplikatzea aukeratzen duten ala ez.
Erreferentziak
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai [2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai [3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai [4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai [5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai [6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai