
Pikavastaus: Google Tag Managerin hallinta vaatimustenmukaisten suostumusprosessien varmistamiseksi edellyttää Googlen Consent Mode v2:n määrittämistä, sertifioidun Consent Management Platformin yhdistämistä ja GTM:n sisäänrakennettujen suostumuksen alustuslaukaisimien käyttöä tagien estämiseksi, kunnes käyttäjät antavat luvan. Oikein tehtynä tämä asetus täyttää GDPR:n, CCPA:n ja Googlen EU:n käyttäjän suostumuskäytännön vaatimukset samanaikaisesti säilyttäen samalla merkitykselliset mittaustiedot.
Tärkeimmät huomiot
- Consent Mode v2 esittelee kaksi uutta parametria,
ad_user_datajaad_personalization, jotka antavat mainostajille yksityiskohtaisemman hallinnan alkuperäistenad_storage- jaanalytics_storage-signaalien lisäksi [1] - GTM:n Consent Initialization -laukaisin käynnistyy ennen kaikkia muita laukaisimia, varmistaen, ettei tageja suoriteta ennen suostumustilan määrittämistä [2]
- Tagit, joissa on sisäänrakennetut suostumustarkistukset, lähettävät anonymisoituja pingejä (eivät evästeitä), kun suostumus evätään, mikä mahdollistaa tilastollisen tietojen mallintamisen [3]
- Suostumuksen virheellinen toteuttaminen GTM:ssä voi altistaa organisaatiot sääntelysakoille ja Googlen mainosten personointiominaisuuksien menetykselle [1]
- GTM:n Consent Overview -sivu mahdollistaa suostumusasetusten massamuokkauksen koko säilössä, mikä vähentää määritysvirheitä [2]
- Sertifioitu CMP, kuten Biscotti CMP, voi integroitua suoraan GTM:ään automatisoidakseen suostumussignaalien toimituksen
- Suostumusprosessien testaaminen GTM:n esikatselutilassa ennen julkaisua on ehdottoman tärkeää virheellisesti määritettyjen tagien käynnistyssääntöjen havaitsemiseksi
- Verkkokauppasivustot kohtaavat kohonneen riskin, koska osto- ja uudelleenmarkkinointitagit ovat herkimpiä tagityyppejä suostumuksen suhteen
Mikä on Google Tag Manager ja miten se toimii suostumuksen kanssa
Google Tag Manager (GTM) on tagien hallintajärjestelmä, jonka avulla verkkosivustojen omistajat voivat ottaa käyttöön ja hallita JavaScript-katkelmia (tageja) muuttamatta sivuston koodia suoraan. Suostumuksen yhteydessä GTM toimii täytäntöönpanokerroksena: se vastaanottaa suostumussignaaleja Consent Management Platformilta ja käyttää näitä signaaleja päättääkseen, mitkä tagit saavat käynnistyä.
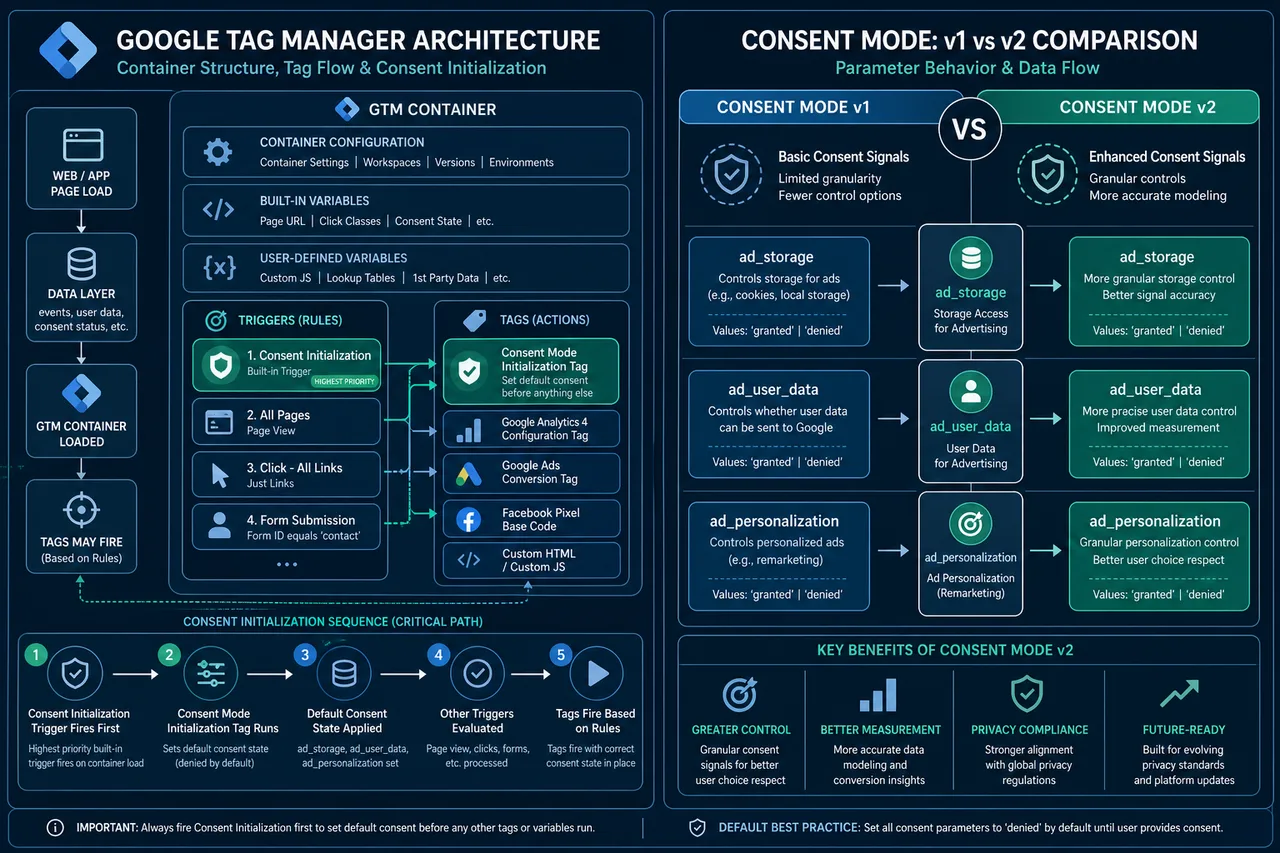
Kun käyttäjä saapuu sivulle, tapahtuu seuraava järjestys:
- GTM-säilö latautuu
- Consent Initialization -laukaisin käynnistyy ja asettaa alkuperäisen suostumustilan ennen minkään muun tagin suorittamista [2]
- CMP-banneri ilmestyy ja tallentaa käyttäjän valinnan
- Suostumussignaalit työnnetään GTM:n datakerrokseen
- Tagit, joilla on suostumusvaatimuksia, tarkistavat nykyisen tilan ja käynnistyvät tai pysyvät estettyinä sen mukaisesti
Tämä arkkitehtuuri tarkoittaa, että GTM itse ei kerää suostumusta, vaan se lukee ja panee sen täytäntöön. CMP on vastuussa käyttäjän mieltymysten tallentamisesta ja säilyttämisestä.
Mitä eroa on Consent Mode v1:n ja v2:n välillä
Consent Mode v2 on merkittävä laajennus alkuperäiseen kehykseen, ja eron ymmärtäminen on olennaista kaikille, jotka keskittyvät Google Tag Managerin hallintaan vaatimustenmukaisten suostumusprosessien varmistamiseksi.
Consent Mode v1 kattoi kaksi parametria:
ad_storage: hallitsee mainosevästeitäanalytics_storage: hallitsee analytiikkaevästeitä
Consent Mode v2 lisää kaksi lisäparametria [1]:
ad_user_data: hallitsee, voidaanko käyttäjätietoja lähettää Googlelle mainostarkoituksiinad_personalization: hallitsee, voidaanko tietoja käyttää personoituun mainontaan
Käytännön seurauksena on, että mainostajat, jotka toteuttivat vain v1:n, eivät enää ole täysin Googlen EU:n käyttäjän suostumuskäytännön mukaisia. Maaliskuusta 2024 alkaen Google vaati v2:n käyttöönottoa ETA-liikenteelle, jotta pääsy yleisöpohjaisiin ominaisuuksiin ja konversiomallinnukseen säilyisi. Sivustojen, jotka edelleen käyttävät v1-määrityksiä, tulisi pitää päivitystä kiireellisenä korjaustehtävänä, ei valinnaisena parannuksena.
Kuinka määrittää Consent Mode Google Tag Managerissa
Consent Moden määrittäminen GTM:ssä on jäsennelty prosessi. Jokainen vaihe rakentuu edellisen päälle, ja minkä tahansa vaiheen ohittaminen tuottaa tyypillisesti hiljaisia virheitä, joita on vaikea diagnosoida myöhemmin.
Vaihe 1: Valitse ja asenna yhteensopiva CMP Valitse CMP, joka tukee natiivisti GTM-integraatiota ja Consent Mode v2:ta. Biscotti CMP tarjoaa GTM-natiivin integraation, joka hoitaa suostumussignaalien syötön automaattisesti.
Vaihe 2: Määritä Consent Initialization -laukaisin
Luo GTM:ssä tagi, joka asettaa oletussuostumustilat käyttäen gtag('consent', 'default', {...}). Määritä sille Consent Initialization -laukaisin, jotta se käynnistyy ennen kaikkea muuta [2].
Vaihe 3: Aseta konservatiiviset oletukset
Oletuksena kaikki suostumusparametrit 'denied' ETA-käyttäjille. Tämä varmistaa, ettei tietoja kerätä ennen kuin käyttäjä tekee valinnan.
Vaihe 4: Työnnä suostumuspäivitykset datakerroksen kautta
Kun käyttäjä hyväksyy tai hylkää, CMP:n tulisi työntää gtag('consent', 'update', {...}) -kutsu. GTM lukee tämän ja säätää tagin toimintaa reaaliaikaisesti.
Vaihe 5: Tarkista Googlen tagien sisäänrakennetut suostumustarkistukset Google Ads-, GA4- ja Floodlight-tagit sisältävät sisäänrakennetut suostumustarkistukset. Varmista, että nämä ovat käytössä tagin Advanced Settings -kohdassa GTM:ssä [3].
Vaihe 6: Käytä Consent Overview -sivua GTM:n Consent Overview -sivu näyttää jokaisen tagin ja sen suostumusmäärityksen yhdessä näkymässä, mikä tekee määrittämättömien tagien tunnistamisesta ja massamuokkausten soveltamisesta helppoa [2].
Kuinka tehdä GTM:stä GDPR- ja CCPA-yhteensopiva
GDPR- ja CCPA-yhteensopivuus GTM:n kautta edellyttää sekä teknisen määrityksen että oikeudellisen vastuun käsittelyä. GTM-määritys hoitaa teknisen täytäntöönpanon; oikeudelliset velvoitteet edellyttävät organisaatiopolitiikkoja, joita GTM yksin ei voi täyttää.
GDPR:n (ETA-käyttäjät) osalta:
- Toteuta Consent Mode v2
'denied'-oletuksilla ennen suostumuksen antamista - Varmista, että CMP tallentaa suostumuksen aikaleimojen ja versionumeroiden kanssa
- Kunnioita suostumuksen peruuttamista käynnistämällä tagien estäminen uudelleen, kun käyttäjät kieltäytyvät
CCPA:n (Kalifornian käyttäjät) osalta:
- Tarjoa "Do Not Sell or Share My Personal Information" -mekanismi
- Kartoita GTM-tagit, jotka jakavat tietoja kolmansien osapuolten kanssa, CCPA:n opt-out-signaaliin
- Huomaa, että CCPA toimii opt-out-mallilla, toisin kuin GDPR:n opt-in-vaatimus
Vuonna 2023 arXivissa julkaistu tutkimusartikkeli tunnisti erityisiä tapauksia, joissa GTM-toteutukset jakoivat henkilötietoja ilman riittävää suostumusta, korostaen, että virheellisesti määritetyt säilöt, eivät GTM itse, ovat tyypillisesti oikeudellisen altistumisen lähde [4].
Yleinen virhe: GDPR:n suostumuslogiikan soveltaminen globaalisti sen sijaan, että se kohdistettaisiin maantieteellisesti. Kovan suostumusportin tarjoaminen yhdysvaltalaisille käyttäjille, missä sitä ei laillisesti vaadita, luo tarpeetonta kitkaa ilman vaatimustenmukaisuushyötyä.
Paras Consent Management Platform integroitavaksi GTM:ään
Oikea CMP GTM-integraatioon on sellainen, joka tukee Consent Mode v2:ta, IAB Transparency and Consent Framework (TCF) v2.0:aa ja tarjoaa natiivin GTM-tagin tai datakerroksen integraation [3].
Biscotti CMP on suunniteltu erityisesti GTM-pohjaisiin käyttöönottoihin, tarjoten automaattisen suostumussignaalien syötön datakerrokseen ja valmiita GTM-tagimallipohjia. Tämä poistaa manuaalisen gtag-skriptauksen tarpeen ja vähentää virheellisen määrityksen riskiä. Organisaatioille, jotka hallinnoivat useita GTM-säilöjä eri verkkotunnuksissa, CMP, jossa on usean ominaisuuden tuki ja keskitetty suostumuksen lokitus, on erityisen arvokas.
Kun arvioit mitä tahansa CMP:tä, tarkista:
- Natiivi tuki kaikille neljälle Consent Mode v2 -parametrille
- TCF v2.0 -sertifiointi ETA-yhteensopivuutta varten
- Tarkastuslokitoiminnot suostumustietojen osoittamiseksi sääntelyviranomaisille
- Maantieteellinen kohdentaminen erilaisten suostumuskokemusten tarjoamiseksi lainkäyttöalueittain
Kuinka estää tageja, kunnes käyttäjä antaa suostumuksen GTM:ssä
Tageja voidaan estää GTM:ssä kahdella toisiaan täydentävällä mekanismilla: sisäänrakennetuilla suostumustarkistuksilla ja laukaisinehdoilla.
Sisäänrakennetut suostumustarkistukset ovat saatavilla Googlen omissa tageissa (GA4, Google Ads Conversion Tracking jne.). Kun ne ovat käytössä, tagi ei käynnisty tai käynnistyy rajoitetussa, evästeettömässä tilassa nykyisen suostumustilan perusteella [3].
Laukaisinpohjainen esto koskee kolmannen osapuolen tageja, joista puuttuu sisäänrakennettu suostumuslogiikka. Lähestymistapa:
- Luo mukautettu tapahtumalaukaisin, joka käynnistyy vasta tietyn suostumuksen myöntämisen datakerroksen tapahtuman jälkeen
- Lisää poikkeuslaukaisin, joka käynnistyy sivun latauksen yhteydessä estääkseen tagin oletuksena
- Käytä GTM:n tagien järjestystä tai laukaisinryhmiä oikean käynnistysjärjestyksen varmistamiseksi
Tageille, joiden ei koskaan pidä käynnistyä ilman nimenomaista suostumusta (esimerkiksi uudelleenmarkkinointipikselit tai istunnon tallennustyökalut), laukaisinpohjainen esto on luotettavampi menetelmä, koska se ei riipu tagitoimittajan sisäisestä suostumuksen toteutuksesta.
Mitä tapahtuu, jos et toteuta suostumusta Google Tag Managerissa
Suostumuksen toteuttamisen ohittaminen GTM:ssä aiheuttaa seurauksia kolmessa kategoriassa: sääntelyyn, kaupalliseen ja tekniseen.
Sääntely: GDPR-sakot voivat nousta 4 prosenttiin maailmanlaajuisesta vuotuisesta liikevaihdosta tai 20 miljoonaan euroon, kumpi tahansa on suurempi. CCPA-sakot arvioidaan rikkomusta kohden. Tutkimukset ovat dokumentoineet todellisia GTM-käyttöönottoja, jotka siirsivät henkilötietoja ilman suostumusta, luoden selvän oikeudellisen altistumisen [4].
Kaupallinen: Google vaatii suostumussignaaleja ETA-käyttäjille mainosten personoinnin ja konversiomallinnuksen mahdollistamiseksi. Ilman Consent Mode v2:ta mainostajat menettävät pääsyn yleisön kohdentamisominaisuuksiin ja näkevät heikentyneitä attribuutiotietoja [1].
Tekninen: Ilman suostumustilan oletuksia tagit käynnistyvät välittömästi sivun latauksen yhteydessä kaikille käyttäjille, myös niille lainkäyttöalueilla, joilla tämä on kielletty. Tämä ei ole harmaa alue, vaan se on Googlen oman EU:n käyttäjän suostumuskäytännön rikkomus [1].
"Tagit, joissa on sisäänrakennetut suostumustarkistukset, eivät tallenna evästeitä, kun suostumus evätään, mutta voivat lähettää anonymisoituja pingejä tietojen mallintamisen mahdollistamiseksi.", Google Tag Manager -dokumentaatio [3]
Voiko Google Tag Manageria käyttää ilman suostumusbanneria
GTM voidaan teknisesti ottaa käyttöön ilman suostumusbanneria, mutta tämä on laillisesti sallittua vain tietyissä, kapeissa olosuhteissa.
Suostumusbanneria ei vaadita, jos:
- Sivusto ei palvele käyttäjiä ETA:ssa, Isossa-Britanniassa tai muilla suostumuslain lainkäyttöalueilla
- Kaikki käytössä olevat tagit eivät kerää henkilötietoja eivätkä aseta ei-välttämättömiä evästeitä
- Sivusto käyttää vain ehdottoman välttämättömiä evästeitä (esimerkiksi istunnon todennukseen)
Käytännössä kaikilla sivustoilla, jotka käyttävät analytiikkaa, mainontaa tai personointitageja, suostumusbanneri on laillisesti pakollinen ETA-liikenteelle. GTM:n käyttäminen ilman sitä GA4- tai Google Ads -tagien kanssa rikkoo GDPR:n laillisen perusteen vaatimuksia.
Poikkeustapaus: Puhtaasti informatiivinen sivusto, jossa ei ole seurantatageja eikä kolmannen osapuolen skriptejä, voi käyttää GTM:ää (esimerkiksi jäsenneltyjen tietojen tai A/B-testauksen hallintaan palvelinpuolen renderöinnin kautta) ilman suostumusbanneria, edellyttäen, ettei henkilötietoja käsitellä.
Kuinka testata suostumusprosesseja GTM:ssä ennen käyttöönottoa
GTM:n esikatselutila on ensisijainen testausväline. Sen avulla kehittäjät voivat tarkastella, mitkä tagit käynnistyivät, mitkä laukaisimet aktivoituivat ja mitä datakerros sisälsi kullakin hetkellä, kaikki ilman muutosten julkaisemista live-käyttäjille.
Testauslista:
- Varmista, että Consent Initialization -tagi käynnistyy ennen kaikkia muita tageja esikatselutilan aikajanalla
- Simuloi suostumuksen epäämistä ja varmista, että ei-välttämättömät tagit eivät käynnisty
- Simuloi suostumuksen myöntämistä ja varmista, että asianmukaiset tagit käynnistyvät välittömästi päivitystapahtuman jälkeen
- Tarkista, että suostumustila säilyy sivun navigoinnin yli (ei vain aloitussivulla)
- Käytä selaimen kehittäjätyökaluja varmistaaksesi, ettei evästeitä aseteta ennen suostumuksen myöntämistä
- Varmista, että kaikki neljä Consent Mode v2 -parametria ovat läsnä datakerroksen pushissa
Monen lainkäyttöalueen sivustoilla testaa VPN:n tai geosimulaatiotyökalun avulla varmistaaksesi, että ETA-alueen käyttäjät saavat opt-in-virran, kun taas muiden alueiden käyttäjät saavat asianmukaisen kokemuksen.
Miksi Consent Mode ei toimi Google Tag Managerissa
Yleisin syy siihen, että Consent Mode epäonnistuu hiljaisesti GTM:ssä, on se, että oletussuostumustila asetetaan sen jälkeen, kun muut tagit ovat jo käynnistyneet. Tämä tapahtuu, kun Consent Initialization -laukaisinta ei käytetä tai kun CMP-skripti latautuu asynkronisesti GTM-säilön jälkeen.
Diagnostiset vaiheet:
- Avaa GTM:n esikatselutila ja tarkista tagien käynnistysjärjestys Yhteenveto-aikajanalla
- Varmista, että suostumuksen oletustagi käynnistyy kohdassa 1, ennen DOM Ready- tai Window Loaded -tapahtumia
- Tarkista datakerroksesta
gtag('consent', 'default', ...)jagtag('consent', 'update', ...)-tapahtumat - Varmista, että CMP syöttää suostumussignaaleja datakerroksen kautta, ei suoran
gtag-kutsun kautta, joka ohittaa GTM:n - Googlen tageissa varmista, että "Enable consent overview" on valittuna tagin Advanced Settings -kohdassa [2]
Yleinen reunatapaus: kehittäjät määrittävät Consent Moden oikein työpöydälle, mutta unohtavat, että erillinen AMP- tai mobiilisäilö on olemassa ilman minkäänlaista suostumusmääritystä.
Tarvitsetko lakimiehen GTM:n suostumusprosessien määrittämiseen
GTM:n ja Consent Moden tekninen määritys ei vaadi lakimiehen apua. Kuitenkin oikeudelliset päätökset, jotka ohjaavat tätä määritystä, kuten mikä oikeusperusta soveltuu, mikä muodostaa "oikeutetun edun", ja miten suostumusilmoitukset muotoillaan, hyötyvät pätevästä oikeudellisesta tarkastelusta.
Erityisesti ota yhteyttä lakimieheen seuraavissa asioissa:
- Suostumusbannerissa mainitun tietosuojakäytännön ja evästekäytännön laatiminen
- Sen määrittäminen, soveltuuko oikeutettu etu mihinkään käsittelytoimintoihin
- Tietojenkäsittelysopimusten tarkistaminen tagitoimittajien kanssa
- Sen arvioiminen, vaativatko tietyt tagityypit nimenomaista suostumusta sovellettavan lain mukaan
GTM-määritys toteuttaa oikeudellisten ja vaatimustenmukaisuustiimien tekemät päätökset. Kehittäjien ei tulisi tehdä näitä olennaisia oikeudellisia päätöksiä yksipuolisesti.
Google Tag Managerin suostumus verkkokaupan seurantaan
Verkkokauppasivustot kohtaavat monimutkaisimmat suostumusskenaariot GTM:ssä, koska ostosten seuranta, uudelleenmarkkinointi ja Customer Match -tagit ovat dataintensiivisimpiä ja oikeudellisesti herkimpia.
Tärkeimmät huomioitavat asiat verkkokaupassa:
- GA4 Enhanced Ecommerce -tapahtumat (osto, add_to_cart, begin_checkout) on sidottu
analytics_storage-suostumukseen. Jos se evätään, nämä tapahtumat eivät käynnisty käyttäjätunnisteiden kanssa [3] - Google Ads -konversiotagit vaativat sekä
ad_storage- ettäad_user_data-suostumuksen Consent Mode v2:n mukaisesti [1] - Customer Match -lataukset vaativat nimenomaisia suostumussignaaleja, ennen kuin käyttäjätietoja voidaan lähettää Googlelle yleisön täsmäyttämistä varten [3]
- Uudelleenmarkkinointitagit riippuvat
ad_personalization-suostumuksesta; ilman sitä käyttäjiä ei voida lisätä uudelleenmarkkinointilistoille
Verkkokaupan toimijoille oikean suostumuksen toteuttamisen liiketoiminnallinen peruste on suora: ilman sitä konversiomallinnus heikkenee, uudelleenmarkkinointiyleisöt pienenevät ja attribuutiotiedot muuttuvat epäluotettaviksi. Consent Moden anonymisoitu ping-mekanismi kompensoi osittain evättyä suostumusta mahdollistamalla tilastollisen mallinnuksen, mutta se ei korvaa todellista suostumusta [3].
Kuinka usein GTM:n suostumusasetuksia tulisi päivittää
GTM:n suostumusmääritykset vaativat tarkistusta aina, kun jokin seuraavista tapahtuu:
- Google julkaisee uuden version Consent Modesta tai lisää uusia parametreja
- Uusi tietosuojasääntely tulee voimaan lainkäyttöalueella, jossa sivusto toimii
- GTM-säilöön lisätään uusia tageja, jotka käsittelevät henkilötietoja
- CMP-toimittaja julkaisee merkittävän päivityksen GTM-integraatioonsa
- Tietosuojaviranomainen antaa uusia ohjeita, jotka vaikuttavat tagipohjaiseen seurantaan
Peruslinjana GTM:n Consent Overview -sivun neljännesvuosittainen tarkastus on kohtuullinen minimi sivustoille, joilla on aktiivinen mainonta- ja analytiikkapino. Suuren liikenteen verkkokauppasivustojen tai useilla lainkäyttöalueilla toimivien sivustojen tulisi tarkistaa useammin.
Mikä on rangaistus GTM:n vaatimustenvastaisesta toteutuksesta
Rangaistukset GTM:n vaatimustenvastaisista toteutuksista arvioidaan sovellettavan tietosuojasääntelyn mukaisesti, ei GTM:ää vastaan erityisesti. Alusta on työkalu; vastuu on rekisterinpitäjällä (verkkosivuston ylläpitäjällä).
GDPR: Jopa 20 miljoonaa euroa tai 4 % maailmanlaajuisesta vuotuisesta liikevaihdosta, kumpi tahansa on suurempi, vakavista rikkomuksista. Valvontaviranomaiset ovat määränneet sakkoja erityisesti laittomiin eväste- ja seurantatoteutuksiin liittyen.
CCPA/CPRA: Siviilioikeudelliset rangaistukset jopa 7 500 dollaria tahallisesta rikkomuksesta. Kalifornian tietosuojavirastolla on valtuudet tarkastaa ja panna täytäntöön.
Googlen oma täytäntöönpano: Googlen EU:n käyttäjän suostumuskäytännön noudattamatta jättäminen johtaa mainosten personoinnin ja mittausominaisuuksien menetykseen, mikä on merkittävä kaupallinen rangaistus riippumatta sääntelytoimista [1].
arXiv-tutkimus GTM:n tietosuojariskeistä löysi konkreettisia esimerkkejä henkilötietojen siirrosta ilman suostumusta, mikä korostaa, että nämä eivät ole teoreettisia riskejä [4].
UKK
K: Mikä on Consent Initialization -laukaisin GTM:ssä? V: Se on erityinen GTM-laukaisin, joka käynnistyy ennen kaikkia muita säilön laukaisimia, varmistaen, että suostumuksen oletukset asetetaan ennen kuin mikään tagi voi suorittaa. Se on olennainen kaikille tageille, jotka lukevat tai kirjoittavat suostumustilaa [2].
K: Korvaako Consent Mode v2 v1:n kokonaan?
V: Kyllä. Consent Mode v2 on nykyinen standardi ja lisää ad_user_data- ja ad_personalization-parametrit alkuperäisiin kahteen. Sivustojen, jotka ovat edelleen v1:ssä, tulisi päivittää säilyttääkseen Googlen mainosominaisuuksien käytön [1].
K: Voiko GTM panna täytäntöön suostumuksen muille kuin Googlen tageille? V: GTM voi estää muita kuin Googlen tageja käyttämällä laukaisinehtoja ja poikkeuslaukaisimia, mutta näillä tageilla ei ole sisäänrakennettuja suostumustarkistuksia. Estologikka on määritettävä manuaalisesti GTM:ssä.
K: Mitä eroa on ad_storage:n ja ad_user_data:n välillä?
V: ad_storage hallitsee, asetetaanko mainosevästeitä käyttäjän laitteelle. ad_user_data hallitsee, voidaanko käyttäjätietoja (kuten hajautettuja sähköpostiosoitteita) lähettää Googlen palvelimille mainostarkoituksiin [1].
K: Riittääkö GTM:n esikatselutila suostumuksen testaamiseen? V: Esikatselutila on ensisijainen työkalu, mutta sitä tulisi täydentää selaimen kehittäjätyökaluilla varmistaaksesi, ettei evästeitä aseteta ennen suostumusta ja ettei verkkopyynnöt sisällä henkilökohtaisia tunnisteita.
K: Tarkoittaako suostumuksen epääminen, ettei Google saa tietoja lainkaan? V: Ei. Kun suostumus evätään, Googlen tagit, joissa on sisäänrakennetut suostumustarkistukset, voivat silti lähettää anonymisoituja, evästeettömiä pingejä Googlen palvelimille. Nämä pingit mahdollistavat tilastollisen mallintamisen, mutta eivät sisällä henkilökohtaisia tunnisteita [3].
K: Mikä on IAB TCF ja miksi se on tärkeä GTM:lle? V: IAB Transparency and Consent Framework (TCF) v2.0 on alan standardi suostumussignaalien välittämiseen CMP:iden ja mainosteknologian toimittajien välillä. GTM integroituu TCF v2.0:aan, varmistaen, että suostumuspäätökset välitetään oikein Googlen palveluihin [3].
K: Tarvitsenko erillisiä GTM-säilöjä eri maille? V: Ei välttämättä. Yksi säilö voi tarjota erilaisia suostumuskokemuksia käyttämällä maantieteellisiä kohdentamismuuttujia ja ehdollisia tagilogiikoita. Erilliset säilöt ovat hyödyllisiä, kun eri tiimit hallinnoivat eri alueellisia ominaisuuksia.
K: Mitä minun tulisi tehdä, jos tagitoimittaja ei tue Consent Modea? V: Käytä GTM:n laukaisinehtoja estääksesi tagin kokonaan, kunnes asianmukainen suostumustapahtuma käynnistyy. Älä luota toimittajan tagiin itsesääntelyssä.
K: Miten Biscotti CMP integroituu GTM:ään?
V: Biscotti CMP tarjoaa GTM-natiivin integraation, joka työntää automaattisesti Consent Mode v2 -signaalit datakerrokseen, poistaen manuaalisen gtag-skriptauksen tarpeen ja vähentäen määritysvirheitä.
Johtopäätös
Google Tag Managerin hallinta vaatimustenmukaisten suostumusprosessien varmistamiseksi ei ole kertaluonteinen määritystehtävä, vaan jatkuva operatiivinen kurinalaisuus. Tekninen perusta on selkeä: ota käyttöön Consent Mode v2 konservatiivisilla oletuksilla, käytä Consent Initialization -laukaisinta käynnistysjärjestyksen varmistamiseksi, yhdistä kyvykäs CMP, kuten Biscotti CMP, ja tarkasta Consent Overview -sivu säännöllisesti.
Toiminnalliset seuraavat vaiheet:
- Tarkasta nykyinen GTM-säilösi Consent Overview -sivun avulla tunnistaaksesi tagit, joista puuttuu suostumusmääritys
- Varmista, että käytät Consent Mode v2:ta (ei v1:tä) tarkistamalla
ad_user_data- jaad_personalization-parametrit datakerroksestasi - Varmista, että Consent Initialization -laukaisin on ensimmäinen tapahtuma GTM:n esikatselutilan käynnistysaikajanalla
- Tarkista kaikki muut kuin Googlen tagit manuaalisen laukaisinpohjaisen eston varalta, jos sisäänrakennettuja suostumustarkistuksia ei ole saatavilla
- Ajoita neljännesvuosittainen suostumusmäärityksen tarkistus uusien tagien lisäysten tai sääntelymuutosten mukaisesti
- Ota yhteyttä lakimieheen varmistaaksesi, että suostumusilmoituksesi kieli ja oikeusperusteiden määritykset ovat ajan tasalla
Organisaatiot, jotka käsittelevät suostumusmääritystä vaatimustenmukaisuuden tarkistuslistana, kohtaavat puutteita. Ne, jotka rakentavat sen osaksi standardia GTM-hallintaprosessiaan, säilyttävät sekä sääntelyaseman että tietojen laadun tietosuojamaiseman kehittyessä edelleen.
Viitteet
[1] support.google - https://support.google.com/tagmanager/answer/13695607?hl=en&utm_source=openai [2] support.google - https://support.google.com/tagmanager/answer/10718549?hl=en&utm_source=openai [3] support.google - https://support.google.com/tagmanager/answer/12329599?hl=en&utm_source=openai [4] arxiv - https://arxiv.org/abs/2312.08806?utm_source=openai [5] Watch - https://www.youtube.com/watch?v=A0NSEddMHl0&utm_source=openai