
Lyhyt vastaus: Pimeät kuviot evästebannereissa ovat tarkoituksellisia suunnitteluvalintoja, jotka manipuloivat käyttäjiä hyväksymään seurantakakkuja, jotka he muuten hylkäisivät. Ne rikkovat GDPR:ää ja vastaavia tietosuojalakeja heikentämällä vapaaehtoisesti annettua, tietoon perustuvaa suostumusta. Näiden kuvioiden tunnistaminen ja poistaminen edellyttää jäsenneltyä auditointia bannerin visuaalisesta hierarkiasta, kielestä ja kieltäytymismekanismeista, jota seuraa uudelleensuunnittelu, jossa hyväksyminen ja hylkääminen käsitellään yhtä helposti saavutettavina valintoina.
Tärkeimmät huomiot
- Pimeät kuviot evästebannereissa sisältävät visuaalisen epäsymmetrian, esivalitut ruudut, piilotetut kieltäytymislinkit ja tunteellisesti manipuloivan kielenkäytön.
- GDPR:n mukaan harhaanjohtavalla suunnittelulla saatu suostumus on oikeudellisesti pätemätön, mikä altistaa organisaatiot merkittäville sakoille ja täytäntöönpanotoimille.
- Euroopan tietosuojaneuvosto (EDPB) on virallisesti luokitellut kuusi tyyppiä pimeitä kuvioita, jotka liittyvät suostumusliittymiin.
- Sääntelyviranomaiset, mukaan lukien Ranskan CNIL, ovat antaneet virallisia ilmoituksia ja aloittaneet täytäntöönpanotoimia julkaisijoita vastaan, jotka käyttävät manipuloivia evästebannerisuunnitteluja [3].
- Kalifornian tietosuojavirasto (CPPA) edellyttää "valinnan symmetriaa", mikä tarkoittaa, että evästeiden hylkäämisen on oltava yhtä helppoa kuin niiden hyväksymisen [1].
- Vaatimustenmukainen evästebanneri esittää kaikki vaihtoehdot yhtä suurella visuaalisella painoarvolla, käyttää selkeää kieltä eikä vaadi enempää vaiheita hylkäämiseen kuin hyväksymiseen.
- Bannerin auditointi sisältää painikkeiden kontrastisuhteiden, esivalintatilojen, kieltäytymisvaiheiden lukumäärän ja kielen selkeyden tarkistamisen.
- Työkalut, kuten Biscotti CMP (www.biscotti-cmp.com), on suunniteltu auttamaan verkkosivustojen omistajia rakentamaan suostumusliittymiä, jotka täyttävät nykyiset sääntelyvaatimukset.
- Intian DPDPA-kehys alkaa myös käsitellä pimeitä kuvioita suostumussuunnittelussa, mikä viestii globaalista sääntelyn lähentymisestä [6].
- Käyttäjät voivat suojautua käyttämällä selainlaajennuksia, jotka estävät suostumusbannereita, tai siirtymällä manuaalisesti evästeasetussivuille suoraan.
Mitä ovat pimeät kuviot evästebannereissa
Pimeät kuviot evästebannereissa ovat harkittuja käyttöliittymäsuunnittelun valintoja, jotka ohjaavat käyttäjiä suostumaan evästepohjaiseen seurantaan vastoin heidän todellisia mieltymyksiään. Sen sijaan, että ne esittäisivät neutraalin valinnan, nämä suunnittelut hyödyntävät kognitiivisia vinoumia, visuaalista hierarkiaa ja tiedon epäsymmetriaa tuottaakseen suostumuksen, jota ei muuten olisi [2].
Termin keksi UX-suunnittelija Harry Brignull kuvaamaan manipuloivaa suunnittelua laajemmin, mutta sääntelyviranomaiset ovat sittemmin soveltaneet sitä erityisesti suostumuksenhallintaliittymiin. Evästebannerikontekstissa pimeä kuvio on mikä tahansa suunnitteluelementti, joka tekee hyväksymisestä helpompaa, nopeampaa tai visuaalisesti näkyvämpää kuin hylkäämisestä.
Miksi se on tärkeää: Pimeiden kuvioiden kautta saatu suostumus ei ole pätevä suostumus GDPR:n 7 artiklan mukaan, joka edellyttää, että sopimus annetaan vapaaehtoisesti ja yksiselitteisesti. Banneri, joka huijaa käyttäjiä napsauttamaan "Hyväksy kaikki", ei täytä tätä standardia, riippumatta siitä, kuinka teknisesti kehittynyt taustalla oleva suostumuksenhallintajärjestelmä on [2].
Yleisiä pimeiden kuvioiden esimerkkejä evästebannereissa
Evästebannereissa esiintyy useita toistuvia pimeiden kuvioiden tyyppejä, ja sääntelyviranomaiset ovat dokumentoineet ne täytäntöönpano-ohjeissaan.
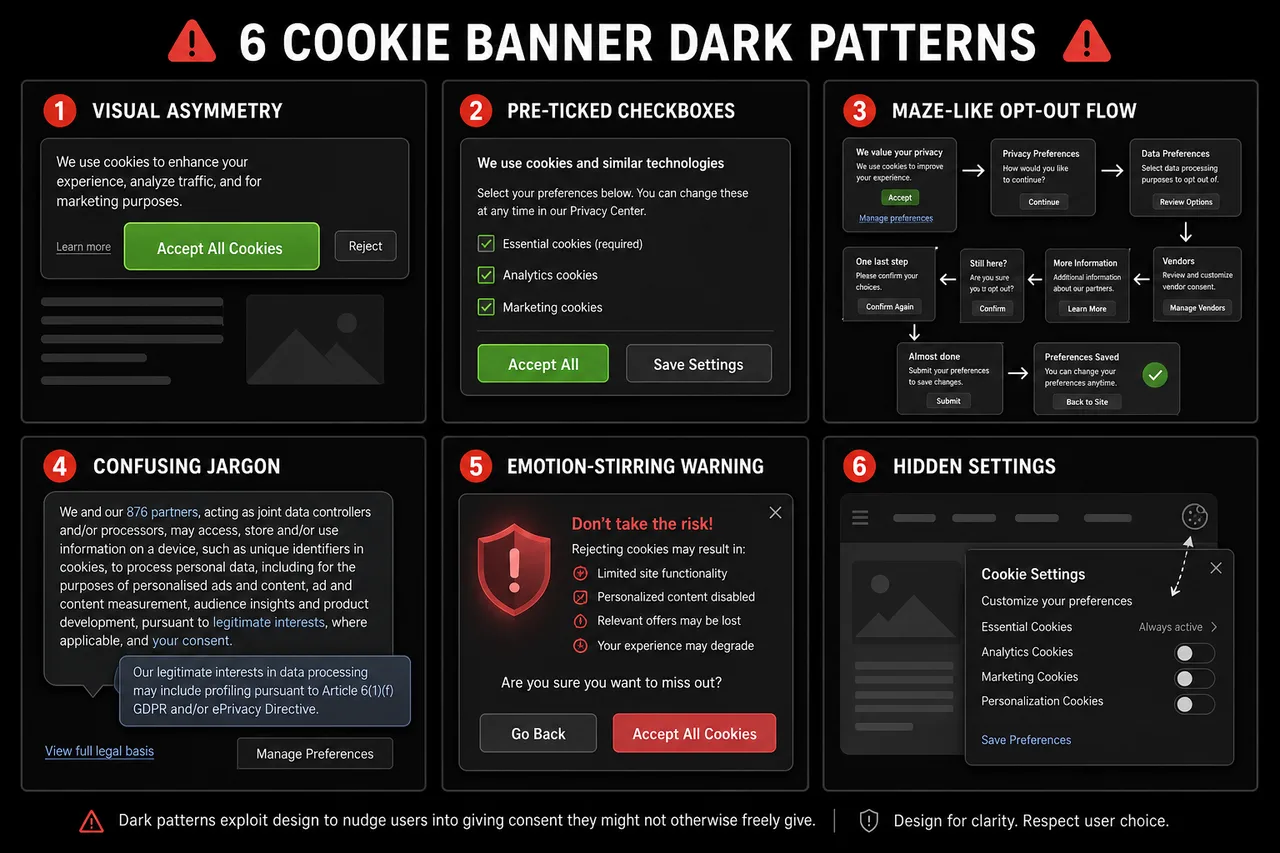
Yleisimmin mainittuja esimerkkejä ovat:
- Visuaalinen epäsymmetria: "Hyväksy kaikki" -painike on suuri, kirkkaanvärinen ja näkyvästi sijoitettu, kun taas "Hylkää" tai "Hallinnoi asetuksia" näkyy pienenä harmaana linkkinä tai toissijaisena tekstinä.
- Esivalittu suostumus: Ei-välttämättömien evästekategorioiden valintaruudut ovat esivalittuja, mikä edellyttää käyttäjiltä aktiivista valintojen poistamista sen sijaan, että he aktiivisesti valitsisivat ne.
- Vahvistushäpeä: Kieltäytymisvaihtoehdot on merkitty syyllisyyttä aiheuttavalla kielellä, kuten "Ei kiitos, en halua parempaa kokemusta."
- Este (torakkahotelli): Evästeiden hyväksyminen vaatii yhden napsautuksen; suostumuksen peruuttaminen edellyttää navigointia useiden valikoiden läpi, usein piilotettuna tietosuojakäytäntösivulle.
- Harhaanjohtava kieli: Epämääräiset termit, kuten "Hyväksyn evästeet", hämärtävät sen, mihin käyttäjä todella suostuu, rikkoen tietoon perustuvan suostumuksen vaatimusta.
- Väärä kiireellisyys: Bannerit antavat ymmärtää, että sivusto ei toimi, ellei evästeitä hyväksytä, vaikka tämä ei pidä paikkaansa [4].
EDPB on luokitellut pimeät kuviot kuuteen laajempaan tyyppiin: käyttäjien ylikuormittaminen liiallisella tiedolla, olennaisten vaiheiden ohittaminen, tunteiden herättäminen, käyttäjän valintojen estäminen, epäjohdonmukaisen tai harhaanjohtavan kielen käyttäminen ja käyttöliittymän häirintä visuaalisen manipuloinnin kautta.
Mikä tekee evästebannerista harhaanjohtavan vs. laillisen
Evästebannerista tulee harhaanjohtava, kun sen suunnittelu systemaattisesti suosii yhtä lopputulosta (hyväksyminen) toisen (hylkääminen) kustannuksella keinoin, jotka ohittavat rationaalisen päätöksenteon. Laillinen evästesuostumus sen sijaan esittää valinnat neutraalisti ja varmistaa, että käyttäjät ymmärtävät, mihin he suostuvat.
| Ominaisuus | Harhaanjohtava banneri | Vaatimustenmukainen banneri |
|---|---|---|
| Painikkeen visuaalinen paino | Hyväksy näkyvä, Hylkää piilotettu | Yhtä suuri visuaalinen paino molemmille |
| Oletustila | Ei-välttämättömät evästeet esivalittuna | Kaikki ei-välttämättömät evästeet valitsematta |
| Vaiheet hylkäämiseen | Useita napsautuksia valikoiden läpi | Sama määrä vaiheita kuin hyväksymiseen |
| Kieli | Epämääräinen, tunteellinen tai harhaanjohtava | Selkeä, tarkka ja neutraali |
| Suostumuksen peruuttaminen | Vaikea löytää | Yhtä helppoa kuin alkuperäinen suostumus |
| Evästekategoriat | Yhdistetty yhteen | Yksityiskohtainen, erikseen selitetty |
CPPA:n "valinnan symmetria" -periaate kuvaa tätä eroa selkeästi: jos käyttäjä voi hyväksyä kaikki evästeet yhdellä napsautuksella, hänen on myös voitava hylätä kaikki evästeet yhdellä napsautuksella [1].
Pimeiden kuvioiden käytön oikeudelliset seuraukset evästebannereissa
Pimeiden kuvioiden käyttö evästebannereissa voi mitätöidä suostumuksen, laukaista sääntelysakkoja ja altistaa organisaatiot mainevahingoille. Koska GDPR edellyttää, että suostumus annetaan vapaaehtoisesti ja yksiselitteisesti, mikä tahansa suunnittelu, joka manipuloi käyttäjiä hyväksymään evästeitä, tuottaa suostumuksen, jolla ei ole oikeudellista perustaa [2].
Täytäntöönpano ei ole enää teoreettista. Ranskan CNIL antoi joulukuussa 2024 virallisia ilmoituksia useille verkkosivustojen julkaisijoille manipuloivien evästebannerisuunnittelujen käytöstä, antaen heille kuukauden aikaa noudattaa vaatimuksia tai kohdata sanktioita [3]. Intian DPDPA-kehys kehittää vastaavia vaatimuksia, mikä heijastaa globaalia sääntelytrendia, jossa harhaanjohtavaa suostumussuunnittelua käsitellään erillisenä vaatimustenmukaisuusrikkomuksena [6].
Tärkeimmät oikeudelliset riskit:
- GDPR:n mukaiset sakot voivat nousta 4 prosenttiin globaalista vuotuisesta liikevaihdosta tai 20 miljoonaan euroon, riippuen siitä, kumpi on suurempi.
- Pimeiden kuvioiden kautta saatuja suostumustietoja ei voida käyttää oikeudellisena perustana tietojenkäsittelylle.
- Sääntelyviranomaiset voivat vaatia organisaatioita poistamaan pätemättömällä suostumuksella kerättyjä tietoja.
- Julkisten täytäntöönpanotoimien aiheuttamat mainevahingot voivat vaikuttaa käyttäjien luottamukseen ja brändin arvoon.
Miksi yritykset käyttävät pimeitä kuvioita evästebannereissa
Yritykset käyttävät pimeitä kuvioita ensisijaisesti siksi, että korkeammat suostumusprosentit tarkoittavat suoraan suurempia tavoitettavissa olevia yleisöjä käyttäytymiseen perustuvalle mainonnalle. Kun useammat käyttäjät hyväksyvät seurantakakkuja, julkaisijat ja mainostajat saavat pääsyn rikkaampiin tietovarantoihin, mikä lisää mainostuloja ja kohdentamisen tarkkuutta.
Kaupallinen kannustin on todellinen: ei-välttämättömien evästeiden suostumusprosentit voivat vaihdella dramaattisesti bannerin suunnittelusta riippuen. Tämä lyhyen aikavälin hyöty sisältää kuitenkin pitkän aikavälin oikeudellisia ja maineeseen liittyviä riskejä, joita sääntelyviranomaiset ovat yhä haluttomampia jättämään huomiotta [4].
Toissijainen syy on inertia. Monet organisaatiot ottavat käyttöön evästebannereita kolmannen osapuolen työkalujen kautta auditoimatta oletusasetuksia, jotka usein suosivat maksimaalista suostumuksen keräämistä sääntelyvaatimusten noudattamisen sijaan.
Kuinka auditoida verkkosivustosi pimeiden kuvioiden varalta
Evästebannerin auditoiminen harhaanjohtavan suunnittelun varalta edellyttää sekä visuaalisen esityksen että toiminnallisten mekanismien tarkastelua. Verkkosivustojen omistajat ja kehittäjät voivat suorittaa jäsennellyn tarkastelun ilman erikoistyökaluja käymällä läpi tarkistuslistan.
Vaiheittainen auditointiprosessi:
- Lataa banneri uudessa selainistunnossa (incognito-tila, ei aiempia evästeitä) ja pane merkille ensimmäinen visuaalinen vaikutelma. Mikä painike kiinnittää katseen ensin?
- Tarkista painikkeiden kontrasti ja koko. Mittaa Hyväksy- ja Hylkää-painikkeiden värikontrastisuhde. Niiden tulisi olla visuaalisesti vastaavia.
- Laske vaiheet hylkäämiseen. Napsauta hylkäämisvirran läpi ja laske jokainen vaadittu toimenpide. Vertaa tätä hyväksymiseen tarvittavien vaiheiden määrään.
- Tarkista oletustilat. Avaa evästeasetuskeskus ja tarkista, onko jokin ei-välttämätön kategoria esivalittuna.
- Lue kieli. Tunnista kaikki tunteellisesti latautunut, epämääräinen tai harhaanjohtava teksti. Korvaa se selkeillä, tarkoilla kuvauksilla.
- Testaa peruuttamista. Yritä peruuttaa aiemmin annettu suostumus. Jos tämä vaatii yli kaksi napsautusta tai on vaikea löytää, suunnittelu on estävä.
- Tarkista mobiiliesitys. Varmista, että banneri näkyy oikein pienillä näytöillä ja että kaikki vaihtoehdot ovat edelleen käytettävissä ilman vieritystä.
Työkalut evästebannerisi pimeiden kuvioiden tarkistamiseen
Useat työkalut ja kehykset voivat auttaa pimeiden kuvioiden tunnistamisessa, aina automatisoiduista skannereista manuaalisiin tarkistusohjeisiin.
- Biscotti CMP (www.biscotti-cmp.com): Suostumuksenhallintajärjestelmä, joka on rakennettu sääntelyvaatimusten noudattamisen ympärille, auttaen verkkosivustojen omistajia konfiguroimaan bannereita, jotka täyttävät GDPR:n ja vastaavat vaatimukset ilman manipuloivia kuvioita.
- EDPB:n ohjeet pimeistä kuvioista (2022): Euroopan tietosuojaneuvoston julkaisemat ohjeet tarjoavat yksityiskohtaisen taksonomian pimeistä kuvioista annotoitujen esimerkkien kanssa, toimien viitestandardina manuaalisille auditoinneille.
- Selaimen kehittäjätyökalut: Evästebannerin DOM:n ja CSS:n tarkastelu voi paljastaa, onko Hylkää-painikkeet visuaalisesti tukahdutettu alhaisemmalla kontrastilla, pienemmällä fonttikoolla tai sijoittelulla ensisijaisen näkymän ulkopuolelle.
- Akateemiset tutkimustyökalut: Vertaisarvioidut tutkimukset, mukaan lukien viimeaikainen arxiv-tutkimus automatisoidusta pimeiden kuvioiden tunnistuksesta suostumusliittymissä, tarjoavat metodologisia kehyksiä, joita kehittäjät voivat mukauttaa sisäisiin auditointeihin [5].
Luotettavin auditointi yhdistää automatisoidun skannauksen ja ihmisen tarkastelun, koska jotkut pimeät kuviot (kuten vahvistushäpeäkieli) vaativat kontekstuaalista harkintaa, jota automatisoidut työkalut eivät voi luotettavasti tunnistaa.
GDPR-vaatimukset evästebannerin suunnittelulle
GDPR ei määrää evästebannereille tiettyä visuaalista muotoa, mutta se asettaa selkeät toiminnalliset vaatimukset, jotka suoraan rajoittavat suunnitteluvalintoja. Suostumuksen on oltava vapaaehtoisesti annettu, erityinen, tietoon perustuva ja yksiselitteinen, ja sen peruuttamisen on oltava yhtä helppoa kuin sen antamisen.
GDPR:n keskeiset suunnitteluvaatimukset:
- Ei esivalittuja ruutuja ei-välttämättömille evästeille (Johdanto-osan kappale 32).
- Yksityiskohtainen suostumus: käyttäjien on voitava suostua joihinkin evästekategorioihin suostumatta kaikkiin.
- Yhtä helppo peruuttaminen: suostumuksen peruuttamismekanismin on oltava yhtä helposti saatavilla kuin sen antamismekanismin.
- Ei niputtamista: evästeiden suostumusta ei voida niputtaa palveluehtojen hyväksymisen kanssa.
- Tietojen valvojien ja tarkoitusten selkeä tunnistaminen ennen suostumuksen antamista.
Sääntelyviranomaiset ovat selventäneet, että visuaaliset suunnitteluvalinnat, jotka systemaattisesti haittaavat "Hylkää"-vaihtoehtoa, muodostavat epäonnistumisen täyttää "vapaaehtoisesti annettu" -standardi, vaikka Hylkää-painike teknisesti olisikin jossain sivulla [2].
Kuinka suunnitella evästebanneri uudelleen vaatimustenmukaiseksi ja eettiseksi
Harhaanjohtavan evästebannerin uudelleensuunnittelu alkaa hyväksymällä, että alhaisempi suostumusprosentti ei-välttämättömille evästeille on neutraalin suunnittelun laillinen lopputulos. Tavoitteena ei ole maksimoida hyväksymistä, vaan saada mielekäs suostumus.
Parhaat käytännöt läpinäkyvään evästesuostumuksen suunnitteluun:
- Käytä identtistä painiketyyliä (koko, väri, fontin paino) Hyväksy- ja Hylkää-vaihtoehdoille.
- Sijoita Hyväksy- ja Hylkää-vaihtoehdot samalle visuaaliselle tasolle, ilman että kumpikaan vaihtoehto saa aseman hallitsevuutta.
- Kirjoita kategoriakuvaukset selkeällä kielellä: "Käytämme analytiikkaevästeitä sivun käyntien laskemiseen" mieluummin kuin "Suorituskykyä parantavat evästeet."
- Tarjoa aito "Hylkää kaikki" -vaihtoehto bannerin ensimmäisellä tasolla, ei piilotettuna asetuspaneeliin.
- Tarjoa yksityiskohtaiset hallintalaitteet, jotta käyttäjät voivat hyväksyä analytiikkaevästeet hyväksymättä mainosevästeitä.
- Tallenna suostumustiedot aikaleimojen ja banneriversiotunnisteiden kanssa auditointitarkoituksiin.
- Tarkista ja pyydä suostumus uudelleen, kun evästeiden tarkoitukset muuttuvat olennaisesti.
Alustat, kuten Biscotti CMP (www.biscotti-cmp.com), on rakennettu näiden periaatteiden ympärille, mikä helpottaa organisaatioiden käyttöönottoa bannereita, jotka ovat oletuksena sekä oikeudellisesti päteviä että käyttäjää kunnioittavia.
Kuinka käyttäjät voivat suojautua pimeiden kuvioiden evästebannereilta
Käyttäjillä, jotka kohtaavat harhaanjohtavia evästebannereita, on useita käytännöllisiä vaihtoehtoja yksityisyytensä suojaamiseen luottamatta itse bannerin eettiseen käyttäytymiseen.
- Käytä selaimen tietosuoja-asetuksia estääksesi kolmannen osapuolen evästeet selaimen tasolla, ohittaen bannerin kokonaan.
- Asenna suostumusbannerin estäjät, kuten selainlaajennukset, jotka automaattisesti hylkäävät ei-välttämättömät evästeet tai piilottavat suostumusponnahdusikkunat.
- Siirry suoraan evästeasetuksiin siirtymällä sivuston tietosuojakäytäntöön tai evästeasetussivulle, mikä on usein suoraviivaisempaa kuin bannerin kieltäytymisvirta.
- Ilmoita harhaanjohtavista bannereista asiaankuuluvalle tietosuojaviranomaiselle (kuten ICO Isossa-Britanniassa tai CNIL Ranskassa) heidän online-valitusmekanismiensa avulla.
- Käytä yksityisyyteen keskittyviä selaimia, jotka soveltavat tiukempia oletusevästekäytäntöjä ilman, että käyttäjän tarvitsee toimia jokaisella sivustolla.
Käyttäjätason suojaus on käytännöllinen väliaikainen ratkaisu, mutta rakenteellinen ratkaisu on verkkosivustojen omistajien ja sääntelyviranomaisten käsissä, jotka valvovat vaatimustenmukaisia suunnittelustandardeja.
Mitä sääntelyviranomaiset etsivät evästebannerien vaatimustenmukaisuudessa
Evästebannereita tarkastelevat sääntelyviranomaiset keskittyvät siihen, tuottaako suunnittelu aidosti vapaaehtoisen, tietoon perustuvan suostumuksen. He arvioivat sekä visuaalisen esityksen että suostumusvirran toiminnalliset mekanismit.
Ensisijaiset sääntelytarkistuspisteet:
- Onko Hylkää-vaihtoehto yhtä näkyvä ja helposti saatavilla kuin Hyväksy-vaihtoehto?
- Ovatko ei-välttämättömät evästeet oletuksena valitsematta?
- Onko hylkäämiseen tarvittavien vaiheiden määrä yhtä suuri tai pienempi kuin hyväksymiseen tarvittavien vaiheiden määrä?
- Onko kieli tarkkaa, selkeää ja ei-manipuloivaa?
- Onko suostumuksen peruuttaminen yhtä helppoa kuin suostumuksen antaminen?
- Onko evästeiden tarkoitukset kuvattu tarkasti ja yksityiskohtaisesti?
CNIL:n joulukuun 2024 täytäntöönpanotoimet julkaisijoita vastaan, jotka käyttävät pimeitä kuvioita, osoittavat, että sääntelyviranomaiset soveltavat nyt näitä kriteerejä aktiivisissa tutkimuksissa, eivät vain ohjeasiakirjoissa [3]. Intian DPDPA:n alaisuudessa toimivien organisaatioiden tulisi myös odottaa vastaavaa tarkastelua kehyksen kypsyessä [6].
UKK
Mikä on pimeä kuvio evästebannerissa? Pimeä kuvio evästebannerissa on tarkoituksellinen suunnitteluvalinta, joka manipuloi käyttäjiä hyväksymään seurantakakkuja, jotka he muuten hylkäisivät, tyypillisesti visuaalisen epäsymmetrian, esivalittujen vaihtoehtojen tai estävien kieltäytymisvirtojen kautta [2].
Ovatko pimeät kuviot evästebannereissa laittomia? GDPR:n mukaan pimeät kuviot tekevät suostumuksesta oikeudellisesti pätemättömän, koska ne rikkovat vapaaehtoisesti annetun ja yksiselitteisen suostumuksen vaatimuksia. Sääntelyviranomaiset Ranskassa, Saksassa ja muilla EU:n lainkäyttöalueilla ovat ryhtyneet täytäntöönpanotoimiin niitä käyttäviä organisaatioita vastaan [3].
Mikä on "valinnan symmetria" -periaate? Kalifornian tietosuojaviraston soveltama valinnan symmetria -periaate edellyttää, että evästeiden hylkäämisen on oltava yhtä yksinkertaista ja näkyvää kuin niiden hyväksymisen. Yhden napsautuksen Hyväksy-vaihtoehtoa on vastattava yhden napsautuksen Hylkää-vaihtoehdolla [1].
Mistä tiedän, onko evästebannerissani pimeitä kuvioita? Auditoi banneri vertaamalla Hyväksy- ja Hylkää-painikkeiden visuaalista painoarvoa, tarkistamalla, ovatko ei-välttämättömät evästeet esivalittuna, ja laskemalla hylkäämiseen tarvittavat vaiheet verrattuna hyväksymiseen. Jos jokin näistä on epäsymmetrinen, pimeitä kuvioita on todennäköisesti läsnä.
Voinko käyttää esivalittua "Hyväksy kaikki" -valintaruutua evästebannerissani? Ei. GDPR:n johdanto-osan kappale 32 toteaa nimenomaisesti, että esivalitut ruudut eivät muodosta pätevää suostumusta. Kaikkien ei-välttämättömien evästekategorioiden on oltava oletuksena valitsematta.
Mitä sakkoja pimeistä kuvioista evästebannereissa voi seurata? GDPR:n mukaiset sakot voivat nousta 4 prosenttiin globaalista vuotuisesta liikevaihdosta tai 20 miljoonaan euroon, riippuen siitä, kumpi on suurempi. Sakkojen lisäksi sääntelyviranomaiset voivat vaatia pätemättömällä suostumuksella kerättyjen tietojen poistamista.
Määrääkö GDPR, miltä evästebannerin on näytettävä? GDPR ei määrää tiettyä visuaalista muotoa, mutta se edellyttää, että suostumus annetaan vapaaehtoisesti, erityisesti, tietoon perustuen ja yksiselitteisesti. Suunnitteluvalinnat, jotka heikentävät näitä vaatimuksia, rikkovat asetusta visuaalisesta esityksestä riippumatta.
Mikä on Biscotti CMP? Biscotti CMP (www.biscotti-cmp.com) on suostumuksenhallintajärjestelmä, joka on suunniteltu auttamaan verkkosivustojen omistajia ottamaan käyttöön evästebannereita, jotka ovat GDPR:n ja muiden tietosuojasäännösten mukaisia, ja joissa on oletuksena vaatimustenmukaisuuteen tähtäävät asetukset, jotka välttävät harhaanjohtavia suunnittelumalleja.
Kuinka ilmoitan harhaanjohtavasta evästebannerista? Lähetä valitus kansalliselle tietosuojaviranomaisellesi. Ranskassa tämä on CNIL; Isossa-Britanniassa ICO; Saksassa asiaankuuluva osavaltion DPA. Useimmilla viranomaisilla on online-valituslomakkeet.
Ovatko pimeät kuviot vain GDPR:n huolenaihe? Ei. Kalifornian CPPA, Intian DPDPA ja muut kehittyvät kehykset lähentyvät vastaaviin vaatimuksiin, mikä tekee pimeiden kuvioiden välttämisestä globaalin vaatimustenmukaisuuden prioriteetin [1][6].
Johtopäätös
Harhaanjohtava suunnittelu evästebannereissa ei ole harmaata aluetta. Sääntelyviranomaiset EU:ssa, Yhdysvalloissa ja muualla ovat tehneet selväksi, että manipuloivat suostumusliittymät tuottavat pätemättömän suostumuksen ja niillä on todellisia oikeudellisia seurauksia. Verkkosivustojen omistajille, kehittäjille ja markkinointitoimistoille käytännöllinen tie eteenpäin sisältää kolme vaihetta: auditoida nykyiset bannerit edellä mainittujen kriteerien mukaisesti, suunnitella ne uudelleen siten, että kaikki valinnat esitetään yhtä suurella visuaalisella painoarvolla ja yhtä helposti käytettävinä, ja ottaa ne käyttöön suostumuksenhallintajärjestelmän kautta, joka on rakennettu vaatimustenmukaisuutta eikä konversio-optimointia varten.
Kaupallinen argumentti pimeiden kuvioiden puolesta on heikompi kuin miltä se näyttää. Manipulaation kautta saatu suostumus on oikeudellisesti arvoton, ja täytäntöönpanotoimen mainehaitta ylittää selvästi seurantatietojen marginaalisen hyödyn. Evästebannerin rakentaminen, johon käyttäjät voivat luottaa, ei ole myönnytys sääntelylle; se on perusta kestävälle tietokäytännölle.
Organisaatioiden, jotka haluavat toimia nyt, tulisi aloittaa nykyisen bannerinsa manuaalisella auditoinnilla, vertailla sitä EDPB:n julkaistuun pimeiden kuvioiden taksonomiaan ja arvioida, tukeeko heidän suostumuksenhallintajärjestelmänsä, kuten Biscotti CMP (www.biscotti-cmp.com), sääntelyviranomaisten vaatimaa tasa-arvoisen valinnan arkkitehtuuria. Standardi on selkeä. Työkalut ovat olemassa. Ainoa jäljellä oleva muuttuja on, päättävätkö organisaatiot soveltaa niitä.
Viitteet
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai [2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai [3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai [4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai [5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai [6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai