
Resposta rápida: Os sitios web que operen en 2026 enfróntanse a un panorama de cumprimento fundamentalmente redeseñado. Polo menos 20 estados dos EUA teñen agora leis de privacidade activas ou recentemente aplicadas, o marco regulador da UE segue a expandirse e os reguladores de Asia-Pacífico e América Latina introduciron novas obrigas. Adaptar o seu sitio web para 2026 significa integrar a privacidade na súa arquitectura técnica, interfaces de consentimento e fluxos de traballo de xestión de datos, non só actualizar un documento de política.
Puntos clave
- O cumprimento da privacidade en 2026 pasou de ser un exercicio de documentación a un requisito de enxeñaría e deseño de produtos
- Novas ou emendadas leis de privacidade están activas en máis de 20 estados dos EUA, con Indiana, Kentucky e Rhode Island entrando en vigor en 2026 [8]
- O GDPR segue sendo o referente global, pero a aplicación agora examina o deseño da interface de consentimento, non só os acordos de procesamento de datos
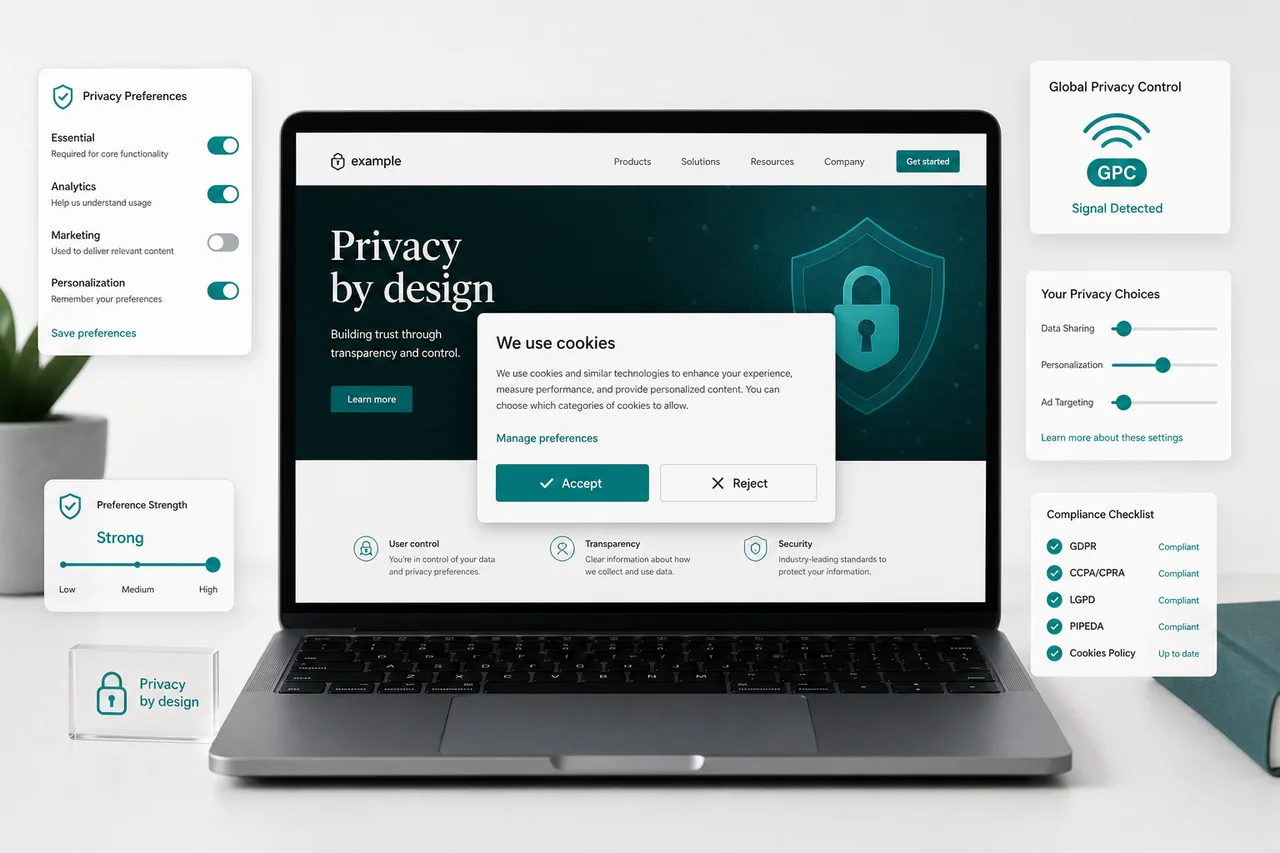
- O botón "Rexeitar todo" debe ser tan prominente como "Aceptar todo" segundo as expectativas reguladoras actuais [9]
- Os sinais de Global Privacy Control (GPC) deben ser recoñecidos e respectados automaticamente polos sitios web conformes [8]
- Connecticut agora clasifica os datos neuronais como información persoal sensible a partir do 1 de xullo de 2026 [8]
- As pequenas empresas non están exentas da maioría das leis de privacidade a nivel estatal unha vez que cumpren os limiares de volume ou ingresos
- Unha plataforma de xestión de consentimento (CMP) é agora unha necesidade práctica, non unha mellora opcional
- As sancións por incumprimento poden chegar a millóns; as accións de aplicación están a acelerarse globalmente [9]
- As actualizacións da política de privacidade por si soas son insuficientes; os controis técnicos, a arquitectura de consentimento e os fluxos de traballo dos dereitos dos interesados requiren revisión
Cales son as principais leis de privacidade que debe seguir en 2026
A resposta curta: depende de onde estean os seus usuarios, non só de onde estea rexistrada a súa empresa. En 2026, calquera sitio web que recolla datos persoais de usuarios na UE, Reino Unido, California ou ducias doutras xurisdicións debe cumprir a lei aplicable para a localización de cada usuario.
Os marcos máis significativos que afectan aos sitios web a nivel mundial inclúen:
| Xurisdición | Lei/Marco | Desenvolvemento clave en 2026 |
|---|---|---|
| Unión Europea | GDPR + Lei de datos da UE | Obrigas a nivel de deseño; requisitos de interoperabilidade [5] |
| Reino Unido | UK GDPR + DPDI Act | Regulación dos servizos de verificación dixital [5] |
| California | CCPA/CPRA | Auditoría de ciberseguridade + avaliacións de riscos expandidas [8] |
| Indiana, Kentucky, Rhode Island | CPAs estatais | A aplicación comeza o 1 de xaneiro / 1 de xullo de 2026 [8] |
| Vietnam | PDPL | Nova lei integral de datos persoais [5] |
| Australia | Modificacións da Lei de privacidade | Normas de transparencia na toma de decisións automatizada [5] |
Ademais destes, máis de 50 xurisdicións a nivel mundial manteñen agora marcos activos de privacidade de datos [7]. Os sitios web con tráfico internacional deben realizar un exercicio de mapeo de xurisdicións para identificar que leis se aplican á súa base de usuarios.
Como está a cambiar o GDPR en 2026
O GDPR en si non foi reescrito fundamentalmente, pero o seu contexto de aplicación cambiou considerablemente. A Lei de datos da UE, que engade obrigas de deseño aos requisitos existentes do GDPR, agora obriga ás organizacións a integrar a privacidade na arquitectura do produto en lugar de engadila despois [5].
Na práctica, isto significa:
- A captura de consentimento debe ser tecnicamente verificable, non só declarada na política
- A portabilidade de datos debe ser tecnicamente habilitada, con formatos de exportación estruturados
- As obrigas de interoperabilidade requiren que as preferencias de consentimento poidan viaxar entre sistemas
- Os reguladores están a examinar se as interfaces de consentimento usan patróns escuros, con multas emitidas por deseños de botóns asimétricos [9]
O ambiente de aplicación de 2026 trata un banner de cookies mal deseñado como un fallo de cumprimento, non como un problema cosmético.
Cal é a diferenza entre o cumprimento do GDPR e o CCPA
O GDPR (UE) e o CCPA/CPRA (California) comparten o mesmo obxectivo filosófico pero difiren en alcance, base legal e requisitos técnicos. Os sitios web que serven a usuarios da UE e de California deben satisfacer ambos os marcos simultaneamente.
Diferenzas clave:
- Base legal: O GDPR require unha base legal para cada actividade de procesamento (consentimento, interese lexítimo, contrato, etc.). O CCPA opera cun modelo de exclusión voluntaria para a venda e compartición de datos, non un requisito de inclusión voluntaria para todo o procesamento
- Alcance dos dereitos: O GDPR concede dereitos máis amplos, incluíndo a rectificación e a restrición do procesamento. O CCPA engade un dereito a corrixir e un dereito a limitar o uso de información persoal sensible
- Limiares: O CCPA aplícase a empresas que cumpren os limiares de ingresos ou volume de datos; o GDPR aplícase a calquera organización que procese datos de residentes da UE, independentemente do seu tamaño
- Aplicación: A aplicación do GDPR é xestionada polas Autoridades de Protección de Datos; a aplicación do CCPA corresponde á California Privacy Protection Agency (CPPA)
Un sitio web non pode usar un único deseño de banner de consentimento para satisfacer ambos os marcos sen unha arquitectura coidadosa. O requisito de inclusión voluntaria baixo o GDPR para as cookies de seguimento entra en conflito co modelo de exclusión voluntaria do CCPA, o que require unha lóxica condicional baseada na localización do usuario.
Necesita actualizar a súa política de privacidade para 2026
Si, e unha actualización da política por si soa non é suficiente. As políticas de privacidade deben reflectir con precisión as prácticas actuais de datos, listar todos os procesadores de terceiros, describir a toma de decisións automatizada cando sexa aplicable e explicar como os usuarios poden exercer os seus dereitos baixo cada lei aplicable [8].
Ademais do propio documento, os sitios web deben verificar que:
- O mecanismo de solicitude de dereitos (acceso a datos, eliminación, portabilidade) é funcional e cumpre os requisitos de tempo de resposta
- As categorías de datos sensibles (incluíndo datos neuronais en Connecticut a partir do 1 de xullo de 2026) son identificadas e xestionadas correctamente [8]
- As divulgacións de compartición de datos con terceiros son actuais e precisas
- A política é accesible desde cada páxina, non enterrada nunha ligazón de pé de páxina que falla no móbil
Que regulamentos de privacidade afectarán á súa empresa en 2026 e como saber se o seu sitio necesita actualizacións
Un sitio web necesita actualizacións de cumprimento se recolle calquera dato persoal (nomes, correos electrónicos, enderezos IP, cookies, datos de comportamento) de usuarios en xurisdicións con leis de privacidade activas. Dado que os enderezos IP por si sós constitúen datos persoais baixo o GDPR, practicamente todos os sitios web con tráfico internacional cualifican.
Use este marco de decisión:
- Se usa Google Analytics, Meta Pixel ou calquera seguimento de comportamento: necesita un mecanismo de consentimento conforme
- Se recolle enderezos de correo electrónico: necesita unha base legal e un aviso de privacidade claro
- Se opera ou serve a usuarios de California, a UE, o Reino Unido ou calquera das máis de 20 xurisdicións estatais activas dos EUA: necesita fluxos de traballo de dereitos específicos da xurisdición
- Se usa personalización ou sistemas de recomendación impulsados por IA: pode ter obrigas de divulgación de toma de decisións automatizada segundo as normas australianas e da UE [5]
Que ocorre se o seu sitio non cumpre as leis de privacidade para 2026
A aplicación está a acelerarse. A análise de aplicación de TrustArc de 2026 documenta un aumento das accións reguladoras, con multas dirixidas non só a grandes empresas, senón tamén a empresas de tamaño medio e plataformas SaaS [9]. As sancións baixo o GDPR poden alcanzar o 4% da facturación anual global ou 20 millóns de euros, o que sexa maior. As sancións estatais dos EUA varían, pero normalmente oscilan entre 2.500 e 7.500 dólares por violación intencional.
Ademais das multas directas, os sitios non conformes enfróntanse a:
- Investigacións reguladoras desencadeadas por queixas de usuarios
- Auditorías obrigatorias en California para certas categorías de datos [8]
- Danos á reputación por decisións de aplicación públicas
- Potencial responsabilidade civil baixo as leis estatais que inclúen dereitos de acción privados
O cálculo de riscos cambiou: o custo do cumprimento é agora consistentemente inferior ao custo dunha única acción de aplicación para a maioría das empresas.
Canto custa facer que un sitio web cumpra a privacidade
Os custos varían significativamente en función da complexidade do sitio web, o estado actual de cumprimento e as xurisdicións implicadas. Un desglose de custos razoable para un sitio web de tamaño medio en 2026:
- Plataforma de xestión de consentimento: Gratuíta a varios centos de dólares ao mes dependendo do volume de tráfico e das características
- Redacción de políticas de privacidade ou revisión legal: 500 a 5.000 $ ou máis dependendo da complexidade da xurisdición
- Implementación técnica (tempo de desenvolvedor): 10 a 40 horas para un sitio baseado en CMS estándar
- Monitorización continua do cumprimento: 100 a 500 $/mes para ferramentas de escaneo automatizadas
Para empresas con ecosistemas de datos complexos, os custos aumentan considerablemente. O cambio a "privacidade como infraestrutura" significa que o cumprimento é cada vez máis unha liña de orzamento de produto e enxeñaría, non só legal [5].
Cal é a forma máis sinxela de implementar o cumprimento da privacidade no seu sitio
O punto de partida máis práctico é despregar unha plataforma de xestión de consentimento (CMP) que xestione automaticamente o consentimento de cookies, o almacenamento de preferencias, o recoñecemento de sinais GPC e o rexistro de consentimento. Un CMP elimina a necesidade de codificar manualmente a lóxica de consentimento e garante que a arquitectura de consentimento se manteña ao día cos cambios reguladores.
Biscotti CMP é unha desas plataformas deseñadas para xestionar os requisitos técnicos da xestión moderna de consentimento, incluíndo o recoñecemento de sinais GPC, o consentimento granular por propósito e os mecanismos de exclusión voluntaria de igual prominencia que os reguladores agora esperan [8][9].
Ademais dun CMP, a lista de verificación de implementación inclúe:
- Auditar todos os scripts e cookies de terceiros que se cargan actualmente no seu sitio
- Categorizar cada cookie por propósito (estritamente necesaria, analítica, marketing, preferencias)
- Bloquear a carga de scripts non esenciais antes de que se conceda o consentimento
- Implementar un formulario de solicitude de dereitos do interesado con fluxos de traballo de resposta documentados
- Actualizar a súa política de privacidade para reflectir as prácticas actuais e as leis aplicables
- Probar a súa interface de consentimento para detectar patróns escuros (botóns asimétricos, linguaxe confusa, caixas premarcadas)
As pequenas empresas teñen requisitos de privacidade diferentes ás grandes empresas
As pequenas empresas non están exentas categoricamente, pero moitas leis inclúen limiares baseados no tamaño. O CCPA, por exemplo, aplícase a empresas con ingresos brutos anuais superiores a 25 millóns de dólares, ou aquelas que compran, venden ou comparten información persoal de 100.000 ou máis consumidores anualmente, ou derivan o 50% ou máis dos ingresos anuais da venda de información persoal.
O GDPR, pola contra, aplícase a calquera organización que procese datos persoais da UE, independentemente do seu tamaño, aínda que exime a organizacións moi pequenas dalgúns requisitos de rexistro.
Orientación práctica para pequenas empresas:
- Se o seu sitio usa Google Analytics ou calquera retargeting de anuncios, os requisitos de consentimento do GDPR aplícanse independentemente do tamaño da empresa
- Se opera un sitio de comercio electrónico con sede nos EUA con tráfico significativo de California, verifique se cumpre os limiares do CCPA
- Mesmo por debaixo dos limiares legais, unha política de privacidade básica e un mecanismo de exclusión voluntaria funcional reducen o risco regulatorio e xeran confianza no usuario
Erros comúns que cometen as persoas co cumprimento da privacidade
Estes son os erros que xeran a maior atención de aplicación en 2026:
- Botóns de consentimento asimétricos: Facer que "Aceptar todo" sexa visualmente dominante mentres se oculta "Rexeitar todo" agora trátase como un patrón escuro e un fallo de cumprimento [9]
- Consentimento sen bloqueo: Mostrar un banner de consentimento mentres os scripts de terceiros se cargan en segundo plano antes de que se faga calquera elección
- Ignorar os sinais GPC: Non recoñecer os sinais de Global Privacy Control a nivel de navegador como solicitudes de exclusión voluntaria válidas [8]
- Listas de provedores desactualizadas: Políticas de privacidade que listan procesadores que xa non se usan, ou que omiten os novos
- Sen política de retención documentada: Recoller datos sen períodos de retención definidos viola o principio de limitación de almacenamento do GDPR
- Tratar o cumprimento como un proxecto único: As obrigas de privacidade cambian a medida que as leis evolucionan; unha configuración de 2024 pode non satisfacer os requisitos de 2026
Como xestionar usuarios internacionais de diferentes países
Os sitios web con tráfico internacional necesitan unha lóxica de consentimento xeo-dirixida. Un usuario de Alemaña debe recibir un consentimento de inclusión voluntaria conforme ao GDPR antes de que comece calquera seguimento. Un usuario de California debe recibir un aviso de "Non vender nin compartir a miña información persoal" e un mecanismo de exclusión voluntaria. Un usuario dunha xurisdición sen unha lei de privacidade integral pode recibir un aviso simplificado.
Isto require:
- Xeolocalización baseada en IP para detectar a xurisdición do usuario
- Lóxica condicional do banner de consentimento que serve a versión adecuada
- Rexistros de consentimento separados por xurisdición
- Un CMP capaz de xestionar múltiples marcos reguladores simultaneamente
Os requisitos de interoperabilidade da Lei de datos da UE tamén significan que as preferencias de consentimento deberían, cando sexa tecnicamente factible, ser portables entre os servizos cos que interactúa un usuario [5].
Preguntas frecuentes
P: O meu sitio web necesita un banner de cookies se só uso cookies esenciais? R: Non. As cookies estritamente necesarias non requiren consentimento baixo o GDPR ou a maioría das leis estatais. Non obstante, aínda necesita un aviso de privacidade que explique que cookies se usan e por que.
P: Que é un sinal de Global Privacy Control (GPC)? R: GPC é un sinal a nivel de navegador que comunica automaticamente a preferencia de exclusión voluntaria dun usuario aos sitios web. Segundo a lei de California e varios outros marcos estatais, os sitios web deben recoñecer e respectar os sinais GPC como solicitudes de exclusión voluntaria válidas [8].
P: Con que frecuencia debo actualizar a miña política de privacidade? R: Revise a súa política de privacidade polo menos anualmente e sempre que engada novos procesadores de datos, cambie as prácticas de datos ou cando entre en vigor unha nova lei que afecte aos seus usuarios.
P: Podo usar un plugin gratuíto de consentimento de cookies e seguir sendo conforme? R: Posiblemente, pero as ferramentas gratuítas adoitan carecer do rexistro de consentimento, o recoñecemento de GPC e a xestión granular de propósitos que requiren as regulacións de 2026. Verifique que calquera ferramenta que use cumpra os estándares técnicos actuais antes de confiar nela.
P: Que é a "privacidade por deseño" e aplícase ao meu sitio web? R: A privacidade por deseño significa integrar a protección de datos nos sistemas desde o principio en lugar de engadila despois. A Lei de datos da UE e o GDPR incorporan este principio como unha obriga legal para as organizacións que procesan datos persoais [5].
P: É unha política de privacidade o mesmo que unha política de cookies? R: Non. Unha política de privacidade abrangue toda a recollida e procesamento de datos persoais. Unha política de cookies describe especificamente as cookies que usa o seu sitio, o seu propósito e como os usuarios poden xestionalas. Moitos sitios combinan ambos nun só documento, o que é aceptable sempre que estea presente toda a información requirida.
P: Que son os datos neuronais e por que son importantes en 2026? R: Os datos neuronais refírense á información derivada da actividade cerebral ou dos sinais neurolóxicos. Connecticut clasificounos explicitamente como información persoal sensible a partir do 1 de xullo de 2026, o que significa que os sitios que usan tecnoloxías biométricas ou neuro-datos avanzadas deben aplicar estándares de protección máis elevados [8].
P: Canto tempo teño para responder a unha solicitude de acceso do interesado? R: Segundo o GDPR, o tempo de resposta estándar é dun mes natural, prorrogable por dous meses adicionais para solicitudes complexas. O CPRA de California require unha resposta nun prazo de 45 días, cunha extensión de 45 días dispoñible.
Conclusión
Adaptar o seu sitio web para 2026: o futuro do cumprimento global da privacidade xa non é un exercicio de verificación legal. É un compromiso de produto e enxeñaría que vai desde o deseño da interface de consentimento ata a arquitectura de datos, a xestión de provedores e a monitorización continua.
Próximos pasos accionables para propietarios e desenvolvedores de sitios web:
- Realizar unha auditoría completa de cookies e fluxo de datos para mapear o que se recolle, por quen e baixo que base legal
- Despregar unha plataforma de xestión de consentimento como Biscotti CMP que admita sinais GPC, exclusión voluntaria de igual prominencia e lóxica multixurisdicional
- Actualizar a súa política de privacidade para reflectir as obrigas de 2026, incluíndo novas leis estatais e categorías de datos sensibles
- Probar a súa interface de consentimento para detectar patróns escuros antes de que o fagan os reguladores
- Establecer un ciclo regular de revisión de cumprimento, como mínimo anualmente, para detectar novas obrigas a medida que entren en vigor
As organizacións que traten o cumprimento da privacidade como infraestrutura en lugar de papeleo estarán mellor posicionadas para o escrutinio da aplicación, a confianza do usuario e o ambiente regulatorio que segue evolucionando máis aló de 2026.
Referencias
[2] Global Data Privacy Laws 2026 - https://www.kiteworks.com/regulatory-compliance/global-data-privacy-laws-2026/ [3] Global Privacy Watchlist - https://www.mayerbrown.com/en/insights/publications/2026/01/global-privacy-watchlist [4] Global Privacy Compliance Trends In 2026 - https://www.schellman.com/blog/privacy/global-privacy-compliance-trends-in-2026 [5] Data Privacy Ai Regulatory And Compliance Update 2026 - https://www.kasowitz.com/media/viewpoints/data-privacy-ai-regulatory-and-compliance-update-2026/ [6] The 5 Trends Shaping Global Privacy And Enforcement In 2026 - https://www.onetrust.com/blog/the-5-trends-shaping-global-privacy-and-enforcement-in-2026/ [7] International Lawyers Guide Data Privacy Laws 2026 Navigating 50 Plus Jurisdictions - https://globallawlists.org/insights/international-lawyers-guide-data-privacy-laws-2026-navigating-50-plus-jurisdictions [8] Privacy Laws 2026 - https://secureprivacy.ai/blog/privacy-laws-2026 [9] Privacy Enforcement Surging 2026 - https://trustarc.com/resource/privacy-enforcement-surging-2026/