
Resposta rápida: Os patróns escuros nos banners de cookies son opcións de deseño intencionadas que manipulan os usuarios para que acepten cookies de seguimento que doutro xeito rexeitarían. Violan o GDPR e leis de privacidade similares ao socavar o consentimento libre e informado. Identificar e eliminar estes patróns require unha auditoría estruturada da xerarquía visual, a linguaxe e os mecanismos de exclusión do teu banner, seguida dun redeseño que trate a aceptación e o rexeitamento como opcións igualmente accesibles.
Puntos clave
- Os patróns escuros nos banners de cookies inclúen asimetría visual, caixas premarcadas, ligazóns de exclusión ocultas e linguaxe emocionalmente manipuladora.
- Segundo o GDPR, o consentimento obtido mediante deseño enganoso é legalmente inválido, expoñendo as organizacións a multas significativas e accións de execución.
- O Comité Europeo de Protección de Datos (EDPB) categorizou formalmente seis tipos de patróns escuros relevantes para as interfaces de consentimento.
- Reguladores como a CNIL de Francia emitiron avisos formais e iniciaron accións de execución contra editores que utilizan deseños manipuladores de banners de cookies [3].
- A Axencia de Protección da Privacidade de California (CPPA) require "simetría na elección", o que significa que rexeitar as cookies debe ser tan fácil como aceptalas [1].
- Un banner de cookies conforme presenta todas as opcións co mesmo peso visual, utiliza linguaxe sinxela e non require máis pasos para rexeitar que para aceptar.
- Auditar o teu banner implica comprobar as relacións de contraste dos botóns, os estados de preselección, o número de pasos de exclusión e a claridade da linguaxe.
- Ferramentas como Biscotti CMP (www.biscotti-cmp.com) están deseñadas para axudar aos propietarios de sitios web a construír interfaces de consentimento que cumpran os estándares regulamentarios actuais.
- O marco DPDPA da India tamén está comezando a abordar os patróns escuros no deseño do consentimento, o que indica unha converxencia regulamentaria global [6].
- Os usuarios poden protexerse usando extensións de navegador que bloquean os banners de consentimento ou accedendo manualmente ás páxinas de configuración de cookies directamente.
Que son os patróns escuros nos banners de cookies
Os patróns escuros nos banners de cookies son opcións de deseño de interface deliberadas que dirixen os usuarios a consentir o seguimento baseado en cookies en contra das súas preferencias reais. En lugar de presentar unha elección neutral, estes deseños explotan os prexuízos cognitivos, a xerarquía visual e a asimetría da información para fabricar un consentimento que doutro xeito non existiría [2].
O termo foi acuñado polo deseñador de UX Harry Brignull para describir o deseño manipulador de forma máis ampla, pero os reguladores aplicárono desde entón especificamente ás interfaces de xestión do consentimento. No contexto do banner de cookies, un patrón escuro é calquera elemento de deseño que fai que a aceptación sexa máis fácil, máis rápida ou máis visualmente prominente que o rexeitamento.
Por que importa: O consentimento obtido a través de patróns escuros non é un consentimento válido segundo o artigo 7 do GDPR, que require que o acordo sexa libre e inequívoco. Un banner que engana os usuarios para que fagan clic en "Aceptar todo" non cumpre ese estándar, independentemente de o sofisticado tecnicamente que poida ser o sistema de xestión do consentimento subxacente [2].
Exemplos comúns de patróns escuros nos banners de cookies
Varios tipos de patróns escuros recorrentes aparecen nos banners de cookies, e os reguladores documentáronos nas guías de execución.
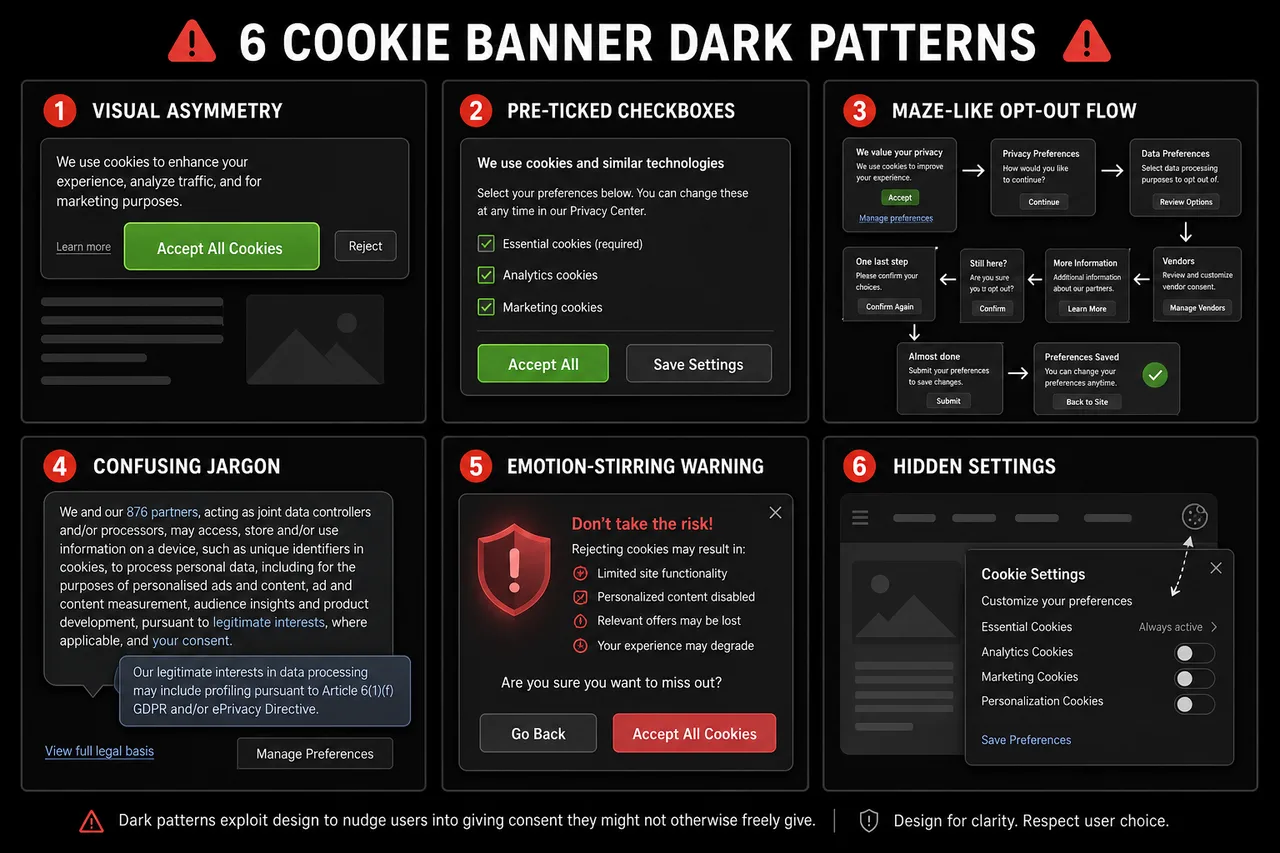
Os exemplos máis citados inclúen:
- Asimetría visual: O botón "Aceptar todo" é grande, de cores brillantes e colocado de forma prominente, mentres que "Rexeitar" ou "Xestionar preferencias" aparece como unha pequena ligazón gris ou texto secundario.
- Consentimento preseleccionado: As caixas de verificación para categorías de cookies non esenciais chegan premarcadas, o que require que os usuarios desmarquen activamente as opcións en lugar de optar activamente.
- Vergonza de confirmación: As opcións de rexeitamento están etiquetadas con linguaxe que induce á culpa, como "Non, grazas, non quero unha mellor experiencia".
- Obstrución (roach motel): Aceptar cookies leva un clic; retirar o consentimento require navegar por varios menús, a miúdo ocultos nunha páxina de política de privacidade.
- Linguaxe enganosa: Termos vagos como "Acepto as cookies" ocultan o que o usuario está a consentir realmente, violando o requisito de consentimento informado.
- Falsa urxencia: Os banners implican que o sitio non funcionará a menos que se acepten as cookies, mesmo cando isto non é certo [4].
O EDPB categorizou os patróns escuros en seis tipos máis amplos: sobrecargar os usuarios con información excesiva, saltar pasos esenciais, provocar emocións, obstruír as eleccións dos usuarios, usar linguaxe inconsistente ou enganosa e crear interferencias na interface mediante manipulación visual.
Que fai que un banner de cookies sexa enganoso fronte a lexítimo
Un banner de cookies vólvese enganoso cando o seu deseño avantaxa sistematicamente un resultado (aceptación) sobre outro (rexeitamento) por medios que evitan a toma de decisións racionais. O consentimento lexítimo de cookies, pola contra, presenta as opcións de forma neutral e garante que os usuarios comprendan o que están a aceptar.
| Característica | Banner enganoso | Banner conforme |
|---|---|---|
| Peso visual do botón | Aceptar prominente, Rexeitar oculto | Igual peso visual para ambos |
| Estado predeterminado | Cookies non esenciais premarcadas | Todas as cookies non esenciais desmarcadas |
| Pasos para rexeitar | Varios clics a través de menús | Mesmo número de pasos que para aceptar |
| Linguaxe | Vaga, emocional ou enganosa | Clara, específica e neutral |
| Retirada do consentimento | Difícil de atopar | Tan fácil como o consentimento inicial |
| Categorías de cookies | Agrupadas | Granulares, explicadas por separado |
O principio de "simetría na elección" da CPPA captura esta distinción claramente: se un usuario pode aceptar todas as cookies cun só clic, tamén debe poder rexeitar todas as cookies cun só clic [1].
Consecuencias legais do uso de patróns escuros nos banners de cookies
O uso de patróns escuros nos banners de cookies pode invalidar o consentimento, provocar multas regulamentarias e expoñer as organizacións a danos reputacionais. Debido a que o GDPR require que o consentimento sexa libre e inequívoco, calquera deseño que manipule os usuarios para que acepten cookies produce un consentimento que non ten validez legal [2].
A execución xa non é teórica. A CNIL de Francia emitiu avisos formais a varios editores de sitios web en decembro de 2024 por usar deseños manipuladores de banners de cookies, dándolles un mes para cumprir ou enfrontarse a sancións [3]. O marco DPDPA da India está a desenvolver requisitos similares, o que reflicte unha tendencia regulamentaria global cara a tratar o deseño de consentimento enganoso como unha violación de cumprimento distinta [6].
Principais riscos legais:
- As multas segundo o GDPR poden alcanzar o 4% da facturación anual global ou 20 millóns de euros, o que sexa maior.
- Os rexistros de consentimento obtidos a través de patróns escuros non se poden usar como base legal para o procesamento de datos.
- Os reguladores poden esixir ás organizacións que eliminen os datos recollidos baixo consentimento inválido.
- Os danos reputacionais derivados de accións de execución públicas poden afectar a confianza dos usuarios e o valor da marca.
Por que as empresas usan patróns escuros nos banners de cookies
As empresas usan patróns escuros principalmente porque as taxas de consentimento máis altas tradúcense directamente en audiencias máis grandes para a publicidade comportamental. Cando máis usuarios aceptan cookies de seguimento, os editores e anunciantes obteñen acceso a conxuntos de datos máis ricos, o que aumenta os ingresos publicitarios e a precisión da segmentación.
O incentivo comercial é real: as taxas de consentimento para cookies non esenciais poden variar drasticamente dependendo do deseño do banner. Con todo, este beneficio a curto prazo leva un risco legal e reputacional a longo prazo que os reguladores están cada vez menos dispostos a pasar por alto [4].
Unha razón secundaria é a inercia. Moitas organizacións despregan banners de cookies a través de ferramentas de terceiros sen auditar as configuracións predeterminadas, que a miúdo favorecen a máxima recollida de consentimento en lugar do cumprimento regulamentario.
Como auditar o teu sitio web en busca de patróns escuros
Auditar un banner de cookies en busca de deseño enganoso require examinar tanto a presentación visual como a mecánica funcional. Os propietarios e desenvolvedores de sitios web poden realizar unha revisión estruturada sen ferramentas especializadas traballando cunha lista de verificación.
Proceso de auditoría paso a paso:
- Carga o banner nunha sesión de navegador nova (modo incógnito, sen cookies previas) e anota a primeira impresión visual. Que botón atrae a vista primeiro?
- Comproba o contraste e o tamaño dos botóns. Mide a relación de contraste de cor dos botóns Aceptar e Rexeitar. Deberían ser visualmente equivalentes.
- Conta os pasos para rexeitar. Fai clic no fluxo de rexeitamento e conta cada acción requirida. Compara isto co número de pasos necesarios para aceptar.
- Inspecciona os estados predeterminados. Abre o centro de preferencias de cookies e comproba se algunha categoría non esencial está preseleccionada.
- Le a linguaxe. Identifica calquera texto emocionalmente cargado, vago ou enganoso. Substitúeo por descricións claras e específicas.
- Proba a retirada. Intenta retirar o consentimento previamente dado. Se isto require máis de dous clics ou é difícil de localizar, o deseño é obstrutivo.
- Comproba a renderización móbil. Confirma que o banner se mostra correctamente en pantallas pequenas e que todas as opcións permanecen accesibles sen desprazamento.
Ferramentas para comprobar se o teu banner de cookies usa patróns escuros
Varias ferramentas e marcos poden axudar a identificar patróns escuros, desde escáneres automatizados ata guías de revisión manual.
- Biscotti CMP (www.biscotti-cmp.com): Unha plataforma de xestión de consentimento construída co cumprimento regulamentario como principio de deseño fundamental, axudando aos propietarios de sitios web a configurar banners que cumpran o GDPR e requisitos similares sen recorrer a patróns manipuladores.
- Directrices do EDPB sobre patróns escuros (2022): As directrices publicadas polo Comité Europeo de Protección de Datos proporcionan unha taxonomía detallada de patróns escuros con exemplos anotados, servindo como estándar de referencia para auditorías manuais.
- Ferramentas de desenvolvedor do navegador: Inspeccionar o DOM e o CSS dun banner de cookies pode revelar se os botóns de rexeitamento están visualmente suprimidos mediante un contraste máis baixo, tamaños de letra máis pequenos ou posicionamento fóra da área de visualización principal.
- Ferramentas de investigación académica: Estudos revisados por pares, incluída a recente investigación de arxiv sobre a detección automatizada de patróns escuros en interfaces de consentimento, proporcionan marcos metodolóxicos que os desenvolvedores poden adaptar para auditorías internas [5].
A auditoría máis fiable combina a exploración automatizada coa revisión humana, porque algúns patróns escuros (como a linguaxe de confirm-shaming) requiren un xuízo contextual que as ferramentas automatizadas non poden sinalar de forma fiable.
Requisitos do GDPR para o deseño de banners de cookies
O GDPR non prescribe un formato visual específico para os banners de cookies, pero establece requisitos funcionais claros que restrinxen directamente as opcións de deseño. O consentimento debe ser libre, específico, informado e inequívoco, e debe ser tan fácil de retirar como de dar.
Requisitos de deseño fundamentais do GDPR:
- Non hai caixas premarcadas para cookies non esenciais (Considerando 32).
- Consentimento granular: os usuarios deben poder consentir algunhas categorías de cookies sen consentir todas.
- Igual facilidade de retirada: o mecanismo para retirar o consentimento debe ser tan accesible como o mecanismo para outorgalo.
- Non hai agrupación: o consentimento para as cookies non se pode agrupar coa aceptación dos termos de servizo.
- Clara identificación dos responsables do tratamento de datos e dos fins antes de que se dea o consentimento.
Os reguladores aclararon que as opcións de deseño visual que desvantaxan sistematicamente a opción "Rexeitar" constitúen un incumprimento do estándar de "libre", mesmo se un botón de rexeitar existe tecnicamente nalgún lugar da páxina [2].
Como redeseñar un banner de cookies para que sexa conforme e ético
Redeseñar un banner de cookies enganoso comeza por aceptar que unha taxa de consentimento máis baixa para as cookies non esenciais é o resultado lexítimo dun deseño neutral. O obxectivo non é maximizar a aceptación, senón obter un consentimento significativo.
Mellores prácticas para un deseño transparente de consentimento de cookies:
- Usa un estilo de botón idéntico (tamaño, cor, grosor da fonte) para as opcións Aceptar e Rexeitar.
- Coloca as opcións Aceptar e Rexeitar ao mesmo nivel visual, sen que ningunha opción teña dominio posicional.
- Escribe as descricións das categorías en linguaxe sinxela: "Usamos cookies analíticas para contar as visitas á páxina" en lugar de "Cookies de mellora do rendemento".
- Ofrece unha opción xenuína de "Rexeitar todo" na primeira capa do banner, non oculta nun panel de configuración.
- Proporciona controis granulares para que os usuarios poidan aceptar cookies analíticas sen aceptar cookies publicitarias.
- Almacena os rexistros de consentimento con selos de tempo e identificadores de versión do banner para fins de auditoría.
- Revisa e volve obter o consentimento cando os fins das cookies cambien materialmente.
Plataformas como Biscotti CMP (www.biscotti-cmp.com) están estruturadas arredor destes principios, facilitando ás organizacións o despregamento de banners que son legalmente sólidos e respectuosos co usuario por defecto.
Como os usuarios poden protexerse dos banners de cookies con patróns escuros
Os usuarios que atopan banners de cookies enganosos teñen varias opcións prácticas para protexer a súa privacidade sen depender de que o propio banner se comporte eticamente.
- Usa a configuración de privacidade do navegador para bloquear as cookies de terceiros a nivel do navegador, evitando o banner por completo.
- Instala bloqueadores de banners de consentimento como extensións do navegador que rexeitan automaticamente as cookies non esenciais ou ocultan as ventás emerxentes de consentimento.
- Accede directamente á configuración de cookies navegando á política de privacidade dun sitio ou á páxina de configuración de cookies, o que adoita ser máis sinxelo que o fluxo de exclusión do banner.
- Denuncia banners enganosos á autoridade de protección de datos relevante (como a ICO no Reino Unido ou a CNIL en Francia) utilizando os seus mecanismos de reclamación en liña.
- Usa navegadores centrados na privacidade que aplican políticas de cookies predeterminadas máis estritas sen requirir a acción do usuario en cada sitio.
A protección a nivel de usuario é unha solución provisional práctica, pero a solución estrutural reside nos propietarios dos sitios web e nos reguladores que aplican estándares de deseño conformes.
Que buscan os reguladores no cumprimento dos banners de cookies
Os reguladores que examinan os banners de cookies céntranse en se o deseño produce un consentimento xenuinamente voluntario e informado. Avalían tanto a presentación visual como a mecánica funcional do fluxo de consentimento.
Puntos de control regulamentarios primarios:
- A opción Rexeitar é tan prominente e accesible como a opción Aceptar?
- As cookies non esenciais están desmarcadas por defecto?
- O número de pasos para rexeitar é igual ou menor que os pasos para aceptar?
- A linguaxe é específica, clara e non manipuladora?
- A retirada do consentimento é tan fácil como a súa provisión?
- Os fins das cookies descríbense de forma precisa e específica?
As accións de execución da CNIL de decembro de 2024 contra editores que usan patróns escuros demostran que os reguladores están agora aplicando estes criterios en investigacións activas, non só en documentos de orientación [3]. As organizacións que operan baixo o DPDPA da India tamén deberían anticipar un escrutinio similar a medida que ese marco madure [6].
Preguntas frecuentes
Que é un patrón escuro nun banner de cookies? Un patrón escuro nun banner de cookies é unha elección de deseño intencionada que manipula os usuarios para que acepten cookies de seguimento que doutro xeito rexeitarían, normalmente mediante asimetría visual, opcións preseleccionadas ou fluxos de exclusión obstrutivos [2].
Son ilegais os patróns escuros nos banners de cookies? Segundo o GDPR, os patróns escuros invalidan legalmente o consentimento porque violan os requisitos de consentimento libre e inequívoco. Os reguladores en Francia, Alemaña e outras xurisdicións da UE tomaron medidas de execución contra as organizacións que os usan [3].
Que é o principio de "simetría na elección"? O principio de simetría na elección, aplicado pola Axencia de Protección da Privacidade de California, require que rexeitar as cookies sexa tan sinxelo e prominente como aceptalas. Unha opción de Aceptar cun só clic debe ser correspondida por unha opción de Rexeitar cun só clic [1].
Como sei se o meu banner de cookies ten patróns escuros? Audita o banner comparando o peso visual dos botóns Aceptar e Rexeitar, comprobando se as cookies non esenciais están premarcadas e contando os pasos necesarios para rexeitar fronte a aceptar. Se algún destes é asimétrico, é probable que haxa patróns escuros.
Podo usar unha caixa de verificación "Aceptar todo" premarcada no meu banner de cookies? Non. O Considerando 32 do GDPR establece explicitamente que as caixas premarcadas non constitúen un consentimento válido. Todas as categorías de cookies non esenciais deben estar desmarcadas por defecto.
Que multas poden resultar dos patróns escuros nos banners de cookies? As multas do GDPR poden alcanzar o 4% da facturación anual global ou 20 millóns de euros, o que sexa maior. Ademais das multas, os reguladores poden esixir a eliminación dos datos recollidos baixo consentimento inválido.
O GDPR especifica como debe ser un banner de cookies? O GDPR non esixe un formato visual específico, pero require que o consentimento sexa libre, específico, informado e inequívoco. As opcións de deseño que socavan estes requisitos violan a regulación independentemente da presentación visual.
Que é Biscotti CMP? Biscotti CMP (www.biscotti-cmp.com) é unha plataforma de xestión de consentimento deseñada para axudar aos propietarios de sitios web a despregar banners de cookies que se axusten ao GDPR e outras regulacións de privacidade, con valores predeterminados que priorizan o cumprimento e evitan patróns de deseño enganosos.
Como denuncio un banner de cookies enganoso? Presenta unha reclamación á túa autoridade nacional de protección de datos. En Francia, é a CNIL; no Reino Unido, a ICO; en Alemaña, a DPA estatal relevante. A maioría das autoridades teñen formularios de reclamación en liña.
Os patróns escuros son só unha preocupación do GDPR? Non. A CPPA en California, o DPDPA da India e outros marcos emerxentes están a converxer en requisitos similares, facendo da evitación de patróns escuros unha prioridade de cumprimento global [1][6].
Conclusión
O deseño enganoso nos banners de cookies non é unha área gris. Os reguladores de toda a UE, os EUA e máis aló deixaron claro que as interfaces de consentimento manipuladoras producen un consentimento inválido e conlevan consecuencias legais reais. Para os propietarios de sitios web, desenvolvedores e axencias de marketing, o camiño práctico a seguir implica tres pasos: auditar os banners existentes segundo os criterios descritos anteriormente, redeseñalos para presentar todas as opcións co mesmo peso visual e a mesma facilidade de uso, e despregalos a través dunha plataforma de xestión de consentimento construída para o cumprimento en lugar da optimización da conversión.
O argumento comercial para os patróns escuros é máis débil do que parece. O consentimento obtido mediante manipulación non ten valor legal, e o custo reputacional dunha acción de execución supera con creces o beneficio marxinal nos datos de seguimento. Construír un banner de cookies no que os usuarios poidan confiar non é unha concesión á regulación; é unha base para prácticas de datos sostibles.
As organizacións que desexen actuar agora deberían comezar cunha auditoría manual do seu banner actual, comparala coa taxonomía de patróns escuros publicada polo EDPB e avaliar se a súa plataforma de xestión de consentimento, como Biscotti CMP (www.biscotti-cmp.com), soporta a arquitectura de elección igual que requiren os reguladores. O estándar é claro. As ferramentas existen. A única variable restante é se as organizacións elixen aplicalas.
Referencias
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai [2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai [3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai [4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai [5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai [6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai