
त्वरित उत्तर: 2026 में संचालित होने वाली वेबसाइटें मौलिक रूप से फिर से डिज़ाइन किए गए अनुपालन परिदृश्य का सामना कर रही हैं। अब कम से कम 20 अमेरिकी राज्यों में सक्रिय या नए लागू गोपनीयता कानून हैं, यूरोपीय संघ का नियामक ढांचा लगातार बढ़ रहा है, और एशिया-प्रशांत और लैटिन अमेरिका के नियामकों ने नए दायित्व पेश किए हैं। 2026 के लिए अपनी वेबसाइट को अनुकूलित करने का मतलब है कि गोपनीयता को अपनी तकनीकी वास्तुकला, सहमति इंटरफेस और डेटा हैंडलिंग वर्कफ़्लो में एम्बेड करना, न कि केवल एक नीति दस्तावेज़ को अपडेट करना।
मुख्य बातें
- 2026 में गोपनीयता अनुपालन एक दस्तावेज़ीकरण अभ्यास से हटकर एक इंजीनियरिंग और उत्पाद डिज़ाइन आवश्यकता बन गया है
- 20 से अधिक अमेरिकी राज्यों में नए या संशोधित गोपनीयता कानून सक्रिय हैं, जिसमें इंडियाना, केंटकी और रोड आइलैंड 2026 में प्रवर्तन में प्रवेश कर रहे हैं [8]
- GDPR वैश्विक बेंचमार्क बना हुआ है, लेकिन प्रवर्तन अब केवल डेटा प्रोसेसिंग समझौतों पर ही नहीं, बल्कि सहमति इंटरफ़ेस डिज़ाइन पर भी बारीकी से नज़र रखता है
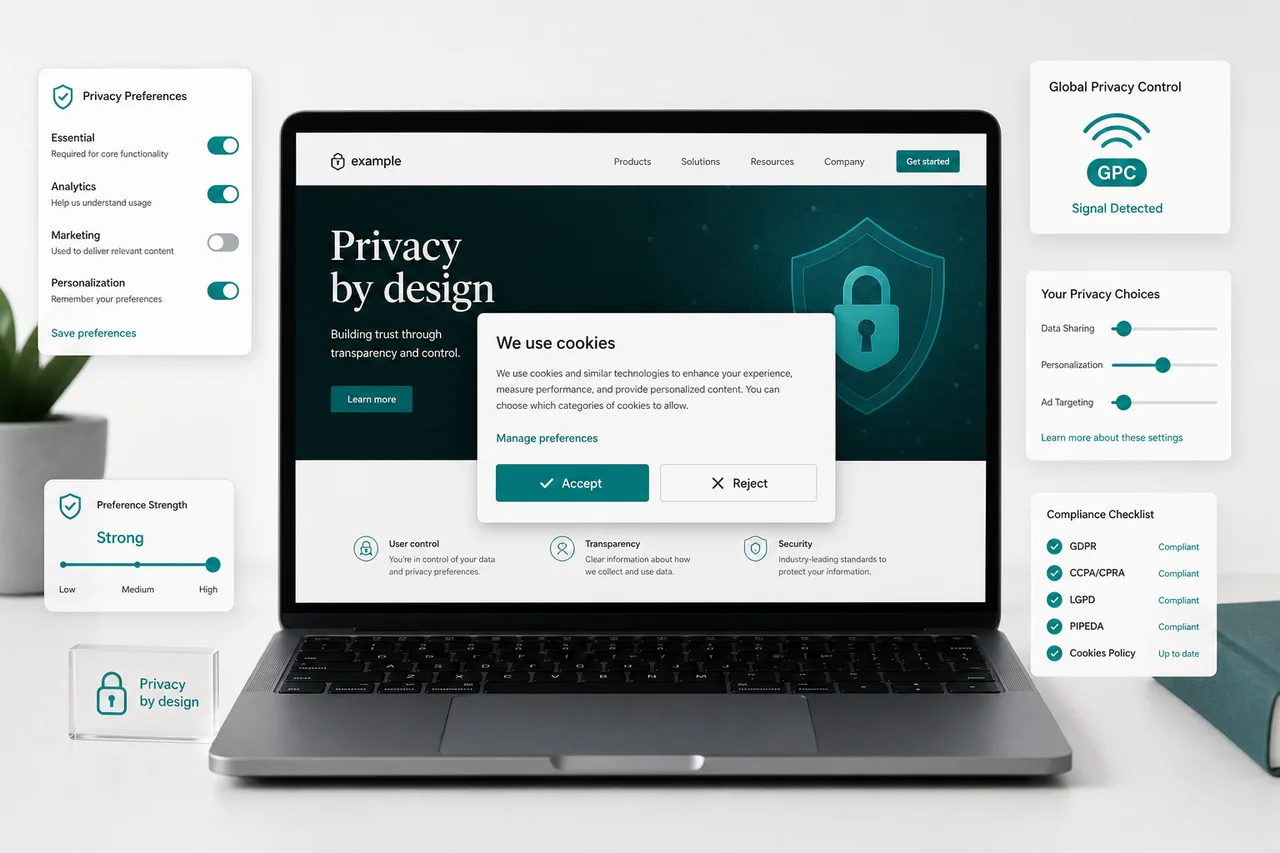
- वर्तमान नियामक अपेक्षाओं के तहत "सभी अस्वीकार करें" बटन "सभी स्वीकार करें" जितना ही प्रमुख होना चाहिए [9]
- ग्लोबल प्राइवेसी कंट्रोल (GPC) संकेतों को अनुपालन करने वाली वेबसाइटों द्वारा स्वचालित रूप से पहचाना और सम्मानित किया जाना चाहिए [8]
- कनेक्टिकट अब 1 जुलाई, 2026 से न्यूरल डेटा को संवेदनशील व्यक्तिगत जानकारी के रूप में वर्गीकृत करता है [8]
- छोटे व्यवसाय अधिकांश राज्य-स्तरीय गोपनीयता कानूनों से तब तक छूट नहीं पाते जब तक वे मात्रा या राजस्व सीमा को पूरा नहीं करते
- एक सहमति प्रबंधन प्लेटफ़ॉर्म (CMP) अब एक व्यावहारिक आवश्यकता है, न कि एक वैकल्पिक संवर्धन
- गैर-अनुपालन दंड लाखों तक पहुंच सकता है; प्रवर्तन कार्रवाइयां विश्व स्तर पर तेज हो रही हैं [9]
- गोपनीयता नीति अपडेट अकेले अपर्याप्त हैं; तकनीकी नियंत्रण, सहमति वास्तुकला और डेटा विषय अधिकार वर्कफ़्लो सभी की समीक्षा की आवश्यकता है
2026 में आपको किन मुख्य गोपनीयता कानूनों का पालन करना होगा
संक्षिप्त उत्तर: यह इस बात पर निर्भर करता है कि आपके उपयोगकर्ता कहाँ स्थित हैं, न कि केवल आपका व्यवसाय कहाँ पंजीकृत है। 2026 में, यूरोपीय संघ, यूके, कैलिफ़ोर्निया, या दर्जनों अन्य न्यायालयों में उपयोगकर्ताओं से व्यक्तिगत डेटा एकत्र करने वाली किसी भी वेबसाइट को प्रत्येक उपयोगकर्ता के स्थान के लिए लागू कानून का पालन करना होगा।
वैश्विक स्तर पर वेबसाइटों को प्रभावित करने वाले सबसे महत्वपूर्ण ढांचे में शामिल हैं:
| क्षेत्राधिकार | कानून/ढांचा | मुख्य 2026 विकास |
|---|---|---|
| यूरोपीय संघ | GDPR + EU डेटा अधिनियम | डिज़ाइन-स्तरीय दायित्व; इंटरऑपरेबिलिटी आवश्यकताएँ [5] |
| यूनाइटेड किंगडम | UK GDPR + DPDI अधिनियम | डिजिटल सत्यापन सेवा विनियमन [5] |
| कैलिफ़ोर्निया | CCPA/CPRA | साइबर सुरक्षा ऑडिट + विस्तारित जोखिम मूल्यांकन [8] |
| इंडियाना, केंटकी, रोड आइलैंड | राज्य CPAs | प्रवर्तन 1 जनवरी / 1 जुलाई, 2026 से शुरू होगा [8] |
| वियतनाम | PDPL | नया व्यापक व्यक्तिगत डेटा कानून [5] |
| ऑस्ट्रेलिया | गोपनीयता अधिनियम संशोधन | स्वचालित निर्णय लेने की पारदर्शिता नियम [5] |
इनके अलावा, विश्व स्तर पर 50 से अधिक न्यायालय अब सक्रिय डेटा गोपनीयता ढांचे बनाए रखते हैं [7]। अंतर्राष्ट्रीय ट्रैफ़िक वाली वेबसाइटों को यह पहचानने के लिए एक क्षेत्राधिकार मैपिंग अभ्यास करना चाहिए कि कौन से कानून उनके उपयोगकर्ता आधार पर लागू होते हैं।
2026 में GDPR कैसे बदल रहा है
GDPR को स्वयं मौलिक रूप से फिर से नहीं लिखा गया है, लेकिन इसका प्रवर्तन संदर्भ काफी बदल गया है। EU डेटा अधिनियम, जो GDPR की मौजूदा आवश्यकताओं पर डिज़ाइन दायित्वों को परत करता है, अब संगठनों को गोपनीयता को उत्पाद वास्तुकला में बनाने के लिए मजबूर करता है, बजाय इसके कि इसे बाद में परत किया जाए [5]।
व्यावहारिक रूप से, इसका मतलब है:
- सहमति कैप्चर तकनीकी रूप से सत्यापन योग्य होना चाहिए, न कि केवल नीति-निर्धारित
- डेटा पोर्टेबिलिटी को संरचित निर्यात प्रारूपों के साथ तकनीकी रूप से सक्षम किया जाना चाहिए
- इंटरऑपरेबिलिटी दायित्वों के लिए आवश्यक है कि सहमति प्राथमिकताएं सिस्टम में यात्रा कर सकें
- नियामक यह जांच कर रहे हैं कि क्या सहमति इंटरफेस डार्क पैटर्न का उपयोग करते हैं, जिसमें असममित बटन डिज़ाइन के लिए जुर्माना लगाया जाता है [9]
2026 का प्रवर्तन वातावरण एक खराब डिज़ाइन किए गए कुकी बैनर को अनुपालन विफलता के रूप में मानता है, न कि एक कॉस्मेटिक मुद्दे के रूप में।
GDPR और CCPA अनुपालन के बीच क्या अंतर है
GDPR (EU) और CCPA/CPRA (कैलिफ़ोर्निया) एक ही दार्शनिक लक्ष्य साझा करते हैं लेकिन दायरे, कानूनी आधार और तकनीकी आवश्यकताओं में भिन्न होते हैं। EU और कैलिफ़ोर्निया दोनों उपयोगकर्ताओं की सेवा करने वाली वेबसाइटों को एक साथ दोनों ढांचों को पूरा करना होगा।
मुख्य अंतर:
- कानूनी आधार: GDPR को प्रत्येक प्रसंस्करण गतिविधि (सहमति, वैध हित, अनुबंध, आदि) के लिए एक वैध आधार की आवश्यकता होती है। CCPA डेटा बिक्री और साझाकरण के लिए एक ऑप्ट-आउट मॉडल पर काम करता है, न कि सभी प्रसंस्करण के लिए ऑप्ट-इन आवश्यकता पर
- अधिकारों का दायरा: GDPR सुधार और प्रसंस्करण के प्रतिबंध सहित व्यापक अधिकार प्रदान करता है। CCPA संवेदनशील व्यक्तिगत जानकारी के उपयोग को सही करने और सीमित करने का अधिकार जोड़ता है
- सीमाएं: CCPA उन व्यवसायों पर लागू होता है जो राजस्व या डेटा वॉल्यूम सीमा को पूरा करते हैं; GDPR किसी भी संगठन पर लागू होता है जो EU निवासियों के डेटा को संसाधित करता है, चाहे उसका आकार कुछ भी हो
- प्रवर्तन: GDPR प्रवर्तन डेटा संरक्षण अधिकारियों द्वारा संभाला जाता है; CCPA प्रवर्तन कैलिफ़ोर्निया गोपनीयता संरक्षण एजेंसी (CPPA) के अंतर्गत आता है
एक वेबसाइट सावधानीपूर्वक वास्तुकला के बिना दोनों ढांचों को पूरा करने के लिए एक ही सहमति बैनर डिज़ाइन का उपयोग नहीं कर सकती है। ट्रैकिंग कुकीज़ के लिए GDPR के तहत ऑप्ट-इन आवश्यकता CCPA के ऑप्ट-आउट मॉडल के साथ संघर्ष करती है, जिसके लिए उपयोगकर्ता स्थान के आधार पर सशर्त तर्क की आवश्यकता होती है।
क्या आपको 2026 के लिए अपनी गोपनीयता नीति को अपडेट करने की आवश्यकता है
हाँ, और केवल एक नीति अपडेट पर्याप्त नहीं है। गोपनीयता नीतियों को वर्तमान डेटा प्रथाओं को सटीक रूप से प्रतिबिंबित करना चाहिए, सभी तृतीय-पक्ष प्रोसेसर को सूचीबद्ध करना चाहिए, जहां लागू हो वहां स्वचालित निर्णय लेने का वर्णन करना चाहिए, और यह बताना चाहिए कि उपयोगकर्ता प्रत्येक लागू कानून के तहत अपने अधिकारों का प्रयोग कैसे कर सकते हैं [8]।
दस्तावेज़ के अलावा, वेबसाइटों को यह सत्यापित करने की आवश्यकता है कि:
- अधिकार अनुरोध तंत्र (डेटा एक्सेस, विलोपन, पोर्टेबिलिटी) कार्यात्मक है और प्रतिक्रिया समय आवश्यकताओं को पूरा करता है
- संवेदनशील डेटा श्रेणियां (1 जुलाई, 2026 तक कनेक्टिकट में न्यूरल डेटा सहित) की पहचान की जाती है और उन्हें सही ढंग से संभाला जाता है [8]
- तृतीय-पक्ष डेटा साझाकरण खुलासे वर्तमान और सटीक हैं
- नीति हर पृष्ठ से सुलभ है, न कि एक फुटर लिंक में दबी हुई है जो मोबाइल पर विफल हो जाती है
2026 में कौन से गोपनीयता नियम आपके व्यवसाय को प्रभावित करेंगे और यह कैसे जानें कि आपकी साइट को अपडेट की आवश्यकता है
एक वेबसाइट को अनुपालन अपडेट की आवश्यकता होती है यदि वह सक्रिय गोपनीयता कानूनों वाले न्यायालयों में उपयोगकर्ताओं से कोई व्यक्तिगत डेटा (नाम, ईमेल, आईपी पते, कुकीज़, व्यवहार डेटा) एकत्र करती है। यह देखते हुए कि आईपी पते अकेले GDPR के तहत व्यक्तिगत डेटा का गठन करते हैं, अंतर्राष्ट्रीय ट्रैफ़िक वाली लगभग हर वेबसाइट योग्य होती है।
इस निर्णय ढांचे का उपयोग करें:
- यदि आप Google Analytics, Meta Pixel, या किसी भी व्यवहार ट्रैकिंग का उपयोग करते हैं: आपको एक अनुपालन सहमति तंत्र की आवश्यकता है
- यदि आप ईमेल पते एकत्र करते हैं: आपको एक वैध आधार और एक स्पष्ट गोपनीयता सूचना की आवश्यकता है
- यदि आप कैलिफ़ोर्निया, यूरोपीय संघ, यूके, या 20+ सक्रिय अमेरिकी राज्य न्यायालयों में या उनसे उपयोगकर्ताओं की सेवा करते हैं: आपको क्षेत्राधिकार-विशिष्ट अधिकार वर्कफ़्लो की आवश्यकता है
- यदि आप AI-संचालित वैयक्तिकरण या अनुशंसा प्रणालियों का उपयोग करते हैं: ऑस्ट्रेलियाई और EU नियमों के तहत आपके पास स्वचालित निर्णय लेने के प्रकटीकरण दायित्व हो सकते हैं [5]
यदि आपकी साइट 2026 तक गोपनीयता कानूनों का पालन नहीं करती है तो क्या होगा
प्रवर्तन तेज हो रहा है। TrustArc का 2026 प्रवर्तन विश्लेषण नियामक कार्रवाइयों में वृद्धि का दस्तावेजीकरण करता है, जिसमें न केवल बड़े उद्यमों बल्कि मध्य-बाजार कंपनियों और SaaS प्लेटफार्मों को लक्षित किया जाता है [9]। GDPR के तहत दंड वैश्विक वार्षिक कारोबार का 4% या 20 मिलियन यूरो तक पहुंच सकता है, जो भी अधिक हो। अमेरिकी राज्य दंड भिन्न होते हैं लेकिन आमतौर पर प्रति जानबूझकर उल्लंघन $2,500 से $7,500 तक होते हैं।
प्रत्यक्ष जुर्माने के अलावा, गैर-अनुपालन वाली साइटों को इसका सामना करना पड़ता है:
- उपयोगकर्ता शिकायतों से शुरू हुई नियामक जांच
- कुछ डेटा श्रेणियों के लिए कैलिफ़ोर्निया में अनिवार्य ऑडिट [8]
- सार्वजनिक प्रवर्तन निर्णयों से प्रतिष्ठा को नुकसान
- राज्य कानूनों के तहत संभावित नागरिक दायित्व जिसमें कार्रवाई के निजी अधिकार शामिल हैं
जोखिम गणना बदल गई है: अनुपालन की लागत अब अधिकांश व्यवसायों के लिए एक एकल प्रवर्तन कार्रवाई की लागत से लगातार कम है।
एक वेबसाइट को गोपनीयता के अनुरूप बनाने में कितना खर्च आता है
वेबसाइट की जटिलता, अनुपालन की वर्तमान स्थिति और शामिल न्यायालयों के आधार पर लागतें काफी भिन्न होती हैं। 2026 में एक मध्यम आकार की वेबसाइट के लिए एक उचित लागत विवरण:
- सहमति प्रबंधन प्लेटफ़ॉर्म: ट्रैफ़िक वॉल्यूम और सुविधाओं के आधार पर प्रति माह कुछ सौ डॉलर तक मुफ्त
- गोपनीयता नीति का मसौदा तैयार करना या कानूनी समीक्षा: क्षेत्राधिकार की जटिलता के आधार पर $500 से $5,000+
- तकनीकी कार्यान्वयन (डेवलपर समय): एक मानक CMS-आधारित साइट के लिए 10 से 40 घंटे
- चल रही अनुपालन निगरानी: स्वचालित स्कैनिंग टूल के लिए $100 से $500/माह
जटिल डेटा पारिस्थितिकी तंत्र वाले उद्यमों के लिए, लागतें काफी बढ़ जाती हैं। गोपनीयता-के-बुनियादी ढांचे में बदलाव का मतलब है कि अनुपालन तेजी से एक उत्पाद और इंजीनियरिंग बजट लाइन है, न कि केवल एक कानूनी [5]।
अपनी साइट पर गोपनीयता अनुपालन लागू करने का सबसे आसान तरीका क्या है
सबसे व्यावहारिक शुरुआती बिंदु एक सहमति प्रबंधन प्लेटफ़ॉर्म (CMP) तैनात करना है जो कुकी सहमति, वरीयता भंडारण, GPC सिग्नल पहचान और सहमति लॉगिंग को स्वचालित रूप से संभालता है। एक CMP सहमति तर्क को हाथ से कोड करने की आवश्यकता को समाप्त करता है और यह सुनिश्चित करता है कि सहमति वास्तुकला नियामक परिवर्तनों के साथ तालमेल बिठाए।
Biscotti CMP ऐसा ही एक प्लेटफ़ॉर्म है जिसे आधुनिक सहमति प्रबंधन की तकनीकी आवश्यकताओं को संभालने के लिए डिज़ाइन किया गया है, जिसमें GPC सिग्नल पहचान, उद्देश्य के अनुसार दानेदार सहमति, और समान-प्रमुख ऑप्ट-आउट तंत्र शामिल हैं जिनकी अब नियामकों को अपेक्षा है [8][9]।
एक CMP के अलावा, कार्यान्वयन चेकलिस्ट में शामिल हैं:
- आपकी साइट पर वर्तमान में लोड हो रही सभी तृतीय-पक्ष स्क्रिप्ट और कुकीज़ का ऑडिट करें
- प्रत्येक कुकी को उद्देश्य के अनुसार वर्गीकृत करें (सख्ती से आवश्यक, विश्लेषण, विपणन, प्राथमिकताएं)
- सहमति दिए जाने से पहले गैर-आवश्यक स्क्रिप्ट को लोड होने से रोकें
- प्रलेखित प्रतिक्रिया वर्कफ़्लो के साथ एक डेटा विषय अधिकार अनुरोध फ़ॉर्म लागू करें
- वर्तमान प्रथाओं और लागू कानूनों को प्रतिबिंबित करने के लिए अपनी गोपनीयता नीति को अपडेट करें
- डार्क पैटर्न (असममित बटन, भ्रमित करने वाली भाषा, पहले से टिके हुए बॉक्स) के लिए अपने सहमति इंटरफ़ेस का परीक्षण करें
क्या छोटे व्यवसायों के लिए बड़े कंपनियों की तुलना में अलग गोपनीयता आवश्यकताएं हैं
छोटे व्यवसायों को श्रेणीबद्ध रूप से छूट नहीं दी जाती है, लेकिन कई कानूनों में आकार-आधारित सीमाएं शामिल होती हैं। उदाहरण के लिए, CCPA उन व्यवसायों पर लागू होता है जिनकी वार्षिक सकल आय $25 मिलियन से अधिक होती है, या जो सालाना 100,000 या अधिक उपभोक्ताओं की व्यक्तिगत जानकारी खरीदते, बेचते या साझा करते हैं, या व्यक्तिगत जानकारी बेचने से वार्षिक राजस्व का 50% या अधिक प्राप्त करते हैं।
इसके विपरीत, GDPR किसी भी संगठन पर लागू होता है जो EU व्यक्तिगत डेटा को संसाधित करता है, चाहे उसका आकार कुछ भी हो, हालांकि यह बहुत छोटे संगठनों को कुछ रिकॉर्ड-कीपिंग आवश्यकताओं से छूट देता है।
छोटे व्यवसायों के लिए व्यावहारिक मार्गदर्शन:
- यदि आपकी साइट Google Analytics या किसी भी विज्ञापन रिटारगेटिंग का उपयोग करती है, तो कंपनी के आकार की परवाह किए बिना GDPR सहमति आवश्यकताएं लागू होती हैं
- यदि आप महत्वपूर्ण कैलिफ़ोर्निया ट्रैफ़िक के साथ एक अमेरिकी-आधारित ई-कॉमर्स साइट संचालित करते हैं, तो सत्यापित करें कि क्या आप CCPA सीमाओं को पूरा करते हैं
- कानूनी सीमाओं से नीचे भी, एक बुनियादी गोपनीयता नीति और कार्यात्मक ऑप्ट-आउट तंत्र नियामक जोखिम को कम करता है और उपयोगकर्ता विश्वास बनाता है
गोपनीयता अनुपालन के साथ लोग जो सामान्य गलतियाँ करते हैं
ये वे त्रुटियाँ हैं जो 2026 में सबसे अधिक प्रवर्तन ध्यान आकर्षित करती हैं:
- असममित सहमति बटन: "सभी स्वीकार करें" को दृष्टिगत रूप से प्रमुख बनाना जबकि "सभी अस्वीकार करें" को छिपाना अब एक डार्क पैटर्न और अनुपालन विफलता के रूप में माना जाता है [9]
- अवरोधन के बिना सहमति: एक सहमति बैनर प्रदर्शित करना जबकि कोई भी विकल्प चुने जाने से पहले पृष्ठभूमि में तृतीय-पक्ष स्क्रिप्ट लोड होती हैं
- GPC संकेतों को अनदेखा करना: ब्राउज़र-स्तरीय ग्लोबल प्राइवेसी कंट्रोल संकेतों को वैध ऑप्ट-आउट अनुरोधों के रूप में पहचानने में विफलता [8]
- पुराने विक्रेता सूचियाँ: गोपनीयता नीतियां उन प्रोसेसर को सूचीबद्ध करती हैं जिनका अब उपयोग नहीं किया जाता है, या नए को छोड़ देती हैं
- कोई प्रलेखित प्रतिधारण नीति नहीं: परिभाषित प्रतिधारण अवधियों के बिना डेटा एकत्र करना GDPR के भंडारण सीमा सिद्धांत का उल्लंघन करता है
- अनुपालन को एक बार की परियोजना के रूप में मानना: गोपनीयता दायित्व कानूनों के विकसित होने के साथ बदलते हैं; 2024 का सेटअप 2026 की आवश्यकताओं को पूरा नहीं कर सकता है
विभिन्न देशों के अंतर्राष्ट्रीय उपयोगकर्ताओं को कैसे संभालें
अंतर्राष्ट्रीय ट्रैफ़िक वाली वेबसाइटों को भू-लक्षित सहमति तर्क की आवश्यकता होती है। जर्मनी के एक उपयोगकर्ता को किसी भी ट्रैकिंग शुरू होने से पहले GDPR-अनुपालन ऑप्ट-इन सहमति प्राप्त होनी चाहिए। कैलिफ़ोर्निया के एक उपयोगकर्ता को "मेरी व्यक्तिगत जानकारी न बेचें या साझा न करें" सूचना और ऑप्ट-आउट तंत्र प्राप्त होना चाहिए। एक व्यापक गोपनीयता कानून के बिना एक क्षेत्राधिकार के उपयोगकर्ता को एक सरलीकृत सूचना प्राप्त हो सकती है।
इसके लिए आवश्यक है:
- उपयोगकर्ता क्षेत्राधिकार का पता लगाने के लिए IP-आधारित भू-स्थान
- सशर्त सहमति बैनर तर्क जो उपयुक्त संस्करण प्रदान करता है
- क्षेत्राधिकार द्वारा अलग सहमति रिकॉर्ड
- एक CMP जो एक साथ कई नियामक ढांचों का प्रबंधन करने में सक्षम है
EU डेटा अधिनियम की इंटरऑपरेबिलिटी आवश्यकताओं का मतलब यह भी है कि सहमति प्राथमिकताएं, जहां तकनीकी रूप से संभव हो, उन सेवाओं में पोर्टेबल होनी चाहिए जिनके साथ उपयोगकर्ता इंटरैक्ट करता है [5]।
अक्सर पूछे जाने वाले प्रश्न
प्रश्न: क्या मेरी वेबसाइट को कुकी बैनर की आवश्यकता है यदि मैं केवल आवश्यक कुकीज़ का उपयोग करता हूँ? उत्तर: नहीं। GDPR या अधिकांश राज्य कानूनों के तहत सख्ती से आवश्यक कुकीज़ को सहमति की आवश्यकता नहीं होती है। हालांकि, आपको अभी भी यह बताने वाली गोपनीयता सूचना की आवश्यकता है कि कौन सी कुकीज़ का उपयोग किया जाता है और क्यों।
प्रश्न: ग्लोबल प्राइवेसी कंट्रोल (GPC) सिग्नल क्या है? उत्तर: GPC एक ब्राउज़र-स्तरीय सिग्नल है जो उपयोगकर्ता की ऑप्ट-आउट वरीयता को वेबसाइटों को स्वचालित रूप से बताता है। कैलिफ़ोर्निया कानून और कई अन्य राज्य ढांचों के तहत, वेबसाइटों को GPC संकेतों को वैध ऑप्ट-आउट अनुरोधों के रूप में पहचानना और उनका सम्मान करना चाहिए [8]।
प्रश्न: मुझे अपनी गोपनीयता नीति को कितनी बार अपडेट करना चाहिए? उत्तर: अपनी गोपनीयता नीति की कम से कम सालाना समीक्षा करें और जब भी आप नए डेटा प्रोसेसर जोड़ते हैं, डेटा प्रथाओं को बदलते हैं, या जब आपके उपयोगकर्ताओं को प्रभावित करने वाला कोई नया कानून लागू होता है।
प्रश्न: क्या मैं एक मुफ्त कुकी सहमति प्लगइन का उपयोग कर सकता हूँ और फिर भी अनुपालन कर सकता हूँ? उत्तर: संभवतः, लेकिन मुफ्त टूल में अक्सर सहमति लॉगिंग, GPC पहचान और दानेदार उद्देश्य प्रबंधन की कमी होती है जिनकी 2026 के नियमों को आवश्यकता होती है। यह सत्यापित करें कि आप जिस भी टूल का उपयोग करते हैं वह उस पर निर्भर करने से पहले वर्तमान तकनीकी मानकों को पूरा करता है।
प्रश्न: "डिज़ाइन द्वारा गोपनीयता" क्या है और क्या यह मेरी वेबसाइट पर लागू होता है? उत्तर: डिज़ाइन द्वारा गोपनीयता का अर्थ है कि डेटा सुरक्षा को शुरू से ही सिस्टम में बनाना, बजाय इसके कि इसे बाद में जोड़ा जाए। EU डेटा अधिनियम और GDPR दोनों इस सिद्धांत को व्यक्तिगत डेटा को संसाधित करने वाले संगठनों के लिए एक कानूनी दायित्व के रूप में एम्बेड करते हैं [5]।
प्रश्न: क्या गोपनीयता नीति कुकी नीति के समान है? उत्तर: नहीं। एक गोपनीयता नीति सभी व्यक्तिगत डेटा संग्रह और प्रसंस्करण को कवर करती है। एक कुकी नीति विशेष रूप से उन कुकीज़ का वर्णन करती है जिनका आपकी साइट उपयोग करती है, उनका उद्देश्य, और उपयोगकर्ता उन्हें कैसे प्रबंधित कर सकते हैं। कई साइटें दोनों को एक दस्तावेज़ में जोड़ती हैं, जो स्वीकार्य है बशर्ते सभी आवश्यक जानकारी मौजूद हो।
प्रश्न: न्यूरल डेटा क्या है और 2026 में यह क्यों मायने रखता है? उत्तर: न्यूरल डेटा मस्तिष्क गतिविधि या न्यूरोलॉजिकल संकेतों से प्राप्त जानकारी को संदर्भित करता है। कनेक्टिकट ने इसे 1 जुलाई, 2026 तक संवेदनशील व्यक्तिगत जानकारी के रूप में स्पष्ट रूप से वर्गीकृत किया, जिसका अर्थ है कि उन्नत बायोमेट्रिक या न्यूरो-डेटा प्रौद्योगिकियों का उपयोग करने वाली साइटों को उच्च सुरक्षा मानकों को लागू करना होगा [8]।
प्रश्न: मुझे डेटा विषय एक्सेस अनुरोध का जवाब देने में कितना समय लगता है? उत्तर: GDPR के तहत, मानक प्रतिक्रिया समय एक कैलेंडर माह है, जिसे जटिल अनुरोधों के लिए दो अतिरिक्त महीनों तक बढ़ाया जा सकता है। कैलिफ़ोर्निया के CPRA को 45 दिनों के भीतर प्रतिक्रिया की आवश्यकता होती है, जिसमें 45-दिवसीय विस्तार उपलब्ध होता है।
निष्कर्ष
2026 के लिए अपनी वेबसाइट को अनुकूलित करना: वैश्विक गोपनीयता अनुपालन का भविष्य अब एक कानूनी चेकबॉक्स अभ्यास नहीं है। यह एक उत्पाद और इंजीनियरिंग प्रतिबद्धता है जो सहमति इंटरफ़ेस डिज़ाइन से लेकर डेटा वास्तुकला, विक्रेता प्रबंधन और चल रही निगरानी तक चलती है।
वेबसाइट मालिकों और डेवलपर्स के लिए कार्रवाई योग्य अगले कदम:
- यह मैप करने के लिए एक पूर्ण कुकी और डेटा प्रवाह ऑडिट करें कि क्या एकत्र किया जाता है, किसके द्वारा, और किस कानूनी आधार पर
- एक सहमति प्रबंधन प्लेटफ़ॉर्म जैसे Biscotti CMP तैनात करें जो GPC संकेतों, समान-प्रमुख ऑप्ट-आउट और बहु-क्षेत्राधिकार तर्क का समर्थन करता है
- नए राज्य कानूनों और संवेदनशील डेटा श्रेणियों सहित 2026 के दायित्वों को प्रतिबिंबित करने के लिए अपनी गोपनीयता नीति को अपडेट करें
- नियामकों द्वारा ऐसा करने से पहले डार्क पैटर्न के लिए अपने सहमति इंटरफ़ेस का परीक्षण करें
- नए दायित्वों को लागू होने पर पकड़ने के लिए, कम से कम सालाना, एक नियमित अनुपालन समीक्षा चक्र स्थापित करें
जो संगठन गोपनीयता अनुपालन को कागजी कार्रवाई के बजाय बुनियादी ढांचे के रूप में मानते हैं, वे प्रवर्तन जांच, उपयोगकर्ता विश्वास और नियामक वातावरण के लिए बेहतर स्थिति में होंगे जो 2026 से आगे विकसित होता रहेगा।
संदर्भ
[2] Global Data Privacy Laws 2026 - https://www.kiteworks.com/regulatory-compliance/global-data-privacy-laws-2026/ [3] Global Privacy Watchlist - https://www.mayerbrown.com/en/insights/publications/2026/01/global-privacy-watchlist [4] Global Privacy Compliance Trends In 2026 - https://www.schellman.com/blog/privacy/global-privacy-compliance-trends-in-2026 [5] Data Privacy Ai Regulatory And Compliance Update 2026 - https://www.kasowitz.com/media/viewpoints/data-privacy-ai-regulatory-and-compliance-update-2026/ [6] The 5 Trends Shaping Global Privacy And Enforcement In 2026 - https://www.onetrust.com/blog/the-5-trends-shaping-global-privacy-and-enforcement-in-2026/ [7] International Lawyers Guide Data Privacy Laws 2026 Navigating 50 Plus Jurisdictions - https://globallawlists.org/insights/international-lawyers-guide-data-privacy-laws-2026-navigating-50-plus-jurisdictions [8] Privacy Laws 2026 - https://secureprivacy.ai/blog/privacy-laws-2026 [9] Privacy Enforcement Surging 2026 - https://trustarc.com/resource/privacy-enforcement-surging-2026/