
クイックアンサー: コンプライアンスに基づく同意ワークフローのためのGoogleタグマネージャーのマスターには、GoogleのConsent Mode v2を設定し、認定された同意管理プラットフォームを接続し、ユーザーが許可を与えるまでタグをブロックするためにGTMの組み込みの同意初期化トリガーを使用することが必要です。正しく行えば、この設定はGDPR、CCPA、GoogleのEUユーザー同意ポリシーを同時に満たし、意味のある測定データを保持します。
主なポイント
- Consent Mode v2は、広告主に元の
ad_storageおよびanalytics_storageシグナルを超えたより詳細な制御を提供する新しいパラメータad_user_dataとad_personalizationを導入します [1] - GTMの同意初期化トリガーは、他のすべてのトリガーの前に発火し、同意状態が確立される前にタグが実行されないことを保証します [2]
- 組み込みの同意チェックを持つタグは、同意が拒否された場合に匿名化されたピング(クッキーではない)を送信し、統計データモデリングを可能にします [3]
- GTMで同意を正しく実装しないと、組織は規制上の罰金やGoogle広告のパーソナライズ機能の喪失にさらされる可能性があります [1]
- GTMの同意概要ページでは、コンテナ全体の同意設定を一括編集でき、設定エラーを減少させます [2]
- Biscotti CMPのような認定CMPは、GTMと直接統合して同意シグナルの配信を自動化できます
- 公開前にGTMプレビューモードで同意ワークフローをテストすることは、誤設定されたタグ発火ルールをキャッチするために不可欠です
- Eコマースサイトは、購入およびリマーケティングタグが最も同意に敏感なタグタイプの一部であるため、リスクが高まります
Googleタグマネージャーとは何か、同意とどのように連携するのか
Googleタグマネージャー(GTM)は、ウェブサイトの所有者がサイトコードを直接変更することなく、JavaScriptスニペット(タグ)を展開および管理できるタグ管理システムです。同意の文脈において、GTMは施行レイヤーとして機能します。これは、同意管理プラットフォームから同意シグナルを受信し、それらのシグナルを使用してどのタグが発火することを許可されるかを決定します。
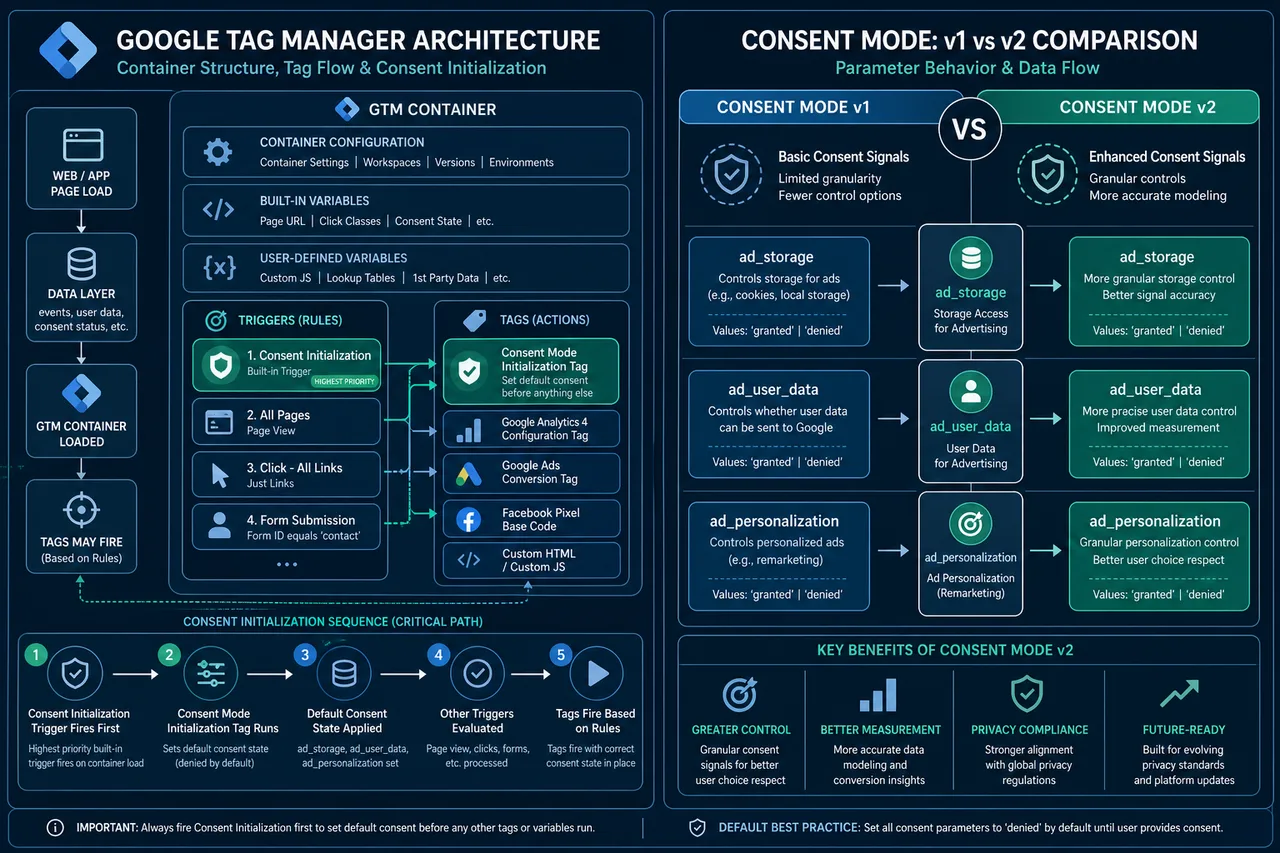
ユーザーがページにアクセスすると、次のシーケンスが発生します:
- GTMコンテナが読み込まれます
- 同意初期化トリガーが発火し、他のタグが実行される前に初期同意状態を設定します [2]
- CMPバナーが表示され、ユーザーの選択をキャッチします
- 同意シグナルがGTMのデータレイヤーにプッシュされます
- 同意要件を持つタグは現在の状態を確認し、発火するかブロックされたままとなります
このアーキテクチャは、GTM自体が同意を収集するのではなく、同意を読み取り施行することを意味します。CMPはユーザーの好みをキャッチし、保存する責任があります。
Consent Mode v1とv2の違いは何か
Consent Mode v2は、元のフレームワークの重要な拡張であり、その違いを理解することは、コンプライアンスに基づく同意ワークフローのマスターを目指す人にとって不可欠です。
Consent Mode v1は、次の2つのパラメータをカバーしていました:
ad_storage: 広告クッキーを制御しますanalytics_storage: 分析クッキーを制御します
Consent Mode v2は、次の2つの追加パラメータを追加します [1]:
ad_user_data: ユーザーデータが広告目的でGoogleに送信されるかどうかを制御しますad_personalization: データがパーソナライズ広告に使用されるかどうかを制御します
実際の結果として、v1のみを実装した広告主は、GoogleのEUユーザー同意ポリシーに完全に準拠していないことになります。2024年3月以降、GoogleはEEAトラフィックのためにv2の採用を要求し、オーディエンスベースの機能やコンバージョンモデリングへのアクセスを維持するために必要です。v1構成をまだ使用しているサイトは、アップグレードを緊急の是正タスクとして扱うべきであり、オプションの強化とは見なすべきではありません。
GoogleタグマネージャーでConsent Modeを設定する方法
GTMでConsent Modeを設定することは、構造化されたプロセスです。各ステップは前のステップに基づいており、いずれかのステップをスキップすると、通常は後で診断が難しい静かな失敗が発生します。
ステップ1: 互換性のあるCMPを選択してインストールする GTM統合とConsent Mode v2をネイティブにサポートするCMPを選択します。Biscotti CMPは、同意シグナルの注入を自動的に処理するGTMネイティブの統合を提供します。
ステップ2: 同意初期化トリガーを設定する
GTMで、gtag('consent', 'default', {...})を使用してデフォルトの同意状態を設定するタグを作成します。それを同意初期化トリガーに割り当てて、他のすべてのタグの前に発火するようにします [2]。
ステップ3: 保守的なデフォルトを設定する
EEAユーザーのすべての同意パラメータを'denied'にデフォルト設定します。これにより、ユーザーが選択を行う前にデータが収集されないことが保証されます。
ステップ4: データレイヤーを介して同意の更新をプッシュする
ユーザーが受け入れるか拒否する際に、CMPはgtag('consent', 'update', {...})コールをプッシュする必要があります。GTMはこれを読み取り、リアルタイムでタグの動作を調整します。
ステップ5: Googleタグの組み込み同意チェックを確認する Google Ads、GA4、Floodlightタグには組み込みの同意チェックが含まれています。これらがGTM内のタグの詳細設定で有効になっていることを確認します [3]。
ステップ6: 同意概要ページを使用する GTMの同意概要ページは、すべてのタグとその同意設定を一つのビューで表示し、未設定のタグを特定し、一括編集を適用するのを簡単にします [2]。
GTMをGDPRおよびCCPAに準拠させる方法
GTMを通じてGDPRおよびCCPAに準拠するには、技術的な設定と法的な責任の両方に対処する必要があります。GTMの設定は技術的な施行を扱い、法的義務はGTMだけでは満たせない組織のポリシーを必要とします。
GDPR(EEAユーザー)について:
- 同意が与えられる前に、デフォルトを
'denied'に設定したConsent Mode v2を実装する - CMPが同意を記録し、タイムスタンプとバージョン番号を保存することを確認する
- ユーザーがオプトアウトした際にタグブロックを再トリガーして同意の撤回を尊重する
CCPA(カリフォルニアユーザー)について:
- 「私の個人情報を販売または共有しない」というメカニズムを提供する
- 第三者とデータを共有するGTMタグをCCPAオプトアウトシグナルにマッピングする
- CCPAはオプトアウトモデルで運用されており、GDPRのオプトイン要件とは異なることに注意する
2023年にarXivに発表された研究論文は、GTMの実装が十分な同意なしに個人データを共有した具体的な事例を特定し、誤設定されたコンテナが通常法的リスクの源であることを強調しています [4]。
一般的な間違い: GDPRの同意ロジックをグローバルに適用するのではなく、地理的にターゲットを絞ること。法的に必要のない米国のユーザーに対して厳格な同意ゲートを提供することは、コンプライアンスの利益なしに不必要な摩擦を生み出します。
GTMと統合するための最良の同意管理プラットフォーム
GTM統合に適したCMPは、Consent Mode v2、IAB透明性および同意フレームワーク(TCF)v2.0をサポートし、ネイティブGTMタグまたはデータレイヤー統合を提供するものです [3]。
Biscotti CMPは、GTMベースの展開のために特別に設計されており、データレイヤーへの同意シグナルの自動注入と事前構築されたGTMタグテンプレートを提供します。これにより、手動のgtagスクリプトが不要になり、誤設定のリスクが減少します。異なるドメインで複数のGTMコンテナを管理する組織にとっては、マルチプロパティサポートと集中管理された同意ログが特に価値があります。
任意のCMPを評価する際には、次のことを確認してください:
- Consent Mode v2の4つのパラメータすべてに対するネイティブサポート
- EEA準拠のためのTCF v2.0認証
- 規制当局に同意記録を示すための監査ログ機能
- 地域ごとに異なる同意体験を提供するための地理的ターゲティング
ユーザーが同意するまでタグをブロックする方法
GTMでは、タグをブロックするために2つの補完的なメカニズムを使用できます:組み込みの同意チェックとトリガー条件です。
組み込みの同意チェックは、Google自身のタグ(GA4、Google Adsコンバージョントラッキングなど)で利用可能です。有効にすると、タグは現在の同意状態に基づいて発火しないか、制限されたクッキーなしのモードで発火します [3]。
トリガーベースのブロッキングは、組み込みの同意ロジックを欠くサードパーティタグに適用されます。アプローチは次のとおりです:
- 特定の同意付与データレイヤーイベントの後にのみ発火するカスタムイベントトリガーを作成します
- ページ読み込み時に発火する例外トリガーを追加して、デフォルトでタグをブロックします
- GTMのタグシーケンシングまたはトリガーグループを使用して、正しい発火順序を強制します
明示的な同意なしに決して発火してはならないタグ(たとえば、リマーケティングピクセルやセッション記録ツール)については、トリガーベースのブロッキングがより信頼できる方法です。これは、タグベンダーの内部同意実装に依存しないためです。
Googleタグマネージャーで同意を実装しないとどうなるか
GTMで同意の実装をスキップすると、規制上、商業上、技術上の3つのカテゴリにわたる結果が生じます。
規制: GDPRの罰金は、世界の年間売上高の4%または2000万ユーロのいずれか高い方に達する可能性があります。CCPAの罰金は違反ごとに評価されます。研究では、同意なしに個人データを送信した実際のGTM展開が文書化されており、明確な法的リスクを生じさせています [4]。
商業: Googleは、EEAユーザーの広告パーソナライズとコンバージョンモデリングを有効にするために同意シグナルを要求します。Consent Mode v2がないと、広告主はオーディエンスターゲティング機能へのアクセスを失い、帰属データが劣化します [1]。
技術: 同意モードのデフォルトがない場合、タグはすべてのユーザーに対してページ読み込み時に即座に発火し、これが禁止されている管轄区域のユーザーを含みます。これはグレーゾーンではなく、GoogleのEUユーザー同意ポリシーの違反です [1]。
"組み込みの同意チェックを持つタグは、同意が拒否された場合にクッキーを保存しませんが、データモデリングを可能にするために匿名化されたピングを送信することがあります。" Googleタグマネージャーのドキュメント [3]
同意バナーなしでGoogleタグマネージャーを使用できますか?
GTMは技術的には同意バナーなしで展開できますが、法的に許可されるのは特定の狭い状況のみです。
同意バナーは必要ありません:
- サイトがEEA、UK、または他の同意法管轄区域のユーザーを提供しない場合
- 展開されたすべてのタグが個人データを収集せず、非必須クッキーを設定しない場合
- サイトが厳密に必要なクッキーのみを使用している場合(たとえば、セッション認証)
分析、広告、またはパーソナライズタグを実行しているほぼすべてのサイトでは、EEAトラフィックに対して同意バナーが法的に必要です。GA4やGoogle Adsタグを実行しながら同意バナーなしでGTMを運営することは、GDPRの合法的な根拠要件の違反となります。
エッジケース: トラッキングタグやサードパーティスクリプトがない純粋に情報提供のサイトは、同意バナーなしでGTMを運営できます(たとえば、構造化データやサーバーサイドレンダリングを介したA/Bテストを管理するために)が、個人データが処理されない限りです。
GTMでの同意ワークフローを公開前にテストする方法
GTMのプレビューモードは、主要なテストツールです。これにより、開発者はどのタグが発火したか、どのトリガーがアクティブになったか、各瞬間にデータレイヤーに何が含まれていたかを確認できます。すべての変更をライブユーザーに公開することなく行えます。
テストチェックリスト:
- 同意初期化タグがプレビューモードのタイムラインで他のすべてのタグの前に発火することを確認する
- 同意拒否をシミュレートし、非必須タグが発火しないことを確認する
- 同意付与をシミュレートし、更新イベントの直後に適切なタグが発火することを確認する
- 同意状態がページナビゲーションを超えて持続することを確認する(ランディングページだけでなく)
- ブラウザの開発者ツールを使用して、同意が与えられる前にクッキーが設定されていないことを確認する
- データレイヤープッシュに4つのConsent Mode v2パラメータがすべて存在することを確認する
複数の管轄区域のサイトでは、VPNまたは地理シミュレーションツールを使用して、EEAのユーザーがオプトインフローを受け取り、他の地域のユーザーが適切な体験を受け取ることを確認します。
なぜ私のConsent ModeがGoogleタグマネージャーで機能しないのか
GTMでConsent Modeが静かに失敗する最も一般的な理由は、デフォルトの同意状態が他のタグがすでに発火した後に設定されることです。これは、同意初期化トリガーが使用されていない場合や、CMPスクリプトがGTMコンテナの後に非同期で読み込まれる場合に発生します。
診断手順:
- GTMプレビューモードを開き、サマリータイムラインでタグの発火順序を確認する
- 同意デフォルトタグが位置1で発火し、DOM ReadyまたはWindow Loadedイベントの前であることを確認する
- データレイヤーで
gtag('consent', 'default', ...)およびgtag('consent', 'update', ...)イベントを確認する - CMPがデータレイヤーを介して同意シグナルを注入していることを確認し、GTMをバイパスする直接の
gtagコールを使用していないことを確認する - Googleタグで、「同意概要を有効にする」がタグの詳細設定でチェックされていることを確認する [2]
よくあるエッジケース: 開発者がデスクトップ用にConsent Modeを正しく設定しているが、別のAMPまたはモバイルウェブコンテナが存在し、同意設定がまったくないことを忘れる。
GTM同意ワークフローを設定するのに弁護士は必要か
GTMおよびConsent Modeの技術的設定には弁護士は必要ありません。しかし、その設定を通知する法的決定、どの法的根拠が適用されるか、「正当な利益」とは何か、同意通知の文言はどうあるべきかについては、資格のある法的レビューが役立ちます。
具体的には、法的助言を求めるべき事項:
- 同意バナーで参照されるプライバシーポリシーおよびクッキーポリシーの草案作成
- いかなる処理活動に対しても正当な利益が適用されるかどうかの判断
- タグベンダーとのデータ処理契約のレビュー
- 特定のタグタイプが適用法の下で明示的な同意を必要とするかどうかの評価
GTMの設定は、法務およびコンプライアンスチームが行った決定を実装します。開発者は、これらの実質的な法的判断を一方的に行うべきではありません。
EコマーストラッキングのためのGoogleタグマネージャー同意
Eコマースサイトは、購入トラッキング、リマーケティング、およびカスタマーマッチタグが最もデータ集約的で法的に敏感なため、GTMで最も複雑な同意シナリオに直面します。
Eコマースにおける重要な考慮事項:
- GA4強化Eコマースイベント(購入、カートに追加、チェックアウト開始)は、
analytics_storage同意に関連しています。拒否された場合、これらのイベントはユーザー識別子が付与されずに発火しません [3]。 - Google Adsコンバージョンタグは、Consent Mode v2の下で
ad_storageおよびad_user_dataの同意を両方とも必要とします [1]。 - カスタマーマッチのアップロードは、ユーザーデータをGoogleに提出する前に明示的な同意シグナルを必要とします [3]。
- リマーケティングタグは
ad_personalization同意に依存しており、それがないとユーザーはリマーケティングリストに追加できません。
Eコマースオペレーターにとって、適切な同意実装のビジネスケースは明確です:それがなければ、コンバージョンモデリングが劣化し、リマーケティングオーディエンスが縮小し、帰属データが信頼できなくなります。Consent Modeの匿名化されたピングメカニズムは、拒否された同意を部分的に補償し、統計モデリングを可能にしますが、実際の同意の代わりにはなりません [3]。
GTM同意設定をどのくらいの頻度で更新すべきか
GTMの同意設定は、次のいずれかが発生するたびにレビューが必要です:
- GoogleがConsent Modeの新しいバージョンをリリースするか、新しいパラメータを追加する
- サイトが運営されている管轄区域で新しいプライバシー規制が発効する
- 個人データを処理する新しいタグがGTMコンテナに追加される
- CMPベンダーがGTM統合の主要な更新をリリースする
- データ保護当局がタグベースのトラッキングに影響を与える新しいガイダンスを発行する
基本的な基準として、アクティブな広告および分析スタックを持つサイトに対して、GTM同意概要ページの四半期ごとの監査は合理的な最小限です。高トラフィックのEコマースサイトや複数の管轄区域で運営されているサイトは、より頻繁にレビューする必要があります。
非準拠のGTM実装に対する罰則は何か
非準拠のGTM実装に対する罰則は、適用されるプライバシー規制の下で評価され、GTM自体に対してではありません。このプラットフォームはツールであり、責任はデータ管理者(ウェブサイト運営者)にあります。
GDPR: 深刻な違反に対して、最大2000万ユーロまたは世界の年間売上高の4%のいずれか高い方。監督当局は、違法なクッキーおよびトラッキングの実装に関連して特に罰金を発行しています。
CCPA/CPRA: 意図的な違反ごとに最大7500ドルの民事罰。カリフォルニアプライバシー保護局には、監査および施行の権限があります。
Google自身の施行: GoogleのEUユーザー同意ポリシーに準拠しない場合、広告パーソナライズおよび測定機能の喪失が生じ、これは規制措置とは独立した重大な商業的罰則です [1]。
GTMのプライバシーリスクに関するarXivの研究は、同意なしに個人データが送信された具体的な例を見つけ、これらが理論的なリスクではないことを強調しています [4]。
FAQ
Q: GTMの同意初期化トリガーとは何ですか?
A: それは、コンテナ内の他のすべてのトリガーの前に発火し、タグが実行される前に同意デフォルトが設定されることを保証する特別なGTMトリガーです。これは、同意状態を読み取るまたは書き込むタグにとって不可欠です [2]。
Q: Consent Mode v2はv1を完全に置き換えますか?
A: はい。Consent Mode v2は現在の標準であり、元の2つのパラメータにad_user_dataおよびad_personalizationパラメータを追加します。v1のままのサイトは、Google広告機能へのアクセスを維持するためにアップグレードする必要があります [1]。
Q: GTMは非Googleタグの同意を施行できますか?
A: GTMはトリガー条件と例外トリガーを使用して非Googleタグをブロックできますが、それらのタグには組み込みの同意チェックがありません。ブロッキングロジックは、GTM内で手動で設定する必要があります。
Q: ad_storageとad_user_dataの違いは何ですか?
A: ad_storageは、ユーザーのデバイスに広告クッキーが設定されるかどうかを制御します。ad_user_dataは、ユーザーデータ(ハッシュ化されたメールアドレスなど)が広告目的でGoogleのサーバーに送信されるかどうかを制御します [1]。
Q: GTMプレビューモードは同意テストに十分ですか?
A: プレビューモードは主要なツールですが、同意前にクッキーが設定されていないことや、ネットワークリクエストに個人識別子が含まれていないことを確認するためにブラウザの開発者ツールで補完する必要があります。
Q: 同意を拒否することは、Googleが全くデータを受け取らないことを意味しますか?
A: いいえ。同意が拒否された場合、組み込みの同意チェックを持つGoogleタグは、匿名化されたクッキーなしのピングをGoogleのサーバーに送信することがあります。これらのピングは統計モデリングを可能にしますが、個人識別子は含まれません [3]。
Q: IAB TCFとは何で、GTMにとってなぜ重要ですか?
A: IAB透明性および同意フレームワーク(TCF)v2.0は、CMPと広告技術ベンダー間で同意シグナルを伝達するための業界標準です。GTMはTCF v2.0と統合されており、同意の決定がGoogleサービスに正しく渡されることを保証します [3]。
Q: 異なる国のために別々のGTMコンテナが必要ですか?
A: 必ずしも必要ではありません。単一のコンテナは、地理的ターゲティング変数と条件付きタグロジックを使用して異なる同意体験を提供できます。異なるチームが異なる地域プロパティを管理する場合、別々のコンテナが便利です。
Q: タグベンダーがConsent Modeをサポートしていない場合はどうすればよいですか?
A: 適切な同意イベントが発火するまで、タグを完全にブロックするためにGTMトリガー条件を使用します。ベンダーのタグに自己調整を頼らないでください。
Q: Biscotti CMPはGTMとどのように統合されますか?
A: Biscotti CMPは、データレイヤーにConsent Mode v2シグナルを自動的にプッシュするGTMネイティブの統合を提供し、手動のgtagスクリプトが不要になり、設定エラーが減少します。
結論
コンプライアンスに基づく同意ワークフローのためのGoogleタグマネージャーのマスターは、一度きりの設定タスクではなく、継続的な運用の規律です。技術的な基盤は明確です:保守的なデフォルトでConsent Mode v2を展開し、発火順序を施行するために同意初期化トリガーを使用し、Biscotti CMPのような有能なCMPを接続し、同意概要ページを定期的に監査します。
実行可能な次のステップ:
- 現在のGTMコンテナを同意概要ページを使用して監査し、同意設定が欠けているタグを特定する
- データレイヤーに
ad_user_dataおよびad_personalizationパラメータがあることを確認して、Consent Mode v2を実行していることを確認する - 同意初期化トリガーがGTMプレビューモードの発火タイムラインの最初のイベントであることを確認する
- 組み込みの同意チェックが利用できない場合、手動のトリガーベースのブロッキングを行うためにすべての非Googleタグをレビューする
- 新しいタグの追加や規制の変更に合わせて、四半期ごとの同意設定レビューをスケジュールする
- 同意通知の文言と法的根拠の決定が最新であることを確認するために法的助言を求める
同意設定をコンプライアンスのチェックボックスとして扱う組織は、ギャップに直面します。標準のGTMガバナンスプロセスに組み込む組織は、プライバシーの状況が進化し続ける中で、規制上の地位とデータの質を維持します。
参考文献
[1] support.google - https://support.google.com/tagmanager/answer/13695607?hl=en&utm_source=openai
[2] support.google - https://support.google.com/tagmanager/answer/10718549?hl=en&utm_source=openai
[3] support.google - https://support.google.com/tagmanager/answer/12329599?hl=en&utm_source=openai
[4] arxiv - https://arxiv.org/abs/2312.08806?utm_source=openai
[5] Watch - https://www.youtube.com/watch?v=A0NSEddMHl0&utm_source=openai