
Greitas atsakymas: Tamsūs modeliai slapukų juostose yra tyčiniai dizaino pasirinkimai, kurie manipuliuoja vartotojais, kad jie priimtų sekimo slapukus, kuriuos kitaip atmestų. Jie pažeidžia GDPR ir panašius privatumo įstatymus, nes sumažina laisvai duotą, informuotą sutikimą. Šių modelių identifikavimas ir pašalinimas reikalauja struktūrizuoto jūsų juostos vizualinės hierarchijos, kalbos ir atsisakymo mechanizmų audito, po kurio seka perprojektavimas, kuris priėmimą ir atmetimą traktuoja kaip vienodai prieinamus pasirinkimus.
Pagrindiniai išsinešimai
- Tamsūs modeliai slapukų juostose apima vizualinę asimetriją, iš anksto pažymėtas dėžutes, paslėptus atsisakymo nuorodas ir emocijas manipuliuojančią kalbą.
- Pagal GDPR, sutikimas, gautas per apgaulingą dizainą, yra teisiškai negaliojantis, todėl organizacijos susiduria su didelėmis baudomis ir vykdymo veiksmais.
- Europos duomenų apsaugos valdyba (EDPB) oficialiai klasifikavo šešis tamsių modelių tipus, susijusius su sutikimo sąsajomis.
- Reguliuotojai, įskaitant Prancūzijos CNIL, išsiuntė oficialius pranešimus ir pradėjo vykdymo veiksmus prieš leidėjus, naudojančius manipuliacinius slapukų juostų dizainus [3].
- Kalifornijos privatumo apsaugos agentūra (CPPA) reikalauja „simetrijos pasirinkime“, tai reiškia, kad atmetimas turi būti toks pat lengvas kaip ir priėmimas [1].
- Atitinkanti slapukų juosta pateikia visas parinktis su vienodu vizualiniu svoriu, naudoja paprastą kalbą ir reikalauja ne daugiau žingsnių atsisakyti nei priimti.
- Audituojant jūsų juostą reikia patikrinti mygtukų kontrasto santykius, išankstinio pasirinkimo būsenas, atsisakymo žingsnių skaičių ir kalbos aiškumą.
- Tokie įrankiai kaip Biscotti CMP (www.biscotti-cmp.com) yra sukurti tam, kad padėtų svetainių savininkams kurti sutikimo sąsajas, atitinkančias dabartinius reguliavimo standartus.
- Indijos DPDPA sistema taip pat pradeda spręsti tamsių modelių klausimus sutikimo dizaino srityje, signalizuodama apie pasaulinį reguliavimo konvergenciją [6].
- Vartotojai gali apsaugoti save naudodami naršyklės plėtinius, blokuojančius sutikimo juostas, arba tiesiogiai pasiekdami slapukų nustatymų puslapius.
Kas yra tamsūs modeliai slapukų juostose
Tamsūs modeliai slapukų juostose yra tyčiniai sąsajos dizaino pasirinkimai, kurie nukreipia vartotojus link sutikimo su slapukų sekimu, priešingai jų tikriesiems pageidavimams. Vietoj to, kad pateiktų neutralų pasirinkimą, šie dizainai išnaudoja pažinimo šališkumus, vizualinę hierarchiją ir informacijos asimetriją, kad sukurtų sutikimą, kurio kitaip nebūtų [2].
Šis terminas buvo sukurtas UX dizainerio Harry Brignull, norint plačiau apibūdinti manipuliacinį dizainą, tačiau reguliuotojai nuo to laiko jį taiko konkrečiai sutikimo valdymo sąsajoms. Slapukų juostos kontekste tamsus modelis yra bet kuris dizaino elementas, kuris palengvina, pagreitina ar vizualiai išryškina priėmimą, palyginti su atmetimu.
Kodėl tai svarbu: Sutikimas, gautas per tamsius modelius, nėra galiojantis sutikimas pagal GDPR 7 straipsnį, kuris reikalauja, kad sutikimas būtų laisvai duotas ir aiškus. Juosta, kuri apgauna vartotojus spustelėti „Priimti viską“, neatitinka šio standarto, nepriklausomai nuo to, kaip techniškai pažangus yra pagrindinis sutikimo valdymo sistema [2].
Dažniausiai pasitaikantys tamsių modelių pavyzdžiai slapukų juostose
Kelios pasikartojančios tamsių modelių rūšys pasirodo slapukų juostose, o reguliuotojai jas dokumentavo vykdymo gairėse.
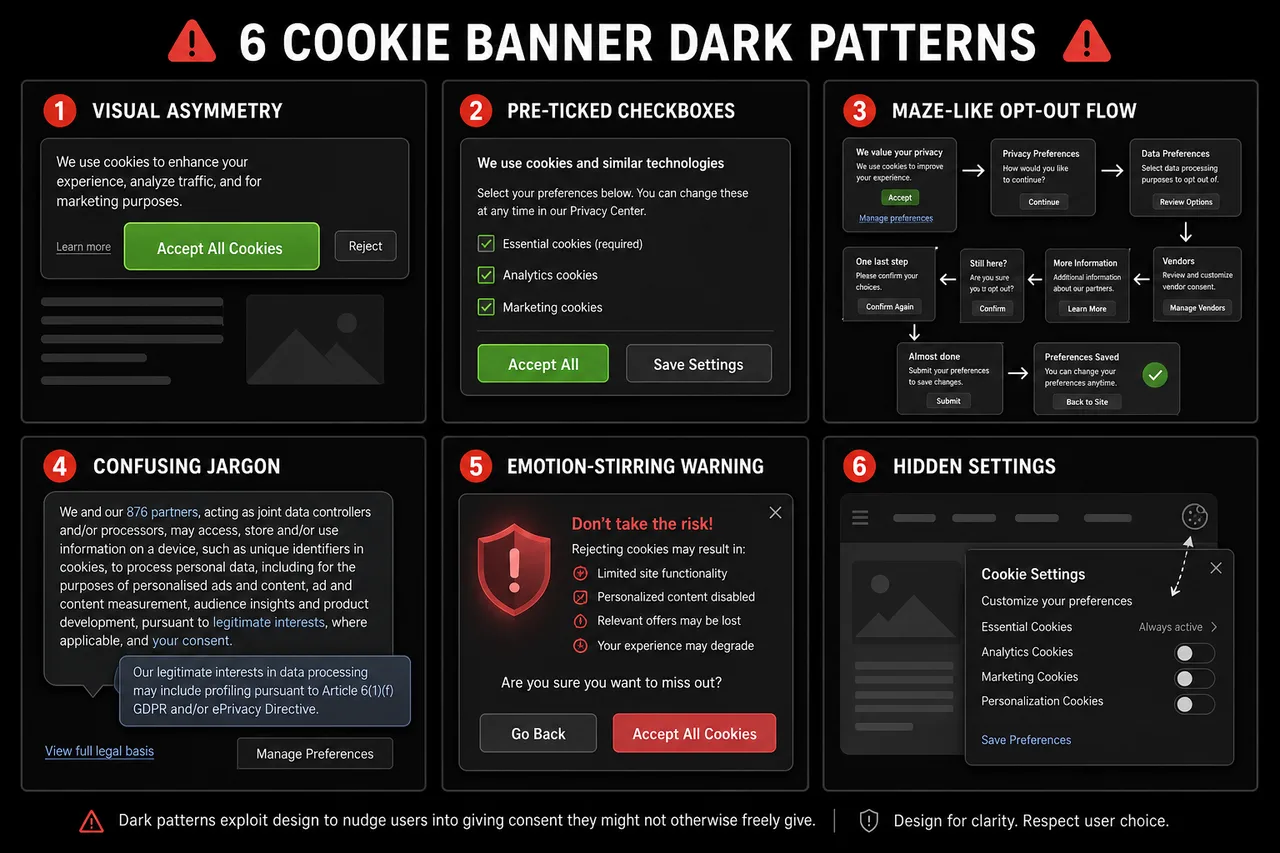
Dažniausiai cituojami pavyzdžiai apima:
- Vizualinė asimetrija: „Priimti viską“ mygtukas yra didelis, ryškiai spalvotas ir išryškintas, tuo tarpu „Atmesti“ arba „Tvarkyti nuostatas“ pasirodo kaip mažas pilkas nuoroda arba antrinis tekstas.
- Iš anksto pažymėtas sutikimas: Dėžutės neesminėms slapukų kategorijoms atvyksta iš anksto pažymėtos, reikalaujant, kad vartotojai aktyviai atžymėtų parinktis, o ne aktyviai prisijungtų.
- Patvirtinimo gėdinimas: Atmetimo parinktys pažymėtos kalba, sukeliančia kaltę, pvz., „Ne, ačiū, nenoriu geresnės patirties.“
- Trukdymas (roach motel): Priimti slapukus reikia vieno paspaudimo; sutikimo atšaukimas reikalauja naršyti per kelis meniu, dažnai paslėptus privatumo politikos puslapyje.
- Apgaulinga kalba: Neaiškūs terminai, tokie kaip „Sutinku su slapukais“, slepia, su kuo vartotojas iš tikrųjų sutinka, pažeidžiant informuoto sutikimo reikalavimą.
- Netikras skubėjimas: Juostos užsimena, kad svetainė neveiks, nebent slapukai bus priimti, net jei tai nėra tiesa [4].
EDPB klasifikavo tamsius modelius į šešis platesnius tipus: vartotojų perkrovimas perteklinėmis informacijos, esminių žingsnių praleidimas, emocijų sužadinimas, vartotojų pasirinkimų trukdymas, nekonsekventiška ar klaidinanti kalba ir sąsajos trukdymas per vizualinę manipuliaciją.
Kas daro slapukų juostą apgaulingą, o kas teisėtą
Slapukų juosta tampa apgaulinga, kai jos dizainas sistemingai palankiai vertina vieną rezultatą (priėmimą) prieš kitą (atmetimą) per priemones, kurios apeina racionalų sprendimų priėmimą. Teisėtas slapukų sutikimas, priešingai, pateikia pasirinkimus neutraliai ir užtikrina, kad vartotojai suprastų, su kuo sutinka.
| Ypatybė | Apgaulinga juosta | Atitinkanti juosta |
|---|---|---|
| Mygtuko vizualinis svoris | Priimti išryškintas, atmesti paslėptas | Vienodas vizualinis svoris abiem |
| Numatytoji būsena | Neesminiai slapukai iš anksto pažymėti | Visi neesminiai slapukai nepažymėti |
| Žingsniai atsisakyti | Daugiau paspaudimų per meniu | Tas pats žingsnių skaičius kaip priimant |
| Kalba | Neaiški, emocinė ar klaidinanti | Paprasta, konkreti ir neutrali |
| Sutikimo atšaukimas | Sunku rasti | Tiek pat lengva, kaip ir pradinė sutikimo suteikimas |
| Slapukų kategorijos | Sujungtos kartu | Granuliarios, atskirai paaiškintos |
CPPA „simetrijos pasirinkime“ principas aiškiai užfiksuoja šį skirtumą: jei vartotojas gali priimti visus slapukus vienu paspaudimu, jis taip pat turi galėti atmesti visus slapukus vienu paspaudimu [1].
Teisinės pasekmės naudojant tamsius modelius slapukų juostose
Naudojant tamsius modelius slapukų juostose gali būti negaliojamas sutikimas, sukelti reguliavimo baudas ir atskleisti organizacijas reputacijos žalai. Kadangi GDPR reikalauja, kad sutikimas būtų laisvai duotas ir aiškus, bet koks dizainas, kuris manipuliuoja vartotojais priimti slapukus, sukuria sutikimą, kuris neturi teisinio statuso [2].
Vykdymas nebėra teorinis. Prancūzijos CNIL išsiuntė oficialius pranešimus keliems svetainių leidėjams 2024 metų gruodį už manipuliacinius slapukų juostų dizainus, suteikdama jiems vieną mėnesį laikytis arba susidurti su sankcijomis [3]. Indijos DPDPA sistema vysto panašius reikalavimus, atspindinčius pasaulinę reguliavimo tendenciją, kuri vertina apgaulingą sutikimo dizainą kaip atskirą atitikties pažeidimą [6].
Pagrindinės teisinės rizikos:
- Baudos pagal GDPR gali siekti 4% pasaulinio metinio apyvartos arba 20 milijonų eurų, priklausomai nuo to, kas yra didesnė.
- Sutikimo įrašai, gauti per tamsius modelius, negali būti naudojami kaip teisinis pagrindas duomenų apdorojimui.
- Reguliuotojai gali reikalauti, kad organizacijos ištrintų duomenis, surinktus pagal negaliojantį sutikimą.
- Reputacijos žala dėl viešų vykdymo veiksmų gali paveikti vartotojų pasitikėjimą ir prekės ženklo vertę.
Kodėl įmonės naudoja tamsius modelius slapukų juostose
Įmonės naudoja tamsius modelius pirmiausia todėl, kad didesni sutikimo rodikliai tiesiogiai verčia į didesnes adresuojamas auditorijas elgsenos reklamai. Kai daugiau vartotojų priima sekimo slapukus, leidėjai ir reklamuotojai gauna prieigą prie turtingesnių duomenų baseinų, kas padidina reklamos pajamas ir tikslumo tikslinimą.
Komercinis paskatinimas yra realus: sutikimo rodikliai neesminiams slapukams gali dramatiškai skirtis priklausomai nuo juostos dizaino. Tačiau šis trumpalaikis pelnas turi ilgalaikę teisinę ir reputacinę riziką, kurią reguliuotojai vis labiau nenori ignoruoti [4].
Antrasis priežastis yra inertija. Daugelis organizacijų diegia slapukų juostas per trečiųjų šalių įrankius, nesilaikydamos numatytų konfigūracijų audito, kurios dažnai palankiai vertina maksimalų sutikimo surinkimą, o ne reguliavimo atitiktį.
Kaip audituoti savo svetainę dėl tamsių modelių
Audituoti slapukų juostą dėl apgaulingo dizaino reikia ištirti tiek vizualinį pateikimą, tiek funkcinę mechaniką. Svetainių savininkai ir kūrėjai gali atlikti struktūrizuotą peržiūrą be specializuotų įrankių, dirbdami per kontrolinį sąrašą.
Žingsnis po žingsnio audito procesas:
- Įkelkite juostą naujoje naršyklės sesijoje (inkognito režimas, be ankstesnių slapukų) ir užfiksuokite pirmą vizualinį įspūdį. Kuris mygtukas pirmiausia patraukia akį?
- Patikrinkite mygtukų kontrastą ir dydį. Išmatuokite spalvų kontrasto santykį tarp Priimti ir Atmesti mygtukų. Jie turėtų būti vizualiai lygiaverčiai.
- Skaičiuokite žingsnius atsisakyti. Spustelėkite per atmetimo srautą ir suskaičiuokite kiekvieną reikalaujamą veiksmą. Palyginkite tai su žingsnių skaičiumi, reikalingu priimti.
- Patikrinkite numatytąsias būsenas. Atidarykite slapukų nuostatų centrą ir patikrinkite, ar kokios nors neesminės kategorijos yra iš anksto pažymėtos.
- Perskaitykite kalbą. Identifikuokite bet kokį emocinį, neaiškų ar klaidinantį tekstą. Pakeiskite jį paprastais, konkrečiais aprašymais.
- Išbandykite atšaukimą. Bandykite atšaukti anksčiau duotą sutikimą. Jei tai reikalauja daugiau nei dviejų paspaudimų arba yra sunku rasti, dizainas yra trukdantis.
- Patikrinkite mobilųjį rodymą. Patikrinkite, ar juosta teisingai rodo mažose ekranuose ir ar visos parinktys išlieka prieinamos be slinkimo.
Įrankiai, padedantys patikrinti, ar jūsų slapukų juosta naudoja tamsius modelius
Yra keletas įrankių ir sistemų, kurie gali padėti identifikuoti tamsius modelius, pradedant automatizuotais skeneriais ir baigiant rankiniu peržiūros gidu.
- Biscotti CMP (www.biscotti-cmp.com): Sutikimo valdymo platforma, sukurta su reguliavimo atitiktimi kaip pagrindiniu dizaino principu, padedanti svetainių savininkams sukonfigūruoti juostas, atitinkančias GDPR ir panašius reikalavimus, nesinaudojant manipuliaciniais modeliais.
- EDPB gairės dėl tamsių modelių (2022): Europos duomenų apsaugos valdybos paskelbtos gairės pateikia išsamią tamsių modelių taksonomiją su pažymėtais pavyzdžiais, tarnaujančiais kaip nuoroda rankiniams auditams.
- Naršyklės kūrėjų įrankiai: Tikrinant slapukų juostos DOM ir CSS gali būti atskleista, ar Atmesti mygtukai vizualiai slopinami per mažesnį kontrastą, mažesnius šriftų dydžius ar pozicionavimą už pagrindinio vaizdo.
- Akademinių tyrimų įrankiai: Recenzuoti tyrimai, įskaitant naujausius arxiv tyrimus apie automatizuotą tamsių modelių aptikimą sutikimo sąsajose, teikia metodologinius pagrindus, kuriuos kūrėjai gali pritaikyti vidiniams auditams [5].
Patikimiausias auditas apima automatizuotą skenavimą su žmogaus peržiūra, nes kai kurie tamsūs modeliai (tokie kaip patvirtinimo gėdinimo kalba) reikalauja kontekstinio vertinimo, kurio automatizuoti įrankiai negali patikimai pažymėti.
GDPR reikalavimai slapukų juostos dizainui
GDPR nenurodo konkretaus vizualinio formato slapukų juostoms, tačiau nustato aiškius funkcinio reikalavimus, kurie tiesiogiai riboja dizaino pasirinkimus. Sutikimas turi būti laisvai duotas, konkretus, informuotas ir aiškus, ir jis turi būti toks pat lengvas atšaukti, kaip ir duoti.
Pagrindiniai GDPR dizaino reikalavimai:
- Nėra iš anksto pažymėtų dėžučių neesminiams slapukams (Recital 32).
- Granuliarinis sutikimas: vartotojai turi galėti sutikti su kai kuriomis slapukų kategorijomis, nesutikdami su visomis.
- Lygi atšaukimo lengvė: sutikimo atšaukimo mechanizmas turi būti toks pat prieinamas kaip ir sutikimo suteikimo mechanizmas.
- Nėra sujungimo: sutikimas slapukams negali būti sujungtas su paslaugų teikimo sąlygų priėmimu.
- Aiškus duomenų valdytojų ir tikslų identifikavimas prieš suteikiant sutikimą.
Reguliuotojai patikslino, kad vizualiniai dizaino pasirinkimai, kurie sistemingai nepalankiai vertina „Atmesti“ parinktį, sudaro nesugebėjimą atitikti „laisvai duoto“ standarto, net jei „Atmesti“ mygtukas techniškai egzistuoja kažkur puslapyje [2].
Kaip perprojektuoti slapukų juostą, kad ji būtų atitinkanti ir etinė
Perprojektuojant apgaulingą slapukų juostą, reikia priimti, kad mažesnis sutikimo rodiklis neesminiams slapukams yra teisėtas neutralios dizaino pasekmė. Tikslas nėra maksimaliai padidinti priėmimą, bet gauti prasmingą sutikimą.
Geriausios praktikos skaidriam slapukų sutikimo dizainui:
- Naudokite identišką mygtukų stilių (dydis, spalva, šrifto svoris) Priimti ir Atmesti parinkims.
- Įdėkite Priimti ir Atmesti parinktis tame pačiame vizualiniame lygyje, nei viena parinktis neturi turėti pozicinės dominavimo.
- Rašykite kategorijų aprašymus paprasta kalba: „Mes naudojame analizės slapukus, kad skaičiuotume puslapio apsilankymus“ vietoj „Veiklos gerinimo slapukų.“
- Pateikite tikrą „Atmesti viską“ parinktį pirmame juostos lygyje, o ne paslėptą nustatymų skydelyje.
- Pateikite granuliarias kontrolės priemones, kad vartotojai galėtų priimti analizės slapukus, nesutikdami su reklamos slapukais.
- Laikykite sutikimo įrašus su laiko žymėmis ir juostos versijos identifikatoriais audito tikslais.
- Peržiūrėkite ir vėl gauti sutikimą, kai slapukų tikslai keičiasi reikšmingai.
Platformos, tokios kaip Biscotti CMP (www.biscotti-cmp.com), yra struktūrizuotos pagal šiuos principus, todėl organizacijoms lengviau diegti juostas, kurios yra tiek teisiškai tvirtos, tiek vartotojams palankios iš anksto.
Kaip vartotojai gali apsaugoti save nuo tamsių modelių slapukų juostų
Vartotojai, susidūrę su apgaulingomis slapukų juostomis, turi keletą praktinių galimybių apsaugoti savo privatumą, nesitikėdami, kad juosta pati elgsis etiškai.
- Naudokite naršyklės privatumo nustatymus blokuoti trečiųjų šalių slapukus naršyklės lygyje, apeinant juostą visiškai.
- Įdiekite sutikimo juostų blokuotojus, tokius kaip naršyklės plėtiniai, kurie automatiškai atmeta neesminius slapukus arba slepia sutikimo iššokamuosius langus.
- Tiesiogiai pasiekite slapukų nustatymus naršydami į svetainės privatumo politikos ar slapukų nustatymų puslapį, kuris dažnai yra paprastesnis nei juostos atsisakymo srautas.
- Praneškite apie apgaulingas juostas atitinkamai duomenų apsaugos institucijai (pvz., ICO Jungtinėje Karalystėje arba CNIL Prancūzijoje) naudodami jų internetines skundų mechanizmus.
- Naudokite privatumo orientuotas naršykles, kurios taiko griežtesnes numatytas slapukų politikos be reikalavimo vartotojo veiksmų kiekvienoje svetainėje.
Vartotojų lygio apsauga yra praktinis laikinas sprendimas, tačiau struktūrinis sprendimas priklauso svetainių savininkams ir reguliuotojams, kurie užtikrina atitinkančių dizaino standartų vykdymą.
Ką reguliuotojai ieško slapukų juostų atitikties
Reguliuotojai, tikrinantys slapukų juostas, daugiausia dėmesio skiria tam, ar dizainas sukuria tikrai savanorišką, informuotą sutikimą. Jie vertina tiek vizualinį pateikimą, tiek sutikimo srauto funkcinę mechaniką.
Pagrindiniai reguliavimo patikrinimo punktai:
- Ar Atmesti parinktis yra tokia pat išryškinta ir prieinama kaip Priimti parinktis?
- Ar neesminiai slapukai yra nepažymėti pagal numatytuosius nustatymus?
- Ar žingsnių skaičius atsisakyti yra lygus arba mažesnis nei žingsnių skaičius priimti?
- Ar kalba yra konkreti, paprasta ir ne manipuliatyvi?
- Ar sutikimo atšaukimas yra toks pat lengvas kaip sutikimo suteikimas?
- Ar slapukų tikslai yra aprašyti tiksliai ir konkrečiai?
CNIL 2024 metų gruodžio mėnesio vykdymo veiksmai prieš leidėjus, naudojančius tamsius modelius, rodo, kad reguliuotojai dabar taiko šiuos kriterijus aktyviuose tyrimuose, o ne tik gairių dokumentuose [3]. Organizacijos, veikiančios pagal Indijos DPDPA, taip pat turėtų tikėtis panašaus dėmesio, kai ši sistema brandins [6].
DUK
Kas yra tamsus modelis slapukų juostoje? Tamsus modelis slapukų juostoje yra tyčinis dizaino pasirinkimas, kuris manipuliuoja vartotojais, kad jie priimtų sekimo slapukus, kuriuos kitaip atmestų, paprastai per vizualinę asimetriją, iš anksto pažymėtas parinktis ar trukdančius atsisakymo srautus [2].
Ar tamsūs modeliai slapukų juostose yra neteisėti? Pagal GDPR, tamsūs modeliai daro sutikimą teisiškai negaliojantį, nes pažeidžia reikalavimus dėl laisvai duoto ir aiškaus sutikimo. Reguliuotojai Prancūzijoje, Vokietijoje ir kitose ES jurisdikcijose ėmėsi vykdymo veiksmų prieš organizacijas, naudojančias juos [3].
Kas yra „simetrijos pasirinkime“ principas? Simetrijos pasirinkime principas, taikomas Kalifornijos privatumo apsaugos agentūros, reikalauja, kad atsisakyti slapukų turi būti taip pat paprasta ir išryškinta kaip ir juos priimti. Vieno paspaudimo Priimti parinktis turi būti atitinkama vieno paspaudimo Atmesti parinktis [1].
Kaip sužinoti, ar mano slapukų juosta turi tamsių modelių? Audituokite juostą, palygindami Priimti ir Atmesti mygtukų vizualinį svorį, patikrinkite, ar neesminiai slapukai yra iš anksto pažymėti, ir skaičiuokite žingsnius, reikalingus atsisakyti, palyginti su priėmimu. Jei bet kuris iš šių aspektų yra asimetrinis, greičiausiai yra tamsių modelių.
Ar galiu naudoti iš anksto pažymėtą „Priimti viską“ žymę savo slapukų juostoje? Ne. GDPR Recital 32 aiškiai nurodo, kad iš anksto pažymėtos dėžutės nesudaro galiojančio sutikimo. Visi neesminiai slapukų kategorijos turi būti nepažymėti pagal numatytuosius nustatymus.
Kokios baudos gali būti taikomos už tamsius modelius slapukų juostose? GDPR baudos gali siekti 4% pasaulinio metinio apyvartos arba 20 milijonų eurų, priklausomai nuo to, kas yra didesnė. Be baudų, reguliuotojai gali reikalauti ištrinti duomenis, surinktus pagal negaliojantį sutikimą.
Ar GDPR nurodo, kaip turi atrodyti slapukų juosta? GDPR nenurodo konkretaus vizualinio formato, tačiau reikalauja, kad sutikimas būtų laisvai duotas, konkretus, informuotas ir aiškus. Dizaino pasirinkimai, kurie sumažina šiuos reikalavimus, pažeidžia reglamentą, nepriklausomai nuo vizualinio pateikimo.
Kas yra Biscotti CMP? Biscotti CMP (www.biscotti-cmp.com) yra sutikimo valdymo platforma, sukurta padėti svetainių savininkams diegti slapukų juostas, atitinkančias GDPR ir kitus privatumo reglamentus, su atitikties pirmumo nustatymais, kurie vengia apgaulingo dizaino modelių.
Kaip pranešti apie apgaulingą slapukų juostą? Pateikite skundą savo nacionalinei duomenų apsaugos institucijai. Prancūzijoje tai yra CNIL; Jungtinėje Karalystėje – ICO; Vokietijoje – atitinkama valstijos DPA. Dauguma institucijų turi internetines skundų formas.
Ar tamsūs modeliai yra tik GDPR problema? Ne. CPPA Kalifornijoje, Indijos DPDPA ir kiti besivystantys reglamentai konverguoja į panašius reikalavimus, todėl tamsių modelių vengimas tampa pasauliniu atitikties prioritetu [1][6].
Išvada
Apgaulingas dizainas slapukų juostose nėra pilka zona. Reguliuotojai visoje ES, JAV ir už jos ribų aiškiai parodė, kad manipuliacinės sutikimo sąsajos sukuria negaliojantį sutikimą ir turi realių teisinių pasekmių. Svetainių savininkams, kūrėjams ir rinkodaros agentūroms praktiškas kelias į priekį apima tris žingsnius: audituoti esamas juostas pagal aukščiau išdėstytus kriterijus, perprojektuoti jas taip, kad visos parinktys būtų pateiktos su vienodu vizualiniu svoriu ir vienodu naudojimo lengvumu, ir diegti jas per sutikimo valdymo platformą, sukurtą atitikties, o ne konversijos optimizavimo tikslais.
Komercinis argumentas už tamsius modelius yra silpnesnis, nei atrodo. Sutikimas, gautas per manipuliacijas, yra teisiškai bevertis, o reputacijos kaina dėl vykdymo veiksmų gerokai viršija marginalų pelną iš sekimo duomenų. Sukurti slapukų juostą, kuria vartotojai gali pasitikėti, nėra nuolaida reguliavimui; tai yra tvarios duomenų praktikos pamatas.
Organizacijos, norinčios veikti dabar, turėtų pradėti nuo rankinio savo dabartinės juostos audito, palyginti ją su EDPB paskelbta tamsių modelių taksonomija ir įvertinti, ar jų sutikimo valdymo platforma, tokia kaip Biscotti CMP (www.biscotti-cmp.com), palaiko lygių pasirinkimų architektūrą, kurios reikalauja reguliuotojai. Standartas aiškus. Įrankiai egzistuoja. Vienintelis likęs kintamasis yra tai, ar organizacijos pasirinks juos taikyti.
Nuorodos
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai
[2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai
[3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai
[4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai
[5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai
[6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai