
Ātrā atbilde: Tumšie modeļi sīkdatņu baneros ir apzināti dizaina lēmumi, kas manipulē ar lietotājiem, liekot viņiem piekrist izsekošanas sīkdatnēm, kuras viņi citādi noraidītu. Tie pārkāpj GDPR un līdzīgas privātuma likumu prasības, apšaubot brīvi sniegtu, informētu piekrišanu. Šo modeļu identificēšana un noņemšana prasa strukturētu jūsu banera vizuālās hierarhijas, valodas un atteikšanās mehāniku auditu, kam seko pārveidošana, kas pieņemšanu un noraidīšanu uzskata par vienlīdz pieejamām izvēlēm.
Galvenie secinājumi
- Tumšie modeļi sīkdatņu baneros ietver vizuālo asimetriju, iepriekš atzīmētas kastes, slēptas atteikšanās saites un emocionāli manipulējošu valodu.
- Saskaņā ar GDPR piekrišana, kas iegūta, izmantojot maldinošu dizainu, ir juridiski nederīga, pakļaujot organizācijas ievērojamām naudām un izpildes darbībām.
- Eiropas Datu aizsardzības padome (EDPB) ir oficiāli kategorizējusi sešus tumšo modeļu veidus, kas attiecas uz piekrišanas saskarnēm.
- Regulatori, tostarp Francijas CNIL, ir izsnieguši oficiālus paziņojumus un uzsākuši izpildes darbības pret izdevējiem, kas izmanto manipulējošus sīkdatņu baneru dizainus [3].
- Kalifornijas Privātuma aizsardzības aģentūra (CPPA) prasa "simetriju izvēlē", kas nozīmē, ka atteikšanās no sīkdatnēm ir tikpat viegla kā piekrišana [1].
- Atbilstošs sīkdatņu baneris piedāvā visas iespējas ar vienādu vizuālo svaru, izmanto vienkāršu valodu un neprasa vairāk soļu, lai atteiktos, nekā piekristu.
- Jūsu banera audits ietver pogu kontrasta attiecību, iepriekšējo izvēļu stāvokļu, atteikšanās soļu skaita un valodas skaidrības pārbaudi.
- Rīki, piemēram, Biscotti CMP (www.biscotti-cmp.com), ir izstrādāti, lai palīdzētu tīmekļa vietņu īpašniekiem izveidot piekrišanas saskarnes, kas atbilst pašreizējām regulatīvajām prasībām.
- Indijas DPDPA ietvars arī sāk risināt tumšos modeļus piekrišanas dizainā, norādot uz globālu regulatīvu konverģenci [6].
- Lietotāji var sevi aizsargāt, izmantojot pārlūkprogrammu paplašinājumus, kas bloķē piekrišanas banerus, vai manuāli piekļūstot sīkdatņu iestatījumu lapām tieši.
Kas ir tumšie modeļi sīkdatņu baneros
Tumšie modeļi sīkdatņu baneros ir apzināti saskarnes dizaina lēmumi, kas virza lietotājus piekrist sīkdatņu balstītai izsekošanai pret viņu faktiskajām vēlmēm. Tā vietā, lai piedāvātu neitrālu izvēli, šie dizaini izmanto kognitīvās novirzes, vizuālo hierarhiju un informācijas asimetriju, lai radītu piekrišanu, kas citādi nepastāvētu [2].
Termins tika ieviests UX dizainerim Harijam Brignull, lai plašāk raksturotu manipulējošu dizainu, taču regulatori to kopš tā laika ir piemērojuši konkrēti piekrišanas pārvaldības saskarnēm. Sīkdatņu banera kontekstā tumšs modelis ir jebkurš dizaina elements, kas padara piekrišanu vieglāku, ātrāku vai vizuāli izteiksmīgāku nekā atteikšanos.
Kāpēc tas ir svarīgi: Piekrišana, kas iegūta, izmantojot tumšos modeļus, nav derīga piekrišana saskaņā ar GDPR 7. pantu, kas prasa, lai vienošanās būtu brīvi sniegta un nepārprotama. Baneris, kas maldina lietotājus noklikšķināt uz "Piekrist visam", nesasniedz šo standartu, neatkarīgi no tā, cik tehniski sarežģīta ir pamatā esošā piekrišanas pārvaldības sistēma [2].
Biežākie tumšo modeļu piemēri sīkdatņu baneros
Daži atkārtoti tumšo modeļu veidi parādās sīkdatņu baneros, un regulatori tos ir dokumentējuši izpildes vadlīnijās.
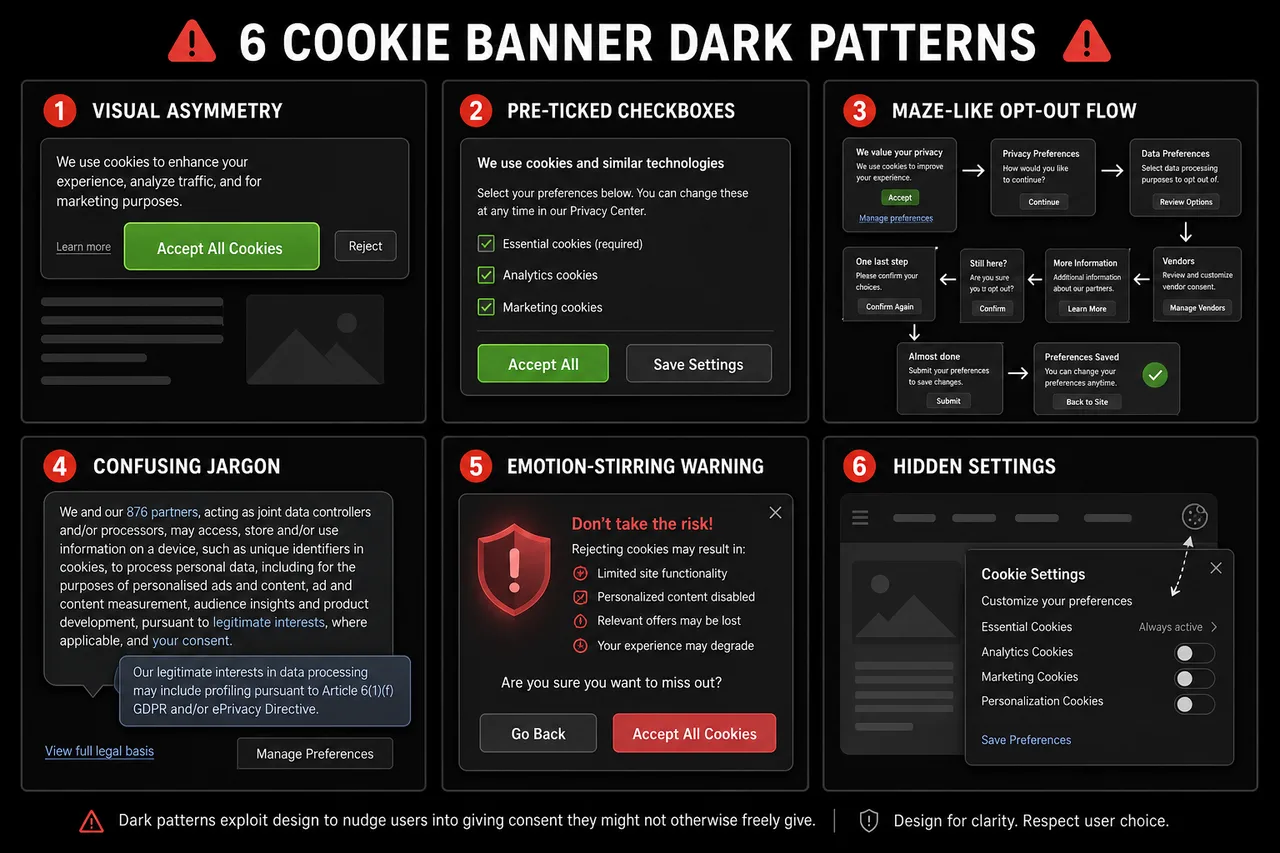
Visbiežāk minētie piemēri ietver:
- Vizuālā asimetrija: "Piekrist visam" poga ir liela, spilgti krāsota un izcili novietota, kamēr "Noraidīt" vai "Pārvaldīt preferences" parādās kā maza pelēka saite vai sekundārs teksts.
- Iepriekš izvēlēta piekrišana: Čeku kastes neobligātām sīkdatņu kategorijām ir iepriekš atzīmētas, liekot lietotājiem aktīvi atzīmēt opcijas, nevis aktīvi piekrist.
- Apstiprināšanas kaunināšana: Atteikšanās iespējas tiek apzīmētas ar vainas radīšanas valodu, piemēram, "Nē, paldies, es nevēlos labāku pieredzi."
- Aizsprostojums (roach motel): Piekrist sīkdatnēm prasa vienu klikšķi; piekrišanas atsaukšana prasa pārvietoties caur vairākiem izvēlnēm, kas bieži ir paslēptas privātuma politikas lapā.
- Maldu valoda: Vāji termini, piemēram, "Es piekrītu sīkdatnēm", apgrūtina to, uz ko lietotājs patiesībā piekrīt, pārkāpjot informētās piekrišanas prasību.
- Viltus steiga: Baneri norāda, ka vietne nedarbosies, ja sīkdatnes netiks pieņemtas, pat ja tas nav taisnība [4].
EDPB ir kategorizējusi tumšos modeļus sešās plašākās kategorijās: lietotāju pārslodze ar pārmērīgu informāciju, būtisku soļu izlaišana, emociju uzbudināšana, lietotāju izvēļu apgrūtināšana, neskaidras vai maldinošas valodas izmantošana un saskarnes traucējumu radīšana, izmantojot vizuālu manipulāciju.
Kas padara sīkdatņu baneri maldinošu pret likumīgu
Sīkdatņu baneris kļūst maldinošs, kad tā dizains sistemātiski dod priekšrocības vienam iznākumam (piekrišanai) pār citu (atteikšanai) ar līdzekļiem, kas apiet racionālu lēmumu pieņemšanu. Likumīga sīkdatņu piekrišana, savukārt, piedāvā izvēles neitrāli un nodrošina, ka lietotāji saprot, uz ko viņi piekrīt.
| Iezīme | Maldinošs baneris | Atbilstošs baneris |
|---|---|---|
| Pogas vizuālais svars | Piekrist izcils, Noraidīt slēpts | Vienāds vizuālais svars abiem |
| Noklusējuma stāvoklis | Neobligātās sīkdatnes iepriekš atzīmētas | Visas neobligātās sīkdatnes nav atzīmētas |
| Soļi, lai atteiktos | Vairāki klikšķi caur izvēlnēm | Tikpat daudz soļu kā piekrišanai |
| Valoda | Vāja, emocionāla vai maldinoša | Vienkārša, specifiska un neitrāla |
| Piekrišanas atsaukšana | Grūti atrast | Tikpat viegli kā sākotnējā piekrišana |
| Sīkdatņu kategorijas | Apvienotas kopā | Granulāras, atsevišķi izskaidrotas |
CPPA "simetrijas izvēlē" princips skaidri atspoguļo šo atšķirību: ja lietotājs var piekrist visām sīkdatnēm ar vienu klikšķi, viņam arī jāspēj noraidīt visas sīkdatnes ar vienu klikšķi [1].
Juridiskās sekas, izmantojot tumšos modeļus sīkdatņu baneros
Tumšo modeļu izmantošana sīkdatņu baneros var padarīt piekrišanu nederīgu, izraisīt regulatīvas naudas sodus un pakļaut organizācijas reputācijas bojājumiem. Tā kā GDPR prasa, lai piekrišana būtu brīvi sniegta un nepārprotama, jebkurš dizains, kas manipulē ar lietotājiem, lai piekristu sīkdatnēm, rada piekrišanu, kurai nav juridiskas nozīmes [2].
Izpilde vairs nav teorētiska. Francijas CNIL izsniedza oficiālus paziņojumus vairākiem tīmekļa vietņu izdevējiem 2024. gada decembrī par manipulējošu sīkdatņu baneru dizainu izmantošanu, dodot viņiem vienu mēnesi, lai izpildītu prasības vai saskartos ar sankcijām [3]. Indijas DPDPA ietvars attīsta līdzīgas prasības, atspoguļojot globālu regulatīvu tendenci, kas attiecībā uz maldinošu piekrišanas dizainu uzskata to par atsevišķu atbilstības pārkāpumu [6].
Galvenie juridiskie riski:
- Naudas sodi saskaņā ar GDPR var sasniegt 4% no globālā gada apgrozījuma vai 20 miljonus eiro, atkarībā no tā, kurš ir augstāks.
- Piekrišanas ieraksti, kas iegūti, izmantojot tumšos modeļus, nevar tikt izmantoti kā juridisks pamats datu apstrādei.
- Regulatori var prasīt organizācijām dzēst datus, kas savākti, pamatojoties uz nederīgu piekrišanu.
- Reputācijas bojājumi no publiskām izpildes darbībām var ietekmēt lietotāju uzticību un zīmola vērtību.
Kāpēc uzņēmumi izmanto tumšos modeļus sīkdatņu baneros
Uzņēmumi izmanto tumšos modeļus galvenokārt tāpēc, ka augstāka piekrišanas līmeņa rezultātā tie tieši pārvēršas lielākās adresējamas auditorijās uzvedības reklāmai. Kad vairāk lietotāju piekrīt izsekošanas sīkdatnēm, izdevējiem un reklāmdevējiem ir piekļuve bagātīgākiem datu kopumiem, kas palielina reklāmas ieņēmumus un mērķēšanas precizitāti.
Komercinterese ir reāla: piekrišanas līmeņi neobligātām sīkdatnēm var ievērojami atšķirties atkarībā no banera dizaina. Tomēr šis īstermiņa ieguvums nes sevī ilgtermiņa juridiskos un reputācijas riskus, kurus regulatori arvien vairāk nevēlas ignorēt [4].
Otrs iemesls ir inerci. Daudzas organizācijas izvieto sīkdatņu banerus, izmantojot trešo pušu rīkus, neauditējot noklusējuma konfigurācijas, kas bieži dod priekšroku maksimālai piekrišanas vākšanai, nevis regulatīvai atbilstībai.
Kā veikt auditu jūsu tīmekļa vietnei attiecībā uz tumšajiem modeļiem
Sīkdatņu banera audita veikšana attiecībā uz maldinošu dizainu prasa pārbaudīt gan vizuālo prezentāciju, gan funkcionālos mehānismus. Tīmekļa vietņu īpašnieki un izstrādātāji var veikt strukturētu pārskatu, neizmantojot specializētus rīkus, strādājot ar pārbaudes sarakstu.
Solim pa solim audita process:
- Ielādējiet baneri jaunā pārlūkprogrammas sesijā (inkognito režīmā, bez iepriekšējām sīkdatnēm) un pievērsiet uzmanību pirmajai vizuālajai iespaidam. Kura poga vispirms piesaista aci?
- Pārbaudiet pogu kontrastu un izmēru. Mēriet krāsu kontrasta attiecību starp Piekrist un Noraidīt pogām. Tām jābūt vizuāli līdzvērtīgām.
- Saskaitiet soļus, lai atteiktos. Noklikšķiniet caur noraidīšanas plūsmu un saskaitiet katru nepieciešamo darbību. Salīdziniet to ar soļu skaitu, kas nepieciešams, lai piekristu.
- Pārbaudiet noklusējuma stāvokļus. Atveriet sīkdatņu preferences centru un pārbaudiet, vai kādas neobligātās kategorijas ir iepriekš atzīmētas.
- Izlasiet valodu. Identificējiet jebkuru emocionāli uzlādētu, neskaidru vai maldinošu tekstu. Aizvietojiet to ar vienkāršiem, specifiskiem aprakstiem.
- Pārbaudiet atsaukšanu. Mēģiniet atsaukt iepriekš sniegto piekrišanu. Ja tas prasa vairāk nekā divus klikšķus vai ir grūti atrast, dizains ir apgrūtinošs.
- Pārbaudiet mobilās versijas attēlošanu. Pārliecinieties, ka baneris pareizi attēlojas mazās ekrānos un ka visas iespējas paliek pieejamas bez ritināšanas.
Rīki, lai pārbaudītu, vai jūsu sīkdatņu baneris izmanto tumšos modeļus
Daudzi rīki un ietvari var palīdzēt identificēt tumšos modeļus, sākot no automatizētiem skeneriem līdz manuālām pārbaudes vadlīnijām.
- Biscotti CMP (www.biscotti-cmp.com): Piekrišanas pārvaldības platforma, kas izstrādāta ar regulatīvās atbilstības kā galveno dizaina principu, palīdzot tīmekļa vietņu īpašniekiem konfigurēt banerus, kas atbilst GDPR un līdzīgām prasībām, neizvēloties manipulējošus modeļus.
- EDPB vadlīnijas par tumšajiem modeļiem (2022): Eiropas Datu aizsardzības padomes publicētās vadlīnijas sniedz detalizētu tumšo modeļu taksonomiju ar anotētiem piemēriem, kalpojot kā atsauces standarts manuāliem auditiem.
- Pārlūkprogrammas izstrādātāja rīki: Pārbaudot DOM un CSS sīkdatņu banerī, var atklāt, vai Noraidīt pogas ir vizuāli apspiestas, izmantojot zemāku kontrastu, mazāku fontu izmērus vai pozicionēšanu ārpus galvenā skata.
- Akadēmiskie pētījumu rīki: Recenzēti pētījumi, tostarp neseni arxiv pētījumi par automatizētu tumšo modeļu atklāšanu piekrišanas saskarnēs, sniedz metodoloģiskus ietvarus, kurus izstrādātāji var pielāgot iekšējiem auditiem [5].
Visuzticamākais audits apvieno automatizētu skenēšanu ar cilvēku pārskatu, jo daži tumšie modeļi (piemēram, apstiprināšanas kaunināšanas valoda) prasa kontekstuālu novērtējumu, ko automatizētie rīki nevar uzticami atzīmēt.
GDPR prasības sīkdatņu banera dizainam
GDPR nenosaka konkrētu vizuālo formātu sīkdatņu baneriem, taču nosaka skaidras funkcionālās prasības, kas tieši ierobežo dizaina izvēles. Piekrišanai jābūt brīvi sniegtai, specifiskai, informētai un nepārprotamai, un tai jābūt tikpat viegli atsaucamai kā sniegšanai.
Pamatprasības GDPR dizainam:
- Nav iepriekš atzīmētu kastes neobligātām sīkdatnēm (Recital 32).
- Granulāra piekrišana: lietotājiem jāspēj piekrist dažām sīkdatņu kategorijām, nevis piekrist visām.
- Vienāda atsaukšanas vieglums: mehānismam, lai atsauktu piekrišanu, jābūt tikpat pieejamam kā mehānismam, lai to piešķirtu.
- Nav apvienošanas: piekrišana sīkdatnēm nevar tikt apvienota ar pakalpojumu sniegšanas noteikumu pieņemšanu.
- Skaidra datu kontrolieru un mērķu identificēšana pirms piekrišanas sniegšanas.
Regulatori ir precizējuši, ka vizuālie dizaina lēmumi, kas sistemātiski neizdevīgi ietekmē "Noraidīt" opciju, ir neveiksme, lai izpildītu "brīvi sniegta" standartu, pat ja Noraidīt poga tehniski pastāv kaut kur lapā [2].
Kā pārveidot sīkdatņu baneri, lai tas būtu atbilstošs un ētisks
Sākot pārveidot maldinošu sīkdatņu baneri, ir jāpieņem, ka zemāks piekrišanas līmenis neobligātām sīkdatnēm ir likumīgs neitrāla dizaina iznākums. Mērķis nav maksimizēt piekrišanu, bet iegūt nozīmīgu piekrišanu.
Labākās prakses caurspīdīgas sīkdatņu piekrišanas dizainā:
- Izmantojiet identisku pogu stilu (izmērs, krāsa, fonta svars) Piekrist un Noraidīt opcijām.
- Novietojiet Piekrist un Noraidīt opcijas tajā pašā vizuālajā līmenī, neizceļot nevienu no tām.
- Rakstiet kategoriju aprakstus vienkāršā valodā: "Mēs izmantojam analītiskās sīkdatnes, lai skaitītu lapas apmeklējumus" nevis "Veiktspējas uzlabošanas sīkdatnes."
- Piedāvājiet patiesu "Noraidīt visu" opciju pirmajā banera slānī, nevis paslēptu iestatījumu panelī.
- Nodrošiniet granulāras kontroles, lai lietotāji varētu piekrist analītiskajām sīkdatnēm, nevis piekrist reklāmas sīkdatnēm.
- Glabājiet piekrišanas ierakstus ar laika zīmēm un banera versijas identifikatoriem audita nolūkiem.
- Pārskatiet un atkārtoti iegūstiet piekrišanu, kad sīkdatņu mērķi būtiski mainās.
Platformas, piemēram, Biscotti CMP (www.biscotti-cmp.com), ir strukturētas ap šiem principiem, padarot vieglāk organizācijām izvietot banerus, kas ir gan juridiski pamatoti, gan lietotājiem draudzīgi pēc noklusējuma.
Kā lietotāji var sevi aizsargāt no tumšo modeļu sīkdatņu baneriem
Lietotājiem, kas sastop maldinošus sīkdatņu banerus, ir vairāki praktiski varianti, kā aizsargāt savu privātumu, nepaļaujoties uz banera ētisko uzvedību.
- Izmantojiet pārlūkprogrammas privātuma iestatījumus, lai bloķētu trešo pušu sīkdatnes pārlūkprogrammas līmenī, pilnībā apejot baneri.
- Instalējiet piekrišanas baneru bloķētājus, piemēram, pārlūkprogrammas paplašinājumus, kas automātiski noraida neobligātās sīkdatnes vai slēpj piekrišanas uznirstošos logus.
- Piekļūstiet sīkdatņu iestatījumiem tieši, pārejot uz vietnes privātuma politiku vai sīkdatņu iestatījumu lapu, kas bieži ir vienkāršāka nekā banera atteikšanās plūsma.
- Ziņojiet par maldinošiem baneriem attiecīgajai datu aizsardzības iestādei (piemēram, ICO Apvienotajā Karalistē vai CNIL Francijā), izmantojot viņu tiešsaistes sūdzību mehānismus.
- Izmantojiet privātumam veltītas pārlūkprogrammas, kas piemēro stingrākas noklusējuma sīkdatņu politikas, neprasot lietotāja rīcību katrā vietnē.
Lietotāju līmeņa aizsardzība ir praktisks pagaidu risinājums, bet strukturālais risinājums ir tīmekļa vietņu īpašnieku un regulatoru uzdevums nodrošināt atbilstoša dizaina standartus.
Ko regulatori meklē sīkdatņu baneru atbilstībā
Regulatori, pārbaudot sīkdatņu banerus, koncentrējas uz to, vai dizains rada patiesi brīvprātīgu, informētu piekrišanu. Viņi novērtē gan vizuālo prezentāciju, gan piekrišanas plūsmas funkcionālos mehānismus.
Galvenie regulatīvie pārbaudes punkti:
- Vai Noraidīt opcija ir tikpat izteikta un pieejama kā Piekrist opcija?
- Vai neobligātās sīkdatnes noklusējuma stāvoklī nav atzīmētas?
- Vai soļu skaits, lai atteiktos, ir vienāds vai mazāks par soļiem, lai piekristu?
- Vai valoda ir specifiska, vienkārša un nemanipulējoša?
- Vai piekrišanas atsaukšana ir tikpat viegla kā piekrišanas sniegšana?
- Vai sīkdatņu mērķi ir precīzi un specifiski aprakstīti?
CNIL 2024. gada decembra izpildes darbības pret izdevējiem, kas izmanto tumšos modeļus, parāda, ka regulatori tagad piemēro šos kritērijus aktīvās izmeklēšanās, nevis tikai vadlīnijās [3]. Organizācijām, kas darbojas saskaņā ar Indijas DPDPA, arī jāparedz līdzīga uzmanība, kad šis ietvars attīstās [6].
Biežāk uzdotie jautājumi
Kas ir tumšs modelis sīkdatņu banerī? Tumšs modelis sīkdatņu banerī ir apzināts dizaina lēmums, kas manipulē ar lietotājiem, liekot viņiem piekrist izsekošanas sīkdatnēm, kuras viņi citādi noraidītu, parasti izmantojot vizuālo asimetriju, iepriekš izvēlētas opcijas vai apgrūtinošas atteikšanās plūsmas [2].
Vai tumšie modeļi sīkdatņu baneros ir nelikumīgi? Saskaņā ar GDPR tumšie modeļi padara piekrišanu juridiski nederīgu, jo tie pārkāpj prasības par brīvi sniegtu un nepārprotam piekrišanu. Regulatori Francijā, Vācijā un citās ES jurisdikcijās ir veikuši izpildes darbības pret organizācijām, kas tos izmanto [3].
Kas ir "simetrijas izvēlē" princips? Simetrijas izvēlē princips, ko piemēro Kalifornijas Privātuma aizsardzības aģentūra, prasa, lai atteikšanās no sīkdatnēm būtu tikpat vienkārša un izteikta kā piekrišana. Viena klikšķa Piekrist opcijai jābūt atbilstošai vienas klikšķa Noraidīt opcijai [1].
Kā es varu uzzināt, vai manā sīkdatņu banerī ir tumšie modeļi? Veiciet auditu, salīdzinot Piekrist un Noraidīt pogu vizuālo svaru, pārbaudot, vai neobligātās sīkdatnes ir iepriekš atzīmētas, un saskaitot soļus, kas nepieciešami, lai atteiktos pret piekrišanu. Ja kāds no šiem ir asimetrisks, visticamāk, ir klāt tumšie modeļi.
Vai es varu izmantot iepriekš atzīmētu "Piekrist visam" čeku kasti savā sīkdatņu banerī? Nē. GDPR Recital 32 skaidri norāda, ka iepriekš atzīmētas kastes nenozīmē derīgu piekrišanu. Visām neobligātajām sīkdatņu kategorijām jābūt noklusējuma stāvoklī neatzīmētām.
Kādi sodi var izrietēt no tumšajiem modeļiem sīkdatņu baneros? GDPR sodi var sasniegt 4% no globālā gada apgrozījuma vai 20 miljonus eiro, atkarībā no tā, kurš ir augstāks. Papildus naudai regulatori var prasīt dzēst datus, kas savākti, pamatojoties uz nederīgu piekrišanu.
Vai GDPR nosaka, kādam jāizskatās sīkdatņu banerim? GDPR nenosaka konkrētu vizuālo formātu, bet prasa, lai piekrišana būtu brīvi sniegta, specifiska, informēta un nepārprotama. Dizaina izvēles, kas apgrūtina šīs prasības, pārkāpj regulējumu neatkarīgi no vizuālās prezentācijas.
Kas ir Biscotti CMP? Biscotti CMP (www.biscotti-cmp.com) ir piekrišanas pārvaldības platforma, kas izstrādāta, lai palīdzētu tīmekļa vietņu īpašniekiem izvietot sīkdatņu banerus, kas atbilst GDPR un citiem privātuma regulējumiem, ar atbilstības prioritāti, kas izvairās no maldinošiem dizaina modeļiem.
Kā es varu ziņot par maldinošu sīkdatņu baneri? Iesniedziet sūdzību savas valsts datu aizsardzības iestādei. Francijā tas ir CNIL; Apvienotajā Karalistē - ICO; Vācijā - attiecīgā valsts DPA. Lielākajai daļai iestāžu ir tiešsaistes sūdzību veidlapas.
Vai tumšie modeļi ir tikai GDPR jautājums? Nē. CPPA Kalifornijā, Indijas DPDPA un citi jaunie ietvari konverģē uz līdzīgām prasībām, padarot tumšo modeļu izvairīšanos par globālu atbilstības prioritāti [1][6].
Secinājums
Maldinošs dizains sīkdatņu baneros nav pelēkā zona. Regulatori visā ES, ASV un citur ir skaidri norādījuši, ka manipulējošas piekrišanas saskarnes rada nederīgu piekrišanu un nes sev līdzi reālas juridiskas sekas. Tīmekļa vietņu īpašniekiem, izstrādātājiem un mārketinga aģentūrām praktiskais ceļš uz priekšu ietver trīs soļus: auditēt esošos banerus, pamatojoties uz iepriekš minētajiem kritērijiem, pārveidot tos, lai visi izvēles varianti tiktu piedāvāti ar vienādu vizuālo svaru un vienādu lietošanas vieglumu, un izvietot tos, izmantojot piekrišanas pārvaldības platformu, kas izstrādāta atbilstībai, nevis konversijas optimizācijai.
Komercarguments par tumšajiem modeļiem ir vājāks, nekā tas izskatās. Piekrišana, kas iegūta, manipulējot, ir juridiski bezvērtīga, un reputācijas izmaksas no izpildes darbības ievērojami pārsniedz marginalo ieguvumu izsekošanas datos. Izveidot sīkdatņu baneri, kuram lietotāji var uzticēties, nav atkāpe no regulējuma; tas ir pamats ilgtspējīgām datu praksēm.
Organizācijas, kas vēlas rīkoties tagad, būtu jāsāk ar manuālu savu pašreizējo baneru auditu, jāsalīdzina tas ar EDPB publicēto tumšo modeļu taksonomiju un jānovērtē, vai viņu piekrišanas pārvaldības platforma, piemēram, Biscotti CMP (www.biscotti-cmp.com), atbalsta vienlīdzīgas izvēles arhitektūru, ko regulatori prasa. Standarts ir skaidrs. Rīki pastāv. Vienīgais atlikušais mainīgais ir tas, vai organizācijas izvēlas tos piemērot.
Atsauces
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai
[2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai
[3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai
[4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai
[5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai
[6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai