
त्वरित उत्तर: 2026 मध्ये कार्यरत असलेल्या वेबसाइट्सना मूलभूतपणे पुनर्रचित अनुपालन परिदृश्याचा सामना करावा लागेल. सध्या 20 पेक्षा जास्त यू.एस. राज्यांमध्ये सक्रिय किंवा नवीन अंमलबजावणी केलेले गोपनीयता कायदे आहेत, युरोपियन युनियनचा नियामक ढांचा विस्तारत आहे, आणि आशिया-प्रशांत आणि लॅटिन अमेरिकेत नियामकांनी नवीन जबाबदाऱ्या आणल्या आहेत. 2026 साठी आपल्या वेबसाइटला अनुकूलित करणे म्हणजे फक्त धोरण दस्तऐवज अद्यतनित करणे नाही, तर तांत्रिक आर्किटेक्चर, संमती इंटरफेस आणि डेटा हाताळणी कार्यप्रवाहांमध्ये गोपनीयता समाविष्ट करणे आवश्यक आहे.
मुख्य मुद्दे
- 2026 मध्ये गोपनीयता अनुपालन दस्तऐवजाच्या व्यायामापासून अभियांत्रिकी आणि उत्पादन डिझाइन आवश्यकतेकडे वळले आहे
- 20+ यू.एस. राज्यांमध्ये नवीन किंवा सुधारित गोपनीयता कायदे सक्रिय आहेत, ज्यात इंडियाना, केंटकी आणि रोड आयलंड 2026 मध्ये अंमलबजावणीमध्ये प्रवेश करतात [8]
- GDPR जागतिक मानक म्हणून राहतो, परंतु अंमलबजावणी आता संमती इंटरफेस डिझाइनवर लक्ष केंद्रित करते, फक्त डेटा प्रक्रिया करारांवर नाही
- "Reject All" बटण "Accept All" च्या समान महत्त्वाचे असावे लागते, सध्याच्या नियामक अपेक्षांनुसार [9]
- जागतिक गोपनीयता नियंत्रण (GPC) सिग्नल्सना मान्यता देणे आणि त्यांचा आदर करणे आवश्यक आहे [8]
- कनेक्टिकट आता 1 जुलै 2026 पासून न्यूरल डेटा संवेदनशील वैयक्तिक माहिती म्हणून वर्गीकृत करतो [8]
- लहान व्यवसाय बहुतेक राज्य-स्तरीय गोपनीयता कायद्यांपासून मुक्त नाहीत, एकदा ते प्रमाण किंवा महसूल थ्रेशोल्ड पूर्ण करतात
- संमती व्यवस्थापन प्लॅटफॉर्म (CMP) आता एक व्यावहारिक आवश्यकता आहे, फक्त एक पर्यायी सुधारणा नाही
- अनुपालन न केल्यास दंड लाखो रुपयांपर्यंत पोहोचू शकतात; जागतिक स्तरावर अंमलबजावणी क्रिया वेगाने वाढत आहेत [9]
- गोपनीयता धोरण अद्यतने एकट्या पुरेशा नाहीत; तांत्रिक नियंत्रण, संमती आर्किटेक्चर, आणि डेटा विषयांच्या अधिकार कार्यप्रवाहांचे पुनरावलोकन आवश्यक आहे
2026 मध्ये तुम्हाला कोणते मुख्य गोपनीयता कायदे पाळावे लागतील
लघुत्तम उत्तर: हे तुमच्या वापरकर्त्यांच्या स्थानावर अवलंबून आहे, फक्त तुमच्या व्यवसायाची नोंदणी केलेली जागा नाही. 2026 मध्ये, EU, UK, कॅलिफोर्निया किंवा इतर अनेक न्यायक्षेत्रांमधून वैयक्तिक डेटा गोळा करणारी कोणतीही वेबसाइट प्रत्येक वापरकर्त्याच्या स्थानासाठी लागू असलेल्या कायद्याचे पालन करणे आवश्यक आहे.
जागतिक स्तरावर वेबसाइट्सवर परिणाम करणारे सर्वात महत्त्वाचे फ्रेमवर्कमध्ये समाविष्ट आहे:
| न्यायक्षेत्र | कायदा/फ्रेमवर्क | 2026 चा मुख्य विकास |
|---|---|---|
| युरोपियन युनियन | GDPR + EU डेटा कायदा | डिझाइन-स्तरीय जबाबदाऱ्या; परस्परसंवाद आवश्यकता [5] |
| युनायटेड किंगडम | UK GDPR + DPDI कायदा | डिजिटल सत्यापन सेवा नियमन [5] |
| कॅलिफोर्निया | CCPA/CPRA | सायबरसुरक्षा ऑडिट + विस्तारित धोका मूल्यांकन [8] |
| इंडियाना, केंटकी, रोड आयलंड | राज्य CPA | अंमलबजावणी 1 जानेवारी / 1 जुलै 2026 पासून सुरू होते [8] |
| व्हिएतनाम | PDPL | नवीन व्यापक वैयक्तिक डेटा कायदा [5] |
| ऑस्ट्रेलिया | गोपनीयता कायदा सुधारणा | स्वयंचलित निर्णय-निर्माण पारदर्शकता नियम [5] |
याशिवाय, 50 पेक्षा जास्त न्यायक्षेत्र आता सक्रिय डेटा गोपनीयता फ्रेमवर्क ठेवतात [7]. आंतरराष्ट्रीय ट्रॅफिक असलेल्या वेबसाइट्सने त्यांच्या वापरकर्ता आधारावर कोणते कायदे लागू आहेत हे ओळखण्यासाठी न्यायक्षेत्र नकाशा व्यायाम करणे आवश्यक आहे.
GDPR 2026 मध्ये कसे बदलत आहे
GDPR स्वतः मूलभूतपणे पुन्हा लिहिलेले नाही, परंतु त्याच्या अंमलबजावणी संदर्भात मोठा बदल झाला आहे. EU डेटा कायदा, जो GDPR च्या विद्यमान आवश्यकता वर डिझाइन जबाबदाऱ्या लावतो, आता संस्थांना उत्पादन आर्किटेक्चरमध्ये गोपनीयता समाविष्ट करण्यास भाग पाडतो, नंतर त्यावर थोडा थोडा लावण्याऐवजी [5].
व्यवहारात, याचा अर्थ:
- संमती कॅप्चर तांत्रिकदृष्ट्या सत्यापित असावी लागते, फक्त धोरणानुसार नाही
- डेटा पोर्टेबिलिटी तांत्रिकदृष्ट्या सक्षम असावी लागते, संरचित निर्यात स्वरूपांसह
- परस्परसंवाद जबाबदाऱ्या आवश्यक करतात की संमती प्राधान्ये प्रणालींमध्ये प्रवास करू शकतात
- नियामक तपासत आहेत की संमती इंटरफेस डार्क पॅटर्न वापरतात का, असममित बटण डिझाइनसाठी दंड जारी केले जातात [9]
2026 चा अंमलबजावणी वातावरण खराब डिझाइन केलेल्या कुकी बॅनरला अनुपालन अपयश म्हणून मानते, फक्त एक कॉस्मेटिक समस्या म्हणून नाही.
GDPR आणि CCPA अनुपालन यामध्ये काय फरक आहे
GDPR (EU) आणि CCPA/CPRA (कॅलिफोर्निया) समान तात्त्विक उद्दिष्ट सामायिक करतात परंतु व्याप्ती, कायदेशीर आधार, आणि तांत्रिक आवश्यकता यामध्ये भिन्नता आहे. EU आणि कॅलिफोर्निया वापरकर्त्यांना सेवा देणाऱ्या वेबसाइट्सने दोन्ही फ्रेमवर्क एकाच वेळी पूर्ण करणे आवश्यक आहे.
मुख्य फरक:
- कायदेशीर आधार: GDPR प्रत्येक प्रक्रिया क्रियाकलापासाठी कायदेशीर आधार आवश्यक आहे (संमती, वैध हित, करार, इ.). CCPA डेटा विक्री आणि सामायिकरणासाठी ऑप्ट-आउट मॉडेलवर कार्य करते, सर्व प्रक्रियेसाठी ऑप्ट-इन आवश्यकता नाही
- अधिकारांचा व्याप्ती: GDPR व्यापक अधिकार प्रदान करतो ज्यामध्ये सुधारणा आणि प्रक्रियेची मर्यादा समाविष्ट आहे. CCPA एक सुधारण्याचा अधिकार आणि संवेदनशील वैयक्तिक माहितीच्या वापरावर मर्यादा घालण्याचा अधिकार जोडतो
- थ्रेशोल्ड: CCPA त्या व्यवसायांवर लागू होते जे महसूल किंवा डेटा प्रमाण थ्रेशोल्ड पूर्ण करतात; GDPR EU रहिवाशांचे डेटा प्रक्रिया करणाऱ्या कोणत्याही संस्थेस लागू होते, आकाराच्या पर्वा न करता
- अंमलबजावणी: GDPR अंमलबजावणी डेटा संरक्षण प्राधिकरणांद्वारे हाताळली जाते; CCPA अंमलबजावणी कॅलिफोर्निया गोपनीयता संरक्षण एजन्सी (CPPA) कडे आहे
एक वेबसाइट दोन्ही फ्रेमवर्क पूर्ण करण्यासाठी एकच संमती बॅनर डिझाइन वापरू शकत नाही, काळजीपूर्वक आर्किटेक्चरशिवाय. ट्रॅकिंग कुकीजसाठी GDPR अंतर्गत ऑप्ट-इन आवश्यकता CCPA च्या ऑप्ट-आउट मॉडेलशी संघर्ष करते, ज्यामुळे वापरकर्त्याच्या स्थानावर आधारित अटींची आवश्यकता असते.
2026 साठी आपल्या गोपनीयता धोरणाचे अद्यतन करणे आवश्यक आहे का
होय, आणि फक्त धोरण अद्यतन पुरेसे नाही. गोपनीयता धोरणांनी वर्तमान डेटा पद्धतींचे अचूक प्रतिबिंबित करणे आवश्यक आहे, सर्व तृतीय-पक्ष प्रक्रिया करणाऱ्यांची यादी करणे, लागू असल्यास स्वयंचलित निर्णय-निर्माणाचे वर्णन करणे, आणि प्रत्येक लागू कायद्यानुसार वापरकर्त्यांनी त्यांच्या अधिकारांचा उपयोग कसा करावा हे स्पष्ट करणे आवश्यक आहे [8].
दस्तऐवजाच्या पलीकडे, वेबसाइट्सने हे सत्यापित करणे आवश्यक आहे की:
- अधिकार विनंती यंत्रणा (डेटा प्रवेश, हटवणे, पोर्टेबिलिटी) कार्यशील आहे आणि प्रतिसाद वेळेच्या आवश्यकतांची पूर्तता करते
- संवेदनशील डेटा श्रेणी (1 जुलै 2026 पासून कनेक्टिकटमध्ये न्यूरल डेटा समाविष्ट आहे) ओळखल्या जातात आणि योग्यरित्या हाताळल्या जातात [8]
- तृतीय-पक्ष डेटा सामायिकरणाचे खुलासे अद्ययावत आणि अचूक आहेत
- धोरण प्रत्येक पृष्ठावर प्रवेशयोग्य आहे, मोबाइलवर अपयशी होणाऱ्या फूटर लिंकमध्ये दफन केलेले नाही
2026 मध्ये कोणते गोपनीयता नियम तुमच्या व्यवसायावर प्रभाव टाकतील आणि तुमच्या साइटला अद्यतनांची आवश्यकता आहे का हे कसे ओळखावे
जर तुमची वेबसाइट सक्रिय गोपनीयता कायद्यांमध्ये वापरकर्त्यांकडून कोणतीही वैयक्तिक माहिती (नाव, ई-मेल, IP पत्ते, कुकीज, वर्तनात्मक डेटा) गोळा करत असेल तर तिला अनुपालन अद्यतने आवश्यक आहेत. IP पत्ते एकटे GDPR अंतर्गत वैयक्तिक डेटा मानले जातात, त्यामुळे आंतरराष्ट्रीय ट्रॅफिक असलेल्या जवळजवळ प्रत्येक वेबसाइट पात्र आहे.
या निर्णय फ्रेमवर्कचा वापर करा:
- जर तुम्ही Google Analytics, Meta Pixel, किंवा कोणतीही वर्तनात्मक ट्रॅकिंग वापरत असाल: तुम्हाला एक अनुपालन संमती यंत्रणा आवश्यक आहे
- जर तुम्ही ई-मेल पत्ते गोळा करत असाल: तुम्हाला एक कायदेशीर आधार आणि स्पष्ट गोपनीयता नोटीस आवश्यक आहे
- जर तुम्ही कॅलिफोर्निया, EU, UK, किंवा 20+ सक्रिय यू.एस. राज्य न्यायक्षेत्रांमध्ये कार्यरत असाल किंवा वापरकर्त्यांना सेवा देत असाल: तुम्हाला न्यायक्षेत्र-विशिष्ट अधिकार कार्यप्रवाहांची आवश्यकता आहे
- जर तुम्ही AI-चालित वैयक्तिकरण किंवा शिफारस प्रणाली वापरत असाल: तुम्हाला ऑस्ट्रेलियन आणि EU नियमांनुसार स्वयंचलित निर्णय-निर्माण खुलासा करण्याच्या जबाबदाऱ्या असू शकतात [5]
2026 पर्यंत तुमची साइट गोपनीयता कायद्यांशी अनुपालन न केल्यास काय होते
अंमलबजावणी वेगाने वाढत आहे. TrustArc च्या 2026 च्या अंमलबजावणी विश्लेषणात नियामक क्रियाकलापांमध्ये वाढ दर्शविली आहे, ज्यात दंड फक्त मोठ्या उपक्रमांवरच नाही तर मध्यम बाजारातील कंपन्या आणि SaaS प्लॅटफॉर्मवरही लक्ष केंद्रित केले आहे [9]. GDPR अंतर्गत दंड जागतिक वार्षिक उलाढालच्या 4% किंवा 20 दशलक्ष युरोपर्यंत पोहोचू शकतात, जे काहीही जास्त आहे. यू.एस. राज्य दंड भिन्न असतात परंतु सामान्यतः $2,500 ते $7,500 प्रति उद्देशाने उल्लंघनाच्या दरम्यान असतात.
थेट दंडांव्यतिरिक्त, अनुपालन न करणाऱ्या साइट्सना सामोरे जावे लागेल:
- वापरकर्ता तक्रारींमुळे सुरू झालेल्या नियामक तपासण्या
- कॅलिफोर्नियामध्ये काही डेटा श्रेणीसाठी अनिवार्य ऑडिट [8]
- सार्वजनिक अंमलबजावणी निर्णयांमुळे प्रतिष्ठेचे नुकसान
- राज्य कायद्यांनुसार संभाव्य नागरी जबाबदारी ज्यामध्ये खाजगी कार्यवाहीचे अधिकार समाविष्ट आहेत
जोखमीची गणना बदलली आहे: अनुपालनाचा खर्च आता बहुतेक व्यवसायांसाठी एकल अंमलबजावणी क्रियाकलापाच्या खर्चापेक्षा सतत कमी आहे.
वेबसाइट गोपनीयता अनुपालन करण्याचा खर्च किती आहे
वेबसाइटच्या जटिलतेवर, वर्तमान अनुपालनाच्या स्थितीवर, आणि संबंधित न्यायक्षेत्रांवर आधारित खर्च मोठ्या प्रमाणात भिन्न असतो. 2026 मध्ये मध्यम आकाराच्या वेबसाइटसाठी एक योग्य खर्च विभाजन:
- संमती व्यवस्थापन प्लॅटफॉर्म: ट्रॅफिकच्या प्रमाणानुसार आणि वैशिष्ट्यांनुसार महिन्याला शून्य ते काही शंभर डॉलर
- गोपनीयता धोरणाचा मसुदा किंवा कायदेशीर पुनरावलोकन: न्यायक्षेत्राच्या जटिलतेनुसार $500 ते $5,000+
- तांत्रिक अंमलबजावणी (विकासक वेळ): मानक CMS-आधारित साइटसाठी 10 ते 40 तास
- सतत अनुपालन देखरेख: स्वयंचलित स्कॅनिंग साधनांसाठी $100 ते $500/महिना
जटिल डेटा इकोसिस्टम असलेल्या उपक्रमांसाठी, खर्च मोठ्या प्रमाणात वाढतो. गोपनीयता-आधारित संरचनेकडे वळणे म्हणजे अनुपालन आता एक उत्पादन आणि अभियांत्रिकी बजेट लाइन आहे, फक्त कायदेशीर नाही [5].
आपल्या साइटवर गोपनीयता अनुपालन लागू करण्याचा सर्वात सोपा मार्ग काय आहे
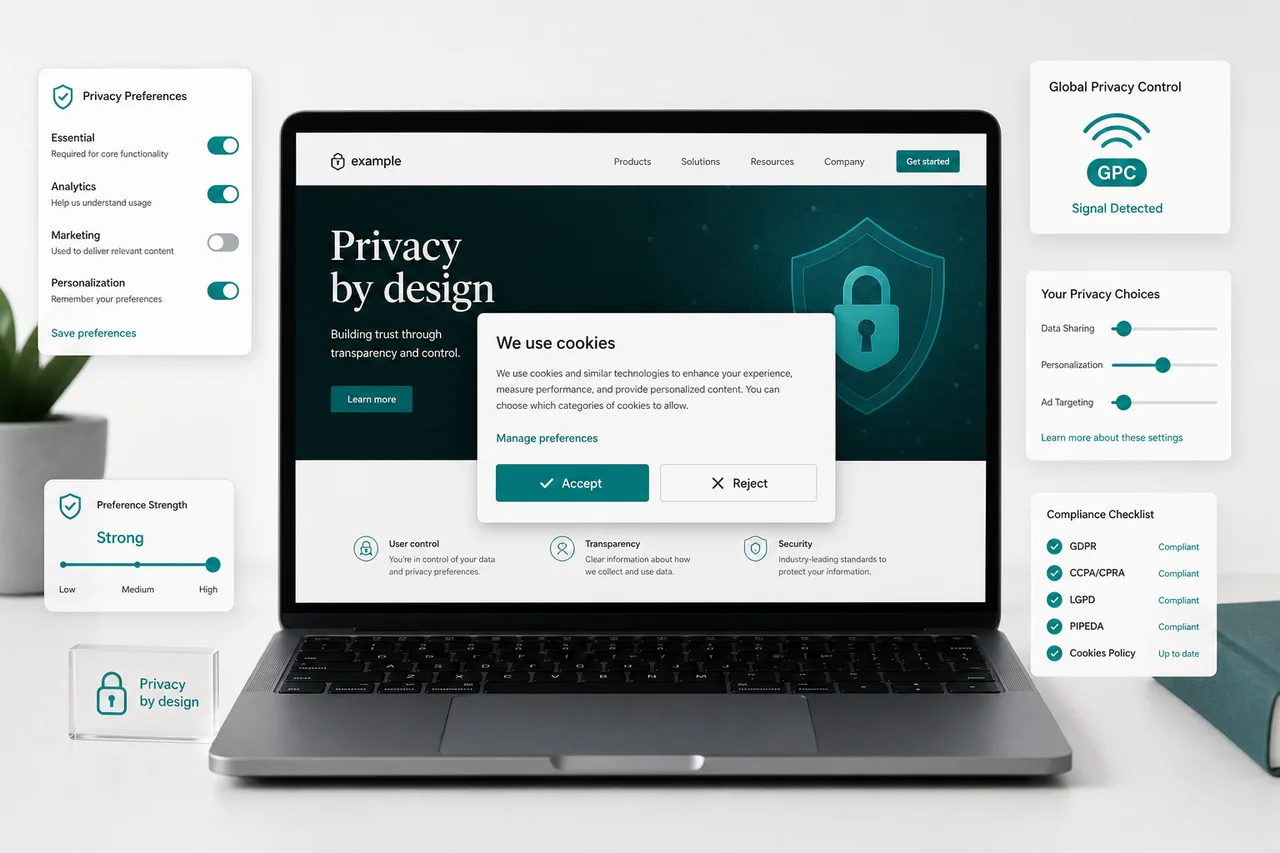
सर्वात व्यावहारिक प्रारंभिक बिंदू म्हणजे एक संमती व्यवस्थापन प्लॅटफॉर्म (CMP) लागू करणे जे कुकी संमती, प्राधान्य संचयन, GPC सिग्नल मान्यता, आणि संमती लॉगिंग स्वयंचलितपणे हाताळते. CMP संमती तत्त्वज्ञान हाताने कोड करण्याची आवश्यकता दूर करते आणि सुनिश्चित करते की संमती आर्किटेक्चर नियामक बदलांबरोबर चालते.
Biscotti CMP हे एक असे प्लॅटफॉर्म आहे जे आधुनिक संमती व्यवस्थापनाच्या तांत्रिक आवश्यकता हाताळण्यासाठी डिझाइन केलेले आहे, ज्यामध्ये GPC सिग्नल मान्यता, उद्देशानुसार सूक्ष्म संमती, आणि समान महत्त्वाचे ऑप्ट-आउट यांत्रणा समाविष्ट आहेत, ज्याची आता नियामक अपेक्षा करतात [8][9].
CMP व्यतिरिक्त, अंमलबजावणी चेकलिस्टमध्ये समाविष्ट आहे:
- आपल्या साइटवर सध्या लोड होणाऱ्या सर्व तृतीय-पक्ष स्क्रिप्ट आणि कुकीजचे ऑडिट करा
- प्रत्येक कुकीला उद्देशानुसार वर्गीकृत करा (कडक आवश्यक, विश्लेषण, विपणन, प्राधान्य)
- संमती दिली जात नाही तोपर्यंत अनिवार्य स्क्रिप्ट लोड होण्यापासून अवरोधित करा
- दस्तऐवजीकरण केलेल्या प्रतिसाद कार्यप्रवाहांसह डेटा विषय अधिकार विनंती फॉर्म लागू करा
- आपल्या गोपनीयता धोरणाचे अद्यतन करा जे वर्तमान पद्धती आणि लागू कायद्यांचे प्रतिबिंबित करते
- आपल्या संमती इंटरफेसची चाचणी करा डार्क पॅटर्नसाठी (असममित बटणे, गोंधळात टाकणारी भाषा, पूर्व-टिक केलेले बॉक्स)
लहान व्यवसायांना मोठ्या कंपन्यांपेक्षा वेगवेगळ्या गोपनीयता आवश्यकता आहेत का
लहान व्यवसाय श्रेणीबद्धपणे मुक्त नाहीत, परंतु अनेक कायद्यात आकारावर आधारित थ्रेशोल्ड समाविष्ट आहेत. उदाहरणार्थ, CCPA त्या व्यवसायांवर लागू होते ज्यांचे वार्षिक एकूण महसूल $25 दशलक्षाहून अधिक आहे, किंवा जे वार्षिक 100,000 किंवा अधिक ग्राहकांची वैयक्तिक माहिती खरेदी, विक्री किंवा सामायिक करतात, किंवा वार्षिक महसुलाचा 50% किंवा अधिक वैयक्तिक माहिती विक्रीतून मिळवतात.
GDPR, याउलट, आकाराच्या पर्वा न करता EU वैयक्तिक डेटा प्रक्रिया करणाऱ्या कोणत्याही संस्थेस लागू होते, तरीही ते काही रेकॉर्ड-रखण्याच्या आवश्यकतांपासून खूप लहान संस्थांना मुक्त करते.
लहान व्यवसायांसाठी व्यावहारिक मार्गदर्शन:
- जर तुमची साइट Google Analytics किंवा कोणतीही जाहिरात पुन्हा लक्षित करणे वापरत असेल तर, GDPR संमती आवश्यकता कंपनीच्या आकाराच्या पर्वा न करता लागू होतात
- जर तुम्ही महत्त्वाच्या कॅलिफोर्निया ट्रॅफिकसह यू.एस.-आधारित ई-कॉमर्स साइट चालवत असाल तर, तुम्ही CCPA थ्रेशोल्ड पूर्ण करता का हे सत्यापित करा
- कायदेशीर थ्रेशोल्डच्या खाली असतानाही, एक मूलभूत गोपनीयता धोरण आणि कार्यशील ऑप्ट-आउट यंत्रणा नियामक जोखमी कमी करते आणि वापरकर्त्यांचा विश्वास निर्माण करते
गोपनीयता अनुपालनासंबंधी लोकांकडून होणारे सामान्य चुका
2026 मध्ये सर्वाधिक अंमलबजावणी लक्ष वेधून घेणाऱ्या चुका:
- असममित संमती बटणे: "Accept All" ला दृश्यात्मकपणे प्रबळ बनवणे आणि "Reject All" ला दफन करणे आता डार्क पॅटर्न आणि अनुपालन अपयश म्हणून मानले जाते [9]
- अवरोध न करता संमती: संमती बॅनर प्रदर्शित करणे, तर तृतीय-पक्ष स्क्रिप्ट लोड होत आहेत, कोणतीही निवड होण्यापूर्वी
- GPC सिग्नल्सकडे दुर्लक्ष करणे: ब्राउझर-स्तरीय जागतिक गोपनीयता नियंत्रण सिग्नल्सना वैध ऑप्ट-आउट विनंत्या म्हणून मान्यता न देणे [8]
- आउटडेटेड विक्रेता यादी: गोपनीयता धोरणांमध्ये आता वापरल्या जाणाऱ्या प्रक्रिया करणाऱ्यांची यादी किंवा नवीनांचा समावेश न करणे
- कोणतीही दस्तऐवजीकरण केलेली ठेवण्याची धोरण नाही: डेटा गोळा करणे परिभाषित ठेवण्याच्या कालावधीशिवाय GDPR च्या संग्रह मर्यादा तत्त्वाचे उल्लंघन करते
- अनुपालनाला एकदाच प्रकल्प म्हणून मानणे: गोपनीयता जबाबदाऱ्या कायद्यांच्या विकासासोबत बदलतात; 2024 चा सेटअप 2026 च्या आवश्यकतांची पूर्तता करू शकत नाही
विविध देशांमधून आंतरराष्ट्रीय वापरकर्त्यांचे व्यवस्थापन कसे करावे
आंतरराष्ट्रीय ट्रॅफिक असलेल्या वेबसाइट्सना भू-लक्षित संमती तत्त्वज्ञानाची आवश्यकता आहे. जर्मनीमधील वापरकर्त्याला कोणतीही ट्रॅकिंग सुरू होण्यापूर्वी GDPR-compliant ऑप्ट-इन संमती मिळावी लागेल. कॅलिफोर्नियामधील वापरकर्त्याला "Do Not Sell or Share My Personal Information" नोटीस आणि ऑप्ट-आउट यंत्रणा मिळावी लागेल. व्यापक गोपनीयता कायदा नसलेल्या न्यायक्षेत्रातील वापरकर्त्याला एक साधी नोटीस मिळू शकते.
यासाठी आवश्यक आहे:
- IP-आधारित भूस्थानिकता वापरकर्त्याच्या न्यायक्षेत्राचा शोध घेण्यासाठी
- योग्य आवृत्ती दर्शविणारी अटींची संमती बॅनर लॉजिक
- न्यायक्षेत्रानुसार वेगळे संमती रेकॉर्ड
- एक CMP जे एकाच वेळी अनेक नियामक फ्रेमवर्क व्यवस्थापित करण्यास सक्षम आहे
EU डेटा कायद्याच्या परस्परसंवादाच्या आवश्यकतांमुळे संमती प्राधान्ये तांत्रिकदृष्ट्या शक्य असल्यास, वापरकर्त्याने संवाद साधलेल्या सेवांमध्ये पोर्टेबल असाव्यात [5].
FAQ
Q: जर मी फक्त आवश्यक कुकीज वापरत असेल तर माझ्या वेबसाइटला कुकी बॅनरची आवश्यकता आहे का? A: नाही. कडक आवश्यक कुकीजना GDPR किंवा बहुतेक राज्य कायद्यांनुसार संमतीची आवश्यकता नाही. तथापि, तुम्हाला अद्याप एक गोपनीयता नोटीस आवश्यक आहे जी कोणती कुकीज वापरली जातात आणि का ते स्पष्ट करते.
Q: जागतिक गोपनीयता नियंत्रण (GPC) सिग्नल काय आहे? A: GPC हा ब्राउझर-स्तरीय सिग्नल आहे जो वापरकर्त्याची ऑप्ट-आउट प्राधान्ये वेबसाइट्सना स्वयंचलितपणे संवाद साधतो. कॅलिफोर्निया कायद्यानुसार आणि इतर अनेक राज्य फ्रेमवर्क अंतर्गत, वेबसाइट्सने GPC सिग्नल्सना वैध ऑप्ट-आउट विनंत्या म्हणून मान्यता देणे आवश्यक आहे [8].
Q: मला माझे गोपनीयता धोरण किती वेळा अद्यतनित करावे लागेल? A: तुमचे गोपनीयता धोरण किमान वार्षिकपणे आणि जेव्हा तुम्ही नवीन डेटा प्रक्रिया करणारे जोडता, डेटा पद्धती बदलता, किंवा तुमच्या वापरकर्त्यांवर प्रभाव टाकणारा नवीन कायदा लागू होतो तेव्हा पुनरावलोकन करा.
Q: मी एक मोफत कुकी संमती प्लगइन वापरू शकतो आणि तरीही अनुपालन राहू शकतो का? A: शक्य आहे, परंतु मोफत साधने अनेकदा संमती लॉगिंग, GPC मान्यता, आणि 2026 च्या नियमांनुसार आवश्यक असलेल्या सूक्ष्म उद्देश व्यवस्थापनाची कमतरता असते. तुम्ही वापरत असलेल्या कोणत्याही साधनाने वर्तमान तांत्रिक मानकांची पूर्तता केली आहे का हे सत्यापित करा.
Q: "डिझाइनद्वारे गोपनीयता" म्हणजे काय आणि हे माझ्या वेबसाइटवर लागू होते का? A: डिझाइनद्वारे गोपनीयता म्हणजे प्रणालींमध्ये डेटा संरक्षणाची निर्मिती सुरूवातीपासून करणे, नंतर त्यावर थोडा थोडा लावणे. EU डेटा कायदा आणि GDPR दोन्ही या तत्त्वाला वैयक्तिक डेटा प्रक्रिया करणाऱ्या संस्थांसाठी कायदेशीर जबाबदारी म्हणून समाविष्ट करतात [5].
Q: गोपनीयता धोरण आणि कुकी धोरण एकच आहे का? A: नाही. गोपनीयता धोरण सर्व वैयक्तिक डेटा संकलन आणि प्रक्रियेवर लागू होते. कुकी धोरण विशेषतः तुमच्या साइटवर वापरल्या जाणाऱ्या कुकीज, त्यांचा उद्देश, आणि वापरकर्त्यांनी त्यांना कसे व्यवस्थापित करावे याचे वर्णन करते. अनेक साइट्स दोन्ही एकाच दस्तऐवजात एकत्र करतात, जे स्वीकार्य आहे, बशर्ते सर्व आवश्यक माहिती उपस्थित असावी.
Q: न्यूरल डेटा काय आहे आणि 2026 मध्ये याचे महत्त्व का आहे? A: न्यूरल डेटा म्हणजे मस्तिष्काच्या क्रियाकलाप किंवा न्यूरोलॉजिकल सिग्नल्समधून मिळालेली माहिती. कनेक्टिकटने 1 जुलै 2026 पासून याला संवेदनशील वैयक्तिक माहिती म्हणून स्पष्टपणे वर्गीकृत केले आहे, म्हणजे प्रगत बायोमेट्रिक किंवा न्यूरो-डेटा तंत्रज्ञान वापरणाऱ्या साइट्सने उच्च संरक्षण मानक लागू करणे आवश्यक आहे [8].
Q: डेटा विषय प्रवेश विनंतीस प्रतिसाद देण्यासाठी मला किती वेळ लागेल? A: GDPR अंतर्गत, मानक प्रतिसाद वेळ एक कॅलेंडर महिना आहे, जटिल विनंत्या साठी दोन अतिरिक्त महिन्यांनी वाढवता येतो. कॅलिफोर्नियाच्या CPRA नुसार 45 दिवसांच्या आत प्रतिसाद देणे आवश्यक आहे, 45 दिवसांची वाढ उपलब्ध आहे.
निष्कर्ष
आपल्या वेबसाइटला 2026 साठी अनुकूलित करणे: जागतिक गोपनीयता अनुपालनाचे भविष्य आता एक कायदेशीर चेकबॉक्स व्यायाम नाही. हे एक उत्पादन आणि अभियांत्रिकी वचनबद्धता आहे जी संमती इंटरफेस डिझाइनपासून डेटा आर्किटेक्चर, विक्रेता व्यवस्थापन, आणि सतत देखरेख यांपर्यंत पसरते.
वेबसाइट मालक आणि विकासकांसाठी कार्यवाही करण्यायोग्य पुढील पायऱ्या:
- गोळा केलेल्या डेटाचे नकाशा काढण्यासाठी पूर्ण कुकी आणि डेटा प्रवाह ऑडिट करा, कोणत्या व्यक्तीने, आणि कोणत्या कायदेशीर आधारावर
- GPC सिग्नल्स, समान महत्त्वाचे ऑप्ट-आउट, आणि बहु-न्यायक्षेत्र लॉजिकला समर्थन देणारा संमती व्यवस्थापन प्लॅटफॉर्म लागू करा, जसे की Biscotti CMP
- 2026 च्या जबाबदाऱ्यांचे प्रतिबिंबित करण्यासाठी आपल्या गोपनीयता धोरणाचे अद्यतन करा, नवीन राज्य कायदे आणि संवेदनशील डेटा श्रेणी समाविष्ट करा
- नियामकांनी तुमच्यासाठी ते करण्यापूर्वी डार्क पॅटर्नसाठी तुमच्या संमती इंटरफेसची चाचणी करा
- नवीन जबाबदाऱ्या लागू होत असताना पकडण्यासाठी किमान वार्षिक नियमित अनुपालन पुनरावलोकन चक्र स्थापित करा
गोपनीयता अनुपालनाला कागदपत्रांपेक्षा संरचना म्हणून मानणाऱ्या संस्थांना अंमलबजावणीच्या तपासणीसाठी, वापरकर्त्यांचा विश्वास, आणि 2026 नंतरच्या नियामक वातावरणासाठी चांगली स्थिती मिळेल.
संदर्भ
[2] जागतिक डेटा गोपनीयता कायदे 2026 - https://www.kiteworks.com/regulatory-compliance/global-data-privacy-laws-2026/ [3] जागतिक गोपनीयता वॉचलिस्ट - https://www.mayerbrown.com/en/insights/publications/2026/01/global-privacy-watchlist [4] 2026 मध्ये जागतिक गोपनीयता अनुपालन ट्रेंड - https://www.schellman.com/blog/privacy/global-privacy-compliance-trends-in-2026 [5] डेटा गोपनीयता AI नियामक आणि अनुपालन अद्यतन 2026 - https://www.kasowitz.com/media/viewpoints/data-privacy-ai-regulatory-and-compliance-update-2026/ [6] 2026 मध्ये जागतिक गोपनीयता आणि अंमलबजावणी आकारणारे 5 ट्रेंड - https://www.onetrust.com/blog/the-5-trends-shaping-global-privacy-and-enforcement-in-2026/ [7] आंतरराष्ट्रीय वकील मार्गदर्शक डेटा गोपनीयता कायदे 2026 50 पेक्षा जास्त न्यायक्षेत्रांमध्ये नेव्हिगेटिंग - https://globallawlists.org/insights/international-lawyers-guide-data-privacy-laws-2026-navigating-50-plus-jurisdictions [8] गोपनीयता कायदे 2026 - https://secureprivacy.ai/blog/privacy-laws-2026 [9] गोपनीयता अंमलबजावणी वाढत आहे 2026 - https://trustarc.com/resource/privacy-enforcement-surging-2026/