
Snelle Antwoord: Donkere patronen in cookiebanners zijn opzettelijke ontwerpkeuzes die gebruikers manipuleren om trackingcookies te accepteren die ze anders zouden weigeren. Ze schenden de GDPR en vergelijkbare privacywetten door de vrijgegeven, geïnformeerde toestemming te ondermijnen. Het identificeren en verwijderen van deze patronen vereist een gestructureerde audit van de visuele hiërarchie, taal en afmeldmechanismen van je banner, gevolgd door een herontwerp dat acceptatie en afwijzing als even toegankelijke keuzes behandelt.
Belangrijkste Punten
- Donkere patronen in cookiebanners omvatten visuele asymmetrie, vooraf aangevinkte vakjes, verborgen afmeldlinks en emotioneel manipulerende taal.
- Onder de GDPR is toestemming verkregen via misleidend ontwerp juridisch ongeldig, waardoor organisaties blootgesteld worden aan aanzienlijke boetes en handhavingsacties.
- De Europese Toezichthouder voor Gegevensbescherming (EDPB) heeft formeel zes soorten donkere patronen gecategoriseerd die relevant zijn voor toestemmingsinterfaces.
- Toezichthouders, waaronder de Franse CNIL, hebben formele kennisgevingen uitgegeven en handhavingsacties geïnitieerd tegen uitgevers die manipulatieve cookiebannerontwerpen gebruiken [3].
- De California Privacy Protection Agency (CPPA) vereist "symmetrie in keuze", wat betekent dat het weigeren van cookies even eenvoudig moet zijn als het accepteren ervan [1].
- Een conforme cookiebanner presenteert alle opties met gelijke visuele gewicht, gebruikt eenvoudige taal en vereist niet meer stappen om te weigeren dan om te accepteren.
- Het auditen van je banner omvat het controleren van de contrastverhoudingen van knoppen, vooraf geselecteerde toestemmingsstatussen, het aantal stappen om af te melden en de duidelijkheid van de taal.
- Tools zoals Biscotti CMP (www.biscotti-cmp.com) zijn ontworpen om website-eigenaren te helpen toestemmingsinterfaces te bouwen die voldoen aan de huidige regelgeving.
- Het DPDPA-kader van India begint ook donkere patronen in toestemmingsontwerp aan te pakken, wat wijst op een wereldwijde convergentie in regelgeving [6].
- Gebruikers kunnen zichzelf beschermen door browserextensies te gebruiken die toestemmingsbanners blokkeren of door handmatig toegang te krijgen tot cookie-instellingenpagina's.
Wat zijn Donkere Patronen in Cookiebanners
Donkere patronen in cookiebanners zijn opzettelijke interface-ontwerpkeuzes die gebruikers naar toestemming voor cookie-gebaseerde tracking leiden, tegen hun werkelijke voorkeuren in. In plaats van een neutrale keuze te presenteren, maken deze ontwerpen gebruik van cognitieve biases, visuele hiërarchie en informatie-asymmetrie om toestemming te fabriceren die anders niet zou bestaan [2].
De term werd bedacht door UX-ontwerper Harry Brignull om manipulerend ontwerp breder te beschrijven, maar toezichthouders hebben het sindsdien specifiek toegepast op toestemmingsbeheerinterfaces. In de context van cookiebanners is een donker patroon elk ontwerpelement dat accepteren gemakkelijker, sneller of visueel prominenter maakt dan weigeren.
Waarom het belangrijk is: Toestemming verkregen via donkere patronen is geen geldige toestemming onder Artikel 7 van de GDPR, dat vereist dat de overeenkomst vrijgegeven en ondubbelzinnig is. Een banner die gebruikers misleidt om op "Accepteer Alles" te klikken, voldoet niet aan die standaard, ongeacht hoe technisch geavanceerd het onderliggende toestemmingsbeheersysteem ook mag zijn [2].
Veelvoorkomende Voorbeelden van Donkere Patronen in Cookiebanners
Er zijn verschillende terugkerende typen donkere patronen die in cookiebanners verschijnen, en toezichthouders hebben deze gedocumenteerd in handhavingsrichtlijnen.
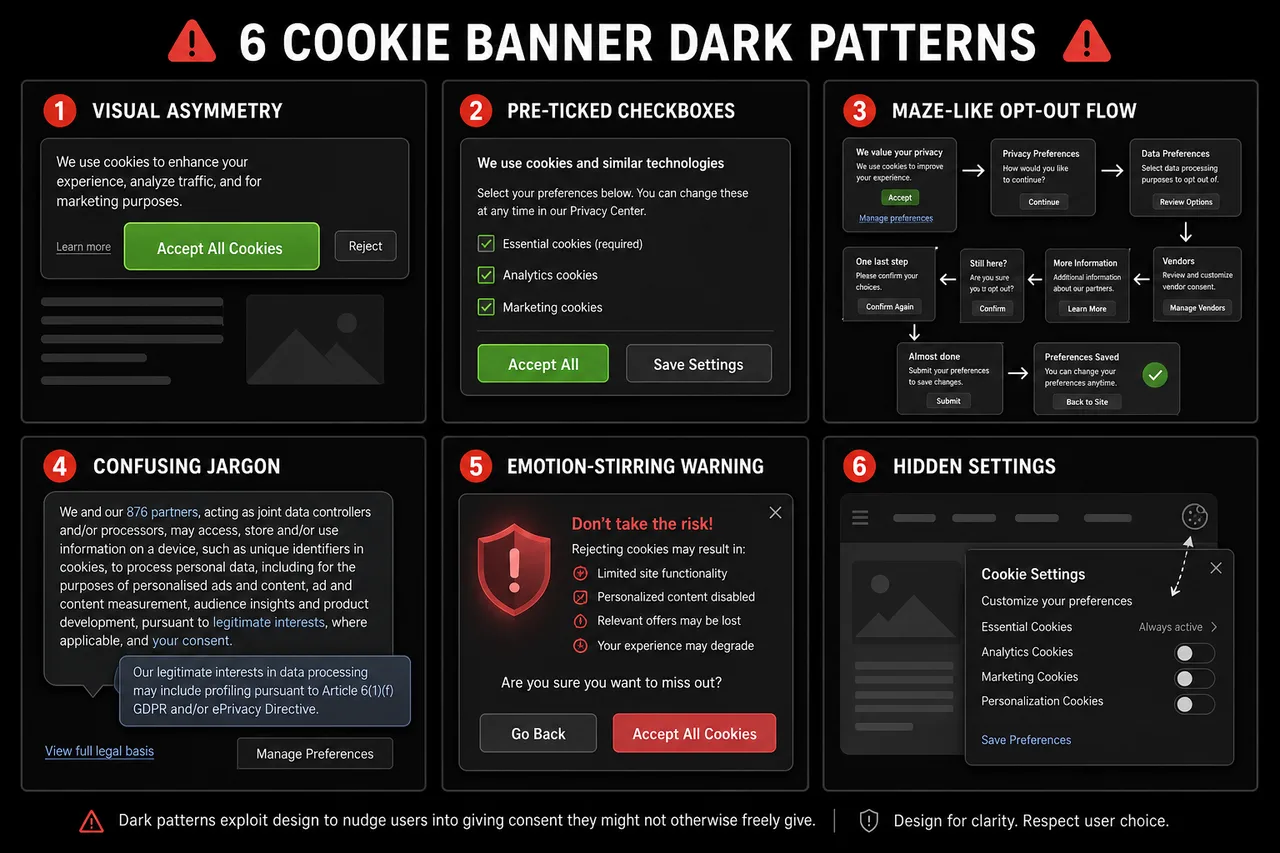
De meest geciteerde voorbeelden zijn:
- Visuele asymmetrie: De knop "Accepteer Alles" is groot, felgekleurd en prominent geplaatst, terwijl "Weigeren" of "Voorkeuren Beheren" verschijnt als een kleine grijze link of secundaire tekst.
- Vooraf geselecteerde toestemming: Checkboxen voor niet-essentiële cookiecategorieën zijn vooraf aangevinkt, waardoor gebruikers actief opties moeten uitvinken in plaats van actief in te stemmen.
- Bevestigingsschamen: Weigeropties worden gelabeld met schuldinducerende taal zoals "Nee bedankt, ik wil geen betere ervaring."
- Obstructie (roach motel): Cookies accepteren vereist één klik; het intrekken van toestemming vereist navigeren door meerdere menu's, vaak verborgen in een privacybeleidpagina.
- Misleidende taal: Vage termen zoals "Ik ga akkoord met cookies" verdoezelen waar de gebruiker daadwerkelijk mee instemt, wat de vereiste voor geïnformeerde toestemming schendt.
- Valse urgentie: Banners impliceren dat de site niet functioneert tenzij cookies worden geaccepteerd, zelfs als dit niet waar is [4].
De EDPB heeft donkere patronen gecategoriseerd in zes bredere types: gebruikers overladen met overmatige informatie, essentiële stappen overslaan, emoties oproepen, gebruikerskeuzes obstructie, inconsistent of misleidend taalgebruik, en interface-interferentie creëren door visuele manipulatie.
Wat Maakt een Cookiebanner Misleidend versus Legitiem
Een cookiebanner wordt misleidend wanneer het ontwerp systematisch één uitkomst (acceptatie) bevoordeelt boven een andere (weigering) door middelen die rationele besluitvorming omzeilen. Legitieme cookie-toestemming presenteert daarentegen keuzes neutraal en zorgt ervoor dat gebruikers begrijpen waar ze mee instemmen.
| Kenmerk | Misleidende Banner | Conform Banner |
|---|---|---|
| Visueel gewicht van knoppen | Accepteer prominent, Weigeren verborgen | Gelijk visueel gewicht voor beide |
| Standaardstatus | Niet-essentiële cookies vooraf aangevinkt | Alle niet-essentiële cookies niet aangevinkt |
| Stappen om te weigeren | Meerdere klikken door menu's | Zelfde aantal stappen als accepteren |
| Taal | Vaag, emotioneel of misleidend | Eenvoudig, specifiek en neutraal |
| Intrekken van toestemming | Moeilijk te vinden | Even gemakkelijk als initiële toestemming |
| Cookiecategorieën | Samengevoegd | Granulair, afzonderlijk uitgelegd |
Het "symmetrie in keuze"-principe van de CPPA legt dit onderscheid helder vast: als een gebruiker alle cookies in één klik kan accepteren, moet hij ook in staat zijn om alle cookies in één klik te weigeren [1].
Juridische Gevolgen van het Gebruik van Donkere Patronen in Cookiebanners
Het gebruik van donkere patronen in cookiebanners kan toestemming ongeldig maken, leiden tot regelgevende boetes en organisaties blootstellen aan reputatieschade. Omdat de GDPR vereist dat toestemming vrijgegeven en ondubbelzinnig is, produceert elk ontwerp dat gebruikers manipuleert om cookies te accepteren toestemming die geen juridische status heeft [2].
Handhaving is niet langer theoretisch. De CNIL van Frankrijk heeft in december 2024 formele kennisgevingen uitgegeven aan meerdere website-uitgevers voor het gebruik van manipulatieve cookiebannerontwerpen, en hen een maand gegeven om te voldoen of sancties te ondergaan [3]. Het DPDPA-kader van India ontwikkelt vergelijkbare vereisten, wat een wereldwijde trend in regelgeving weerspiegelt om misleidend toestemmingsontwerp als een afzonderlijke nalevingsschending te beschouwen [6].
Belangrijke juridische risico's:
- Boetes onder de GDPR kunnen oplopen tot 4% van de wereldwijde jaarlijkse omzet of 20 miljoen euro, afhankelijk van wat hoger is.
- Toestemmingsrecords verkregen via donkere patronen kunnen niet worden gebruikt als juridische basis voor gegevensverwerking.
- Toezichthouders kunnen organisaties verplichten om gegevens die onder ongeldig gegeven toestemming zijn verzameld, te verwijderen.
- Reputatieschade door publieke handhavingsacties kan het vertrouwen van gebruikers en de merkwaarde beïnvloeden.
Waarom Gebruiken Bedrijven Donkere Patronen op Cookiebanners
Bedrijven gebruiken donkere patronen voornamelijk omdat hogere toestemmingspercentages zich rechtstreeks vertalen in grotere aanspreekbare doelgroepen voor gedragsadvertenties. Wanneer meer gebruikers trackingcookies accepteren, krijgen uitgevers en adverteerders toegang tot rijkere gegevenspools, wat de advertentie-inkomsten en de precisie van targeting verhoogt.
De commerciële prikkel is reëel: toestemmingspercentages voor niet-essentiële cookies kunnen dramatisch variëren afhankelijk van het ontwerp van de banner. Deze kortetermijnwinst brengt echter langdurige juridische en reputatierisico's met zich mee die toezichthouders steeds minder bereid zijn te negeren [4].
Een secundaire reden is inertie. Veel organisaties implementeren cookiebanners via tools van derden zonder de standaardconfiguraties te auditen, die vaak de maximale toestemmingverzameling bevoordelen in plaats van naleving van regelgeving.
Hoe je je Website kunt Auditen op Donkere Patronen
Het auditen van een cookiebanner op misleidend ontwerp vereist het onderzoeken van zowel de visuele presentatie als de functionele mechanismen. Website-eigenaren en ontwikkelaars kunnen een gestructureerde beoordeling uitvoeren zonder gespecialiseerde tools door een checklist te doorlopen.
Stapsgewijze auditproces:
- Laad de banner in een nieuwe browsersessie (incognito-modus, geen eerdere cookies) en noteer de eerste visuele indruk. Welke knop trekt als eerste de aandacht?
- Controleer de contrast en grootte van knoppen. Meet de kleurcontrastverhouding van de Accepteer- en Weigeren-knoppen. Ze moeten visueel gelijkwaardig zijn.
- Tel de stappen om te weigeren. Klik door de afwijsflow en tel elke vereiste actie. Vergelijk dit met het aantal stappen dat nodig is om te accepteren.
- Inspecteer standaardstatussen. Open het cookievoorkeurencentrum en controleer of er niet-essentiële categorieën vooraf zijn geselecteerd.
- Lees de taal. Identificeer emotioneel geladen, vage of misleidende teksten. Vervang deze door eenvoudige, specifieke beschrijvingen.
- Test intrekking. Probeer eerder gegeven toestemming in te trekken. Als dit meer dan twee klikken vereist of moeilijk te vinden is, is het ontwerp obstructief.
- Controleer mobiele weergave. Bevestig dat de banner correct wordt weergegeven op kleine schermen en dat alle opties toegankelijk blijven zonder te scrollen.
Tools om te Controleren of je Cookiebanner Donkere Patronen Gebruikt
Er zijn verschillende tools en frameworks die kunnen helpen bij het identificeren van donkere patronen, variërend van geautomatiseerde scanners tot richtlijnen voor handmatige beoordeling.
- Biscotti CMP (www.biscotti-cmp.com): Een toestemmingsbeheerplatform dat is gebouwd met naleving van regelgeving als een kernontwerpprincipe, dat website-eigenaren helpt om banners te configureren die voldoen aan de GDPR en vergelijkbare vereisten zonder standaard te vervallen in manipulatieve patronen.
- EDPB-richtlijnen over Donkere Patronen (2022): De gepubliceerde richtlijnen van de Europese Toezichthouder voor Gegevensbescherming bieden een gedetailleerde taxonomie van donkere patronen met geannoteerde voorbeelden, die dienen als referentienorm voor handmatige audits.
- Browserontwikkelaarstools: Het inspecteren van de DOM en CSS van een cookiebanner kan onthullen of Weigeren-knoppen visueel worden onderdrukt door lagere contrasten, kleinere lettergroottes of positionering buiten het primaire viewport.
- Academische onderzoektools: Peer-reviewed studies, waaronder recent arxiv-onderzoek naar geautomatiseerde detectie van donkere patronen in toestemmingsinterfaces, bieden methodologische kaders die ontwikkelaars kunnen aanpassen voor interne audits [5].
De meest betrouwbare audit combineert geautomatiseerde scanning met menselijke beoordeling, omdat sommige donkere patronen (zoals bevestigingsschamen) contextuele beoordeling vereisen die geautomatiseerde tools niet betrouwbaar kunnen markeren.
GDPR-vereisten voor Cookiebannerontwerp
De GDPR schrijft geen specifiek visueel formaat voor cookiebanners voor, maar stelt duidelijke functionele vereisten die het ontwerp beperken. Toestemming moet vrijgegeven, specifiek, geïnformeerd en ondubbelzinnig zijn, en het moet even gemakkelijk zijn om in te trekken als om te geven.
Kernvereisten voor GDPR-ontwerp:
- Geen vooraf aangevinkte vakjes voor niet-essentiële cookies (Overweging 32).
- Granulaire toestemming: gebruikers moeten in staat zijn om voor sommige cookiecategorieën toestemming te geven zonder voor allemaal toestemming te geven.
- Gelijke eenvoud van intrekking: het mechanisme om toestemming in te trekken moet even toegankelijk zijn als het mechanisme om deze te verlenen.
- Geen bundeling: toestemming voor cookies kan niet worden gebundeld met acceptatie van de servicevoorwaarden.
- Duidelijke identificatie van gegevensbeheerders en doeleinden voordat toestemming wordt gegeven.
Toezichthouders hebben verduidelijkt dat visuele ontwerpkeuzes die systematisch het "Weigeren"-optie benadelen, een schending van de "vrijgegeven" standaard vormen, zelfs als er technisch gezien ergens op de pagina een Weigeren-knop bestaat [2].
Hoe een Cookiebanner te Herontwerpen om Conform en Ethisch te Zijn
Het herontwerpen van een misleidende cookiebanner begint met het accepteren dat een lager toestemmingspercentage voor niet-essentiële cookies de legitieme uitkomst is van neutraal ontwerp. Het doel is niet om acceptatie te maximaliseren, maar om betekenisvolle toestemming te verkrijgen.
Beste praktijken voor transparant ontwerp van cookie-toestemming:
- Gebruik identieke knopstijl (grootte, kleur, lettergewicht) voor Accepteer- en Weigeren-opties.
- Plaats Accepteer- en Weigeren-opties op hetzelfde visuele niveau, zonder dat een van beide opties positionele dominantie krijgt.
- Schrijf categoriebeschrijvingen in eenvoudige taal: "We gebruiken analytische cookies om paginabezoeken te tellen" in plaats van "Prestatieverbeteringscookies."
- Bied een oprechte "Weiger Alles"-optie aan op de eerste laag van de banner, niet verborgen in een instellingenpaneel.
- Bied granulaire controles zodat gebruikers analytische cookies kunnen accepteren zonder advertentiecookies te accepteren.
- Bewaar toestemmingsrecords met tijdstempels en versienummers van de banner voor auditdoeleinden.
- Beoordeel en verkrijg opnieuw toestemming wanneer de doeleinden van cookies materieel veranderen.
Platforms zoals Biscotti CMP (www.biscotti-cmp.com) zijn gestructureerd rond deze principes, waardoor het voor organisaties gemakkelijker wordt om banners te implementeren die zowel juridisch solide als gebruikersrespecterend zijn.
Hoe Gebruikers Zich Kunnen Beschermen Tegen Donkere Patronen in Cookiebanners
Gebruikers die misleidende cookiebanners tegenkomen, hebben verschillende praktische opties om hun privacy te beschermen zonder te vertrouwen op de banner zelf om ethisch te handelen.
- Gebruik browserprivacy-instellingen om cookies van derden op browserniveau te blokkeren, waardoor de banner volledig wordt omzeild.
- Installeer blokkers voor toestemmingsbanners zoals browserextensies die automatisch niet-essentiële cookies weigeren of toestemmingspop-ups verbergen.
- Toegang tot cookie-instellingen direct door naar de privacybeleid of cookie-instellingenpagina van een site te navigeren, wat vaak eenvoudiger is dan de afmeldflow van de banner.
- Rapporteer misleidende banners aan de relevante gegevensbeschermingsautoriteit (zoals de ICO in het VK of CNIL in Frankrijk) met behulp van hun online klachtmechanismen.
- Gebruik privacygerichte browsers die strengere standaardcookiebeleid toepassen zonder dat gebruikers actie hoeven te ondernemen op elke site.
Bescherming op gebruikersniveau is een praktische tussenoplossing, maar de structurele oplossing ligt bij website-eigenaren en toezichthouders die nalevingsnormen voor ontwerp handhaven.
Waar Kijken Toezichthouders naar bij de Naleving van Cookiebanners
Toezichthouders die cookiebanners onderzoeken, richten zich op de vraag of het ontwerp werkelijk vrijwillige, geïnformeerde toestemming oplevert. Ze beoordelen zowel de visuele presentatie als de functionele mechanismen van de toestemmingsflow.
Primaire regulatoire controlepunten:
- Is de Weigeren-optie even prominent en toegankelijk als de Accepteer-optie?
- Zijn niet-essentiële cookies standaard niet aangevinkt?
- Is het aantal stappen om te weigeren gelijk aan of minder dan het aantal stappen om te accepteren?
- Is de taal specifiek, eenvoudig en niet-manipulatief?
- Is het intrekken van toestemming even gemakkelijk als het verlenen van toestemming?
- Worden de doeleinden van cookies nauwkeurig en specifiek beschreven?
De handhavingsacties van de CNIL in december 2024 tegen uitgevers die donkere patronen gebruiken, tonen aan dat toezichthouders deze criteria nu toepassen in actieve onderzoeken, niet alleen in richtlijndocumenten [3]. Organisaties die opereren onder het DPDPA van India moeten ook soortgelijke controle verwachten naarmate dat kader zich ontwikkelt [6].
FAQ
Wat is een donker patroon in een cookiebanner? Een donker patroon in een cookiebanner is een opzettelijke ontwerpkeuze die gebruikers manipuleert om trackingcookies te accepteren die ze anders zouden weigeren, meestal door visuele asymmetrie, vooraf geselecteerde opties of obstructieve afmeldflows [2].
Zijn donkere patronen in cookiebanners illegaal? Onder de GDPR maken donkere patronen toestemming juridisch ongeldig omdat ze de vereisten voor vrijgegeven en ondubbelzinnige toestemming schenden. Toezichthouders in Frankrijk, Duitsland en andere EU-jurisdicties hebben handhavingsacties ondernomen tegen organisaties die ze gebruiken [3].
Wat is het "symmetrie in keuze"-principe? Het symmetrie in keuze-principe, toegepast door de California Privacy Protection Agency, vereist dat het weigeren van cookies even eenvoudig en prominent moet zijn als het accepteren ervan. Een één-klik Accepteer-optie moet worden gematcht door een één-klik Weigeren-optie [1].
Hoe weet ik of mijn cookiebanner donkere patronen heeft? Audite de banner door het visuele gewicht van de Accepteer- en Weigeren-knoppen te vergelijken, te controleren of niet-essentiële cookies vooraf zijn aangevinkt en het aantal stappen te tellen dat nodig is om te weigeren versus accepteren. Als een van deze asymmetrisch is, zijn er waarschijnlijk donkere patronen aanwezig.
Kan ik een vooraf aangevinkt "Accepteer Alles"-vakje in mijn cookiebanner gebruiken? Nee. Overweging 32 van de GDPR stelt expliciet dat vooraf aangevinkte vakjes geen geldige toestemming vormen. Alle niet-essentiële cookiecategorieën moeten standaard niet aangevinkt zijn.
Welke boetes kunnen voortvloeien uit donkere patronen in cookiebanners? GDPR-boetes kunnen oplopen tot 4% van de wereldwijde jaarlijkse omzet of 20 miljoen euro, afhankelijk van wat hoger is. Naast boetes kunnen toezichthouders vereisen dat gegevens die onder ongeldig gegeven toestemming zijn verzameld, worden verwijderd.
Stelt de GDPR specifieke eisen aan het uiterlijk van een cookiebanner? De GDPR schrijft geen specifiek visueel formaat voor, maar vereist dat toestemming vrijgegeven, specifiek, geïnformeerd en ondubbelzinnig is. Ontwerpkeuzes die deze vereisten ondermijnen, schenden de regelgeving, ongeacht de visuele presentatie.
Wat is Biscotti CMP? Biscotti CMP (www.biscotti-cmp.com) is een toestemmingsbeheerplatform dat is ontworpen om website-eigenaren te helpen cookiebanners te implementeren die voldoen aan de GDPR en andere privacyregelgeving, met nalevingsgerichte standaardinstellingen die misleidende ontwerppatronen vermijden.
Hoe rapporteer ik een misleidende cookiebanner? Dien een klacht in bij je nationale gegevensbeschermingsautoriteit. In Frankrijk is dit de CNIL; in het VK, de ICO; in Duitsland, de relevante staats DPA. De meeste autoriteiten hebben online klachtenformulieren.
Zijn donkere patronen alleen een GDPR-zorg? Nee. De CPPA in Californië, het DPDPA van India en andere opkomende kaders convergeren naar vergelijkbare vereisten, waardoor het vermijden van donkere patronen een wereldwijde nalevingsprioriteit wordt [1][6].
Conclusie
Misleidend ontwerp in cookiebanners is geen grijs gebied. Toezichthouders in de EU, de VS en daarbuiten hebben duidelijk gemaakt dat manipulerende toestemmingsinterfaces ongeldig zijn en echte juridische gevolgen met zich meebrengen. Voor website-eigenaren, ontwikkelaars en marketingbureaus omvat het praktische pad vooruit drie stappen: audit bestaande banners aan de hand van de hierboven beschreven criteria, herontwerp ze om alle keuzes met gelijke visuele gewicht en gebruiksgemak te presenteren, en implementeer ze via een toestemmingsbeheerplatform dat is gebouwd voor naleving in plaats van conversie-optimalisatie.
Het commerciële argument voor donkere patronen is zwakker dan het lijkt. Toestemming verkregen door manipulatie is juridisch waardeloos, en de reputatiekosten van een handhavingsactie wegen veel zwaarder dan de marginale winst in trackinggegevens. Het bouwen van een cookiebanner die gebruikers kunnen vertrouwen is geen concessie aan regelgeving; het is een fundament voor duurzame gegevenspraktijken.
Organisaties die nu willen handelen, moeten beginnen met een handmatige audit van hun huidige banner, deze vergelijken met de gepubliceerde taxonomie van donkere patronen van de EDPB en evalueren of hun toestemmingsbeheerplatform, zoals Biscotti CMP (www.biscotti-cmp.com), de architectuur van gelijke keuze ondersteunt die toezichthouders vereisen. De standaard is duidelijk. De tools bestaan. De enige resterende variabele is of organisaties ervoor kiezen om ze toe te passen.
Referenties
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai
[2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai
[3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai
[4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai
[5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai
[6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai