
Resposta Rápida: Websites que operam em 2026 enfrentam um panorama de conformidade fundamentalmente redesenhado. Pelo menos 20 estados dos EUA têm agora leis de privacidade ativas ou recentemente aplicadas, o quadro regulatório da UE continua a expandir-se e os reguladores na região da Ásia-Pacífico e na América Latina introduziram novas obrigações. Adaptar o seu website para 2026 significa incorporar a privacidade na sua arquitetura técnica, interfaces de consentimento e fluxos de trabalho de manuseio de dados, e não apenas atualizar um documento de política.
Principais Conclusões
- A conformidade com a privacidade em 2026 passou de um exercício de documentação para um requisito de engenharia e design de produto
- Novas leis de privacidade ou emendas estão ativas em mais de 20 estados dos EUA, com Indiana, Kentucky e Rhode Island a iniciarem a aplicação em 2026 [8]
- O GDPR continua a ser o padrão global, mas a aplicação agora examina o design da interface de consentimento, e não apenas os acordos de processamento de dados
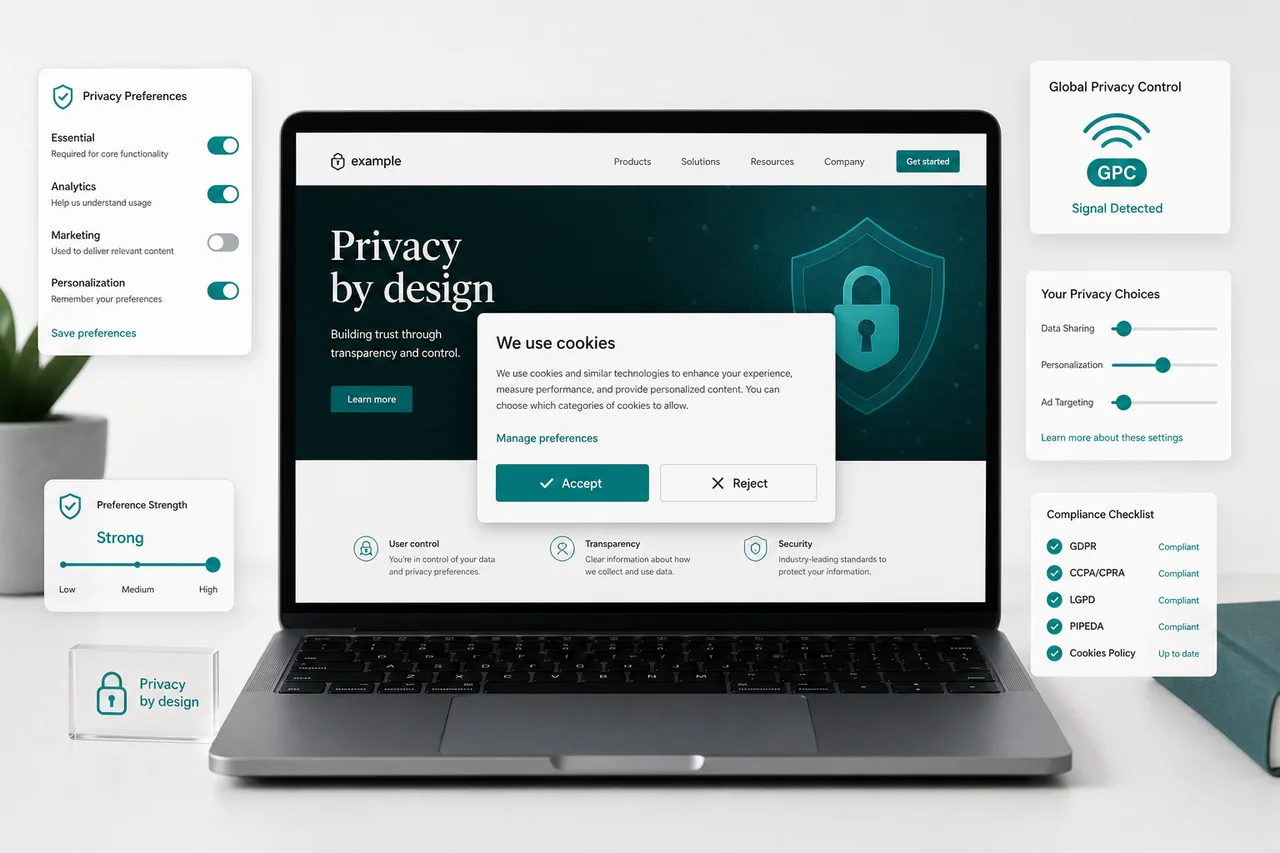
- O botão "Rejeitar Todos" deve ser tão proeminente quanto "Aceitar Todos" sob as atuais expectativas regulatórias [9]
- Os sinais de Controle Global de Privacidade (GPC) devem ser reconhecidos e honrados automaticamente por websites em conformidade [8]
- Connecticut agora classifica dados neurais como informações pessoais sensíveis a partir de 1 de julho de 2026 [8]
- Pequenas empresas não estão isentas da maioria das leis de privacidade a nível estadual uma vez que atinjam limiares de volume ou receita
- Uma plataforma de gestão de consentimento (CMP) é agora uma necessidade prática, não uma melhoria opcional
- As penalidades por não conformidade podem atingir milhões; as ações de aplicação estão a acelerar globalmente [9]
- Atualizações de políticas de privacidade sozinhas são insuficientes; controles técnicos, arquitetura de consentimento e fluxos de trabalho de direitos dos titulares de dados requerem revisão
Quais São as Principais Leis de Privacidade que Precisa de Seguir em 2026
A resposta curta: depende de onde os seus utilizadores estão localizados, não apenas de onde o seu negócio está registado. Em 2026, qualquer website que colete dados pessoais de utilizadores na UE, Reino Unido, Califórnia ou dezenas de outras jurisdições deve cumprir a legislação aplicável para cada localização do utilizador.
Os quadros mais significativos que afetam websites globalmente incluem:
| Jurisdição | Lei/Quadro | Desenvolvimento Chave em 2026 |
|---|---|---|
| União Europeia | GDPR + Lei de Dados da UE | Obrigações a nível de design; requisitos de interoperabilidade [5] |
| Reino Unido | GDPR do Reino Unido + Lei DPDI | Regulação de serviços de verificação digital [5] |
| Califórnia | CCPA/CPRA | Auditoria de cibersegurança + avaliações de risco expandidas [8] |
| Indiana, Kentucky, Rhode Island | CPAs Estaduais | A aplicação começa a 1 de janeiro / 1 de julho de 2026 [8] |
| Vietname | PDPL | Nova lei abrangente de dados pessoais [5] |
| Austrália | Emendas à Lei de Privacidade | Regras de transparência na tomada de decisões automatizadas [5] |
Além destes, mais de 50 jurisdições globalmente mantêm agora quadros de privacidade de dados ativos [7]. Websites com tráfego internacional devem realizar um exercício de mapeamento de jurisdição para identificar quais leis se aplicam à sua base de utilizadores.
Como Está o GDPR a Mudar em 2026
O GDPR em si não foi fundamentalmente reescrito, mas o seu contexto de aplicação mudou consideravelmente. A Lei de Dados da UE, que sobrepõe obrigações de design aos requisitos existentes do GDPR, agora obriga as organizações a incorporar a privacidade na arquitetura do produto em vez de a adicionar posteriormente [5].
Na prática, isso significa:
- Captura de consentimento deve ser tecnicamente verificável, não apenas declarada na política
- Portabilidade de dados deve ser tecnicamente habilitada, com formatos de exportação estruturados
- Obrigações de interoperabilidade requerem que as preferências de consentimento possam ser transferidas entre sistemas
- Os reguladores estão a examinar se as interfaces de consentimento utilizam padrões obscuros, com multas aplicadas por designs de botões assimétricos [9]
O ambiente de aplicação de 2026 trata um banner de cookies mal projetado como uma falha de conformidade, não como uma questão estética.
Qual é a Diferença Entre a Conformidade com o GDPR e o CCPA
O GDPR (UE) e o CCPA/CPRA (Califórnia) partilham o mesmo objetivo filosófico, mas diferem em escopo, base legal e requisitos técnicos. Websites que atendem tanto utilizadores da UE quanto da Califórnia devem satisfazer ambos os quadros simultaneamente.
Principais diferenças:
- Base legal: O GDPR requer uma base legal para cada atividade de processamento (consentimento, interesse legítimo, contrato, etc.). O CCPA opera num modelo de opt-out para vendas e compartilhamento de dados, não num requisito de opt-in para todo o processamento
- Escopo dos direitos: O GDPR concede direitos mais amplos, incluindo retificação e limitação do processamento. O CCPA adiciona um direito de correção e um direito de limitar o uso de informações pessoais sensíveis
- Limiares: O CCPA aplica-se a empresas que atendem a limiares de receita ou volume de dados; o GDPR aplica-se a qualquer organização que processe dados de residentes da UE, independentemente do tamanho
- Aplicação: A aplicação do GDPR é tratada pelas Autoridades de Proteção de Dados; a aplicação do CCPA é da responsabilidade da Agência de Proteção da Privacidade da Califórnia (CPPA)
Um website não pode usar um único design de banner de consentimento para satisfazer ambos os quadros sem uma arquitetura cuidadosa. O requisito de opt-in sob o GDPR para cookies de rastreamento conflita com o modelo de opt-out do CCPA, exigindo lógica condicional com base na localização do utilizador.
Precisa Atualizar a Sua Política de Privacidade para 2026
Sim, e uma atualização de política sozinha não é suficiente. As políticas de privacidade devem refletir com precisão as práticas atuais de dados, listar todos os processadores de terceiros, descrever a tomada de decisões automatizadas onde aplicável e explicar como os utilizadores podem exercer os seus direitos sob cada lei aplicável [8].
Além do documento em si, os websites precisam verificar se:
- O mecanismo de solicitação de direitos (acesso a dados, eliminação, portabilidade) é funcional e atende aos requisitos de tempo de resposta
- Categorias de dados sensíveis (incluindo dados neurais em Connecticut a partir de 1 de julho de 2026) são identificadas e tratadas corretamente [8]
- As divulgações de compartilhamento de dados de terceiros estão atualizadas e precisas
- A política é acessível a partir de cada página, não enterrada num link de rodapé que falha em dispositivos móveis
Quais Regulamentações de Privacidade Afetarão o Seu Negócio em 2026 e Como Saber se o Seu Site Precisa de Atualizações
Um website precisa de atualizações de conformidade se coletar quaisquer dados pessoais (nomes, e-mails, endereços IP, cookies, dados comportamentais) de utilizadores em jurisdições com leis de privacidade ativas. Dado que endereços IP por si só constituem dados pessoais sob o GDPR, praticamente todos os websites com tráfego internacional se qualificam.
Use este quadro de decisão:
- Se usar Google Analytics, Meta Pixel ou qualquer rastreamento comportamental: precisa de um mecanismo de consentimento em conformidade
- Se coletar endereços de e-mail: precisa de uma base legal e de um aviso de privacidade claro
- Se operar ou servir utilizadores da Califórnia, da UE, do Reino Unido ou de qualquer uma das mais de 20 jurisdições estaduais ativas nos EUA: precisa de fluxos de trabalho de direitos específicos da jurisdição
- Se usar sistemas de personalização ou recomendação baseados em IA: pode ter obrigações de divulgação de tomada de decisões automatizadas sob as regras australianas e da UE [5]
O Que Acontece Se o Seu Site Não Estiver em Conformidade com as Leis de Privacidade até 2026
A aplicação está a acelerar. A análise de aplicação de 2026 da TrustArc documenta um aumento nas ações regulatórias, com multas direcionadas não apenas a grandes empresas, mas também a empresas de médio porte e plataformas SaaS [9]. As penalidades sob o GDPR podem atingir 4% do volume de negócios global anual ou 20 milhões de euros, o que for maior. As penalidades estaduais nos EUA variam, mas comumente vão de $2,500 a $7,500 por violação intencional.
Além das multas diretas, sites não conformes enfrentam:
- Investigações regulatórias desencadeadas por reclamações de utilizadores
- Auditorias obrigatórias na Califórnia para certas categorias de dados [8]
- Danos à reputação devido a decisões de aplicação pública
- Potencial responsabilidade civil sob leis estaduais que incluem direitos de ação privada
O cálculo de risco mudou: o custo da conformidade é agora consistentemente mais baixo do que o custo de uma única ação de aplicação para a maioria das empresas.
Quanto Custa Tornar um Website em Conformidade com a Privacidade
Os custos variam significativamente com base na complexidade do website, no estado atual de conformidade e nas jurisdições envolvidas. Uma divisão de custos razoável para um website de médio porte em 2026:
- Plataforma de gestão de consentimento: Gratuita a várias centenas de dólares por mês, dependendo do volume de tráfego e das funcionalidades
- Redação ou revisão legal da política de privacidade: $500 a $5,000+ dependendo da complexidade da jurisdição
- Implementação técnica (tempo de desenvolvedor): 10 a 40 horas para um site baseado em CMS padrão
- Monitoramento contínuo de conformidade: $100 a $500/mês para ferramentas de escaneamento automatizado
Para empresas com ecossistemas de dados complexos, os custos escalam consideravelmente. A mudança para a privacidade como infraestrutura significa que a conformidade é cada vez mais uma linha orçamentária de produto e engenharia, não apenas uma legal [5].
Qual é a Maneira Mais Fácil de Implementar a Conformidade com a Privacidade no Seu Site
O ponto de partida mais prático é implementar uma plataforma de gestão de consentimento (CMP) que lide automaticamente com o consentimento de cookies, armazenamento de preferências, reconhecimento de sinais GPC e registo de consentimento. Uma CMP elimina a necessidade de codificar manualmente a lógica de consentimento e garante que a arquitetura de consentimento acompanhe as mudanças regulatórias.
Biscotti CMP é uma dessas plataformas projetadas para lidar com os requisitos técnicos da gestão moderna de consentimento, incluindo reconhecimento de sinais GPC, consentimento granular por finalidade e mecanismos de opt-out de igual proeminência que os reguladores agora esperam [8][9].
Além de uma CMP, a lista de verificação de implementação inclui:
- Auditar todos os scripts e cookies de terceiros que estão a carregar atualmente no seu site
- Categorizar cada cookie por finalidade (estritamente necessário, análise, marketing, preferências)
- Bloquear scripts não essenciais de carregar antes que o consentimento seja concedido
- Implementar um formulário de solicitação de direitos dos titulares de dados com fluxos de trabalho de resposta documentados
- Atualizar a sua política de privacidade para refletir as práticas atuais e as leis aplicáveis
- Testar a sua interface de consentimento para padrões obscuros (botões assimétricos, linguagem confusa, caixas pré-selecionadas)
As Pequenas Empresas Têm Requisitos de Privacidade Diferentes das Grandes Empresas
As pequenas empresas não estão isentas categoricamente, mas muitas leis incluem limiares baseados em tamanho. O CCPA, por exemplo, aplica-se a empresas com receitas brutas anuais superiores a $25 milhões, ou aquelas que compram, vendem ou compartilham informações pessoais de 100,000 ou mais consumidores anualmente, ou que derivam 50% ou mais das receitas anuais da venda de informações pessoais.
O GDPR, por outro lado, aplica-se a qualquer organização que processe dados pessoais da UE, independentemente do tamanho, embora isente organizações muito pequenas de alguns requisitos de manutenção de registos.
Orientações práticas para pequenas empresas:
- Se o seu site usar Google Analytics ou qualquer retargeting de anúncios, os requisitos de consentimento do GDPR aplicam-se independentemente do tamanho da empresa
- Se operar um site de e-commerce baseado nos EUA com tráfego significativo da Califórnia, verifique se atende aos limiares do CCPA
- Mesmo abaixo dos limiares legais, uma política de privacidade básica e um mecanismo de opt-out funcional reduzem o risco regulatório e constroem a confiança do utilizador
Erros Comuns que as Pessoas Cometem com a Conformidade de Privacidade
Estes são os erros que geram mais atenção de aplicação em 2026:
- Botões de consentimento assimétricos: Tornar "Aceitar Todos" visualmente dominante enquanto se enterra "Rejeitar Todos" é agora tratado como um padrão obscuro e uma falha de conformidade [9]
- Consentimento sem bloqueio: Exibir um banner de consentimento enquanto scripts de terceiros carregam em segundo plano antes que qualquer escolha seja feita
- Ignorar sinais GPC: Não reconhecer sinais de Controle Global de Privacidade a nível de navegador como pedidos de opt-out válidos [8]
- Listas de fornecedores desatualizadas: Políticas de privacidade que listam processadores que já não são utilizados, ou omitindo novos
- Sem política de retenção documentada: Coletar dados sem períodos de retenção definidos viola o princípio de limitação de armazenamento do GDPR
- Tratar a conformidade como um projeto único: As obrigações de privacidade mudam à medida que as leis evoluem; uma configuração de 2024 pode não satisfazer os requisitos de 2026
Como Lidar com Utilizadores Internacionais de Diferentes Países
Websites com tráfego internacional precisam de lógica de consentimento geo-direcionada. Um utilizador da Alemanha deve receber consentimento de opt-in em conformidade com o GDPR antes que qualquer rastreamento comece. Um utilizador da Califórnia deve receber um aviso de "Não Vender ou Compartilhar Minhas Informações Pessoais" e um mecanismo de opt-out. Um utilizador de uma jurisdição sem uma lei de privacidade abrangente pode receber um aviso simplificado.
Isso requer:
- Geolocalização baseada em IP para detectar a jurisdição do utilizador
- Lógica de banner de consentimento condicional que sirva a versão apropriada
- Registos de consentimento separados por jurisdição
- Uma CMP capaz de gerir múltiplos quadros regulatórios simultaneamente
Os requisitos de interoperabilidade da Lei de Dados da UE também significam que as preferências de consentimento devem, onde tecnicamente viável, ser portáteis entre os serviços com os quais um utilizador interage [5].
FAQ
Q: O meu website precisa de um banner de cookies se eu usar apenas cookies essenciais?
A: Não. Cookies estritamente necessários não requerem consentimento sob o GDPR ou a maioria das leis estaduais. No entanto, ainda precisa de um aviso de privacidade explicando quais cookies são utilizados e porquê.
Q: O que é um sinal de Controle Global de Privacidade (GPC)?
A: GPC é um sinal a nível de navegador que comunica automaticamente a preferência de opt-out de um utilizador para websites. Sob a lei da Califórnia e vários outros quadros estaduais, os websites devem reconhecer e honrar os sinais GPC como pedidos de opt-out válidos [8].
Q: Com que frequência devo atualizar a minha política de privacidade?
A: Revise a sua política de privacidade pelo menos anualmente e sempre que adicionar novos processadores de dados, mudar práticas de dados ou quando uma nova lei que afete os seus utilizadores entrar em vigor.
Q: Posso usar um plugin gratuito de consentimento de cookies e ainda estar em conformidade?
A: Possivelmente, mas ferramentas gratuitas muitas vezes carecem do registo de consentimento, reconhecimento de GPC e gestão granular de propósito que os regulamentos de 2026 exigem. Verifique se qualquer ferramenta que use atende aos padrões técnicos atuais antes de confiar nela.
Q: O que é "privacidade por design" e aplica-se ao meu website?
A: Privacidade por design significa construir a proteção de dados nos sistemas desde o início, em vez de a adicionar posteriormente. A Lei de Dados da UE e o GDPR incorporam este princípio como uma obrigação legal para organizações que processam dados pessoais [5].
Q: Uma política de privacidade é a mesma que uma política de cookies?
A: Não. Uma política de privacidade cobre toda a coleta e processamento de dados pessoais. Uma política de cookies descreve especificamente os cookies que o seu site utiliza, a sua finalidade e como os utilizadores podem geri-los. Muitos sites combinam ambos num único documento, o que é aceitável desde que toda a informação necessária esteja presente.
Q: O que são dados neurais e por que são importantes em 2026?
A: Dados neurais referem-se a informações derivadas da atividade cerebral ou sinais neurológicos. Connecticut classificou explicitamente como informações pessoais sensíveis a partir de 1 de julho de 2026, significando que sites que utilizam tecnologias biométricas ou de neuro-dados avançadas devem aplicar padrões de proteção elevados [8].
Q: Quanto tempo tenho para responder a um pedido de acesso do titular de dados?
A: Sob o GDPR, o tempo padrão de resposta é de um mês civil, extensível por dois meses adicionais para pedidos complexos. O CPRA da Califórnia exige resposta dentro de 45 dias, com uma extensão de 45 dias disponível.
Conclusão
Adaptar o seu website para 2026: o futuro da conformidade global com a privacidade não é mais um exercício de verificação legal. É um compromisso de produto e engenharia que vai desde o design da interface de consentimento até à arquitetura de dados, gestão de fornecedores e monitoramento contínuo.
Próximos passos acionáveis para proprietários e desenvolvedores de websites:
- Realizar uma auditoria completa de cookies e fluxo de dados para mapear o que é coletado, por quem e sob qual base legal
- Implementar uma plataforma de gestão de consentimento como a Biscotti CMP que suporte sinais GPC, opt-out de igual proeminência e lógica de múltiplas jurisdições
- Atualizar a sua política de privacidade para refletir as obrigações de 2026, incluindo novas leis estaduais e categorias de dados sensíveis
- Testar a sua interface de consentimento para padrões obscuros antes que os reguladores o façam por si
- Estabelecer um ciclo regular de revisão de conformidade, no mínimo anualmente, para captar novas obrigações à medida que entram em vigor
As organizações que tratam a conformidade com a privacidade como infraestrutura, em vez de papelada, estarão melhor posicionadas para o escrutínio da aplicação, confiança do utilizador e o ambiente regulatório que continua a evoluir além de 2026.
Referências
[2] Global Data Privacy Laws 2026 - https://www.kiteworks.com/regulatory-compliance/global-data-privacy-laws-2026/
[3] Global Privacy Watchlist - https://www.mayerbrown.com/en/insights/publications/2026/01/global-privacy-watchlist
[4] Global Privacy Compliance Trends In 2026 - https://www.schellman.com/blog/privacy/global-privacy-compliance-trends-in-2026
[5] Data Privacy Ai Regulatory And Compliance Update 2026 - https://www.kasowitz.com/media/viewpoints/data-privacy-ai-regulatory-and-compliance-update-2026/
[6] The 5 Trends Shaping Global Privacy And Enforcement In 2026 - https://www.onetrust.com/blog/the-5-trends-shaping-global-privacy-and-enforcement-in-2026/
[7] International Lawyers Guide Data Privacy Laws 2026 Navigating 50 Plus Jurisdictions - https://globallawlists.org/insights/international-lawyers-guide-data-privacy-laws-2026-navigating-50-plus-jurisdictions
[8] Privacy Laws 2026 - https://secureprivacy.ai/blog/privacy-laws-2026
[9] Privacy Enforcement Surging 2026 - https://trustarc.com/resource/privacy-enforcement-surging-2026/