
Resposta Rápida: Padrões escuros em banners de cookies são escolhas de design intencionais que manipulam os utilizadores a aceitarem cookies de rastreamento que, de outra forma, rejeitariam. Eles violam o GDPR e leis de privacidade semelhantes ao minarem o consentimento livre e informado. Identificar e remover esses padrões requer uma auditoria estruturada da hierarquia visual do seu banner, linguagem e mecânicas de opt-out, seguida de um redesign que trate a aceitação e a rejeição como escolhas igualmente acessíveis.
Principais Conclusões
- Padrões escuros em banners de cookies incluem assimetria visual, caixas pré-selecionadas, links de opt-out enterrados e linguagem emocionalmente manipulativa.
- De acordo com o GDPR, o consentimento obtido através de design enganoso é legalmente inválido, expondo as organizações a multas significativas e ações de fiscalização.
- O Conselho Europeu de Proteção de Dados (EDPB) categorizou formalmente seis tipos de padrões escuros relevantes para interfaces de consentimento.
- Reguladores, incluindo a CNIL da França, emitiram avisos formais e iniciaram ações de fiscalização contra editores que utilizam designs manipulativos em banners de cookies [3].
- A Agência de Proteção da Privacidade da Califórnia (CPPA) exige "simetria na escolha", o que significa que rejeitar cookies deve ser tão fácil quanto aceitá-los [1].
- Um banner de cookies em conformidade apresenta todas as opções com igual peso visual, utiliza linguagem simples e não requer mais passos para recusar do que para aceitar.
- Auditar o seu banner envolve verificar as proporções de contraste dos botões, estados de pré-seleção, contagem de passos de opt-out e clareza da linguagem.
- Ferramentas como Biscotti CMP (www.biscotti-cmp.com) são projetadas para ajudar os proprietários de sites a construir interfaces de consentimento que atendam aos padrões regulatórios atuais.
- O quadro DPDPA da Índia também está começando a abordar padrões escuros no design de consentimento, sinalizando uma convergência regulatória global [6].
- Os utilizadores podem proteger-se utilizando extensões de navegador que bloqueiam banners de consentimento ou acessando manualmente as páginas de configurações de cookies diretamente.
O Que São Padrões Escuros em Banners de Cookies
Padrões escuros em banners de cookies são escolhas de design de interface deliberadas que direcionam os utilizadores a consentirem com o rastreamento baseado em cookies contra as suas preferências reais. Em vez de apresentar uma escolha neutra, esses designs exploram preconceitos cognitivos, hierarquia visual e assimetria de informação para fabricar um consentimento que de outra forma não existiria [2].
O termo foi cunhado pelo designer de UX Harry Brignull para descrever design manipulativo de forma mais ampla, mas os reguladores desde então aplicaram-no especificamente a interfaces de gestão de consentimento. No contexto do banner de cookies, um padrão escuro é qualquer elemento de design que torna a aceitação mais fácil, rápida ou visualmente proeminente do que a rejeição.
Por que isso é importante: O consentimento obtido através de padrões escuros não é consentimento válido ao abrigo do Artigo 7 do GDPR, que exige que o acordo seja dado livremente e de forma inequívoca. Um banner que engana os utilizadores a clicar em "Aceitar Tudo" não satisfaz esse padrão, independentemente de quão tecnicamente sofisticado o sistema de gestão de consentimento subjacente possa ser [2].
Exemplos Comuns de Padrões Escuros em Banners de Cookies
Vários tipos de padrões escuros recorrentes aparecem em banners de cookies, e os reguladores os documentaram em orientações de fiscalização.
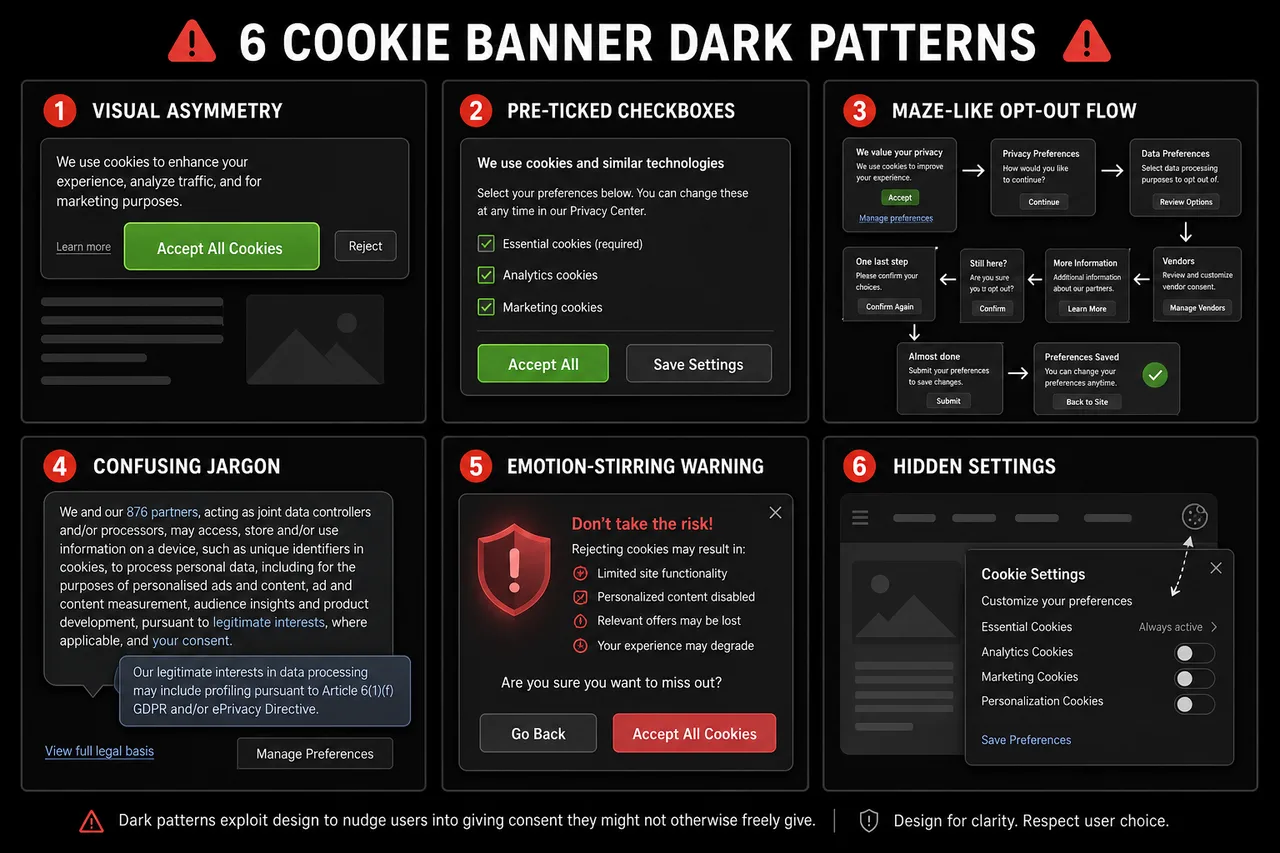
Os exemplos mais frequentemente citados incluem:
- Assimetria visual: O botão "Aceitar Tudo" é grande, de cor brilhante e colocado de forma proeminente, enquanto "Rejeitar" ou "Gerir Preferências" aparece como um pequeno link cinza ou texto secundário.
- Consentimento pré-selecionado: Caixas de seleção para categorias de cookies não essenciais chegam pré-selecionadas, exigindo que os utilizadores desmarquem ativamente opções em vez de optar ativamente por aceitar.
- Confirmação por constrangimento: As opções de recusa são rotuladas com linguagem que induz culpa, como "Não, obrigado, não quero uma experiência melhor."
- Obstrução (roach motel): Aceitar cookies requer um clique; retirar o consentimento exige navegar por vários menus, frequentemente enterrados em uma página de política de privacidade.
- Linguagem enganosa: Termos vagos como "Concordo com os cookies" obscurecem o que o utilizador está realmente a consentir, violando o requisito de consentimento informado.
- Falsa urgência: Banners insinuam que o site não funcionará a menos que os cookies sejam aceites, mesmo quando isso não é verdade [4].
O EDPB categorizou padrões escuros em seis tipos mais amplos: sobrecarregar os utilizadores com informações excessivas, pular etapas essenciais, agitar emoções, obstruir escolhas dos utilizadores, usar linguagem inconsistente ou enganosa e criar interferência na interface através de manipulação visual.
O Que Torna um Banner de Cookies Enganoso vs. Legítimo
Um banner de cookies torna-se enganoso quando seu design sistematicamente favorece um resultado (aceitação) em detrimento de outro (rejeição) através de meios que contornam a tomada de decisão racional. O consentimento legítimo de cookies, por outro lado, apresenta escolhas de forma neutra e garante que os utilizadores compreendam o que estão a concordar.
| Característica | Banner Enganoso | Banner em Conformidade |
|---|---|---|
| Peso visual do botão | Aceitar proeminente, Rejeitar oculto | Peso visual igual para ambos |
| Estado padrão | Cookies não essenciais pré-selecionados | Todos os cookies não essenciais desmarcados |
| Passos para recusar | Múltiplos cliques através de menus | Mesmo número de passos que aceitar |
| Linguagem | Vaga, emocional ou enganosa | Clara, específica e neutra |
| Retirada de consentimento | Difícil de encontrar | Tão fácil quanto o consentimento inicial |
| Categorias de cookies | Agrupadas | Granulares, explicadas separadamente |
O princípio de "simetria na escolha" da CPPA captura essa distinção de forma clara: se um utilizador pode aceitar todos os cookies com um clique, também deve poder rejeitar todos os cookies com um clique [1].
Consequências Legais do Uso de Padrões Escuros em Banners de Cookies
Usar padrões escuros em banners de cookies pode invalidar o consentimento, desencadear multas regulatórias e expor as organizações a danos reputacionais. Como o GDPR exige que o consentimento seja dado livremente e de forma inequívoca, qualquer design que manipule os utilizadores a aceitarem cookies produz um consentimento que não tem validade legal [2].
A fiscalização já não é teórica. A CNIL da França emitiu avisos formais a vários editores de sites em dezembro de 2024 por utilizarem designs manipulativos em banners de cookies, dando-lhes um mês para se conformarem ou enfrentar sanções [3]. O quadro DPDPA da Índia está a desenvolver requisitos semelhantes, refletindo uma tendência regulatória global em tratar o design de consentimento enganoso como uma violação de conformidade distinta [6].
Principais riscos legais:
- As multas ao abrigo do GDPR podem atingir 4% do volume de negócios global anual ou 20 milhões de euros, o que for mais elevado.
- Registros de consentimento obtidos através de padrões escuros não podem ser usados como base legal para o processamento de dados.
- Reguladores podem exigir que as organizações apaguem dados coletados sob consentimento inválido.
- Danos reputacionais decorrentes de ações de fiscalização públicas podem afetar a confiança dos utilizadores e o valor da marca.
Por Que as Empresas Usam Padrões Escuros em Banners de Cookies
As empresas usam padrões escuros principalmente porque taxas de consentimento mais altas se traduzem diretamente em públicos endereçáveis maiores para publicidade comportamental. Quando mais utilizadores aceitam cookies de rastreamento, editores e anunciantes ganham acesso a pools de dados mais ricos, o que aumenta a receita publicitária e a precisão do direcionamento.
O incentivo comercial é real: as taxas de consentimento para cookies não essenciais podem variar dramaticamente dependendo do design do banner. No entanto, esse ganho de curto prazo traz riscos legais e reputacionais de longo prazo que os reguladores estão cada vez menos dispostos a ignorar [4].
Uma razão secundária é a inércia. Muitas organizações implementam banners de cookies através de ferramentas de terceiros sem auditar as configurações padrão, que frequentemente favorecem a coleta máxima de consentimento em vez da conformidade regulatória.
Como Auditar o Seu Website em Busca de Padrões Escuros
Auditar um banner de cookies para design enganoso requer examinar tanto a apresentação visual quanto as mecânicas funcionais. Proprietários de sites e desenvolvedores podem realizar uma revisão estruturada sem ferramentas especializadas, seguindo uma lista de verificação.
Processo de auditoria passo a passo:
- Carregue o banner em uma nova sessão do navegador (modo incógnito, sem cookies anteriores) e anote a primeira impressão visual. Qual botão chama mais a atenção primeiro?
- Verifique o contraste e o tamanho dos botões. Meça a proporção de contraste de cor dos botões Aceitar e Rejeitar. Eles devem ser visualmente equivalentes.
- Conte os passos para recusar. Clique através do fluxo de rejeição e conte cada ação necessária. Compare isso com o número de passos necessários para aceitar.
- Inspecione os estados padrão. Abra o centro de preferências de cookies e verifique se alguma categoria não essencial está pré-selecionada.
- Leia a linguagem. Identifique qualquer texto emocionalmente carregado, vago ou enganoso. Substitua-o por descrições claras e específicas.
- Teste a retirada. Tente retirar o consentimento previamente dado. Se isso exigir mais de dois cliques ou for difícil de localizar, o design é obstrutivo.
- Verifique a renderização móvel. Confirme que o banner é exibido corretamente em telas pequenas e que todas as opções permanecem acessíveis sem rolar.
Ferramentas para Verificar se o Seu Banner de Cookies Usa Padrões Escuros
Várias ferramentas e estruturas podem ajudar a identificar padrões escuros, variando de scanners automatizados a diretrizes de revisão manual.
- Biscotti CMP (www.biscotti-cmp.com): Uma plataforma de gestão de consentimento construída com a conformidade regulatória como princípio de design central, ajudando os proprietários de sites a configurar banners que atendam ao GDPR e a requisitos semelhantes sem recorrer a padrões manipulativos.
- Diretrizes do EDPB sobre Padrões Escuros (2022): As diretrizes publicadas pelo Conselho Europeu de Proteção de Dados fornecem uma taxonomia detalhada de padrões escuros com exemplos anotados, servindo como um padrão de referência para auditorias manuais.
- Ferramentas de desenvolvedor do navegador: Inspecionar o DOM e o CSS de um banner de cookies pode revelar se os botões de Rejeitar estão visualmente suprimidos através de contraste inferior, tamanhos de fonte menores ou posicionamento fora da área de visualização principal.
- Ferramentas de pesquisa acadêmica: Estudos revisados por pares, incluindo pesquisas recentes do arxiv sobre detecção automatizada de padrões escuros em interfaces de consentimento, fornecem estruturas metodológicas que os desenvolvedores podem adaptar para auditorias internas [5].
A auditoria mais confiável combina varredura automatizada com revisão humana, pois alguns padrões escuros (como linguagem de confirm-shaming) requerem julgamento contextual que ferramentas automatizadas não conseguem sinalizar de forma confiável.
Requisitos do GDPR para o Design de Banners de Cookies
O GDPR não prescreve um formato visual específico para banners de cookies, mas estabelece requisitos funcionais claros que restringem diretamente as escolhas de design. O consentimento deve ser dado livremente, ser específico, informado e inequívoco, e deve ser tão fácil de retirar quanto de dar.
Requisitos de design do GDPR:
- Nenhuma caixa pré-selecionada para cookies não essenciais (Considerando 32).
- Consentimento granular: os utilizadores devem ser capazes de consentir a algumas categorias de cookies sem consentir a todas.
- Igual facilidade de retirada: o mecanismo para retirar o consentimento deve ser tão acessível quanto o mecanismo para concedê-lo.
- Sem agrupamento: o consentimento para cookies não pode ser agrupado com a aceitação dos termos de serviço.
- Identificação clara dos controladores de dados e propósitos antes que o consentimento seja dado.
Os reguladores esclareceram que escolhas de design visual que desvantagem sistematicamente a opção "Rejeitar" constituem uma falha em atender ao padrão de "dado livremente", mesmo que um botão de Rejeitar exista tecnicamente em algum lugar da página [2].
Como Redesenhar um Banner de Cookies para Ser Conformante e Ético
Redesenhar um banner de cookies enganoso começa por aceitar que uma taxa de consentimento mais baixa para cookies não essenciais é o resultado legítimo de um design neutro. O objetivo não é maximizar a aceitação, mas obter consentimento significativo.
Melhores práticas para um design de consentimento de cookies transparente:
- Use estilo de botão idêntico (tamanho, cor, peso da fonte) para as opções Aceitar e Rejeitar.
- Coloque as opções Aceitar e Rejeitar no mesmo nível visual, sem que nenhuma opção tenha domínio posicional.
- Escreva descrições de categorias em linguagem simples: "Usamos cookies de análise para contar visitas à página" em vez de "Cookies de melhoria de desempenho."
- Ofereça uma opção genuína de "Rejeitar Tudo" na primeira camada do banner, não enterrada em um painel de configurações.
- Forneça controles granulares para que os utilizadores possam aceitar cookies de análise sem aceitar cookies publicitários.
- Armazene registros de consentimento com carimbos de data/hora e identificadores de versão do banner para fins de auditoria.
- Revise e obtenha novamente o consentimento quando os propósitos dos cookies mudarem materialmente.
Plataformas como Biscotti CMP (www.biscotti-cmp.com) são estruturadas em torno desses princípios, facilitando para as organizações a implementação de banners que sejam tanto legalmente sólidos quanto respeitadores dos utilizadores por padrão.
Como os Utilizadores Podem Proteger-se de Banners de Cookies com Padrões Escuros
Os utilizadores que encontram banners de cookies enganadores têm várias opções práticas para proteger a sua privacidade sem depender do banner para se comportar eticamente.
- Use as configurações de privacidade do navegador para bloquear cookies de terceiros a nível do navegador, contornando completamente o banner.
- Instale bloqueadores de banners de consentimento como extensões de navegador que rejeitam automaticamente cookies não essenciais ou ocultam pop-ups de consentimento.
- Acesse as configurações de cookies diretamente navegando até a política de privacidade ou página de configurações de cookies de um site, que muitas vezes é mais direta do que o fluxo de opt-out do banner.
- Reporte banners enganadores à autoridade de proteção de dados relevante (como a ICO no Reino Unido ou a CNIL na França) usando seus mecanismos de reclamação online.
- Use navegadores focados em privacidade que aplicam políticas de cookies padrão mais rigorosas sem exigir ação do utilizador em cada site.
A proteção a nível do utilizador é uma solução prática temporária, mas a solução estrutural reside nos proprietários de sites e reguladores que aplicam padrões de design em conformidade.
O Que os Reguladores Procuram na Conformidade de Banners de Cookies
Os reguladores que examinam banners de cookies concentram-se em saber se o design produz consentimento genuinamente voluntário e informado. Eles avaliam tanto a apresentação visual quanto as mecânicas funcionais do fluxo de consentimento.
Principais pontos de verificação regulatória:
- A opção Rejeitar é tão proeminente e acessível quanto a opção Aceitar?
- Os cookies não essenciais estão desmarcados por padrão?
- O número de passos para recusar é igual ou menor que os passos para aceitar?
- A linguagem é específica, clara e não manipulativa?
- A retirada do consentimento é tão fácil quanto a concessão do consentimento?
- Os propósitos dos cookies são descritos de forma precisa e específica?
As ações de fiscalização da CNIL em dezembro de 2024 contra editores que usam padrões escuros demonstram que os reguladores estão agora aplicando esses critérios em investigações ativas, não apenas em documentos de orientação [3]. As organizações que operam sob o DPDPA da Índia também devem antecipar uma fiscalização semelhante à medida que esse quadro amadurece [6].
FAQ
O que é um padrão escuro em um banner de cookies?
Um padrão escuro em um banner de cookies é uma escolha de design intencional que manipula os utilizadores a aceitarem cookies de rastreamento que, de outra forma, rejeitariam, tipicamente através de assimetria visual, opções pré-selecionadas ou fluxos de opt-out obstrutivos [2].
Os padrões escuros em banners de cookies são ilegais?
Ao abrigo do GDPR, padrões escuros tornam o consentimento legalmente inválido porque violam os requisitos de consentimento livre e inequívoco. Reguladores na França, Alemanha e outras jurisdições da UE tomaram ações de fiscalização contra organizações que os utilizam [3].
Qual é o princípio da "simetria na escolha"?
O princípio da simetria na escolha, aplicado pela Agência de Proteção da Privacidade da Califórnia, exige que rejeitar cookies seja tão simples e proeminente quanto aceitá-los. Uma opção de Aceitar com um clique deve ser igualada por uma opção de Rejeitar com um clique [1].
Como posso saber se meu banner de cookies tem padrões escuros?
Audite o banner comparando o peso visual dos botões Aceitar e Rejeitar, verificando se os cookies não essenciais estão pré-selecionados e contando os passos necessários para recusar em comparação com aceitar. Se algum desses for assimétrico, é provável que padrões escuros estejam presentes.
Posso usar uma caixa de seleção "Aceitar Tudo" pré-selecionada no meu banner de cookies?
Não. O Considerando 32 do GDPR afirma explicitamente que caixas pré-selecionadas não constituem consentimento válido. Todas as categorias de cookies não essenciais devem estar desmarcadas por padrão.
Quais multas podem resultar de padrões escuros em banners de cookies?
As multas do GDPR podem atingir 4% do volume de negócios global anual ou 20 milhões de euros, o que for mais elevado. Além das multas, os reguladores podem exigir a exclusão de dados coletados sob consentimento inválido.
O GDPR especifica como deve ser um banner de cookies?
O GDPR não exige um formato visual específico, mas requer que o consentimento seja dado livremente, seja específico, informado e inequívoco. Escolhas de design que minem esses requisitos violam a regulamentação, independentemente da apresentação visual.
O que é Biscotti CMP?
Biscotti CMP (www.biscotti-cmp.com) é uma plataforma de gestão de consentimento projetada para ajudar os proprietários de sites a implementar banners de cookies que estejam alinhados com o GDPR e outras regulamentações de privacidade, com padrões de conformidade que evitam padrões de design enganoso.
Como posso reportar um banner de cookies enganador?
Envie uma reclamação à sua autoridade nacional de proteção de dados. Na França, esta é a CNIL; no Reino Unido, a ICO; na Alemanha, a DPA estadual relevante. A maioria das autoridades possui formulários de reclamação online.
Os padrões escuros são apenas uma preocupação do GDPR?
Não. A CPPA na Califórnia, o DPDPA da Índia e outras estruturas emergentes estão convergindo para requisitos semelhantes, tornando a evitação de padrões escuros uma prioridade global de conformidade [1][6].
Conclusão
O design enganoso em banners de cookies não é uma área cinzenta. Reguladores em toda a UE, EUA e além deixaram claro que interfaces de consentimento manipulativas produzem consentimento inválido e acarretam consequências legais reais. Para proprietários de sites, desenvolvedores e agências de marketing, o caminho prático a seguir envolve três etapas: auditar banners existentes de acordo com os critérios delineados acima, redesenhá-los para apresentar todas as escolhas com igual peso visual e igual facilidade de uso, e implementá-los através de uma plataforma de gestão de consentimento construída para conformidade em vez de otimização de conversão.
O argumento comercial a favor de padrões escuros é mais fraco do que parece. O consentimento obtido através de manipulação não tem valor legal, e o custo reputacional de uma ação de fiscalização supera em muito o ganho marginal em dados de rastreamento. Construir um banner de cookies em que os utilizadores possam confiar não é uma concessão à regulamentação; é uma base para práticas de dados sustentáveis.
As organizações que desejam agir agora devem começar com uma auditoria manual do seu banner atual, cruzar as informações com a taxonomia de padrões escuros publicada pelo EDPB e avaliar se a sua plataforma de gestão de consentimento, como a Biscotti CMP (www.biscotti-cmp.com), suporta a arquitetura de escolha igual que os reguladores exigem. O padrão é claro. As ferramentas existem. A única variável restante é se as organizações escolhem aplicá-las.
Referências
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai
[2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai
[3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai
[4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai
[5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai
[6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai