
Răspuns Rapid: Site-urile web care funcționează în 2026 se confruntă cu un peisaj de conformitate fundamental reproiectat. Cel puțin 20 de state din SUA au acum legi de confidențialitate active sau recent aplicate, cadrul de reglementare al UE continuă să se extindă, iar autoritățile de reglementare din Asia-Pacific și America Latină au introdus noi obligații. Adaptarea site-ului tău pentru 2026 înseamnă încorporarea confidențialității în arhitectura tehnică, interfețele de consimțământ și fluxurile de gestionare a datelor, nu doar actualizarea unui document de politică.
Puncte Cheie
- Conformitatea cu confidențialitatea în 2026 s-a mutat de la un exercițiu de documentare la o cerință de inginerie și design de produs
- Legi de confidențialitate noi sau amendate sunt active în peste 20 de state din SUA, cu Indiana, Kentucky și Rhode Island intrând în aplicare în 2026 [8]
- GDPR rămâne standardul global, dar aplicarea acum analizează designul interfeței de consimțământ, nu doar acordurile de procesare a datelor
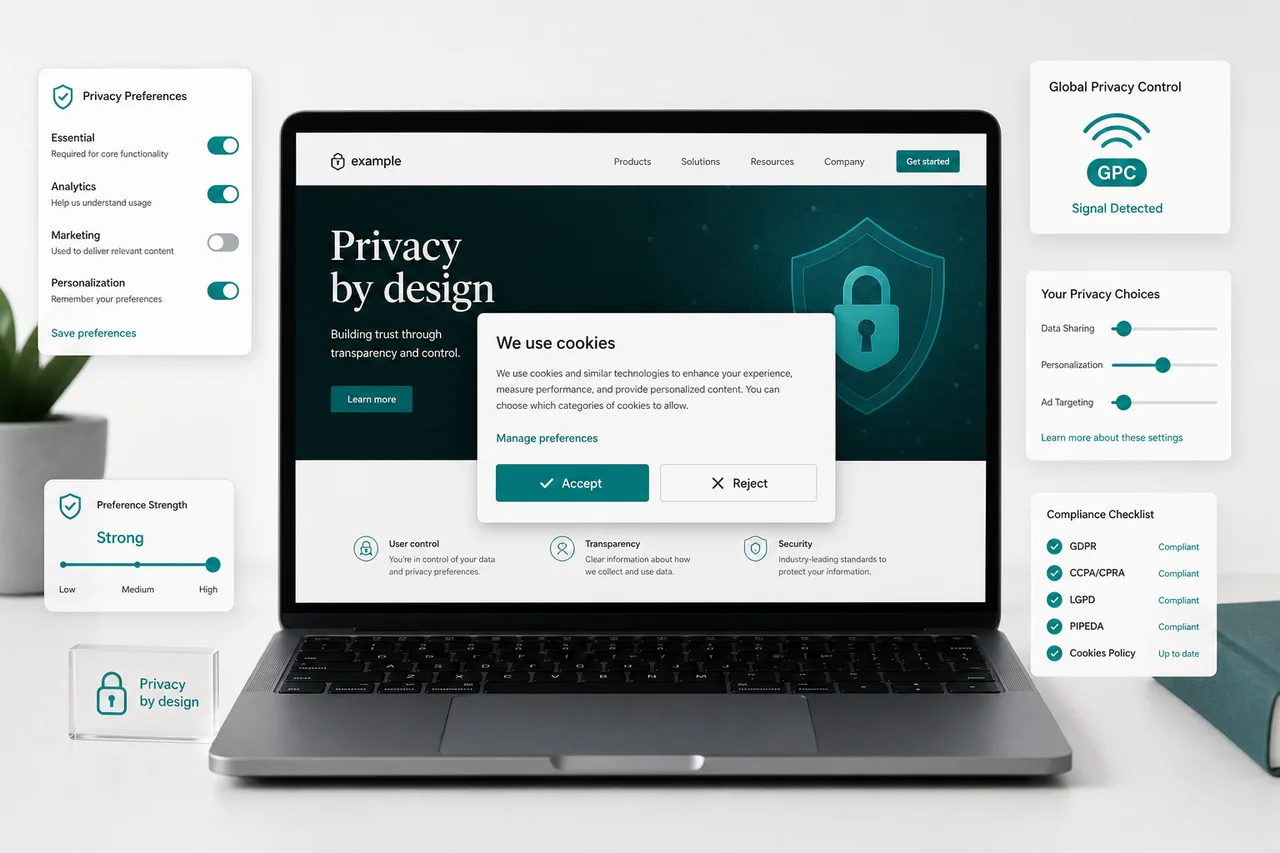
- Butonul "Respinge Tot" trebuie să fie la fel de proeminent ca "Acceptă Tot" conform așteptărilor actuale de reglementare [9]
- Semnalele Global Privacy Control (GPC) trebuie recunoscute și respectate automat de site-urile conforme [8]
- Connecticut acum clasifică datele neuronale ca informații personale sensibile începând cu 1 iulie 2026 [8]
- Întreprinderile mici nu sunt scutite de majoritatea legilor de confidențialitate la nivel de stat odată ce îndeplinesc pragurile de volum sau venit
- O platformă de gestionare a consimțământului (CMP) este acum o necesitate practică, nu o îmbunătățire opțională
- Penalitățile pentru neconformitate pot ajunge la milioane; acțiunile de aplicare se accelerează la nivel global [9]
- Actualizările politicii de confidențialitate singure sunt insuficiente; controalele tehnice, arhitectura consimțământului și fluxurile de drepturi ale subiecților de date necesită toate revizuire
Care Sunt Principalele Legi de Confidențialitate pe Care Trebuie Să le Urmezi în 2026
Răspunsul scurt: depinde de unde se află utilizatorii tăi, nu doar de unde este înregistrată afacerea ta. În 2026, orice site care colectează date personale de la utilizatori din UE, UK, California sau zeci de alte jurisdicții trebuie să respecte legea aplicabilă pentru fiecare locație a utilizatorului.
Cele mai semnificative cadre care afectează site-urile la nivel global includ:
| Jurisdicție | Lege/Cadru | Dezvoltare Cheie 2026 |
|---|---|---|
| Uniunea Europeană | GDPR + Legea Datelor din UE | Obligații la nivel de design; cerințe de interoperabilitate [5] |
| Regatul Unit | UK GDPR + Legea DPDI | Reglementarea serviciilor de verificare digitală [5] |
| California | CCPA/CPRA | Audit de cibersecuritate + evaluări de risc extinse [8] |
| Indiana, Kentucky, Rhode Island | CPA de Stat | Aplicarea începe pe 1 ianuarie / 1 iulie 2026 [8] |
| Vietnam | PDPL | Noua lege cuprinzătoare privind datele personale [5] |
| Australia | Amendamente la Legea privind Confidențialitatea | Reguli de transparență pentru deciziile automate [5] |
În plus față de acestea, peste 50 de jurisdicții la nivel global mențin acum cadre active de confidențialitate a datelor [7]. Site-urile cu trafic internațional ar trebui să efectueze un exercițiu de cartografiere a jurisdicțiilor pentru a identifica ce legi se aplică bazei lor de utilizatori.
Cum Se Schimbă GDPR în 2026
GDPR în sine nu a fost rescris fundamental, dar contextul său de aplicare s-a schimbat considerabil. Legea Datelor din UE, care adaugă obligații de design la cerințele existente ale GDPR, obligă acum organizațiile să integreze confidențialitatea în arhitectura produsului, mai degrabă decât să o adauge ulterior [5].
Practic, acest lucru înseamnă:
- Captarea consimțământului trebuie să fie tehnic verificabil, nu doar declarat în politică
- Portabilitatea datelor trebuie să fie tehnic activată, cu formate de export structurate
- Obligațiile de interoperabilitate necesită ca preferințele de consimțământ să poată călători între sisteme
- Autoritățile de reglementare examinează dacă interfețele de consimțământ folosesc modele întunecate, cu amenzi impuse pentru designuri asimetrice ale butoanelor [9]
Mediul de aplicare din 2026 tratează un banner de cookie prost conceput ca o eșec de conformitate, nu ca o problemă cosmetică.
Care Este Diferența Dintre Conformitatea GDPR și CCPA
GDPR (UE) și CCPA/CPRA (California) împărtășesc același obiectiv filozofic, dar diferă în ceea ce privește domeniul de aplicare, baza legală și cerințele tehnice. Site-urile care servesc atât utilizatorilor din UE, cât și celor din California trebuie să satisfacă ambele cadre simultan.
Diferențe cheie:
- Baza legală: GDPR necesită o bază legală pentru fiecare activitate de procesare (consimțământ, interes legitim, contract etc.). CCPA funcționează pe un model de opt-out pentru vânzarea și partajarea datelor, nu pe o cerință de opt-in pentru toate procesările
- Domeniul de aplicare al drepturilor: GDPR oferă drepturi mai ample, inclusiv rectificarea și restricționarea procesării. CCPA adaugă un drept de corectare și un drept de a limita utilizarea informațiilor personale sensibile
- Praguri: CCPA se aplică afacerilor care îndeplinesc praguri de venit sau volum de date; GDPR se aplică oricărei organizații care procesează datele rezidenților din UE, indiferent de dimensiune
- Aplicare: Aplicarea GDPR este gestionată de Autoritățile de Protecție a Datelor; aplicarea CCPA revine Agenției de Protecție a Confidențialității din California (CPPA)
Un site nu poate folosi un singur design de banner de consimțământ pentru a satisface ambele cadre fără o arhitectură atentă. Cerința de opt-in sub GDPR pentru cookie-urile de urmărire intră în conflict cu modelul de opt-out al CCPA, necesitând logică condițională bazată pe locația utilizatorului.
Trebuie Să Îți Actualizezi Politica de Confidențialitate pentru 2026
Da, iar o actualizare a politicii nu este suficientă. Politicile de confidențialitate trebuie să reflecte cu exactitate practicile actuale de date, să listeze toți procesatorii terți, să descrie deciziile automate acolo unde este cazul și să explice cum utilizatorii își pot exercita drepturile conform fiecărei legi aplicabile [8].
În plus față de documentul în sine, site-urile trebuie să verifice că:
- Mecanismul de solicitare a drepturilor (acces la date, ștergere, portabilitate) este funcțional și respectă cerințele de timp de răspuns
- Categoriile de date sensibile (inclusiv datele neuronale în Connecticut începând cu 1 iulie 2026) sunt identificate și gestionate corect [8]
- Declarațiile de partajare a datelor cu terți sunt actualizate și precise
- Politica este accesibilă din fiecare pagină, nu îngropată într-un link de subsol care nu funcționează pe mobil
Ce Reguli de Confidențialitate Vor Afecta Afacerea Ta în 2026 și Cum Să Știi Dacă Site-ul Tău Are Necesitate de Actualizări
Un site are nevoie de actualizări de conformitate dacă colectează orice date personale (nume, e-mailuri, adrese IP, cookie-uri, date comportamentale) de la utilizatori din jurisdicții cu legi de confidențialitate active. Având în vedere că adresele IP constituie date personale conform GDPR, practic fiecare site cu trafic internațional se califică.
Folosește acest cadru decizional:
- Dacă folosești Google Analytics, Meta Pixel sau orice urmărire comportamentală: ai nevoie de un mecanism de consimțământ conform
- Dacă colectezi adrese de e-mail: ai nevoie de o bază legală și de un aviz de confidențialitate clar
- Dacă operezi în sau servești utilizatori din California, UE, UK sau oricare dintre cele 20+ jurisdicții active din SUA: ai nevoie de fluxuri de drepturi specifice jurisdicției
- Dacă folosești personalizare sau sisteme de recomandare bazate pe AI: s-ar putea să ai obligații de divulgare a deciziilor automate conform regulilor din Australia și UE [5]
Ce Se Întâmplă Dacă Site-ul Tău Nu Este Conform cu Legile de Confidențialitate până în 2026
Aplicarea se accelerează. Analiza aplicării TrustArc din 2026 documentează o creștere a acțiunilor de reglementare, cu amenzi care vizează nu doar marii antreprenori, ci și companiile de dimensiuni medii și platformele SaaS [9]. Penalitățile sub GDPR pot ajunge la 4% din cifra de afaceri anuală globală sau 20 de milioane de euro, oricare dintre acestea este mai mare. Penalitățile din statele din SUA variază, dar de obicei se situează între 2.500 și 7.500 de dolari pentru fiecare încălcare intenționată.
În plus față de amenzile directe, site-urile neconforme se confruntă cu:
- Investigații de reglementare declanșate de plângerile utilizatorilor
- Audite obligatorii în California pentru anumite categorii de date [8]
- Daune reputaționale din deciziile de aplicare publice
- Posibilă răspundere civilă conform legilor de stat care includ drepturi private de acțiune
Calculul riscurilor s-a schimbat: costul conformității este acum constant mai mic decât costul unei singure acțiuni de aplicare pentru majoritatea afacerilor.
Cât Costă Să Faci un Site Conform cu Confidențialitatea
Costurile variază semnificativ în funcție de complexitatea site-ului, starea actuală a conformității și jurisdicțiile implicate. O defalcare rezonabilă a costurilor pentru un site de dimensiuni medii în 2026:
- Platformă de gestionare a consimțământului: Gratuită până la câteva sute de dolari pe lună, în funcție de volumul de trafic și caracteristici
- Redactarea sau revizuirea legală a politicii de confidențialitate: 500 până la 5.000+ dolari, în funcție de complexitatea jurisdicției
- Implementare tehnică (timp de dezvoltare): 10 până la 40 de ore pentru un site standard bazat pe CMS
- Monitorizare continuă a conformității: 100 până la 500 de dolari pe lună pentru instrumente de scanare automate
Pentru întreprinderile cu ecosisteme de date complexe, costurile cresc considerabil. Trecerea la confidențialitate ca infrastructură înseamnă că conformitatea devine din ce în ce mai mult o linie de buget pentru produse și inginerie, nu doar una legală [5].
Care Este Cea Mai Ușoară Modalitate de a Implementa Conformitatea cu Confidențialitatea pe Site-ul Tău
Cel mai practic punct de plecare este implementarea unei platforme de gestionare a consimțământului (CMP) care gestionează consimțământul pentru cookie-uri, stocarea preferințelor, recunoașterea semnalelor GPC și înregistrarea consimțământului automat. O CMP elimină necesitatea de a codifica manual logica consimțământului și asigură că arhitectura consimțământului ține pasul cu schimbările de reglementare.
Biscotti CMP este una dintre aceste platforme concepute pentru a gestiona cerințele tehnice ale gestionării moderne a consimțământului, inclusiv recunoașterea semnalelor GPC, consimțământul granular pe scop și mecanismele de opt-out cu proeminență egală pe care autoritățile de reglementare le așteaptă acum [8][9].
În plus față de o CMP, lista de implementare include:
- Auditează toate scripturile și cookie-urile terțe care se încarcă în prezent pe site-ul tău
- Categorizează fiecare cookie după scop (strict necesar, analitice, marketing, preferințe)
- Blochează scripturile non-esențiale de la încărcare înainte de a fi acordat consimțământul
- Implementarea unui formular de solicitare a drepturilor subiecților de date cu fluxuri de răspuns documentate
- Actualizează politica de confidențialitate pentru a reflecta practicile actuale și legile aplicabile
- Testează interfața de consimțământ pentru modele întunecate (butoane asimetrice, limbaj confuz, casete pre-bifate)
Întreprinderile Mici Au Cerințe de Confidențialitate Diferite Față de Companiile Mari
Întreprinderile mici nu sunt scutite categoric, dar multe legi includ praguri bazate pe dimensiune. CCPA, de exemplu, se aplică afacerilor cu venituri brute anuale de peste 25 de milioane de dolari, sau celor care cumpără, vând sau partajează informații personale de la 100.000 sau mai mulți consumatori anual, sau care obțin 50% sau mai mult din veniturile anuale din vânzarea informațiilor personale.
GDPR, în contrast, se aplică oricărei organizații care procesează date personale ale rezidenților din UE, indiferent de dimensiune, deși scutește organizațiile foarte mici de unele cerințe de păstrare a înregistrărilor.
Ghid practic pentru întreprinderile mici:
- Dacă site-ul tău folosește Google Analytics sau orice retargeting publicitar, cerințele de consimțământ GDPR se aplică indiferent de dimensiunea companiei
- Dacă operezi un site de comerț electronic bazat în SUA cu trafic semnificativ din California, verifică dacă îndeplinești pragurile CCPA
- Chiar și sub pragurile legale, o politică de confidențialitate de bază și un mecanism funcțional de opt-out reduc riscul de reglementare și construiesc încrederea utilizatorilor
Greșeli Comune Pe Care Oamenii Le Fac cu Conformitatea în Materie de Confidențialitate
Acestea sunt erorile care generează cea mai mare atenție în aplicare în 2026:
- Butoane de consimțământ asimetrice: Facerea butonului "Acceptă Tot" vizual dominant în timp ce "Respinge Tot" este îngropat este acum tratată ca un model întunecat și un eșec de conformitate [9]
- Consimțământ fără blocare: Afișarea unui banner de consimțământ în timp ce scripturile terțe se încarcă în fundal înainte de a fi luată vreo decizie
- Ignorarea semnalelor GPC: Nerecunoașterea semnalelor Global Privacy Control la nivel de browser ca cereri valide de opt-out [8]
- Liste de furnizori învechite: Politicile de confidențialitate care listează procesatori care nu mai sunt folosiți sau omit altele noi
- Fără politică de păstrare documentată: Colectarea de date fără perioade de păstrare definite încalcă principiul limitării stocării GDPR
- Tratarea conformității ca un proiect unic: Obligațiile de confidențialitate se schimbă pe măsură ce legile evoluează; o configurare din 2024 poate să nu satisfacă cerințele din 2026
Cum Să Gestionezi Utilizatorii Internaționali Din Diferite Țări
Site-urile cu trafic internațional au nevoie de logică de consimțământ geo-țintită. Un utilizator din Germania trebuie să primească consimțământul de opt-in conform GDPR înainte de a începe orice urmărire. Un utilizator din California ar trebui să primească un aviz "Nu Vindeți sau Partajați Informațiile Mele Personale" și un mecanism de opt-out. Un utilizator dintr-o jurisdicție fără o lege cuprinzătoare privind confidențialitatea poate primi un aviz simplificat.
Acest lucru necesită:
- Geolocalizare bazată pe IP pentru a detecta jurisdicția utilizatorului
- Logică de banner de consimțământ condițională care servește versiunea corespunzătoare
- Înregistrări de consimțământ separate pe jurisdicție
- O CMP capabilă să gestioneze simultan mai multe cadre de reglementare
Cerințele de interoperabilitate ale Legii Datelor din UE înseamnă, de asemenea, că preferințele de consimțământ ar trebui, acolo unde este tehnic fezabil, să fie portabile între serviciile cu care interacționează un utilizator [5].
Întrebări Frecvente
Î: Are nevoie site-ul meu de un banner pentru cookie-uri dacă folosesc doar cookie-uri esențiale? R: Nu. Cookie-urile strict necesare nu necesită consimțământ conform GDPR sau majorității legilor de stat. Cu toate acestea, trebuie să ai în continuare un aviz de confidențialitate care explică ce cookie-uri sunt folosite și de ce.
Î: Ce este un semnal Global Privacy Control (GPC)? R: GPC este un semnal la nivel de browser care comunică automat preferința utilizatorului de opt-out site-urilor. Conform legii din California și mai multor alte cadre de stat, site-urile trebuie să recunoască și să respecte semnalele GPC ca cereri valide de opt-out [8].
Î: Cât de des ar trebui să îmi actualizez politica de confidențialitate? R: Revizuiește-ți politica de confidențialitate cel puțin anual și de fiecare dată când adaugi noi procesatori de date, schimbi practicile de date sau când o nouă lege care afectează utilizatorii tăi intră în vigoare.
Î: Pot folosi un plugin gratuit pentru consimțământul cookie-urilor și să fiu în continuare conform? R: Posibil, dar instrumentele gratuite adesea nu dispun de înregistrarea consimțământului, recunoașterea GPC și gestionarea granulară a scopurilor pe care reglementările din 2026 le cer. Verifică că orice instrument pe care îl folosești îndeplinește standardele tehnice actuale înainte de a te baza pe el.
Î: Ce este "confidențialitatea prin design" și se aplică site-ului meu? R: Confidențialitatea prin design înseamnă construirea protecției datelor în sisteme de la început, mai degrabă decât adăugarea acesteia ulterior. Legea Datelor din UE și GDPR încorporează ambele acest principiu ca o obligație legală pentru organizațiile care procesează date personale [5].
Î: Este o politică de confidențialitate același lucru cu o politică de cookie-uri? R: Nu. O politică de confidențialitate acoperă toată colectarea și procesarea datelor personale. O politică de cookie-uri descrie specific cookie-urile utilizate de site-ul tău, scopul acestora și cum utilizatorii le pot gestiona. Multe site-uri combină ambele într-un singur document, ceea ce este acceptabil, cu condiția ca toate informațiile necesare să fie prezente.
Î: Ce sunt datele neuronale și de ce contează în 2026? R: Datele neuronale se referă la informații derivate din activitatea cerebrală sau semnalele neurologice. Connecticut le-a clasificat explicit ca informații personale sensibile începând cu 1 iulie 2026, ceea ce înseamnă că site-urile care folosesc tehnologii avansate biometrice sau neuro-date trebuie să aplice standarde de protecție sporite [8].
Î: Cât timp am pentru a răspunde la o solicitare de acces a subiectului de date? R: Conform GDPR, timpul standard de răspuns este de o lună calendaristică, extensibil cu încă două luni pentru solicitări complexe. CPRA din California necesită răspuns în termen de 45 de zile, cu o extensie de 45 de zile disponibilă.
Concluzie
Adaptarea site-ului tău pentru 2026: viitorul conformității globale în materie de confidențialitate nu mai este un exercițiu de bifare a unei cerințe legale. Este un angajament de produs și inginerie care se extinde de la designul interfeței de consimțământ până la arhitectura datelor, gestionarea furnizorilor și monitorizarea continuă.
Pași acționabili pentru proprietarii de site-uri și dezvoltatori:
- Efectuează un audit complet al cookie-urilor și fluxului de date pentru a cartografia ce este colectat, de cine și pe ce bază legală
- Implementați o platformă de gestionare a consimțământului, cum ar fi Biscotti CMP, care suportă semnalele GPC, opt-out cu proeminență egală și logică multi-jurisdicțională
- Actualizează-ți politica de confidențialitate pentru a reflecta obligațiile din 2026, inclusiv noile legi de stat și categoriile de date sensibile
- Testează-ți interfața de consimțământ pentru modele întunecate înainte ca autoritățile de reglementare să o facă pentru tine
- Stabilește un ciclu regulat de revizuire a conformității, cel puțin anual, pentru a prinde noi obligații pe măsură ce acestea intră în vigoare
Organizațiile care tratează conformitatea cu confidențialitatea ca infrastructură, mai degrabă decât ca documentație, vor fi mai bine poziționate pentru a face față scrutinului de aplicare, încrederii utilizatorilor și mediului de reglementare care continuă să evolueze dincolo de 2026.
Referințe
[2] Global Data Privacy Laws 2026 - https://www.kiteworks.com/regulatory-compliance/global-data-privacy-laws-2026/ [3] Global Privacy Watchlist - https://www.mayerbrown.com/en/insights/publications/2026/01/global-privacy-watchlist [4] Global Privacy Compliance Trends In 2026 - https://www.schellman.com/blog/privacy/global-privacy-compliance-trends-in-2026 [5] Data Privacy Ai Regulatory And Compliance Update 2026 - https://www.kasowitz.com/media/viewpoints/data-privacy-ai-regulatory-and-compliance-update-2026/ [6] The 5 Trends Shaping Global Privacy And Enforcement In 2026 - https://www.onetrust.com/blog/the-5-trends-shaping-global-privacy-and-enforcement-in-2026/ [7] International Lawyers Guide Data Privacy Laws 2026 Navigating 50 Plus Jurisdictions - https://globallawlists.org/insights/international-lawyers-guide-data-privacy-laws-2026-navigating-50-plus-jurisdictions [8] Privacy Laws 2026 - https://secureprivacy.ai/blog/privacy-laws-2026 [9] Privacy Enforcement Surging 2026 - https://trustarc.com/resource/privacy-enforcement-surging-2026/