
Быстрый ответ: Веб-сайты, работающие в 2026 году, сталкиваются с принципиально изменившимся ландшафтом соблюдения норм. По меньшей мере в 20 штатах США действуют активные или недавно введенные законы о конфиденциальности, регуляторная база ЕС продолжает расширяться, а регуляторы в Азиатско-Тихоокеанском регионе и Латинской Америке ввели новые обязательства. Адаптация вашего веб-сайта к 2026 году означает внедрение конфиденциальности в вашу техническую архитектуру, интерфейсы согласия и рабочие процессы обработки данных, а не просто обновление документа политики.
Основные выводы
- Соблюдение конфиденциальности в 2026 году изменилось с документационного упражнения на требование инженерного и продуктового дизайна
- Новые или измененные законы о конфиденциальности действуют в более чем 20 штатах США, при этом Индиана, Кентукки и Род-Айленд начинают применение в 2026 году [8]
- GDPR остается глобальным эталоном, но соблюдение теперь проверяет дизайн интерфейса согласия, а не только соглашения по обработке данных
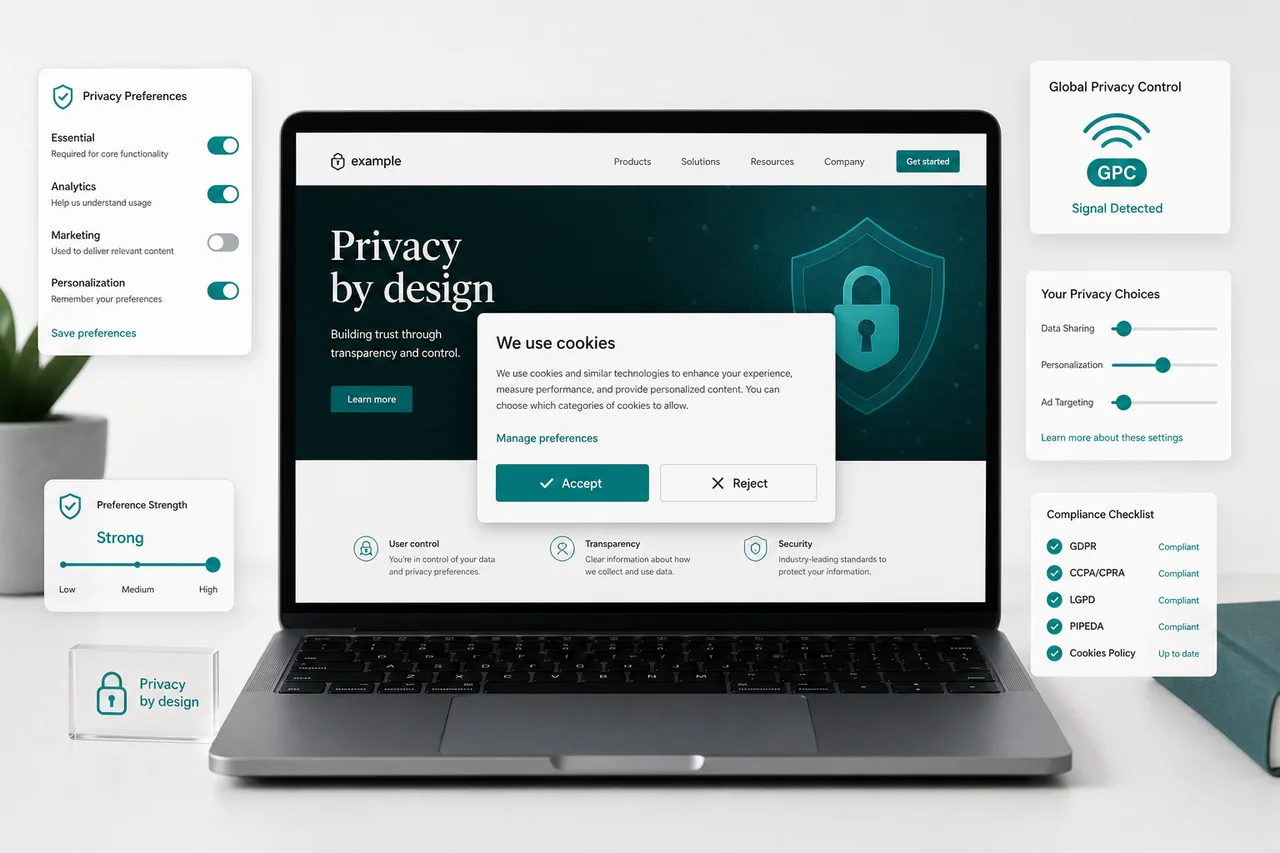
- Кнопка "Отклонить все" должна быть столь же заметной, как и "Принять все" в соответствии с текущими регуляторными ожиданиями [9]
- Сигналы Global Privacy Control (GPC) должны автоматически распознаваться и учитываться соблюдающими веб-сайтами [8]
- Коннектикут теперь классифицирует нейронные данные как чувствительную личную информацию с 1 июля 2026 года [8]
- Малые предприятия не освобождены от большинства законов о конфиденциальности на уровне штатов, как только они достигают порогов объема или дохода
- Платформа управления согласием (CMP) теперь является практической необходимостью, а не опциональным улучшением
- Штрафы за несоблюдение могут достигать миллионов; действия по соблюдению норм ускоряются по всему миру [9]
- Обновления политики конфиденциальности недостаточны; технические меры, архитектура согласия и рабочие процессы прав субъектов данных требуют пересмотра
Какие основные законы о конфиденциальности вам нужно соблюдать в 2026 году
Краткий ответ: это зависит от того, где находятся ваши пользователи, а не только от места регистрации вашего бизнеса. В 2026 году любой веб-сайт, собирающий личные данные от пользователей в ЕС, Великобритании, Калифорнии или десятках других юрисдикций, должен соблюдать применимый закон для каждого местоположения пользователя.
Наиболее значимые рамки, влияющие на веб-сайты по всему миру, включают:
| Юрисдикция | Закон/Рамка | Основное развитие в 2026 году |
|---|---|---|
| Европейский Союз | GDPR + Закон о данных ЕС | Обязанности на уровне дизайна; требования к совместимости [5] |
| Великобритания | UK GDPR + Закон DPDI | Регулирование цифровых сервисов верификации [5] |
| Калифорния | CCPA/CPRA | Аудит кибербезопасности + расширенные оценки рисков [8] |
| Индиана, Кентукки, Род-Айленд | Государственные CPA | Применение начинается 1 января / 1 июля 2026 года [8] |
| Вьетнам | PDPL | Новый комплексный закон о личных данных [5] |
| Австралия | Поправки к Закону о конфиденциальности | Правила прозрачности автоматизированного принятия решений [5] |
Кроме того, более 50 юрисдикций по всему миру теперь поддерживают активные рамки конфиденциальности данных [7]. Веб-сайты с международным трафиком должны провести картирование юрисдикций, чтобы определить, какие законы применимы к их пользовательской базе.
Как GDPR меняется в 2026 году
Сам GDPR не был принципиально переписан, но его контекст соблюдения значительно изменился. Закон о данных ЕС, который накладывает обязательства на уровне дизайна на существующие требования GDPR, теперь обязывает организации внедрять конфиденциальность в архитектуру продукта, а не добавлять ее позже [5].
На практике это означает:
- Сбор согласия должен быть технически проверяемым, а не просто заявленным в политике
- Портативность данных должна быть технически обеспечена с использованием структурированных форматов экспорта
- Обязанности по совместимости требуют, чтобы предпочтения согласия могли передаваться между системами
- Регуляторы проверяют, используют ли интерфейсы согласия темные паттерны, с наложением штрафов за асимметричный дизайн кнопок [9]
Среда соблюдения в 2026 году рассматривает плохо спроектированный баннер cookie как нарушение соблюдения, а не косметическую проблему.
В чем разница между соблюдением GDPR и CCPA
GDPR (ЕС) и CCPA/CPRA (Калифорния) имеют одну и ту же философскую цель, но различаются по объему, правовой основе и техническим требованиям. Веб-сайты, обслуживающие пользователей как из ЕС, так и из Калифорнии, должны одновременно удовлетворять обоим рамкам.
Ключевые различия:
- Правовая основа: GDPR требует законной основы для каждой операции обработки (согласие, законный интерес, контракт и т. д.). CCPA работает по модели отказа от согласия для продажи и обмена данными, а не по требованию согласия для всей обработки
- Объем прав: GDPR предоставляет более широкие права, включая исправление и ограничение обработки. CCPA добавляет право на исправление и право ограничить использование чувствительной личной информации
- Пороги: CCPA применяется к предприятиям, соответствующим порогам дохода или объема данных; GDPR применяется к любой организации, обрабатывающей данные резидентов ЕС, независимо от размера
- Соблюдение: Соблюдение GDPR осуществляется органами по защите данных; соблюдение CCPA возлагается на Агентство по защите конфиденциальности Калифорнии (CPPA)
Веб-сайт не может использовать один и тот же дизайн баннера согласия для удовлетворения обоих рамок без тщательной архитектуры. Требование согласия по GDPR для отслеживающих cookie конфликтует с моделью отказа CCPA, требуя условной логики на основе местоположения пользователя.
Нужно ли обновлять вашу политику конфиденциальности в 2026 году
Да, и обновление политики само по себе недостаточно. Политики конфиденциальности должны точно отражать текущие практики обработки данных, перечислять всех сторонних обработчиков, описывать автоматизированное принятие решений, где это применимо, и объяснять, как пользователи могут реализовать свои права в соответствии с каждым применимым законом [8].
Кроме самого документа, веб-сайты должны проверить, что:
- Механизм запроса прав (доступ к данным, удаление, портативность) функционирует и соответствует требованиям по времени ответа
- Категории чувствительных данных (включая нейронные данные в Коннектикуте с 1 июля 2026 года) идентифицированы и обрабатываются правильно [8]
- Раскрытия о передаче данных третьим лицам актуальны и точны
- Политика доступна с каждой страницы, а не скрыта в ссылке в подвале, которая не работает на мобильных устройствах
Какие правила конфиденциальности повлияют на ваш бизнес в 2026 году и как узнать, нужно ли обновлять ваш сайт
Веб-сайту нужны обновления соблюдения, если он собирает любые личные данные (имена, электронные адреса, IP-адреса, cookie, поведенческие данные) от пользователей в юрисдикциях с активными законами о конфиденциальности. Учитывая, что IP-адреса сами по себе являются личными данными в соответствии с GDPR, практически каждый веб-сайт с международным трафиком подпадает под это определение.
Используйте эту структуру принятия решений:
- Если вы используете Google Analytics, Meta Pixel или любое поведенческое отслеживание: вам нужен механизм согласия, соответствующий требованиям
- Если вы собираете адреса электронной почты: вам нужна законная основа и четкое уведомление о конфиденциальности
- Если вы работаете в или обслуживаете пользователей из Калифорнии, ЕС, Великобритании или любой из более чем 20 активных юрисдикций штатов США: вам нужны рабочие процессы прав, специфичные для юрисдикции
- Если вы используете системы персонализации или рекомендаций на основе ИИ: у вас могут быть обязательства по раскрытию автоматизированного принятия решений в соответствии с австралийскими и европейскими правилами [5]
Что произойдет, если ваш сайт не будет соответствовать законам о конфиденциальности к 2026 году
Соблюдение норм ускоряется. Анализ соблюдения TrustArc в 2026 году документирует рост регуляторных действий, с штрафами, нацеленными не только на крупные предприятия, но и на компании среднего рынка и платформы SaaS [9]. Штрафы по GDPR могут достигать 4% от глобального годового оборота или 20 миллионов евро, в зависимости от того, что больше. Штрафы в штатах США варьируются, но обычно составляют от 2,500 до 7,500 долларов за преднамеренное нарушение.
Помимо прямых штрафов, несоответствующие сайты сталкиваются с:
- Регуляторными расследованиями, инициированными жалобами пользователей
- Обязательными аудитами в Калифорнии для определенных категорий данных [8]
- Репутационными потерями из-за публичных решений по соблюдению норм
- Потенциальной гражданской ответственностью в соответствии с законами штатов, которые включают частные права на иск
Риск-расчет изменился: стоимость соблюдения теперь постоянно ниже, чем стоимость одного действия по соблюдению норм для большинства бизнесов.
Сколько стоит сделать веб-сайт соответствующим требованиям конфиденциальности
Стоимость значительно варьируется в зависимости от сложности веб-сайта, текущего состояния соблюдения и вовлеченных юрисдикций. Разумное распределение затрат для веб-сайта среднего размера в 2026 году:
- Платформа управления согласием: Бесплатно до нескольких сотен долларов в месяц в зависимости от объема трафика и функций
- Составление политики конфиденциальности или юридический обзор: от 500 до 5,000 долларов и более в зависимости от сложности юрисдикции
- Техническая реализация (время разработчика): от 10 до 40 часов для стандартного сайта на базе CMS
- Мониторинг соблюдения: от 100 до 500 долларов в месяц за автоматизированные инструменты сканирования
Для предприятий с сложными экосистемами данных затраты значительно возрастают. Переход к конфиденциальности как инфраструктуре означает, что соблюдение становится все более строкой бюджета на продукты и инженерные решения, а не только юридической [5].
Какой самый простой способ реализовать соблюдение конфиденциальности на вашем сайте
Самая практичная отправная точка — развертывание платформы управления согласием (CMP), которая автоматически обрабатывает согласие на использование cookie, хранение предпочтений, распознавание сигналов GPC и регистрацию согласия. CMP устраняет необходимость ручного кодирования логики согласия и обеспечивает, чтобы архитектура согласия соответствовала изменениям в регулировании.
Biscotti CMP — это одна из таких платформ, предназначенная для обработки технических требований современного управления согласием, включая распознавание сигналов GPC, детализированное согласие по целям и механизмы отказа с равной заметностью, которые теперь ожидают регуляторы [8][9].
Помимо CMP, контрольный список реализации включает:
- Провести аудит всех сторонних скриптов и cookie, которые в настоящее время загружаются на вашем сайте
- Классифицировать каждую cookie по цели (строго необходимые, аналитические, маркетинговые, предпочтения)
- Блокировать несущественные скрипты от загрузки до получения согласия
- Реализовать форму запроса прав субъектов данных с документированными рабочими процессами ответов
- Обновить вашу политику конфиденциальности, чтобы отразить текущие практики и применимые законы
- Протестировать ваш интерфейс согласия на наличие темных паттернов (асимметричные кнопки, запутанный язык, предварительно отмеченные поля)
Есть ли у малых предприятий другие требования к конфиденциальности, чем у крупных компаний
Малые предприятия не освобождены от соблюдения, но многие законы включают пороговые значения по размеру. Например, CCPA применяется к предприятиям с годовыми валовыми доходами выше 25 миллионов долларов или тем, кто покупает, продает или делится личной информацией 100,000 или более потребителей ежегодно, или получает 50% или более годовых доходов от продажи личной информации.
GDPR, напротив, применяется к любой организации, обрабатывающей личные данные резидентов ЕС, независимо от размера, хотя он освобождает очень маленькие организации от некоторых требований по ведению учета.
Практические рекомендации для малых предприятий:
- Если ваш сайт использует Google Analytics или любую рекламу с ретаргетингом, требования согласия GDPR применяются независимо от размера компании
- Если вы управляете основанным в США интернет-магазином с значительным трафиком из Калифорнии, проверьте, соответствуете ли вы порогам CCPA
- Даже ниже юридических порогов базовая политика конфиденциальности и функциональный механизм отказа снижают регуляторные риски и повышают доверие пользователей
Распространенные ошибки, которые люди совершают при соблюдении конфиденциальности
Вот ошибки, которые привлекают наибольшее внимание к соблюдению норм в 2026 году:
- Асимметричные кнопки согласия: Делать "Принять все" визуально доминирующим, в то время как "Отклонить все" скрыто, теперь рассматривается как темный паттерн и нарушение соблюдения [9]
- Согласие без блокировки: Отображение баннера согласия, в то время как сторонние скрипты загружаются в фоновом режиме до того, как будет сделан выбор
- Игнорирование сигналов GPC: Невозможность распознать сигналы Global Privacy Control на уровне браузера как действительные запросы на отказ [8]
- Устаревшие списки поставщиков: Политики конфиденциальности, перечисляющие обработчиков, которые больше не используются, или пропускающие новые
- Отсутствие документированной политики хранения: Сбор данных без определения сроков хранения нарушает принцип ограничения хранения GDPR
- Отношение к соблюдению как к одноразовому проекту: Обязанности по конфиденциальности меняются по мере эволюции законов; настройка 2024 года может не удовлетворять требованиям 2026 года
Как работать с международными пользователями из разных стран
Веб-сайты с международным трафиком нуждаются в гео-ориентированной логике согласия. Пользователь из Германии должен получить согласие на отслеживание, соответствующее требованиям GDPR, прежде чем начнется любое отслеживание. Пользователь из Калифорнии должен получить уведомление "Не продавайте и не делитесь моей личной информацией" и механизм отказа. Пользователь из юрисдикции без комплексного закона о конфиденциальности может получить упрощенное уведомление.
Это требует:
- Геолокации на основе IP для определения юрисдикции пользователя
- Условной логики баннера согласия, которая предоставляет соответствующую версию
- Отдельных записей согласия по юрисдикциям
- CMP, способной одновременно управлять несколькими регуляторными рамками
Требования к совместимости Закона о данных ЕС также означают, что предпочтения согласия должны, где это технически возможно, быть переносимыми между сервисами, с которыми взаимодействует пользователь [5].
Часто задаваемые вопросы
В: Нужен ли моему веб-сайту баннер cookie, если я использую только необходимые cookie? О: Нет. Строго необходимые cookie не требуют согласия в соответствии с GDPR или большинством законов штатов. Тем не менее, вам все равно нужно уведомление о конфиденциальности, объясняющее, какие cookie используются и почему.
В: Что такое сигнал Global Privacy Control (GPC)? О: GPC — это сигнал на уровне браузера, который автоматически передает предпочтение пользователя об отказе веб-сайтам. В соответствии с законом Калифорнии и несколькими другими государственными рамками веб-сайты должны распознавать и уважать сигналы GPC как действительные запросы на отказ [8].
В: Как часто я должен обновлять свою политику конфиденциальности? О: Пересматривайте свою политику конфиденциальности как минимум раз в год и всякий раз, когда вы добавляете новых обработчиков данных, изменяете практики обработки данных или когда вступает в силу новый закон, касающийся ваших пользователей.
В: Могу ли я использовать бесплатный плагин для согласия на cookie и при этом быть соответствующим? О: Возможно, но бесплатные инструменты часто не имеют регистрации согласия, распознавания GPC и детализированного управления целями, которые требуют правила 2026 года. Убедитесь, что любой инструмент, который вы используете, соответствует текущим техническим стандартам, прежде чем полагаться на него.
В: Что такое "конфиденциальность по дизайну" и применяется ли это к моему веб-сайту? О: Конфиденциальность по дизайну означает внедрение защиты данных в системы с самого начала, а не добавление ее позже. Закон о данных ЕС и GDPR оба внедряют этот принцип как юридическое обязательство для организаций, обрабатывающих личные данные [5].
В: Является ли политика конфиденциальности тем же самым, что и политика cookie? О: Нет. Политика конфиденциальности охватывает все сборы и обработки личных данных. Политика cookie конкретно описывает cookie, которые использует ваш сайт, их цель и как пользователи могут ими управлять. Многие сайты объединяют оба документа в одном, что приемлемо, если вся необходимая информация присутствует.
В: Что такое нейронные данные и почему это важно в 2026 году? О: Нейронные данные относятся к информации, полученной из активности мозга или неврологических сигналов. Коннектикут явно классифицировал их как чувствительную личную информацию с 1 июля 2026 года, что означает, что сайты, использующие современные биометрические или нейроданные технологии, должны применять повышенные стандарты защиты [8].
В: Сколько времени у меня есть, чтобы ответить на запрос доступа субъекта данных? О: В соответствии с GDPR стандартное время ответа составляет один календарный месяц, с возможностью продления на два дополнительных месяца для сложных запросов. CPRA Калифорнии требует ответа в течение 45 дней, с возможностью 45-дневного продления.
Заключение
Адаптация вашего веб-сайта к 2026 году: будущее глобального соблюдения конфиденциальности больше не является юридическим упражнением для отметки галочки. Это обязательство по продукту и инженерии, которое охватывает от дизайна интерфейса согласия до архитектуры данных, управления поставщиками и постоянного мониторинга.
Практические следующие шаги для владельцев и разработчиков веб-сайтов:
- Проведите полный аудит cookie и потока данных, чтобы определить, что собирается, кем и на каком правовом основании
- Разверните платформу управления согласием, такую как Biscotti CMP, которая поддерживает сигналы GPC, равноправный отказ и логику для нескольких юрисдикций
- Обновите свою политику конфиденциальности, чтобы отразить обязательства 2026 года, включая новые законы штатов и категории чувствительных данных
- Протестируйте ваш интерфейс согласия на наличие темных паттернов, прежде чем регуляторы сделают это за вас
- Установите регулярный цикл обзора соблюдения, как минимум раз в год, чтобы выявлять новые обязательства по мере их вступления в силу
Организации, которые рассматривают соблюдение конфиденциальности как инфраструктуру, а не как бумажную работу, будут лучше подготовлены к проверкам соблюдения, доверию пользователей и регуляторной среде, которая продолжает развиваться после 2026 года.
Ссылки
[2] Глобальные законы о конфиденциальности данных 2026 - https://www.kiteworks.com/regulatory-compliance/global-data-privacy-laws-2026/ [3] Глобальный список наблюдения за конфиденциальностью - https://www.mayerbrown.com/en/insights/publications/2026/01/global-privacy-watchlist [4] Глобальные тенденции соблюдения конфиденциальности в 2026 году - https://www.schellman.com/blog/privacy/global-privacy-compliance-trends-in-2026 [5] Обновление по регулированию и соблюдению конфиденциальности данных AI 2026 - https://www.kasowitz.com/media/viewpoints/data-privacy-ai-regulatory-and-compliance-update-2026/ [6] 5 тенденций, формирующих глобальную конфиденциальность и соблюдение норм в 2026 году - https://www.onetrust.com/blog/the-5-trends-shaping-global-privacy-and-enforcement-in-2026/ [7] Международный юридический справочник по законам о конфиденциальности данных 2026 - https://globallawlists.org/insights/international-lawyers-guide-data-privacy-laws-2026-navigating-50-plus-jurisdictions [8] Законы о конфиденциальности 2026 - https://secureprivacy.ai/blog/privacy-laws-2026 [9] Увеличение соблюдения конфиденциальности в 2026 году - https://trustarc.com/resource/privacy-enforcement-surging-2026/