
Rýchla odpoveď: Webové stránky, ktoré budú fungovať v roku 2026, čelí zásadne prepracovanému prostrediu súladu. Aspoň 20 štátov USA má teraz aktívne alebo novo uplatňované zákony o ochrane súkromia, regulačný rámec EÚ sa naďalej rozširuje a regulátori v Ázii a Latinskej Amerike zavádzajú nové povinnosti. Prispôsobenie vašej webovej stránky na rok 2026 znamená zakomponovanie ochrany súkromia do vašej technickej architektúry, rozhraní súhlasu a pracovných postupov správy údajov, nie len aktualizáciu dokumentu politiky.
Kľúčové poznatky
- Súlad s ochranou súkromia v roku 2026 sa posunul z dokumentačnej činnosti na požiadavku inžinierstva a návrhu produktu
- Nové alebo zmenené zákony o ochrane súkromia sú aktívne vo viac ako 20 štátoch USA, pričom Indiana, Kentucky a Rhode Island začínajú uplatňovanie v roku 2026 [8]
- GDPR zostáva globálnym benchmarkom, ale vynucovanie teraz skúma návrh rozhraní súhlasu, nie len dohody o spracovaní údajov
- Tlačidlo "Odmietnuť všetko" musí byť rovnako viditeľné ako "Prijať všetko" podľa aktuálnych regulačných očakávaní [9]
- Signály globálnej kontroly súkromia (GPC) musia byť automaticky rozpoznávané a rešpektované súladnými webovými stránkami [8]
- Connecticut teraz klasifikuje neurálne údaje ako citlivé osobné informácie od 1. júla 2026 [8]
- Malé podniky nie sú oslobodené od väčšiny štátnych zákonov o ochrane súkromia, ak splnia objemové alebo príjmové prahy
- Platforma na správu súhlasu (CMP) je teraz praktickou nevyhnutnosťou, nie voliteľným vylepšením
- Pokuty za nedodržanie môžu dosiahnuť milióny; vynucovacie akcie sa urýchľujú globálne [9]
- Aktualizácie politiky ochrany súkromia sú samy o sebe nedostatočné; technické kontroly, architektúra súhlasu a pracovné postupy práv subjektov údajov si všetky vyžadujú revíziu
Aké sú hlavné zákony o ochrane súkromia, ktoré musíte dodržiavať v roku 2026
Krátka odpoveď: závisí to od toho, kde sa nachádzajú vaši používatelia, nie len od toho, kde je registrovaný váš podnik. V roku 2026 musí akákoľvek webová stránka, ktorá zbiera osobné údaje od používateľov v EÚ, UK, Kalifornii alebo desiatkach iných jurisdikcií, dodržiavať platný zákon pre každú lokalitu používateľa.
Najvýznamnejšie rámce ovplyvňujúce webové stránky globálne zahŕňajú:
| Jurisdikcia | Zákon/Rámec | Kľúčový vývoj v roku 2026 |
|---|---|---|
| Európska únia | GDPR + Zákon o údajoch EÚ | Povinnosti na úrovni návrhu; požiadavky na interoperabilitu [5] |
| Spojené kráľovstvo | UK GDPR + Zákon o DPDI | Regulácia digitálnych overovacích služieb [5] |
| Kalifornia | CCPA/CPRA | Kybernetická bezpečnostná kontrola + rozšírené hodnotenia rizík [8] |
| Indiana, Kentucky, Rhode Island | Štátne CPA | Uplatňovanie začína 1. januára / 1. júla 2026 [8] |
| Vietnam | PDPL | Nový komplexný zákon o osobných údajoch [5] |
| Austrália | Novely zákona o ochrane súkromia | Pravidlá transparentnosti automatizovaného rozhodovania [5] |
Okrem týchto má viac ako 50 jurisdikcií po celom svete teraz aktívne rámce ochrany údajov [7]. Webové stránky s medzinárodnou návštevnosťou by mali vykonať cvičenie mapovania jurisdikcie, aby identifikovali, ktoré zákony sa vzťahujú na ich používateľskú základňu.
Ako sa GDPR mení v roku 2026
GDPR samotné nebolo zásadne prepracované, ale jeho kontext vynucovania sa výrazne zmenil. Zákon o údajoch EÚ, ktorý pridáva povinnosti návrhu k existujúcim požiadavkám GDPR, teraz núti organizácie zakomponovať ochranu súkromia do architektúry produktu, namiesto toho, aby ju pridávali dodatočne [5].
Prakticky to znamená:
- Zachytávanie súhlasu musí byť technicky overiteľné, nie len uvedené v politike
- Prenosnosť údajov musí byť technicky umožnená, so štruktúrovanými exportnými formátmi
- Požiadavky na interoperabilitu vyžadujú, aby preferencie súhlasu mohli prechádzať medzi systémami
- Regulátori skúmajú, či rozhrania súhlasu používajú temné vzory, pričom pokuty sú udelené za asymetrické návrhy tlačidiel [9]
Prostredie vynucovania v roku 2026 považuje zle navrhnutý banner cookies za zlyhanie v súlade, nie za kozmetický problém.
Aký je rozdiel medzi súladom s GDPR a CCPA
GDPR (EÚ) a CCPA/CPRA (Kalifornia) zdieľajú rovnaký filozofický cieľ, ale líšia sa v rozsahu, právnom základe a technických požiadavkách. Webové stránky obsluhujúce používateľov z EÚ aj Kalifornie musia súčasne splniť oba rámce.
Kľúčové rozdiely:
- Právny základ: GDPR vyžaduje zákonný základ pre každú činnosť spracovania (súhlas, legitímny záujem, zmluva atď.). CCPA funguje na modeli opt-out pre predaj a zdieľanie údajov, nie na požiadavke opt-in pre všetky spracovania
- Rozsah práv: GDPR poskytuje širšie práva vrátane opravy a obmedzenia spracovania. CCPA pridáva právo na opravu a právo obmedziť použitie citlivých osobných informácií
- Práhové hodnoty: CCPA sa vzťahuje na podniky, ktoré spĺňajú prahové hodnoty príjmu alebo objemu údajov; GDPR sa vzťahuje na akúkoľvek organizáciu spracovávajúcu údaje obyvateľov EÚ bez ohľadu na veľkosť
- Vynucovanie: Vynucovanie GDPR zabezpečujú orgány na ochranu údajov; vynucovanie CCPA patrí Kalifornskej agentúre na ochranu súkromia (CPPA)
Webová stránka nemôže použiť jediný dizajn banneru súhlasu na splnenie oboch rámcov bez starostlivej architektúry. Požiadavka opt-in podľa GDPR pre sledovacie cookies je v konflikte s modelom opt-out CCPA, čo si vyžaduje podmienenú logiku na základe polohy používateľa.
Musíte aktualizovať svoju politiku ochrany súkromia na rok 2026
Áno, a samotná aktualizácia politiky nie je dostatočná. Politiky ochrany súkromia musia presne odrážať aktuálne praktiky správy údajov, uvádzať všetkých spracovateľov tretích strán, popisovať automatizované rozhodovanie tam, kde je to relevantné, a vysvetliť, ako môžu používatelia uplatňovať svoje práva podľa každého platného zákona [8].
Okrem samotného dokumentu musia webové stránky overiť, že:
- Mechanizmus žiadosti o práva (prístup k údajom, vymazanie, prenosnosť) je funkčný a spĺňa požiadavky na čas odpovede
- Kategórie citlivých údajov (vrátane neurálnych údajov v Connecticute od 1. júla 2026) sú identifikované a správne spravované [8]
- Zverejnenia zdieľania údajov s tretími stranami sú aktuálne a presné
- Politika je prístupná z každej stránky, nie je skrytá v odkaze v päte, ktorý nefunguje na mobilných zariadeniach
Ktoré predpisy o ochrane súkromia ovplyvnia váš podnik v roku 2026 a ako zistiť, či vaša stránka potrebuje aktualizácie
Webová stránka potrebuje aktualizácie súladu, ak zbiera akékoľvek osobné údaje (mená, e-maily, IP adresy, cookies, behaviorálne údaje) od používateľov v jurisdikciách s aktívnymi zákonmi o ochrane súkromia. Keďže samotné IP adresy predstavujú osobné údaje podľa GDPR, prakticky každá webová stránka s medzinárodnou návštevnosťou sa kvalifikuje.
Použite tento rozhodovací rámec:
- Ak používate Google Analytics, Meta Pixel alebo akékoľvek behaviorálne sledovanie: potrebujete súladný mechanizmus súhlasu
- Ak zbierate e-mailové adresy: potrebujete zákonný základ a jasné oznámenie o ochrane súkromia
- Ak pôsobíte v Kalifornii alebo obsluhujete používateľov z EÚ, UK alebo akýchkoľvek z 20+ aktívnych jurisdikcií USA: potrebujete pracovné postupy práv špecifické pre jurisdikciu
- Ak používate personalizáciu alebo odporúčacie systémy riadené AI: môžete mať povinnosti týkajúce sa zverejnenia automatizovaného rozhodovania podľa austrálskych a európskych pravidiel [5]
Čo sa stane, ak vaša stránka nebude v súlade so zákonmi o ochrane súkromia do roku 2026
Vynucovanie sa urýchľuje. Analýza vynucovania TrustArc na rok 2026 dokumentuje nárast regulačných akcií, pričom pokuty sa zameriavajú nielen na veľké podniky, ale aj na stredne veľké spoločnosti a platformy SaaS [9]. Pokuty podľa GDPR môžu dosiahnuť 4% z globálneho ročného obratu alebo 20 miliónov eur, podľa toho, čo je vyššie. Pokuty v štátoch USA sa líšia, ale bežne sa pohybujú od 2 500 do 7 500 dolárov za úmyselné porušenie.
Okrem priamych pokút čelí nedodržiavajúce stránky:
- Regulačným vyšetrovaniam vyvolaným sťažnosťami používateľov
- Povinným auditom v Kalifornii pre určité kategórie údajov [8]
- Reputačnej škode z verejných rozhodnutí o vynucovaní
- Potenciálnej občianskej zodpovednosti podľa štátnych zákonov, ktoré zahŕňajú súkromné práva na žalobu
Riziková kalkulácia sa zmenila: náklady na súlad sú teraz konzistentne nižšie ako náklady na jedinú akciu vynucovania pre väčšinu podnikov.
Koľko stojí sprístupnenie webovej stránky v súlade s ochranou súkromia
Náklady sa výrazne líšia v závislosti od zložitosti webovej stránky, aktuálneho stavu súladu a zapojených jurisdikcií. Rozumné rozdelenie nákladov pre stredne veľkú webovú stránku v roku 2026:
- Platforma na správu súhlasu: Bezplatne až niekoľko stoviek dolárov mesačne v závislosti od objemu návštevnosti a funkcií
- Vypracovanie politiky ochrany súkromia alebo právne preskúmanie: 500 až 5 000+ dolárov v závislosti od zložitosti jurisdikcie
- Technická implementácia (čas vývojára): 10 až 40 hodín pre štandardnú stránku založenú na CMS
- Priebežné monitorovanie súladu: 100 až 500 dolárov mesačne za automatizované skenovacie nástroje
Pre podniky s komplexnými ekosystémami údajov sa náklady výrazne zvyšujú. Prechod na ochranu súkromia ako infraštruktúru znamená, že súlad sa čoraz viac stáva položkou v rozpočte produktov a inžinierstva, nie len právnym [5].
Aký je najjednoduchší spôsob implementácie súladu s ochranou súkromia na vašej stránke
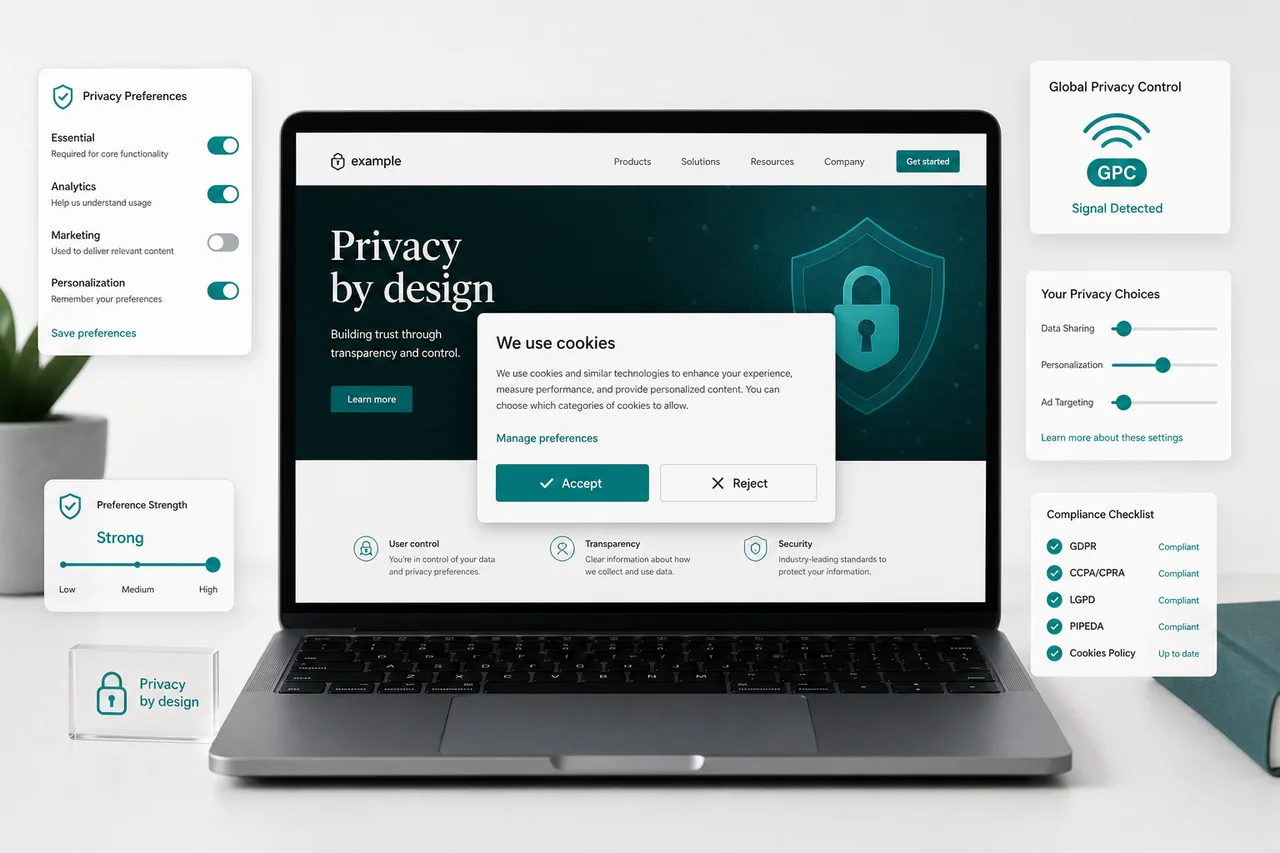
Najpraktickejším východiskovým bodom je nasadenie platformy na správu súhlasu (CMP), ktorá automaticky spravuje súhlas s cookies, ukladanie preferencií, rozpoznávanie signálov GPC a logovanie súhlasu. CMP odstraňuje potrebu ručne kódovať logiku súhlasu a zabezpečuje, že architektúra súhlasu drží krok s regulačnými zmenami.
Biscotti CMP je jednou z takýchto platforiem navrhnutých na spravovanie technických požiadaviek moderného riadenia súhlasu, vrátane rozpoznávania signálov GPC, granularizovaného súhlasu podľa účelu a mechanizmov opt-out s rovnakou viditeľnosťou, ktoré regulátori teraz očakávajú [8][9].
Okrem CMP obsahuje kontrolný zoznam implementácie:
- Audít všetkých skriptov a cookies tretích strán, ktoré sa aktuálne načítavajú na vašej stránke
- Kategorizácia každého cookie podľa účelu (nevyhnutné, analytické, marketingové, preferencie)
- Blokovanie neesenciálnych skriptov pred udelením súhlasu
- Implementácia formulára na žiadosť o práva subjektu údajov s dokumentovanými pracovnými postupmi odpovedí
- Aktualizácia vašej politiky ochrany súkromia, aby odrážala aktuálne praktiky a platné zákony
- Testovanie vášho rozhrania súhlasu na temné vzory (asymetrické tlačidlá, mätúci jazyk, predznačené políčka)
Majú malé podniky iné požiadavky na ochranu súkromia ako veľké spoločnosti
Malé podniky nie sú kategoricky oslobodené, ale mnohé zákony obsahujú prahy založené na veľkosti. CCPA sa napríklad vzťahuje na podniky s ročnými hrubými príjmami nad 25 miliónov dolárov, alebo na tie, ktoré kupujú, predávajú alebo zdieľajú osobné informácie 100 000 alebo viac spotrebiteľov ročne, alebo získavajú 50% alebo viac ročných príjmov z predaja osobných informácií.
GDPR, naopak, sa vzťahuje na akúkoľvek organizáciu spracovávajúcu osobné údaje EÚ bez ohľadu na veľkosť, hoci oslobodzuje veľmi malé organizácie od niektorých požiadaviek na uchovávanie záznamov.
Praktické usmernenia pre malé podniky:
- Ak vaša stránka používa Google Analytics alebo akékoľvek reklamy retargeting, požiadavky na súhlas podľa GDPR sa vzťahujú bez ohľadu na veľkosť spoločnosti
- Ak prevádzkujete e-commerce stránku so sídlom v USA s významnou návštevnosťou z Kalifornie, overte, či spĺňate prahy CCPA
- Aj pod právnymi prahmi základná politika ochrany súkromia a funkčný mechanizmus opt-out znižujú regulačné riziko a budujú dôveru používateľov
Bežné chyby, ktoré ľudia robia pri súlade s ochranou súkromia
Toto sú chyby, ktoré generujú najviac pozornosti pri vynucovaní v roku 2026:
- Asymetrické tlačidlá súhlasu: Urobovanie "Prijať všetko" vizuálne dominantným, zatiaľ čo "Odmietnuť všetko" je skryté, sa teraz považuje za temný vzor a zlyhanie v súlade [9]
- Súhlas bez blokovania: Zobrazovanie banneru súhlasu, zatiaľ čo skripty tretích strán sa načítavajú na pozadí predtým, ako sa urobí akýkoľvek výber
- Ignorovanie signálov GPC: Neuznávanie signálov globálnej kontroly súkromia na úrovni prehliadača ako platných žiadostí o opt-out [8]
- Zastarané zoznamy dodávateľov: Politiky ochrany súkromia uvádzajúce spracovateľov, ktorí sa už nepoužívajú, alebo vynechávajú nové
- Žiadna dokumentovaná politika uchovávania: Zbieranie údajov bez definovaných období uchovávania porušuje zásadu obmedzenia ukladania GDPR
- Považovanie súladu za jednorazový projekt: Povinnosti v oblasti ochrany súkromia sa menia s vývojom zákonov; nastavenie z roku 2024 nemusí spĺňať požiadavky z roku 2026
Ako zaobchádzať s medzinárodnými používateľmi z rôznych krajín
Webové stránky s medzinárodnou návštevnosťou potrebujú geotargetovanú logiku súhlasu. Používateľ z Nemecka musí pred akýmkoľvek sledovaním získať súhlas v súlade s GDPR. Používateľ z Kalifornie by mal dostať oznámenie "Nezdieľať ani nepredávať moje osobné informácie" a mechanizmus opt-out. Používateľ z jurisdikcie bez komplexného zákona o ochrane súkromia môže dostať zjednodušené oznámenie.
To vyžaduje:
- Geolokáciu na základe IP na detekciu jurisdikcie používateľa
- Podmienenú logiku banneru súhlasu, ktorá poskytuje príslušnú verziu
- Samostatné záznamy o súhlase podľa jurisdikcie
- CMP schopnú spravovať viacero regulačných rámcov súčasne
Požiadavky na interoperabilitu Zákona o údajoch EÚ tiež znamenajú, že preferencie súhlasu by mali, kde je to technicky možné, byť prenosné medzi službami, s ktorými používateľ interaguje [5].
FAQ
Q: Potrebuje moja webová stránka banner cookies, ak používam len nevyhnutné cookies? A: Nie. Prísne nevyhnutné cookies nevyžadujú súhlas podľa GDPR ani väčšiny štátnych zákonov. Napriek tomu potrebujete oznámenie o ochrane súkromia, ktoré vysvetľuje, aké cookies sa používajú a prečo.
Q: Čo je signál globálnej kontroly súkromia (GPC)? A: GPC je signál na úrovni prehliadača, ktorý automaticky komunikuje preferenciu používateľa na opt-out webovým stránkam. Podľa kalifornského zákona a niekoľkých ďalších štátnych rámcov musia webové stránky uznávať a rešpektovať signály GPC ako platné žiadosti o opt-out [8].
Q: Ako často by som mal aktualizovať svoju politiku ochrany súkromia? A: Preskúmajte svoju politiku ochrany súkromia aspoň raz ročne a vždy, keď pridáte nových spracovateľov údajov, zmeníte praktiky správy údajov alebo keď nadobudne účinnosť nový zákon, ktorý ovplyvňuje vašich používateľov.
Q: Môžem použiť bezplatný plugin na súhlas s cookies a stále byť v súlade? A: Možno, ale bezplatné nástroje často postrádajú logovanie súhlasu, rozpoznávanie GPC a granularizované riadenie účelu, ktoré požiadavky z roku 2026 vyžadujú. Overte, či akýkoľvek nástroj, ktorý používate, spĺňa aktuálne technické štandardy predtým, ako sa naň spoliehate.
Q: Čo je "ochrana súkromia od návrhu" a vzťahuje sa to na moju webovú stránku? A: Ochrana súkromia od návrhu znamená zakomponovanie ochrany údajov do systémov od začiatku, namiesto toho, aby sa pridávala dodatočne. Zákon o údajoch EÚ a GDPR oba zakotvujú tento princíp ako právnu povinnosť pre organizácie spracovávajúce osobné údaje [5].
Q: Je politika ochrany súkromia to isté ako politika cookies? A: Nie. Politika ochrany súkromia pokrýva všetky zbieranie a spracovanie osobných údajov. Politika cookies špecificky popisuje cookies, ktoré vaša stránka používa, ich účel a ako ich môžu používatelia spravovať. Mnohé stránky kombinujú oboje do jedného dokumentu, čo je prijateľné, pokiaľ sú prítomné všetky požadované informácie.
Q: Čo sú neurálne údaje a prečo sú dôležité v roku 2026? A: Neurálne údaje sa vzťahujú na informácie odvodené z mozgových aktivít alebo neurologických signálov. Connecticut ich explicitne klasifikoval ako citlivé osobné informácie od 1. júla 2026, čo znamená, že stránky používajúce pokročilé biometrické alebo neuro-dátové technológie musia uplatňovať zvýšené štandardy ochrany [8].
Q: Ako dlho mám na odpoveď na žiadosť o prístup k údajom subjektu? A: Podľa GDPR je štandardná doba odpovede jeden kalendárny mesiac, predĺžiteľná o dva ďalšie mesiace pre zložité žiadosti. Kalifornská CPRA vyžaduje odpoveď do 45 dní, pričom je k dispozícii 45-dňové predĺženie.
Záver
Prispôsobenie vašej webovej stránky na rok 2026: budúcnosť globálneho súladu s ochranou súkromia nie je už len právnym cvičením. Je to záväzok v oblasti produktov a inžinierstva, ktorý sa tiahne od návrhu rozhraní súhlasu cez architektúru údajov, správu dodávateľov a priebežné monitorovanie.
Akčné kroky pre vlastníkov webových stránok a vývojárov:
- Vykonajte kompletný audit cookies a toku údajov, aby ste zmapovali, čo sa zbiera, kým a na akom právnom základe
- Nasadte platformu na správu súhlasu, ako je Biscotti CMP, ktorá podporuje signály GPC, rovnakú viditeľnosť opt-out a logiku pre viacero jurisdikcií
- Aktualizujte svoju politiku ochrany súkromia, aby odrážala povinnosti z roku 2026, vrátane nových štátnych zákonov a kategórií citlivých údajov
- Otestujte svoje rozhranie súhlasu na temné vzory predtým, ako to urobia regulátori za vás
- Založte pravidelný cyklus revízie súladu, minimálne raz ročne, aby ste zachytili nové povinnosti, keď nadobudnú účinnosť
Organizácie, ktoré považujú súlad s ochranou súkromia za infraštruktúru, a nie len za papierovanie, budú lepšie pripravené na preskúmanie vynucovania, dôveru používateľov a regulačné prostredie, ktoré sa naďalej vyvíja aj po roku 2026.
Odkazy
[2] Global Data Privacy Laws 2026 - https://www.kiteworks.com/regulatory-compliance/global-data-privacy-laws-2026/ [3] Global Privacy Watchlist - https://www.mayerbrown.com/en/insights/publications/2026/01/global-privacy-watchlist [4] Global Privacy Compliance Trends In 2026 - https://www.schellman.com/blog/privacy/global-privacy-compliance-trends-in-2026 [5] Data Privacy Ai Regulatory And Compliance Update 2026 - https://www.kasowitz.com/media/viewpoints/data-privacy-ai-regulatory-and-compliance-update-2026/ [6] The 5 Trends Shaping Global Privacy And Enforcement In 2026 - https://www.onetrust.com/blog/the-5-trends-shaping-global-privacy-and-enforcement-in-2026/ [7] International Lawyers Guide Data Privacy Laws 2026 Navigating 50 Plus Jurisdictions - https://globallawlists.org/insights/international-lawyers-guide-data-privacy-laws-2026-navigating-50-plus-jurisdictions [8] Privacy Laws 2026 - https://secureprivacy.ai/blog/privacy-laws-2026 [9] Privacy Enforcement Surging 2026 - https://trustarc.com/resource/privacy-enforcement-surging-2026/