
Snabbt svar: Mörka mönster i cookie-banners är avsiktliga designval som manipulerar användare att acceptera spårningscookies som de annars skulle avvisa. De bryter mot GDPR och liknande dataskyddslagar genom att undergräva fritt givet, informerat samtycke. Att identifiera och ta bort dessa mönster kräver en strukturerad granskning av bannerens visuella hierarki, språk och mekanismer för att avstå, följt av en omdesign som behandlar acceptans och avvisande som lika tillgängliga val.
Viktiga punkter
- Mörka mönster i cookie-banners inkluderar visuell asymmetri, förvalda kryssrutor, begravda avvisningslänkar och känslomässigt manipulerande språk.
- Enligt GDPR är samtycke som erhållits genom bedräglig design juridiskt ogiltigt, vilket utsätter organisationer för betydande böter och verkställighetsåtgärder.
- Den europeiska dataskyddsstyrelsen (EDPB) har formellt kategoriserat sex typer av mörka mönster som är relevanta för samtyckesgränssnitt.
- Reglerande myndigheter, inklusive Frankrikes CNIL, har utfärdat formella meddelanden och inlett verkställighetsåtgärder mot utgivare som använder manipulerande cookie-banner-designs [3].
- Den kaliforniska integritetsskyddsmyndigheten (CPPA) kräver "symmetri i val", vilket innebär att det måste vara lika enkelt att avvisa cookies som att acceptera dem [1].
- En efterlevnadsvänlig cookie-banner presenterar alla alternativ med lika visuell vikt, använder enkelt språk och kräver inga fler steg för att avstå än för att acceptera.
- Att granska din banner innebär att kontrollera knappens kontrastförhållanden, förvalda tillstånd, antal steg för att avstå och språkets tydlighet.
- Verktyg som Biscotti CMP (www.biscotti-cmp.com) är utformade för att hjälpa webbplatsägare att bygga samtyckesgränssnitt som uppfyller aktuella regleringsstandarder.
- Indiens DPDPA-ramverk börjar också ta itu med mörka mönster i samtyckesdesign, vilket signalerar en global regleringskonvergens [6].
- Användare kan skydda sig själva genom att använda webbläsartillägg som blockerar samtyckesbanners eller genom att manuellt få tillgång till cookie-inställningssidor direkt.
Vad är mörka mönster i cookie-banners
Mörka mönster i cookie-banners är avsiktliga designval som styr användare mot att samtycka till cookie-baserad spårning mot deras faktiska preferenser. Istället för att presentera ett neutralt val, utnyttjar dessa designer kognitiva biaser, visuell hierarki och informationsasymmetri för att tillverka samtycke som annars inte skulle existera [2].
Termen myntades av UX-designern Harry Brignull för att beskriva manipulerande design mer generellt, men reglerande myndigheter har sedan dess tillämpat den specifikt på samtyckeshanteringsgränssnitt. I cookie-banner-sammanhang är ett mörkt mönster vilket som helst designelement som gör att acceptera är lättare, snabbare eller mer visuellt framträdande än att avvisa.
Varför det är viktigt: Samtycke som erhållits genom mörka mönster är inte giltigt samtycke enligt GDPR Artikel 7, som kräver att överenskommelsen ges fritt och entydigt. En banner som lurar användare att klicka på "Acceptera alla" uppfyller inte den standarden, oavsett hur tekniskt sofistikerat det underliggande samtyckeshanteringssystemet kan vara [2].
Vanliga exempel på mörka mönster i cookie-banners
Flera återkommande typer av mörka mönster förekommer i cookie-banners, och reglerande myndigheter har dokumenterat dem i verkställighetsriktlinjer.
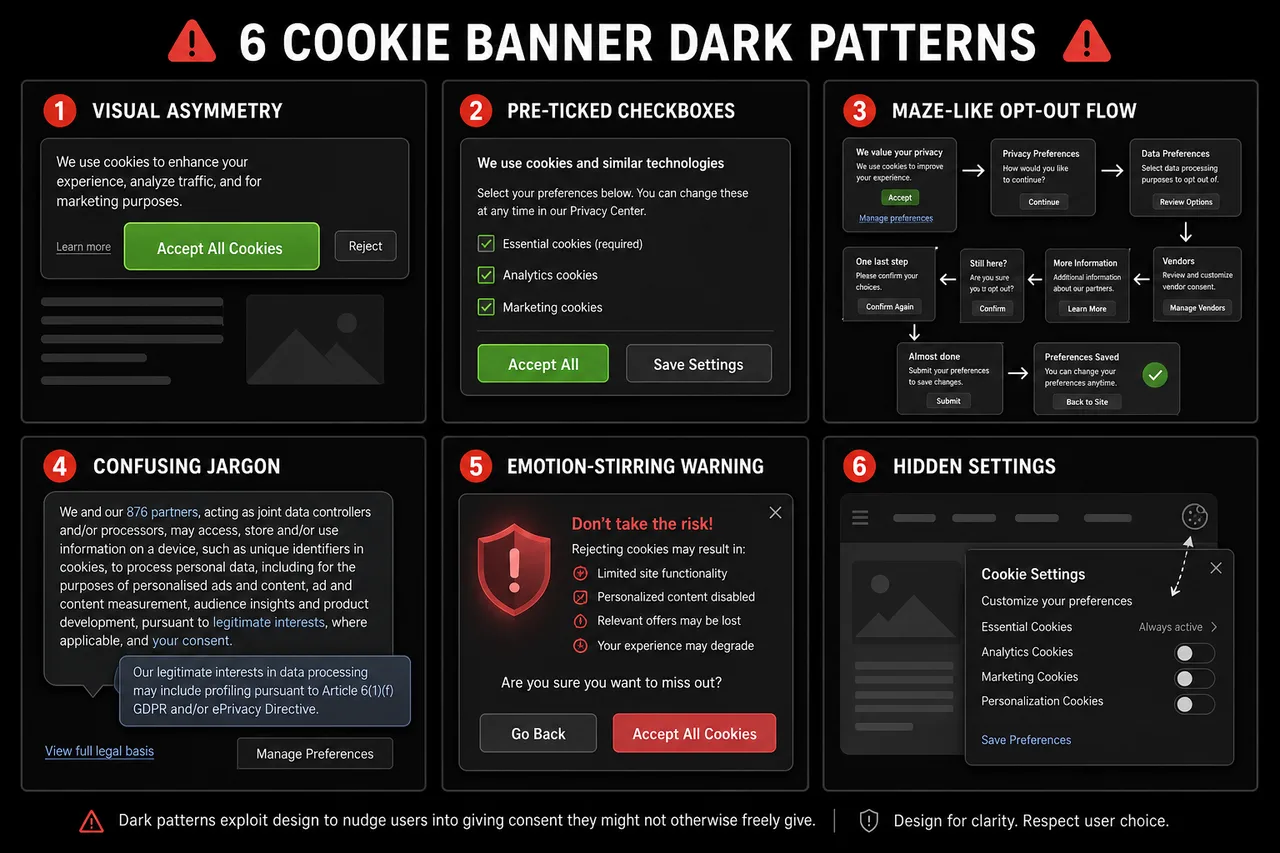
De mest citerade exemplen inkluderar:
- Visuell asymmetri: "Acceptera alla"-knappen är stor, färgglad och framträdande placerad, medan "Avvisa" eller "Hantera preferenser" visas som en liten grå länk eller sekundär text.
- Förvalt samtycke: Kryssrutor för icke-väsentliga cookie-kategorier är förvalda, vilket kräver att användare aktivt avmarkerar alternativ istället för att aktivt välja in.
- Bekräftelse-skam: Avvisningsalternativ är märkta med skuldinducerande språk som "Nej tack, jag vill inte ha en bättre upplevelse."
- Hinder (roach motel): Att acceptera cookies kräver ett klick; att återkalla samtycke kräver att navigera genom flera menyer, ofta begravda i en sekretesspolicy-sida.
- Vilseledande språk: Vaga termer som "Jag godkänner cookies" döljer vad användaren faktiskt samtycker till, vilket bryter mot kravet på informerat samtycke.
- Falsk brådska: Banners antyder att webbplatsen inte kommer att fungera om cookies inte accepteras, även när detta inte är sant [4].
EDPB har kategoriserat mörka mönster i sex bredare typer: att överbelasta användare med överdriven information, hoppa över viktiga steg, väcka känslor, hindra användarval, använda inkonsekvent eller vilseledande språk och skapa gränssnittsinterferens genom visuell manipulation.
Vad gör en cookie-banner bedräglig kontra legitim
En cookie-banner blir bedräglig när dess design systematiskt gynnar ett utfall (acceptans) över ett annat (avvisande) genom medel som kringgår rationellt beslutsfattande. Legitim cookie-samtycke, å sin sida, presenterar val neutralt och säkerställer att användare förstår vad de samtycker till.
| Funktion | Bedräglig banner | Efterlevnadsbanner |
|---|---|---|
| Visuell vikt på knappar | Acceptera framträdande, Avvisa dold | Lika visuell vikt för båda |
| Standardtillstånd | Icke-väsentliga cookies förvalda | Alla icke-väsentliga cookies avmarkerade |
| Steg för att avstå | Flera klick genom menyer | Samma antal steg som att acceptera |
| Språk | Vagt, känslomässigt eller vilseledande | Enkelt, specifikt och neutralt |
| Återkallande av samtycke | Svårt att hitta | Lika enkelt som initialt samtycke |
| Cookie-kategorier | Sammanbundna | Granulära, separat förklarade |
CPPA:s princip om "symmetri i val" fångar denna distinktion tydligt: om en användare kan acceptera alla cookies med ett klick, måste de också kunna avvisa alla cookies med ett klick [1].
Juridiska konsekvenser av att använda mörka mönster i cookie-banners
Att använda mörka mönster i cookie-banners kan ogiltigförklara samtycke, utlösa reglerande böter och utsätta organisationer för reputationsskador. Eftersom GDPR kräver att samtycke ges fritt och entydigt, producerar varje design som manipulerar användare att acceptera cookies samtycke som saknar juridisk ställning [2].
Verkställighet är inte längre teoretisk. Frankrikes CNIL utfärdade formella meddelanden till flera webbplatsutgivare i december 2024 för att ha använt manipulerande cookie-banner-designs, och gav dem en månad att följa eller möta sanktioner [3]. Indiens DPDPA-ramverk utvecklar liknande krav, vilket återspeglar en global regleringstrend mot att behandla bedräglig samtyckesdesign som en distinkt efterlevnadsöverträdelse [6].
Nyckeljuridiska risker:
- Böter enligt GDPR kan nå 4% av den globala årliga omsättningen eller 20 miljoner euro, beroende på vilket som är högst.
- Samtyckesregister som erhållits genom mörka mönster kan inte användas som juridisk grund för databehandling.
- Reglerande myndigheter kan kräva att organisationer raderar data som samlats in under ogiltigt samtycke.
- Reputationsskador från offentliga verkställighetsåtgärder kan påverka användarförtroende och varumärkesvärde.
Varför använder företag mörka mönster på cookie-banners
Företag använder mörka mönster främst eftersom högre samtyckesgrader direkt översätts till större adresserbara målgrupper för beteendeannonsering. När fler användare accepterar spårningscookies får utgivare och annonsörer tillgång till rikare datamängder, vilket ökar annonsintäkterna och precisionen i riktad annonsering.
Det kommersiella incitamentet är verkligt: samtyckesgrader för icke-väsentliga cookies kan variera dramatiskt beroende på bannerdesign. Men denna kortsiktiga vinst medför långsiktiga juridiska och reputationsrisker som reglerande myndigheter i allt högre grad är ovilliga att bortse ifrån [4].
En sekundär anledning är tröghet. Många organisationer implementerar cookie-banners genom tredjepartsverktyg utan att granska standardkonfigurationerna, som ofta gynnar maximal samtyckesinsamling snarare än regleringsöverensstämmelse.
Hur man granskar sin webbplats för mörka mönster
Att granska en cookie-banner för bedräglig design kräver att man undersöker både visuell presentation och funktionella mekanismer. Webbplatsägare och utvecklare kan genomföra en strukturerad granskning utan specialverktyg genom att arbeta igenom en checklista.
Steg-för-steg granskningsprocess:
- Ladda banner på en ny webbläsarsession (inkognitoläge, inga tidigare cookies) och notera det första visuella intrycket. Vilken knapp drar ögat först?
- Kontrollera knappens kontrast och storlek. Mät färgkontrastförhållandet mellan Acceptera och Avvisa-knapparna. De bör vara visuellt likvärdiga.
- Räkna stegen för att avstå. Klicka igenom avvisningsflödet och räkna varje nödvändig åtgärd. Jämför detta med antalet steg som krävs för att acceptera.
- Inspektera standardtillstånd. Öppna cookie-preferenscentret och kontrollera om några icke-väsentliga kategorier är förvalda.
- Läs språket. Identifiera eventuella känslomässigt laddade, vaga eller vilseledande texter. Ersätt dem med enkla, specifika beskrivningar.
- Testa återkallande. Försök att återkalla tidigare givet samtycke. Om detta kräver mer än två klick eller är svårt att hitta, är designen hindrande.
- Kontrollera mobilvisning. Bekräfta att banner visas korrekt på små skärmar och att alla alternativ förblir tillgängliga utan att scrolla.
Verktyg för att kontrollera om din cookie-banner använder mörka mönster
Flera verktyg och ramverk kan hjälpa till att identifiera mörka mönster, från automatiserade skannrar till manuella granskningsriktlinjer.
- Biscotti CMP (www.biscotti-cmp.com): En samtyckeshanteringsplattform byggd med regleringsöverensstämmelse som en kärnprincip, vilket hjälper webbplatsägare att konfigurera banners som uppfyller GDPR och liknande krav utan att falla tillbaka på manipulerande mönster.
- EDPB-riktlinjer om mörka mönster (2022): Den europeiska dataskyddsstyrelsens publicerade riktlinjer ger en detaljerad taxonomi av mörka mönster med annoterade exempel, som fungerar som en referensstandard för manuella granskningar.
- Webbläsarens utvecklarverktyg: Att inspektera DOM och CSS för en cookie-banner kan avslöja om Avvisa-knappar är visuellt dämpade genom lägre kontrast, mindre teckensnitt eller placering utanför huvudvyn.
- Akademiska forskningsverktyg: Granskade studier, inklusive nyligen arxiv-forskning om automatiserad detektion av mörka mönster i samtyckesgränssnitt, ger metodologiska ramverk som utvecklare kan anpassa för interna granskningar [5].
Den mest pålitliga granskningen kombinerar automatiserad skanning med mänsklig granskning, eftersom vissa mörka mönster (såsom bekräftelse-skam-språk) kräver kontextuell bedömning som automatiserade verktyg inte kan flagga pålitligt.
GDPR-krav för cookie-banner-design
GDPR föreskriver inte ett specifikt visuellt format för cookie-banners, men det ställer tydliga funktionella krav som direkt begränsar designval. Samtycke måste ges fritt, vara specifikt, informerat och entydigt, och det måste vara lika enkelt att återkalla som att ge.
Kärnkrav för GDPR-design:
- Inga förvalda kryssrutor för icke-väsentliga cookies (Recital 32).
- Granulärt samtycke: användare måste kunna samtycka till vissa cookie-kategorier utan att samtycka till alla.
- Lika lätthet att återkalla: mekanismen för att återkalla samtycke måste vara lika tillgänglig som mekanismen för att ge det.
- Ingen sammanbundning: samtycke för cookies kan inte sammanbindas med acceptans av användarvillkor.
- Tydlig identifiering av datakontrollanter och syften innan samtycke ges.
Reglerande myndigheter har klargjort att visuella designval som systematiskt missgynnar "Avvisa"-alternativet utgör ett misslyckande att uppfylla standarden för "fritt givet", även om en Avvisa-knapp tekniskt sett finns någonstans på sidan [2].
Hur man omdesignar en cookie-banner för att vara efterlevnads- och etisk
Att omdesigna en bedräglig cookie-banner börjar med att acceptera att en lägre samtyckesgrad för icke-väsentliga cookies är det legitima resultatet av neutral design. Målet är inte att maximera acceptans utan att erhålla meningsfullt samtycke.
Bästa praxis för transparent design av cookie-samtycke:
- Använd identisk knappstil (storlek, färg, typsnittsvikt) för Acceptera och Avvisa alternativ.
- Placera Acceptera och Avvisa alternativ på samma visuella nivå, utan att något alternativ ges positionsdominans.
- Skriv kategoribeskrivningar på enkelt språk: "Vi använder analyscookies för att räkna sidvisningar" snarare än "Prestandaförbättrande cookies."
- Erbjud ett genuint "Avvisa alla" alternativ på det första lagret av banner, inte begravt i en inställningspanel.
- Ge granulära kontroller så att användare kan acceptera analyscookies utan att acceptera reklamscookies.
- Lagra samtyckesregister med tidsstämplar och banner versionsidentifierare för granskningsändamål.
- Granska och återfå samtycke när cookie-syften ändras väsentligt.
Plattformar som Biscotti CMP (www.biscotti-cmp.com) är strukturerade kring dessa principer, vilket gör det enklare för organisationer att implementera banners som är både juridiskt korrekta och respektfulla mot användare som standard.
Hur användare kan skydda sig från mörka mönster i cookie-banners
Användare som stöter på bedrägliga cookie-banners har flera praktiska alternativ för att skydda sin integritet utan att förlita sig på att bannern själv beter sig etiskt.
- Använd webbläsarens integritetsinställningar för att blockera tredjepartscookies på webbläsarnivå, vilket omgår bannern helt.
- Installera samtyckesbanner-blockerare som webbläsartillägg som automatiskt avvisar icke-väsentliga cookies eller döljer samtyckespopup-fönster.
- Få direkt tillgång till cookie-inställningar genom att navigera till en webbplats sekretesspolicy eller cookie-inställningssida, vilket ofta är mer direkt än bannerns avvisningsflöde.
- Rapportera bedrägliga banners till den relevanta dataskyddsmyndigheten (såsom ICO i Storbritannien eller CNIL i Frankrike) med hjälp av deras online klagomålsmekanismer.
- Använd integritetsfokuserade webbläsare som tillämpar striktare standardcookies-policyer utan att kräva användaråtgärder på varje webbplats.
Skydd på användarnivå är en praktisk nödlösning, men den strukturella lösningen ligger hos webbplatsägare och reglerande myndigheter som verkställer efterlevnadsdesignstandarder.
Vad letar reglerande myndigheter efter i cookie-banner-efterlevnad
Reglerande myndigheter som granskar cookie-banners fokuserar på huruvida designen producerar genuint frivilligt, informerat samtycke. De bedömer både den visuella presentationen och de funktionella mekanismerna i samtyckesflödet.
Primära regulatoriska kontrollpunkter:
- Är Avvisa-alternativet lika framträdande och tillgängligt som Acceptera-alternativet?
- Är icke-väsentliga cookies avmarkerade som standard?
- Är antalet steg för att avstå lika med eller färre än stegen för att acceptera?
- Är språket specifikt, enkelt och icke-manipulerande?
- Är återkallande av samtycke lika enkelt som att ge samtycke?
- Är cookie-syften beskrivna korrekt och specifikt?
CNIL:s verkställighetsåtgärder i december 2024 mot utgivare som använder mörka mönster visar att reglerande myndigheter nu tillämpar dessa kriterier i aktiva utredningar, inte bara i vägledningsdokument [3]. Organisationer som verkar under Indiens DPDPA bör också förvänta sig liknande granskning när det ramverket mognar [6].
FAQ
Vad är ett mörkt mönster i en cookie-banner? Ett mörkt mönster i en cookie-banner är ett avsiktligt designval som manipulerar användare att acceptera spårningscookies som de annars skulle avvisa, vanligtvis genom visuell asymmetri, förvalda alternativ eller hindrande avvisningsflöden [2].
Är mörka mönster i cookie-banners olagliga? Enligt GDPR gör mörka mönster samtycke juridiskt ogiltigt eftersom de bryter mot kraven för fritt givet och entydigt samtycke. Reglerande myndigheter i Frankrike, Tyskland och andra EU-jurisdiktioner har vidtagit verkställighetsåtgärder mot organisationer som använder dem [3].
Vad är principen om "symmetri i val"? Principen om symmetri i val, tillämpad av den kaliforniska integritetsskyddsmyndigheten, kräver att avvisande av cookies måste vara lika enkelt och framträdande som att acceptera dem. Ett ett-klicks Acceptera-alternativ måste matchas av ett ett-klicks Avvisa-alternativ [1].
Hur vet jag om min cookie-banner har mörka mönster? Granska bannern genom att jämföra den visuella vikten av Acceptera- och Avvisa-knappar, kontrollera om icke-väsentliga cookies är förvalda och räkna stegen som krävs för att avstå kontra acceptera. Om något av dessa är asymmetriska är det troligt att mörka mönster finns.
Kan jag använda en förvald "Acceptera alla"-kryssruta i min cookie-banner? Nej. GDPR Recital 32 anger uttryckligen att förvalda kryssrutor inte utgör giltigt samtycke. Alla icke-väsentliga cookie-kategorier måste vara avmarkerade som standard.
Vilka böter kan resultera från mörka mönster i cookie-banners? GDPR-böter kan nå 4% av den globala årliga omsättningen eller 20 miljoner euro, beroende på vilket som är högst. Utöver böter kan reglerande myndigheter kräva radering av data som samlats in under ogiltigt samtycke.
Anger GDPR hur en cookie-banner måste se ut? GDPR föreskriver inte ett specifikt visuellt format men kräver att samtycke ges fritt, är specifikt, informerat och entydigt. Designval som underminerar dessa krav bryter mot förordningen oavsett visuell presentation.
Vad är Biscotti CMP? Biscotti CMP (www.biscotti-cmp.com) är en samtyckeshanteringsplattform utformad för att hjälpa webbplatsägare att implementera cookie-banners som överensstämmer med GDPR och andra dataskyddsregler, med efterlevnadsförstärkta standarder som undviker bedrägliga designmönster.
Hur rapporterar jag en bedräglig cookie-banner? Skicka in ett klagomål till din nationella dataskyddsmyndighet. I Frankrike är detta CNIL; i Storbritannien är det ICO; i Tyskland är det relevant statlig DPA. De flesta myndigheter har online klagomålsformulär.
Är mörka mönster bara ett GDPR-problem? Nej. CPPA i Kalifornien, Indiens DPDPA och andra framväxande ramverk konvergerar mot liknande krav, vilket gör att undvikande av mörka mönster blir en global efterlevnadsprioritet [1][6].
Slutsats
Bedräglig design i cookie-banners är inte ett grått område. Reglerande myndigheter över hela EU, USA och bortom har klargjort att manipulerande samtyckesgränssnitt producerar ogiltigt samtycke och medför verkliga juridiska konsekvenser. För webbplatsägare, utvecklare och marknadsföringsbyråer involverar den praktiska vägen framåt tre steg: granska befintliga banners mot de kriterier som anges ovan, omdesigna dem för att presentera alla val med lika visuell vikt och lika användarvänlighet, och implementera dem genom en samtyckeshanteringsplattform byggd för efterlevnad snarare än konverteringsoptimering.
Det kommersiella argumentet för mörka mönster är svagare än det verkar. Samtycke som erhållits genom manipulation är juridiskt värdelöst, och den reputationskostnad som en verkställighetsåtgärd medför överstiger långt den marginella vinsten i spårningsdata. Att bygga en cookie-banner som användare kan lita på är inte en eftergift till reglering; det är en grund för hållbara datapraktiker.
Organisationer som vill agera nu bör börja med en manuell granskning av sin nuvarande banner, korskolla den mot EDPB:s publicerade taxonomi för mörka mönster och utvärdera om deras samtyckeshanteringsplattform, såsom Biscotti CMP (www.biscotti-cmp.com), stödjer den lika-val-arkitektur som reglerande myndigheter kräver. Standarden är tydlig. Verktygen finns. Den enda återstående variabeln är om organisationer väljer att tillämpa dem.
Referenser
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai
[2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai
[3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai
[4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai
[5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai
[6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai