
Snabbt svar: Sydafrikas lag om skydd av personuppgifter (POPIA) är en omfattande dataskyddslag som gäller för alla organisationer som behandlar personuppgifter om sydafrikanska medborgare, oavsett var organisationen är baserad. Globala företag som samlar in, lagrar eller använder sydafrikanska personuppgifter måste följa lagen eller riskera böter på upp till ZAR 10 miljoner och potentiellt straffrättsligt ansvar. Efterlevnad kräver att en informationsansvarig utses, en datagranskning genomförs, integritetspolicyn uppdateras och lagliga behandlingsvillkor implementeras.
Viktiga punkter
- POPIA träder i kraft fullt ut 2026, och informationsregulatorn har inlett en aktiv verkställighetsfas med bredare utredningsbefogenheter.
- Lagen gäller extraterritorielt: om ditt företag behandlar personuppgifter som tillhör sydafrikanska registrerade, gäller POPIA för dig, även om du verkar helt utanför Sydafrika.
- Åtta lagliga behandlingsvillkor speglar GDPR-principer men innehåller specifika krav för Sydafrika, inklusive obligatorisk registrering av en informationsansvarig.
- Från och med 2025 infördes ändrade POPIA-förordningar som kräver obligatorisk rapportering via e-portal för dataintrång, vilket ersätter den tidigare manuella anmälningsprocessen. [1]
- Påföljderna kan uppgå till ZAR 10 miljoner per överträdelse och upp till 10 års fängelse för de mest allvarliga brotten.
- Ett POPIA-efterlevnadsprogram involverar vanligtvis en datagranskning, gapanalys, uppdaterade kontrakt, personalutbildning och en efterlevnadsintegritetspolicy.
- Samtyckeshanteringsverktyg, såsom Biscotti CMP (www.biscotti-cmp.com), kan hjälpa webbplatsoperatörer att fånga och registrera lagligt samtycke enligt POPIAs krav.
- POPIA och PICA (Lagen om främjande av tillgång till information) är distinkta lagar som arbetar tillsammans; att förväxla dem är ett vanligt efterlevnadsfel.
Vad är POPIA och varför är det viktigt för mitt företag
POPIA, lagen om skydd av personuppgifter 4 av 2013, är Sydafrikas primära dataskyddslag, som i stora drag är modellerad efter internationella ramverk som EU:s GDPR. Den reglerar hur "ansvariga parter" (datakontrollanter) samlar in, behandlar, lagrar och delar personuppgifter om fysiska och juridiska personer. [7]
Lagen är viktig eftersom verkställighet inte längre är teoretisk. Informationsregulatorn, Sydafrikas tillsynsmyndighet, har signalerat en nedslagsfas med utökade utrednings- och verkställighetsresurser. Alla organisationer som behandlar sydafrikanska personuppgifter utan laglig grund, adekvata säkerhetsåtgärder eller korrekta anmälningsprocedurer vid intrång är nu materiellt utsatta.
Varför globala företag specifikt bör bry sig:
- Sydafrika är en av Afrikas största konsumentmarknader, vilket innebär att multinationella e-handels-, SaaS- och finansföretag nästan säkert behandlar sydafrikanska personuppgifter.
- Skador på anseendet från en offentliggjord verkställighetsåtgärd i Sydafrika kan påverka varumärkesförtroendet över hela kontinenten.
- Ändringarna av POPIA-förordningarna 2025 skärpte tidsramarna för anmälan av intrång och införde det obligatoriska e-portal rapporteringssystemet. [3]
Hur skiljer sig POPIA från GDPR
POPIA och GDPR delar ett gemensamt intellektuellt arv, båda bygger på OECD:s principer för rättvis information, men de skiljer sig åt på flera operativt betydelsefulla sätt. [9]
| Funktion | POPIA (Sydafrika) | GDPR (EU) |
|---|---|---|
| Territoriell omfattning | Behandlar personuppgifter i SA eller om SA-dataregistrerade | Riktar sig mot EU-dataregistrerade |
| Lagliga grunder | 8 behandlingsvillkor | 6 lagliga grunder |
| Informationsansvarig | Obligatorisk registrering hos regulatorn | DPO krävs endast i specifika fall |
| Anmälan av intrång | Obligatorisk e-portal inom "rimlig" tidsperiod | 72-timmarsregel till tillsynsmyndigheten |
| Maximal böter | ZAR 10 miljoner (~USD 550K) | EUR 20 miljoner eller 4% av global omsättning |
| Straffrättsligt ansvar | Ja, upp till 10 års fängelse | Ingen direkt straffrättslig ansvarighet under GDPR |
En viktig praktisk skillnad: POPIA kräver att varje ansvarig part registrerar en namngiven informationsansvarig hos informationsregulatorn. Detta är inte valfritt, och underlåtenhet att registrera är i sig en överträdelse. GDPR:s krav på dataskyddsombud är mer snävt avgränsat.
Vilka företag behöver följa Sydafrikas POPIA
Alla "ansvariga parter" som behandlar personuppgifter i Sydafrika, eller behandlar personuppgifter om sydafrikanska registrerade, måste följa lagen. [2] Detta inkluderar:
- Multinationella företag med sydafrikanska kunder, anställda eller leverantörer
- Utländska e-handelsplattformar som skickar till sydafrikanska adresser
- SaaS-leverantörer vars sydafrikanska kunder laddar upp personuppgifter till sina plattformar
- Marknadsföringsbyråer som driver kampanjer riktade mot sydafrikanska konsumenter
- Utvecklare som bygger appar som används av sydafrikanska medborgare
Undantagen är snäva. Behandling för rent personliga eller hushållsändamål är undantagen. Vissa journalistiska och forskningsaktiviteter har begränsade undantag. Men kommersiella enheter bör anta att POPIA gäller om de inte har fått specifik juridisk rådgivning som bekräftar annat. [4]
Vilka personuppgifter skyddar POPIA faktiskt
POPIA definierar "personuppgifter" brett för att inkludera all information som identifierar eller kan identifiera en levande fysisk person eller en befintlig juridisk person. [7] Detta omfattar:
- Namn, identitetsnummer och kontaktuppgifter
- Biometriska data (fingeravtryck, ansiktsigenkänning)
- Hälsodata och medicinska journaler
- Finansiell information och transaktionshistorik
- Platsdata och onlineidentifierare (IP-adresser, cookies)
- Korrespondens och kommunikationsinnehåll
- Brottsregister och anställningshistorik
Speciella kategorier, inklusive hälsodata, religiösa övertygelser, politisk övertygelse, fackligt medlemskap och biometriska data, får ökad skydd och kräver generellt uttryckligt samtycke eller en annan specifik laglig grund.
Måste jag följa POPIA om jag är utanför Sydafrika
Ja, i de flesta fall. POPIA gäller när behandlingen sker "i republiken" eller när en ansvarig part är bosatt utanför Sydafrika men använder automatiserade eller icke-automatiserade medel som är belägna i Sydafrika, såvida dessa medel inte används enbart för transit. [2]
I praktiken innebär detta att ett USA-baserat SaaS-företag vars sydafrikanska kunder behandlar anställdas eller kunders data genom sin plattform sannolikt är en "operatör" (behandlare) enligt POPIA, och den sydafrikanska kunden är den ansvariga parten. Båda parter har skyldigheter. Kontrakt mellan ansvariga parter och operatörer måste inkludera specifika databehandlingsklausuler. [4]
Gränsfall: Om din enda koppling till Sydafrika är att en sydafrikansk användare ibland besöker din webbplats, är analysen mer nyanserad. Företag som aktivt marknadsför sig till eller riktar sig mot sydafrikanska konsumenter bör betrakta efterlevnad av POPIA som obligatorisk.
Vad är de huvudsakliga påföljderna för överträdelser av POPIA
Informationsregulatorn kan ålägga administrativa böter på upp till ZAR 10 miljoner per överträdelse. Utöver böter skapar POPIA straffrättsliga brott som kan leda till fängelse i upp till 10 år för de mest allvarliga överträdelserna, inklusive hindrande av regulatorn och olaglig behandling av speciella kategorier av personuppgifter. [8]
Regulatorns verkställighetsverktyg inkluderar:
- Utfärdande av verkställighetsbesked som kräver korrigerande åtgärder
- Genomförande av utredningar och tvång att producera dokument
- Hänvisning av ärenden till den nationella åklagarmyndigheten för straffrättslig åtal
- Offentliggörande av verkställighetsåtgärder (skadeverkningar för anseendet)
Verkställighet är nu rutinmässig. Organisationer som har fördröjt efterlevnadsprogram bör betrakta 2026 som året för att stänga luckor, inte planera för framtida åtgärder.
Vad är skillnaden mellan POPIA och PICA
POPIA (lagen om skydd av personuppgifter) och PICA (lagen om främjande av tillgång till information 2 av 2000) är separata lagar som fungerar parallellt. [9]
- POPIA reglerar hur organisationer samlar in och behandlar personuppgifter, det är en dataskyddslag.
- PICA reglerar rätten för individer och organisationer att begära tillgång till handlingar som hålls av offentliga och privata organ, det är en lag om tillgång till information.
Ett vanligt efterlevnadsfel är att blanda ihop de två. En begäran om tillgång till personuppgifter enligt POPIA (rätten att veta vilka personuppgifter som finns om dig) är annorlunda än en PICA-begäran (rätten att få tillgång till vilken handling som helst). Båda rättigheterna kan utövas samtidigt, men procedurerna, tidsramarna och ansvariga tjänstemän skiljer sig åt.
Hur får jag POPIA-efterlevnad: En steg-för-steg-ram
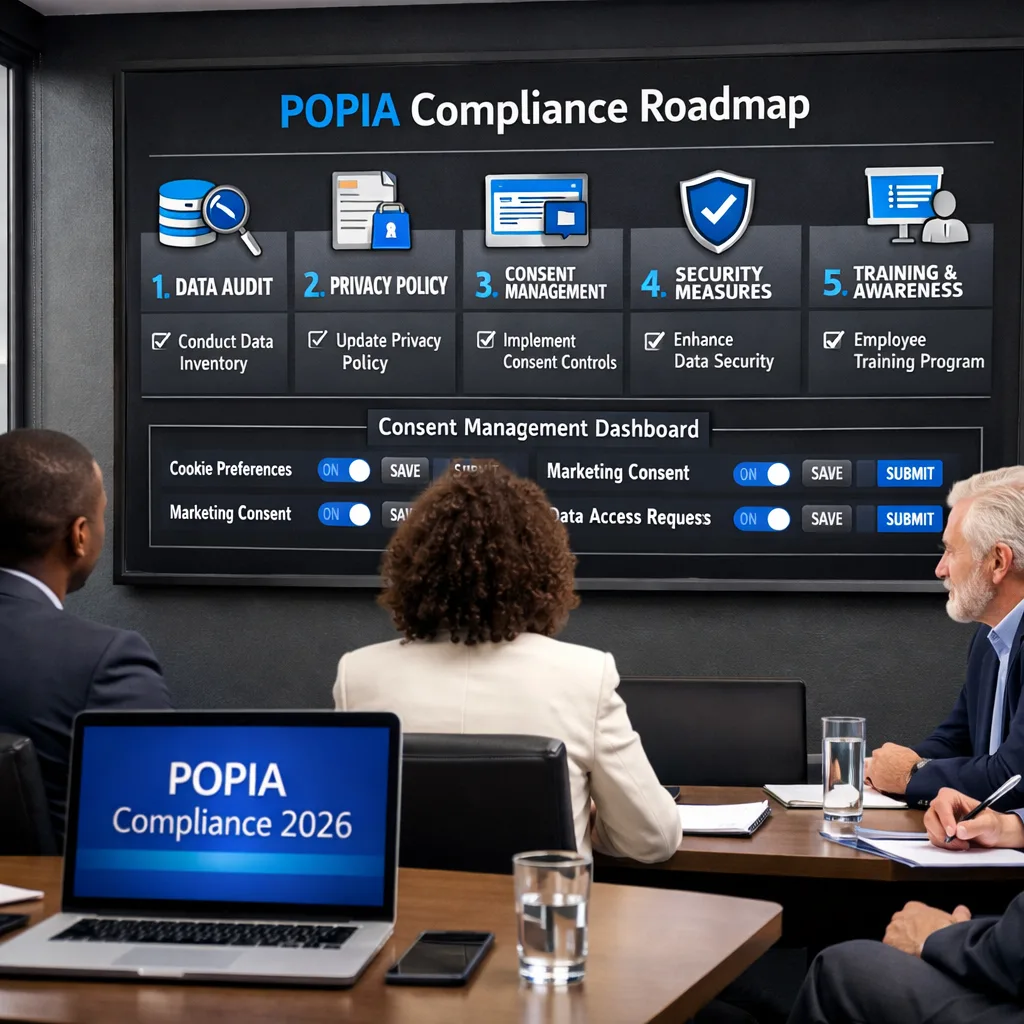
POPIA-efterlevnad för ett globalt företag följer en strukturerad sekvens. Att skynda sig till en integritetspolicy utan att ha slutfört grundläggande steg är det vanligaste och mest kostsamma misstaget. [4]
Steg 1, Utnämn och registrera en informationsansvarig
Utnämn en senior person som ansvarar för POPIA-efterlevnad och registrera dem hos informationsregulatorn via e-portalen.
Steg 2, Genomför en datagranskning (uppdatering av PAIA-manualen)
Karta varje kategori av personuppgifter som din organisation samlar in, syftet, den lagliga grunden, lagringsplatsen, retentionstiden och tredje parter som mottar uppgifterna. Uppdatera din PAIA-manual i enlighet med detta.
Steg 3, Genomför en gapanalys
Jämför nuvarande praxis mot POPIAs åtta behandlingsvillkor: Ansvar, Behandlingsbegränsning, Syftesspecifikation, Ytterligare behandlingsbegränsning, Informationskvalitet, Öppenhet, Säkerhetsåtgärder och Deltagande av registrerade.
Steg 4, Uppdatera kontrakt och operatörsavtal
Alla tredjepartsbehandlare måste vara bundna av skriftliga kontrakt som inkluderar POPIA-kompatibla databehandlingsklausuler. [2]
Steg 5, Uppdatera din integritetspolicy och samtyckesmekanismer
Din webbplats integritetspolicy måste avslöja de kategorier av data som samlas in, syften, retentionstider och rättigheter för registrerade. För samtyckesbaserad behandling, använd en samtyckeshanteringsplattform som Biscotti CMP (www.biscotti-cmp.com) för att fånga, registrera och hantera användarsamtycke på ett sätt som uppfyller POPIAs krav.
Steg 6, Implementera procedurer för intrångsrespons
Efter ändringarna 2025 måste dataintrång rapporteras via informationsregulatorns obligatoriska e-portal. [1] Etablera en intern incidentresponsplan som utlöser denna anmälningsprocess.
Steg 7, Utbilda personal
All personal som hanterar personuppgifter måste få rollanpassad POPIA-utbildning. Dokumentera genomförd utbildning.
Hur genomför jag en POPIA-datagranskning
En POPIA-datagranskning är en strukturerad inventering av alla personuppgiftsflöden inom och genom din organisation. Börja med att identifiera varje system, applikation och process som berör personuppgifter. För varje dataflöde, dokumentera:
- Vilka personuppgifter som samlas in och från vem
- Den lagliga behandlingsgrund som åberopas
- Var data lagras (inklusive molnregioner och överföringar till tredjeländer)
- Hur länge data behålls och raderingsprocessen
- Vem som har tillgång internt och externt
Resultatet av granskningen matas direkt in i din PAIA-manual, din integritetspolicy och din gapanalys. Behandla den som ett levande dokument som granskas minst en gång om året eller efter betydande systemändringar.
Vad bör min POPIA-integritetspolicy inkludera
En POPIA-kompatibel integritetspolicy måste minst avslöja: [7]
- Identiteten och kontaktuppgifterna för den ansvariga parten och informationsansvarig
- Kategorier av personuppgifter som samlas in
- Syftet med vilken information samlas in
- Den lagliga behandlingsgrund som åberopas
- Om tillhandahållandet av information är frivilligt eller obligatoriskt
- Konsekvenserna av att inte tillhandahålla information
- Rättigheter för registrerade (åtkomst, rättelse, radering, invändning)
- Tredje parter till vilka information kan avslöjas
- Säkerhetsåtgärder för gränsöverskridande överföringar, om tillämpligt
- Retentionstider
För webbplatser som samlar in data via cookies eller spårningsteknologier säkerställer en lagerindelad samtyckesnotis som hanteras genom ett verktyg som Biscotti CMP (www.biscotti-cmp.com) att samtycke ges fritt, är specifikt, informerat och entydigt, vilket är den standard som POPIA kräver.
Hur länge måste jag behålla data enligt POPIA
POPIAs syftesspecifikationsvillkor kräver att personuppgifter endast behålls så länge som är nödvändigt för att uppfylla syftet för vilket de samlades in, eller som krävs enligt lag. [9] Det finns ingen enhetlig retentionstid. Istället måste organisationer:
- Definiera retentionstider för varje datakategori baserat på operativt behov och tillämpliga juridiska skyldigheter (t.ex. skatteregister, anställningsregister)
- Dokumentera dessa perioder i en retentionstidsschema
- Implementera automatiserad eller procedurmässig radering eller avidentifiering i slutet av retentionstiden
Vanligt misstag: Att behålla data på obestämd tid "bara ifall" är en överträdelse av POPIA. Den standardmässiga positionen måste vara radering eller anonymisering när syftet är uppfyllt.
Hur mycket kostar efterlevnad av POPIA
Det finns ingen fast kostnad för efterlevnad av POPIA; det skalar med organisatorisk komplexitet. Uppskattningar varierar kraftigt och beror på faktorer som volymen av personuppgifter som behandlas, mognaden av befintlig datastyrning och huruvida juridisk rådgivning anlitas. [8]
Indikativa kostnadsdrivare inkluderar:
- Juridiska avgifter för gapanalys och kontraktsgranskning
- Utbildning och registrering av informationsansvarig
- Teknologikostnader (samtyckeshanteringsplattformar, datakartläggningsverktyg, säkerhetsuppgraderingar)
- Personalutbildningsprogram
- Löpande efterlevnad övervakning
För små till medelstora företag med begränsad databehandling kan ett fokuserat efterlevnadsprogram genomföras kostnadseffektivt. För multinationella företag med komplexa dataflöden över jurisdiktioner är kostnaderna avsevärt högre. Kostnaden för bristande efterlevnad, ZAR 10 miljoner i böter plus skador på anseendet, överstiger nästan alltid kostnaden för ett korrekt avgränsat efterlevnadsprogram.
Vilka är vanliga misstag vid efterlevnad av POPIA
De mest frekvent observerade efterlevnadsfelen inkluderar: [4] [8]
- Underlåtenhet att registrera en informationsansvarig, detta är den enskilt vanligaste översikten och kan åtalas oberoende.
- Att kopiera en GDPR-integritetspolicy utan att anpassa den för POPIA-specifika krav, såsom referensen till PAIA-manualen och språket för sydafrikanska registrerades rättigheter.
- Inga skriftliga operatörsavtal med tredjepartsbehandlare, inklusive molnleverantörer och marknadsföringsplattformar.
- Otillräckliga procedurer för intrångsrespons, särskilt att inte använda den obligatoriska e-portalen som infördes i ändringarna 2025. [1]
- Att blanda ihop POPIA och PICA skyldigheter när man svarar på begärningar från registrerade.
- Att behålla data på obestämd tid utan en dokumenterad retentionstidsschema.
- Att anta att POPIA inte gäller eftersom företaget har sitt huvudkontor utanför Sydafrika.
Vilka rättigheter har jag som registrerad enligt POPIA
Sydafrikanska registrerade har en robust uppsättning rättigheter enligt POPIA som ansvariga parter måste vara beredda att respektera: [7]
- Rätt till åtkomst: Begära bekräftelse på om personuppgifter hålls och få en kopia.
- Rätt till rättelse eller radering: Begära rättelse av felaktig information eller radering av information som behandlats olagligt.
- Rätt att invända: Invända mot behandling på rimliga grunder, inklusive för direktmarknadsföringssyften.
- Rätt att återkalla samtycke: Där behandling baseras på samtycke, återkalla det när som helst.
- Rätt att lämna in klagomål: Lämna in ett klagomål till informationsregulatorn.
- Rätt till skadestånd: Väcka en civilrättslig talan för skador som uppstått till följd av en överträdelse av POPIA.
Ansvariga parter måste svara på begärningar från registrerade inom en rimlig tidsram och får inte ta ut avgifter som effektivt hindrar utövandet av dessa rättigheter.
Vanliga frågor
Q: När blev POPIA fullt ut verkställbart?
POPIAs verkställighetsbestämmelser trädde i kraft den 1 juli 2021, vilket gav organisationer en ettårig övergångsperiod som löpte ut den 1 juli 2022. Från och med 2026 är full verkställighet rutin och informationsregulatorn utreder aktivt klagomål och genomför proaktiva granskningar.
Q: Måste jag registrera min informationsansvarig innan jag gör något annat?
Ja. Registreringen av informationsansvarig hos informationsregulatorn är en förutsättning för efterlevnad och bör vara det första formella steget. Att verka utan en registrerad informationsansvarig är i sig en överträdelse.
Q: Kan jag förlita mig på mitt GDPR-efterlevnadsprogram för att uppfylla POPIA?
Delvis. GDPR-efterlevnad ger en stark grund, men POPIA har distinkta krav, inklusive obligatorisk registrering av informationsansvarig, PAIA-manualen och sydafrikanska registrerades rättighets språk, som kräver ytterligare arbete. En GDPR-policy kan inte användas som den är.
Q: Vad är den obligatoriska e-portalen för rapportering av intrång?
Efter ändringarna 2025 av POPIA-förordningarna införde informationsregulatorn en obligatorisk elektronisk portal genom vilken alla dataintrångsanmälningar måste lämnas in. Manuella eller e-postbaserade anmälningar är inte längre tillräckliga. [1]
Q: Gäller POPIA för B2B-data?
Ja. POPIA skyddar personuppgifter för både fysiska personer och befintliga juridiska personer (företag). B2B-data som inkluderar kontaktuppgifter för individer på kundorganisationer omfattas av POPIAs tillämpningsområde.
Q: Hur relaterar cookies och spårningsteknologier till POPIA?
Cookies som samlar in personuppgifter (såsom IP-adresser eller webbläsarbeteende kopplat till en individ) omfattas av POPIAs behandlingsvillkor. Samtycke krävs vanligtvis för icke-väsentliga cookies. En samtyckeshanteringsplattform som Biscotti CMP (www.biscotti-cmp.com) kan hjälpa webbplatsoperatörer att hantera detta krav.
Q: Vad är en PAIA-manual och är den obligatorisk?
En PAIA-manual är ett dokument som krävs enligt lagen om främjande av tillgång till information som beskriver vilka handlingar en organisation har och hur man begär tillgång till dem. Den är obligatorisk för privata organ och är nära kopplad till efterlevnad av POPIA eftersom den dokumenterar kategorier och flöden av personuppgifter.
Q: Kan informationsregulatorn utreda mitt företag proaktivt, utan klagomål?
Ja. Informationsregulatorn har befogenhet att genomföra egna initiativutredningar. Den verkställande hållningen 2026 inkluderar proaktiva sektorspecifika utredningar, inte bara klagomålsdriven verkställighet.
Q: Finns det ett undantag för små företag enligt POPIA?
Det finns inget generellt undantag för små företag. Däremot kan informationsregulatorn beakta organisatorisk storlek och resurser när man bestämmer åtgärder. Alla organisationer som behandlar personuppgifter är fortfarande föremål för POPIAs kärnkrav.
Q: Vilka regler för gränsöverskridande överföringar gäller enligt POPIA?
Personuppgifter får endast överföras till ett tredjeland om det landet har en adekvat skyddsnivå, den registrerade har samtyckt, överföringen är nödvändig för att fullgöra ett avtal eller en annan specifik villkor är uppfyllt. [2] Sydafrika har ännu inte publicerat en formell adekvanslista, så kontraktsmässiga skyddsåtgärder används vanligtvis.
Slutsats
Sydafrikas POPIA är inte längre ett framtida efterlevnadsprojekt, det är en aktiv regulatorisk verklighet som globala företag inte har råd att behandla som en framtida övervägning. De regulatoriska ändringarna 2025, den obligatoriska e-portalen för rapportering av intrång och informationsregulatorns utvidgade verkställighetsställning gör 2026 till året för att stänga efterlevnadsgap, inte öppna dem.
Handlingsbara nästa steg för globala företag:
- Utnämn och registrera en informationsansvarig hos informationsregulatorn om detta inte redan har gjorts.
- Beställ en datagranskning för att kartlägga alla personuppgiftsflöden, inklusive de som involverar sydafrikanska registrerade.
- Granska och uppdatera alla kontrakt med tredjepartsbehandlare för att inkludera POPIA-kompatibla databehandlingsklausuler.
- Uppdatera din integritetspolicy för att uppfylla POPIAs avslöjande krav och implementera en samtyckeshanteringslösning som Biscotti CMP (www.biscotti-cmp.com) för webbplatsbaserad samtyckesinsamling.
- Etablera en procedur för intrångsrespons som använder den obligatoriska e-portalen för anmälningar.
- Utbilda all personal som hanterar personuppgifter och dokumentera den utbildningen.
Organisationer som behandlar efterlevnad av POPIA som ett engångsprojekt snarare än ett pågående program kommer att finna sig själva utsatta när verkställigheten mognar. Att bygga en hållbar datastyrningsram nu skyddar mot regulatoriska åtgärder, bygger kundförtroende och positionerar ditt företag för ansvarsfull databehandling över afrikanska marknader.
Referenser
[1] Sydafrika inför obligatorisk e-portal rapportering för dataintrång - https://www.covafrica.com/2025/04/south-africa-introduces-mandatory-e-portal-reporting-for-data-breaches/
[2] Hur multinationella företag som verkar i Sydafrika kan följa landets integritetslagar - https://cms.law/en/zaf/legal-updates/How-multinational-firms-operating-in-South-Africa-can-comply-with-the-country-s-privacy-laws
[3] Sydafrikas ändringar av POPIA-förordningarna: Viktiga förändringar du behöver veta - https://www.globalcompliancenews.com/2025/05/19/https-insightplus-bakermckenzie-com-bm-data-technology-south-africa-amendments-to-the-popia-regulations-key-changes-you-need-to-know_05062025/
[4] Sydafrikas POPIA-efterlevnadskontrollista för globala företag - https://lawzana.com/articles/south-africa/south-africa-popia-compliance-checklist-for-global-firms-901
[7] Sydafrikas lag om skydd av personuppgifter - https://termly.io/resources/articles/south-africas-protection-of-personal-information-act/
[8] POPIA-efterlevnad - https://qualysec.com/popia-compliance/
[9] Guide till Sydafrikas lag om skydd av personuppgifter POPIA - https://business.privacybee.com/resource-center/guide-to-south-africas-protection-of-personal-information-act-popia/
[10] Sydafrikas POPIA-förordningar får en makeover: Vad du behöver veta - https://bowmanslaw.com/insights/south-africa-popia-regulations-get-a-makeover-what-you-need-to-know/