
Câu trả lời nhanh: Làm chủ Google Tag Manager cho các quy trình đồng ý tuân thủ yêu cầu cấu hình Google Consent Mode v2, kết nối một nền tảng quản lý đồng ý được chứng nhận và sử dụng các trigger khởi tạo đồng ý tích hợp sẵn của GTM để chặn thẻ cho đến khi người dùng cấp phép. Nếu thực hiện đúng, cấu hình này sẽ đáp ứng đồng thời GDPR, CCPA và Chính sách Đồng ý của Người dùng EU của Google trong khi vẫn bảo tồn dữ liệu đo lường có ý nghĩa.
Những điểm chính
- Consent Mode v2 giới thiệu hai tham số mới,
ad_user_datavàad_personalization, cung cấp cho các nhà quảng cáo quyền kiểm soát chi tiết hơn ngoài các tín hiệuad_storagevàanalytics_storageban đầu [1] - Trigger Khởi tạo Đồng ý của GTM được kích hoạt trước tất cả các trigger khác, đảm bảo không có thẻ nào thực thi trước khi trạng thái đồng ý được thiết lập [2]
- Các thẻ có kiểm tra đồng ý tích hợp sẵn sẽ gửi các tín hiệu ẩn danh (không phải cookie) khi đồng ý bị từ chối, cho phép mô hình hóa dữ liệu thống kê [3]
- Việc không thực hiện đồng ý đúng cách trong GTM có thể khiến các tổ chức phải đối mặt với các khoản phạt quy định và mất các tính năng cá nhân hóa quảng cáo của Google [1]
- Trang Tổng quan về Đồng ý của GTM cho phép chỉnh sửa hàng loạt các cài đặt đồng ý trên toàn bộ container, giảm thiểu lỗi cấu hình [2]
- Một CMP được chứng nhận như Biscotti CMP có thể tích hợp trực tiếp với GTM để tự động hóa việc gửi tín hiệu đồng ý
- Kiểm tra quy trình đồng ý trong Chế độ Xem trước của GTM trước khi công bố là điều không thể thương lượng để phát hiện các quy tắc kích hoạt thẻ bị cấu hình sai
- Các trang thương mại điện tử đối mặt với rủi ro cao hơn vì các thẻ mua hàng và tiếp thị lại là một trong những loại thẻ nhạy cảm với đồng ý nhất
Google Tag Manager là gì và nó hoạt động như thế nào với đồng ý
Google Tag Manager (GTM) là một hệ thống quản lý thẻ cho phép chủ sở hữu trang web triển khai và quản lý các đoạn mã JavaScript (thẻ) mà không cần sửa đổi mã trang trực tiếp. Trong bối cảnh đồng ý, GTM hoạt động như một lớp thực thi: nó nhận tín hiệu đồng ý từ một Nền tảng Quản lý Đồng ý và sử dụng các tín hiệu đó để quyết định thẻ nào được phép kích hoạt.
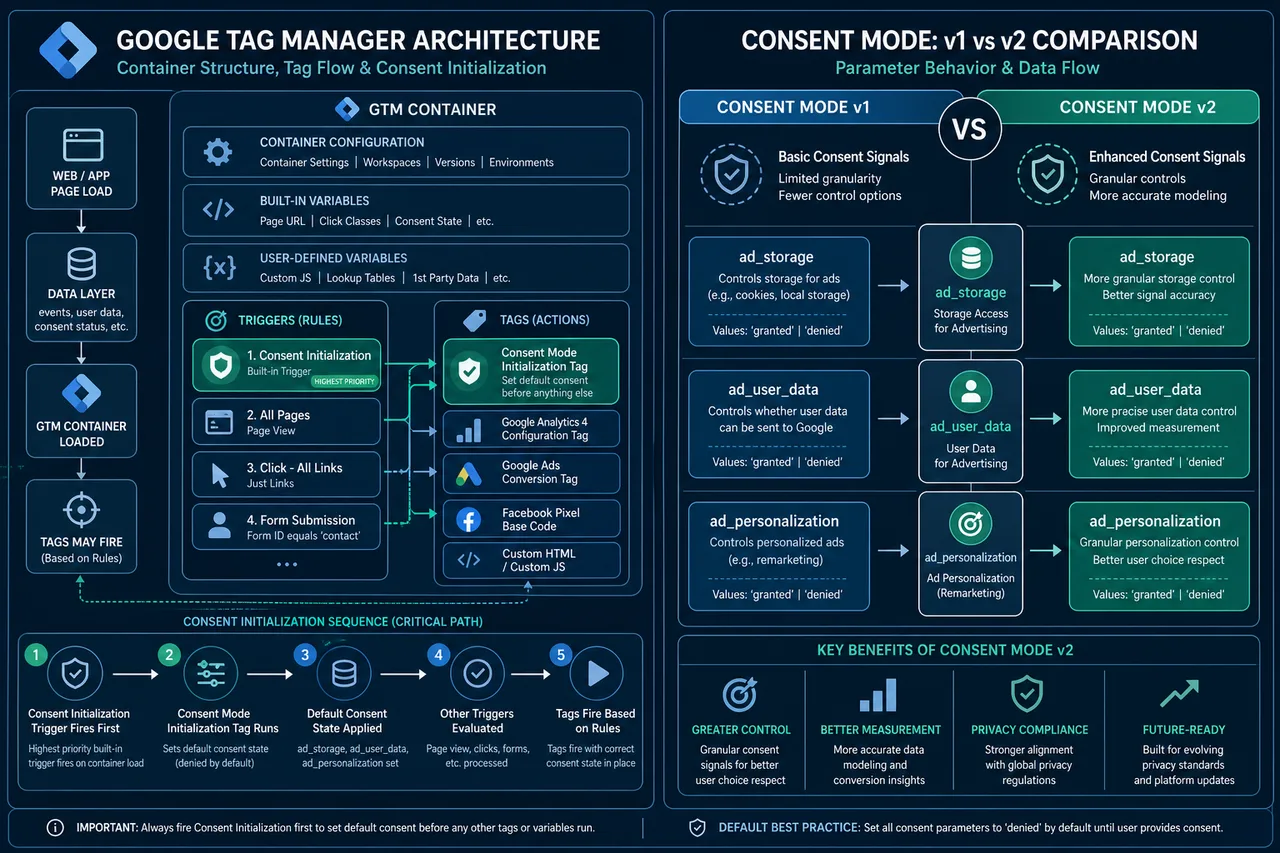
Khi một người dùng truy cập vào một trang, các bước sau sẽ diễn ra:
- Container GTM được tải
- Trigger Khởi tạo Đồng ý được kích hoạt, thiết lập trạng thái đồng ý ban đầu trước khi bất kỳ thẻ nào thực thi [2]
- Biểu ngữ CMP xuất hiện và ghi lại lựa chọn của người dùng
- Các tín hiệu đồng ý được đẩy vào lớp dữ liệu của GTM
- Các thẻ có yêu cầu đồng ý kiểm tra trạng thái hiện tại và kích hoạt hoặc vẫn bị chặn tương ứng
Kiến trúc này có nghĩa là GTM không tự thu thập đồng ý, mà nó đọc và thực thi nó. CMP chịu trách nhiệm ghi lại và lưu trữ sở thích của người dùng.
Sự khác biệt giữa Consent Mode v1 và v2
Consent Mode v2 là một sự mở rộng đáng kể của khung ban đầu, và việc hiểu sự khác biệt là điều cần thiết cho bất kỳ ai tập trung vào việc làm chủ Google Tag Manager cho các quy trình đồng ý tuân thủ.
Consent Mode v1 bao gồm hai tham số:
ad_storage: kiểm soát cookie quảng cáoanalytics_storage: kiểm soát cookie phân tích
Consent Mode v2 thêm hai tham số bổ sung [1]:
ad_user_data: kiểm soát xem dữ liệu người dùng có thể được gửi đến Google cho mục đích quảng cáo hay khôngad_personalization: kiểm soát xem dữ liệu có thể được sử dụng cho quảng cáo cá nhân hóa hay không
Hệ quả thực tiễn là các nhà quảng cáo chỉ thực hiện v1 sẽ không còn hoàn toàn tuân thủ Chính sách Đồng ý của Người dùng EU của Google. Từ tháng 3 năm 2024, Google yêu cầu áp dụng v2 cho lưu lượng EEA để duy trì quyền truy cập vào các tính năng dựa trên đối tượng và mô hình hóa chuyển đổi. Các trang vẫn đang chạy cấu hình v1 nên coi việc nâng cấp là một nhiệm vụ khắc phục khẩn cấp, không phải là một cải tiến tùy chọn.
Cách thiết lập Consent Mode trong Google Tag Manager
Thiết lập Consent Mode trong GTM là một quy trình có cấu trúc. Mỗi bước xây dựng trên bước trước đó, và bỏ qua bất kỳ bước nào thường dẫn đến các lỗi im lặng khó chẩn đoán sau này.
Bước 1: Chọn và cài đặt một CMP tương thích Chọn một CMP hỗ trợ tích hợp GTM và Consent Mode v2 một cách tự nhiên. Biscotti CMP cung cấp một tích hợp GTM-native tự động xử lý việc tiêm tín hiệu đồng ý.
Bước 2: Cấu hình trigger Khởi tạo Đồng ý
Trong GTM, tạo một thẻ thiết lập các trạng thái đồng ý mặc định bằng cách sử dụng gtag('consent', 'default', {...}). Gán nó với trigger Khởi tạo Đồng ý để nó được kích hoạt trước mọi thứ khác [2].
Bước 3: Đặt các mặc định bảo thủ
Mặc định tất cả các tham số đồng ý thành 'denied' cho người dùng EEA. Điều này đảm bảo không có dữ liệu nào được thu thập trước khi người dùng đưa ra lựa chọn.
Bước 4: Đẩy các cập nhật đồng ý qua lớp dữ liệu
Khi người dùng chấp nhận hoặc từ chối, CMP nên đẩy một cuộc gọi gtag('consent', 'update', {...}). GTM đọc điều này và điều chỉnh hành vi của thẻ trong thời gian thực.
Bước 5: Xác minh các kiểm tra đồng ý tích hợp sẵn trên các thẻ Google Các thẻ Google Ads, GA4 và Floodlight bao gồm các kiểm tra đồng ý tích hợp sẵn. Xác nhận rằng chúng được kích hoạt trong Cài đặt Nâng cao của thẻ trong GTM [3].
Bước 6: Sử dụng trang Tổng quan về Đồng ý Trang Tổng quan về Đồng ý của GTM hiển thị mọi thẻ và cấu hình đồng ý của nó trong một cái nhìn, giúp dễ dàng xác định các thẻ chưa được cấu hình và áp dụng chỉnh sửa hàng loạt [2].
Cách làm cho GTM tuân thủ GDPR và CCPA
Việc tuân thủ GDPR và CCPA thông qua GTM yêu cầu giải quyết cả cấu hình kỹ thuật và trách nhiệm pháp lý. Cấu hình GTM xử lý việc thực thi kỹ thuật; các nghĩa vụ pháp lý yêu cầu các chính sách tổ chức mà GTM không thể tự thực hiện.
Đối với GDPR (người dùng EEA):
- Thực hiện Consent Mode v2 với các mặc định
'denied'trước khi có sự đồng ý - Đảm bảo CMP ghi lại và lưu trữ đồng ý với dấu thời gian và số phiên bản
- Tôn trọng việc rút lại đồng ý bằng cách kích hoạt lại việc chặn thẻ khi người dùng chọn không tham gia
Đối với CCPA (người dùng California):
- Cung cấp một cơ chế "Không Bán hoặc Chia Sẻ Thông Tin Cá Nhân của Tôi"
- Lập bản đồ các thẻ GTM chia sẻ dữ liệu với bên thứ ba đến một tín hiệu từ chối CCPA
- Lưu ý rằng CCPA hoạt động theo mô hình từ chối, không giống như yêu cầu đồng ý của GDPR
Một tài liệu nghiên cứu năm 2023 được công bố trên arXiv đã xác định các trường hợp cụ thể mà các triển khai GTM đã chia sẻ dữ liệu cá nhân mà không có sự đồng ý đầy đủ, nhấn mạnh rằng các container được cấu hình sai, không phải GTM, thường là nguồn gốc của rủi ro pháp lý [4].
Sai lầm phổ biến: Áp dụng logic đồng ý GDPR một cách toàn cầu thay vì nhắm mục tiêu theo địa lý. Phục vụ một cổng đồng ý cứng cho người dùng ở Mỹ nơi không yêu cầu pháp lý tạo ra sự cản trở không cần thiết mà không có lợi ích tuân thủ.
Nền tảng quản lý đồng ý tốt nhất để tích hợp với GTM
Nền tảng CMP phù hợp cho tích hợp GTM là nền tảng hỗ trợ Consent Mode v2, Khung Minh bạch và Đồng ý của IAB (TCF) v2.0, và cung cấp một thẻ GTM hoặc tích hợp lớp dữ liệu tích hợp sẵn [3].
Biscotti CMP được thiết kế đặc biệt cho các triển khai dựa trên GTM, cung cấp việc tiêm tín hiệu đồng ý tự động vào lớp dữ liệu và các mẫu thẻ GTM đã được xây dựng sẵn. Điều này loại bỏ nhu cầu viết kịch bản gtag thủ công và giảm thiểu rủi ro cấu hình sai. Đối với các tổ chức quản lý nhiều container GTM trên các miền khác nhau, một CMP với hỗ trợ đa tài sản và ghi lại đồng ý tập trung là đặc biệt có giá trị.
Khi đánh giá bất kỳ CMP nào, hãy xác minh:
- Hỗ trợ tự nhiên cho cả bốn tham số của Consent Mode v2
- Chứng nhận TCF v2.0 cho sự tuân thủ EEA
- Khả năng ghi lại nhật ký kiểm toán để chứng minh hồ sơ đồng ý với các cơ quan quản lý
- Nhắm mục tiêu theo địa lý để phục vụ các trải nghiệm đồng ý khác nhau theo khu vực pháp lý
Cách chặn thẻ cho đến khi người dùng đồng ý trong GTM
Các thẻ có thể bị chặn trong GTM thông qua hai cơ chế bổ sung: kiểm tra đồng ý tích hợp sẵn và điều kiện kích hoạt.
Kiểm tra đồng ý tích hợp sẵn có sẵn trên các thẻ của Google (GA4, Google Ads Conversion Tracking, v.v.). Khi được kích hoạt, thẻ sẽ không kích hoạt, hoặc sẽ kích hoạt ở chế độ không có cookie hạn chế, dựa trên trạng thái đồng ý hiện tại [3].
Chặn dựa trên trigger áp dụng cho các thẻ bên thứ ba thiếu logic đồng ý tích hợp sẵn. Cách tiếp cận:
- Tạo một trigger sự kiện tùy chỉnh chỉ kích hoạt sau một sự kiện dữ liệu lớp đồng ý được cấp phép cụ thể
- Thêm một trigger ngoại lệ kích hoạt khi tải trang để chặn thẻ theo mặc định
- Sử dụng thứ tự kích hoạt thẻ hoặc nhóm trigger của GTM để thực thi thứ tự kích hoạt đúng
Đối với các thẻ mà không bao giờ được phép kích hoạt mà không có sự đồng ý rõ ràng (ví dụ, pixel tiếp thị lại hoặc công cụ ghi lại phiên), chặn dựa trên trigger là phương pháp đáng tin cậy hơn vì nó không phụ thuộc vào việc triển khai đồng ý nội bộ của nhà cung cấp thẻ.
Điều gì xảy ra nếu bạn không thực hiện đồng ý trong Google Tag Manager
Bỏ qua việc thực hiện đồng ý trong GTM mang lại hậu quả trên ba loại: quy định, thương mại và kỹ thuật.
Quy định: Các khoản phạt GDPR có thể lên tới 4% doanh thu toàn cầu hàng năm hoặc 20 triệu euro, tùy theo mức nào cao hơn. Các hình phạt CCPA được đánh giá theo từng vi phạm. Nghiên cứu đã ghi nhận các triển khai GTM thực tế đã truyền tải dữ liệu cá nhân mà không có sự đồng ý, tạo ra rủi ro pháp lý rõ ràng [4].
Thương mại: Google yêu cầu tín hiệu đồng ý cho người dùng EEA để kích hoạt cá nhân hóa quảng cáo và mô hình hóa chuyển đổi. Nếu không có Consent Mode v2, các nhà quảng cáo sẽ mất quyền truy cập vào các tính năng nhắm mục tiêu đối tượng và thấy dữ liệu phân bổ bị suy giảm [1].
Kỹ thuật: Nếu không có các mặc định của chế độ đồng ý, các thẻ sẽ kích hoạt ngay lập tức khi tải trang cho tất cả người dùng, bao gồm cả những người ở các khu vực pháp lý nơi điều này bị cấm. Đây không phải là một khu vực mờ, mà là một vi phạm Chính sách Đồng ý của Người dùng EU của Google [1].
"Các thẻ có kiểm tra đồng ý tích hợp sẵn sẽ không lưu trữ cookie khi đồng ý bị từ chối, nhưng có thể gửi các tín hiệu ẩn danh để cho phép mô hình hóa dữ liệu.", tài liệu Google Tag Manager [3]
Bạn có thể sử dụng Google Tag Manager mà không cần biểu ngữ đồng ý không
GTM có thể được triển khai mà không cần biểu ngữ đồng ý, nhưng việc này chỉ hợp pháp trong những trường hợp cụ thể và hẹp.
Một biểu ngữ đồng ý không cần thiết nếu:
- Trang web không phục vụ người dùng nào ở EEA, Vương quốc Anh hoặc các khu vực pháp lý có luật đồng ý
- Tất cả các thẻ được triển khai không thu thập dữ liệu cá nhân và không đặt cookie không cần thiết
- Trang web chỉ sử dụng cookie cần thiết (ví dụ, xác thực phiên)
Đối với hầu hết các trang web chạy phân tích, quảng cáo hoặc thẻ cá nhân hóa, một biểu ngữ đồng ý là yêu cầu pháp lý cho lưu lượng EEA. Vận hành GTM mà không có một biểu ngữ trong khi chạy các thẻ GA4 hoặc Google Ads là một vi phạm các yêu cầu về cơ sở hợp pháp của GDPR.
Trường hợp ngoại lệ: Một trang web chỉ cung cấp thông tin mà không có thẻ theo dõi và không có kịch bản bên thứ ba có thể chạy GTM (ví dụ, để quản lý dữ liệu có cấu trúc hoặc thử nghiệm A/B thông qua việc kết xuất phía máy chủ) mà không cần biểu ngữ đồng ý, miễn là không có dữ liệu cá nhân nào được xử lý.
Cách kiểm tra quy trình đồng ý trong GTM trước khi đi vào hoạt động
Chế độ Xem trước của GTM là công cụ kiểm tra chính. Nó cho phép các nhà phát triển kiểm tra các thẻ nào đã được kích hoạt, các trigger nào đã được kích hoạt và lớp dữ liệu chứa gì tại mỗi thời điểm, tất cả mà không cần công bố thay đổi cho người dùng trực tiếp.
Danh sách kiểm tra kiểm tra:
- Xác nhận thẻ Khởi tạo Đồng ý được kích hoạt trước tất cả các thẻ khác trong dòng thời gian Chế độ Xem trước
- Mô phỏng việc từ chối đồng ý và xác minh rằng các thẻ không cần thiết không được kích hoạt
- Mô phỏng việc cấp đồng ý và xác minh rằng các thẻ thích hợp được kích hoạt ngay sau sự kiện cập nhật
- Kiểm tra rằng trạng thái đồng ý vẫn tồn tại qua các điều hướng trang (không chỉ trang đích)
- Sử dụng công cụ phát triển trình duyệt để xác nhận không có cookie nào được thiết lập trước khi có sự đồng ý
- Xác minh rằng bốn tham số của Consent Mode v2 đều có mặt trong việc đẩy lớp dữ liệu
Đối với các trang web đa khu vực pháp lý, hãy kiểm tra với VPN hoặc công cụ mô phỏng địa lý để xác nhận rằng người dùng ở EEA nhận được quy trình đồng ý trong khi người dùng ở các khu vực khác nhận được trải nghiệm phù hợp.
Tại sao chế độ đồng ý của tôi không hoạt động trong Google Tag Manager
Lý do phổ biến nhất khiến chế độ đồng ý không hoạt động trong GTM là trạng thái đồng ý mặc định được thiết lập sau khi các thẻ khác đã được kích hoạt. Điều này xảy ra khi trigger Khởi tạo Đồng ý không được sử dụng, hoặc khi kịch bản CMP tải không đồng bộ sau khi container GTM.
Các bước chẩn đoán:
- Mở Chế độ Xem trước của GTM và kiểm tra thứ tự kích hoạt thẻ trong dòng thời gian Tóm tắt
- Xác nhận thẻ mặc định đồng ý được kích hoạt ở vị trí 1, trước các sự kiện DOM Ready hoặc Window Loaded
- Kiểm tra lớp dữ liệu cho các sự kiện
gtag('consent', 'default', ...)vàgtag('consent', 'update', ...) - Xác minh rằng CMP đang tiêm tín hiệu đồng ý qua lớp dữ liệu, không phải qua một cuộc gọi
gtagtrực tiếp mà bỏ qua GTM - Trên các thẻ Google, xác nhận rằng "Bật tổng quan đồng ý" đã được chọn trong Cài đặt Nâng cao của thẻ [2]
Một trường hợp ngoại lệ thường gặp: các nhà phát triển cấu hình chế độ đồng ý đúng cho máy tính để bàn nhưng quên rằng có một container AMP hoặc web di động riêng biệt không có cấu hình đồng ý nào.
Bạn có cần một luật sư để thiết lập quy trình đồng ý GTM không
Cấu hình kỹ thuật của GTM và Consent Mode không yêu cầu một luật sư. Tuy nhiên, các quyết định pháp lý định hình cấu hình đó, cơ sở pháp lý nào áp dụng, điều gì cấu thành "lợi ích hợp pháp," cách diễn đạt thông báo đồng ý, sẽ được hưởng lợi từ việc xem xét pháp lý có trình độ.
Cụ thể, hãy tham khảo ý kiến của luật sư cho:
- Soạn thảo chính sách quyền riêng tư và chính sách cookie được đề cập trong biểu ngữ đồng ý
- Xác định xem lợi ích hợp pháp có áp dụng cho bất kỳ hoạt động xử lý nào không
- Xem xét các thỏa thuận xử lý dữ liệu với các nhà cung cấp thẻ
- Đánh giá xem các loại thẻ cụ thể có yêu cầu sự đồng ý rõ ràng theo luật hiện hành hay không
Cấu hình GTM thực hiện các quyết định được đưa ra bởi các nhóm pháp lý và tuân thủ. Các nhà phát triển không nên tự đưa ra những quyết định pháp lý quan trọng đó.
Google Tag Manager Đồng ý cho Theo dõi Thương mại điện tử
Các trang thương mại điện tử đối mặt với các kịch bản đồng ý phức tạp nhất trong GTM vì theo dõi mua hàng, tiếp thị lại và các thẻ Customer Match là một trong những loại thẻ nhạy cảm về dữ liệu và pháp lý nhất.
Các yếu tố chính cho thương mại điện tử:
- Sự kiện Thương mại điện tử Nâng cao GA4 (mua hàng, thêm vào giỏ, bắt đầu thanh toán) gắn liền với đồng ý
analytics_storage. Nếu bị từ chối, các sự kiện này sẽ không được kích hoạt với các định danh người dùng đính kèm [3] - Thẻ chuyển đổi Google Ads yêu cầu cả đồng ý
ad_storagevàad_user_datatheo Consent Mode v2 [1] - Tải lên Customer Match yêu cầu tín hiệu đồng ý rõ ràng trước khi dữ liệu người dùng có thể được gửi đến Google để khớp đối tượng [3]
- Thẻ tiếp thị lại phụ thuộc vào đồng ý
ad_personalization; nếu không có nó, người dùng không thể được thêm vào danh sách tiếp thị lại
Đối với các nhà điều hành thương mại điện tử, lý do kinh doanh cho việc thực hiện đồng ý đúng cách là rõ ràng: nếu không có nó, mô hình hóa chuyển đổi bị suy giảm, đối tượng tiếp thị lại thu hẹp và dữ liệu phân bổ trở nên không đáng tin cậy. Cơ chế tín hiệu ẩn danh của Consent Mode một phần bù đắp cho đồng ý bị từ chối bằng cách cho phép mô hình hóa thống kê, nhưng nó không thay thế cho sự đồng ý thực tế [3].
Bao lâu bạn nên cập nhật cài đặt đồng ý GTM của mình
Các cấu hình đồng ý GTM cần được xem xét mỗi khi bất kỳ điều gì sau đây xảy ra:
- Google phát hành một phiên bản mới của Consent Mode hoặc thêm các tham số mới
- Một quy định quyền riêng tư mới có hiệu lực ở một khu vực pháp lý nơi trang web hoạt động
- Các thẻ mới được thêm vào container GTM xử lý dữ liệu cá nhân
- Nhà cung cấp CMP phát hành một bản cập nhật lớn cho tích hợp GTM của mình
- Một cơ quan bảo vệ dữ liệu phát hành hướng dẫn mới ảnh hưởng đến theo dõi dựa trên thẻ
Như một tiêu chuẩn, một cuộc kiểm toán hàng quý của trang Tổng quan về Đồng ý GTM là một mức tối thiểu hợp lý cho các trang có các ngăn quảng cáo và phân tích hoạt động. Các trang thương mại điện tử có lưu lượng truy cập cao hoặc hoạt động trên nhiều khu vực pháp lý nên xem xét thường xuyên hơn.
Hình phạt cho việc triển khai GTM không tuân thủ là gì
Các hình phạt cho các triển khai GTM không tuân thủ được đánh giá theo quy định quyền riêng tư áp dụng, không phải chống lại GTM cụ thể. Nền tảng này là một công cụ; trách nhiệm thuộc về người kiểm soát dữ liệu (người điều hành trang web).
GDPR: Lên tới 20 triệu euro hoặc 4% doanh thu toàn cầu hàng năm, tùy theo mức nào cao hơn, cho các vi phạm nghiêm trọng. Các cơ quan giám sát đã ban hành các khoản phạt liên quan cụ thể đến việc triển khai cookie và theo dõi trái phép.
CCPA/CPRA: Các hình phạt dân sự lên tới 7.500 đô la cho mỗi vi phạm cố ý. Cơ quan Bảo vệ Quyền riêng tư California có quyền kiểm toán và thực thi.
Thực thi của Google: Việc không tuân thủ Chính sách Đồng ý của Người dùng EU của Google dẫn đến việc mất các tính năng cá nhân hóa quảng cáo và đo lường, đây là một hình phạt thương mại đáng kể độc lập với hành động quy định [1].
Nghiên cứu arXiv về rủi ro quyền riêng tư GTM đã tìm thấy các ví dụ cụ thể về việc truyền tải dữ liệu cá nhân mà không có sự đồng ý, nhấn mạnh rằng đây không phải là những rủi ro lý thuyết [4].
Câu hỏi thường gặp
Q: Trigger Khởi tạo Đồng ý trong GTM là gì? A: Đây là một trigger GTM đặc biệt được kích hoạt trước tất cả các trigger khác trong container, đảm bảo các mặc định đồng ý được thiết lập trước khi bất kỳ thẻ nào có thể thực thi. Nó là điều cần thiết cho bất kỳ thẻ nào đọc hoặc ghi trạng thái đồng ý [2].
Q: Consent Mode v2 có thay thế hoàn toàn v1 không?
A: Có. Consent Mode v2 là tiêu chuẩn hiện tại và thêm các tham số ad_user_data và ad_personalization vào hai tham số ban đầu. Các trang vẫn đang sử dụng v1 nên nâng cấp để duy trì quyền truy cập vào các tính năng quảng cáo của Google [1].
Q: GTM có thể thực thi đồng ý cho các thẻ không phải Google không? A: GTM có thể chặn các thẻ không phải Google bằng cách sử dụng các điều kiện kích hoạt và trigger ngoại lệ, nhưng những thẻ đó không có kiểm tra đồng ý tích hợp sẵn. Logic chặn phải được cấu hình thủ công trong GTM.
Q: Sự khác biệt giữa ad_storage và ad_user_data là gì?
A: ad_storage kiểm soát xem cookie quảng cáo có được thiết lập trên thiết bị của người dùng hay không. ad_user_data kiểm soát xem dữ liệu người dùng (chẳng hạn như địa chỉ email đã băm) có thể được gửi đến máy chủ của Google cho mục đích quảng cáo hay không [1].
Q: Chế độ Xem trước của GTM có đủ cho việc kiểm tra đồng ý không? A: Chế độ Xem trước là công cụ chính nhưng nên được bổ sung bằng các công cụ phát triển trình duyệt để xác nhận không có cookie nào được thiết lập trước khi có sự đồng ý và không có yêu cầu mạng nào mang theo các định danh cá nhân.
Q: Việc từ chối đồng ý có nghĩa là Google không nhận được dữ liệu nào không? A: Không. Khi đồng ý bị từ chối, các thẻ Google có kiểm tra đồng ý tích hợp sẵn vẫn có thể gửi các tín hiệu ẩn danh, không có cookie đến máy chủ của Google. Những tín hiệu này cho phép mô hình hóa thống kê nhưng không bao gồm các định danh cá nhân [3].
Q: IAB TCF là gì và tại sao nó quan trọng đối với GTM? A: Khung Minh bạch và Đồng ý của IAB (TCF) v2.0 là một tiêu chuẩn ngành để truyền đạt các tín hiệu đồng ý giữa các CMP và các nhà cung cấp công nghệ quảng cáo. GTM tích hợp với TCF v2.0, đảm bảo các quyết định đồng ý được truyền đạt chính xác đến các dịch vụ của Google [3].
Q: Tôi có cần các container GTM riêng biệt cho các quốc gia khác nhau không? A: Không nhất thiết. Một container duy nhất có thể phục vụ các trải nghiệm đồng ý khác nhau bằng cách sử dụng các biến nhắm mục tiêu theo địa lý và logic thẻ điều kiện. Các container riêng biệt hữu ích khi các nhóm khác nhau quản lý các tài sản khu vực khác nhau.
Q: Tôi nên làm gì nếu nhà cung cấp thẻ không hỗ trợ Consent Mode? A: Sử dụng các điều kiện kích hoạt GTM để chặn thẻ hoàn toàn cho đến khi sự kiện đồng ý phù hợp được kích hoạt. Đừng dựa vào thẻ của nhà cung cấp để tự điều chỉnh.
Q: Biscotti CMP tích hợp với GTM như thế nào?
A: Biscotti CMP cung cấp một tích hợp GTM-native tự động đẩy các tín hiệu Consent Mode v2 vào lớp dữ liệu, loại bỏ nhu cầu viết kịch bản gtag thủ công và giảm thiểu lỗi cấu hình.
Kết luận
Làm chủ Google Tag Manager cho các quy trình đồng ý tuân thủ không phải là một nhiệm vụ cấu hình một lần, mà là một kỷ luật hoạt động liên tục. Nền tảng kỹ thuật là rõ ràng: triển khai Consent Mode v2 với các mặc định bảo thủ, sử dụng trigger Khởi tạo Đồng ý để thực thi thứ tự kích hoạt, kết nối một CMP có khả năng như Biscotti CMP, và kiểm toán trang Tổng quan về Đồng ý thường xuyên.
Các bước tiếp theo có thể hành động:
- Kiểm toán container GTM hiện tại của bạn bằng cách sử dụng trang Tổng quan về Đồng ý để xác định bất kỳ thẻ nào thiếu cấu hình đồng ý
- Xác nhận bạn đang chạy Consent Mode v2 (không phải v1) bằng cách kiểm tra các tham số
ad_user_datavàad_personalizationtrong lớp dữ liệu của bạn - Xác nhận trigger Khởi tạo Đồng ý là sự kiện đầu tiên trong dòng thời gian kích hoạt của Chế độ Xem trước GTM
- Xem xét tất cả các thẻ không phải Google để chặn dựa trên trigger thủ công nơi các kiểm tra đồng ý tích hợp sẵn không có
- Lên lịch kiểm tra cấu hình đồng ý hàng quý phù hợp với bất kỳ bổ sung thẻ mới nào hoặc thay đổi quy định
- Tham khảo ý kiến của luật sư để xác nhận rằng ngôn ngữ thông báo đồng ý và các quyết định về cơ sở pháp lý của bạn là hiện tại
Các tổ chức coi cấu hình đồng ý như một ô kiểm tra tuân thủ sẽ gặp phải các khoảng trống. Những tổ chức xây dựng nó vào quy trình quản trị GTM tiêu chuẩn của họ sẽ duy trì cả vị thế quy định và chất lượng dữ liệu khi cảnh quan quyền riêng tư tiếp tục phát triển.
Tài liệu tham khảo
[1] support.google - https://support.google.com/tagmanager/answer/13695607?hl=en&utm_source=openai
[2] support.google - https://support.google.com/tagmanager/answer/10718549?hl=en&utm_source=openai
[3] support.google - https://support.google.com/tagmanager/answer/12329599?hl=en&utm_source=openai
[4] arxiv - https://arxiv.org/abs/2312.08806?utm_source=openai
[5] Watch - https://www.youtube.com/watch?v=A0NSEddMHl0&utm_source=openai