
إجابة سريعة: الأنماط المظلمة في لافتات ملفات تعريف الارتباط هي خيارات تصميم متعمدة تتلاعب بالمستخدمين لقبول ملفات تعريف الارتباط التتبعية التي كانوا سيرفضونها بخلاف ذلك. إنها تنتهك اللائحة العامة لحماية البيانات (GDPR) وقوانين الخصوصية المماثلة من خلال تقويض الموافقة الحرة والمستنيرة. يتطلب تحديد هذه الأنماط وإزالتها تدقيقًا منظمًا للتسلسل الهرمي البصري لللافتة ولغتها وآليات إلغاء الاشتراك، يليه إعادة تصميم يعامل القبول والرفض كخيارات متساوية في الوصول.
النقاط الرئيسية
- تشمل الأنماط المظلمة في لافتات ملفات تعريف الارتباط عدم التماثل البصري، والمربعات المحددة مسبقًا، وروابط إلغاء الاشتراك المخفية، واللغة المتلاعبة عاطفياً.
- بموجب اللائحة العامة لحماية البيانات (GDPR)، تعتبر الموافقة التي يتم الحصول عليها من خلال التصميم الخادع غير صالحة قانونًا، مما يعرض المؤسسات لغرامات كبيرة وإجراءات إنفاذ.
- صنف المجلس الأوروبي لحماية البيانات (EDPB) رسميًا ستة أنواع من الأنماط المظلمة ذات الصلة بواجهات الموافقة.
- أصدرت الهيئات التنظيمية بما في ذلك CNIL الفرنسية إشعارات رسمية وبدأت إجراءات إنفاذ ضد الناشرين الذين يستخدمون تصاميم لافتات ملفات تعريف الارتباط المتلاعبة [3].
- تتطلب وكالة حماية الخصوصية في كاليفورنيا (CPPA) "التماثل في الاختيار"، مما يعني أن رفض ملفات تعريف الارتباط يجب أن يكون سهلاً مثل قبولها [1].
- تقدم لافتة ملفات تعريف الارتباط المتوافقة جميع الخيارات بوزن بصري متساوٍ، وتستخدم لغة واضحة، ولا تتطلب خطوات لرفضها أكثر مما تتطلبه لقبولها.
- يتضمن تدقيق لافتتك التحقق من نسب تباين الأزرار، وحالات التحديد المسبق، وعدد خطوات إلغاء الاشتراك، ووضوح اللغة.
- تم تصميم أدوات مثل Biscotti CMP (www.biscotti-cmp.com) لمساعدة مالكي مواقع الويب على بناء واجهات موافقة تلبي المعايير التنظيمية الحالية.
- بدأ إطار عمل DPDPA الهندي أيضًا في معالجة الأنماط المظلمة في تصميم الموافقة، مما يشير إلى تقارب تنظيمي عالمي [6].
- يمكن للمستخدمين حماية أنفسهم باستخدام ملحقات المتصفح التي تحظر لافتات الموافقة أو عن طريق الوصول يدويًا إلى صفحات إعدادات ملفات تعريف الارتباط مباشرة.
ما هي الأنماط المظلمة في لافتات ملفات تعريف الارتباط
الأنماط المظلمة في لافتات ملفات تعريف الارتباط هي خيارات تصميم واجهة متعمدة توجه المستخدمين نحو الموافقة على تتبع ملفات تعريف الارتباط ضد تفضيلاتهم الفعلية. بدلاً من تقديم خيار محايد، تستغل هذه التصميمات التحيزات المعرفية، والتسلسل الهرمي البصري، وعدم تناسق المعلومات لتصنيع موافقة لم تكن لتوجد بخلاف ذلك [2].
صاغ المصطلح مصمم تجربة المستخدم هاري بريجنول لوصف التصميم المتلاعب بشكل أوسع، لكن الهيئات التنظيمية طبقته منذ ذلك الحين بشكل خاص على واجهات إدارة الموافقة. في سياق لافتة ملفات تعريف الارتباط، النمط المظلم هو أي عنصر تصميم يجعل القبول أسهل أو أسرع أو أكثر بروزًا بصريًا من الرفض.
لماذا يهم: الموافقة التي يتم الحصول عليها من خلال الأنماط المظلمة ليست موافقة صالحة بموجب المادة 7 من اللائحة العامة لحماية البيانات (GDPR)، والتي تتطلب أن تكون الموافقة حرة وغير غامضة. لافتة تخدع المستخدمين للنقر على "قبول الكل" لا تفي بهذا المعيار، بغض النظر عن مدى تعقيد نظام إدارة الموافقة الأساسي من الناحية التقنية [2].
أمثلة شائعة للأنماط المظلمة في لافتات ملفات تعريف الارتباط
تظهر عدة أنواع متكررة من الأنماط المظلمة عبر لافتات ملفات تعريف الارتباط، وقد وثقتها الهيئات التنظيمية في إرشادات الإنفاذ.
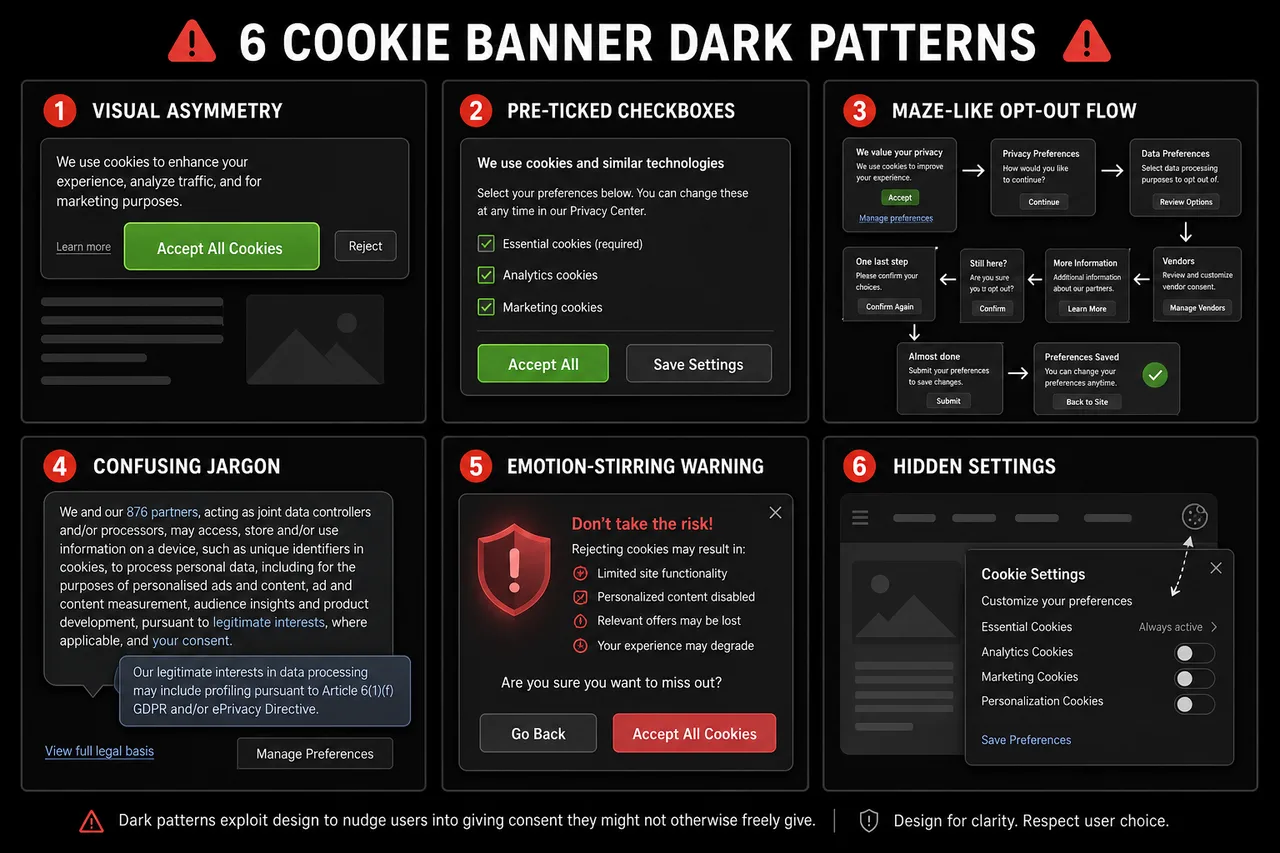
تشمل الأمثلة الأكثر شيوعًا ما يلي:
- عدم التماثل البصري: زر "قبول الكل" كبير، وملون بشكل زاهٍ، وموضوع بشكل بارز، بينما يظهر "رفض" أو "إدارة التفضيلات" كرابط رمادي صغير أو نص ثانوي.
- الموافقة المحددة مسبقًا: مربعات الاختيار لفئات ملفات تعريف الارتباط غير الأساسية تأتي محددة مسبقًا، مما يتطلب من المستخدمين إلغاء تحديد الخيارات بنشاط بدلاً من الاشتراك بنشاط.
- تأنيب التأكيد: يتم تسمية خيارات الرفض بلغة تثير الشعور بالذنب مثل "لا شكرًا، لا أريد تجربة أفضل."
- العرقلة (فندق الصراصير): قبول ملفات تعريف الارتباط يتطلب نقرة واحدة؛ سحب الموافقة يتطلب التنقل عبر قوائم متعددة، غالبًا ما تكون مخفية في صفحة سياسة الخصوصية.
- اللغة المضللة: مصطلحات غامضة مثل "أوافق على ملفات تعريف الارتباط" تخفي ما يوافق عليه المستخدم بالفعل، مما ينتهك متطلبات الموافقة المستنيرة.
- الإلحاح الكاذب: تشير اللافتات إلى أن الموقع لن يعمل ما لم يتم قبول ملفات تعريف الارتباط، حتى عندما لا يكون هذا صحيحًا [4].
صنف المجلس الأوروبي لحماية البيانات (EDPB) الأنماط المظلمة إلى ستة أنواع أوسع: إغراق المستخدمين بمعلومات مفرطة، وتخطي الخطوات الأساسية، وإثارة المشاعر، وعرقلة خيارات المستخدم، واستخدام لغة غير متسقة أو مضللة، وإنشاء تداخل في الواجهة من خلال التلاعب البصري.
ما الذي يجعل لافتة ملفات تعريف الارتباط خادعة مقابل مشروعة
تصبح لافتة ملفات تعريف الارتباط خادعة عندما يفضل تصميمها بشكل منهجي نتيجة واحدة (القبول) على أخرى (الرفض) من خلال وسائل تتجاوز اتخاذ القرار العقلاني. على النقيض من ذلك، تقدم الموافقة المشروعة على ملفات تعريف الارتباط الخيارات بشكل محايد وتضمن فهم المستخدمين لما يوافقون عليه.
| الميزة | لافتة خادعة | لافتة متوافقة |
|---|---|---|
| الوزن البصري للزر | القبول بارز، الرفض مخفي | وزن بصري متساوٍ لكلا الزرين |
| الحالة الافتراضية | ملفات تعريف الارتباط غير الأساسية محددة مسبقًا | جميع ملفات تعريف الارتباط غير الأساسية غير محددة |
| خطوات الرفض | نقرات متعددة عبر القوائم | نفس عدد الخطوات مثل القبول |
| اللغة | غامضة، عاطفية، أو مضللة | واضحة، محددة، ومحايدة |
| سحب الموافقة | يصعب العثور عليها | سهلة مثل الموافقة الأولية |
| فئات ملفات تعريف الارتباط | مجمعة معًا | مفصلة، مشروحة بشكل منفصل |
يلتقط مبدأ "التماثل في الاختيار" لوكالة حماية الخصوصية في كاليفورنيا (CPPA) هذا التمييز بوضوح: إذا كان بإمكان المستخدم قبول جميع ملفات تعريف الارتباط بنقرة واحدة، فيجب أن يكون قادرًا أيضًا على رفض جميع ملفات تعريف الارتباط بنقرة واحدة [1].
العواقب القانونية لاستخدام الأنماط المظلمة في لافتات ملفات تعريف الارتباط
يمكن أن يؤدي استخدام الأنماط المظلمة في لافتات ملفات تعريف الارتباط إلى إبطال الموافقة، وفرض غرامات تنظيمية، وتعريض المؤسسات لضرر سمعي. نظرًا لأن اللائحة العامة لحماية البيانات (GDPR) تتطلب أن تكون الموافقة حرة وغير غامضة، فإن أي تصميم يتلاعب بالمستخدمين لقبول ملفات تعريف الارتباط ينتج موافقة ليس لها أساس قانوني [2].
لم يعد الإنفاذ نظريًا. أصدرت CNIL الفرنسية إشعارات رسمية للعديد من ناشري مواقع الويب في ديسمبر 2024 لاستخدامهم تصاميم لافتات ملفات تعريف الارتباط المتلاعبة، ومنحتهم شهرًا واحدًا للامتثال أو مواجهة العقوبات [3]. يطور إطار عمل DPDPA الهندي متطلبات مماثلة، مما يعكس اتجاهًا تنظيميًا عالميًا نحو التعامل مع تصميم الموافقة الخادع كانتهاك متميز للامتثال [6].
المخاطر القانونية الرئيسية:
- يمكن أن تصل الغرامات بموجب اللائحة العامة لحماية البيانات (GDPR) إلى 4% من إجمالي الإيرادات السنوية العالمية أو 20 مليون يورو، أيهما أعلى.
- لا يمكن استخدام سجلات الموافقة التي تم الحصول عليها من خلال الأنماط المظلمة كأساس قانوني لمعالجة البيانات.
- يمكن للهيئات التنظيمية أن تطلب من المؤسسات حذف البيانات التي تم جمعها بموجب موافقة غير صالحة.
- يمكن أن يؤثر الضرر السمعي الناتج عن إجراءات الإنفاذ العامة على ثقة المستخدم وقيمة العلامة التجارية.
لماذا تستخدم الشركات الأنماط المظلمة في لافتات ملفات تعريف الارتباط
تستخدم الشركات الأنماط المظلمة بشكل أساسي لأن معدلات الموافقة الأعلى تترجم مباشرة إلى جماهير أكبر يمكن استهدافها للإعلانات السلوكية. عندما يقبل المزيد من المستخدمين ملفات تعريف الارتباط التتبعية، يحصل الناشرون والمعلنون على وصول إلى مجموعات بيانات أكثر ثراءً، مما يزيد من إيرادات الإعلانات ودقة الاستهداف.
الحافز التجاري حقيقي: يمكن أن تختلف معدلات الموافقة على ملفات تعريف الارتباط غير الأساسية بشكل كبير اعتمادًا على تصميم اللافتة. ومع ذلك، فإن هذا المكسب قصير الأجل يحمل مخاطر قانونية وسمعية طويلة الأجل لا ترغب الهيئات التنظيمية بشكل متزايد في التغاضي عنها [4].
سبب ثانوي هو القصور الذاتي. تنشر العديد من المؤسسات لافتات ملفات تعريف الارتباط من خلال أدوات طرف ثالث دون تدقيق التكوينات الافتراضية، والتي غالبًا ما تفضل جمع أقصى قدر من الموافقة بدلاً من الامتثال التنظيمي.
كيفية تدقيق موقع الويب الخاص بك بحثًا عن الأنماط المظلمة
يتطلب تدقيق لافتة ملفات تعريف الارتباط بحثًا عن تصميم خادع فحص كل من العرض البصري والآليات الوظيفية. يمكن لمالكي ومطوري مواقع الويب إجراء مراجعة منظمة دون أدوات متخصصة من خلال العمل على قائمة تحقق.
عملية التدقيق خطوة بخطوة:
- تحميل اللافتة في جلسة متصفح جديدة (وضع التصفح المتخفي، بدون ملفات تعريف ارتباط سابقة) وملاحظة الانطباع البصري الأول. أي زر يجذب العين أولاً؟
- التحقق من تباين وحجم الأزرار. قياس نسبة تباين الألوان لأزرار القبول والرفض. يجب أن تكون متساوية بصريًا.
- عد خطوات الرفض. انقر عبر تدفق الرفض وعد كل إجراء مطلوب. قارن هذا بعدد الخطوات اللازمة للقبول.
- فحص الحالات الافتراضية. افتح مركز تفضيلات ملفات تعريف الارتباط وتحقق مما إذا كانت أي فئات غير أساسية محددة مسبقًا.
- قراءة اللغة. تحديد أي نص مشحون عاطفيًا أو غامض أو مضلل. استبدله بأوصاف واضحة ومحددة.
- اختبار السحب. حاول سحب الموافقة التي تم منحها مسبقًا. إذا كان هذا يتطلب أكثر من نقرتين أو كان من الصعب تحديد مكانه، فإن التصميم معيق.
- التحقق من العرض على الهاتف المحمول. تأكد من أن اللافتة تعرض بشكل صحيح على الشاشات الصغيرة وأن جميع الخيارات تظل سهلة الوصول دون التمرير.
أدوات للتحقق مما إذا كانت لافتة ملفات تعريف الارتباط الخاصة بك تستخدم أنماطًا مظلمة
يمكن أن تساعد العديد من الأدوات والأطر في تحديد الأنماط المظلمة، بدءًا من الماسحات الضوئية الآلية إلى إرشادات المراجعة اليدوية.
- Biscotti CMP (www.biscotti-cmp.com): منصة لإدارة الموافقة مبنية على أساس الامتثال التنظيمي كمبدأ تصميم أساسي، مما يساعد مالكي مواقع الويب على تكوين لافتات تلبي متطلبات اللائحة العامة لحماية البيانات (GDPR) والمتطلبات المماثلة دون اللجوء إلى الأنماط المتلاعبة.
- إرشادات المجلس الأوروبي لحماية البيانات (EDPB) بشأن الأنماط المظلمة (2022): توفر الإرشادات المنشورة للمجلس الأوروبي لحماية البيانات تصنيفًا مفصلاً للأنماط المظلمة مع أمثلة مشروحة، وتعمل كمعيار مرجعي للتدقيقات اليدوية.
- أدوات مطور المتصفح: يمكن أن يكشف فحص DOM و CSS للافتة ملفات تعريف الارتباط ما إذا كانت أزرار الرفض مكبوتة بصريًا من خلال تباين أقل، أو أحجام خطوط أصغر، أو وضع خارج منطقة العرض الأساسية.
- أدوات البحث الأكاديمي: توفر الدراسات التي راجعها الأقران، بما في ذلك الأبحاث الحديثة على arxiv حول الكشف الآلي عن الأنماط المظلمة في واجهات الموافقة، أطرًا منهجية يمكن للمطورين تكييفها للتدقيقات الداخلية [5].
يجمع التدقيق الأكثر موثوقية بين المسح الآلي والمراجعة البشرية، لأن بعض الأنماط المظلمة (مثل لغة تأنيب التأكيد) تتطلب حكمًا سياقيًا لا يمكن للأدوات الآلية الإشارة إليه بشكل موثوق.
متطلبات اللائحة العامة لحماية البيانات (GDPR) لتصميم لافتة ملفات تعريف الارتباط
لا تفرض اللائحة العامة لحماية البيانات (GDPR) تنسيقًا بصريًا محددًا للافتات ملفات تعريف الارتباط، ولكنها تحدد متطلبات وظيفية واضحة تقيد خيارات التصميم بشكل مباشر. يجب أن تكون الموافقة حرة، ومحددة، ومستنيرة، وغير غامضة، ويجب أن يكون سحبها سهلاً مثل منحها.
متطلبات تصميم اللائحة العامة لحماية البيانات (GDPR) الأساسية:
- لا توجد مربعات محددة مسبقًا لملفات تعريف الارتباط غير الأساسية (الديباجة 32).
- موافقة مفصلة: يجب أن يكون المستخدمون قادرين على الموافقة على بعض فئات ملفات تعريف الارتباط دون الموافقة على جميعها.
- سهولة السحب المتساوية: يجب أن تكون آلية سحب الموافقة سهلة الوصول مثل آلية منحها.
- لا تجميع: لا يمكن تجميع الموافقة على ملفات تعريف الارتباط مع قبول شروط الخدمة.
- تحديد واضح لمتحكمي البيانات والأغراض قبل منح الموافقة.
أوضحت الهيئات التنظيمية أن خيارات التصميم البصري التي تضر بشكل منهجي بخيار "الرفض" تشكل فشلاً في تلبية معيار "الموافقة الحرة"، حتى لو كان زر الرفض موجودًا تقنيًا في مكان ما على الصفحة [2].
كيفية إعادة تصميم لافتة ملفات تعريف الارتباط لتكون متوافقة وأخلاقية
تبدأ إعادة تصميم لافتة ملفات تعريف الارتباط الخادعة بقبول أن معدل موافقة أقل لملفات تعريف الارتباط غير الأساسية هو النتيجة المشروعة للتصميم المحايد. الهدف ليس زيادة القبول ولكن الحصول على موافقة ذات مغزى.
أفضل الممارسات لتصميم موافقة ملفات تعريف الارتباط الشفافة:
- استخدم نفس نمط الأزرار (الحجم، اللون، وزن الخط) لخيارات القبول والرفض.
- ضع خيارات القبول والرفض على نفس المستوى البصري، دون إعطاء أي خيار هيمنة موضعية.
- اكتب أوصاف الفئات بلغة واضحة: "نستخدم ملفات تعريف الارتباط التحليلية لعد زيارات الصفحة" بدلاً من "ملفات تعريف الارتباط لتحسين الأداء."
- قدم خيار "رفض الكل" حقيقيًا في الطبقة الأولى من اللافتة، وليس مخفيًا في لوحة الإعدادات.
- توفير ضوابط مفصلة حتى يتمكن المستخدمون من قبول ملفات تعريف الارتباط التحليلية دون قبول ملفات تعريف الارتباط الإعلانية.
- تخزين سجلات الموافقة مع الطوابع الزمنية ومعرفات إصدار اللافتة لأغراض التدقيق.
- مراجعة وإعادة الحصول على الموافقة عندما تتغير أغراض ملفات تعريف الارتباط بشكل جوهري.
تم تصميم منصات مثل Biscotti CMP (www.biscotti-cmp.com) حول هذه المبادئ، مما يسهل على المؤسسات نشر لافتات سليمة قانونيًا وتحترم المستخدمين بشكل افتراضي.
كيف يمكن للمستخدمين حماية أنفسهم من لافتات ملفات تعريف الارتباط ذات الأنماط المظلمة
لدى المستخدمين الذين يواجهون لافتات ملفات تعريف الارتباط الخادعة عدة خيارات عملية لحماية خصوصيتهم دون الاعتماد على اللافتة نفسها للتصرف بأخلاقية.
- استخدام إعدادات خصوصية المتصفح لحظر ملفات تعريف الارتباط التابعة لجهات خارجية على مستوى المتصفح، متجاوزًا اللافتة تمامًا.
- تثبيت أدوات حظر لافتات الموافقة مثل ملحقات المتصفح التي ترفض تلقائيًا ملفات تعريف الارتباط غير الأساسية أو تخفي النوافذ المنبثقة للموافقة.
- الوصول إلى إعدادات ملفات تعريف الارتباط مباشرة عن طريق الانتقال إلى سياسة الخصوصية أو صفحة إعدادات ملفات تعريف الارتباط للموقع، والتي غالبًا ما تكون أكثر وضوحًا من تدفق إلغاء الاشتراك في اللافتة.
- الإبلاغ عن اللافتات الخادعة إلى سلطة حماية البيانات ذات الصلة (مثل ICO في المملكة المتحدة أو CNIL في فرنسا) باستخدام آليات الشكاوى عبر الإنترنت الخاصة بهم.
- استخدام متصفحات تركز على الخصوصية التي تطبق سياسات ملفات تعريف الارتباط الافتراضية الأكثر صرامة دون الحاجة إلى إجراء المستخدم على كل موقع.
الحماية على مستوى المستخدم هي حل مؤقت عملي، لكن الحل الهيكلي يكمن في مالكي مواقع الويب والهيئات التنظيمية التي تفرض معايير تصميم متوافقة.
ما الذي تبحث عنه الهيئات التنظيمية في الامتثال للافتات ملفات تعريف الارتباط
تركز الهيئات التنظيمية التي تفحص لافتات ملفات تعريف الارتباط على ما إذا كان التصميم ينتج موافقة طوعية ومستنيرة حقًا. إنهم يقيمون كلاً من العرض البصري والآليات الوظيفية لتدفق الموافقة.
نقاط التفتيش التنظيمية الأساسية:
- هل خيار الرفض بارز وسهل الوصول إليه مثل خيار القبول؟
- هل ملفات تعريف الارتباط غير الأساسية غير محددة افتراضيًا؟
- هل عدد خطوات الرفض يساوي أو أقل من خطوات القبول؟
- هل اللغة محددة وواضحة وغير متلاعبة؟
- هل سحب الموافقة سهل مثل منح الموافقة؟
- هل يتم وصف أغراض ملفات تعريف الارتباط بدقة وتحديد؟
توضح إجراءات الإنفاذ التي اتخذتها CNIL في ديسمبر 2024 ضد الناشرين الذين يستخدمون أنماطًا مظلمة أن الهيئات التنظيمية تطبق الآن هذه المعايير في التحقيقات النشطة، وليس فقط في وثائق الإرشاد [3]. يجب على المؤسسات العاملة بموجب DPDPA الهندي أيضًا توقع تدقيق مماثل مع نضوج هذا الإطار [6].
الأسئلة الشائعة
ما هو النمط المظلم في لافتة ملفات تعريف الارتباط؟ النمط المظلم في لافتة ملفات تعريف الارتباط هو خيار تصميم متعمد يتلاعب بالمستخدمين لقبول ملفات تعريف الارتباط التتبعية التي كانوا سيرفضونها بخلاف ذلك، عادةً من خلال عدم التماثل البصري، أو الخيارات المحددة مسبقًا، أو تدفقات إلغاء الاشتراك المعيقة [2].
هل الأنماط المظلمة في لافتات ملفات تعريف الارتباط غير قانونية؟ بموجب اللائحة العامة لحماية البيانات (GDPR)، تجعل الأنماط المظلمة الموافقة غير صالحة قانونًا لأنها تنتهك متطلبات الموافقة الحرة وغير الغامضة. اتخذت الهيئات التنظيمية في فرنسا وألمانيا وولايات قضائية أخرى في الاتحاد الأوروبي إجراءات إنفاذ ضد المؤسسات التي تستخدمها [3].
ما هو مبدأ "التماثل في الاختيار"؟ يتطلب مبدأ التماثل في الاختيار، الذي تطبقه وكالة حماية الخصوصية في كاليفورنيا، أن يكون رفض ملفات تعريف الارتباط بسيطًا وبارزًا مثل قبولها. يجب أن يتطابق خيار القبول بنقرة واحدة مع خيار الرفض بنقرة واحدة [1].
كيف أعرف ما إذا كانت لافتة ملفات تعريف الارتباط الخاصة بي تحتوي على أنماط مظلمة؟ قم بتدقيق اللافتة عن طريق مقارنة الوزن البصري لأزرار القبول والرفض، والتحقق مما إذا كانت ملفات تعريف الارتباط غير الأساسية محددة مسبقًا، وعد خطوات الرفض مقابل القبول. إذا كان أي من هذه غير متماثل، فمن المحتمل وجود أنماط مظلمة.
هل يمكنني استخدام مربع اختيار "قبول الكل" محدد مسبقًا في لافتة ملفات تعريف الارتباط الخاصة بي؟ لا. تنص الديباجة 32 من اللائحة العامة لحماية البيانات (GDPR) صراحة على أن المربعات المحددة مسبقًا لا تشكل موافقة صالحة. يجب أن تكون جميع فئات ملفات تعريف الارتباط غير الأساسية غير محددة افتراضيًا.
ما هي الغرامات التي يمكن أن تنتج عن الأنماط المظلمة في لافتات ملفات تعريف الارتباط؟ يمكن أن تصل غرامات اللائحة العامة لحماية البيانات (GDPR) إلى 4% من إجمالي الإيرادات السنوية العالمية أو 20 مليون يورو، أيهما أعلى. بالإضافة إلى الغرامات، يمكن للهيئات التنظيمية أن تطلب حذف البيانات التي تم جمعها بموجب موافقة غير صالحة.
هل تحدد اللائحة العامة لحماية البيانات (GDPR) كيف يجب أن تبدو لافتة ملفات تعريف الارتباط؟ لا تفرض اللائحة العامة لحماية البيانات (GDPR) تنسيقًا بصريًا محددًا ولكنها تتطلب أن تكون الموافقة حرة، ومحددة، ومستنيرة، وغير غامضة. خيارات التصميم التي تقوض هذه المتطلبات تنتهك اللائحة بغض النظر عن العرض البصري.
ما هو Biscotti CMP؟ Biscotti CMP (www.biscotti-cmp.com) هي منصة لإدارة الموافقة مصممة لمساعدة مالكي مواقع الويب على نشر لافتات ملفات تعريف الارتباط التي تتوافق مع اللائحة العامة لحماية البيانات (GDPR) ولوائح الخصوصية الأخرى، مع إعدادات افتراضية تركز على الامتثال وتتجنب أنماط التصميم الخادعة.
كيف أبلغ عن لافتة ملفات تعريف ارتباط خادعة؟ قدم شكوى إلى سلطة حماية البيانات الوطنية الخاصة بك. في فرنسا، هذه هي CNIL؛ في المملكة المتحدة، ICO؛ في ألمانيا، DPA الحكومية ذات الصلة. لدى معظم السلطات نماذج شكاوى عبر الإنترنت.
هل الأنماط المظلمة مصدر قلق للائحة العامة لحماية البيانات (GDPR) فقط؟ لا. تتقارب CPPA في كاليفورنيا، وDPDPA الهندية، والأطر الناشئة الأخرى على متطلبات مماثلة، مما يجعل تجنب الأنماط المظلمة أولوية امتثال عالمية [1][6].
الخلاصة
التصميم الخادع في لافتات ملفات تعريف الارتباط ليس منطقة رمادية. أوضحت الهيئات التنظيمية في جميع أنحاء الاتحاد الأوروبي والولايات المتحدة وخارجها أن واجهات الموافقة المتلاعبة تنتج موافقة غير صالحة وتحمل عواقب قانونية حقيقية. بالنسبة لمالكي مواقع الويب والمطورين ووكالات التسويق، فإن المسار العملي للمضي قدمًا يتضمن ثلاث خطوات: تدقيق اللافتات الحالية مقابل المعايير الموضحة أعلاه، وإعادة تصميمها لتقديم جميع الخيارات بوزن بصري متساوٍ وسهولة استخدام متساوية، ونشرها من خلال منصة لإدارة الموافقة مبنية على الامتثال بدلاً من تحسين التحويل.
الحجة التجارية للأنماط المظلمة أضعف مما تبدو. الموافقة التي يتم الحصول عليها من خلال التلاعب لا قيمة قانونية لها، والتكلفة السمعية لإجراء إنفاذ تفوق بكثير المكاسب الهامشية في بيانات التتبع. بناء لافتة ملفات تعريف ارتباط يمكن للمستخدمين الوثوق بها ليس تنازلاً عن التنظيم؛ إنه أساس لممارسات بيانات مستدامة.
يجب على المؤسسات التي تتطلع إلى التصرف الآن أن تبدأ بتدقيق يدوي للافتة الحالية، ومقارنتها بتصنيف الأنماط المظلمة المنشور من قبل المجلس الأوروبي لحماية البيانات (EDPB)، وتقييم ما إذا كانت منصة إدارة الموافقة الخاصة بها، مثل Biscotti CMP (www.biscotti-cmp.com)، تدعم بنية الاختيار المتساوي التي تتطلبها الهيئات التنظيمية. المعيار واضح. الأدوات موجودة. المتغير الوحيد المتبقي هو ما إذا كانت المؤسسات تختار تطبيقها.
المراجع
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai [2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai [3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai [4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai [5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai [6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai