
إجابة سريعة: قانون حماية البيانات الشخصية في فرجينيا (VCDPA) هو قانون شامل لخصوصية البيانات على مستوى الولاية دخل حيز التنفيذ في 1 يناير 2023، ويتطلب من الشركات التي تستوفي عتبات إيرادات أو معالجة بيانات محددة احترام حقوق المستهلكين فيما يتعلق بالبيانات الشخصية. يجب على الشركات في الساحل الشرقي، حتى تلك التي يقع مقرها الرئيسي خارج فرجينيا، الامتثال إذا كانت تخدم سكان فرجينيا على نطاق واسع. اعتبارًا من 1 يوليو 2026، تم تعزيز القانون بشكل أكبر بحظر بيع بيانات الموقع الجغرافي الدقيقة بموجب SB 338.
النقاط الرئيسية
- ينطبق قانون VCDPA على أي شركة تتحكم أو تعالج بيانات 100,000+ مستهلك في فرجينيا سنويًا، أو 25,000+ مستهلك إذا كان 50% أو أكثر من الإيرادات يأتي من بيع البيانات الشخصية.
- يتمتع مستهلكو فرجينيا بستة حقوق أساسية: الوصول، والتصحيح، والحذف، وقابلية النقل، والانسحاب من الإعلانات المستهدفة/البيع/التنميط، والحق في استئناف طلب مرفوض.
- يمتلك المدعي العام لفرجينيا سلطة تنفيذية حصرية؛ لا يوجد حق خاص في التقاضي بموجب VCDPA.
- يمكن أن تصل الغرامات المدنية إلى 7,500 دولار لكل انتهاك متعمد، مع فترة علاج مدتها 30 يومًا (والتي تنتهي بعد 1 يناير 2026).
- اعتبارًا من 1 يوليو 2026، يحظر SB 338 بيع بيانات الموقع الجغرافي الدقيقة، مما يضيف التزامًا جديدًا مهمًا لوسطاء البيانات وشركات تكنولوجيا الإعلان.
- تتطلب فئات البيانات الحساسة (البيانات البيومترية، والصحية، والأصل العرقي/الإثني، والموقع الجغرافي الدقيق، وما إلى ذلك) موافقة صريحة قبل المعالجة.
- على عكس GDPR، لا يتطلب VCDPA أساسًا قانونيًا لمعالجة البيانات الشخصية العامة، ولكنه يتطلب تقييمات حماية البيانات للأنشطة عالية المخاطر.
- تُعفى الشركات الصغيرة التي تقل عن العتبات، ولكن يجب على تلك التي تعالج بيانات حساسة أو تبيع بيانات شخصية مراجعة تعرضها بعناية.
- يمكن لمنصة إدارة الموافقة مثل Biscotti CMP أن تساعد في أتمتة معالجة إشارات الانسحاب وسجلات الموافقة.
- يجب أن تكشف سياسات الخصوصية بوضوح عن فئات البيانات التي تم جمعها، والأغراض، والمشاركة مع الأطراف الثالثة، وجميع حقوق المستهلك بموجب VCDPA.
ما هو قانون حماية البيانات الشخصية في فرجينيا وكيف يعمل
قانون VCDPA هو قانون فرجينيا الشامل لخصوصية المستهلك، والمُدون في الباب 59.1، الفصل 53 من قانون فرجينيا، ويسري اعتبارًا من 1 يناير 2023 [10]. وهو يضع إطارًا لحقوق المستهلكين والتزامات الأعمال المقابلة المصممة بشكل فضفاض على غرار GDPR في الاتحاد الأوروبي، على الرغم من وجود اختلافات هيكلية ملحوظة تتناسب مع السياق التجاري الأمريكي.
يعمل القانون على نموذج المتحكم-المعالج. تتحمل المتحكمون (الكيانات التي تحدد الغرض ووسائل المعالجة) العبء الأساسي للامتثال. يجب على المعالجين (البائعين الذين يتعاملون مع البيانات نيابة عن المتحكم) العمل بموجب اتفاقية معالجة البيانات واتباع تعليمات المتحكم الموثقة [1].
تشمل الآليات الرئيسية:
- الاستجابة الإلزامية لطلبات حقوق المستهلك في غضون 45 يومًا (قابلة للتمديد لمدة 45 يومًا أخرى مع إشعار)
- تقييمات حماية البيانات المطلوبة للمعالجة التي تنطوي على مخاطر متزايدة
- الالتزامات التعاقدية بين المتحكمين والمعالجين
- موافقة صريحة مطلوبة للبيانات الحساسة؛ حقوق الانسحاب للإعلانات المستهدفة ومبيعات البيانات [8]
متى يدخل قانون VCDPA حيز التنفيذ للشركات
أصبح قانون VCDPA ساري المفعول في 1 يناير 2023 لجميع الشركات المشمولة [5]. لم يكن هناك تطبيق تدريجي حسب حجم الأعمال، على عكس CPRA في كاليفورنيا. إذا استوفت الشركة العتبات في ذلك التاريخ أو بعده، كان الامتثال مطلوبًا على الفور.
أضاف التعديل الأخير، SB 338، حظرًا على بيع بيانات الموقع الجغرافي الدقيقة، اعتبارًا من 1 يوليو 2026 [2][3]. وهذا يعني أن الشركات التي تحقق أرباحًا من بيانات الموقع، بما في ذلك وسطاء البيانات، وشبكات الإعلانات، وناشري تطبيقات الهاتف المحمول الذين يخدمون مستهلكي فرجينيا، واجهت موعدًا نهائيًا جديدًا هذا العام.
من يجب عليه الامتثال لمتطلبات VCDPA في فرجينيا
ينطبق قانون VCDPA على الكيانات الربحية التي تمارس أعمالًا تجارية في فرجينيا أو تنتج منتجات/خدمات تستهدف سكان فرجينيا وتستوفي أحد العتبتين على الأقل [8][10]:
| العتبة | الشرط |
|---|---|
| على أساس الحجم | التحكم أو معالجة بيانات 100,000+ مستهلك في فرجينيا سنويًا |
| على أساس الإيرادات | التحكم أو معالجة بيانات 25,000+ مستهلك AND استخلاص 50%+ من إجمالي الإيرادات من بيع البيانات الشخصية |
الكيانات وأنواع البيانات المعفاة تشمل:
- المنظمات غير الربحية
- مؤسسات التعليم العالي
- المؤسسات المالية الخاضعة لـ GLBA
- الكيانات المغطاة بـ HIPAA وشركاء الأعمال (للبيانات المنظمة بـ HIPAA)
- الكيانات الحكومية
- بيانات الموظفين وجهات الاتصال بين الشركات (في سياق التوظيف أو المعاملات التجارية)
لا يتطلب القانون وجودًا ماديًا في فرجينيا. يمكن لشركة تجارة إلكترونية مقرها في نيويورك، أو مزود SaaS في ماساتشوستس، أو وكالة تسويق في فلوريدا أن تقع جميعها ضمن النطاق إذا قامت بمعالجة بيانات مستهلكي فرجينيا بالحجم المطلوب [1].
هل ينطبق قانون VCDPA على عملي إذا لم أكن في فرجينيا
نعم، الموقع الجغرافي للعمل غير ذي صلة. يتم تحديد نطاق VCDPA من خلال مكان وجود المستهلكين، وليس مكان عمل الشركة [7]. يجب على أي شركة في الساحل الشرقي لديها قاعدة عملاء كبيرة في فرجينيا تقييم أحجام بياناتها مقابل العتبات المذكورة أعلاه.
مثال عملي: بائع تجزئة للتجارة الإلكترونية مقره بالتيمور يبيع لـ 150,000 عميل سنويًا، جزء كبير منهم من سكان فرجينيا، من المرجح أن يتجاوز عتبة 100,000 مستهلك ويجب عليه الامتثال.
ما هي البيانات التي يحميها ويغطيها قانون VCDPA بالفعل
يغطي قانون VCDPA البيانات الشخصية، والتي تُعرّف بأنها أي معلومات مرتبطة أو يمكن ربطها بشكل معقول بشخص طبيعي محدد أو يمكن تحديده [10]. وهذا يستثني البيانات مجهولة الهوية والمعلومات المتاحة للجمهور.
البيانات الحساسة هي فئة مميزة ذات حماية أعلى تتطلب موافقة صريحة قبل المعالجة [8]:
- الأصل العرقي أو الإثني
- المعتقدات الدينية
- تشخيصات الصحة العقلية أو الجسدية
- التوجه الجنسي أو الهوية الجندرية
- حالة الهجرة
- البيانات الجينية أو البيومترية المعالجة لتحديد الهوية الفريد
- البيانات الشخصية لطفل معروف (أقل من 13 عامًا)
- بيانات الموقع الجغرافي الدقيقة (واعتبارًا من 1 يوليو 2026، لا يمكن بيع هذه البيانات على الإطلاق) [2]
ما هي الالتزامات الرئيسية للشركات بموجب VCDPA
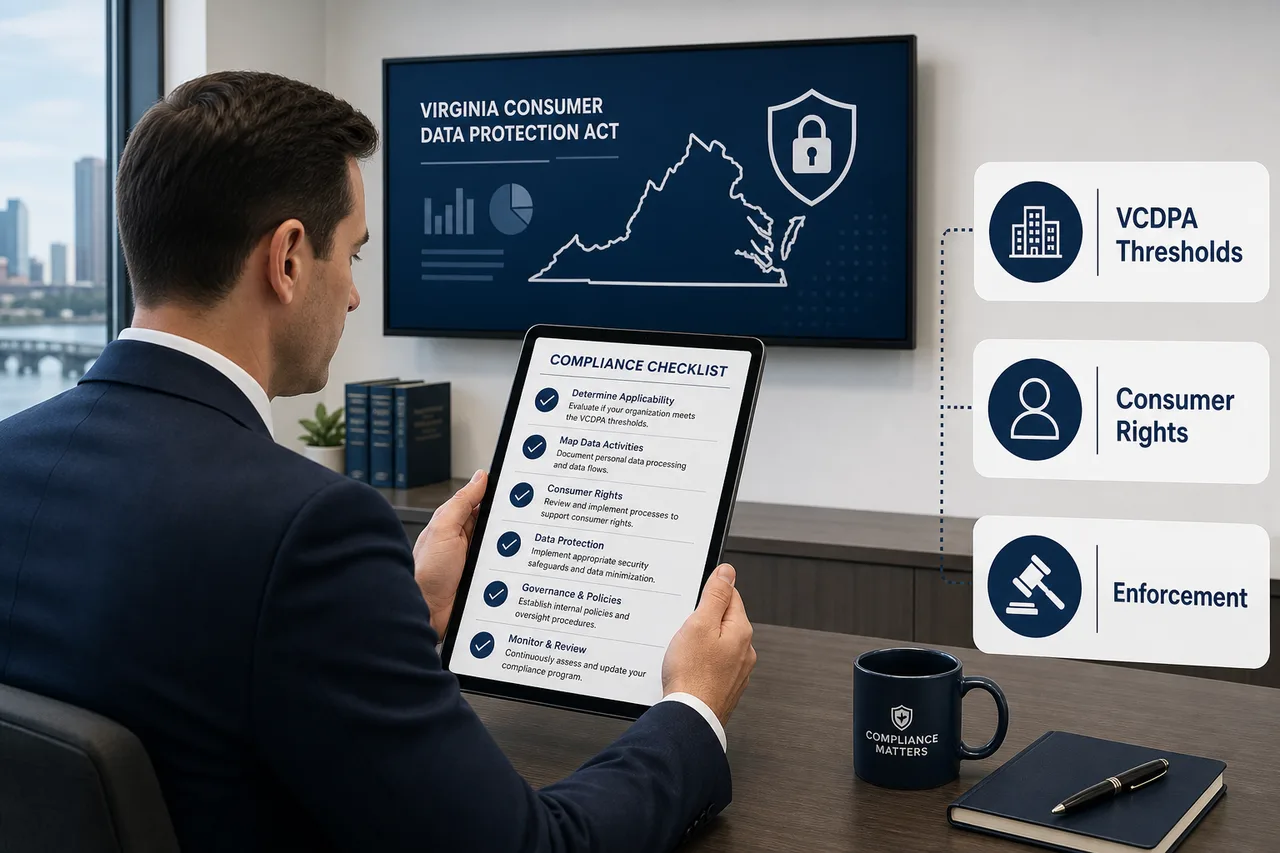
يجب على المتحكمين الوفاء بست فئات من الالتزامات بموجب قانون VCDPA في فرجينيا: ما تحتاج الشركات في الساحل الشرقي لمعرفته حول حماية البيانات يبدأ هنا من الناحية العملية.
- الشفافية: توفير إشعار خصوصية واضح ومتاح بشكل معقول يكشف عن فئات البيانات، وأغراض المعالجة، والمشاركة مع الأطراف الثالثة، وحقوق المستهلك [7].
- الوفاء بحقوق المستهلك: الاستجابة لطلبات الوصول، والتصحيح، والحذف، وقابلية النقل، والانسحاب في غضون 45 يومًا.
- تحديد الغرض: جمع البيانات الكافية وذات الصلة بالغرض المعلن فقط.
- أمن البيانات: تنفيذ ضمانات إدارية وتقنية ومادية معقولة.
- عدم التمييز: عدم حرمان السلع/الخدمات أو فرض أسعار مختلفة فقط لأن المستهلك مارس حقًا من حقوق الخصوصية.
- تقييمات حماية البيانات: إجراء وتوثيق التقييمات للإعلانات المستهدفة، ومبيعات البيانات، ومعالجة البيانات الحساسة، والتنميط ذي الآثار القانونية/الهامة، وبعض الأنشطة عالية المخاطر [1][9].
يجب على المتحكمين أيضًا احترام آليات الانسحاب الشاملة (مثل إشارات التحكم العالمي في الخصوصية المستندة إلى المتصفح) للإعلانات المستهدفة ومبيعات البيانات، وهو شرط تم تنفيذه تدريجيًا بموجب تعديلات فرجينيا [6].
ما هي حقوق المستهلك بموجب VCDPA التي تحتاج الشركات إلى دعمها
يتمتع مستهلكو فرجينيا بستة حقوق قابلة للتنفيذ [8][10]:
- الحق في الوصول: تأكيد ما إذا كانت بياناتهم تتم معالجتها والحصول على نسخة.
- الحق في التصحيح: تصحيح الأخطاء في بياناتهم الشخصية.
- الحق في الحذف: طلب حذف البيانات الشخصية التي قدموها أو التي تم جمعها عنهم.
- الحق في قابلية نقل البيانات: تلقي نسخة قابلة للنقل بتنسيق سهل الاستخدام.
- الحق في الانسحاب: الانسحاب من الإعلانات المستهدفة، وبيع البيانات الشخصية، والتنميط لاتخاذ قرارات ذات آثار قانونية أو مهمة.
- الحق في الاستئناف: إذا رفضت الشركة طلبًا، يمكن للمستهلكين الاستئناف، ويجب على الشركة الرد في غضون 60 يومًا من الاستئناف.
يجب على الشركات توفير طريقتين على الأقل لتقديم الطلبات (على سبيل المثال، نموذج ويب ورقم مجاني أو عنوان بريد إلكتروني) [9].
كم تكلف انتهاكات الامتثال لقانون VCDPA من حيث الغرامات والعقوبات
يمكن للمدعي العام لفرجينيا فرض غرامات مدنية تصل إلى 7,500 دولار لكل انتهاك متعمد وما يصل إلى 2,500 دولار لكل انتهاك غير متعمد [8][10]. يمكن أن تشمل العقوبات أيضًا الإغاثة الزجرية وأتعاب المحاماة.
بشكل حاسم، تضمن قانون VCDPA في الأصل فترة علاج مدتها 30 يومًا، حيث يمكن للشركات إصلاح الانتهاكات قبل تقييم العقوبات. ومع ذلك، انتهت فترة العلاج هذه في 1 يناير 2026، مما يعني أن المدعي العام لديه الآن صلاحية متابعة التنفيذ دون تقديم فرصة للعلاج [6].
لا يوجد حق خاص في التقاضي، لذلك لا يمكن للمستهلكين الأفراد مقاضاة الشركات مباشرة بموجب VCDPA. يتم التنفيذ حصريًا من خلال مكتب المدعي العام.
كيف يختلف VCDPA عن CCPA وما هو الفرق بينه وبين GDPR لشركات الساحل الشرقي
يتطلب فهم قانون VCDPA في فرجينيا: ما تحتاج الشركات في الساحل الشرقي لمعرفته حول حماية البيانات وضعه في سياق مقارن.
| الميزة | VCDPA | CCPA/CPRA | GDPR |
|---|---|---|---|
| حق خاص في التقاضي | لا | محدود (انتهاكات البيانات) | نعم (تختلف الدول الأعضاء) |
| موافقة صريحة للبيانات الحساسة | نعم | لا (نموذج الانسحاب) | نعم |
| فترة العلاج | انتهت في يناير 2026 | انتهت في يناير 2023 | لا ينطبق |
| أقصى عقوبة لكل انتهاك | 7,500 دولار | 7,500 دولار | حتى 4% من الإيرادات العالمية |
| تقييمات حماية البيانات | مطلوبة (عالية المخاطر) | مطلوبة (عالية المخاطر) | مطلوبة (DPIAs) |
| أساس قانوني للمعالجة | غير مطلوب (بيانات عامة) | غير مطلوب | مطلوب (6 أسس قانونية) |
نقطة رئيسية لشركات الساحل الشرقي: VCDPA أقل عبئًا من GDPR من حيث متطلبات الأساس القانوني، ولكنه أكثر تحديدًا من CCPA الأصلي فيما يتعلق بالموافقة على البيانات الحساسة. ستجد الشركات التي تمتثل بالفعل لـ GDPR أن التكيف مع VCDPA سهل؛ أما تلك التي تعرف فقط CCPA فتحتاج إلى تعديل سير عملها للبيانات الحساسة.
هل تحتاج الشركات الصغيرة إلى الامتثال لقانون VCDPA في فرجينيا
الشركات الصغيرة التي تقل عن عتبة 100,000 مستهلك أو 25,000 مستهلك بالإضافة إلى الإيرادات غير مطالبة بالامتثال لقانون VCDPA [10]. وهذا إعفاء مهم يميز قانون فرجينيا عن بعض الأطر الدولية.
ومع ذلك، فإن "صغيرة" نسبية. أداة SaaS متخصصة تضم 110,000 مستخدم مجاني في فرجينيا تتجاوز عتبة الحجم بغض النظر عن الإيرادات. يجب على الشركات:
- تدقيق أحجام بيانات المستهلك الفعلية سنويًا
- تتبع ما إذا كانت مبيعات البيانات تشكل 50% أو أكثر من الإيرادات
- إعادة تقييم العتبات مع نمو الأعمال
حتى الشركات المعفاة تستفيد من بناء ممارسات تركز على الخصوصية مبكرًا، حيث أن التعديل التحديثي للامتثال دائمًا ما يكون أكثر تكلفة من التصميم الاستباقي.
ما هي الأخطاء الشائعة التي ترتكبها الشركات في الامتثال لقانون VCDPA
1. تصنيف المعالجين كمتحكمين (أو العكس). البائعون الذين يتخذون قرارات مستقلة بشأن استخدام البيانات هم متحكمون، وليسوا معالجين. يؤدي التصنيف الخاطئ إلى حماية تعاقدية غير كافية والتزامات غير معالجة.
2. تجاهل إشارات الانسحاب الشاملة. قامت العديد من الشركات ببناء تدفقات الانسحاب فقط للطلبات اليدوية، متجاهلة متطلبات احترام إشارات على مستوى المتصفح مثل التحكم العالمي في الخصوصية [6].
3. الفشل في تحديث اتفاقيات معالجة البيانات. يتطلب VCDPA أحكامًا تعاقدية محددة بين المتحكمين والمعالجين. غالبًا ما تفتقر العقود العامة للبائعين إليها [1].
4. التعامل مع البيانات الحساسة مثل البيانات الشخصية العامة. معالجة البيانات البيومترية أو الصحية أو بيانات الموقع الجغرافي الدقيقة دون موافقة صريحة هو انتهاك مميز، وليس مجرد فجوة إجرائية.
5. افتراض أن فترة العلاج لا تزال سارية. مع انتهاء فترة العلاج اعتبارًا من يناير 2026، لم يعد بإمكان الشركات الاعتماد على نافذة تصحيح قبل إجراء التنفيذ [6].
6. حذف آلية الاستئناف. تفتقر العديد من سياسات الخصوصية وسير عمل الطلبات إلى عملية استئناف موثقة، وهي عنصر مطلوب بموجب VCDPA [9].
كيف أقوم بتدقيق عملي لمدى جاهزيته للامتثال لقانون VCDPA
يجب أن يغطي تدقيق جاهزية VCDPA خمسة مجالات:
- تقييم العتبة: رسم خرائط لجميع تدفقات بيانات المستهلك في فرجينيا وحساب أحجام المعالجة السنوية مقابل العتبات القانونية.
- جرد البيانات: فهرسة جميع فئات البيانات الشخصية التي تم جمعها، ومصادرها، وأغراضها، وفترات الاحتفاظ بها، والمستلمين من الأطراف الثالثة.
- مراجعة البيانات الحساسة: تحديد أي فئات بيانات حساسة والتأكد من وجود آليات موافقة صريحة.
- بنية الحقوق التحتية: اختبار جميع سير عمل حقوق المستهلك الستة من البداية إلى النهاية، بما في ذلك عملية الاستئناف.
- عقود البائعين: مراجعة جميع اتفاقيات المعالجين بحثًا عن الأحكام المطلوبة بموجب VCDPA (تعليمات المعالجة، السرية، ضوابط المعالج الفرعي، حقوق التدقيق) [7].
بالنسبة للشركات التي تدير الموافقة عبر نقاط اتصال رقمية متعددة، يمكن لمنصة إدارة الموافقة مثل Biscotti CMP مركزية معالجة إشارات الانسحاب والحفاظ على سجلات موافقة قابلة للتدقيق، مما يدعم برامج الامتثال لكل من VCDPA والولايات المتعددة.
ماذا يجب أن تتضمن سياسة الخصوصية الخاصة بي لتكون متوافقة مع VCDPA
يجب أن تكشف سياسة الخصوصية المتوافقة مع VCDPA عن [8][9]:
- فئات البيانات الشخصية المعالجة
- الغرض من معالجة كل فئة
- كيف يمكن للمستهلكين ممارسة حقوقهم الستة، بما في ذلك عملية الاستئناف
- ما إذا كانت البيانات الشخصية تُباع أو تُستخدم للإعلانات المستهدفة (مع تعليمات الانسحاب)
- فئات الأطراف الثالثة التي يتم مشاركة البيانات معها
- معلومات الاتصال لتقديم الطلبات (طريقتان على الأقل)
- إذا تمت معالجة بيانات حساسة، الأساس لذلك (موافقة صريحة)
يجب أن تُكتب السياسات بلغة واضحة، وأن تكون سهلة الوصول بشكل معقول (مرتبطة بشكل بارز على مواقع الويب والتطبيقات)، وأن يتم تحديثها كلما تغيرت ممارسات البيانات بشكل جوهري.
الخلاصة والخطوات التالية القابلة للتنفيذ
يمثل قانون VCDPA في فرجينيا أحد أهم أطر الخصوصية على مستوى الولاية في الولايات المتحدة، وتشير إضافة حظر بيع بيانات الموقع الجغرافي الدقيقة في يوليو 2026 إلى أن الهيئة التشريعية في فرجينيا تعتزم الاستمرار في تعزيزه. بالنسبة لشركات الساحل الشرقي، فإن النطاق خارج الحدود الإقليمية للقانون يعني أن الجغرافيا ليست دفاعًا، وحجم البيانات والغرض من المعالجة يحددان التعرض.
خطوات قابلة للتنفيذ لعام 2026:
- قم بإجراء تحليل للعتبة مقابل أحجام بيانات المستهلك الحالية في فرجينيا قبل نهاية العام.
- تدقيق جميع سير عمل البيانات الحساسة، وخاصة أي بيانات تتضمن الموقع الجغرافي الدقيق أو البيانات البيومترية أو الصحية، للامتثال للموافقة الصريحة.
- تأكد من أن سياسة الخصوصية الخاصة بك تتضمن جميع حقوق المستهلك الستة وآلية استئناف موثقة.
- مراجعة اتفاقيات المعالجين بحثًا عن الأحكام التعاقدية المطلوبة بموجب VCDPA.
- تنفيذ أو التحقق من معالجة إشارات الانسحاب الشاملة (التحكم العالمي في الخصوصية) عبر ممتلكاتك الرقمية.
- فكر في حل لإدارة الموافقة مثل Biscotti CMP لأتمتة جمع الموافقة، ومعالجة إشارات الانسحاب، وتوثيق الامتثال.
- جدولة إعادة تقييم العتبة سنويًا مع نمو عملك.
لقد انتهت فترة العلاج. التنفيذ مباشر. الشركات التي تتعامل مع الامتثال لقانون VCDPA كخانة اختيار لمرة واحدة بدلاً من انضباط تشغيلي مستمر تواجه أكبر المخاطر.
الأسئلة الشائعة
س: هل ينطبق قانون VCDPA على المنظمات غير الربحية؟ لا. المنظمات غير الربحية معفاة صراحة من متطلبات VCDPA [10].
س: هل يمكن لمستهلك في فرجينيا مقاضاة عملي مباشرة بموجب VCDPA؟ لا. لا يوجد حق خاص في التقاضي بموجب VCDPA. يمكن للمدعي العام لفرجينيا فقط اتخاذ إجراءات التنفيذ [8].
س: ما هو الموعد النهائي للرد على طلب حقوق المستهلك؟ يجب على الشركات الرد في غضون 45 يومًا من تلقي طلب يمكن التحقق منه. يُسمح بتمديد لمرة واحدة لمدة 45 يومًا إذا أبلغت الشركة المستهلك بالتأخير والسبب [9].
س: هل بيانات الموظفين مشمولة بقانون VCDPA؟ بيانات الموظفين المعالجة في سياق التوظيف معفاة بموجب VCDPA. ومع ذلك، يتم تفسير هذا الإعفاء بشكل ضيق ولا يغطي جميع استخدامات البيانات المتعلقة بالموارد البشرية [1].
س: ما الذي يعتبر "بيعًا" للبيانات الشخصية بموجب VCDPA؟ يعرّف VCDPA "البيع" بأنه تبادل البيانات الشخصية مقابل مقابل مالي. على عكس CCPA، لا يمتد إلى المقابل غير المالي ذي القيمة، وهو تمييز مهم لترتيبات تكنولوجيا الإعلان [5].
س: هل أحتاج إلى مسؤول حماية بيانات بموجب VCDPA؟ لا. لا يتطلب VCDPA تعيين مسؤول حماية بيانات، على عكس GDPR [7].
س: ما الذي تغير مع SB 338 في عام 2026؟ يحظر SB 338، الذي يسري اعتبارًا من 1 يوليو 2026، بيع بيانات الموقع الجغرافي الدقيقة، مما يضيف قيدًا فئويًا جديدًا يتجاوز إطار الانسحاب العام الذي كان يحكم هذه البيانات سابقًا [2][3].
س: كيف يعرّف VCDPA "الموقع الجغرافي الدقيق"؟ يعني الموقع الجغرافي الدقيق البيانات المستمدة من التكنولوجيا التي تحدد موقع المستهلك ضمن دائرة نصف قطرها 1,750 قدمًا أو أقل [10].
س: هل تقييمات حماية البيانات مطلوبة لجميع أنشطة المعالجة؟ لا. التقييمات مطلوبة فقط للمعالجة عالية المخاطر: الإعلانات المستهدفة، ومبيعات البيانات، ومعالجة البيانات الحساسة، والتنميط ذي الآثار القانونية/الهامة، والمعالجة التي تنطوي على مخاطر متزايدة للضرر [1][9].
س: ماذا يحدث إذا استأنف المستهلك طلبًا مرفوضًا؟ يجب على الشركة إكمال مراجعة الاستئناف في غضون 60 يومًا وإبلاغ المستهلك بالنتيجة. إذا تم رفض الاستئناف، يجب على الشركة تقديم معلومات حول كيفية اتصال المستهلك بالمدعي العام [8].
مدقق عتبة الامتثال التفاعلي لقانون VCDPA
المراجع
[1] Virginia Consumer Data Protection Act Guide - https://privacylawmap.com/blog/virginia-consumer-data-protection-act-guide
[2] Virginia Expands VCDPA With Ban On Sale of Precise Geolocation Data - https://www.jdsupra.com/legalnews/virginia-expands-vcdpa-with-ban-on-sale-7091146/
[3] VCDPA Amended - https://www.cblaw.com/vcdpa-amended
[4] Virginia CDPA - https://clearlaunch.dev/cs/regulations/virginia-cdpa
[5] Virginia Consumer Data Protection Act (VCDPA) - https://pro.bloomberglaw.com/insights/privacy/virginia-consumer-data-protection-act-vcdpa/
[6] VCDPA Amendment Process Complete: Text Finalized Ahead of Jan 1 Effective Date - https://iapp.org/news/a/vcdpa-amendment-process-complete-text-finalized-ahead-of-jan-1-effective-date
[7] Consumer Data Privacy Law Guide: Virginia - https://www.bakerdonelson.com/consumer-data-privacy-law-guide-virginia
[8] Virginia Consumer Data Protection Act Summary - https://www.oag.state.va.us/consumer-protection/files/tips-and-info/Virginia-Consumer-Data-Protection-Act-Summary-2-2-23.pdf
[9] VCDPA Overview - https://termly.io/resources/articles/vcdpa/
[10] Virginia Code Title 59.1, Chapter 53 - https://law.lis.virginia.gov/vacodefull/title59.1/chapter53/