
إجابة سريعة: يتطلب إتقان Google Tag Manager لسير عمل الموافقة المتوافقة تهيئة Google Consent Mode v2، وربط منصة إدارة موافقة معتمدة (CMP)، واستخدام مشغلات تهيئة الموافقة المدمجة في GTM لحظر العلامات حتى يمنح المستخدمون الإذن. عند الإعداد بشكل صحيح، يلبي هذا الإعداد متطلبات GDPR و CCPA وسياسة موافقة المستخدم في الاتحاد الأوروبي من Google في وقت واحد مع الحفاظ على بيانات قياس ذات مغزى.
النقاط الرئيسية
- يقدم Consent Mode v2 معلمتين جديدتين،
ad_user_dataوad_personalization، مما يمنح المعلنين تحكمًا أكثر دقة يتجاوز إشاراتad_storageوanalytics_storageالأصلية [1]. - يتم تشغيل مشغل تهيئة الموافقة في GTM قبل جميع المشغلات الأخرى، مما يضمن عدم تنفيذ أي علامات قبل تحديد حالة الموافقة [2].
- سترسل العلامات ذات الفحوصات المدمجة للموافقة إشارات مجهولة الهوية (ليست ملفات تعريف الارتباط) عند رفض الموافقة، مما يتيح نمذجة البيانات الإحصائية [3].
- قد يؤدي الفشل في تنفيذ الموافقة بشكل صحيح في GTM إلى تعريض المؤسسات لغرامات تنظيمية وفقدان ميزات تخصيص إعلانات Google [1].
- تتيح صفحة نظرة عامة على الموافقة في GTM التحرير الجماعي لإعدادات الموافقة عبر حاوية كاملة، مما يقلل من أخطاء التهيئة [2].
- يمكن لمنصة إدارة موافقة معتمدة مثل Biscotti CMP التكامل مباشرة مع GTM لأتمتة تسليم إشارات الموافقة.
- يعد اختبار سير عمل الموافقة في وضع معاينة GTM قبل النشر أمرًا لا غنى عنه لاكتشاف قواعد تشغيل العلامات التي تم تكوينها بشكل خاطئ.
- تواجه مواقع التجارة الإلكترونية مخاطر متزايدة لأن علامات الشراء وإعادة التسويق هي من بين أكثر أنواع العلامات حساسية للموافقة.
ما هو Google Tag Manager وكيف يعمل مع الموافقة
Google Tag Manager (GTM) هو نظام لإدارة العلامات يسمح لأصحاب المواقع بنشر وإدارة مقتطفات JavaScript (العلامات) دون تعديل رمز الموقع مباشرة. في سياق الموافقة، يعمل GTM كطبقة تنفيذ: يتلقى إشارات الموافقة من منصة إدارة الموافقة ويستخدم تلك الإشارات لتحديد العلامات المسموح بتشغيلها.
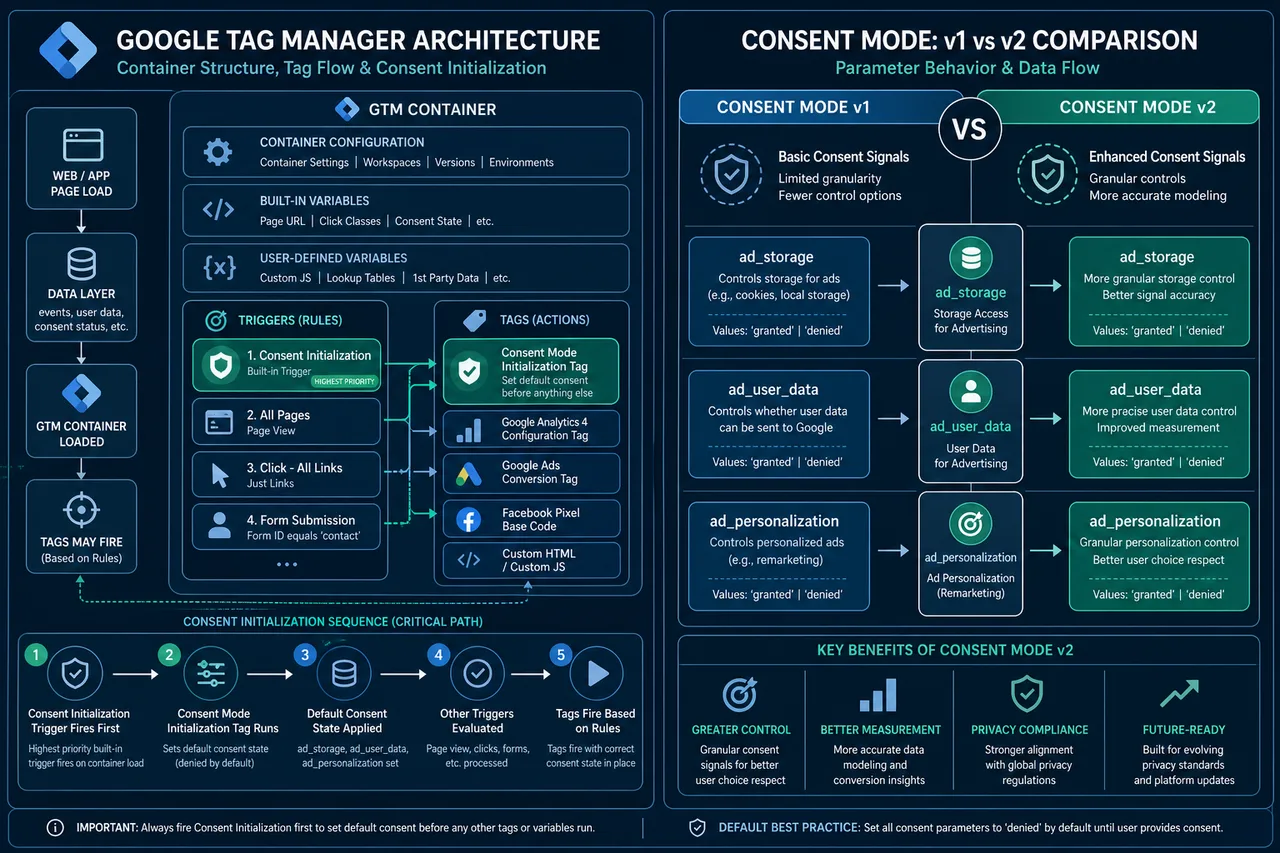
عندما يهبط المستخدم على صفحة، يحدث التسلسل التالي:
- يتم تحميل حاوية GTM.
- يتم تشغيل مشغل تهيئة الموافقة، مما يحدد حالة الموافقة الأولية قبل تنفيذ أي علامة أخرى [2].
- يظهر شعار CMP ويلتقط اختيار المستخدم.
- يتم دفع إشارات الموافقة إلى طبقة بيانات GTM.
- تتحقق العلامات ذات متطلبات الموافقة من الحالة الحالية وتُشغل أو تظل محظورة وفقًا لذلك.
تعني هذه البنية أن GTM نفسه لا يجمع الموافقة، بل يقرأها وينفذها. CMP هي المسؤولة عن التقاط وتخزين تفضيلات المستخدم.
ما هو الفرق بين Consent Mode v1 و v2
Consent Mode v2 هو توسع كبير للإطار الأصلي، وفهم التمييز ضروري لأي شخص يركز على إتقان Google Tag Manager لسير عمل الموافقة المتوافقة.
Consent Mode v1 غطى معلمتين:
ad_storage: يتحكم في ملفات تعريف الارتباط الإعلانية.analytics_storage: يتحكم في ملفات تعريف الارتباط التحليلية.
Consent Mode v2 يضيف معلمتين إضافيتين [1]:
ad_user_data: يتحكم فيما إذا كان يمكن إرسال بيانات المستخدم إلى Google لأغراض الإعلان.ad_personalization: يتحكم فيما إذا كان يمكن استخدام البيانات للإعلانات المخصصة.
النتيجة العملية هي أن المعلنين الذين طبقوا v1 فقط لم يعودوا متوافقين تمامًا مع سياسة موافقة المستخدم في الاتحاد الأوروبي من Google. اعتبارًا من مارس 2024، طلبت Google اعتماد v2 لحركة المرور في المنطقة الاقتصادية الأوروبية للحفاظ على الوصول إلى الميزات القائمة على الجمهور ونمذجة التحويل. يجب على المواقع التي لا تزال تعمل بتكوينات v1 أن تتعامل مع الترقية كمهمة تصحيح عاجلة، وليست تحسينًا اختياريًا.
كيفية إعداد Consent Mode في Google Tag Manager
يعد إعداد Consent Mode في GTM عملية منظمة. كل خطوة تبني على الخطوة السابقة، وعادة ما يؤدي تخطي أي خطوة إلى فشل صامت يصعب تشخيصه لاحقًا.
الخطوة 1: اختر وثبت CMP متوافقًا اختر CMP يدعم بشكل أصلي تكامل GTM و Consent Mode v2. يوفر Biscotti CMP تكاملًا أصليًا مع GTM يتعامل مع حقن إشارة الموافقة تلقائيًا.
الخطوة 2: تهيئة مشغل تهيئة الموافقة
في GTM، أنشئ علامة تحدد حالات الموافقة الافتراضية باستخدام gtag('consent', 'default', {...}). قم بتعيين مشغل تهيئة الموافقة لها لتشغيلها قبل كل شيء آخر [2].
الخطوة 3: تعيين إعدادات افتراضية متحفظة
اجعل جميع معلمات الموافقة افتراضيًا على 'denied' لمستخدمي المنطقة الاقتصادية الأوروبية. يضمن ذلك عدم جمع أي بيانات قبل أن يتخذ المستخدم خيارًا.
الخطوة 4: دفع تحديثات الموافقة عبر طبقة البيانات
عندما يقبل المستخدم أو يرفض، يجب أن يدفع CMP استدعاء gtag('consent', 'update', {...}). يقرأ GTM هذا ويعدل سلوك العلامة في الوقت الفعلي.
الخطوة 5: التحقق من فحوصات الموافقة المدمجة على علامات Google تتضمن علامات Google Ads و GA4 و Floodlight فحوصات موافقة مدمجة. تأكد من تمكينها في الإعدادات المتقدمة للعلامة داخل GTM [3].
الخطوة 6: استخدم صفحة نظرة عامة على الموافقة تعرض صفحة نظرة عامة على الموافقة في GTM كل علامة وتكوين موافقتها في عرض واحد، مما يجعل من السهل تحديد العلامات غير المهيأة وتطبيق التعديلات الجماعية [2].
كيفية جعل GTM متوافقًا مع GDPR و CCPA
يتطلب الامتثال لـ GDPR و CCPA من خلال GTM معالجة كل من التهيئة الفنية والمساءلة القانونية. تتعامل تهيئة GTM مع التنفيذ الفني؛ تتطلب الالتزامات القانونية سياسات تنظيمية لا يمكن لـ GTM وحده الوفاء بها.
بالنسبة لـ GDPR (مستخدمي المنطقة الاقتصادية الأوروبية):
- تنفيذ Consent Mode v2 مع إعدادات افتراضية
'denied'قبل منح الموافقة. - التأكد من أن CMP يسجل ويخزن الموافقة مع الطوابع الزمنية وأرقام الإصدارات.
- احترام سحب الموافقة عن طريق إعادة تشغيل حظر العلامات عندما يختار المستخدمون الانسحاب.
بالنسبة لـ CCPA (مستخدمي كاليفورنيا):
- توفير آلية "عدم بيع أو مشاركة معلوماتي الشخصية".
- ربط علامات GTM التي تشارك البيانات مع أطراف ثالثة بإشارة إلغاء الاشتراك في CCPA.
- لاحظ أن CCPA تعمل على نموذج إلغاء الاشتراك، على عكس متطلب الاشتراك في GDPR.
حددت ورقة بحثية نُشرت عام 2023 على arXiv حالات محددة حيث شاركت تطبيقات GTM بيانات شخصية دون موافقة كافية، مما يسلط الضوء على أن الحاويات التي تم تكوينها بشكل خاطئ، وليس GTM نفسه، هي عادة مصدر التعرض القانوني [4].
خطأ شائع: تطبيق منطق موافقة GDPR عالميًا بدلاً من استهدافه جغرافيًا. تقديم بوابة موافقة صارمة للمستخدمين الأمريكيين حيث لا يتطلب القانون ذلك يخلق احتكاكًا غير ضروري دون فائدة الامتثال.
أفضل منصة لإدارة الموافقة للتكامل مع GTM
منصة إدارة الموافقة المناسبة لتكامل GTM هي تلك التي تدعم Consent Mode v2، و IAB Transparency and Consent Framework (TCF) v2.0، وتقدم علامة GTM أصلية أو تكامل طبقة البيانات [3].
تم تصميم Biscotti CMP خصيصًا لعمليات النشر القائمة على GTM، حيث توفر حقن إشارة الموافقة التلقائي في طبقة البيانات وقوالب علامات GTM المعدة مسبقًا. هذا يلغي الحاجة إلى برمجة gtag اليدوية ويقلل من مخاطر سوء التكوين. بالنسبة للمؤسسات التي تدير حاويات GTM متعددة عبر نطاقات مختلفة، فإن CMP الذي يدعم خصائص متعددة وتسجيل الموافقة المركزي ذو قيمة خاصة.
عند تقييم أي CMP، تحقق من:
- الدعم الأصلي لجميع معلمات Consent Mode v2 الأربعة.
- شهادة TCF v2.0 للامتثال للمنطقة الاقتصادية الأوروبية.
- إمكانيات سجل التدقيق لإظهار سجلات الموافقة للمنظمين.
- الاستهداف الجغرافي لتقديم تجارب موافقة مختلفة حسب الولاية القضائية.
كيفية حظر العلامات حتى يوافق المستخدم في GTM
يمكن حظر العلامات في GTM من خلال آليتين متكاملتين: فحوصات الموافقة المدمجة وشروط المشغل.
تتوفر فحوصات الموافقة المدمجة على علامات Google الخاصة (GA4، تتبع تحويلات Google Ads، إلخ). عند التمكين، لن يتم تشغيل العلامة، أو سيتم تشغيلها في وضع مقيد بدون ملفات تعريف الارتباط، بناءً على حالة الموافقة الحالية [3].
ينطبق الحظر القائم على المشغل على علامات الطرف الثالث التي تفتقر إلى منطق الموافقة المدمج. النهج:
- أنشئ مشغل حدث مخصصًا يتم تشغيله فقط بعد حدث طبقة بيانات محدد يمنح الموافقة.
- أضف مشغل استثناء يتم تشغيله عند تحميل الصفحة لحظر العلامة افتراضيًا.
- استخدم تسلسل العلامات أو مجموعات المشغلات في GTM لفرض ترتيب التشغيل الصحيح.
بالنسبة للعلامات التي يجب ألا يتم تشغيلها أبدًا بدون موافقة صريحة (على سبيل المثال، وحدات بكسل إعادة التسويق أو أدوات تسجيل الجلسة)، يعد الحظر القائم على المشغل هو الطريقة الأكثر موثوقية لأنه لا يعتمد على تنفيذ الموافقة الداخلي لمورد العلامة.
ماذا يحدث إذا لم تقم بتطبيق الموافقة في Google Tag Manager
يؤدي تخطي تطبيق الموافقة في GTM إلى عواقب عبر ثلاث فئات: تنظيمية وتجارية وفنية.
تنظيمية: يمكن أن تصل غرامات GDPR إلى 4% من إجمالي الإيرادات السنوية العالمية أو 20 مليون يورو، أيهما أعلى. يتم تقييم عقوبات CCPA لكل انتهاك. وثقت الأبحاث عمليات نشر GTM في العالم الحقيقي التي نقلت بيانات شخصية دون موافقة، مما أدى إلى تعرض قانوني واضح [4].
تجارية: تتطلب Google إشارات موافقة لمستخدمي المنطقة الاقتصادية الأوروبية لتمكين تخصيص الإعلانات ونمذجة التحويل. بدون Consent Mode v2، يفقد المعلنون الوصول إلى ميزات استهداف الجمهور ويرون بيانات إسناد متدهورة [1].
فنية: بدون إعدادات افتراضية لوضع الموافقة، يتم تشغيل العلامات فورًا عند تحميل الصفحة لجميع المستخدمين، بما في ذلك أولئك في الولايات القضائية التي يحظر فيها ذلك. هذه ليست منطقة رمادية، إنها انتهاك لسياسة موافقة المستخدم في الاتحاد الأوروبي من Google [1].
"لن تخزن العلامات ذات فحوصات الموافقة المدمجة ملفات تعريف الارتباط عند رفض الموافقة، ولكنها قد ترسل إشارات مجهولة الهوية للسماح بنمذجة البيانات."، وثائق Google Tag Manager [3]
هل يمكنك استخدام Google Tag Manager بدون لافتة موافقة
يمكن نشر GTM من الناحية الفنية بدون لافتة موافقة، ولكن القيام بذلك مسموح به قانونًا فقط في ظروف محددة وضيقة.
لا يلزم وجود لافتة موافقة إذا:
- لا يخدم الموقع أي مستخدمين في المنطقة الاقتصادية الأوروبية أو المملكة المتحدة أو غيرها من الولايات القضائية التي تطبق قوانين الموافقة.
- لا تجمع جميع العلامات المنشورة أي بيانات شخصية ولا تحدد أي ملفات تعريف ارتباط غير أساسية.
- يستخدم الموقع فقط ملفات تعريف الارتباط الضرورية للغاية (على سبيل المثال، مصادقة الجلسة).
بالنسبة لجميع المواقع تقريبًا التي تشغل تحليلات أو إعلانات أو علامات تخصيص، فإن لافتة الموافقة مطلوبة قانونًا لحركة المرور في المنطقة الاقتصادية الأوروبية. تشغيل GTM بدونها أثناء تشغيل علامات GA4 أو Google Ads يشكل انتهاكًا لمتطلبات الأساس القانوني لـ GDPR.
حالة خاصة: يمكن لموقع معلوماتي بحت لا يحتوي على علامات تتبع ولا نصوص برمجية لجهات خارجية تشغيل GTM (على سبيل المثال، لإدارة البيانات المنظمة أو اختبار A/B عبر عرض من جانب الخادم) بدون لافتة موافقة، بشرط عدم معالجة أي بيانات شخصية.
كيفية اختبار سير عمل الموافقة في GTM قبل البدء المباشر
وضع معاينة GTM هو أداة الاختبار الأساسية. يسمح للمطورين بفحص العلامات التي تم تشغيلها، والمشغلات التي تم تنشيطها، وما تحتويه طبقة البيانات في كل لحظة، كل ذلك دون نشر التغييرات للمستخدمين المباشرين.
قائمة التحقق من الاختبار:
- تأكيد تشغيل علامة تهيئة الموافقة قبل جميع العلامات الأخرى في جدول زمني وضع المعاينة.
- محاكاة رفض الموافقة والتحقق من عدم تشغيل العلامات غير الأساسية.
- محاكاة منح الموافقة والتحقق من تشغيل العلامات المناسبة فورًا بعد حدث التحديث.
- التحقق من استمرار حالة الموافقة عبر التنقلات بين الصفحات (وليس فقط الصفحة المقصودة).
- استخدم أدوات مطور المتصفح للتأكد من عدم تعيين ملفات تعريف الارتباط قبل منح الموافقة.
- التحقق من وجود جميع معلمات Consent Mode v2 الأربعة في دفع طبقة البيانات.
بالنسبة للمواقع متعددة الولايات القضائية، اختبر باستخدام VPN أو أداة محاكاة جغرافية للتأكد من أن المستخدمين في المنطقة الاقتصادية الأوروبية يتلقون تدفق الاشتراك بينما يتلقى المستخدمون في مناطق أخرى التجربة المناسبة.
لماذا لا يعمل وضع الموافقة الخاص بي في Google Tag Manager
السبب الأكثر شيوعًا لفشل وضع الموافقة بصمت في GTM هو تعيين حالة الموافقة الافتراضية بعد تشغيل علامات أخرى بالفعل. يحدث هذا عندما لا يتم استخدام مشغل تهيئة الموافقة، أو عندما يتم تحميل نص CMP البرمجي بشكل غير متزامن بعد حاوية GTM.
خطوات التشخيص:
- افتح وضع معاينة GTM وتحقق من ترتيب تشغيل العلامات في جدول زمني الملخص.
- تأكد من تشغيل علامة الموافقة الافتراضية في الموضع 1، قبل أحداث DOM Ready أو Window Loaded.
- تحقق من طبقة البيانات بحثًا عن أحداث
gtag('consent', 'default', ...)وgtag('consent', 'update', ...). - تحقق من أن CMP يقوم بحقن إشارات الموافقة عبر طبقة البيانات، وليس عبر استدعاء
gtagمباشر يتجاوز GTM. - على علامات Google، تأكد من تحديد "تمكين نظرة عامة على الموافقة" في الإعدادات المتقدمة للعلامة [2].
حالة خاصة متكررة: يقوم المطورون بتهيئة وضع الموافقة بشكل صحيح لسطح المكتب ولكن ينسون وجود حاوية AMP أو ويب للجوال منفصلة بدون أي تهيئة للموافقة على الإطلاق.
هل تحتاج إلى محامٍ لإعداد سير عمل موافقة GTM
لا تتطلب التهيئة الفنية لـ GTM و Consent Mode محاميًا. ومع ذلك، فإن القرارات القانونية التي تستند إليها هذه التهيئة، والأساس القانوني الذي ينطبق، وما يشكل "مصلحة مشروعة"، وكيفية صياغة إشعارات الموافقة، تستفيد من المراجعة القانونية المؤهلة.
على وجه التحديد، استشر مستشارًا قانونيًا من أجل:
- صياغة سياسة الخصوصية وسياسة ملفات تعريف الارتباط المشار إليها في لافتة الموافقة.
- تحديد ما إذا كانت المصلحة المشروعة تنطبق على أي أنشطة معالجة.
- مراجعة اتفاقيات معالجة البيانات مع موردي العلامات.
- تقييم ما إذا كانت أنواع علامات معينة تتطلب موافقة صريحة بموجب القانون المعمول به.
تنفذ تهيئة GTM القرارات التي تتخذها فرق القانون والامتثال. لا ينبغي للمطورين اتخاذ هذه القرارات القانونية الجوهرية من جانب واحد.
موافقة Google Tag Manager لتتبع التجارة الإلكترونية
تواجه مواقع التجارة الإلكترونية أكثر سيناريوهات الموافقة تعقيدًا في GTM لأن تتبع الشراء، وإعادة التسويق، وعلامات مطابقة العملاء هي من بين الأكثر كثافة للبيانات وحساسية قانونيًا.
اعتبارات رئيسية للتجارة الإلكترونية:
- أحداث GA4 Enhanced Ecommerce (الشراء، إضافة إلى سلة التسوق، بدء الدفع) مرتبطة بموافقة
analytics_storage. إذا تم رفضها، فلن يتم تشغيل هذه الأحداث بمعرفات المستخدم المرفقة [3]. - تتطلب علامات تحويلات Google Ads موافقة
ad_storageوad_user_dataبموجب Consent Mode v2 [1]. - تتطلب تحميلات مطابقة العملاء إشارات موافقة صريحة قبل إرسال بيانات المستخدم إلى Google لمطابقة الجمهور [3].
- تعتمد علامات إعادة التسويق على موافقة
ad_personalization؛ بدونها، لا يمكن إضافة المستخدمين إلى قوائم إعادة التسويق.
بالنسبة لمشغلي التجارة الإلكترونية، فإن الحالة التجارية للتنفيذ الصحيح للموافقة مباشرة: بدونها، تتدهور نمذجة التحويل، وتتقلص جماهير إعادة التسويق، وتصبح بيانات الإسناد غير موثوقة. يعوض آلية إشارة الموافقة المجهولة جزئيًا عن الموافقة المرفوضة من خلال تمكين النمذجة الإحصائية، لكنها ليست بديلاً عن الموافقة الفعلية [3].
كم مرة يجب عليك تحديث إعداد موافقة GTM الخاص بك
تتطلب تكوينات موافقة GTM المراجعة كلما حدث أي مما يلي:
- تصدر Google إصدارًا جديدًا من Consent Mode أو تضيف معلمات جديدة.
- يدخل تنظيم خصوصية جديد حيز التنفيذ في ولاية قضائية يعمل فيها الموقع.
- تتم إضافة علامات جديدة إلى حاوية GTM تعالج البيانات الشخصية.
- يصدر مورد CMP تحديثًا رئيسيًا لتكامله مع GTM.
- تصدر سلطة حماية البيانات إرشادات جديدة تؤثر على التتبع القائم على العلامات.
كخط أساس، يعد التدقيق ربع السنوي لصفحة نظرة عامة على الموافقة في GTM هو الحد الأدنى المعقول للمواقع التي تحتوي على مكدسات إعلانية وتحليلية نشطة. يجب على مواقع التجارة الإلكترونية ذات حركة المرور العالية أو تلك التي تعمل عبر ولايات قضائية متعددة المراجعة بشكل متكرر.
ما هي العقوبة على تنفيذ GTM غير المتوافق
يتم تقييم العقوبات على تطبيقات GTM غير المتوافقة بموجب لائحة الخصوصية المعمول بها، وليس ضد GTM على وجه التحديد. المنصة هي أداة؛ تقع المسؤولية على عاتق مراقب البيانات (مشغل الموقع).
GDPR: ما يصل إلى 20 مليون يورو أو 4% من إجمالي الإيرادات السنوية العالمية، أيهما أعلى، للانتهاكات الخطيرة. أصدرت السلطات الإشرافية غرامات تتعلق تحديدًا بتطبيقات ملفات تعريف الارتباط والتتبع غير القانونية.
CCPA/CPRA: عقوبات مدنية تصل إلى 7500 دولار لكل انتهاك متعمد. تتمتع وكالة حماية الخصوصية في كاليفورنيا بسلطة التدقيق والإنفاذ.
إنفاذ Google الخاص: يؤدي عدم الامتثال لسياسة موافقة المستخدم في الاتحاد الأوروبي من Google إلى فقدان ميزات تخصيص الإعلانات والقياس، وهي عقوبة تجارية كبيرة مستقلة عن الإجراءات التنظيمية [1].
وجدت دراسة arXiv حول مخاطر خصوصية GTM أمثلة ملموسة لنقل البيانات الشخصية دون موافقة، مما يؤكد أن هذه ليست مخاطر نظرية [4].
الأسئلة الشائعة
س: ما هو مشغل تهيئة الموافقة في GTM؟ ج: هو مشغل GTM خاص يتم تشغيله قبل جميع المشغلات الأخرى في الحاوية، مما يضمن تعيين إعدادات الموافقة الافتراضية قبل أن تتمكن أي علامة من التنفيذ. إنه ضروري لأي علامة تقرأ أو تكتب حالة الموافقة [2].
س: هل يحل Consent Mode v2 محل v1 بالكامل؟
ج: نعم. Consent Mode v2 هو المعيار الحالي ويضيف معلمتي ad_user_data و ad_personalization إلى المعلمتين الأصليتين. يجب على المواقع التي لا تزال تستخدم v1 الترقية للحفاظ على الوصول إلى ميزات إعلانات Google [1].
س: هل يمكن لـ GTM فرض الموافقة على العلامات غير التابعة لـ Google؟ ج: يمكن لـ GTM حظر العلامات غير التابعة لـ Google باستخدام شروط المشغل ومشغلات الاستثناء، ولكن تلك العلامات لا تحتوي على فحوصات موافقة مدمجة. يجب تهيئة منطق الحظر يدويًا في GTM.
س: ما الفرق بين ad_storage و ad_user_data؟
ج: يتحكم ad_storage فيما إذا كانت ملفات تعريف الارتباط الإعلانية يتم تعيينها على جهاز المستخدم. يتحكم ad_user_data فيما إذا كان يمكن إرسال بيانات المستخدم (مثل عناوين البريد الإلكتروني المشفرة) إلى خوادم Google لأغراض الإعلان [1].
س: هل وضع معاينة GTM كافٍ لاختبار الموافقة؟ ج: وضع المعاينة هو الأداة الأساسية ولكن يجب استكماله بأدوات مطور المتصفح للتأكد من عدم تعيين ملفات تعريف الارتباط قبل الموافقة وعدم حمل طلبات الشبكة لمعرفات شخصية.
س: هل يعني رفض الموافقة أن Google لا تتلقى أي بيانات على الإطلاق؟ ج: لا. عند رفض الموافقة، قد لا تزال علامات Google ذات فحوصات الموافقة المدمجة ترسل إشارات مجهولة الهوية وبدون ملفات تعريف ارتباط إلى خوادم Google. تتيح هذه الإشارات النمذجة الإحصائية ولكنها لا تتضمن معرفات شخصية [3].
س: ما هو IAB TCF ولماذا هو مهم لـ GTM؟ ج: IAB Transparency and Consent Framework (TCF) v2.0 هو معيار صناعي لتوصيل إشارات الموافقة بين CMPs وموردي تقنيات الإعلان. يتكامل GTM مع TCF v2.0، مما يضمن تمرير قرارات الموافقة بشكل صحيح إلى خدمات Google [3].
س: هل أحتاج إلى حاويات GTM منفصلة لبلدان مختلفة؟ ج: ليس بالضرورة. يمكن لحاوية واحدة تقديم تجارب موافقة مختلفة باستخدام متغيرات الاستهداف الجغرافي ومنطق العلامات الشرطي. الحاويات المنفصلة مفيدة عندما تدير فرق مختلفة خصائص إقليمية مختلفة.
س: ماذا أفعل إذا كان مورد العلامة لا يدعم وضع الموافقة؟ ج: استخدم شروط مشغل GTM لحظر العلامة بالكامل حتى يتم تشغيل حدث الموافقة المناسب. لا تعتمد على علامة المورد لتنظيم نفسها.
س: كيف يتكامل Biscotti CMP مع GTM؟
ج: يوفر Biscotti CMP تكاملًا أصليًا مع GTM يدفع إشارات Consent Mode v2 تلقائيًا إلى طبقة البيانات، مما يلغي الحاجة إلى برمجة gtag اليدوية ويقلل من أخطاء التهيئة.
الخلاصة
إن إتقان Google Tag Manager لسير عمل الموافقة المتوافقة ليس مهمة تهيئة لمرة واحدة، بل هو انضباط تشغيلي مستمر. الأساس الفني واضح: نشر Consent Mode v2 بإعدادات افتراضية متحفظة، واستخدام مشغل تهيئة الموافقة لفرض ترتيب التشغيل، وربط CMP قادر مثل Biscotti CMP، ومراجعة صفحة نظرة عامة على الموافقة بانتظام.
الخطوات التالية القابلة للتنفيذ:
- قم بتدقيق حاوية GTM الحالية الخاصة بك باستخدام صفحة نظرة عامة على الموافقة لتحديد أي علامات تفتقر إلى تهيئة الموافقة.
- تحقق من أنك تستخدم Consent Mode v2 (وليس v1) عن طريق التحقق من معلمتي
ad_user_dataوad_personalizationفي طبقة البيانات الخاصة بك. - تأكد من أن مشغل تهيئة الموافقة هو الحدث الأول في جدول زمني تشغيل وضع معاينة GTM.
- راجع جميع العلامات غير التابعة لـ Google بحثًا عن حظر يدوي قائم على المشغل حيث لا تتوفر فحوصات موافقة مدمجة.
- حدد موعدًا لمراجعة تهيئة الموافقة ربع السنوية بما يتماشى مع أي إضافات علامات جديدة أو تغييرات تنظيمية.
- استشر مستشارًا قانونيًا للتحقق من أن لغة إشعار الموافقة الخاصة بك وتحديدات الأساس القانوني محدثة.
ستواجه المنظمات التي تتعامل مع تهيئة الموافقة كخانة اختيار للامتثال ثغرات. أما تلك التي تبنيها في عملية حوكمة GTM القياسية الخاصة بها، فستحافظ على مكانتها التنظيمية وجودة البيانات مع استمرار تطور مشهد الخصوصية.
المراجع
[1] support.google - https://support.google.com/tagmanager/answer/13695607?hl=en&utm_source=openai [2] support.google - https://support.google.com/tagmanager/answer/10718549?hl=en&utm_source=openai [3] support.google - https://support.google.com/tagmanager/answer/12329599?hl=en&utm_source=openai [4] arxiv - https://arxiv.org/abs/2312.08806?utm_source=openai [5] Watch - https://www.youtube.com/watch?v=A0NSEddMHl0&utm_source=openai