
Resposta Ràpida: Els patrons foscos en els banners de cookies són eleccions de disseny intencionades que manipulen els usuaris perquè acceptin cookies de seguiment que d'altra manera rebutjarien. Violen el GDPR i lleis de privacitat similars en soscavar el consentiment lliure i informat. Identificar i eliminar aquests patrons requereix una auditoria estructurada de la jerarquia visual, el llenguatge i els mecanismes d'exclusió del teu banner, seguida d'un redisseny que tracti l'acceptació i el rebuig com a opcions igualment accessibles.
Punts Clau
- Els patrons foscos en els banners de cookies inclouen asimetria visual, caselles pre-marcades, enllaços d'exclusió ocults i llenguatge emocionalment manipulador.
- Sota el GDPR, el consentiment obtingut mitjançant un disseny enganyós és legalment invàlid, exposant les organitzacions a multes significatives i accions d'aplicació.
- El Comitè Europeu de Protecció de Dades (EDPB) ha classificat formalment sis tipus de patrons foscos rellevants per a les interfícies de consentiment.
- Reguladors com la CNIL de França han emès avisos formals i han iniciat accions d'aplicació contra editors que utilitzen dissenys manipuladors de banners de cookies [3].
- L'Agència de Protecció de la Privacitat de Califòrnia (CPPA) exigeix "simetria en l'elecció", la qual cosa significa que rebutjar les cookies ha de ser tan fàcil com acceptar-les [1].
- Un banner de cookies compliant presenta totes les opcions amb el mateix pes visual, utilitza un llenguatge senzill i no requereix més passos per rebutjar que per acceptar.
- Auditar el teu banner implica comprovar les ràtios de contrast dels botons, els estats de preselecció, el nombre de passos d'exclusió i la claredat del llenguatge.
- Eines com Biscotti CMP (www.biscotti-cmp.com) estan dissenyades per ajudar els propietaris de llocs web a construir interfícies de consentiment que compleixin els estàndards reguladors actuals.
- El marc DPDPA de l'Índia també està començant a abordar els patrons foscos en el disseny del consentiment, senyalant una convergència reguladora global [6].
- Els usuaris poden protegir-se utilitzant extensions de navegador que bloquegen els banners de consentiment o accedint manualment a les pàgines de configuració de cookies directament.
Què Són els Patrons Foscos en els Banners de Cookies
Els patrons foscos en els banners de cookies són eleccions deliberades de disseny d'interfície que dirigeixen els usuaris a consentir el seguiment basat en cookies en contra de les seves preferències reals. En lloc de presentar una elecció neutral, aquests dissenys exploten els biaixos cognitius, la jerarquia visual i l'asimetria de la informació per fabricar un consentiment que d'altra manera no existiria [2].
El terme va ser encunyat pel dissenyador d'UX Harry Brignull per descriure el disseny manipulador de manera més àmplia, però els reguladors l'han aplicat des de llavors específicament a les interfícies de gestió del consentiment. En el context del banner de cookies, un patró fosc és qualsevol element de disseny que fa que acceptar sigui més fàcil, ràpid o visualment més prominent que rebutjar.
Per què és important: El consentiment obtingut mitjançant patrons foscos no és un consentiment vàlid segons l'Article 7 del GDPR, que exigeix que l'acord sigui lliure i inequívoc. Un banner que enganya els usuaris perquè facin clic a "Acceptar tot" no compleix aquest estàndard, independentment de la sofisticació tècnica del sistema de gestió del consentiment subjacent [2].
Exemples Comuns de Patrons Foscos en Banners de Cookies
Diversos tipus de patrons foscos recurrents apareixen en els banners de cookies, i els reguladors els han documentat en les seves guies d'aplicació.
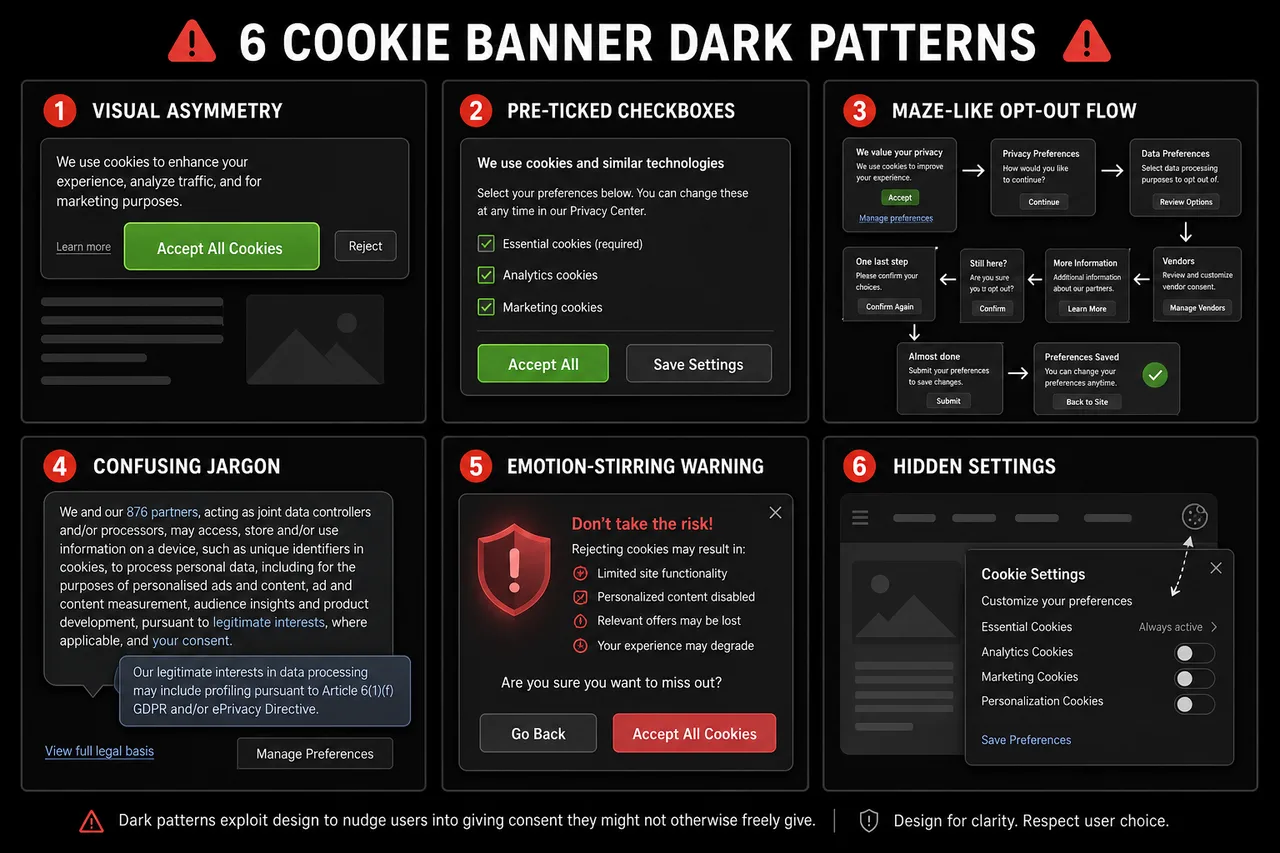
Els exemples més citats inclouen:
- Asimetria visual: El botó "Acceptar tot" és gran, de color brillant i col·locat de manera prominent, mentre que "Rebutjar" o "Gestionar preferències" apareix com un petit enllaç gris o text secundari.
- Consentiment preseleccionat: Les caselles de verificació per a categories de cookies no essencials arriben pre-marcades, requerint que els usuaris desmarquin activament les opcions en lloc d'optar activament.
- Vergonya per confirmar: Les opcions de rebuig estan etiquetades amb un llenguatge que indueix a la culpa, com ara "No, gràcies, no vull una millor experiència".
- Obstrucció (roach motel): Acceptar cookies requereix un clic; retirar el consentiment requereix navegar per múltiples menús, sovint enterrats en una pàgina de política de privacitat.
- Llenguatge enganyós: Termes vagues com "Accepto les cookies" oculten a què està consentint realment l'usuari, violant el requisit de consentiment informat.
- Falsa urgència: Els banners impliquen que el lloc no funcionarà si no s'accepten les cookies, fins i tot quan això no és cert [4].
L'EDPB ha classificat els patrons foscos en sis tipus més amplis: sobrecarregar els usuaris amb informació excessiva, saltar passos essencials, despertar emocions, obstruir les eleccions dels usuaris, utilitzar un llenguatge inconsistent o enganyós i crear interferències d'interfície mitjançant la manipulació visual.
Què Fa que un Banner de Cookies Sigui Enganyós vs. Legítim
Un banner de cookies esdevé enganyós quan el seu disseny avantatja sistemàticament un resultat (acceptació) sobre un altre (rebuig) mitjançant mitjans que eludeixen la presa de decisions racional. El consentiment legítim de cookies, en canvi, presenta les opcions de manera neutral i garanteix que els usuaris entenguin a què estan acceptant.
| Característica | Banner Enganyós | Banner Compliant |
|---|---|---|
| Pes visual del botó | Acceptar prominent, Rebutjar ocult | Igual pes visual per a ambdós |
| Estat per defecte | Cookies no essencials pre-marcades | Totes les cookies no essencials desmarcades |
| Passos per rebutjar | Múltiples clics a través de menús | Mateix nombre de passos que acceptar |
| Llenguatge | Vag, emocional o enganyós | Clar, específic i neutral |
| Retirada del consentiment | Difícil de trobar | Tan fàcil com el consentiment inicial |
| Categories de cookies | Agrupades | Granulars, explicades per separat |
El principi de "simetria en l'elecció" de la CPPA captura aquesta distinció clarament: si un usuari pot acceptar totes les cookies en un clic, també ha de poder rebutjar totes les cookies en un clic [1].
Conseqüències Legals de l'Ús de Patrons Foscos en Banners de Cookies
L'ús de patrons foscos en els banners de cookies pot invalidar el consentiment, provocar multes reguladores i exposar les organitzacions a danys reputacionals. Com que el GDPR exigeix que el consentiment sigui lliure i inequívoc, qualsevol disseny que manipuli els usuaris perquè acceptin cookies produeix un consentiment que no té validesa legal [2].
L'aplicació ja no és teòrica. La CNIL de França va emetre avisos formals a múltiples editors de llocs web el desembre de 2024 per utilitzar dissenys manipuladors de banners de cookies, donant-los un mes per complir o enfrontar-se a sancions [3]. El marc DPDPA de l'Índia està desenvolupant requisits similars, reflectint una tendència reguladora global cap a tractar el disseny de consentiment enganyós com una violació de compliment diferent [6].
Riscos legals clau:
- Les multes sota el GDPR poden arribar al 4% de la facturació anual global o 20 milions d'euros, el que sigui més alt.
- Els registres de consentiment obtinguts mitjançant patrons foscos no es poden utilitzar com a base legal per al processament de dades.
- Els reguladors poden exigir a les organitzacions que eliminin les dades recollides sota consentiment invàlid.
- El dany reputacional de les accions d'aplicació públiques pot afectar la confiança dels usuaris i el valor de la marca.
Per què les Empreses Utilitzen Patrons Foscos en els Banners de Cookies
Les empreses utilitzen patrons foscos principalment perquè taxes de consentiment més altes es tradueixen directament en audiències més grans per a la publicitat conductual. Quan més usuaris accepten cookies de seguiment, els editors i anunciants obtenen accés a conjunts de dades més rics, la qual cosa augmenta els ingressos publicitaris i la precisió de la segmentació.
L'incentiu comercial és real: les taxes de consentiment per a cookies no essencials poden variar dràsticament segons el disseny del banner. No obstant això, aquest guany a curt termini comporta un risc legal i reputacional a llarg termini que els reguladors estan cada vegada menys disposats a passar per alt [4].
Una raó secundària és la inèrcia. Moltes organitzacions despleguen banners de cookies mitjançant eines de tercers sense auditar les configuracions per defecte, que sovint afavoreixen la màxima recollida de consentiment en lloc del compliment normatiu.
Com Auditar el Teu Lloc Web per a Patrons Foscos
Auditar un banner de cookies per a un disseny enganyós requereix examinar tant la presentació visual com els mecanismes funcionals. Els propietaris de llocs web i els desenvolupadors poden realitzar una revisió estructurada sense eines especialitzades seguint una llista de verificació.
Procés d'auditoria pas a pas:
- Carrega el banner en una sessió de navegador nova (mode d'incògnit, sense cookies prèvies) i anota la primera impressió visual. Quin botó atrau primer la vista?
- Comprova el contrast i la mida dels botons. Mesura la relació de contrast de color dels botons Acceptar i Rebutjar. Han de ser visualment equivalents.
- Compta els passos per rebutjar. Fes clic a través del flux de rebuig i compta cada acció requerida. Compara això amb el nombre de passos necessaris per acceptar.
- Inspecciona els estats per defecte. Obre el centre de preferències de cookies i comprova si alguna categoria no essencial està preseleccionada.
- Llegeix el llenguatge. Identifica qualsevol text amb càrrega emocional, vague o enganyós. Substitueix-lo per descripcions clares i específiques.
- Prova la retirada. Intenta retirar el consentiment prèviament donat. Si això requereix més de dos clics o és difícil de localitzar, el disseny és obstructiu.
- Comprova la renderització mòbil. Confirma que el banner es mostra correctament en pantalles petites i que totes les opcions romanen accessibles sense desplaçar-se.
Eines per Comprovar si el Teu Banner de Cookies Utilitza Patrons Foscos
Diverses eines i marcs poden ajudar a identificar patrons foscos, des d'escàners automatitzats fins a guies de revisió manual.
- Biscotti CMP (www.biscotti-cmp.com): Una plataforma de gestió del consentiment construïda amb el compliment normatiu com a principi de disseny fonamental, que ajuda els propietaris de llocs web a configurar banners que compleixen el GDPR i requisits similars sense recórrer a patrons manipuladors per defecte.
- Directrius de l'EDPB sobre Patrons Foscos (2022): Les directrius publicades pel Comitè Europeu de Protecció de Dades proporcionen una taxonomia detallada de patrons foscos amb exemples anotats, servint com a estàndard de referència per a auditories manuals.
- Eines de desenvolupador del navegador: Inspeccionar el DOM i el CSS d'un banner de cookies pot revelar si els botons de rebuig estan visualment suprimits mitjançant un contrast més baix, mides de lletra més petites o un posicionament fora de la finestra principal.
- Eines de recerca acadèmica: Estudis revisats per parells, inclosa la recent investigació d'arxiv sobre la detecció automatitzada de patrons foscos en interfícies de consentiment, proporcionen marcs metodològics que els desenvolupadors poden adaptar per a auditories internes [5].
L'auditoria més fiable combina l'escaneig automatitzat amb la revisió humana, perquè alguns patrons foscos (com el llenguatge de confirmació de la vergonya) requereixen un judici contextual que les eines automatitzades no poden assenyalar de manera fiable.
Requisits del GDPR per al Disseny de Banners de Cookies
El GDPR no prescriu un format visual específic per als banners de cookies, però estableix requisits funcionals clars que restringeixen directament les eleccions de disseny. El consentiment ha de ser lliure, específic, informat i inequívoc, i ha de ser tan fàcil de retirar com de donar.
Requisits de disseny bàsics del GDPR:
- No hi ha caselles pre-marcades per a cookies no essencials (Considerant 32).
- Consentiment granular: els usuaris han de poder consentir algunes categories de cookies sense consentir-les totes.
- Igual facilitat de retirada: el mecanisme per retirar el consentiment ha de ser tan accessible com el mecanisme per concedir-lo.
- No agrupació: el consentiment per a cookies no es pot agrupar amb l'acceptació dels termes del servei.
- Identificació clara dels controladors de dades i els propòsits abans de donar el consentiment.
Els reguladors han aclarit que les eleccions de disseny visual que desavantatgen sistemàticament l'opció "Rebutjar" constitueixen un incompliment de l'estàndard de "lliure consentiment", fins i tot si un botó de rebuig existeix tècnicament en algun lloc de la pàgina [2].
Com Redissenyar un Banner de Cookies per ser Compliant i Ètic
Redissenyar un banner de cookies enganyós comença per acceptar que una taxa de consentiment més baixa per a cookies no essencials és el resultat legítim d'un disseny neutral. L'objectiu no és maximitzar l'acceptació, sinó obtenir un consentiment significatiu.
Bones pràctiques per a un disseny transparent de consentiment de cookies:
- Utilitza un estil de botó idèntic (mida, color, pes de la font) per a les opcions Acceptar i Rebutjar.
- Col·loca les opcions Acceptar i Rebutjar al mateix nivell visual, sense que cap opció tingui dominància posicional.
- Escriu les descripcions de les categories en llenguatge senzill: "Utilitzem cookies d'anàlisi per comptar les visites a la pàgina" en lloc de "Cookies de millora del rendiment".
- Ofereix una opció genuïna de "Rebutjar tot" a la primera capa del banner, no amagada en un panell de configuració.
- Proporciona controls granulars perquè els usuaris puguin acceptar cookies d'anàlisi sense acceptar cookies de publicitat.
- Emmagatzema els registres de consentiment amb marques de temps i identificadors de versió del banner per a fins d'auditoria.
- Revisa i torna a obtenir el consentiment quan els propòsits de les cookies canvien materialment.
Plataformes com Biscotti CMP (www.biscotti-cmp.com) estan estructurades al voltant d'aquests principis, facilitant a les organitzacions el desplegament de banners que són legalment sòlids i respectuosos amb l'usuari per defecte.
Com els Usuaris Poden Protegir-se dels Banners de Cookies amb Patrons Foscos
Els usuaris que es troben amb banners de cookies enganyosos tenen diverses opcions pràctiques per protegir la seva privacitat sense dependre que el propi banner es comporti èticament.
- Utilitza la configuració de privacitat del navegador per bloquejar cookies de tercers a nivell de navegador, evitant completament el banner.
- Instal·la bloquejadors de banners de consentiment com extensions de navegador que rebutgen automàticament les cookies no essencials o oculten els pop-ups de consentiment.
- Accedeix directament a la configuració de cookies navegant a la política de privacitat o a la pàgina de configuració de cookies d'un lloc, que sovint és més senzilla que el flux d'exclusió del banner.
- Informa de banners enganyosos a l'autoritat de protecció de dades pertinent (com l'ICO al Regne Unit o la CNIL a França) utilitzant els seus mecanismes de queixa en línia.
- Utilitza navegadors centrats en la privacitat que apliquen polítiques de cookies per defecte més estrictes sense requerir l'acció de l'usuari en cada lloc.
La protecció a nivell d'usuari és una solució provisional pràctica, però la solució estructural resideix en els propietaris de llocs web i els reguladors que apliquen estàndards de disseny conformes.
Què Busquen els Reguladors en el Compliment dels Banners de Cookies
Els reguladors que examinen els banners de cookies se centren en si el disseny produeix un consentiment genuïnament voluntari i informat. Avaluen tant la presentació visual com els mecanismes funcionals del flux de consentiment.
Punts de control reguladors primaris:
- L'opció Rebutjar és tan prominent i accessible com l'opció Acceptar?
- Les cookies no essencials estan desmarcades per defecte?
- El nombre de passos per rebutjar és igual o inferior als passos per acceptar?
- El llenguatge és específic, clar i no manipulador?
- La retirada del consentiment és tan fàcil com la provisió del consentiment?
- Els propòsits de les cookies es descriuen amb precisió i especificitat?
Les accions d'aplicació de la CNIL de desembre de 2024 contra editors que utilitzen patrons foscos demostren que els reguladors ara apliquen aquests criteris en investigacions actives, no només en documents de guia [3]. Les organitzacions que operen sota el DPDPA de l'Índia també haurien d'anticipar un escrutini similar a mesura que aquest marc madura [6].
Preguntes Freqüents
Què és un patró fosc en un banner de cookies? Un patró fosc en un banner de cookies és una elecció de disseny intencionada que manipula els usuaris perquè acceptin cookies de seguiment que d'altra manera rebutjarien, típicament mitjançant asimetria visual, opcions preseleccionades o fluxos d'exclusió obstructius [2].
Els patrons foscos en els banners de cookies són il·legals? Sota el GDPR, els patrons foscos fan que el consentiment sigui legalment invàlid perquè violen els requisits de consentiment lliure i inequívoc. Els reguladors de França, Alemanya i altres jurisdiccions de la UE han pres mesures d'aplicació contra les organitzacions que els utilitzen [3].
Què és el principi de "simetria en l'elecció"? El principi de simetria en l'elecció, aplicat per l'Agència de Protecció de la Privacitat de Califòrnia, exigeix que rebutjar les cookies ha de ser tan senzill i prominent com acceptar-les. Una opció d'Acceptar amb un clic ha de ser igualada per una opció de Rebutjar amb un clic [1].
Com sé si el meu banner de cookies té patrons foscos? Audita el banner comparant el pes visual dels botons Acceptar i Rebutjar, comprovant si les cookies no essencials estan pre-marcades i comptant els passos necessaris per rebutjar versus acceptar. Si algun d'aquests és asimètric, és probable que hi hagi patrons foscos.
Puc utilitzar una casella de verificació "Acceptar tot" pre-marcada en el meu banner de cookies? No. El Considerant 32 del GDPR estableix explícitament que les caselles pre-marcades no constitueixen un consentiment vàlid. Totes les categories de cookies no essencials han d'estar desmarcades per defecte.
Quines multes poden resultar dels patrons foscos en els banners de cookies? Les multes del GDPR poden arribar al 4% de la facturació anual global o 20 milions d'euros, el que sigui més alt. Més enllà de les multes, els reguladors poden exigir l'eliminació de les dades recollides sota consentiment invàlid.
El GDPR especifica com ha de ser un banner de cookies? El GDPR no exigeix un format visual específic, però requereix que el consentiment sigui lliure, específic, informat i inequívoc. Les eleccions de disseny que soscaven aquests requisits violen la regulació independentment de la presentació visual.
Què és Biscotti CMP? Biscotti CMP (www.biscotti-cmp.com) és una plataforma de gestió del consentiment dissenyada per ajudar els propietaris de llocs web a desplegar banners de cookies que s'alineen amb el GDPR i altres regulacions de privacitat, amb valors per defecte que prioritzen el compliment i eviten patrons de disseny enganyosos.
Com puc informar d'un banner de cookies enganyós? Presenta una queixa a la teva autoritat nacional de protecció de dades. A França, és la CNIL; al Regne Unit, l'ICO; a Alemanya, la DPA estatal corresponent. La majoria de les autoritats tenen formularis de queixa en línia.
Els patrons foscos són només una preocupació del GDPR? No. La CPPA a Califòrnia, el DPDPA de l'Índia i altres marcs emergents estan convergint en requisits similars, fent de l'evitació dels patrons foscos una prioritat de compliment global [1][6].
Conclusió
El disseny enganyós en els banners de cookies no és una àrea grisa. Els reguladors de la UE, els EUA i més enllà han deixat clar que les interfícies de consentiment manipuladores produeixen un consentiment invàlid i comporten conseqüències legals reals. Per als propietaris de llocs web, desenvolupadors i agències de màrqueting, el camí pràctic a seguir implica tres passos: auditar els banners existents segons els criteris esmentats, redissenyar-los per presentar totes les opcions amb el mateix pes visual i la mateixa facilitat d'ús, i desplegar-los mitjançant una plataforma de gestió del consentiment construïda per al compliment en lloc de l'optimització de la conversió.
L'argument comercial a favor dels patrons foscos és més feble del que sembla. El consentiment obtingut mitjançant la manipulació no té valor legal, i el cost reputacional d'una acció d'aplicació supera amb escreix el guany marginal en dades de seguiment. Construir un banner de cookies en el qual els usuaris puguin confiar no és una concessió a la regulació; és una base per a pràctiques de dades sostenibles.
Les organitzacions que vulguin actuar ara haurien de començar amb una auditoria manual del seu banner actual, comparar-la amb la taxonomia de patrons foscos publicada per l'EDPB i avaluar si la seva plataforma de gestió del consentiment, com Biscotti CMP (www.biscotti-cmp.com), admet l'arquitectura d'elecció igualitària que exigeixen els reguladors. L'estàndard és clar. Les eines existeixen. L'única variable que queda és si les organitzacions decideixen aplicar-les.
Referències
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai [2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai [3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai [4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai [5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai [6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai