
Respuesta rápida: Los sitios web que operen en 2026 se enfrentan a un panorama de cumplimiento fundamentalmente rediseñado. Al menos 20 estados de EE. UU. tienen ahora leyes de privacidad activas o recientemente aplicadas, el marco regulatorio de la UE sigue expandiéndose y los reguladores de Asia-Pacífico y América Latina han introducido nuevas obligaciones. Adaptar su sitio web para 2026 significa integrar la privacidad en su arquitectura técnica, interfaces de consentimiento y flujos de trabajo de manejo de datos, no solo actualizar un documento de política.
Puntos clave
- El cumplimiento de la privacidad en 2026 ha pasado de ser un ejercicio de documentación a un requisito de ingeniería y diseño de productos.
- Hay leyes de privacidad nuevas o modificadas activas en más de 20 estados de EE. UU., con Indiana, Kentucky y Rhode Island entrando en vigor en 2026 [8].
- GDPR sigue siendo el referente global, pero la aplicación ahora examina el diseño de la interfaz de consentimiento, no solo los acuerdos de procesamiento de datos.
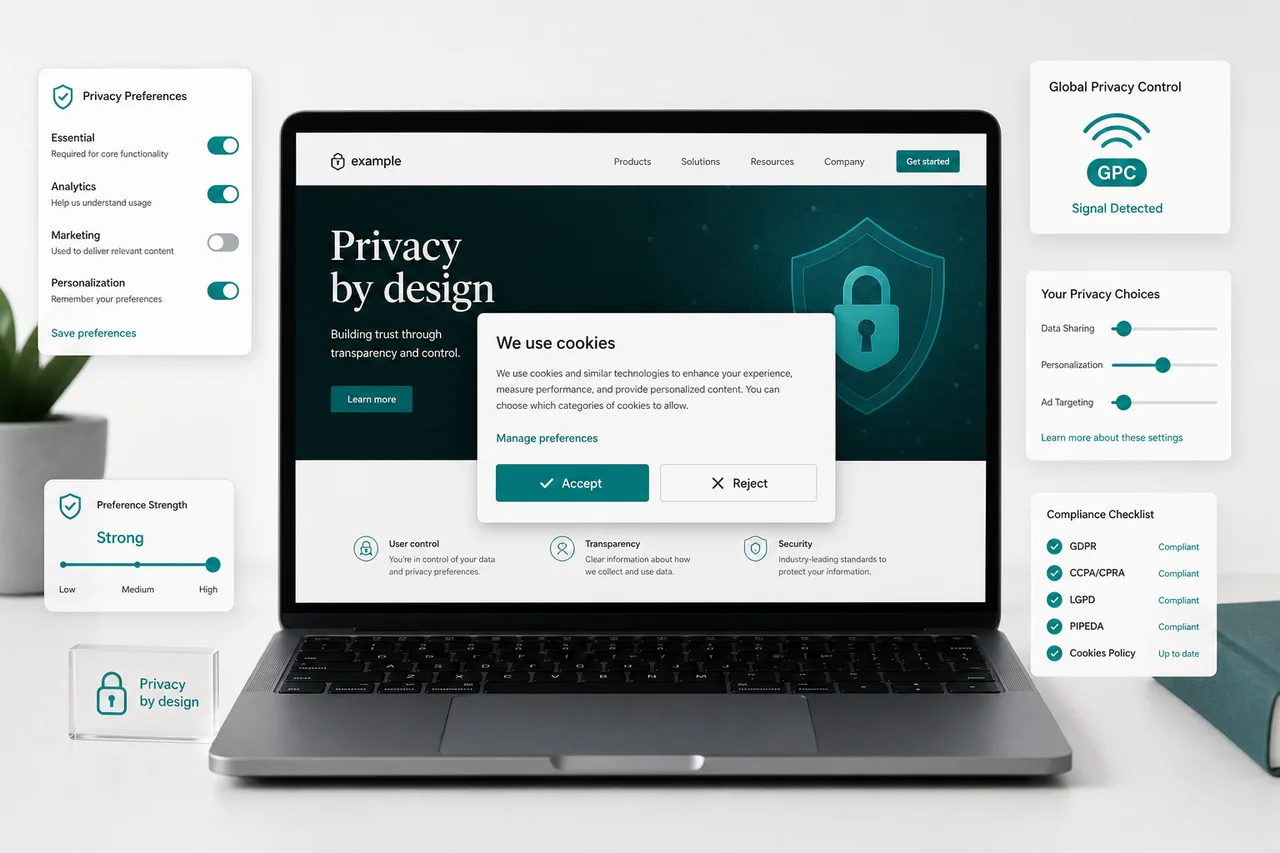
- El botón "Rechazar todo" debe ser tan prominente como "Aceptar todo" según las expectativas regulatorias actuales [9].
- Las señales de Global Privacy Control (GPC) deben ser reconocidas y respetadas automáticamente por los sitios web que cumplen con la normativa [8].
- Connecticut ahora clasifica los datos neuronales como información personal sensible a partir del 1 de julio de 2026 [8].
- Las pequeñas empresas no están exentas de la mayoría de las leyes de privacidad a nivel estatal una vez que cumplen los umbrales de volumen o ingresos.
- Una plataforma de gestión de consentimiento (CMP) es ahora una necesidad práctica, no una mejora opcional.
- Las sanciones por incumplimiento pueden alcanzar millones; las acciones de aplicación se están acelerando a nivel mundial [9].
- Las actualizaciones de la política de privacidad por sí solas son insuficientes; los controles técnicos, la arquitectura de consentimiento y los flujos de trabajo de derechos del interesado requieren revisión.
¿Cuáles son las principales leyes de privacidad que debe seguir en 2026?
La respuesta corta: depende de dónde se encuentren sus usuarios, no solo de dónde esté registrada su empresa. En 2026, cualquier sitio web que recopile datos personales de usuarios en la UE, el Reino Unido, California o docenas de otras jurisdicciones debe cumplir con la ley aplicable para la ubicación de cada usuario.
Los marcos más significativos que afectan a los sitios web a nivel mundial incluyen:
| Jurisdicción | Ley/Marco | Desarrollo clave para 2026 |
|---|---|---|
| Unión Europea | GDPR + Ley de Datos de la UE | Obligaciones a nivel de diseño; requisitos de interoperabilidad [5] |
| Reino Unido | UK GDPR + Ley DPDI | Regulación de servicios de verificación digital [5] |
| California | CCPA/CPRA | Auditoría de ciberseguridad + evaluaciones de riesgo ampliadas [8] |
| Indiana, Kentucky, Rhode Island | CPA estatales | La aplicación comienza el 1 de enero / 1 de julio de 2026 [8] |
| Vietnam | PDPL | Nueva ley integral de datos personales [5] |
| Australia | Enmiendas a la Ley de Privacidad | Normas de transparencia en la toma de decisiones automatizada [5] |
Además de estos, más de 50 jurisdicciones a nivel mundial mantienen marcos activos de privacidad de datos [7]. Los sitios web con tráfico internacional deben realizar un ejercicio de mapeo de jurisdicciones para identificar qué leyes se aplican a su base de usuarios.
¿Cómo está cambiando el GDPR en 2026?
El GDPR en sí no ha sido reescrito fundamentalmente, pero su contexto de aplicación ha cambiado considerablemente. La Ley de Datos de la UE, que añade obligaciones de diseño a los requisitos existentes del GDPR, ahora obliga a las organizaciones a integrar la privacidad en la arquitectura del producto en lugar de añadirla después [5].
En la práctica, esto significa:
- La captura de consentimiento debe ser técnicamente verificable, no solo declarada en la política.
- La portabilidad de datos debe estar técnicamente habilitada, con formatos de exportación estructurados.
- Las obligaciones de interoperabilidad requieren que las preferencias de consentimiento puedan viajar entre sistemas.
- Los reguladores están examinando si las interfaces de consentimiento utilizan patrones oscuros, con multas impuestas por diseños de botones asimétricos [9].
El entorno de aplicación de 2026 trata un banner de cookies mal diseñado como un fallo de cumplimiento, no como un problema cosmético.
¿Cuál es la diferencia entre el cumplimiento del GDPR y el CCPA?
GDPR (UE) y CCPA/CPRA (California) comparten el mismo objetivo filosófico, pero difieren en alcance, base legal y requisitos técnicos. Los sitios web que atienden a usuarios tanto de la UE como de California deben satisfacer ambos marcos simultáneamente.
Diferencias clave:
- Base legal: El GDPR requiere una base legal para cada actividad de procesamiento (consentimiento, interés legítimo, contrato, etc.). El CCPA opera con un modelo de exclusión voluntaria (opt-out) para la venta y el intercambio de datos, no un requisito de inclusión voluntaria (opt-in) para todo el procesamiento.
- Alcance de los derechos: El GDPR otorga derechos más amplios, incluida la rectificación y la restricción del procesamiento. El CCPA añade un derecho a corregir y un derecho a limitar el uso de información personal sensible.
- Umbrales: El CCPA se aplica a empresas que cumplen umbrales de ingresos o volumen de datos; el GDPR se aplica a cualquier organización que procese datos de residentes de la UE, independientemente de su tamaño.
- Aplicación: La aplicación del GDPR es gestionada por las Autoridades de Protección de Datos; la aplicación del CCPA recae en la California Privacy Protection Agency (CPPA).
Un sitio web no puede utilizar un único diseño de banner de consentimiento para satisfacer ambos marcos sin una arquitectura cuidadosa. El requisito de opt-in bajo el GDPR para las cookies de seguimiento entra en conflicto con el modelo de opt-out del CCPA, lo que requiere una lógica condicional basada en la ubicación del usuario.
¿Necesita actualizar su política de privacidad para 2026?
Sí, y una actualización de la política por sí sola no es suficiente. Las políticas de privacidad deben reflejar con precisión las prácticas actuales de datos, enumerar todos los procesadores de terceros, describir la toma de decisiones automatizada cuando corresponda y explicar cómo los usuarios pueden ejercer sus derechos bajo cada ley aplicable [8].
Más allá del documento en sí, los sitios web deben verificar que:
- El mecanismo de solicitud de derechos (acceso a datos, eliminación, portabilidad) es funcional y cumple con los requisitos de tiempo de respuesta.
- Las categorías de datos sensibles (incluidos los datos neuronales en Connecticut a partir del 1 de julio de 2026) se identifican y manejan correctamente [8].
- Las divulgaciones de intercambio de datos con terceros son actuales y precisas.
- La política es accesible desde cada página, no enterrada en un enlace de pie de página que falla en dispositivos móviles.
¿Qué regulaciones de privacidad afectarán a su negocio en 2026 y cómo saber si su sitio necesita actualizaciones?
Un sitio web necesita actualizaciones de cumplimiento si recopila datos personales (nombres, correos electrónicos, direcciones IP, cookies, datos de comportamiento) de usuarios en jurisdicciones con leyes de privacidad activas. Dado que las direcciones IP por sí solas constituyen datos personales bajo el GDPR, prácticamente todos los sitios web con tráfico internacional califican.
Utilice este marco de decisión:
- Si utiliza Google Analytics, Meta Pixel o cualquier seguimiento de comportamiento: necesita un mecanismo de consentimiento conforme.
- Si recopila direcciones de correo electrónico: necesita una base legal y un aviso de privacidad claro.
- Si opera en o atiende a usuarios de California, la UE, el Reino Unido o cualquiera de las más de 20 jurisdicciones estatales activas de EE. UU.: necesita flujos de trabajo de derechos específicos de la jurisdicción.
- Si utiliza sistemas de personalización o recomendación impulsados por IA: puede tener obligaciones de divulgación de toma de decisiones automatizada según las normas australianas y de la UE [5].
¿Qué sucede si su sitio no cumple con las leyes de privacidad para 2026?
La aplicación se está acelerando. El análisis de aplicación de TrustArc para 2026 documenta un aumento en las acciones regulatorias, con multas dirigidas no solo a grandes empresas, sino también a empresas de tamaño medio y plataformas SaaS [9]. Las sanciones bajo el GDPR pueden alcanzar el 4% de la facturación anual global o 20 millones de euros, lo que sea mayor. Las sanciones estatales de EE. UU. varían, pero comúnmente oscilan entre $2,500 y $7,500 por violación intencional.
Más allá de las multas directas, los sitios no conformes se enfrentan a:
- Investigaciones regulatorias provocadas por quejas de usuarios.
- Auditorías obligatorias en California para ciertas categorías de datos [8].
- Daño reputacional por decisiones de aplicación públicas.
- Potencial responsabilidad civil bajo leyes estatales que incluyen derechos de acción privados.
El cálculo de riesgos ha cambiado: el costo del cumplimiento es ahora consistentemente menor que el costo de una sola acción de aplicación para la mayoría de las empresas.
¿Cuánto cuesta hacer que un sitio web cumpla con la privacidad?
Los costos varían significativamente según la complejidad del sitio web, el estado actual de cumplimiento y las jurisdicciones involucradas. Un desglose de costos razonable para un sitio web de tamaño mediano en 2026:
- Plataforma de gestión de consentimiento: Gratis a varios cientos de dólares al mes, dependiendo del volumen de tráfico y las características.
- Redacción de políticas de privacidad o revisión legal: $500 a $5,000+ dependiendo de la complejidad de la jurisdicción.
- Implementación técnica (tiempo de desarrollador): 10 a 40 horas para un sitio estándar basado en CMS.
- Monitoreo continuo del cumplimiento: $100 a $500/mes para herramientas de escaneo automatizadas.
Para empresas con ecosistemas de datos complejos, los costos aumentan considerablemente. El cambio a la privacidad como infraestructura significa que el cumplimiento es cada vez más una partida presupuestaria de producto e ingeniería, no solo legal [5].
¿Cuál es la forma más sencilla de implementar el cumplimiento de la privacidad en su sitio?
El punto de partida más práctico es implementar una plataforma de gestión de consentimiento (CMP) que gestione automáticamente el consentimiento de cookies, el almacenamiento de preferencias, el reconocimiento de señales GPC y el registro de consentimiento. Una CMP elimina la necesidad de codificar manualmente la lógica de consentimiento y garantiza que la arquitectura de consentimiento se mantenga al día con los cambios regulatorios.
Biscotti CMP es una de esas plataformas diseñada para manejar los requisitos técnicos de la gestión moderna de consentimiento, incluido el reconocimiento de señales GPC, el consentimiento granular por propósito y los mecanismos de exclusión voluntaria de igual prominencia que los reguladores ahora esperan [8][9].
Más allá de una CMP, la lista de verificación de implementación incluye:
- Audite todos los scripts y cookies de terceros que se cargan actualmente en su sitio.
- Clasifique cada cookie por propósito (estrictamente necesaria, analítica, marketing, preferencias).
- Bloquee la carga de scripts no esenciales antes de que se otorgue el consentimiento.
- Implemente un formulario de solicitud de derechos del interesado con flujos de trabajo de respuesta documentados.
- Actualice su política de privacidad para reflejar las prácticas actuales y las leyes aplicables.
- Pruebe su interfaz de consentimiento en busca de patrones oscuros (botones asimétricos, lenguaje confuso, casillas premarcadas).
¿Las pequeñas empresas tienen requisitos de privacidad diferentes a los de las grandes empresas?
Las pequeñas empresas no están exentas categóricamente, pero muchas leyes incluyen umbrales basados en el tamaño. El CCPA, por ejemplo, se aplica a empresas con ingresos brutos anuales superiores a 25 millones de dólares, o a aquellas que compran, venden o comparten información personal de 100,000 o más consumidores anualmente, o que obtienen el 50% o más de sus ingresos anuales de la venta de información personal.
El GDPR, por el contrario, se aplica a cualquier organización que procese datos personales de la UE, independientemente de su tamaño, aunque exime a organizaciones muy pequeñas de algunos requisitos de mantenimiento de registros.
Orientación práctica para pequeñas empresas:
- Si su sitio utiliza Google Analytics o cualquier reorientación publicitaria, los requisitos de consentimiento del GDPR se aplican independientemente del tamaño de la empresa.
- Si opera un sitio de comercio electrónico con sede en EE. UU. con un tráfico significativo de California, verifique si cumple los umbrales del CCPA.
- Incluso por debajo de los umbrales legales, una política de privacidad básica y un mecanismo de exclusión voluntaria funcional reducen el riesgo regulatorio y generan confianza en el usuario.
Errores comunes que comete la gente con el cumplimiento de la privacidad
Estos son los errores que generan la mayor atención de las autoridades en 2026:
- Botones de consentimiento asimétricos: Hacer que "Aceptar todo" sea visualmente dominante mientras se oculta "Rechazar todo" ahora se considera un patrón oscuro y un fallo de cumplimiento [9].
- Consentimiento sin bloqueo: Mostrar un banner de consentimiento mientras los scripts de terceros se cargan en segundo plano antes de que se tome una decisión.
- Ignorar las señales GPC: No reconocer las señales de Global Privacy Control a nivel de navegador como solicitudes válidas de exclusión voluntaria [8].
- Listas de proveedores desactualizadas: Políticas de privacidad que enumeran procesadores que ya no se utilizan, u omiten los nuevos.
- Falta de política de retención documentada: Recopilar datos sin períodos de retención definidos viola el principio de limitación de almacenamiento del GDPR.
- Tratar el cumplimiento como un proyecto único: Las obligaciones de privacidad cambian a medida que evolucionan las leyes; una configuración de 2024 puede no satisfacer los requisitos de 2026.
Cómo manejar a los usuarios internacionales de diferentes países
Los sitios web con tráfico internacional necesitan una lógica de consentimiento geolocalizada. Un usuario de Alemania debe recibir un consentimiento opt-in compatible con el GDPR antes de que comience cualquier seguimiento. Un usuario de California debe recibir un aviso de "No vender ni compartir mi información personal" y un mecanismo de exclusión voluntaria. Un usuario de una jurisdicción sin una ley de privacidad integral puede recibir un aviso simplificado.
Esto requiere:
- Geolocalización basada en IP para detectar la jurisdicción del usuario.
- Lógica condicional del banner de consentimiento que sirva la versión apropiada.
- Registros de consentimiento separados por jurisdicción.
- Una CMP capaz de gestionar múltiples marcos regulatorios simultáneamente.
Los requisitos de interoperabilidad de la Ley de Datos de la UE también significan que las preferencias de consentimiento deben ser, cuando sea técnicamente factible, portátiles entre los servicios con los que interactúa un usuario [5].
Preguntas frecuentes
P: ¿Mi sitio web necesita un banner de cookies si solo uso cookies esenciales? R: No. Las cookies estrictamente necesarias no requieren consentimiento bajo el GDPR o la mayoría de las leyes estatales. Sin embargo, aún necesita un aviso de privacidad que explique qué cookies se utilizan y por qué.
P: ¿Qué es una señal de Global Privacy Control (GPC)? R: GPC es una señal a nivel de navegador que comunica automáticamente la preferencia de exclusión voluntaria de un usuario a los sitios web. Bajo la ley de California y varios otros marcos estatales, los sitios web deben reconocer y respetar las señales GPC como solicitudes válidas de exclusión voluntaria [8].
P: ¿Con qué frecuencia debo actualizar mi política de privacidad? R: Revise su política de privacidad al menos anualmente y cada vez que agregue nuevos procesadores de datos, cambie las prácticas de datos o cuando entre en vigor una nueva ley que afecte a sus usuarios.
P: ¿Puedo usar un plugin gratuito de consentimiento de cookies y seguir cumpliendo? R: Posiblemente, pero las herramientas gratuitas a menudo carecen del registro de consentimiento, el reconocimiento de GPC y la gestión granular de propósitos que requieren las regulaciones de 2026. Verifique que cualquier herramienta que utilice cumpla con los estándares técnicos actuales antes de confiar en ella.
P: ¿Qué es la "privacidad desde el diseño" y se aplica a mi sitio web? R: La privacidad desde el diseño significa integrar la protección de datos en los sistemas desde el principio en lugar de añadirla después. La Ley de Datos de la UE y el GDPR incorporan este principio como una obligación legal para las organizaciones que procesan datos personales [5].
P: ¿Es una política de privacidad lo mismo que una política de cookies? R: No. Una política de privacidad cubre toda la recopilación y el procesamiento de datos personales. Una política de cookies describe específicamente las cookies que utiliza su sitio, su propósito y cómo los usuarios pueden gestionarlas. Muchos sitios combinan ambas en un solo documento, lo cual es aceptable siempre que toda la información requerida esté presente.
P: ¿Qué son los datos neuronales y por qué son importantes en 2026? R: Los datos neuronales se refieren a la información derivada de la actividad cerebral o las señales neurológicas. Connecticut los clasificó explícitamente como información personal sensible a partir del 1 de julio de 2026, lo que significa que los sitios que utilizan tecnologías biométricas o de neurodatos avanzadas deben aplicar estándares de protección elevados [8].
P: ¿Cuánto tiempo tengo para responder a una solicitud de acceso del interesado? R: Bajo el GDPR, el tiempo de respuesta estándar es de un mes calendario, ampliable por dos meses adicionales para solicitudes complejas. La CPRA de California requiere una respuesta dentro de los 45 días, con una extensión de 45 días disponible.
Conclusión
Adaptar su sitio web para 2026: el futuro del cumplimiento global de la privacidad ya no es un ejercicio de marcar casillas legales. Es un compromiso de producto e ingeniería que abarca desde el diseño de la interfaz de consentimiento hasta la arquitectura de datos, la gestión de proveedores y el monitoreo continuo.
Próximos pasos accionables para propietarios y desarrolladores de sitios web:
- Realice una auditoría completa de cookies y flujo de datos para mapear qué se recopila, por quién y bajo qué base legal.
- Implemente una plataforma de gestión de consentimiento como Biscotti CMP que admita señales GPC, exclusión voluntaria de igual prominencia y lógica multijurisdiccional.
- Actualice su política de privacidad para reflejar las obligaciones de 2026, incluidas las nuevas leyes estatales y las categorías de datos sensibles.
- Pruebe su interfaz de consentimiento en busca de patrones oscuros antes de que los reguladores lo hagan por usted.
- Establezca un ciclo regular de revisión de cumplimiento, como mínimo anualmente, para detectar nuevas obligaciones a medida que entren en vigor.
Las organizaciones que traten el cumplimiento de la privacidad como infraestructura en lugar de papeleo estarán mejor posicionadas para el escrutinio de las autoridades, la confianza del usuario y el entorno regulatorio que sigue evolucionando más allá de 2026.
Referencias
[2] Global Data Privacy Laws 2026 - https://www.kiteworks.com/regulatory-compliance/global-data-privacy-laws-2026/ [3] Global Privacy Watchlist - https://www.mayerbrown.com/en/insights/publications/2026/01/global-privacy-watchlist [4] Global Privacy Compliance Trends In 2026 - https://www.schellman.com/blog/privacy/global-privacy-compliance-trends-in-2026 [5] Data Privacy Ai Regulatory And Compliance Update 2026 - https://www.kasowitz.com/media/viewpoints/data-privacy-ai-regulatory-and-compliance-update-2026/ [6] The 5 Trends Shaping Global Privacy And Enforcement In 2026 - https://www.onetrust.com/blog/the-5-trends-shaping-global-privacy-and-enforcement-in-2026/ [7] International Lawyers Guide Data Privacy Laws 2026 Navigating 50 Plus Jurisdictions - https://globallawlists.org/insights/international-lawyers-guide-data-privacy-laws-2026-navigating-50-plus-jurisdictions [8] Privacy Laws 2026 - https://secureprivacy.ai/blog/privacy-laws-2026 [9] Privacy Enforcement Surging 2026 - https://trustarc.com/resource/privacy-enforcement-surging-2026/