
Réponse rapide : Les sites web opérant en 2026 sont confrontés à un paysage de conformité fondamentalement remanié. Au moins 20 États américains ont désormais des lois sur la confidentialité actives ou nouvellement appliquées, le cadre réglementaire de l'UE continue de s'étendre, et les régulateurs d'Asie-Pacifique et d'Amérique latine ont introduit de nouvelles obligations. Adapter votre site web pour 2026 signifie intégrer la confidentialité dans votre architecture technique, vos interfaces de consentement et vos flux de travail de traitement des données, et pas seulement mettre à jour un document de politique.
Points clés à retenir
- La conformité en matière de confidentialité en 2026 est passée d'un exercice de documentation à une exigence d'ingénierie et de conception de produits
- De nouvelles lois sur la confidentialité ou des lois modifiées sont actives dans plus de 20 États américains, l'Indiana, le Kentucky et le Rhode Island entrant en vigueur en 2026 [8]
- Le GDPR reste la référence mondiale, mais l'application examine désormais la conception de l'interface de consentement, et pas seulement les accords de traitement des données
- Le bouton "Tout refuser" doit être aussi visible que "Tout accepter" selon les attentes réglementaires actuelles [9]
- Les signaux Global Privacy Control (GPC) doivent être reconnus et honorés automatiquement par les sites web conformes [8]
- Le Connecticut classe désormais les données neuronales comme informations personnelles sensibles à compter du 1er juillet 2026 [8]
- Les petites entreprises ne sont pas exemptées de la plupart des lois sur la confidentialité au niveau des États une fois qu'elles atteignent des seuils de volume ou de revenus
- Une plateforme de gestion du consentement (CMP) est désormais une nécessité pratique, et non une amélioration facultative
- Les pénalités de non-conformité peuvent atteindre des millions ; les actions d'application s'accélèrent à l'échelle mondiale [9]
- Les mises à jour de la politique de confidentialité seules sont insuffisantes ; les contrôles techniques, l'architecture du consentement et les flux de travail des droits des personnes concernées nécessitent tous un examen
Quelles sont les principales lois sur la confidentialité que vous devez respecter en 2026
La réponse courte : cela dépend de l'emplacement de vos utilisateurs, et pas seulement de l'endroit où votre entreprise est enregistrée. En 2026, tout site web collectant des données personnelles d'utilisateurs dans l'UE, au Royaume-Uni, en Californie ou dans des dizaines d'autres juridictions doit se conformer à la loi applicable pour l'emplacement de chaque utilisateur.
Les cadres les plus importants affectant les sites web à l'échelle mondiale comprennent :
| Juridiction | Loi/Cadre | Développement clé pour 2026 |
|---|---|---|
| Union européenne | GDPR + EU Data Act | Obligations au niveau de la conception ; exigences d'interopérabilité [5] |
| Royaume-Uni | UK GDPR + DPDI Act | Réglementation des services de vérification numérique [5] |
| Californie | CCPA/CPRA | Audit de cybersécurité + évaluations des risques étendues [8] |
| Indiana, Kentucky, Rhode Island | CPAs d'État | L'application commence le 1er janvier / 1er juillet 2026 [8] |
| Vietnam | PDPL | Nouvelle loi complète sur les données personnelles [5] |
| Australie | Amendements à la loi sur la confidentialité | Règles de transparence de la prise de décision automatisée [5] |
Au-delà de ceux-ci, plus de 50 juridictions dans le monde maintiennent désormais des cadres actifs de confidentialité des données [7]. Les sites web ayant un trafic international devraient effectuer un exercice de cartographie des juridictions pour identifier les lois qui s'appliquent à leur base d'utilisateurs.
Comment le GDPR évolue-t-il en 2026
Le GDPR lui-même n'a pas été fondamentalement réécrit, mais son contexte d'application a considérablement changé. L'EU Data Act, qui superpose des obligations de conception aux exigences existantes du GDPR, oblige désormais les organisations à intégrer la confidentialité dans l'architecture des produits plutôt que de l'ajouter après coup [5].
Concrètement, cela signifie :
- La capture du consentement doit être techniquement vérifiable, et pas seulement déclarée dans une politique
- La portabilité des données doit être techniquement activée, avec des formats d'exportation structurés
- Les obligations d'interopérabilité exigent que les préférences de consentement puissent voyager entre les systèmes
- Les régulateurs examinent si les interfaces de consentement utilisent des "dark patterns", avec des amendes émises pour des conceptions de boutons asymétriques [9]
L'environnement d'application de 2026 considère une bannière de cookies mal conçue comme un échec de conformité, et non comme un problème cosmétique.
Quelle est la différence entre la conformité GDPR et CCPA
Le GDPR (UE) et le CCPA/CPRA (Californie) partagent le même objectif philosophique mais diffèrent par leur portée, leur base juridique et leurs exigences techniques. Les sites web desservant à la fois des utilisateurs de l'UE et de la Californie doivent satisfaire les deux cadres simultanément.
Différences clés :
- Base juridique : Le GDPR exige une base juridique pour chaque activité de traitement (consentement, intérêt légitime, contrat, etc.). Le CCPA fonctionne sur un modèle d'opt-out pour la vente et le partage de données, et non une exigence d'opt-in pour tout traitement
- Portée des droits : Le GDPR accorde des droits plus larges, y compris la rectification et la restriction du traitement. Le CCPA ajoute un droit de correction et un droit de limiter l'utilisation des informations personnelles sensibles
- Seuils : Le CCPA s'applique aux entreprises atteignant des seuils de revenus ou de volume de données ; le GDPR s'applique à toute organisation traitant les données des résidents de l'UE quelle que soit sa taille
- Application : L'application du GDPR est gérée par les autorités de protection des données ; l'application du CCPA relève de la California Privacy Protection Agency (CPPA)
Un site web ne peut pas utiliser une seule conception de bannière de consentement pour satisfaire les deux cadres sans une architecture minutieuse. L'exigence d'opt-in en vertu du GDPR pour les cookies de suivi entre en conflit avec le modèle d'opt-out du CCPA, nécessitant une logique conditionnelle basée sur l'emplacement de l'utilisateur.
Devez-vous mettre à jour votre politique de confidentialité pour 2026
Oui, et une simple mise à jour de la politique n'est pas suffisante. Les politiques de confidentialité doivent refléter fidèlement les pratiques actuelles en matière de données, lister tous les sous-traitants tiers, décrire la prise de décision automatisée le cas échéant, et expliquer comment les utilisateurs peuvent exercer leurs droits en vertu de chaque loi applicable [8].
Au-delà du document lui-même, les sites web doivent vérifier que :
- Le mécanisme de demande de droits (accès aux données, suppression, portabilité) est fonctionnel et respecte les délais de réponse
- Les catégories de données sensibles (y compris les données neuronales au Connecticut à partir du 1er juillet 2026) sont identifiées et traitées correctement [8]
- Les divulgations de partage de données avec des tiers sont à jour et exactes
- La politique est accessible depuis chaque page, et non enfouie dans un lien de pied de page qui ne fonctionne pas sur mobile
Quelles réglementations en matière de confidentialité affecteront votre entreprise en 2026 et comment savoir si votre site a besoin de mises à jour
Un site web a besoin de mises à jour de conformité s'il collecte des données personnelles (noms, e-mails, adresses IP, cookies, données comportementales) auprès d'utilisateurs dans des juridictions ayant des lois actives sur la confidentialité. Étant donné que les adresses IP seules constituent des données personnelles en vertu du GDPR, pratiquement tous les sites web ayant un trafic international sont concernés.
Utilisez ce cadre de décision :
- Si vous utilisez Google Analytics, Meta Pixel ou tout suivi comportemental : vous avez besoin d'un mécanisme de consentement conforme
- Si vous collectez des adresses e-mail : vous avez besoin d'une base juridique et d'un avis de confidentialité clair
- Si vous opérez dans ou servez des utilisateurs de Californie, de l'UE, du Royaume-Uni ou de l'une des plus de 20 juridictions d'État américaines actives : vous avez besoin de flux de travail de droits spécifiques à la juridiction
- Si vous utilisez des systèmes de personnalisation ou de recommandation basés sur l'IA : vous pourriez avoir des obligations de divulgation de prise de décision automatisée en vertu des règles australiennes et européennes [5]
Que se passe-t-il si votre site n'est pas conforme aux lois sur la confidentialité d'ici 2026
L'application s'accélère. L'analyse de l'application de TrustArc pour 2026 documente une augmentation des actions réglementaires, avec des amendes ciblant non seulement les grandes entreprises mais aussi les entreprises de taille moyenne et les plateformes SaaS [9]. Les pénalités en vertu du GDPR peuvent atteindre 4 % du chiffre d'affaires annuel mondial ou 20 millions d'euros, le montant le plus élevé étant retenu. Les pénalités des États américains varient mais se situent généralement entre 2 500 $ et 7 500 $ par violation intentionnelle.
Au-delà des amendes directes, les sites non conformes sont confrontés à :
- Des enquêtes réglementaires déclenchées par des plaintes d'utilisateurs
- Des audits obligatoires en Californie pour certaines catégories de données [8]
- Des dommages à la réputation résultant de décisions d'application publiques
- Une responsabilité civile potentielle en vertu des lois des États qui incluent des droits d'action privés
Le calcul des risques a changé : le coût de la conformité est désormais constamment inférieur au coût d'une seule action d'application pour la plupart des entreprises.
Combien coûte la mise en conformité d'un site web en matière de confidentialité
Les coûts varient considérablement en fonction de la complexité du site web, de l'état actuel de la conformité et des juridictions impliquées. Une répartition raisonnable des coûts pour un site web de taille moyenne en 2026 :
- Plateforme de gestion du consentement : Gratuite à plusieurs centaines de dollars par mois selon le volume de trafic et les fonctionnalités
- Rédaction ou examen juridique de la politique de confidentialité : 500 $ à 5 000 $ et plus selon la complexité de la juridiction
- Mise en œuvre technique (temps de développeur) : 10 à 40 heures pour un site standard basé sur un CMS
- Surveillance continue de la conformité : 100 $ à 500 $/mois pour les outils d'analyse automatisés
Pour les entreprises dotées d'écosystèmes de données complexes, les coûts augmentent considérablement. Le passage à la confidentialité en tant qu'infrastructure signifie que la conformité est de plus en plus une ligne budgétaire de produit et d'ingénierie, et pas seulement juridique [5].
Quel est le moyen le plus simple de mettre en œuvre la conformité en matière de confidentialité sur votre site
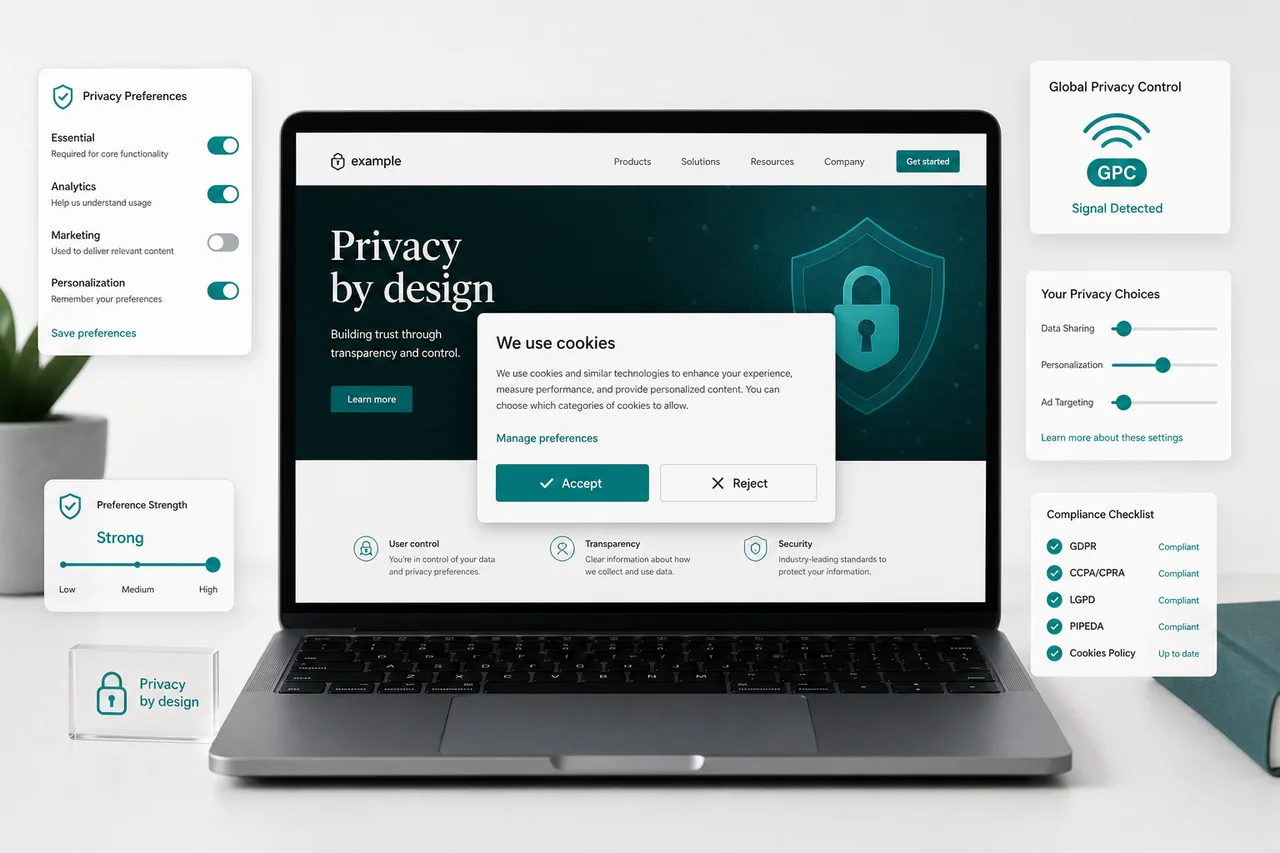
Le point de départ le plus pratique est de déployer une plateforme de gestion du consentement (CMP) qui gère automatiquement le consentement aux cookies, le stockage des préférences, la reconnaissance des signaux GPC et l'enregistrement du consentement. Une CMP élimine le besoin de coder manuellement la logique de consentement et garantit que l'architecture de consentement suit le rythme des changements réglementaires.
Biscotti CMP est une telle plateforme conçue pour gérer les exigences techniques de la gestion moderne du consentement, y compris la reconnaissance des signaux GPC, le consentement granulaire par objectif et les mécanismes d'opt-out de même importance que les régulateurs attendent désormais [8][9].
Au-delà d'une CMP, la liste de contrôle de la mise en œuvre comprend :
- Auditer tous les scripts tiers et les cookies actuellement chargés sur votre site
- Catégoriser chaque cookie par objectif (strictement nécessaire, analytique, marketing, préférences)
- Bloquer le chargement des scripts non essentiels avant que le consentement ne soit accordé
- Mettre en œuvre un formulaire de demande de droits des personnes concernées avec des flux de travail de réponse documentés
- Mettre à jour votre politique de confidentialité pour refléter les pratiques actuelles et les lois applicables
- Tester votre interface de consentement pour les "dark patterns" (boutons asymétriques, langage confus, cases pré-cochées)
Les petites entreprises ont-elles des exigences de confidentialité différentes de celles des grandes entreprises
Les petites entreprises ne sont pas catégoriquement exemptées, mais de nombreuses lois incluent des seuils basés sur la taille. Le CCPA, par exemple, s'applique aux entreprises dont le chiffre d'affaires annuel brut dépasse 25 millions de dollars, ou à celles qui achètent, vendent ou partagent des informations personnelles de 100 000 consommateurs ou plus par an, ou qui tirent 50 % ou plus de leurs revenus annuels de la vente d'informations personnelles.
Le GDPR, en revanche, s'applique à toute organisation traitant des données personnelles de l'UE quelle que soit sa taille, bien qu'il exempte les très petites organisations de certaines exigences de tenue de registres.
Conseils pratiques pour les petites entreprises :
- Si votre site utilise Google Analytics ou tout reciblage publicitaire, les exigences de consentement du GDPR s'appliquent quelle que soit la taille de l'entreprise
- Si vous exploitez un site de commerce électronique basé aux États-Unis avec un trafic californien important, vérifiez si vous atteignez les seuils du CCPA
- Même en dessous des seuils légaux, une politique de confidentialité de base et un mécanisme d'opt-out fonctionnel réduisent les risques réglementaires et renforcent la confiance des utilisateurs
Erreurs courantes commises en matière de conformité à la confidentialité
Ce sont les erreurs qui génèrent le plus d'attention en matière d'application en 2026 :
- Boutons de consentement asymétriques : Rendre "Tout accepter" visuellement dominant tout en masquant "Tout refuser" est désormais considéré comme un "dark pattern" et un échec de conformité [9]
- Consentement sans blocage : Afficher une bannière de consentement pendant que des scripts tiers se chargent en arrière-plan avant qu'un choix ne soit fait
- Ignorer les signaux GPC : Ne pas reconnaître les signaux Global Privacy Control au niveau du navigateur comme des demandes d'opt-out valides [8]
- Listes de fournisseurs obsolètes : Politiques de confidentialité listant des sous-traitants qui ne sont plus utilisés, ou omettant les nouveaux
- Absence de politique de conservation documentée : La collecte de données sans périodes de conservation définies viole le principe de limitation du stockage du GDPR
- Traiter la conformité comme un projet ponctuel : Les obligations de confidentialité changent à mesure que les lois évoluent ; une configuration de 2024 peut ne pas satisfaire les exigences de 2026
Comment gérer les utilisateurs internationaux de différents pays
Les sites web ayant un trafic international ont besoin d'une logique de consentement géo-ciblée. Un utilisateur allemand doit recevoir un consentement opt-in conforme au GDPR avant que tout suivi ne commence. Un utilisateur californien doit recevoir un avis "Ne pas vendre ou partager mes informations personnelles" et un mécanisme d'opt-out. Un utilisateur d'une juridiction sans loi complète sur la confidentialité peut recevoir un avis simplifié.
Cela nécessite :
- Une géolocalisation basée sur l'IP pour détecter la juridiction de l'utilisateur
- Une logique de bannière de consentement conditionnelle qui sert la version appropriée
- Des enregistrements de consentement distincts par juridiction
- Une CMP capable de gérer plusieurs cadres réglementaires simultanément
Les exigences d'interopérabilité de l'EU Data Act signifient également que les préférences de consentement devraient, lorsque cela est techniquement faisable, être portables entre les services avec lesquels un utilisateur interagit [5].
FAQ
Q : Mon site web a-t-il besoin d'une bannière de cookies si je n'utilise que des cookies essentiels ? R : Non. Les cookies strictement nécessaires ne nécessitent pas de consentement en vertu du GDPR ou de la plupart des lois des États. Cependant, vous avez toujours besoin d'un avis de confidentialité expliquant quels cookies sont utilisés et pourquoi.
Q : Qu'est-ce qu'un signal Global Privacy Control (GPC) ? R : Le GPC est un signal au niveau du navigateur qui communique automatiquement la préférence d'opt-out d'un utilisateur aux sites web. En vertu de la loi californienne et de plusieurs autres cadres d'État, les sites web doivent reconnaître et honorer les signaux GPC comme des demandes d'opt-out valides [8].
Q : À quelle fréquence dois-je mettre à jour ma politique de confidentialité ? R : Examinez votre politique de confidentialité au moins une fois par an et chaque fois que vous ajoutez de nouveaux sous-traitants, modifiez les pratiques de données ou lorsqu'une nouvelle loi affectant vos utilisateurs entre en vigueur.
Q : Puis-je utiliser un plugin de consentement aux cookies gratuit et rester conforme ? R : C'est possible, mais les outils gratuits manquent souvent de l'enregistrement du consentement, de la reconnaissance GPC et de la gestion granulaire des objectifs que les réglementations de 2026 exigent. Vérifiez que tout outil que vous utilisez répond aux normes techniques actuelles avant de vous y fier.
Q : Qu'est-ce que la "privacy by design" et s'applique-t-elle à mon site web ? R : La "privacy by design" signifie intégrer la protection des données dans les systèmes dès le départ plutôt que de l'ajouter après coup. L'EU Data Act et le GDPR intègrent tous deux ce principe comme une obligation légale pour les organisations traitant des données personnelles [5].
Q : Une politique de confidentialité est-elle la même chose qu'une politique de cookies ? R : Non. Une politique de confidentialité couvre toutes les collectes et traitements de données personnelles. Une politique de cookies décrit spécifiquement les cookies que votre site utilise, leur objectif et comment les utilisateurs peuvent les gérer. De nombreux sites combinent les deux dans un seul document, ce qui est acceptable à condition que toutes les informations requises soient présentes.
Q : Qu'est-ce que les données neuronales et pourquoi sont-elles importantes en 2026 ? R : Les données neuronales désignent les informations dérivées de l'activité cérébrale ou des signaux neurologiques. Le Connecticut les a explicitement classées comme informations personnelles sensibles à compter du 1er juillet 2026, ce qui signifie que les sites utilisant des technologies biométriques ou neuro-données avancées doivent appliquer des normes de protection accrues [8].
Q : Combien de temps ai-je pour répondre à une demande d'accès aux données d'une personne concernée ? R : En vertu du GDPR, le délai de réponse standard est d'un mois calendaire, prolongeable de deux mois supplémentaires pour les demandes complexes. Le CPRA de Californie exige une réponse dans les 45 jours, avec une prolongation de 45 jours disponible.
Conclusion
Adapter votre site web pour 2026 : l'avenir de la conformité mondiale en matière de confidentialité n'est plus un simple exercice de case à cocher juridique. C'est un engagement produit et ingénierie qui va de la conception de l'interface de consentement à l'architecture des données, la gestion des fournisseurs et la surveillance continue.
Prochaines étapes concrètes pour les propriétaires et développeurs de sites web :
- Effectuer un audit complet des cookies et des flux de données pour cartographier ce qui est collecté, par qui et sur quelle base juridique
- Déployer une plateforme de gestion du consentement telle que Biscotti CMP qui prend en charge les signaux GPC, l'opt-out de même importance et la logique multi-juridictionnelle
- Mettre à jour votre politique de confidentialité pour refléter les obligations de 2026, y compris les nouvelles lois des États et les catégories de données sensibles
- Tester votre interface de consentement pour les "dark patterns" avant que les régulateurs ne le fassent pour vous
- Établir un cycle d'examen régulier de la conformité, au minimum annuel, pour détecter les nouvelles obligations dès qu'elles entrent en vigueur
Les organisations qui traitent la conformité en matière de confidentialité comme une infrastructure plutôt que comme de la paperasse seront mieux positionnées pour l'examen de l'application, la confiance des utilisateurs et l'environnement réglementaire qui continue d'évoluer au-delà de 2026.
Références
[2] Global Data Privacy Laws 2026 - https://www.kiteworks.com/regulatory-compliance/global-data-privacy-laws-2026/ [3] Global Privacy Watchlist - https://www.mayerbrown.com/en/insights/publications/2026/01/global-privacy-watchlist [4] Global Privacy Compliance Trends In 2026 - https://www.schellman.com/blog/privacy/global-privacy-compliance-trends-in-2026 [5] Data Privacy Ai Regulatory And Compliance Update 2026 - https://www.kasowitz.com/media/viewpoints/data-privacy-ai-regulatory-and-compliance-update-2026/ [6] The 5 Trends Shaping Global Privacy And Enforcement In 2026 - https://www.onetrust.com/blog/the-5-trends-shaping-global-privacy-and-enforcement-in-2026/ [7] International Lawyers Guide Data Privacy Laws 2026 Navigating 50 Plus Jurisdictions - https://globallawlists.org/insights/international-lawyers-guide-data-privacy-laws-2026-navigating-50-plus-jurisdictions [8] Privacy Laws 2026 - https://secureprivacy.ai/blog/privacy-laws-2026 [9] Privacy Enforcement Surging 2026 - https://trustarc.com/resource/privacy-enforcement-surging-2026/