
Gyors válasz: Az adatminimalizálás az az adatvédelmi elv, amely megköveteli a szervezetektől, hogy csak azokat a személyes adatokat gyűjtsék, amelyek szigorúan szükségesek egy meghatározott, jogszerű célhoz, se többet. Több mint 160 ország vezetett be adatvédelmi törvényeket, amelyek magukban foglalják ezt az elvet [1], így ez a legáltalánosabban elfogadott szabvány a globális adatvédelmi keretrendszerekben. A vállalkozások, fejlesztők és marketingesek számára az adatminimalizálás megértése és alkalmazása már nem opcionális; a legtöbb joghatóságban alapvető jogi kötelezettség.
Főbb tudnivalók
- Az adatminimalizálás megköveteli, hogy csak olyan adatokat gyűjtsünk, amelyek megfelelőek, relevánsak és korlátozottak egy adott célhoz szükséges mértékre.
- A GDPR, CCPA/CPRA, PIPEDA, HIPAA, APEC Privacy Framework és az OECD Irányelvek mind kodifikálják az adatminimalizálást, eltérő nyelvezettel, de következetes szándékkal [2][3][8].
- A be nem tartás jelentős szabályozási bírságokat, hírnévromlást és megnövekedett adatvédelmi incidens kockázatot vonhat maga után.
- Az adatminimalizálás és az adattárolás kapcsolódó, de különálló fogalmak: a minimalizálás azt szabályozza, hogy mit gyűjt be; az adattárolás azt szabályozza, hogy mennyi ideig tárolja azt.
- A kisvállalkozások és a nagyvállalatok ugyanazokkal a jogi kötelezettségekkel szembesülnek, bár a megvalósítás összetettsége eltérő.
- Gyakori hibák közé tartozik az adatok gyűjtése "csak a biztonság kedvéért", a meglévő adatinventáriumok ellenőrzésének elmulasztása, és a hozzájárulás összekeverése a szükségességgel.
- Az adatminimalizálás bevezetése formális adatfeltérképezési gyakorlatot, célhoz kötöttségi szabályzatokat és rendszeres ellenőrzéseket igényel.
- Egy megfelelően konfigurált hozzájárulás-kezelő platform, mint például a Biscotti CMP, támogatja a minimalizálást azáltal, hogy biztosítja, hogy csak a hozzájárult és szükséges adatok kerüljenek feldolgozásra a gyűjtés pillanatában.
Mi az adatminimalizálás az adatvédelmi jogban?
Az adatminimalizálás egy alapvető adatvédelmi elv, amely a személyes adatok gyűjtését a meghatározott, kifejezett és jogszerű célhoz közvetlenül szükséges mértékre korlátozza. Gyakorlatilag minden jelentős adatvédelmi keretrendszerben megjelenik, kissé eltérő megnevezésekkel: a GDPR "adatminimalizálásnak" nevezi [2], a PIPEDA "gyűjtés korlátozásaként" fogalmaz [8], az OECD adatvédelmi irányelvei pedig "gyűjtés korlátozási elvként" hivatkoznak rá [8].
Az alapvető logika joghatóságtól függetlenül következetes: a szervezeteknek nem szabad spekulatívan adatokat gyűjteniük, és nem szabad olyan mezőket megtartaniuk, amelyeknek nincs aktív funkciójuk. Az elv három szinten működik:
- Megfelelőség, a gyűjtött adatoknak elegendőnek kell lenniük a megadott cél teljesítéséhez.
- Relevancia, minden adatmezőnek közvetlen kapcsolatban kell állnia ezzel a céllal.
- Szükségesség, ha kevesebb adattal is elérhető ugyanaz az eredmény, a nagyobb gyűjtés indokolatlan.
A HIPAA egy párhuzamos koncepciót alkalmaz, az úgynevezett "minimum szükséges" szabványt, amely megköveteli az érintett egészségügyi entitásoktól, hogy a védett egészségügyi információk közzétételét a feladathoz szükséges minimumra korlátozzák [5].
Az adatminimalizálás jogi követelmény vagy csak bevált gyakorlat?
Az adatminimalizálás a legtöbb jelentős joghatóságban jogi követelmény, nem csupán bevált gyakorlat. A GDPR az 5. cikk (1) bekezdés c) pontja értelmében az adatfeldolgozás egyik alapvető elveként rögzíti [2]. A California Privacy Rights Act (CPRA) kifejezett adatminimalizálási kötelezettségeket vezetett be a kaliforniai vállalkozások számára [3]. Kanada PIPEDA-ja a 4. elvként kodifikálja [8], Svájc felülvizsgált adatvédelmi törvénye pedig az adatvédelem tervezés és alapértelmezés szerinti elvei közé sorolja [8].
Ezen joghatóságokon kívüli szervezetek számára az adatminimalizálás egyre inkább szerződéses és hírnévvel kapcsolatos elvárás, még akkor is, ha nincs konkrét törvény, amely előírná. A NIST Privacy Framework a "Control-P" funkció keretében alapvető adatvédelmi mérnöki gyakorlatként szerepelteti [5], és az APEC Cross-Border Privacy Rules (CBPR) rendszer megköveteli a résztvevő gazdaságoktól az adatminimalizálás betartásának igazolását [4].
Döntési szabály: Ha szervezete EU-s lakosok, kaliforniai lakosok, kanadai állampolgárok vagy bármely APEC tagállam felhasználóinak személyes adatait kezeli, az adatminimalizálás törvényi kötelezettség. Mindenki más számára biztonságosabb alapértelmezésként kezelni jogi követelményként.
Hogyan működik az adatminimalizálás a GDPR és a CCPA között?
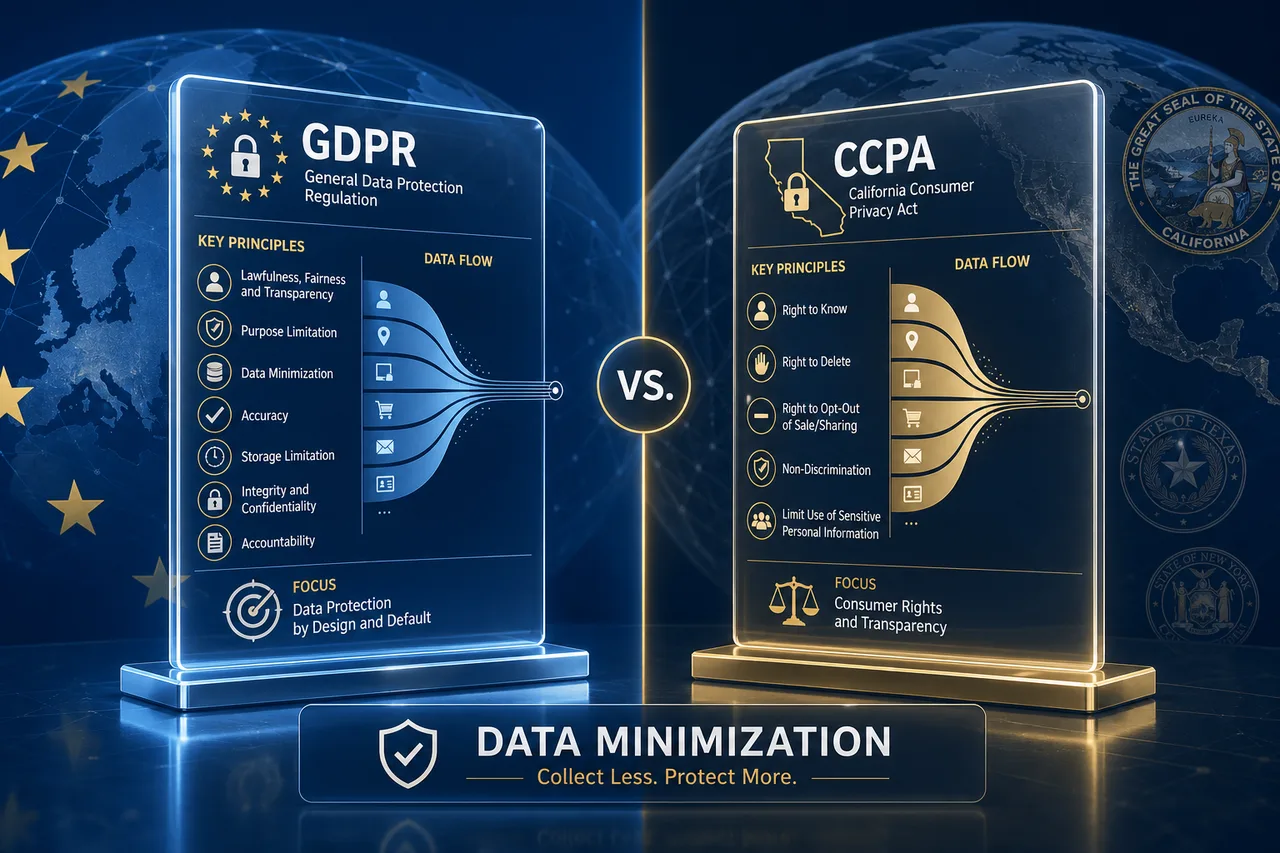
A GDPR és a CCPA/CPRA is megköveteli az adatminimalizálást, de eltérően közelítik meg a végrehajtást.
| Dimenzió | GDPR (EU) | CPRA (Kalifornia) |
|---|---|---|
| Jogi alap | 5. cikk (1) bekezdés c) pontja, kifejezett elv | Civil Code 1798.100(a)(3) |
| Hatály | Bármely szervezet, amely EU-s lakosok adatait dolgozza fel | Küszöbértékeket teljesítő profitorientált vállalkozások |
| Végrehajtás | Adatvédelmi hatóságok, bírságok a globális forgalom 4%-áig | California Privacy Protection Agency |
| Hozzájárulás-kezelés | Szükséges a nem jogszerű érdekű feldolgozáshoz | Opt-out modell minimalizálási átfedéssel |
| Adattárolási kapcsolat | Az adattárolási korlátozás elvéhez kötődik | A gyűjtéskor megadott célhoz kötődik |
A GDPR értelmében az adatminimalizálás proaktív kötelezettség, a szervezeteknek minden adatmezőt indokolniuk kell a gyűjtés megkezdése előtt. A CPRA kissé eltérő megközelítést alkalmaz, megkövetelve, hogy a gyűjtött adatok "észszerűen szükségesek és arányosak" legyenek a közzétett célhoz [3]. Mindkét keretrendszer megköveteli, hogy a célt az adatok gyűjtése előtt határozzák meg, és ne utólag racionalizálják.
Mely országok írják elő az adatminimalizálást?
Több mint 160 ország vezetett be adatvédelmi törvényeket, amelyek 2026-tól magukban foglalják az adatminimalizálási elveket [1]. Az elv minden jelentős regionális keretrendszerben megjelenik:
- Európai Unió, GDPR, 5. cikk (1) bekezdés c) pontja
- Egyesült Államok, HIPAA (egészségügy), CPRA (Kalifornia), és egyre több állami szintű törvény [3][5]
- Kanada, PIPEDA, 4. elv (gyűjtés korlátozása) [8]
- Svájc, Szövetségi Adatvédelmi Törvény [8]
- Ázsia-Csendes-óceáni térség, APEC Privacy Framework és CBPR rendszer [4][8]
- OECD tagállamok, Gyűjtés korlátozási elv az OECD adatvédelmi irányelveiben [8]
A konvergencia nem véletlen. Ahogy a határokon átnyúló adatforgalom növekedett, a szabályozók úgy találták, hogy az adatminimalizálás a leginkább átvihető elv, mert nem igényli a végrehajtási mechanizmusok harmonizálását, csak az alapul szolgáló norma elfogadását.
Példák az adatminimalizálásra a gyakorlatban
Az adatminimalizálás a gyakorlatban azt jelenti, hogy az adatgyűjtési űrlapokat, API-kat és rendszereket úgy alakítják át, hogy csak a bizonyíthatóan szükséges adatokat rögzítsék.
Konkrét példák:
- Egy e-kereskedelmi fizetési űrlap, amely szállítási címet kér, de nem igényel telefonszámot, hacsak a futár kifejezetten nem igényli a kézbesítés visszaigazolásához.
- Egy SaaS bevezető folyamat, amely e-mail címet gyűjt a fiók létrehozásához, de nem kér születési dátumot, hacsak az életkor ellenőrzése jogilag nem kötelező.
- Egy mobilalkalmazás, amely csak az alkalmazás használata közben kér helymeghatározási hozzáférést, a folyamatos háttérkövetés helyett.
- Egy egészségügyi szolgáltató, amely csak a számlázási igényhez releváns specifikus diagnóziskódokat osztja meg, nem a teljes betegnyilvántartást, a HIPAA minimum szükséges szabványának megfelelően [5].
- Egy GraphQL Web API, amely "Janus"-stílusú házirendréteggel van konfigurálva, amely szűri a válaszmezőket, hogy kizárja a kérő szolgáltatás által nem igényelt személyes adatokat [7].
A gépi tanulási kontextusokban egy 2024-es tanulmány egy optimalizálási keretrendszert vezetett be, amelyet kifejezetten az adatminimalizálás érvényesítésére terveztek a modellképzés során, felismerve, hogy az AI rendszerek gyakran sokkal több személyes adatot vesznek fel, mint amennyire a modell teljesítményéhez szükség van [6].
Hogyan valósítsam meg az adatminimalizálást a cégemben?
Az adatminimalizálás megvalósítása strukturált, ismételhető folyamatot igényel, nem pedig egyszeri auditot. A következő lépések bármilyen méretű szervezetre vonatkoznak:
- Végezzen adatinventarizálást. Térképezze fel az összes adatmezőt, amelyet az összes érintkezési ponton, webes űrlapon, mobilalkalmazásban, CRM rendszerben, analitikai eszközben és harmadik féltől származó integrációban gyűjt.
- Határozza meg az egyes mezők célját. Minden mezőhöz dokumentálja a konkrét üzleti vagy jogi célt, amelyet szolgál. Ha nincs egyértelmű cél, jelölje meg eltávolításra.
- Alkalmazza a szükségességi tesztet. Kérdezze meg: elérhető lenne-e ugyanaz az eredmény kevesebb adattal vagy anonimizált adattal? Ha igen, csökkentse a gyűjtést.
- Frissítse az adatvédelmi nyilatkozatokat. Győződjön meg arról, hogy amit gyűjt, az megegyezik az adatvédelmi szabályzatában szereplő gyűjtött adatokkal.
- Konfigurálja a hozzájárulási mechanizmusokat. Használjon hozzájárulás-kezelő platformot, például a Biscotti CMP platformot a célalapú adatgyűjtés érvényesítésére a felhasználói interakció pontján, biztosítva, hogy csak a hozzájárult és szükséges adatok áramoljanak a downstream rendszerekbe.
- Hozzon létre felülvizsgálati ütemtervet. Az adatminimalizálás nem egyszeri feladat. Ütemezzen negyedéves vagy éves felülvizsgálatokat az elavult mezők eltávolítására, ahogy az üzleti célok fejlődnek.
- Képezze a releváns személyzetet. A fejlesztők, marketingesek és termékmenedzserek mind adatgyűjtési döntéseket hoznak. A képzés biztosítja, hogy a minimalizálást a tervezési szakaszban alkalmazzák, és ne utólag illesszék be.
Adatminimalizálás vs. adattárolás: Mi a különbség?
Az adatminimalizálás azt szabályozza, hogy milyen adatokat gyűjt be; az adattárolás azt szabályozza, hogy mennyi ideig tárolja azokat. Kiegészítik egymást, de az adat életciklusának különböző szakaszait érintik.
- Adatminimalizálás a gyűjtés pontján érvényesül: ne gyűjtsön olyan adatokat, amelyekre nincs szüksége.
- Adattárolás a gyűjtés után érvényesül: ne tároljon adatokat a megadott célnál tovább.
Mindkét elv együtt jelenik meg a GDPR-ban, a minimalizálás az 5. cikk (1) bekezdés c) pontja, az adattárolási korlátozás pedig az 5. cikk (1) bekezdés e) pontja szerint. Gyakori hiba az adattárolási szabályzatok minimalizálás helyettesítőjeként való kezelése: az adatok két év utáni törlése nem indokolja az eleve szükségtelen adatok gyűjtését.
Mi történik, ha nem tartja be az adatminimalizálási szabályokat?
Az adatminimalizálási kötelezettségek be nem tartása jogi, pénzügyi és hírnévvel kapcsolatos következményekkel jár. A GDPR értelmében az alapvető adatfeldolgozási elvek, beleértve a minimalizálást is, megsértése akár a globális éves forgalom 4%-át, vagy 20 millió eurót is elérő bírságot vonhat maga után, attól függően, hogy melyik a magasabb [2]. A CPRA felhatalmazza a California Privacy Protection Agency-t, hogy polgári jogi szankciókat szabjon ki a jogsértésekért [3].
A bírságokon túl a túlzott adatgyűjtés közvetlenül növeli az adatvédelmi incidensek kockázatát. Minden szükségtelen adatmező felelősséget jelent egy kibertámadás esetén. A szabályozók emellett az adatok túlzott gyűjtését a rossz adatkezelés bizonyítékaként is kezelik, ami súlyosbíthatja a végrehajtási eredményeket.
Gyakori hiba: Sok szervezet feltételezi, hogy a felhasználói hozzájárulás megszerzése minden adatgyűjtést fedez. A hozzájárulás a feldolgozás jogalapja, de nem írja felül a minimalizálás elvét. A szükségtelen adatok gyűjtése hozzájárulással is jogsértésnek minősül a GDPR értelmében.
Gyakori hibák, amelyeket a vállalatok elkövetnek az adatminimalizálás során
Számos be nem tartási minta ismétlődik minden méretű szervezetnél:
- Adatok gyűjtése "csak a biztonság kedvéért". Az adatgyűjtés hipotetikus jövőbeli felhasználások köré építése a meghatározott jelenlegi célok helyett a leggyakoribb jogsértés.
- A régi rendszerek figyelmen kívül hagyása. Az adatminimalizálási auditok gyakran az új termékekre összpontosítanak, miközben a régi adatbázisok továbbra is szükségtelen mezőket halmoznak fel.
- A marketinganalitika összekeverése a szükségességgel. A hirdetési optimalizáláshoz szükséges viselkedéskövetés ritkán éri el a GDPR szerinti szükségességi küszöböt kifejezett hozzájárulás nélkül.
- A harmadik féltől származó integrációk felülvizsgálatának elmulasztása. Az analitikai eszközök, CRM bővítmények és hirdetési pixelek gyakran gyűjtenek adatokat az elsődleges alkalmazástól függetlenül. Minden integrációhoz saját minimalizálási értékelés szükséges.
- Nincs dokumentáció. Még akkor is, ha a minimalizálást gyakorolják, a dokumentált célhoz kötöttségi döntések hiánya megfelelőségi hiányosságokat eredményez a szabályozási felülvizsgálatok során.
Adatminimalizálás kisvállalkozások és nagyvállalatok számára
A jogi kötelezettség a cég méretétől függetlenül azonos, de a megvalósítás összetettsége jelentősen eltér.
Kisvállalkozások jellemzően kevesebb adatérintkezési ponttal rendelkeznek, és a megfelelőséget weboldaluk űrlapjainak, e-mail marketing listáinak és bármely harmadik féltől származó eszközük célzott auditjával érhetik el. A kisvállalkozások elsődleges kockázata az öntudatlan túlzott adatgyűjtés az analitikai vagy CRM platformok alapértelmezett beállításai révén.
Nagyvállalatok összetettebb kihívásokkal szembesülnek: több üzleti egység, határokon átnyúló adatforgalom, rosszul dokumentált adatmezőkkel rendelkező régi rendszerek, és nagyobb felület a harmadik féltől származó integrációk számára. A nagyvállalati adatminimalizálási programok jellemzően formális adatkezelési struktúrát, dedikált adatvédelmi tisztviselőt (ahol a törvény előírja), és automatizált eszközöket igényelnek a minimalizálás érvényesítésére az API és adatbázis rétegben.
Mindkét szegmens számára a hozzájárulás-kezelő platform, például a Biscotti CMP bevezetése praktikus kiindulópontot biztosít azáltal, hogy biztosítja, hogy a felhasználó felé irányuló adatgyűjtést célspecifikus hozzájárulás korlátozza, ami közvetlenül támogatja a minimalizálási megfelelőséget.
Hogyan befolyásolja az adatminimalizálás az ügyfélélményt?
Ellentmondásos módon az adatminimalizálás gyakran javítja az ügyfélélményt, ahelyett, hogy rontaná. A rövidebb űrlapok csökkentik a súrlódást és növelik a konverziós arányokat. Azok a felhasználók, akiket csak a kapott szolgáltatáshoz egyértelműen releváns információkról kérdeznek, magasabb bizalmi szintet mutatnak. Az adatok gyűjtésével és annak okával kapcsolatos átláthatóság következetesen erősebb márkaészleléssel jár együtt.
A gyakorlati következmény: az adatminimalizálás nem korlátozza a terméktervezést; ez egy tervezési fegyelem, amely tisztázza, hogy mely adatok teremtenek valójában értéket. Azok a szervezetek, amelyek alapos minimalizálási gyakorlatokat végeztek, gyakran felfedezik, hogy az általuk gyűjtött adatok jelentős részét soha nem elemezték vagy használták fel.
Interaktív adatminimalizálási megfelelőségi ellenőrző
GYIK
Mi az adatminimalizálás legegyszerűbb definíciója? Csak azokat a személyes adatokat gyűjtse, amelyekre valóban szüksége van egy konkrét, megadott célhoz, se többet, se kevesebbet.
Az adatminimalizálás vonatkozik a B2B adatokra is? Igen. A legtöbb adatvédelmi keretrendszer, beleértve a GDPR-t is, minden személyes adatra vonatkozik, beleértve az üzleti szakemberek elérhetőségi adatait is. A B2B szervezetek sem kivételek.
Az anonimizált adatok szabadon gyűjthetők az adatminimalizálási szabályok szerint? Az valóban anonimizált adatok, ahol az újraazonosítás ésszerűen nem lehetséges, kívül esnek a legtöbb adatvédelmi keretrendszer hatályán. Azonban a pszeudonimizált adatok (ahol az újraazonosítás további információkkal lehetséges) továbbra is az adatminimalizálási követelmények hatálya alá tartoznak.
Az adatminimalizálás ellentétes a big data analitikával? Feszültséget teremt, de nem abszolút konfliktust. A szervezetek aggregált, anonimizált vagy szintetikus adatok felhasználásával is elérhetik analitikai céljaikat. A gépi tanulásban az adatminimalizálásra vonatkozó 2024-es optimalizálási keretrendszer bizonyítja, hogy a modell teljesítménye és a minimalizálás egyensúlyba hozható [6].
Mi a különbség az adatminimalizálás és a beépített adatvédelem között? A beépített adatvédelem az adatvédelmi intézkedések rendszerarchitektúrába való beépítésének tágabb elve a kezdetektől fogva. Az adatminimalizálás egy specifikus követelmény ezen a keretrendszeren belül, az összegyűjtött adatok mennyiségével és hatókörével foglalkozik.
Hogyan támogatja a hozzájárulás-kezelő platform az adatminimalizálást? Egy hozzájárulás-kezelő platform, mint például a Biscotti CMP, érvényesíti a célspecifikus hozzájárulást az adatgyűjtés pontján, biztosítva, hogy a felhasználók csak a közzétett adatfelhasználásokhoz járuljanak hozzá, és hogy a downstream rendszerek csak a megadott célokhoz kapcsolódó adatokat kapják meg.
Az adatminimalizálás azonos a GDPR összes tagállamában? Az elv egységes az EU-ban a GDPR értelmében, de a nemzeti adatvédelmi hatóságok eltérő szigorúsággal értelmezhetik és érvényesíthetik. Németország és Franciaország például történelmileg szigorú értelmezéseket alkalmazott.
Milyen adatokat biztonságos mindig gyűjteni az adatminimalizálás szerint? Nincs olyan adatkategória, amelyet automatikusan "biztonságos" korlátlan mennyiségben gyűjteni. A biztonság teljes mértékben attól függ, hogy a gyűjtés szükséges-e egy meghatározott célhoz. Még egy név és e-mail cím is túlzott gyűjtés lehet, ha a szolgáltatás nem igényel azonosítást.
Mennyi ideig tart egy adatminimalizálási audit? Egy kisvállalkozás számára, korlátozott adatérintkezési pontokkal, egy alapos audit egy-két hét alatt elvégezhető. Egy nagyvállalat számára, több rendszerrel és határokon átnyúló adatforgalommal, egy formális audit jellemzően két-négy hónapot vesz igénybe.
Konklúzió
Az adatminimalizálás nem egy megfelelőségi pipa, hanem egy építészeti fegyelem, amely formálja, hogyan terveznek a szervezetek termékeket, konfigurálnak rendszereket és építenek ügyfélkapcsolatokat. Mivel az elvet mára több mint 160 nemzeti keretrendszerben kodifikálták [1], a GDPR-tól és a CPRA-tól a PIPEDA-ig, az APEC CBPR-ig és a HIPAA-ig, a kérdés már nem az, hogy bevezessük-e, hanem az, hogy milyen hatékonyan.
Cselekvési lépések 2026-ra:
- Végezzen teljes adatinventarizálást, és dokumentálja az összes jelenleg gyűjtött mező célját.
- Alkalmazza a szükségességi tesztet: távolítson el vagy anonimizáljon minden olyan mezőt, amely nem felel meg neki.
- Tekintse át az összes harmadik féltől származó integrációt, analitikát, hirdetési és CRM eszközt a minimalizálási szabályzata alapján.
- Konfigurálja hozzájárulás-kezelési beállításait egy célspecifikus platformon, például a Biscotti CMP segítségével, hogy érvényesítse a minimalizálást a gyűjtés pontján.
- Ütemezzen rendszeres auditokat, hogy a minimalizálás naprakész maradjon, ahogy a termékek és az üzleti célok fejlődnek.
Azok a szervezetek, amelyek az adatminimalizálást tervezési elvként kezelik, nem pedig jogi terheként, következetesen azt tapasztalják, hogy csökkenti az adatvédelmi incidensek kockázatát, egyszerűsíti a megfelelést, és olyan felhasználói bizalmat épít, amely hosszú távú üzleti értéket eredményez.
Hivatkozások
[1] Global Data Privacy Laws Frameworks Rights And Compliance - https://legalclarity.org/global-data-privacy-laws-frameworks-rights-and-compliance/?utm_source=openai
[2] Data Minimization - https://www.onetrust.com/glossary/data-minimization/?utm_source=openai
[3] Data Minimization An Increasingly Global Concept - https://connectontech.bakermckenzie.com/data-minimization-an-increasingly-global-concept/?utm_source=openai
[4] Global Privacy Frameworks Apec Cbpr - https://www.concord.tech/docs/global-privacy-frameworks-apec-cbpr?utm_source=openai
[5] Data Minimization Practices - https://nationalprivacyauthority.com/data-minimization-practices?utm_source=openai
[6] arxiv (2024) - https://arxiv.org/abs/2405.19471?utm_source=openai
[7] arxiv (2022) - https://arxiv.org/abs/2203.09903?utm_source=openai
[8] Data Minimization - https://en.wikipedia.org/wiki/Data_minimization?utm_source=openai