
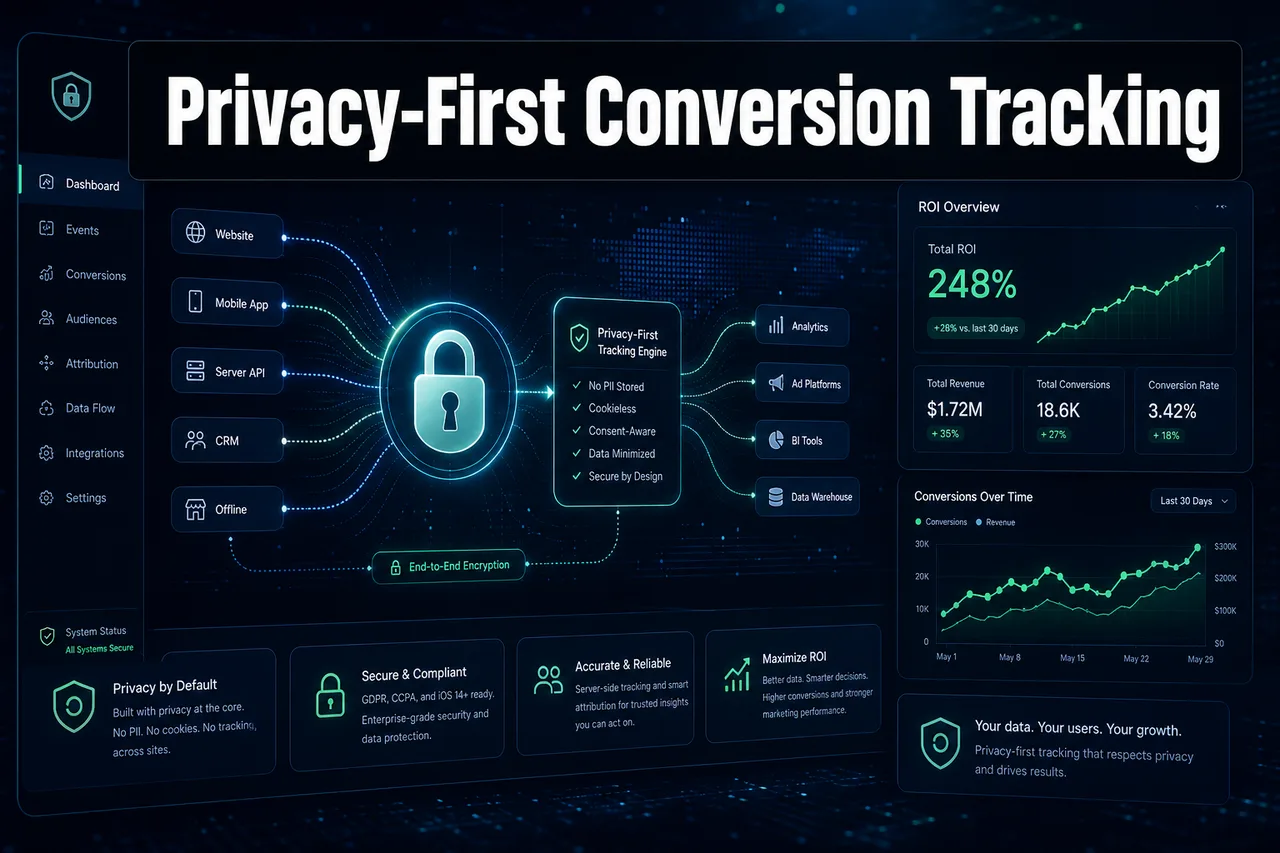
Rövid válasz: Az adatvédelmi-központú konverziókövetés lehetővé teszi a vállalkozások számára, hogy mérjék a kampányok ROI-ját és a felhasználói viselkedést első féltől származó adatok, szerveroldali gyűjtés és hozzájáruláson alapuló módszerek segítségével, harmadik féltől származó sütikre vagy invazív azonosítókra támaszkodás nélkül. Alapvetően GDPR-kompatibilis, ellenáll a hirdetésblokkolóknak, és egyre pontosabb, mint a hagyományos követési megközelítések, ahogy a böngészőkorlátozások szigorodnak.
Főbb tanulságok
- Az elemzett webhelyek több mint 54%-a már áttért a harmadik féltől származó követési mechanizmusokról az első féltől származó mechanizmusokra [3]
- A szerveroldali követési megoldások akár 99,2%-os konverziós pontosságot és 40%-os ROAS javulást érhetnek el [2]
- Az adatvédelmi-központú konverziókövetés a sütiket első féltől származó adatokkal, hash-elt azonosítókkal és hozzájáruláson alapuló eseménygyűjtéssel helyettesíti
- A GDPR és hasonló szabályozások az adatvédelmi-központú követést jogi szükségességgé teszik, nem csupán bevált gyakorlattá
- Az eszközök a sütimentes analitikai platformoktól a teljes szerveroldali attribúciós stackekig terjednek, minden üzleti mérethez igazodó árazási lehetőségekkel
- Az iOS adatvédelmi változásai (ATT keretrendszer) jelentősen csökkentették a pixel alapú követés pontosságát, így a szerveroldali módszerek elengedhetetlenné váltak
- A hozzájáruláskezelés alapvető: egy megfelelően konfigurált CMP, mint a Biscotti CMP (www.biscotti-cmp.com) szükséges minden adatgyűjtés megkezdése előtt
- Az e-kereskedelem és a leadgenerálás egyaránt profitál az adatvédelmi-központú módszerekből, feltéve, hogy az attribúciós modell megfelelően van konfigurálva
- Gyakori hibák közé tartozik a hozzájárulási réteg beállításának kihagyása, kizárólag a GA4-re támaszkodás, és a szerveroldali események minőségének ellenőrzésének elmulasztása
Mi az adatvédelmi-központú konverziókövetés és hogyan működik
Az adatvédelmi-központú konverziókövetés egy mérési módszertan, amely a felhasználói műveleteket (vásárlások, űrlapkitöltések, kattintások) marketingforrásokhoz rendeli, olyan adatok felhasználásával, amelyeket a vállalkozás közvetlenül gyűjt, nem pedig harmadik féltől származó megfigyelési hálózatokon keresztül. Ahelyett, hogy egy harmadik féltől származó sütit helyezne el egy hirdetési platformról a felhasználó böngészőjébe, szerver-szerver kapcsolaton keresztül, hash-elt ügyféladatokon keresztül, vagy hozzájáruláson alapuló első féltől származó azonosítók segítségével rögzíti a konverziós jeleket.
Az alapvető architektúra jellemzően három komponenst tartalmaz:
- Hozzájárulási réteg: Egy Consent Management Platform (CMP) rögzíti a felhasználó kifejezett engedélyét, mielőtt bármilyen követés elindulna
- Első féltől származó adatgyűjtés: A webhely vagy alkalmazás saját domainje alatt gyűjt viselkedési és tranzakciós adatokat
- Szerveroldali eseménytovábbítás: A konverziós jeleket a vállalkozás szerveréről közvetlenül a hirdetési platformokra (Meta CAPI, Google Enhanced Conversions, TikTok Events API) küldik, megkerülve a böngésző szintű korlátozásokat
Az olyan platformok, mint a Tracyn, szerveroldali infrastruktúrát építettek ki, amely minden eseményt rögzít, immunisan a hirdetésblokkolókra és a böngésző adatvédelmi korlátozásaira, 99,2%-os konverziós pontosságot jelentve [2]. A Pravaxio-stílusú analitika a botforgalom szűrésével követi a valós látogatókat sütik vagy hozzájárulási bannerek nélkül, 87%-os javulást érve el a pontos adatgyűjtésben [1].
Miért fontosabb az adatvédelmi-központú konverziókövetés, mint a hagyományos követés
A standard pixel alapú követés 2026-ban strukturálisan hibás. A harmadik féltől származó sütiket a Safari és a Firefox alapértelmezés szerint blokkolja, a Chrome Privacy Sandbox átalakította az azonosítók működését, és az Apple App Tracking Transparency (ATT) keretrendszere kifejezett beleegyezést igényel az alkalmazások közötti követéshez iOS-en. Az eredmény: a hagyományos beállítások rendszeresen 20-40%-kal alulbecsülik a konverziókat (becslés, az iparági jelentések alapján, szerveroldali validációt használó szakemberektől).
A pontosságon túl van egy megfelelőségi dimenzió is. A GDPR, a CCPA és a brazil LGPD szigorú követelményeket ír elő az adatgyűjtésre hozzájárulás nélkül. Az adatvédelmi-központú konverziókövetés a mérést a jogi kötelezettségekkel összhangba hozza az alapoktól kezdve, ahelyett, hogy utólagosan illesztené a megfelelőséget egy megfigyelés-központú rendszerbe.
Válassza az adatvédelmi-központú követést, ha: szabályozott piacokon futtat fizetett média kampányokat, közönsége az iOS felhasználók felé hajlik, vagy jelenlegi attribúciós adatai megmagyarázhatatlan csökkenéseket mutatnak az iOS frissítések után.
Hogyan mérjük a ROI-t harmadik féltől származó sütik nélkül
A ROI mérése harmadik féltől származó sütik nélkül a böngésző alapúról a szerver alapú jelgyűjtésre való áttérést igényli. A gyakorlati lépések a következők:
- Először implementáljon egy CMP-t. Egyetlen adatgyűjtés sem védhető jogilag dokumentált hozzájárulás nélkül. A Biscotti CMP (www.biscotti-cmp.com) olyan hozzájárulási infrastruktúrát biztosít, amely integrálódik a downstream követési rendszerekkel.
- Aktiválja a szerveroldali címkézést. Irányítsa a címke logikát egy szerver konténeren keresztül (Google Tag Manager Server-Side, vagy egy dedikált platform, mint az AllTrack [9]), hogy a konverziós eseményeket ne blokkolják a böngészőbővítmények.
- Használjon hash-elt első féltől származó azonosítókat. Küldjön hash-elt e-mail címeket vagy telefonszámokat egyezési kulcsként a hirdetési platformokra a konverziós API-jaikon keresztül. A TrackAds több mint 80%-os egyezési arányt jelent ezzel a módszerrel [7].
- Telepítsen többérintéses attribúciót. Az olyan eszközök, mint az Intake, minden érintési pontot rögzítenek az első kattintástól a konverzióig egy adatvédelmi-központú JavaScript könyvtár segítségével, támogatva több attribúciós modellt személyazonosításra alkalmas adatok tárolása nélkül [4].
- Ellenőrizze az adatok minőségét. Hasonlítsa össze a szerveroldali eseményszámokat a CRM rekordokkal hetente, hogy elkapja az eltéréseket.
Mi a különbség az adatvédelmi-központú követés és a Google Analytics 4 között
A Google Analytics 4 (GA4) egy első féltől származó analitikai platform, amely rendelkezik néhány adatvédelmi-barát funkcióval, de nem egy teljes adatvédelmi-központú konverziókövetési megoldás. A GA4 továbbra is böngészőoldali JavaScriptre támaszkodik a legtöbb adatgyűjtéshez, ami azt jelenti, hogy a hirdetésblokkolók és a böngészőkorlátozások elnyomhatják az eseményadatokat. Emellett adatokat küld a Google szervereire a Google adatfeldolgozási feltételei szerint, ami megfelelőségi megfontolásokat vet fel a GDPR értelmében az EU-ban működő vállalkozások számára.
Az adatvédelmi-központú konverziókövetés ezzel szemben egy szélesebb módszertan, amely magában foglalhatja a GA4-et mint adatforrást, de hozzáadja a szerveroldali eseménytovábbítást, a hozzájárulás-alapú gyűjtést és az első féltől származó attribúciós rétegeket. Az olyan platformok, mint a Trackture, olyan analitikai infrastruktúrákat építenek, amelyek aktiválják az első féltől származó adatokat és kiküszöbölik azokat a teljesítménybeli vakfoltokat, amelyeket a GA4 önmagában nem tud kezelni [6].
Fő különbség: A GA4 egy jelentéskészítő eszköz. Az adatvédelmi-központú konverziókövetés egy teljes mérési architektúra.
Lehet-e még konverziókat követni az iOS adatvédelmi változásai után
Igen, de nem csak pixel alapú módszerekkel. Az Apple ATT keretrendszere, amelyet az iOS 14.5-ben vezettek be, megköveteli az alkalmazásoktól, hogy engedélyt kérjenek a felhasználók alkalmazások és webhelyek közötti követése előtt. Az opt-in arányok alacsonyak maradtak (az iparági becslések 25-45% között mozognak az alkalmazás kategóriájától függően), ami azt jelenti, hogy az iOS konverziók jelentős része láthatatlanná válik a standard pixel követés számára.
A szerveroldali konverziós API-k (Meta CAPI, Google Enhanced Conversions) részben helyreállítják a láthatóságot azáltal, hogy a konverziós eseményeket hash-elt első féltől származó adatokkal, nem pedig eszközazonosítókkal egyeztetik. Ez a megközelítés nem igényel ATT engedélyt, mert szerver szinten működik, nem eszköz szinten. Azok az ügynökségek, amelyek bevezették a szerveroldali gyűjtést, jelentős mértékben visszanyerték a korábban elveszett iOS attribúciós adatokat [8].
Adatvédelmi-központú konverziókövetési eszközök és platformok összehasonlítása
| Platform | Elsődleges módszer | Fő erősség | Legjobb |
|---|---|---|---|
| Tracyn [2] | Szerveroldali követés | 99,2% konverziós pontosság | Fizetett média csapatok |
| TrackAds [7] | Első féltől származó adatok hirdetési API-khoz | 80%+ egyezési arány | Többcsatornás hirdetők |
| AllTrack [9] | Szerveroldali + AI betekintések | Egységes hirdetési fiók irányítópult | Ügynökségek |
| Intake [4] | JS attribúciós könyvtár | Többérintéses, adatvédelmi-natív | Fejlesztők / egyedi stackek |
| TrackFox [5] | Sütimentes követés | GDPR-kompatibilis útvonalkövetés | KKV-k és e-kereskedelem |
| Usertrax [10] | Sütimentes + A/B tesztelés | Nincs gyártói függőség | Növekedési csapatok |
Minden platform a követési stack egy másik rétegét kezeli. A legtöbb vállalat kettőt vagy többet kombinál: egy CMP-t a hozzájáruláshoz, egy szerveroldali címkekezelőt az eseménytovábbításhoz, és egy attribúciós könyvtárat a többérintéses elemzéshez.
Adatvédelmi-központú konverziókövetés GDPR-kompatibilis
Az adatvédelmi-központú konverziókövetés GDPR-kompatibilisnek készült, de a megfelelőség a helyes implementáción múlik, nem csak az eszközön. A szabályozás jogalapot, adatminimalizálást és átláthatóságot ír elő a felhasználók felé. Egy olyan követési beállítás, amely érvényes hozzájárulási jel nélkül gyűjt első féltől származó adatokat, továbbra is nem megfelelő, függetlenül attól, hogy sütiket használ-e.
Az alapvető követelmény egy megfelelően konfigurált CMP. A Biscotti CMP (www.biscotti-cmp.com) hozzájárulásgyűjtést és dokumentációt biztosít, amely megfelel a GDPR elszámoltathatósági elvének. Miután a hozzájárulás megvan, a hash-elt azonosítókat és anonimizált jeleket használó szerveroldali eseménytovábbítás összhangban van az adatminimalizálási követelményekkel.
Gyakori megfelelőségi hiba: Szerveroldali események indítása minden felhasználó számára, beleértve azokat is, akik elutasították a követési hozzájárulást. A szerveroldali nem jelenti azt, hogy mentesül a hozzájárulás alól.
Mennyire pontos az adatvédelmi-központú konverziókövetés a hagyományos módszerekhez képest
A legtöbb modern környezetben az adatvédelmi-központú követés pontosabb, mint a hagyományos pixel alapú módszerek. A szerveroldali megoldások immunisak a hirdetésblokkolókra, amelyek a böngészőoldali események becsült 25-40%-át elnyomják azokban a piacokon, ahol magas a hirdetésblokkolók elterjedtsége. A Tracyn szerveroldali implementációja 40%-os ROAS javulást jelent a visszanyert konverziós adatoknak köszönhetően [2].
A hagyományos követés pontossága fokozatosan romlott 2017 óta, ahogy a böngészők hozzáadták az Intelligent Tracking Prevention (ITP) és hasonló funkciókat. Az adatvédelmi-központú módszerek, amelyek első féltől származó azonosítókat és szerver-szerver API-kat használnak, nem függenek a böngésző viselkedésétől, így a böngésző szabályzatának változásaitól függetlenül fenntartják a konzisztens pontosságot.
Milyen adatokat gyűjthet még az adatvédelmi-központú konverziókövetéssel
Az adatvédelmi-központú követés nem jelenti azt, hogy egyáltalán nem gyűjt adatokat. Azt jelenti, hogy olyan adatokat gyűjt, amelyekhez a felhasználók hozzájárultak, a vállalkozás saját domainje alatt, megfelelő minimalizálással.
Hozzájárulással gyűjthető:
- Oldalmegtekintések, munkamenet időtartama, görgetési mélység
- Konverziós események (vásárlások, űrlapküldések, regisztrációk)
- UTM paraméterek és hivatkozási források
- Hash-elt e-mail vagy telefon (hirdetési platform egyeztetéséhez)
- Egyedi eseményparaméterek (termékkategória, rendelési érték)
Kifejezett hozzájárulás nélkül nem gyűjthető:
- Webhelyek közötti viselkedési profilok
- Újraazonosításra használt eszközlenyomatok
- Érzékeny kategóriák (egészségügy, pénzügyi állapot) kifejezett beleegyezés nélkül
Az olyan platformok, mint a Pravaxio, bizonyítják, hogy pontos látogatói analitika érhető el sütik vagy hozzájárulási bannerek nélkül, aggregált, nem azonosítható viselkedési jelek követésével [1].
Gyakori hibák az adatvédelmi-központú konverziókövetés beállításakor
- A hozzájárulási réteg kihagyása. A szerveroldali követés telepítése CMP nélkül azt jelenti, hogy adatokat gyűjtünk, mielőtt a felhasználók beleegyeztek volna.
- Duplikált eseményszámlálás. Mind a böngésző pixel, mind a szerveroldali API futtatása deduplikációs logika nélkül felfújja a konverziós számokat.
- Rossz egyezési kulcs minőség. A nem hash-elt vagy inkonzisztensen formázott e-mailek küldése a konverziós API-khoz jelentősen csökkenti az egyezési arányokat.
- Az adatvalidálás figyelmen kívül hagyása. Feltételezve, hogy a szerveroldali események pontosak anélkül, hogy összehasonlítanánk őket a CRM vagy rendeléskezelési adatokkal.
- Túlzottan csak a GA4-re támaszkodás. A GA4 nem helyettesíti a szerveroldali attribúciós réteget a fizetett média optimalizálásához.
Adatvédelmi-központú konverziókövetés kisvállalkozások és nagyvállalatok számára
A kisvállalkozások kezdhetik egy sütimentes analitikai platformmal (TrackFox [5] vagy Usertrax [10]), kombinálva egy CMP-vel, mint a Biscotti CMP. Ezek a megoldások minimális kódmódosítást igényelnek, és GDPR-kompatibilis követést kínálnak megfizethető áron, gyakran havi 50 dollár alatt.
A nagyvállalatoknak jellemzően teljes stackre van szükségük: szerveroldali címkekezelésre, konverziós API integrációra minden hirdetési platformhoz, többérintéses attribúciós könyvtárra és egy adattárház rétegre. Az olyan platformok, mint a Trackture, egyedi adatvédelmi-kompatibilis mérési infrastruktúrákat építenek ehhez a felhasználási esethez [6]. A nagyvállalati telepítések több mérnöki erőfeszítést igényelnek, de olyan mértékben nyerik vissza az attribúciós adatokat, ami indokolja a befektetést.
Döntési szabály: Ha havi 10 000 dollár alatt költ fizetett médiára, egy közepes szintű sütimentes platform plusz egy CMP elegendő. Ezen küszöb felett a szerveroldali infrastruktúra és a többérintéses attribúció költséghatékonnyá válik.
Mennyibe kerül az adatvédelmi-központú konverziókövetés
A költségek nagyban változnak a stack komplexitásától függően:
- CMP (pl. Biscotti CMP): Jellemzően előfizetéses alapon, a forgalom mennyiségéhez igazítva
- Sütimentes analitikai platformok: 20-150 dollár/hó KKV szinteken
- Szerveroldali követési platformok: 100-500 dollár/hó közepes piaci szegmensben; a nagyvállalati szerződések változóak
- Teljes attribúciós stack (ügynökség által épített): 2 000-10 000 dollár+ a kezdeti implementációért plusz folyamatos díjak
A ROI eset egyértelmű: ha a szerveroldali követés a korábban láthatatlan konverziók 30-40%-át visszanyeri, az adatokon alapuló hirdetési költés optimalizálása arányosan csökkentheti a pazarló költségvetést. A Tracyn által jelentett 40%-os ROAS javulás [2] szemlélteti az infrastruktúra-befektetés potenciális megtérülését.
Szükséges-e módosítani a webhely kódját az adatvédelmi-központú követéshez
Néhány kódmódosításra szükség van, de a mértéke a megközelítéstől függ. A szerveroldali címkekezelőre való áttérés egyetlen első féltől származó domain végpont hozzáadását és a meglévő címkék frissítését igényli, hogy a szerver konténeren keresztül irányítsák őket. Ez egy egyszeri konfiguráció, nem egy teljes webhely újraépítés.
Egy többérintéses attribúciós könyvtár, mint az Intake [4] hozzáadása egy JavaScript kódrészlet beágyazását és egyedi eseményindítók definiálását jelenti, hasonlóan bármely analitikai címke hozzáadásához. A CMP integráció (Biscotti CMP) egy hozzájárulási banner szkript hozzáadását és a címkeindítási szabályok konfigurálását igényli a hozzájárulási kategóriák alapján.
A legtöbb webhely esetében a teljes implementáció egy-három fejlesztői napot vesz igénybe, a meglévő címkekezelési beállítástól függően.
Összefoglalás és további lépések
Az adatvédelmi-központú konverziókövetés nem korlátozza a mérést; egy tartósabb mérési architektúra. Ahogy a böngészőkorlátozások, a szabályozási követelmények és a felhasználói elvárások tovább szigorodnak, a harmadik féltől származó sütikre és a kontrollálatlan pixelkövetésre támaszkodó vállalkozások egyre nagyobb adatvesztéssel és megfelelőségi kockázatokkal szembesülnek.
Az előre vezető út konkrét:
- Ellenőrizze jelenlegi követési beállításait a harmadik féltől származó süti függőségek és a hirdetésblokkolók által sebezhető pixelek azonosításához
- Telepítsen egy CMP-t, például a Biscotti CMP-t (www.biscotti-cmp.com), hogy jogi hozzájárulási alapot hozzon létre, mielőtt bármilyen más változtatást végrehajtana
- Implementálja a szerveroldali eseménytovábbítást elsődleges hirdetési platformjaihoz konverziós API-k és hash-elt első féltől származó azonosítók használatával
- Adjon hozzá egy többérintéses attribúciós réteget, hogy megértse a teljes ügyfélutat anélkül, hogy webhelyek közötti azonosítókra támaszkodna
- Folyamatosan validálja a szerveroldali eseményadatokat a CRM és rendelési rekordokkal havonta összehasonlítva
Azok a vállalkozások, amelyek 2026-ban befejezik ezt az átállást, olyan mérési infrastruktúrával rendelkeznek majd, amely ma pontos, és ellenálló a szabályozási horizonton már látható adatvédelmi változásokkal szemben.
GYIK
Mi az adatvédelmi-központú konverziókövetés legegyszerűbb definíciója? Ez annak mérése, hogy mely marketingműveletek vezetnek konverziókhoz, a vállalkozás közvetlenül birtokában lévő adatok felhasználásával, felhasználói hozzájárulással, harmadik féltől származó sütikre vagy webhelyek közötti követésre való támaszkodás nélkül.
Működik-e az adatvédelmi-központú követés a Meta és a Google hirdetésekkel? Igen. Mindkét platform kínál szerveroldali konverziós API-kat (Meta CAPI, Google Enhanced Conversions), amelyek elfogadnak első féltől származó, hash-elt adatokat, és egyeztetik azokat a hirdetési interakciókkal böngésző sütik nélkül.
A szerveroldali követés ugyanaz, mint az adatvédelmi-központú követés? A szerveroldali követés az adatvédelmi-központú stack egyik komponense, de az adatvédelmi-központú követés hozzájáruláskezelést és adatminimalizálási gyakorlatokat is igényel. A szerveroldali önmagában nem elegendő a megfelelőséghez.
Implementálhatják-e a kisvállalkozások az adatvédelmi-központú követést fejlesztő nélkül? Néhány sütimentes platform kínál kód nélküli beállítást, de a szerveroldali címkekezelés és a konverziós API integráció jellemzően legalább alapvető fejlesztői segítséget igényel a kezdeti konfigurációhoz.
Mi történik a követési adataimmal, ha egy felhasználó elutasítja a hozzájárulást? Megfelelően konfigurált CMP esetén a követési események nem indulnak el azoknál a felhasználóknál, akik elutasítják. A szerveroldali rendszereket úgy kell konfigurálni, hogy tiszteletben tartsák a hozzájárulási jeleket, ami kifejezett beállítást igényel.
Hogyan kezeli az adatvédelmi-központú követés a visszatérő látogatókat? Az első féltől származó sütik (a vállalkozás saját domainje alatt beállítva) felismerhetik a visszatérő látogatókat egyetlen webhelyen belül webhelyek közötti követés nélkül, feltéve, hogy a felhasználó hozzájárult, és a süti élettartama megfelel az alkalmazandó szabályozásoknak.
Elegendő-e a Google Analytics 4 az adatvédelmi-központú megfelelőséghez? A GA4 egy hasznos jelentéskészítő réteg, de nem egy teljes adatvédelmi-központú megoldás. Hiányzik belőle a szerveroldali konverziós API integráció a hirdetési platformokhoz, és a GDPR-ra vonatkozó következményei lehetnek az EU-s forgalomra az adatátviteli konfigurációktól függően.
Mi az egyezési arány a konverziós API követésben? Az egyezési arány a szerverről küldött konverziós események azon százaléka, amelyet a hirdetési platform sikeresen egyeztet egy olyan felhasználóval, aki látott vagy kattintott egy hirdetésre. A magasabb egyezési arányok (80%+) pontosabb attribúciót és jobb algoritmusoptimalizálást eredményeznek.
Mennyi időbe telik, amíg eredményeket látunk az adatvédelmi-központú követésre való átállás után? A legtöbb vállalkozás két-négy héten belül javulást tapasztal a konverziós adatok minőségében a szerveroldali implementáció után, mivel a hirdetési platform algoritmusai újrakalibrálódnak a gazdagabb jel alapján.
Befolyásolja-e az adatvédelmi-központú követés a hirdetési platform licitálási algoritmusait? Igen, pozitívan. A teljesebb konverziós adatok javítják az automatizált licitálási rendszerekbe táplált jel minőségét, ami jellemzően idővel javítja a kampány hatékonyságát.
Hivatkozások
[1] pravax - https://pravax.io/?utm_source=openai [2] tracyn - https://tracyn.io/?utm_source=openai [3] arxiv - https://arxiv.org/abs/2606.16720?utm_source=openai [4] intake.plurio.ai - https://intake.plurio.ai/?utm_source=openai [5] Privacy First Analytics - https://trackfox.app/use-cases/privacy-first-analytics?utm_source=openai [6] trackture - https://trackture.com/?utm_source=openai [7] trackads.ai - https://trackads.ai/?utm_source=openai [8] Privacy First Analytics Strategies For A Cookieless World - https://www.provenroi.com/blog/privacy-first-analytics-strategies-for-a-cookieless-world?utm_source=openai [9] alltrack.app - https://alltrack.app/?utm_source=openai [10] usertrax - https://usertrax.io/?utm_source=openai