
Greitas atsakymas: Google Tag Manager valdymas laikantis sutikimo darbo srautų reikalauja sukonfigūruoti Google sutikimo režimą v2, prijungti sertifikuotą sutikimo valdymo platformą ir naudoti GTM įmontuotus sutikimo inicializavimo įvykius, kad blokuotumėte žymes, kol vartotojai suteikia leidimą. Teisingai atlikus, ši konfigūracija atitinka GDPR, CCPA ir Google ES vartotojų sutikimo politiką tuo pačiu metu, išlaikant prasmingus matavimo duomenis.
Pagrindiniai išsinešimai
- Sutikimo režimas v2 pristato du naujus parametrus,
ad_user_datairad_personalization, suteikdamas reklamuotojams daugiau detalizuotos kontrolės už originaliusad_storageiranalytics_storagesignalus [1] - GTM sutikimo inicializavimo įvykis įsijungia prieš visus kitus įvykius, užtikrindamas, kad jokios žymės nebus vykdomos, kol nebus nustatyta sutikimo būsena [2]
- Žymės su įmontuotais sutikimo patikrinimais siųs anonimizuotus pingus (ne slapukus), kai sutikimas yra atmestas, leidžiant statistinį duomenų modeliavimą [3]
- Nepavykus tinkamai įgyvendinti sutikimo GTM, organizacijos gali būti veikiamos reguliacinių baudų ir prarasti Google reklamos personalizavimo funkcijas [1]
- GTM sutikimo apžvalgos puslapis leidžia masiškai redaguoti sutikimo nustatymus visame konteineryje, sumažinant konfigūracijos klaidų skaičių [2]
- Sertifikuota CMP, tokia kaip Biscotti CMP, gali tiesiogiai integruotis su GTM, kad automatizuotų sutikimo signalų pristatymą
- Sutikimo darbo srautų testavimas GTM peržiūros režime prieš publikavimą yra neatsiejama dalis, siekiant užfiksuoti neteisingai sukonfigūruotas žymės vykdymo taisykles
- E-komercijos svetainės susiduria su didesne rizika, nes pirkimo ir remarketingo žymės yra tarp labiausiai sutikimo jautrių žymės tipų
Kas yra Google Tag Manager ir kaip jis veikia su sutikimu
Google Tag Manager (GTM) yra žymės valdymo sistema, leidžianti svetainių savininkams diegti ir valdyti JavaScript fragmentus (žymes) be tiesioginio svetainės kodo keitimo. Sutikimo kontekste GTM veikia kaip vykdymo sluoksnis: jis gauna sutikimo signalus iš sutikimo valdymo platformos ir naudoja tuos signalus, kad nuspręstų, kurios žymės gali būti vykdomos.
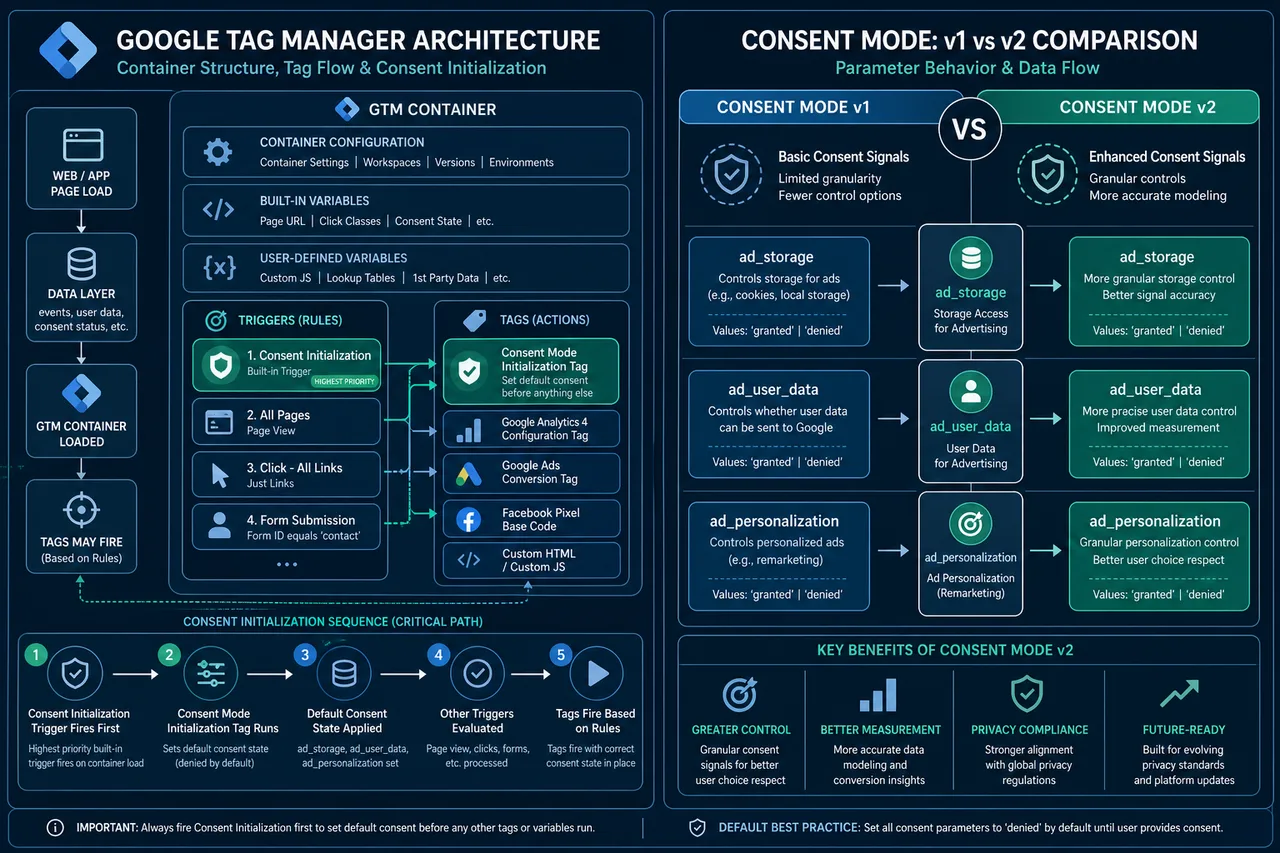
Kai vartotojas atsiduria puslapyje, vyksta ši seka:
- GTM konteineris užsikrauna
- Sutikimo inicializavimo įvykis įsijungia, nustatydamas pradinę sutikimo būseną prieš bet kurią kitą žymę [2]
- CMP banneris pasirodo ir užfiksuoja vartotojo pasirinkimą
- Sutikimo signalai yra perduodami į GTM duomenų sluoksnį
- Žymės su sutikimo reikalavimais tikrina dabartinę būseną ir vykdomos arba lieka užblokuotos atitinkamai
Ši architektūra reiškia, kad pats GTM nesurenka sutikimo, jis jį skaito ir vykdo. CMP yra atsakinga už vartotojo pageidavimų fiksavimą ir saugojimą.
Koks skirtumas tarp sutikimo režimo v1 ir v2
Sutikimo režimas v2 yra reikšmingas originalaus rėmo išplėtimas, ir suprasti skirtumą yra būtina visiems, kurie nori įvaldyti Google Tag Manager laikantis sutikimo darbo srautų.
Sutikimo režimas v1 apėmė du parametrus:
ad_storage: kontroliuoja reklamos slapukusanalytics_storage: kontroliuoja analitinius slapukus
Sutikimo režimas v2 prideda du papildomus parametrus [1]:
ad_user_data: kontroliuoja, ar vartotojo duomenys gali būti siunčiami Google reklamos tikslaisad_personalization: kontroliuoja, ar duomenys gali būti naudojami personalizuotai reklamai
Praktinė pasekmė yra ta, kad reklamuotojai, kurie tik įgyvendino v1, nebėra visiškai atitinkantys Google ES vartotojų sutikimo politikos. Nuo 2024 m. kovo Google reikalavo v2 priėmimo EEE srautui, kad išlaikytų prieigą prie auditorijos pagrindu veikiančių funkcijų ir konversijų modeliavimo. Svetainės, vis dar veikiančios su v1 konfigūracijomis, turėtų laikyti atnaujinimą skubiu remonto darbu, o ne pasirinktinio patobulinimo užduotimi.
Kaip nustatyti sutikimo režimą Google Tag Manager
Sutikimo režimo nustatymas GTM yra struktūrizuotas procesas. Kiekvienas žingsnis remiasi ankstesniu, o bet kurio žingsnio praleidimas paprastai sukelia tylų nesėkmes, kurias vėliau sunku diagnozuoti.
1 žingsnis: Pasirinkite ir įdiekite suderinamą CMP Pasirinkite CMP, kuri natūraliai palaiko GTM integraciją ir sutikimo režimą v2. Biscotti CMP teikia GTM natūralią integraciją, kuri automatiškai tvarko sutikimo signalų injekciją.
2 žingsnis: Suconfigure the Consent Initialization trigger
GTM sukurkite žymę, kuri nustato numatytas sutikimo būsenas naudojant gtag('consent', 'default', {...}). Priskirkite jai sutikimo inicializavimo įvykį, kad ji įsijungtų prieš viską kitą [2].
3 žingsnis: Nustatykite konservatyvius numatymus
Numatykite visus sutikimo parametrus kaip 'denied' EEE vartotojams. Tai užtikrina, kad jokie duomenys nebus renkami, kol vartotojas nepriims sprendimo.
4 žingsnis: Perduokite sutikimo atnaujinimus per duomenų sluoksnį
Kai vartotojas priima arba atmeta, CMP turėtų perduoti gtag('consent', 'update', {...}) skambutį. GTM tai perskaito ir realiu laiku pritaiko žymės elgesį.
5 žingsnis: Patikrinkite įmontuotus sutikimo patikrinimus Google žymėse Google Ads, GA4 ir Floodlight žymės apima įmontuotus sutikimo patikrinimus. Patikrinkite, ar jie yra įjungti žymės Išplėstiniuose nustatymuose GTM [3].
6 žingsnis: Naudokite sutikimo apžvalgos puslapį GTM sutikimo apžvalgos puslapis rodo kiekvieną žymę ir jos sutikimo konfigūraciją viename vaizde, todėl lengva identifikuoti nesukonfigūruotas žymes ir taikyti masinius redagavimus [2].
Kaip padaryti GTM atitinkantį GDPR ir CCPA
Atitiktis GDPR ir CCPA per GTM reikalauja spręsti tiek techninę konfigūraciją, tiek teisinę atsakomybę. GTM konfigūracija tvarko techninį vykdymą; teisiniai įsipareigojimai reikalauja organizacinių politikų, kurių GTM vienas negali įgyvendinti.
GDPR (EEE vartotojams):
- Įgyvendinkite sutikimo režimą v2 su
'denied'numatymais prieš suteikiant sutikimą - Užtikrinkite, kad CMP fiksuotų ir saugotų sutikimą su laiko žymėmis ir versijų numeriais
- Gerbkite sutikimo atšaukimą, pakartotinai įjungdami žymės blokavimą, kai vartotojai atsisako
CCPA (Kalifornijos vartotojams):
- Pateikite "Ne parduoti ar dalintis mano asmeniniais duomenimis" mechanizmą
- Susiekite GTM žymes, kurios dalijasi duomenimis su trečiosiomis šalimis, su CCPA atsisakymo signalu
- Atkreipkite dėmesį, kad CCPA veikia pagal atsisakymo modelį, skirtingai nei GDPR reikalaujantis sutikimo
2023 m. arXiv paskelbtas tyrimo dokumentas identifikavo konkrečius atvejus, kai GTM įgyvendinimai dalijosi asmeniniais duomenimis be pakankamo sutikimo, pabrėždamas, kad neteisingai sukonfigūruoti konteineriai, o ne pats GTM, paprastai yra teisinio pažeidimo šaltinis [4].
Bendra klaida: Taikyti GDPR sutikimo logiką globaliai, o ne geografiškai taikyti. Teikti griežtą sutikimo vartą JAV vartotojams, kur tai nėra teisiškai reikalaujama, sukuria nereikalingą trintį be atitikties naudos.
Geriausia sutikimo valdymo platforma integracijai su GTM
Teisinga CMP GTM integracijai yra ta, kuri palaiko sutikimo režimą v2, IAB skaidrumo ir sutikimo rėmą (TCF) v2.0 ir siūlo natūralią GTM žymę arba duomenų sluoksnio integraciją [3].
Biscotti CMP yra specialiai sukurta GTM pagrindu veikiančioms diegimams, teikdama automatinę sutikimo signalų injekciją į duomenų sluoksnį ir iš anksto sukurtas GTM žymės šablonus. Tai pašalina poreikį rankiniu būdu rašyti gtag ir sumažina neteisingos konfigūracijos riziką. Organizacijoms, valdančioms kelis GTM konteinerius skirtinguose domenuose, CMP su daugiaproduktyviniu palaikymu ir centralizuotu sutikimo registravimu yra ypač vertinga.
Vertindami bet kurią CMP, patikrinkite:
- Natūralų palaikymą visiems keturiems sutikimo režimo v2 parametrams
- TCF v2.0 sertifikavimą EEE atitikties
- Audito žurnalo galimybes, kad būtų galima parodyti sutikimo įrašus reguliuotojams
- Geografiškai taikymą, kad būtų galima teikti skirtingas sutikimo patirtis pagal jurisdikciją
Kaip blokuoti žymes, kol vartotojas suteikia sutikimą GTM
Žymės gali būti blokuojamos GTM per dvi papildomas mechanizmus: įmontuotus sutikimo patikrinimus ir įvykių sąlygas.
Įmontuoti sutikimo patikrinimai yra prieinami Google žymėse (GA4, Google Ads konversijų stebėjimas ir kt.). Kai jie yra įjungti, žymė nebus vykdoma arba bus vykdoma ribotame, be slapukų režime, remiantis dabartine sutikimo būsena [3].
Įvykių pagrindu blokuojantis taikomas trečiųjų šalių žymėms, kurios neturi įmontuotos sutikimo logikos. Požiūris:
- Sukurkite pasirinktą įvykio įvykį, kuris įsijungia tik po konkretaus sutikimo suteikimo duomenų sluoksnio įvykio
- Pridėkite išimtį, kuri įsijungia puslapio įkrovimo metu, kad pagal numatymą blokuotų žymę
- Naudokite GTM žymės sekos arba įvykių grupes, kad užtikrintumėte teisingą vykdymo tvarką
Žymėms, kurios niekada neturėtų būti vykdomos be aiškaus sutikimo (pavyzdžiui, remarketingo pikseliai ar sesijų įrašymo įrankiai), įvykių pagrindu blokuojantis yra patikimesnis metodas, nes jis nepriklauso nuo žymės tiekėjo vidinės sutikimo įgyvendinimo.
Kas nutinka, jei nesukonfigūruojate sutikimo Google Tag Manager
Praleidus sutikimo įgyvendinimą GTM, pasekmės pasireiškia trimis kategorijomis: reguliacinė, komercinė ir techninė.
Reguliacinė: GDPR baudos gali siekti 4% pasaulinio metinio apyvartos arba 20 milijonų eurų, priklausomai nuo to, kas didesnis. CCPA baudos skaičiuojamos už kiekvieną pažeidimą. Tyrimai dokumentavo realius GTM diegimus, kurie perdavė asmeninius duomenis be sutikimo, sukurdami aiškų teisinį pažeidimą [4].
Komercinė: Google reikalauja sutikimo signalų EEE vartotojams, kad būtų galima įgalinti reklamos personalizavimą ir konversijų modeliavimą. Be sutikimo režimo v2, reklamuotojai praranda prieigą prie auditorijos taikymo funkcijų ir mato sumažėjusius atribucijos duomenis [1].
Techninė: Be sutikimo režimo numatymų, žymės vykdomos iš karto puslapio įkrovimo metu visiems vartotojams, įskaitant tuos, kurie yra jurisdikcijose, kur tai yra draudžiama. Tai nėra pilka zona, tai yra pažeidimas pagal Google ES vartotojų sutikimo politiką [1].
"Žymės su įmontuotais sutikimo patikrinimais nesaugos slapukų, kai sutikimas yra atmestas, tačiau gali siųsti anonimizuotus pingus, kad leistų duomenų modeliavimą.", Google Tag Manager dokumentacija [3]
Ar galite naudoti Google Tag Manager be sutikimo bannerio
GTM techniškai gali būti diegiamas be sutikimo bannerio, tačiau tai teisiškai leidžiama tik specifinėse, siaurose aplinkybėse.
Sutikimo banneris nėra reikalaujamas, jei:
- Svetainė neserga vartotojų EEE, JK ar kitose sutikimo teisės jurisdikcijose
- Visos diegtos žymės nesurenka asmeninių duomenų ir nesukuria jokių neesminių slapukų
- Svetainė naudoja tik griežtai būtinus slapukus (pavyzdžiui, sesijų autentifikavimui)
Daugumai svetainių, veikiančių analitikos, reklamos ar personalizavimo žymes, sutikimo banneris yra teisiškai reikalaujamas EEE srautui. Veikti GTM be jo, kai veikia GA4 ar Google Ads žymės, yra GDPR teisinių pagrindų reikalavimų pažeidimas.
Kraštutinė situacija: Grynai informacinė svetainė, neturinti sekimo žymių ir trečiųjų šalių skriptų, gali veikti GTM (pavyzdžiui, valdyti struktūrizuotus duomenis ar A/B testavimą per serverio pusės renderiavimą) be sutikimo bannerio, jei nėra apdorojami asmeniniai duomenys.
Kaip testuoti sutikimo darbo srautus GTM prieš pradedant gyvai
GTM peržiūros režimas yra pagrindinis testavimo įrankis. Jis leidžia kūrėjams patikrinti, kurios žymės buvo vykdomos, kurie įvykiai buvo aktyvuoti ir ką duomenų sluoksnis turėjo kiekvienu momentu, viską be publikavimo pakeitimų gyviems vartotojams.
Testavimo kontrolinis sąrašas:
- Patikrinkite, ar sutikimo inicializavimo žymė įsijungia prieš visas kitas žymes per peržiūros režimo laiką
- Simuliuokite sutikimo atmetimą ir patikrinkite, ar neesminės žymės neįsijungia
- Simuliuokite sutikimo suteikimą ir patikrinkite, ar atitinkamos žymės įsijungia iš karto po atnaujinimo įvykio
- Patikrinkite, ar sutikimo būsena išlieka per puslapio navigacijas (ne tik atvykimo puslapyje)
- Naudokite naršyklės kūrėjo įrankius, kad patvirtintumėte, jog jokie slapukai nėra nustatyti prieš suteikiant sutikimą
- Patikrinkite, ar visi keturi sutikimo režimo v2 parametrai yra visiškai pateikti duomenų sluoksnio perdavime
Daugialypėms svetainėms testuokite su VPN arba geosimuliacijos įrankiu, kad patvirtintumėte, jog EEE vartotojai gauna opt-in srautą, o kitų regionų vartotojai gauna atitinkamą patirtį.
Kodėl mano sutikimo režimas neveikia Google Tag Manager
Dažniausia priežastis, kodėl sutikimo režimas tyliai nepavyksta GTM, yra ta, kad numatyta sutikimo būsena nustatoma po to, kai kitos žymės jau buvo vykdomos. Tai atsitinka, kai sutikimo inicializavimo įvykis nėra naudojamas, arba kai CMP skriptas užsikrauna asinkroniškai po GTM konteinerio.
Diagnostikos žingsniai:
- Atidarykite GTM peržiūros režimą ir patikrinkite žymės vykdymo tvarką santraukos laiko juostoje
- Patikrinkite, ar sutikimo numatytos žymės įsijungia 1 pozicijoje, prieš DOM Ready arba Window Loaded įvykius
- Patikrinkite duomenų sluoksnį dėl
gtag('consent', 'default', ...)irgtag('consent', 'update', ...)įvykių - Patikrinkite, ar CMP injekuoja sutikimo signalus per duomenų sluoksnį, o ne per tiesioginį
gtagskambutį, kuris apeina GTM - Google žymėse patikrinkite, ar "Įgalinti sutikimo apžvalgą" yra pažymėta žymės Išplėstiniuose nustatymuose [2]
Dažna kraštutinė situacija: kūrėjai teisingai sukonfigūruoja sutikimo režimą staliniams kompiuteriams, tačiau pamiršta, kad egzistuoja atskiras AMP arba mobilusis žiniatinklio konteineris, kuriame visai nėra sutikimo konfigūracijos.
Ar jums reikia teisininko, kad nustatytumėte GTM sutikimo darbo srautus
GTM ir sutikimo režimo techninė konfigūracija nereikalauja teisininko. Tačiau teisiniai sprendimai, kurie informuoja tą konfigūraciją, kuris teisinis pagrindas taikomas, kas sudaro "legitimią interesą", kaip formuluoti sutikimo pranešimus, tikrai naudingi kvalifikuotam teisiniam peržiūrai.
Konkrečiai, konsultuokitės su teisininku dėl:
- Privatumo politikos ir slapukų politikos, nurodytos sutikimo bannerio, rengimo
- Nustatymo, ar legitimus interesas taikomas bet kokioms apdorojimo veikloms
- Duomenų apdorojimo sutarčių su žymės tiekėjais peržiūros
- Įvertinimo, ar tam tikrų žymių tipams reikia aiškaus sutikimo pagal taikomą teisę
GTM konfigūracija įgyvendina teisinius ir atitikties komandų priimtus sprendimus. Kūrėjai neturėtų vienpusiškai priimti šių esminių teisinių sprendimų.
Google Tag Manager sutikimas e-komercijos stebėjimui
E-komercijos svetainės susiduria su sudėtingiausiomis sutikimo scenarijomis GTM, nes pirkimo stebėjimas, remarketingas ir klientų atitikimo žymės yra tarp labiausiai duomenų intensyvių ir teisiškai jautrių.
Pagrindiniai svarstymai e-komercijai:
- GA4 išplėstinės e-komercijos įvykiai (pirkimas, pridėjimas į krepšelį, atsiskaitymo pradžia) yra susiję su
analytics_storagesutikimu. Jei atmetama, šie įvykiai nebus vykdomi su vartotojo identifikatoriais [3] - Google Ads konversijų žymės reikalauja tiek
ad_storage, tiekad_user_datasutikimo pagal sutikimo režimą v2 [1] - Klientų atitikimo įkėlimai reikalauja aiškių sutikimo signalų prieš vartotojo duomenis galima pateikti Google auditorijos atitikimui [3]
- Remarketingo žymės priklauso nuo
ad_personalizationsutikimo; be jo vartotojai negali būti pridėti prie remarketingo sąrašų
E-komercijos operatoriams tinkamo sutikimo įgyvendinimo verslo atvejis yra tiesioginis: be jo konversijų modeliavimas prastėja, remarketingo auditorijos mažėja, o atribucijos duomenys tampa nepatikimi. Sutikimo režimo anonimizuoto pingų mechanizmas iš dalies kompensuoja atmestą sutikimą, leidžiant statistinį modeliavimą, tačiau tai nėra pakaitalas tikram sutikimui [3].
Kaip dažnai turėtumėte atnaujinti savo GTM sutikimo nustatymą
GTM sutikimo konfigūracijos reikalauja peržiūros, kai įvyksta bet kuris iš šių atvejų:
- Google išleidžia naują sutikimo režimo versiją arba prideda naujų parametrų
- Nauja privatumo reglamentacija įsigalioja jurisdikcijoje, kurioje veikia svetainė
- Naujos žymės pridedamos prie GTM konteinerio, kurios apdoroja asmeninius duomenis
- CMP tiekėjas išleidžia didelį atnaujinimą savo GTM integracijai
- Duomenų apsaugos institucija išleidžia naujas gaires, turinčias įtakos žymės pagrindu veikiančiam stebėjimui
Kaip bazinis standartas, ketvirtinė GTM sutikimo apžvalgos puslapio audito peržiūra yra protingas minimumas svetainėms su aktyviomis reklamos ir analitikos sistemomis. Didelio srauto e-komercijos svetainės arba tos, kurios veikia skirtingose jurisdikcijose, turėtų peržiūrėti dažniau.
Kokia bauda už nesilaikantį GTM įgyvendinimą
Baudos už nesilaikantį GTM įgyvendinimą yra vertinamos pagal taikomą privatumo reglamentaciją, o ne prieš GTM konkrečiai. Platforma yra įrankis; atsakomybė tenka duomenų valdytojui (svetainės operatoriui).
GDPR: Iki 20 milijonų eurų arba 4% pasaulinio metinio apyvartos, priklausomai nuo to, kas didesnis, už rimtus pažeidimus. Priežiūros institucijos išrašė baudas, konkrečiai susijusias su neteisėtais slapukų ir stebėjimo įgyvendinimais.
CCPA/CPRA: Civilinės baudos iki 7,500 dolerių už tyčinį pažeidimą. Kalifornijos privatumo apsaugos agentūra turi teisę atlikti auditą ir vykdyti.
Google pačios vykdymas: Nesilaikymas Google ES vartotojų sutikimo politikos lemia reklamos personalizavimo ir matavimo funkcijų praradimą, kas yra reikšminga komercinė bauda, nepriklausomai nuo reguliavimo veiksmų [1].
ArXiv tyrimas apie GTM privatumo rizikas rado konkrečius asmeninių duomenų perdavimo be sutikimo pavyzdžius, pabrėždamas, kad tai nėra teorinės rizikos [4].
DUK
K: Kas yra sutikimo inicializavimo įvykis GTM? A: Tai specialus GTM įvykis, kuris įsijungia prieš visus kitus įvykius konteineryje, užtikrinant, kad sutikimo numatymai būtų nustatyti prieš bet kurią žymę, kuri gali būti vykdoma. Tai būtina bet kuriai žymei, kuri skaito arba rašo sutikimo būseną [2].
K: Ar sutikimo režimas v2 visiškai pakeičia v1?
A: Taip. Sutikimo režimas v2 yra dabartinis standartas ir prideda ad_user_data ir ad_personalization parametrus prie originalių dviejų. Svetainės, vis dar naudojančios v1, turėtų atnaujinti, kad išlaikytų prieigą prie Google reklamos funkcijų [1].
K: Ar GTM gali vykdyti sutikimą ne-Google žymėms? A: GTM gali blokuoti ne-Google žymes, naudodamas įvykių sąlygas ir išimčių įvykius, tačiau tos žymės neturi įmontuotų sutikimo patikrinimų. Blokavimo logika turi būti sukonfigūruota rankiniu būdu GTM.
K: Koks skirtumas tarp ad_storage ir ad_user_data?
A: ad_storage kontroliuoja, ar reklamos slapukai nustatomi vartotojo įrenginyje. ad_user_data kontroliuoja, ar vartotojo duomenys (pavyzdžiui, užšifruoti el. pašto adresai) gali būti siunčiami į Google serverius reklamos tikslais [1].
K: Ar GTM peržiūros režimas yra pakankamas sutikimo testavimui? A: Peržiūros režimas yra pagrindinis įrankis, tačiau turėtų būti papildytas naršyklės kūrėjo įrankiais, kad būtų patvirtinta, jog jokie slapukai nėra nustatyti prieš sutikimą ir jokie tinklo užklausos neperduoda asmeninių identifikatorių.
K: Ar sutikimo atmetimas reiškia, kad Google negauna jokių duomenų? A: Ne. Kai sutikimas atmetamas, Google žymės su įmontuotais sutikimo patikrinimais vis tiek gali siųsti anonimizuotus, be slapukų pingus į Google serverius. Šie pingai leidžia statistinį modeliavimą, tačiau neįtraukia asmeninių identifikatorių [3].
K: Kas yra IAB TCF ir kodėl tai svarbu GTM? A: IAB skaidrumo ir sutikimo rėmas (TCF) v2.0 yra pramonės standartas, skirtas sutikimo signalams perduoti tarp CMP ir reklamos technologijų tiekėjų. GTM integruojasi su TCF v2.0, užtikrindamas, kad sutikimo sprendimai būtų teisingai perduoti Google paslaugoms [3].
K: Ar man reikia atskirų GTM konteinerių skirtingoms šalims? A: Ne visada. Vienas konteineris gali teikti skirtingas sutikimo patirtis, naudojant geografiškai taikomas kintamąsias ir sąlygines žymės logikas. Atskiri konteineriai yra naudingi, kai skirtingos komandos valdo skirtingas regionines nuosavybes.
K: Ką turėčiau daryti, jei žymės tiekėjas nepalaiko sutikimo režimo? A: Naudokite GTM įvykių sąlygas, kad visiškai blokuotumėte žymę, kol neįsijungs atitinkamas sutikimo įvykis. Nepriklausykite nuo tiekėjo žymės, kad ji savireguliuotų.
K: Kaip Biscotti CMP integruojasi su GTM?
A: Biscotti CMP teikia GTM natūralią integraciją, kuri automatiškai perduoda sutikimo režimo v2 signalus į duomenų sluoksnį, pašalindama poreikį rankiniu būdu rašyti gtag ir sumažindama konfigūracijos klaidų skaičių.
Išvada
Google Tag Manager valdymas laikantis sutikimo darbo srautų nėra vienkartinė konfigūracijos užduotis, tai nuolatinė operacinė disciplina. Techninė bazė yra aiški: diegti sutikimo režimą v2 su konservatyviais numatymais, naudoti sutikimo inicializavimo įvykį, kad būtų užtikrintas vykdymo tvarkos laikymasis, prijungti pajėgią CMP, tokią kaip Biscotti CMP, ir reguliariai audituoti sutikimo apžvalgos puslapį.
Veiksmingi kiti žingsniai:
- Audituokite savo dabartinį GTM konteinerį naudodami sutikimo apžvalgos puslapį, kad identifikuotumėte bet kurias žymes, kurioms trūksta sutikimo konfigūracijos
- Patikrinkite, ar naudojate sutikimo režimą v2 (ne v1), patikrinę, ar jūsų duomenų sluoksnyje yra
ad_user_datairad_personalizationparametrai - Patikrinkite, ar sutikimo inicializavimo įvykis yra pirmasis įvykis GTM peržiūros režimo vykdymo laiko juostoje
- Peržiūrėkite visas ne-Google žymes, kad rankiniu būdu blokuotumėte, kur įmontuoti sutikimo patikrinimai nėra prieinami
- Planuokite ketvirtinę sutikimo konfigūracijos peržiūrą, atsižvelgdami į bet kokius naujus žymės priedus ar reguliavimo pokyčius
- Įtraukite teisininką, kad patvirtintumėte, jog jūsų sutikimo pranešimų kalba ir teisiniai pagrindo nustatymai yra aktualūs
Organizacijos, kurios traktuoja sutikimo konfigūraciją kaip atitikties žymėjimo užduotį, susidurs su spragomis. Tie, kurie tai integruoja į savo standartinį GTM valdymo procesą, išlaikys tiek reguliacinį statusą, tiek duomenų kokybę, kai privatumo aplinka toliau vystysis.
Nuorodos
[1] support.google - https://support.google.com/tagmanager/answer/13695607?hl=en&utm_source=openai
[2] support.google - https://support.google.com/tagmanager/answer/10718549?hl=en&utm_source=openai
[3] support.google - https://support.google.com/tagmanager/answer/12329599?hl=en&utm_source=openai
[4] arxiv - https://arxiv.org/abs/2312.08806?utm_source=openai
[5] Watch - https://www.youtube.com/watch?v=A0NSEddMHl0&utm_source=openai