
Ātra atbilde: Google Tag Manager apguve atbilstošām piekrišanas darbplūsmām prasa konfigurēt Google Consent Mode v2, savienot sertificētu piekrišanas pārvaldības platformu un izmantot GTM iebūvētos piekrišanas inicializācijas trigerus, lai bloķētu tagus, līdz lietotāji piešķir atļauju. Pareizi izpildot, šī iestatīšana apmierina GDPR, CCPA un Google ES lietotāju piekrišanas politiku vienlaikus, saglabājot nozīmīgus mērījumu datus.
Galvenie secinājumi
- Consent Mode v2 ievieš divus jaunus parametrus,
ad_user_dataunad_personalization, dodot reklāmdevējiem detalizētāku kontroli, salīdzinot ar sākotnējiemad_storageunanalytics_storagesignāliem [1] - GTM piekrišanas inicializācijas triggers aktivizējas pirms visiem citiem trigeriem, nodrošinot, ka nekādi tagi netiek izpildīti, pirms piekrišanas stāvoklis ir noteikts [2]
- Tagiem ar iebūvētiem piekrišanas pārbaudījumiem tiks nosūtīti anonimizēti pings (nevis sīkdatnes), kad piekrišana tiek noraidīta, ļaujot veikt statistisko datu modelēšanu [3]
- Nepareiza piekrišanas īstenošana GTM var pakļaut organizācijas regulatīvajiem sodiem un zaudējumiem Google reklāmu personalizācijas funkcijās [1]
- GTM piekrišanas pārskata lapa ļauj masveida rediģēšanu piekrišanas iestatījumiem visā konteinerā, samazinot konfigurācijas kļūdas [2]
- Sertificēta CMP, piemēram, Biscotti CMP, var tieši integrēties ar GTM, lai automatizētu piekrišanas signālu piegādi
- Piekrišanas darbplūsmu testēšana GTM priekšskatījuma režīmā pirms publicēšanas ir neatliekama, lai atklātu nepareizi konfigurētus tagu aktivizēšanas noteikumus
- E-komercijas vietnes saskaras ar paaugstinātu risku, jo pirkumu un atkārtotās mārketinga tagi ir starp visjutīgākajiem piekrišanas tagu veidiem
Kas ir Google Tag Manager un kā tas darbojas ar piekrišanu
Google Tag Manager (GTM) ir tagu pārvaldības sistēma, kas ļauj vietņu īpašniekiem izvietot un pārvaldīt JavaScript fragmentus (tagus) bez tiešas vietnes koda modificēšanas. Piekrišanas kontekstā GTM darbojas kā izpildes slānis: tas saņem piekrišanas signālus no piekrišanas pārvaldības platformas un izmanto šos signālus, lai noteiktu, kuri tagi ir atļauti izpildīt.
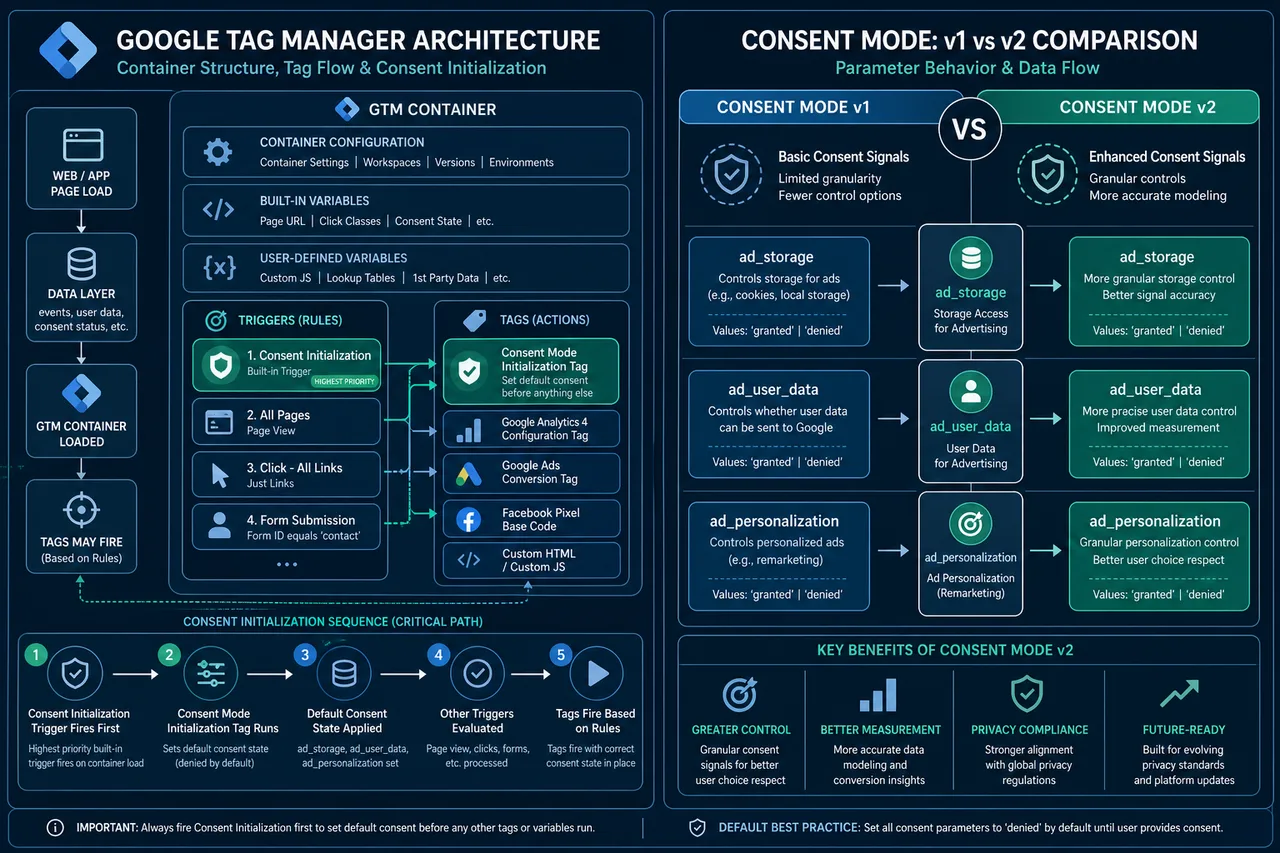
Kad lietotājs nonāk lapā, notiek šāda secība:
- GTM konteiners tiek ielādēts
- Piekrišanas inicializācijas triggers aktivizējas, nosakot sākotnējo piekrišanas stāvokli pirms jebkura cita taga izpildes [2]
- CMP baneris parādās un fiksē lietotāja izvēli
- Piekrišanas signāli tiek nosūtīti uz GTM datu slāni
- Tagiem ar piekrišanas prasībām tiek pārbaudīts pašreizējais stāvoklis, un tie tiek aktivizēti vai paliek bloķēti atbilstoši
Šī arhitektūra nozīmē, ka pats GTM nesavāc piekrišanu, tas to lasa un izpilda. CMP ir atbildīga par lietotāju preferenču fiksēšanu un uzglabāšanu.
Kāda ir atšķirība starp Consent Mode v1 un v2
Consent Mode v2 ir būtiska oriģinālā ietvara paplašināšana, un izpratne par atšķirību ir būtiska ikvienam, kurš koncentrējas uz Google Tag Manager apguvi atbilstošām piekrišanas darbplūsmām.
Consent Mode v1 aptvēra divus parametrus:
ad_storage: kontrolē reklāmas sīkdatnesanalytics_storage: kontrolē analītikas sīkdatnes
Consent Mode v2 pievieno divus papildu parametrus [1]:
ad_user_data: kontrolē, vai lietotāja dati var tikt nosūtīti uz Google reklāmas nolūkiemad_personalization: kontrolē, vai dati var tikt izmantoti personalizētai reklāmai
Praktiskā sekas ir tāda, ka reklāmdevēji, kuri īstenoja tikai v1, vairs nav pilnībā atbilstoši Google ES lietotāju piekrišanas politikai. No 2024. gada marta Google prasīja v2 pieņemšanu EEA satiksmē, lai saglabātu piekļuvi auditorijas balstītām funkcijām un konversijas modelēšanai. Vietnes, kas joprojām darbojas ar v1 konfigurācijām, būtu jāuztver kā steidzama novēršanas uzdevums, nevis kā izvēles uzlabojums.
Kā iestatīt piekrišanas režīmu Google Tag Manager
Piekrišanas režīma iestatīšana GTM ir strukturēts process. Katrs solis balstās uz iepriekšējo, un jebkura soļa izlaišana parasti rada klusās kļūdas, kuras vēlāk ir grūti diagnosticēt.
1. solis: Izvēlieties un instalējiet saderīgu CMP Izvēlieties CMP, kas dabiski atbalsta GTM integrāciju un Consent Mode v2. Biscotti CMP nodrošina GTM dabisku integrāciju, kas automātiski apstrādā piekrišanas signālu injekciju.
2. solis: Konfigurējiet piekrišanas inicializācijas triggeri
GTM izveidojiet tagu, kas nosaka noklusējuma piekrišanas stāvokļus, izmantojot gtag('consent', 'default', {...}). Piešķiriet tam piekrišanas inicializācijas triggeri, lai tas aktivizējas pirms visiem citiem [2].
3. solis: Iestatiet konservatīvus noklusējumus
Noklusējiet visus piekrišanas parametrus uz 'denied' EEA lietotājiem. Tas nodrošina, ka pirms lietotāja izvēles netiek savākti dati.
4. solis: Nosūtiet piekrišanas atjauninājumus caur datu slāni
Kad lietotājs pieņem vai noraida, CMP jānosūta gtag('consent', 'update', {...}) izsaukums. GTM to lasa un reāllaikā pielāgo tagu uzvedību.
5. solis: Pārbaudiet iebūvētos piekrišanas pārbaudījumus Google tagiem Google Ads, GA4 un Floodlight tagiem ir iebūvēti piekrišanas pārbaudījumi. Pārliecinieties, ka tie ir aktivizēti taga Papildu iestatījumos GTM [3].
6. solis: Izmantojiet piekrišanas pārskata lapu GTM piekrišanas pārskata lapa parāda katru tagu un tā piekrišanas konfigurāciju vienā skatījumā, padarot viegli identificējamas nekonfigurētas tagus un veicot masveida rediģēšanu [2].
Kā padarīt GTM atbilstošu GDPR un CCPA
Atbilstība GDPR un CCPA caur GTM prasa risināt gan tehnisko konfigurāciju, gan juridisko atbildību. GTM konfigurācija nodrošina tehnisko izpildi; juridiskās saistības prasa organizatoriskās politikas, kuras GTM vien nevar izpildīt.
GDPR (EEA lietotājiem):
- Ieviesiet Consent Mode v2 ar
'denied'noklusējumiem pirms piekrišanas saņemšanas - Nodrošiniet, ka CMP fiksē un uzglabā piekrišanu ar laika zīmēm un versiju numuriem
- Godājiet piekrišanas atsaukšanu, atkārtoti aktivizējot tagu bloķēšanu, kad lietotāji atsakās
CCPA (Kalifornijas lietotājiem):
- Nodrošiniet mehānismu "Nedodiet manu personisko informāciju"
- Kartējiet GTM tagus, kas kopīgo datus ar trešajām pusēm, uz CCPA atteikuma signālu
- Ņemiet vērā, ka CCPA darbojas uz atteikuma modeļa, atšķirībā no GDPR piekrišanas prasības
- gada pētījums, kas publicēts arXiv, identificēja konkrētas situācijas, kur GTM īstenojumi kopīgoja personiskos datus bez pietiekamas piekrišanas, uzsverot, ka nepareizi konfigurēti konteineri, nevis pats GTM, parasti ir juridiskās ekspozīcijas avots [4].
Bieži pieļautā kļūda: Globālas GDPR piekrišanas loģikas piemērošana, nevis ģeotargeting. Cietais piekrišanas slieksnis ASV lietotājiem, kur tas nav juridiski nepieciešams, rada nevajadzīgu berzi bez atbilstības ieguvuma.
Labākā piekrišanas pārvaldības platforma, lai integrētu ar GTM
Pareizā CMP GTM integrācijai ir tā, kas atbalsta Consent Mode v2, IAB caurredzamības un piekrišanas ietvaru (TCF) v2.0 un piedāvā vietēju GTM tagu vai datu slāņa integrāciju [3].
Biscotti CMP ir izstrādāta tieši GTM balstītām izvietošanām, nodrošinot automātisku piekrišanas signālu injekciju datu slānī un iepriekš izstrādātas GTM tagu veidnes. Tas novērš nepieciešamību pēc manuālas gtag skriptu rakstīšanas un samazina nepareizas konfigurācijas risku. Organizācijām, kas pārvalda vairākus GTM konteinerus dažādās domēnos, CMP ar daudzīpašumu atbalstu un centralizētu piekrišanas žurnālu ir īpaši vērtīga.
Novērtējot jebkuru CMP, pārbaudiet:
- Vietējais atbalsts visiem četriem Consent Mode v2 parametriem
- TCF v2.0 sertifikācija EEA atbilstībai
- Audita žurnāla iespējas, lai demonstrētu piekrišanas ierakstus regulētājiem
- Ģeotargeting, lai nodrošinātu dažādas piekrišanas pieredzes pēc jurisdikcijas
Kā bloķēt tagus, līdz lietotājs piekrīt GTM
Tagus var bloķēt GTM, izmantojot divus papildinošus mehānismus: iebūvētas piekrišanas pārbaudes un trigeru nosacījumus.
Iebūvētas piekrišanas pārbaudes ir pieejamas Google pašu tagiem (GA4, Google Ads konversiju izsekošana utt.). Kad tās ir aktivizētas, tags netiks izpildīts vai tiks izpildīts ierobežotā, bezsīkdatņu režīmā, pamatojoties uz pašreizējo piekrišanas stāvokli [3].
Triggeru balstīta bloķēšana attiecas uz trešo pušu tagiem, kuriem nav iebūvētas piekrišanas loģikas. Pieeja:
- Izveidojiet pielāgotu notikumu triggeri, kas aktivizējas tikai pēc konkrēta piekrišanas piešķiršanas datu slāņa notikuma
- Pievienojiet izņēmuma triggeri, kas aktivizējas lapas ielādēšanas laikā, lai noklusējuma bloķētu tagu
- Izmantojiet GTM tagu secību vai triggeru grupas, lai nodrošinātu pareizu izpildes secību
Tagiem, kuriem nekad nedrīkst izpildīties bez skaidras piekrišanas (piemēram, atkārtotā mārketinga pikseļiem vai sesiju ierakstīšanas rīkiem), triggeru balstīta bloķēšana ir uzticamāka metode, jo tā nav atkarīga no taga piegādātāja iekšējās piekrišanas īstenošanas.
Kas notiek, ja jūs neīstenojat piekrišanu Google Tag Manager
Piekrišanas īstenošanas izlaišana GTM nes sekas trīs kategorijās: regulatīvās, komerciālās un tehniskās.
Regulatīvās: GDPR sodi var sasniegt 4% no globālā gada apgrozījuma vai 20 miljonus eiro, atkarībā no tā, kurš ir augstāks. CCPA sodi tiek novērtēti par katru pārkāpumu. Pētījumi ir dokumentējuši reālas GTM izvietošanas, kas pārraidīja personiskos datus bez piekrišanas, radot skaidru juridisko ekspozīciju [4].
Komerciālās: Google prasa piekrišanas signālus EEA lietotājiem, lai aktivizētu reklāmas personalizāciju un konversijas modelēšanu. Bez Consent Mode v2 reklāmdevēji zaudē piekļuvi auditorijas mērķēšanas funkcijām un redz samazinātu atribūcijas datu kvalitāti [1].
Tehniskās: Bez piekrišanas režīma noklusējumiem tagi tiek izpildīti nekavējoties lapas ielādēšanas laikā visiem lietotājiem, tostarp tiem, kuriem šis ir aizliegts. Tas nav pelēkā zona, tas ir pārkāpums pret Google pašu ES lietotāju piekrišanas politiku [1].
"Tagi ar iebūvētiem piekrišanas pārbaudījumiem nesaglabās sīkdatnes, kad piekrišana tiek noraidīta, bet var nosūtīt anonimizētus pings, lai ļautu datu modelēšanai.", Google Tag Manager dokumentācija [3]
Vai varat izmantot Google Tag Manager bez piekrišanas banera
GTM tehniski var izvietot bez piekrišanas banera, taču to juridiski atļauts darīt tikai specifiskos, šauros apstākļos.
Piekrišanas baneris nav nepieciešams, ja:
- Vietne nesniedz pakalpojumus EEA, Lielbritānijā vai citās jurisdikcijās, kurās ir piekrišanas likumi
- Visi izvietotie tagi nesavāc personiskos datus un nenosaka nevajadzīgas sīkdatnes
- Vietne izmanto tikai stingri nepieciešamās sīkdatnes (piemēram, sesijas autentifikācijai)
Gandrīz visām vietnēm, kas darbojas ar analītikas, reklāmas vai personalizācijas tagiem, piekrišanas baneris ir juridiski nepieciešams EEA satikmei. GTM darbība bez tā, kamēr darbojas GA4 vai Google Ads tagi, ir GDPR likumīgās bāzes prasību pārkāpums.
Robu gadījums: Pilnīgi informatīva vietne bez izsekošanas tagiem un trešo pušu skriptiem var darboties ar GTM (piemēram, lai pārvaldītu strukturētos datus vai A/B testēšanu, izmantojot servera puses renderēšanu) bez piekrišanas banera, ja netiek apstrādāti personiskie dati.
Kā testēt piekrišanas darbplūsmas GTM pirms palaišanas
GTM priekšskatījuma režīms ir galvenais testēšanas rīks. Tas ļauj izstrādātājiem pārbaudīt, kuri tagi tika aktivizēti, kuri trigeri aktivizējās un kas datu slānī bija katrā brīdī, viss bez izmaiņu publicēšanas dzīvajiem lietotājiem.
Testēšanas kontrolsaraksts:
- Pārliecinieties, ka piekrišanas inicializācijas tags aktivizējas pirms visiem citiem tagiem priekšskatījuma režīma laika skalā
- Simulējiet piekrišanas noraidīšanu un pārbaudiet, ka nevajadzīgie tagi netiek aktivizēti
- Simulējiet piekrišanas piešķiršanu un pārbaudiet, ka atbilstošie tagi aktivizējas nekavējoties pēc atjauninājuma notikuma
- Pārbaudiet, ka piekrišanas stāvoklis saglabājas pārvietojoties pa lapām (ne tikai uz ielaišanas lapu)
- Izmantojiet pārlūkprogrammas izstrādātāja rīkus, lai apstiprinātu, ka pirms piekrišanas nav iestatītas sīkdatnes
- Pārliecinieties, ka visi četri Consent Mode v2 parametri ir klāt datu slāņa nospiešanā
Daudzjurisdikciju vietnēm testējiet ar VPN vai ģeosimulācijas rīku, lai apstiprinātu, ka EEA lietotāji saņem piekrišanas plūsmu, kamēr lietotāji citās reģionos saņem atbilstošu pieredzi.
Kāpēc mana piekrišanas režīma darbība Google Tag Manager nedarbojas
Visbiežākais iemesls, kāpēc piekrišanas režīms GTM nedarbojas, ir tas, ka noklusējuma piekrišanas stāvoklis tiek iestatīts pēc tam, kad citi tagi jau ir aktivizējušies. Tas notiek, kad netiek izmantots piekrišanas inicializācijas triggers vai kad CMP skripts tiek ielādēts asinkroni pēc GTM konteinera.
Diagnostikas soļi:
- Atveriet GTM priekšskatījuma režīmu un pārbaudiet tagu aktivizēšanas secību kopsavilkuma laika skalā
- Pārliecinieties, ka piekrišanas noklusējuma tags aktivizējas pozīcijā 1, pirms DOM Ready vai Window Loaded notikumiem
- Pārbaudiet datu slāni uz
gtag('consent', 'default', ...)ungtag('consent', 'update', ...)notikumiem - Pārliecinieties, ka CMP injicē piekrišanas signālus caur datu slāni, nevis caur tiešu
gtagizsaukumu, kas apiet GTM - Google tagiem pārliecinieties, ka "Aktivizēt piekrišanas pārskatu" ir atzīmēts taga Papildu iestatījumos [2]
Bieži sastopams robežu gadījums: izstrādātāji pareizi konfigurē piekrišanas režīmu darbvirsmas versijai, bet aizmirst, ka pastāv atsevišķs AMP vai mobilā tīmekļa konteiners, kuram nav piekrišanas konfigurācijas vispār.
Vai jums nepieciešams advokāts, lai iestatītu GTM piekrišanas darbplūsmas
GTM un piekrišanas režīma tehniskā konfigurācija neprasa advokātu. Tomēr juridiskās lēmumi, kas informē šo konfigurāciju, kurš juridiskais pamats attiecas, kas tiek uzskatīts par "legitīmu interesi", kā formulēt piekrišanas paziņojumus, gūst labumu no kvalificētas juridiskās pārbaudes.
Īpaši konsultējieties ar juridisko konsultantu par:
- Privātuma politikas un sīkdatņu politikas izstrādi, kas minēta piekrišanas banerī
- Noteikšanu, vai legitīma interese attiecas uz jebkurām apstrādes darbībām
- Datu apstrādes līgumu pārskatīšanu ar tagu piegādātājiem
- Novērtējot, vai konkrēti tagu veidi prasa skaidru piekrišanu saskaņā ar piemērojamo likumu
GTM konfigurācija īsteno lēmumus, ko pieņēmušas juridiskās un atbilstības komandas. Izstrādātājiem nevajadzētu vienpusēji pieņemt šos būtiskos juridiskos lēmumus.
Google Tag Manager piekrišana e-komercijas izsekošanai
E-komercijas vietnes saskaras ar viskompleksākajām piekrišanas situācijām GTM, jo pirkumu izsekošana, atkārtotais mārketings un klientu saskaņošanas tagi ir starp visdatietilpīgākajiem un juridiski jutīgākajiem.
Galvenie apsvērumi e-komercijai:
- GA4 uzlabotie e-komercijas notikumi (pirkums, pievienot grozam, sākt kases procesu) ir saistīti ar
analytics_storagepiekrišanu. Ja tā tiek noraidīta, šie notikumi netiks aktivizēti ar lietotāja identifikatoriem pievienotiem [3] - Google Ads konversiju tagi prasa gan
ad_storage, ganad_user_datapiekrišanu saskaņā ar Consent Mode v2 [1] - Klientu saskaņošanas augšupielādes prasa skaidrus piekrišanas signālus pirms lietotāja datu nosūtīšanas uz Google auditorijas saskaņošanai [3]
- Atkārtotā mārketinga tagi ir atkarīgi no
ad_personalizationpiekrišanas; bez tās lietotāji nevar tikt pievienoti atkārtotā mārketinga sarakstiem
E-komercijas operatoriem pareizas piekrišanas īstenošanas biznesa gadījums ir tiešs: bez tā konversijas modelēšana pasliktinās, atkārtotā mārketinga auditorijas sarūk, un atribūcijas dati kļūst neuzticami. Piekrišanas režīma anonimizēto pingu mehānisms daļēji kompensē noraidīto piekrišanu, ļaujot veikt statistisko modelēšanu, bet tas nav aizvietotājs faktiskai piekrišanai [3].
Cik bieži jums jāatjaunina jūsu GTM piekrišanas iestatījumi
GTM piekrišanas konfigurācijas prasa pārskatīšanu, kad notiek kāds no šiem gadījumiem:
- Google izlaiž jaunu versiju par piekrišanas režīmu vai pievieno jaunus parametrus
- Jauna privātuma regulācija stājas spēkā jurisdikcijā, kurā darbojas vietne
- Jauni tagi tiek pievienoti GTM konteineram, kas apstrādā personiskos datus
- CMP piegādātājs izlaida lielu atjauninājumu savai GTM integrācijai
- Datu aizsardzības iestāde izsniedz jaunas vadlīnijas, kas ietekmē tagu balstītu izsekošanu
Kā pamats, ceturkšņa audits GTM piekrišanas pārskata lapā ir saprātīgs minimums vietnēm ar aktīvām reklāmas un analītikas struktūrām. Augstas apmeklējumu e-komercijas vietnes vai tās, kas darbojas vairākās jurisdikcijās, būtu jāizskata biežāk.
Kāda ir soda nauda par neatbilstošu GTM īstenošanu
Sodi par neatbilstošām GTM īstenošanām tiek novērtēti saskaņā ar piemērojamo privātuma regulāciju, nevis pret GTM konkrēti. Platforma ir rīks; atbildība gulstas uz datu kontrolieri (vietnes operatoru).
GDPR: Līdz 20 miljoniem eiro vai 4% no globālā gada apgrozījuma, atkarībā no tā, kurš ir augstāks, par nopietniem pārkāpumiem. Uzraugošās iestādes ir izsniegušas sodus, kas tieši saistīti ar nelikumīgām sīkdatņu un izsekošanas īstenošanām.
CCPA/CPRA: Civiltiesiskie sodi līdz 7 500 dolāriem par katru tīšu pārkāpumu. Kalifornijas privātuma aizsardzības aģentūrai ir tiesības veikt auditus un izpildīt.
Google paša izpilde: Neatbilstība Google ES lietotāju piekrišanas politikai noved pie reklāmas personalizācijas un mērījumu funkciju zaudēšanas, kas ir būtisks komerciāls sods neatkarīgi no regulatīvās darbības [1].
ArXiv pētījums par GTM privātuma riskiem atklāja konkrētus piemērus par personisko datu pārsūtīšanu bez piekrišanas, uzsverot, ka šie nav teorētiski riski [4].
Bieži uzdotie jautājumi
J: Kas ir piekrišanas inicializācijas triggers GTM? A: Tas ir īpašs GTM triggers, kas aktivizējas pirms visiem citiem trigeriem konteinerā, nodrošinot, ka piekrišanas noklusējumi tiek iestatīti pirms jebkura taga var izpildīties. Tas ir būtiski ikvienam tagam, kas lasa vai raksta piekrišanas stāvokli [2].
J: Vai piekrišanas režīms v2 pilnībā aizstāj v1?
A: Jā. Piekrišanas režīms v2 ir pašreizējais standarts un pievieno ad_user_data un ad_personalization parametrus oriģinālajiem diviem. Vietnēm, kas joprojām izmanto v1, būtu jājaunina, lai saglabātu piekļuvi Google reklāmu funkcijām [1].
J: Vai GTM var izpildīt piekrišanu ne-Google tagiem? A: GTM var bloķēt ne-Google tagus, izmantojot trigeru nosacījumus un izņēmuma trigerus, bet šiem tagiem nav iebūvētu piekrišanas pārbaudes. Bloķēšanas loģika jākonfigurē manuāli GTM.
J: Kāda ir atšķirība starp ad_storage un ad_user_data?
A: ad_storage kontrolē, vai reklāmas sīkdatnes tiek iestatītas lietotāja ierīcē. ad_user_data kontrolē, vai lietotāja dati (piemēram, hashētas e-pasta adreses) var tikt nosūtīti uz Google serveriem reklāmas nolūkiem [1].
J: Vai GTM priekšskatījuma režīms ir pietiekams piekrišanas testēšanai? A: Priekšskatījuma režīms ir galvenais rīks, bet tam jābūt papildinātam ar pārlūkprogrammas izstrādātāja rīkiem, lai apstiprinātu, ka pirms piekrišanas nav iestatītas sīkdatnes un nav tīkla pieprasījumu, kas satur personiskos identifikatorus.
J: Vai piekrišanas noraidīšana nozīmē, ka Google nesaņem datus vispār? A: Nē. Kad piekrišana tiek noraidīta, Google tagi ar iebūvētiem piekrišanas pārbaudījumiem var joprojām nosūtīt anonimizētus, bezsīkdatņu pings uz Google serveriem. Šie pings ļauj veikt statistisko modelēšanu, bet nesatur personiskos identifikatorus [3].
J: Kas ir IAB TCF un kāpēc tas ir svarīgi GTM? A: IAB caurredzamības un piekrišanas ietvars (TCF) v2.0 ir nozares standarts piekrišanas signālu saziņai starp CMP un reklāmas tehnoloģiju piegādātājiem. GTM integrējas ar TCF v2.0, nodrošinot, ka piekrišanas lēmumi tiek pareizi nodoti Google pakalpojumiem [3].
J: Vai man nepieciešami atsevišķi GTM konteineri dažādām valstīm? A: Ne obligāti. Viens konteiners var apkalpot dažādas piekrišanas pieredzes, izmantojot ģeotargeting mainīgos un nosacījumu tagu loģiku. Atsevišķi konteineri ir noderīgi, kad dažādas komandas pārvalda dažādas reģionālās īpašības.
J: Ko man darīt, ja tagu piegādātājs neatbalsta piekrišanas režīmu? A: Izmantojiet GTM trigeru nosacījumus, lai pilnībā bloķētu tagu, līdz tiek aktivizēts atbilstošs piekrišanas notikums. Neuzticieties piegādātāja tagam, lai tas pašregulētos.
J: Kā Biscotti CMP integrējas ar GTM?
A: Biscotti CMP nodrošina GTM dabisku integrāciju, kas automātiski nospiež piekrišanas režīma v2 signālus datu slānī, novēršot nepieciešamību pēc manuālas gtag skriptu rakstīšanas un samazinot konfigurācijas kļūdas.
Secinājums
Google Tag Manager apguve atbilstošām piekrišanas darbplūsmām nav vienreizēja konfigurācijas uzdevums, tā ir nepārtraukta operatīvā disciplīna. Tehniskā bāze ir skaidra: izvietojiet Consent Mode v2 ar konservatīviem noklusējumiem, izmantojiet piekrišanas inicializācijas triggeri, lai nodrošinātu izpildes secību, savienojiet spējīgu CMP, piemēram, Biscotti CMP, un regulāri auditu piekrišanas pārskata lapu.
Rīcības nākamie soļi:
- Audita savu pašreizējo GTM konteineru, izmantojot piekrišanas pārskata lapu, lai identificētu jebkādus tagus, kuriem trūkst piekrišanas konfigurācijas
- Pārliecinieties, ka izmantojat Consent Mode v2 (nevis v1), pārbaudot
ad_user_dataunad_personalizationparametrus savā datu slānī - Apstipriniet, ka piekrišanas inicializācijas triggers ir pirmais notikums GTM priekšskatījuma režīma aktivizēšanas laika skalā
- Pārskatiet visus ne-Google tagus, lai manuāli bloķētu tos, kur iebūvētas piekrišanas pārbaudes nav pieejamas
- Plānojiet ceturkšņa piekrišanas konfigurācijas pārskatu, kas saskaņots ar jebkādām jaunām tagu pievienošanām vai regulatīvām izmaiņām
- Iesaistiet juridisko konsultantu, lai apstiprinātu, ka jūsu piekrišanas paziņojumu valoda un juridisko pamatu noteikumi ir aktuāli
Organizācijas, kas uzskata piekrišanas konfigurāciju par atbilstības atzīmi, saskarsies ar trūkumiem. Tās, kas to iekļauj savā standarta GTM pārvaldības procesā, saglabās gan regulatīvo stāvokli, gan datu kvalitāti, kamēr privātuma ainava turpina attīstīties.
Atsauces
[1] support.google - https://support.google.com/tagmanager/answer/13695607?hl=en&utm_source=openai
[2] support.google - https://support.google.com/tagmanager/answer/10718549?hl=en&utm_source=openai
[3] support.google - https://support.google.com/tagmanager/answer/12329599?hl=en&utm_source=openai
[4] arxiv - https://arxiv.org/abs/2312.08806?utm_source=openai
[5] Watch - https://www.youtube.com/watch?v=A0NSEddMHl0&utm_source=openai