Zrozum różnicę między administratorami a procesorami danych RODO, kto ponosi odpowiedzialność w przypadku naruszenia i jak określić swoją rolę. Zaktualizowane na 2026 rok.
Zasady przejrzystości artykułu 50 Aktu AI UE będą egzekwowane od sierpnia 2026 roku. Dowiedz się, co platformy technologiczne muszą ujawniać, dokumentować i wdrażać, aby być zgodne.
Dowiedz się, co sprawia, że zgoda jest prawnie ważna w 2026 roku: wyraźna, świadoma i dobrowolna. Obejmuje GDPR, zdolność, dokumentację, prawa do wycofania oraz powszechne błędy.
AVV i DPA to te same umowy wymagane przez GDPR, jedna w języku niemieckim, druga w angielskim. Dowiedz się, co muszą zawierać, kto ich potrzebuje i jakie są konsekwencje błędów.
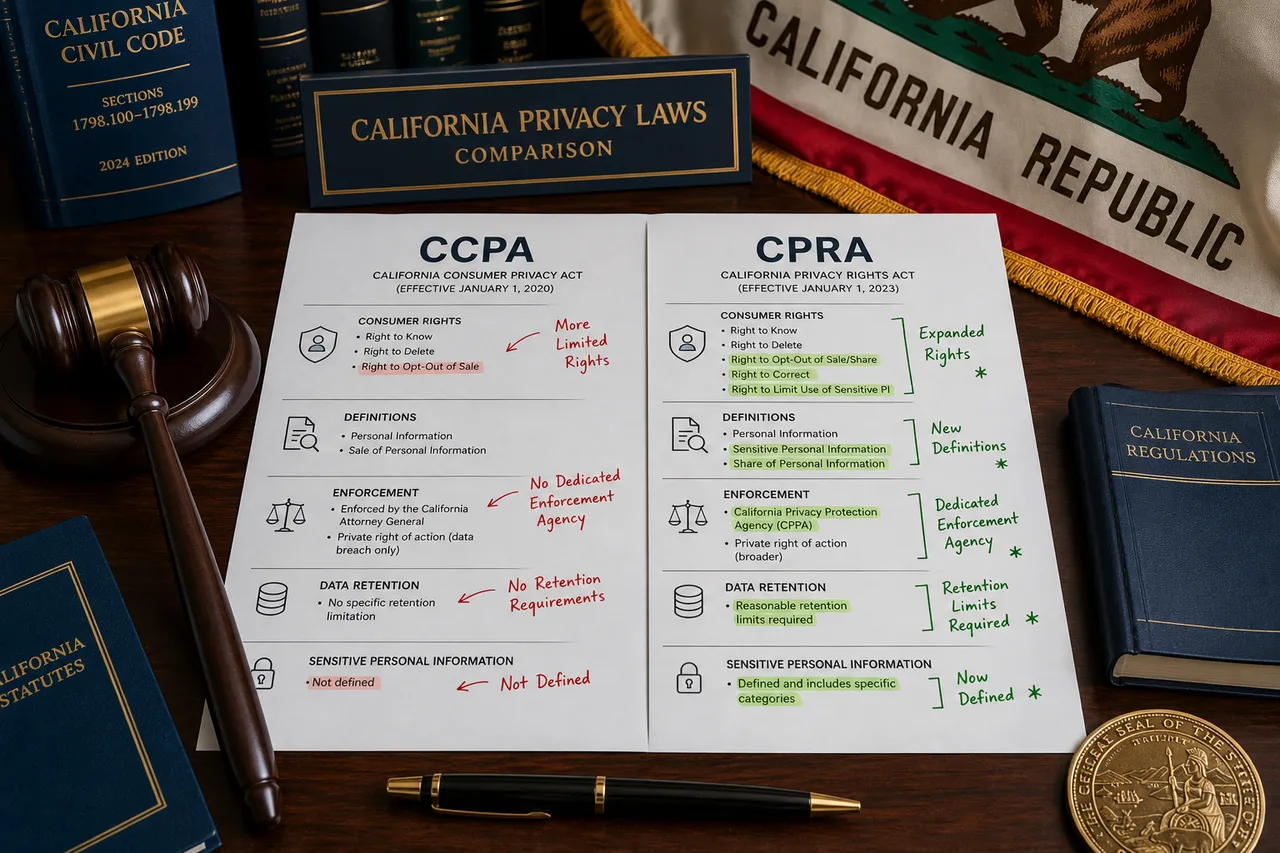
Dowiedz się, co dokładnie zmieniło się w CPRA w porównaniu do CCPA dla operatorów stron internetowych w 2026 roku, nowe prawa, kary, kategorie SPI, wymagania GPC i kroki zgodności.
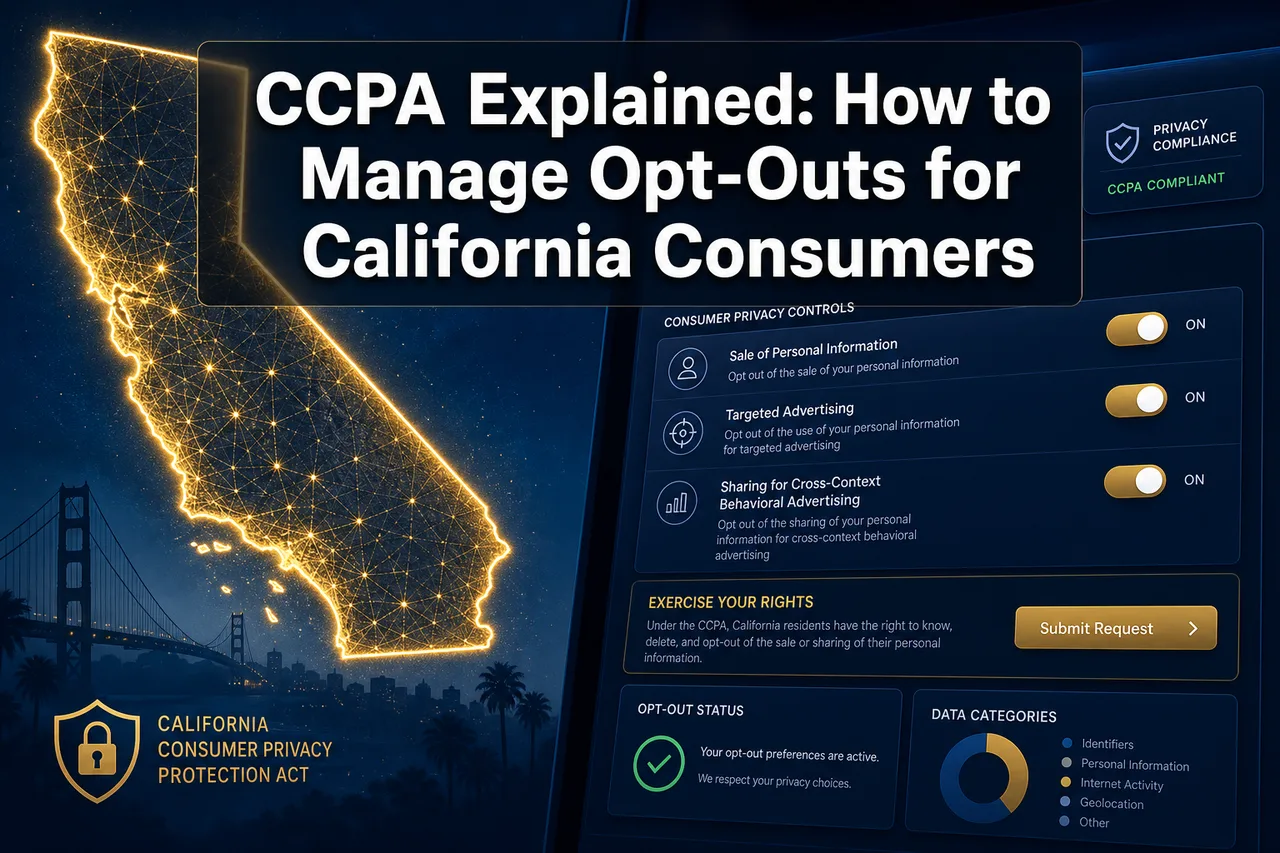
Dowiedz się, jak działają zasady rezygnacji CCPA w 2026 roku, kto musi się dostosować, jak ustawić linki "Nie sprzedawaj", honorować sygnały GPC i unikać kosztownych kar.
Dowiedz się, jak dostosować swoją stronę do zgodności z prywatnością w 2026 roku. Obejmuje GDPR, CCPA, nowe przepisy stanowe w USA, projektowanie zgody, narzędzia i ryzyko egzekwowania w jednym praktycznym przewodniku.
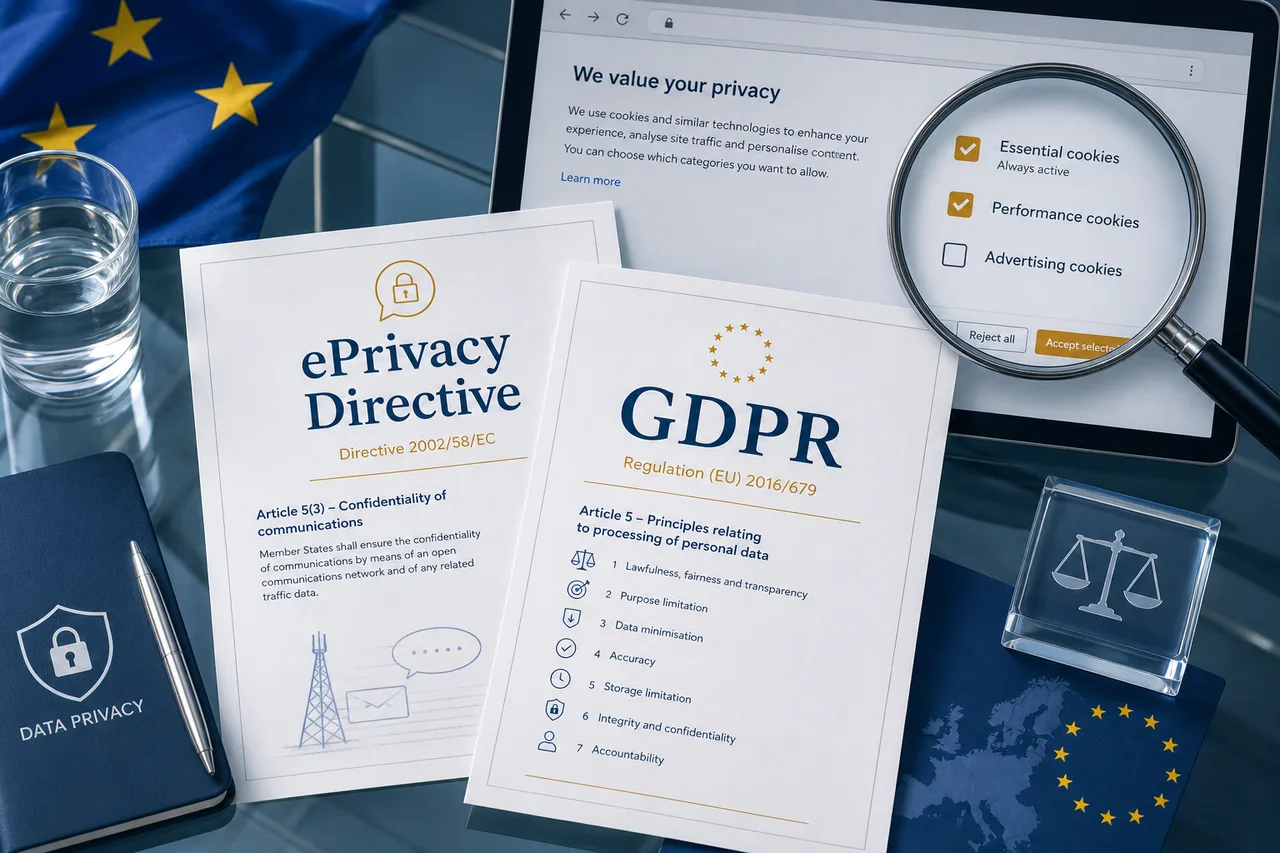
Zrozum zasady dotyczące ciasteczek dyrektywy ePrivacy i RODO w 2026 roku. Dowiedz się, jakie przepisy obowiązują, jakie zgody są wymagane i jak Pakiet Cyfrowy zmienia zgodność.
RODO dotyczy każdej firmy przetwarzającej dane mieszkańców UE, niezależnie od lokalizacji. Dowiedz się, co wywołuje zgodność, kary i jak zorganizować globalne przetwarzanie danych.
Odkryj, jak ciasteczka przeglądarki ewoluowały od inżynieryjnego rozwiązania z 1994 roku do ściśle regulowanej technologii. Poznaj zasady GDPR, CCPA, najlepsze praktyki dotyczące zgody i alternatywy dla ciasteczek w 2026 roku.