
Szybka odpowiedź: Ciemne wzorce w banerach cookie to celowe wybory projektowe, które manipulują użytkownikami, skłaniając ich do akceptacji ciasteczek śledzących, które w przeciwnym razie by odrzucili. Naruszają one GDPR i podobne przepisy dotyczące prywatności, podważając dobrowolną, świadomą zgodę. Identyfikacja i usunięcie tych wzorców wymaga uporządkowanego audytu wizualnej hierarchii banera, języka i mechanizmów rezygnacji, a następnie redesignu, który traktuje akceptację i odrzucenie jako równie dostępne opcje.
Kluczowe wnioski
- Ciemne wzorce w banerach cookie obejmują wizualną asymetrię, wstępnie zaznaczone pola, ukryte linki do rezygnacji oraz emocjonalnie manipulujący język.
- Zgodnie z GDPR, zgoda uzyskana poprzez oszukańcze wzornictwo jest prawnie nieważna, narażając organizacje na znaczne kary i działania egzekucyjne.
- Europejska Rada Ochrony Danych (EDPB) formalnie sklasyfikowała sześć typów ciemnych wzorców związanych z interfejsami zgody.
- Regulatorzy, w tym francuska CNIL, wydali formalne powiadomienia i rozpoczęli działania egzekucyjne przeciwko wydawcom korzystającym z manipulacyjnych wzorów banerów cookie [3].
- Agencja Ochrony Prywatności Kalifornii (CPPA) wymaga "symetrii w wyborze", co oznacza, że odrzucenie ciasteczek musi być tak samo łatwe, jak ich akceptacja [1].
- Zgodny baner cookie przedstawia wszystkie opcje z równą wagą wizualną, używa prostego języka i nie wymaga więcej kroków do odrzucenia niż do akceptacji.
- Audytowanie swojego banera obejmuje sprawdzenie współczynników kontrastu przycisków, stanów wstępnie zaznaczonych, liczby kroków rezygnacji oraz jasności języka.
- Narzędzia takie jak Biscotti CMP (www.biscotti-cmp.com) zostały zaprojektowane, aby pomóc właścicielom stron internetowych w budowaniu interfejsów zgody, które spełniają aktualne standardy regulacyjne.
- Ramy DPDPA w Indiach również zaczynają zajmować się ciemnymi wzorcami w projektowaniu zgody, co sygnalizuje globalną konwergencję regulacyjną [6].
- Użytkownicy mogą chronić się, korzystając z rozszerzeń przeglądarki, które blokują banery zgody lub ręcznie uzyskując dostęp do stron ustawień ciasteczek.
Czym są ciemne wzorce w banerach cookie
Ciemne wzorce w banerach cookie to celowe wybory projektowe interfejsu, które skłaniają użytkowników do wyrażenia zgody na śledzenie za pomocą ciasteczek wbrew ich rzeczywistym preferencjom. Zamiast przedstawiać neutralny wybór, te projekty wykorzystują błędy poznawcze, wizualną hierarchię i asymetrię informacji, aby wyprodukować zgodę, która w przeciwnym razie by nie istniała [2].
Termin ten został wprowadzony przez projektanta UX Harry'ego Brignulla, aby szerzej opisać manipulacyjne wzornictwo, ale regulatorzy zastosowali go później konkretnie do interfejsów zarządzania zgodą. W kontekście banera cookie, ciemnym wzorcem jest każdy element projektu, który ułatwia, przyspiesza lub bardziej wyraźnie przedstawia akceptację niż odrzucenie.
Dlaczego to ważne: Zgoda uzyskana poprzez ciemne wzorce nie jest ważną zgodą zgodnie z artykułem 7 GDPR, który wymaga, aby zgoda była dobrowolna i jednoznaczna. Baner, który oszukuje użytkowników, aby kliknęli "Akceptuj wszystko", nie spełnia tego standardu, niezależnie od tego, jak technicznie zaawansowany może być podstawowy system zarządzania zgodą [2].
Typowe przykłady ciemnych wzorców w banerach cookie
W banerach cookie pojawia się kilka powtarzających się typów ciemnych wzorców, które regulatorzy udokumentowali w wytycznych dotyczących egzekwowania.
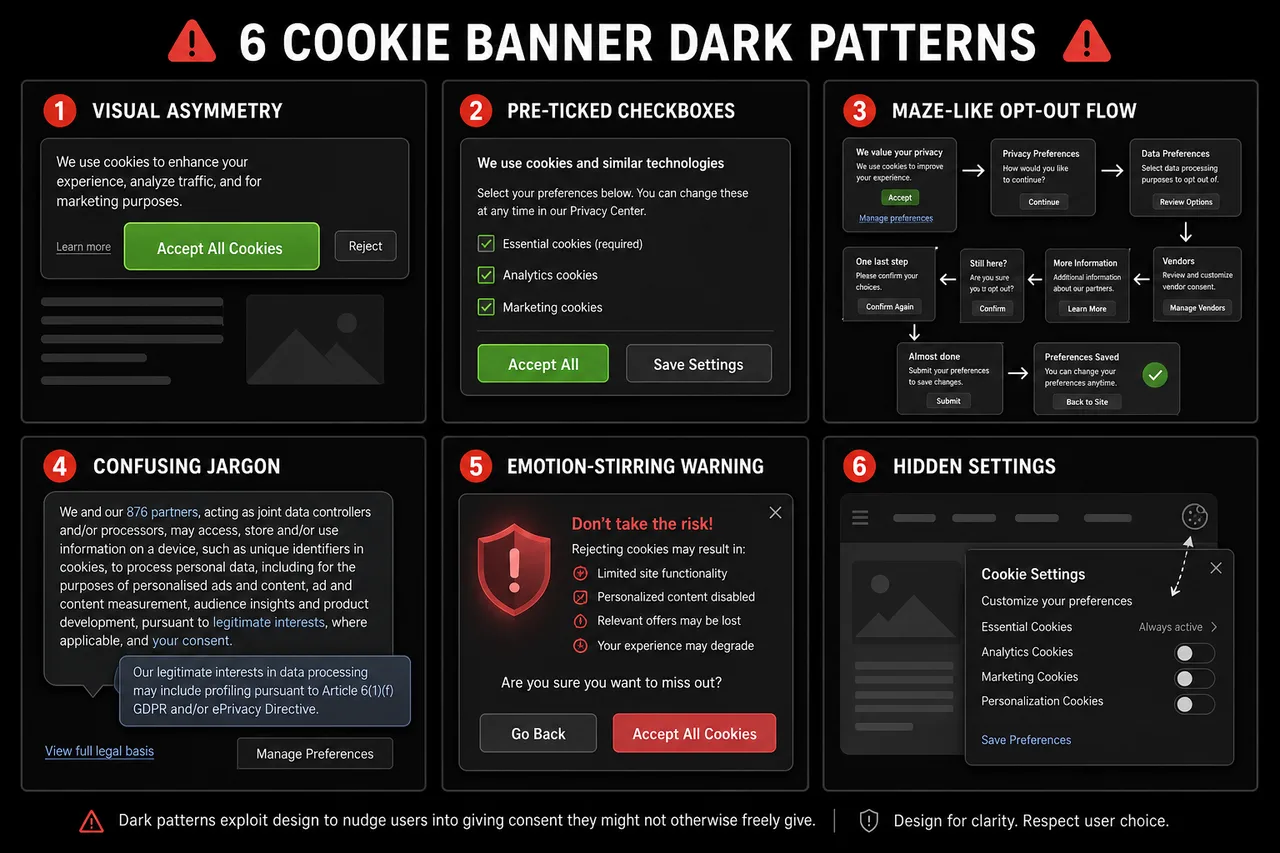
Najczęściej cytowane przykłady obejmują:
- Wizualna asymetria: Przycisk "Akceptuj wszystko" jest duży, jaskrawo kolorowy i wyraźnie umiejscowiony, podczas gdy "Odrzuć" lub "Zarządzaj preferencjami" pojawia się jako mały szary link lub tekst pomocniczy.
- Wstępnie zaznaczona zgoda: Pola wyboru dla nieistotnych kategorii ciasteczek są wstępnie zaznaczone, co wymaga od użytkowników aktywnego odznaczenia opcji zamiast aktywnego wyrażenia zgody.
- Obwinianie za odmowę: Opcje odrzucenia są oznaczone językiem wywołującym poczucie winy, takim jak "Nie, dziękuję, nie chcę lepszego doświadczenia."
- Utrudnienia (roach motel): Akceptacja ciasteczek wymaga jednego kliknięcia; wycofanie zgody wymaga przejścia przez wiele menu, często ukrytych w stronie polityki prywatności.
- Wprowadzający w błąd język: Niejasne terminy, takie jak "Zgadzam się na ciasteczka", zaciemniają, na co użytkownik faktycznie wyraża zgodę, naruszając wymóg świadomej zgody.
- Fałszywa pilność: Banery sugerują, że strona nie będzie działać, chyba że ciasteczka zostaną zaakceptowane, nawet gdy nie jest to prawda [4].
EDPB sklasyfikowała ciemne wzorce w sześć szerszych typów: przeciążanie użytkowników nadmiernymi informacjami, pomijanie istotnych kroków, wzbudzanie emocji, utrudnianie wyborów użytkowników, używanie niespójnego lub wprowadzającego w błąd języka oraz tworzenie zakłóceń interfejsu poprzez manipulację wizualną.
Co sprawia, że baner cookie jest oszukańczy, a co legitymny
Baner cookie staje się oszukańczy, gdy jego projekt systematycznie faworyzuje jeden wynik (akceptację) nad drugim (odrzucenie) za pomocą środków, które omijają racjonalne podejmowanie decyzji. Legitymna zgoda na ciasteczka, w przeciwieństwie do tego, przedstawia wybory neutralnie i zapewnia, że użytkownicy rozumieją, na co się zgadzają.
| Cechy | Oszukańczy baner | Zgodny baner |
|---|---|---|
| Waga wizualna przycisku | Akceptuj wyraźnie, Odrzuć ukryty | Równa waga wizualna dla obu |
| Stan domyślny | Nieistotne ciasteczka wstępnie zaznaczone | Wszystkie nieistotne ciasteczka odznaczone |
| Kroki do odrzucenia | Wiele kliknięć przez menu | Taka sama liczba kroków jak przy akceptacji |
| Język | Niejasny, emocjonalny lub wprowadzający w błąd | Prosty, konkretny i neutralny |
| Wycofanie zgody | Trudne do znalezienia | Tak łatwe jak początkowa zgoda |
| Kategorie ciasteczek | Zgrupowane razem | Szczegółowe, osobno wyjaśnione |
Zasada "symetrii w wyborze" CPPA jasno uchwyca tę różnicę: jeśli użytkownik może zaakceptować wszystkie ciasteczka jednym kliknięciem, musi również mieć możliwość odrzucenia wszystkich ciasteczek jednym kliknięciem [1].
Prawne konsekwencje używania ciemnych wzorców w banerach cookie
Używanie ciemnych wzorców w banerach cookie może unieważnić zgodę, wywołać kary regulacyjne i narażać organizacje na szkody reputacyjne. Ponieważ GDPR wymaga, aby zgoda była dobrowolna i jednoznaczna, każdy projekt, który manipuluje użytkownikami do akceptacji ciasteczek, produkuje zgodę, która nie ma mocy prawnej [2].
Egzekucja nie jest już teoretyczna. Francuska CNIL wydała formalne powiadomienia do wielu wydawców stron internetowych w grudniu 2024 roku za używanie manipulacyjnych wzorów banerów cookie, dając im miesiąc na dostosowanie się lub stawienie czoła sankcjom [3]. Ramy DPDPA w Indiach rozwijają podobne wymagania, odzwierciedlając globalny trend regulacyjny w kierunku traktowania oszukańczego projektowania zgody jako odrębnego naruszenia zgodności [6].
Kluczowe ryzyka prawne:
- Kary na mocy GDPR mogą wynosić do 4% rocznego obrotu globalnego lub 20 milionów euro, w zależności od tego, co jest wyższe.
- Rekordy zgody uzyskane za pomocą ciemnych wzorców nie mogą być używane jako podstawa prawna do przetwarzania danych.
- Regulatorzy mogą wymagać od organizacji usunięcia danych zebranych na podstawie nieważnej zgody.
- Szkody reputacyjne wynikające z publicznych działań egzekucyjnych mogą wpłynąć na zaufanie użytkowników i wartość marki.
Dlaczego firmy używają ciemnych wzorców w banerach cookie
Firmy używają ciemnych wzorców głównie dlatego, że wyższe wskaźniki zgody przekładają się bezpośrednio na większe adresowalne audytoria dla reklamy behawioralnej. Gdy więcej użytkowników akceptuje ciasteczka śledzące, wydawcy i reklamodawcy uzyskują dostęp do bogatszych zbiorów danych, co zwiększa przychody z reklam i precyzję targetowania.
Incentyw finansowy jest realny: wskaźniki zgody na nieistotne ciasteczka mogą się dramatycznie różnić w zależności od projektu banera. Jednak ten krótkoterminowy zysk niesie ze sobą długoterminowe ryzyko prawne i reputacyjne, które regulatorzy coraz mniej chętnie ignorują [4].
Drugim powodem jest inercja. Wiele organizacji wdraża banery cookie za pośrednictwem narzędzi zewnętrznych, nie audytując domyślnych konfiguracji, które często faworyzują maksymalną zbiór zgody zamiast zgodności z regulacjami.
Jak przeprowadzić audyt swojej strony internetowej pod kątem ciemnych wzorców
Audytowanie banera cookie pod kątem oszukańczego wzornictwa wymaga zbadania zarówno wizualnej prezentacji, jak i funkcjonalnych mechanizmów. Właściciele stron internetowych i deweloperzy mogą przeprowadzić uporządkowany przegląd bez specjalistycznych narzędzi, korzystając z listy kontrolnej.
Proces audytu krok po kroku:
- Załaduj baner w nowej sesji przeglądarki (tryb incognito, bez wcześniejszych ciasteczek) i zanotuj pierwsze wrażenie wizualne. Który przycisk przyciąga wzrok jako pierwszy?
- Sprawdź kontrast i rozmiar przycisków. Zmierz współczynnik kontrastu kolorów przycisków Akceptuj i Odrzuć. Powinny być wizualnie równoważne.
- Policz kroki do odrzucenia. Kliknij przez proces odrzucenia i policz każde wymagane działanie. Porównaj to z liczbą kroków potrzebnych do akceptacji.
- Sprawdź stany domyślne. Otwórz centrum preferencji ciasteczek i sprawdź, czy jakiekolwiek nieistotne kategorie są wstępnie zaznaczone.
- Przeczytaj język. Zidentyfikuj wszelkie emocjonalne, niejasne lub wprowadzające w błąd sformułowania. Zastąp je prostymi, konkretnymi opisami.
- Przetestuj wycofanie. Spróbuj wycofać wcześniej udzieloną zgodę. Jeśli wymaga to więcej niż dwóch kliknięć lub jest trudne do zlokalizowania, projekt jest utrudniający.
- Sprawdź renderowanie mobilne. Upewnij się, że baner wyświetla się poprawnie na małych ekranach i że wszystkie opcje pozostają dostępne bez przewijania.
Narzędzia do sprawdzenia, czy Twój baner cookie używa ciemnych wzorców
Istnieje kilka narzędzi i ram, które mogą pomóc w identyfikacji ciemnych wzorców, od automatycznych skanerów po wytyczne do ręcznego przeglądu.
- Biscotti CMP (www.biscotti-cmp.com): Platforma zarządzania zgodą zaprojektowana z myślą o zgodności z regulacjami jako podstawowej zasadzie projektowania, pomagająca właścicielom stron skonfigurować banery, które spełniają wymagania GDPR i podobne, unikając domyślnie manipulacyjnych wzorców.
- Wytyczne EDPB dotyczące ciemnych wzorców (2022): Opublikowane wytyczne Europejskiej Rady Ochrony Danych dostarczają szczegółowej taksonomii ciemnych wzorców z przykładami, służąc jako standard odniesienia do audytów ręcznych.
- Narzędzia dewelopera przeglądarki: Inspekcja DOM i CSS banera cookie może ujawnić, czy przyciski Odrzuć są wizualnie tłumione przez niższy kontrast, mniejsze rozmiary czcionek lub umiejscowienie poza głównym widokiem.
- Narzędzia badań akademickich: Badania recenzowane, w tym niedawne badania arxiv dotyczące automatycznego wykrywania ciemnych wzorców w interfejsach zgody, dostarczają metodologicznych ram, które deweloperzy mogą dostosować do audytów wewnętrznych [5].
Najbardziej niezawodny audyt łączy automatyczne skanowanie z ludzkim przeglądem, ponieważ niektóre ciemne wzorce (takie jak język obwiniający za odmowę) wymagają kontekstowego osądu, którego narzędzia automatyczne nie mogą niezawodnie zidentyfikować.
Wymagania GDPR dotyczące projektowania banerów cookie
GDPR nie określa konkretnego formatu wizualnego dla banerów cookie, ale ustala jasne wymagania funkcjonalne, które bezpośrednio ograniczają wybory projektowe. Zgoda musi być dobrowolna, konkretna, świadoma i jednoznaczna, a jej wycofanie musi być tak samo łatwe, jak jej udzielenie.
Podstawowe wymagania projektowe GDPR:
- Brak wstępnie zaznaczonych pól dla nieistotnych ciasteczek (Rozważanie 32).
- Granularna zgoda: użytkownicy muszą mieć możliwość wyrażenia zgody na niektóre kategorie ciasteczek bez zgody na wszystkie.
- Równa łatwość wycofania: mechanizm wycofania zgody musi być tak samo dostępny jak mechanizm jej udzielenia.
- Brak grupowania: zgoda na ciasteczka nie może być grupowana z akceptacją warunków korzystania z usług.
- Jasna identyfikacja administratorów danych i celów przed udzieleniem zgody.
Regulatorzy wyjaśnili, że wybory projektowe, które systematycznie faworyzują opcję "Odrzuć", stanowią naruszenie standardu "dobrowolności", nawet jeśli przycisk Odrzuć technicznie istnieje gdzieś na stronie [2].
Jak zaprojektować baner cookie, aby był zgodny i etyczny
Redesign oszukańczego banera cookie zaczyna się od zaakceptowania, że niższy wskaźnik zgody na nieistotne ciasteczka jest legitymnym wynikiem neutralnego projektu. Celem nie jest maksymalizacja akceptacji, ale uzyskanie znaczącej zgody.
Najlepsze praktyki dla przejrzystego projektowania zgody na ciasteczka:
- Użyj identycznego stylu przycisków (rozmiar, kolor, grubość czcionki) dla opcji Akceptuj i Odrzuć.
- Umieść opcje Akceptuj i Odrzuć na tym samym poziomie wizualnym, bez faworyzowania żadnej z opcji.
- Napisz opisy kategorii prostym językiem: "Używamy ciasteczek analitycznych do liczenia wizyt na stronie" zamiast "Ciasteczka poprawiające wydajność."
- Oferuj prawdziwą opcję "Odrzuć wszystko" na pierwszej warstwie banera, a nie ukrytą w panelu ustawień.
- Zapewnij granularne kontrole, aby użytkownicy mogli akceptować ciasteczka analityczne bez akceptacji ciasteczek reklamowych.
- Przechowuj rekordy zgody z znacznikami czasowymi i identyfikatorami wersji banera do celów audytu.
- Przeglądaj i ponownie uzyskuj zgodę, gdy cele ciasteczek zmieniają się istotnie.
Platformy takie jak Biscotti CMP (www.biscotti-cmp.com) są zbudowane wokół tych zasad, co ułatwia organizacjom wdrażanie banerów, które są zarówno prawnie poprawne, jak i szanujące użytkowników z automatu.
Jak użytkownicy mogą chronić się przed ciemnymi wzorcami banerów cookie
Użytkownicy napotykający oszukańcze banery cookie mają kilka praktycznych opcji ochrony swojej prywatności, nie polegając na tym, że baner sam będzie działał etycznie.
- Użyj ustawień prywatności przeglądarki do blokowania ciasteczek stron trzecich na poziomie przeglądarki, omijając baner całkowicie.
- Zainstaluj blokery banerów zgody takie jak rozszerzenia przeglądarki, które automatycznie odrzucają nieistotne ciasteczka lub ukrywają wyskakujące okna zgody.
- Uzyskaj dostęp do ustawień ciasteczek bezpośrednio poprzez nawigację do strony polityki prywatności lub strony ustawień ciasteczek, co często jest prostsze niż proces rezygnacji w banerze.
- Zgłaszaj oszukańcze banery do odpowiedniego organu ochrony danych (takiego jak ICO w Wielkiej Brytanii lub CNIL we Francji) korzystając z ich mechanizmów składania skarg online.
- Korzystaj z przeglądarek skoncentrowanych na prywatności, które stosują surowsze domyślne zasady dotyczące ciasteczek bez wymagania działania użytkownika na każdej stronie.
Ochrona na poziomie użytkownika jest praktycznym rozwiązaniem tymczasowym, ale strukturalne rozwiązanie leży po stronie właścicieli stron internetowych i regulatorów egzekwujących standardy zgodnego projektowania.
Na co regulatorzy zwracają uwagę w zgodności banerów cookie
Regulatorzy badający banery cookie koncentrują się na tym, czy projekt rzeczywiście produkuje dobrowolną, świadomą zgodę. Oceniają zarówno wizualną prezentację, jak i funkcjonalne mechanizmy przepływu zgody.
Główne punkty kontrolne regulacyjne:
- Czy opcja Odrzuć jest tak samo wyraźna i dostępna jak opcja Akceptuj?
- Czy nieistotne ciasteczka są domyślnie odznaczone?
- Czy liczba kroków do odrzucenia jest równa lub mniejsza niż liczba kroków do akceptacji?
- Czy język jest konkretny, prosty i nie manipulacyjny?
- Czy wycofanie zgody jest tak samo łatwe jak udzielenie zgody?
- Czy cele ciasteczek są opisane dokładnie i konkretnie?
Działania egzekucyjne CNIL z grudnia 2024 roku przeciwko wydawcom korzystającym z ciemnych wzorców pokazują, że regulatorzy teraz stosują te kryteria w aktywnych dochodzeniach, a nie tylko w dokumentach doradczych [3]. Organizacje działające na mocy DPDPA w Indiach powinny również spodziewać się podobnej kontroli, gdy ten framework się rozwija [6].
FAQ
Czym jest ciemny wzorzec w banerze cookie? Ciemny wzorzec w banerze cookie to celowy wybór projektowy, który manipuluje użytkownikami, skłaniając ich do akceptacji ciasteczek śledzących, które w przeciwnym razie by odrzucili, zazwyczaj poprzez wizualną asymetrię, wstępnie zaznaczone opcje lub utrudniające procesy rezygnacji [2].
Czy ciemne wzorce w banerach cookie są nielegalne? Zgodnie z GDPR, ciemne wzorce unieważniają zgodę, ponieważ naruszają wymagania dotyczące dobrowolnej i jednoznacznej zgody. Regulatorzy we Francji, Niemczech i innych jurysdykcjach UE podjęli działania egzekucyjne przeciwko organizacjom, które je stosują [3].
Czym jest zasada "symetrii w wyborze"? Zasada symetrii w wyborze, stosowana przez Agencję Ochrony Prywatności Kalifornii, wymaga, aby odrzucenie ciasteczek było tak samo proste i wyraźne jak ich akceptacja. Opcja Akceptuj jednym kliknięciem musi być równoważona przez opcję Odrzuć również jednym kliknięciem [1].
Jak mogę sprawdzić, czy mój baner cookie ma ciemne wzorce? Audytuj baner, porównując wagę wizualną przycisków Akceptuj i Odrzuć, sprawdzając, czy nieistotne ciasteczka są wstępnie zaznaczone, oraz licząc kroki wymagane do odrzucenia w porównaniu do akceptacji. Jeśli którakolwiek z tych rzeczy jest asymetryczna, prawdopodobnie obecne są ciemne wzorce.
Czy mogę użyć wstępnie zaznaczonego pola "Akceptuj wszystko" w moim banerze cookie? Nie. Rozważanie 32 GDPR wyraźnie stwierdza, że wstępnie zaznaczone pola nie stanowią ważnej zgody. Wszystkie nieistotne kategorie ciasteczek muszą być domyślnie odznaczone.
Jakie kary mogą wynikać z ciemnych wzorców w banerach cookie? Kary na mocy GDPR mogą wynosić do 4% rocznego obrotu globalnego lub 20 milionów euro, w zależności od tego, co jest wyższe. Oprócz kar, regulatorzy mogą wymagać usunięcia danych zebranych na podstawie nieważnej zgody.
Czy GDPR określa, jak powinien wyglądać baner cookie? GDPR nie nakłada obowiązku stosowania konkretnego formatu wizualnego, ale wymaga, aby zgoda była dobrowolna, konkretna, świadoma i jednoznaczna. Wybory projektowe, które podważają te wymagania, naruszają regulację, niezależnie od wizualnej prezentacji.
Czym jest Biscotti CMP? Biscotti CMP (www.biscotti-cmp.com) to platforma zarządzania zgodą zaprojektowana, aby pomóc właścicielom stron wdrażać banery cookie, które są zgodne z GDPR i innymi regulacjami dotyczącymi prywatności, z domyślnymi ustawieniami zgodnymi, które unikają oszukańczych wzorców.
Jak zgłosić oszukańczy baner cookie? Złóż skargę do swojego krajowego organu ochrony danych. We Francji jest to CNIL; w Wielkiej Brytanii ICO; w Niemczech odpowiedni stanowy DPA. Większość organów ma formularze skarg online.
Czy ciemne wzorce to tylko problem GDPR? Nie. CPPA w Kalifornii, DPDPA w Indiach i inne rozwijające się ramy konwergują na podobnych wymaganiach, co czyni unikanie ciemnych wzorców globalnym priorytetem zgodności [1][6].
Podsumowanie
Oszukańcze wzornictwo w banerach cookie nie jest szarym obszarem. Regulatorzy w całej UE, USA i poza nimi jasno dali do zrozumienia, że manipulacyjne interfejsy zgody produkują nieważną zgodę i niosą realne konsekwencje prawne. Dla właścicieli stron internetowych, deweloperów i agencji marketingowych praktyczna droga naprzód obejmuje trzy kroki: audyt istniejących banerów w odniesieniu do kryteriów przedstawionych powyżej, redesign, aby przedstawić wszystkie wybory z równą wagą wizualną i równą łatwością użycia, oraz wdrożenie ich za pośrednictwem platformy zarządzania zgodą zaprojektowanej z myślą o zgodności, a nie optymalizacji konwersji.
Argument komercyjny za ciemnymi wzorcami jest słabszy, niż się wydaje. Zgoda uzyskana poprzez manipulację jest prawnie bezwartościowa, a koszt reputacyjny działania egzekucyjnego znacznie przewyższa marginalny zysk w danych śledzących. Budowanie banera cookie, któremu użytkownicy mogą zaufać, nie jest ustępstwem wobec regulacji; to fundament dla zrównoważonych praktyk dotyczących danych.
Organizacje, które chcą działać teraz, powinny zacząć od ręcznego audytu swojego aktualnego banera, porównać go z opublikowaną taksonomią ciemnych wzorców EDPB i ocenić, czy ich platforma zarządzania zgodą, taka jak Biscotti CMP (www.biscotti-cmp.com), wspiera architekturę równych wyborów, której wymagają regulatorzy. Standard jest jasny. Narzędzia istnieją. Jedyną pozostałą zmienną jest to, czy organizacje zdecydują się je zastosować.
Źródła
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai
[2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai
[3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai
[4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai
[5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai
[6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai