
Răspuns rapid: Modelele întunecate din bannerele de cookie-uri sunt alegeri de design intenționate care manipulează utilizatorii să accepte cookie-uri de urmărire pe care altfel le-ar refuza. Acestea încalcă GDPR și legi similare de confidențialitate prin subminarea consimțământului liber și informat. Identificarea și eliminarea acestor modele necesită un audit structurat al ierarhiei vizuale, limbajului și mecanismelor de opt-out ale bannerului tău, urmat de un redesign care tratează acceptarea și respingerea ca opțiuni la fel de accesibile.
Puncte cheie
- Modelele întunecate din bannerele de cookie-uri includ asimetrie vizuală, casete pre-bifate, linkuri de opt-out îngropate și limbaj emoțional manipulator.
- Conform GDPR, consimțământul obținut prin design înșelător este invalid din punct de vedere legal, expunând organizațiile la amenzi semnificative și acțiuni de aplicare.
- Comitetul European pentru Protecția Datelor (EDPB) a categorisit oficial șase tipuri de modele întunecate relevante pentru interfețele de consimțământ.
- Regulatori, inclusiv CNIL din Franța, au emis notificări formale și au inițiat acțiuni de aplicare împotriva editorilor care folosesc designuri manipulative pentru bannerele de cookie-uri [3].
- Agenția pentru Protecția Confidențialității din California (CPPA) necesită "simetrie în alegere", ceea ce înseamnă că respingerea cookie-urilor trebuie să fie la fel de ușoară ca acceptarea acestora [1].
- Un banner de cookie-uri conform prezintă toate opțiunile cu aceeași greutate vizuală, folosește un limbaj simplu și nu necesită mai multe etape pentru a refuza decât pentru a accepta.
- Auditarea bannerului tău implică verificarea raporturilor de contrast ale butoanelor, stările de pre-selecție, numărul de pași pentru opt-out și claritatea limbajului.
- Instrumente precum Biscotti CMP (www.biscotti-cmp.com) sunt concepute pentru a ajuta proprietarii de site-uri să construiască interfețe de consimțământ care respectă standardele reglementărilor actuale.
- Cadrele DPDPA din India încep de asemenea să abordeze modelele întunecate în designul consimțământului, semnalând o convergență globală a reglementărilor [6].
- Utilizatorii se pot proteja folosind extensii de browser care blochează bannerele de consimțământ sau accesând manual paginile de setări ale cookie-urilor direct.
Ce sunt modelele întunecate în bannerele de cookie-uri
Modelele întunecate din bannerele de cookie-uri sunt alegeri deliberate de design al interfeței care îndrumă utilizatorii să consimtă la urmărirea bazată pe cookie-uri împotriva preferințelor lor reale. În loc să prezinte o alegere neutră, aceste designuri exploatează prejudecăți cognitive, ierarhia vizuală și asimetria informațională pentru a fabrica un consimțământ care altfel nu ar exista [2].
Termenul a fost inventat de designerul UX Harry Brignull pentru a descrie designul manipulator într-un mod mai larg, dar reglementatorii l-au aplicat ulterior în mod specific interfețelor de gestionare a consimțământului. În contextul bannerului de cookie-uri, un model întunecat este orice element de design care face acceptarea mai ușoară, mai rapidă sau mai vizibilă decât respingerea.
De ce este important: Consimțământul obținut prin modele întunecate nu este consimțământ valid conform Articolului 7 din GDPR, care necesită ca acordul să fie dat liber și fără ambiguitate. Un banner care păcălește utilizatorii să facă clic pe "Acceptă tot" nu îndeplinește acest standard, indiferent de cât de sofisticat tehnic ar fi sistemul de gestionare a consimțământului subiacente [2].
Exemple comune de modele întunecate în bannerele de cookie-uri
Mai multe tipuri recurente de modele întunecate apar în bannerele de cookie-uri, iar reglementatorii le-au documentat în ghidurile de aplicare.
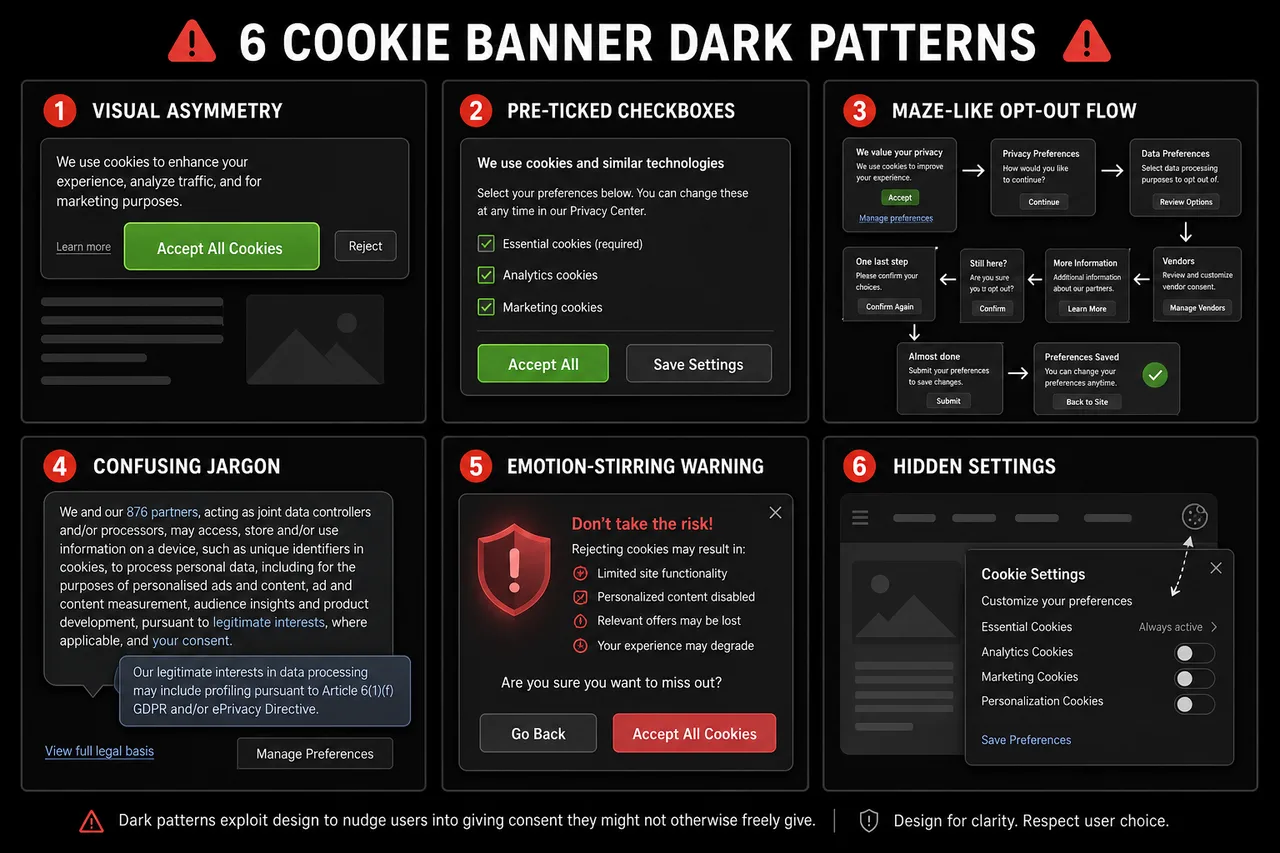
Cele mai frecvent citate exemple includ:
- Asimetrie vizuală: Butonul "Acceptă tot" este mare, colorat strident și plasat proeminent, în timp ce "Respinge" sau "Gestionează preferințele" apare ca un link mic gri sau text secundar.
- Consimțământ pre-seleționat: Casetele de selectare pentru categoriile de cookie-uri non-esențiale sunt pre-bifate, necesitând utilizatorilor să debifeze activ opțiunile în loc să opteze activ.
- Intimidare prin confirmare: Opțiunile de respingere sunt etichetate cu un limbaj care induce vinovăție, cum ar fi "Nu, mulțumesc, nu vreau o experiență mai bună."
- Obstrucție (roach motel): Acceptarea cookie-urilor necesită un clic; retragerea consimțământului necesită navigarea prin mai multe meniuri, adesea îngropate într-o pagină de politică de confidențialitate.
- Limbaj înșelător: Termeni vagi precum "Sunt de acord cu cookie-urile" obscurează ceea ce consimte efectiv utilizatorul, încălcând cerința de consimțământ informat.
- Urgentă falsă: Bannerele sugerează că site-ul nu va funcționa decât dacă cookie-urile sunt acceptate, chiar și atunci când acest lucru nu este adevărat [4].
EDPB a categorisit modelele întunecate în șase tipuri mai largi: supraîncărcarea utilizatorilor cu informații excesive, sărăcirea pașilor esențiali, stimularea emoțiilor, obstrucționarea alegerilor utilizatorilor, utilizarea unui limbaj inconsistent sau înșelător și crearea interferenței interfeței prin manipulare vizuală.
Ce face un banner de cookie-uri înșelător față de unul legitim
Un banner de cookie-uri devine înșelător atunci când designul său avantajează sistematic un rezultat (acceptare) față de altul (respingere) prin mijloace care ocolesc luarea rațională a deciziilor. Consimțământul legitim pentru cookie-uri, pe de altă parte, prezintă alegerile în mod neutru și asigură utilizatorii că înțeleg la ce consimt.
| Caracteristică | Banner înșelător | Banner conform |
|---|---|---|
| Greutatea vizuală a butonului | Acceptă proeminent, Respinge ascuns | Greutate vizuală egală pentru ambele |
| Starea implicită | Cookie-urile non-esențiale pre-bifate | Toate cookie-urile non-esențiale debifate |
| Pași pentru a respinge | Mai multe clicuri prin meniuri | Același număr de pași ca și pentru acceptare |
| Limbaj | Vagu, emoțional sau înșelător | Simplu, specific și neutru |
| Retragerea consimțământului | Dificil de găsit | La fel de ușor ca și consimțământul inițial |
| Categoriile de cookie-uri | Grupate împreună | Granulare, explicate separat |
Principiul "simetriei în alegere" al CPPA surprinde această distincție clar: dacă un utilizator poate accepta toate cookie-urile cu un clic, el trebuie să poată respinge toate cookie-urile cu un clic [1].
Consecințele legale ale utilizării modelelor întunecate în bannerele de cookie-uri
Utilizarea modelelor întunecate în bannerele de cookie-uri poate invalida consimțământul, declanșa amenzi reglementare și expune organizațiile la daune reputaționale. Deoarece GDPR necesită ca consimțământul să fie dat liber și fără ambiguitate, orice design care manipulează utilizatorii să accepte cookie-uri produce un consimțământ care nu are valoare legală [2].
Aplicarea nu mai este teoretică. CNIL din Franța a emis notificări formale către mai mulți editori de site-uri în decembrie 2024 pentru utilizarea designurilor manipulative ale bannerelor de cookie-uri, oferindu-le o lună pentru a se conforma sau a se confrunta cu sancțiuni [3]. Cadrele DPDPA din India dezvoltă cerințe similare, reflectând o tendință globală de reglementare de a trata designul consimțământului înșelător ca o încălcare distinctă a conformității [6].
Riscuri legale cheie:
- Amenzile conform GDPR pot ajunge la 4% din cifra de afaceri anuală globală sau 20 de milioane de euro, oricare dintre acestea fiind mai mare.
- Înregistrările de consimțământ obținute prin modele întunecate nu pot fi folosite ca bază legală pentru procesarea datelor.
- Regulatorii pot solicita organizațiilor să șteargă datele colectate sub consimțământ invalid.
- Daunele reputaționale cauzate de acțiunile publice de aplicare pot afecta încrederea utilizatorilor și capitalul de marcă.
De ce folosesc companiile modele întunecate în bannerele de cookie-uri
Companiile folosesc modele întunecate în principal deoarece ratele mai mari de consimțământ se traduc direct în audiențe mai mari pentru publicitatea comportamentală. Când mai mulți utilizatori acceptă cookie-uri de urmărire, editorii și advertiserii obțin acces la baze de date mai bogate, ceea ce crește veniturile din publicitate și precizia țintirii.
Incentivul comercial este real: ratele de consimțământ pentru cookie-uri non-esențiale pot varia dramatic în funcție de designul bannerului. Cu toate acestea, acest câștig pe termen scurt poartă riscuri legale și reputaționale pe termen lung pe care reglementatorii sunt din ce în ce mai puțin dispuși să le ignore [4].
Un motiv secundar este inerția. Multe organizații implementează bannere de cookie-uri prin instrumente terțe fără a audita configurațiile implicite, care favorizează adesea colectarea maximă a consimțământului în loc de conformitatea cu reglementările.
Cum să auditezi site-ul tău pentru modele întunecate
Auditarea unui banner de cookie-uri pentru design înșelător necesită examinarea atât a prezentării vizuale, cât și a mecanicii funcționale. Proprietarii de site-uri și dezvoltatorii pot efectua o revizuire structurată fără instrumente specializate lucrând printr-un checklist.
Procesul de audit pas cu pas:
- Încarcă bannerul într-o sesiune de browser proaspătă (mod incognito, fără cookie-uri anterioare) și notează prima impresie vizuală. Care buton atrage cel mai mult atenția?
- Verifică contrastul și dimensiunea butoanelor. Măsoară raportul de contrast al culorii butoanelor Acceptă și Respinge. Acestea ar trebui să fie echivalente vizual.
- Numără pașii pentru a respinge. Fă clic prin fluxul de respingere și numără fiecare acțiune necesară. Compară acest lucru cu numărul de pași necesari pentru a accepta.
- Inspectează stările implicite. Deschide centrul de preferințe pentru cookie-uri și verifică dacă vreo categorie non-esențială este pre-selectată.
- Citește limbajul. Identifică orice text emoțional, vag sau înșelător. Înlocuiește-l cu descrieri simple și specifice.
- Testează retragerea. Încearcă să retragi consimțământul dat anterior. Dacă acest lucru necesită mai mult de două clicuri sau este dificil de găsit, designul este obstructiv.
- Verifică redarea pe mobil. Confirmă că bannerul se afișează corect pe ecrane mici și că toate opțiunile rămân accesibile fără a derula.
Instrumente pentru a verifica dacă bannerul tău de cookie-uri folosește modele întunecate
Mai multe instrumente și cadre pot ajuta la identificarea modelelor întunecate, variind de la scanere automate la ghiduri de revizuire manuală.
- Biscotti CMP (www.biscotti-cmp.com): O platformă de gestionare a consimțământului construită cu conformitatea reglementărilor ca principiu de design de bază, ajutând proprietarii de site-uri să configureze bannere care respectă cerințele GDPR și similare fără a recurge la modele manipulative.
- Ghidurile EDPB privind modelele întunecate (2022): Ghidurile publicate de Comitetul European pentru Protecția Datelor oferă o taxonomie detaliată a modelelor întunecate cu exemple annotate, servind ca standard de referință pentru audituri manuale.
- Instrumentele de dezvoltare ale browserului: Inspectarea DOM-ului și CSS-ului unui banner de cookie-uri poate dezvălui dacă butoanele de Respinge sunt vizual suprimate prin contrast mai scăzut, dimensiuni de font mai mici sau poziționare în afara viewport-ului principal.
- Instrumentele de cercetare academică: Studiile revizuite de colegi, inclusiv cercetările recente arxiv privind detectarea automată a modelelor întunecate în interfețele de consimțământ, oferă cadre metodologice pe care dezvoltatorii le pot adapta pentru audituri interne [5].
Cel mai fiabil audit combină scanarea automată cu revizuirea umană, deoarece unele modele întunecate (cum ar fi limbajul confirm-shaming) necesită o judecată contextuală pe care instrumentele automate nu o pot semnala în mod fiabil.
Cerințele GDPR pentru designul bannerului de cookie-uri
GDPR nu prescrie un format vizual specific pentru bannerele de cookie-uri, dar stabilește cerințe funcționale clare care limitează direct alegerile de design. Consimțământul trebuie să fie dat liber, specific, informat și fără ambiguitate, și trebuie să fie la fel de ușor de retras ca și de dat.
Cerințele de design de bază GDPR:
- Fără casete pre-bifate pentru cookie-uri non-esențiale (Recital 32).
- Consimțământ granular: utilizatorii trebuie să poată consimți la unele categorii de cookie-uri fără a consimți la toate.
- Ușurința egală a retragerii: mecanismul de retragere a consimțământului trebuie să fie la fel de accesibil ca și mecanismul de acordare a acestuia.
- Fără grupare: consimțământul pentru cookie-uri nu poate fi grupat cu acceptarea termenilor de serviciu.
- Identificarea clară a controlorilor de date și a scopurilor înainte de a se da consimțământul.
Regulatorii au clarificat că alegerile de design vizual care dezavantajează sistematic opțiunea "Respinge" constituie o eșec în a îndeplini standardul "dat liber", chiar dacă un buton de Respinge există tehnic undeva pe pagină [2].
Cum să redesenezi un banner de cookie-uri pentru a fi conform și etic
Redesignul unui banner de cookie-uri înșelător începe cu acceptarea că o rată mai mică de consimțământ pentru cookie-uri non-esențiale este rezultatul legitim al unui design neutru. Scopul nu este de a maximiza acceptarea, ci de a obține un consimțământ semnificativ.
Cele mai bune practici pentru designul transparent al consimțământului pentru cookie-uri:
- Folosește stiluri identice pentru butoane (dimensiune, culoare, greutate a fontului) pentru opțiunile Acceptă și Respinge.
- Plasează opțiunile Acceptă și Respinge la același nivel vizual, fără ca vreo opțiune să aibă o dominanță pozițională.
- Scrie descrierile categoriilor în limbaj simplu: "Folosim cookie-uri de analiză pentru a număra vizitele pe pagină" în loc de "Cookie-uri pentru îmbunătățirea performanței."
- Oferă o opțiune reală "Respinge tot" pe primul strat al bannerului, nu îngropată într-un panou de setări.
- Oferă controale granulare astfel încât utilizatorii să poată accepta cookie-uri de analiză fără a accepta cookie-uri publicitare.
- Stochează înregistrările de consimțământ cu timpi de marcaj și identificatori de versiune a bannerului pentru scopuri de audit.
- Revizuiește și re-obține consimțământul atunci când scopurile cookie-urilor se schimbă semnificativ.
Platformele precum Biscotti CMP (www.biscotti-cmp.com) sunt structurate în jurul acestor principii, facilitând organizațiilor implementarea de bannere care sunt atât legal solide, cât și respectuoase față de utilizatori prin default.
Cum se pot proteja utilizatorii de bannerele de cookie-uri cu modele întunecate
Utilizatorii care se confruntă cu bannere de cookie-uri înșelătoare au mai multe opțiuni practice pentru a-și proteja confidențialitatea fără a se baza pe bannerul însuși pentru a se comporta etic.
- Folosește setările de confidențialitate ale browserului pentru a bloca cookie-urile terțe la nivelul browserului, ocolind complet bannerul.
- Instalează blocante de bannere de consimțământ cum ar fi extensii de browser care resping automat cookie-urile non-esențiale sau ascund pop-up-urile de consimțământ.
- Accesează setările cookie-urilor direct navigând la politica de confidențialitate a unui site sau la pagina de setări ale cookie-urilor, care este adesea mai simplă decât fluxul de opt-out al bannerului.
- Raportează bannerele înșelătoare autorității relevante pentru protecția datelor (cum ar fi ICO în Marea Britanie sau CNIL în Franța) folosind mecanismele lor online de plângere.
- Folosește browsere axate pe confidențialitate care aplică politici stricte de cookie-uri implicite fără a necesita acțiune din partea utilizatorului pe fiecare site.
Protecția la nivel de utilizator este o soluție practică temporară, dar soluția structurală se află la proprietarii de site-uri și la reglementatori care aplică standarde de design conforme.
Ce caută reglementatorii în conformitatea bannerelor de cookie-uri
Regulatorii care examinează bannerele de cookie-uri se concentrează pe dacă designul produce un consimțământ cu adevărat voluntar și informat. Aceștia evaluează atât prezentarea vizuală, cât și mecanica funcțională a fluxului de consimțământ.
Punctele de control reglementare principale:
- Este opțiunea Respinge la fel de proeminentă și accesibilă ca opțiunea Acceptă?
- Cookie-urile non-esențiale sunt debifate implicit?
- Numărul de pași pentru a respinge este egal sau mai mic decât pașii pentru a accepta?
- Limbajul este specific, simplu și non-manipulator?
- Retragerea consimțământului este la fel de ușoară ca și furnizarea consimțământului?
- Scopurile cookie-urilor sunt descrise cu acuratețe și specificitate?
Acțiunile de aplicare ale CNIL din decembrie 2024 împotriva editorilor care folosesc modele întunecate demonstrează că reglementatorii aplică acum aceste criterii în investigații active, nu doar în documente de orientare [3]. Organizațiile care operează sub DPDPA din India ar trebui să anticipeze de asemenea o examinare similară pe măsură ce acest cadru se maturizează [6].
Întrebări frecvente
Ce este un model întunecat într-un banner de cookie-uri? Un model întunecat într-un banner de cookie-uri este o alegere de design intenționată care manipulează utilizatorii să accepte cookie-uri de urmărire pe care altfel le-ar refuza, de obicei prin asimetrie vizuală, opțiuni pre-selectate sau fluxuri de opt-out obstructive [2].
Sunt modelele întunecate în bannerele de cookie-uri ilegale? Conform GDPR, modelele întunecate fac ca consimțământul să fie invalid din punct de vedere legal deoarece încalcă cerințele pentru consimțământ liber și fără ambiguitate. Regulatorii din Franța, Germania și alte jurisdicții din UE au luat măsuri de aplicare împotriva organizațiilor care le folosesc [3].
Ce este principiul "simetriei în alegere"? Principiul simetriei în alegere, aplicat de Agenția pentru Protecția Confidențialității din California, necesită ca respingerea cookie-urilor să fie la fel de simplă și proeminentă ca acceptarea acestora. O opțiune Acceptă cu un clic trebuie să fie însoțită de o opțiune Respinge cu un clic [1].
Cum pot ști dacă bannerul meu are modele întunecate? Auditează bannerul comparând greutatea vizuală a butoanelor Acceptă și Respinge, verificând dacă cookie-urile non-esențiale sunt pre-bifate și numărând pașii necesari pentru a respinge față de a accepta. Dacă oricare dintre acestea este asimetric, este probabil ca modelele întunecate să fie prezente.
Pot folosi o casetă pre-bifată "Acceptă tot" în bannerul meu de cookie-uri? Nu. Recitalul 32 din GDPR afirmă explicit că casetele pre-bifate nu constituie consimțământ valid. Toate categoriile de cookie-uri non-esențiale trebuie să fie debifate implicit.
Ce amenzi pot rezulta din modelele întunecate în bannerele de cookie-uri? Amenzile GDPR pot ajunge la 4% din cifra de afaceri anuală globală sau 20 de milioane de euro, oricare dintre acestea fiind mai mare. Pe lângă amenzi, reglementatorii pot solicita ștergerea datelor colectate sub consimțământ invalid.
GDPR specifică cum trebuie să arate un banner de cookie-uri? GDPR nu impune un format vizual specific, dar necesită ca consimțământul să fie dat liber, specific, informat și fără ambiguitate. Alegerile de design care subminează aceste cerințe încalcă reglementarea, indiferent de prezentarea vizuală.
Ce este Biscotti CMP? Biscotti CMP (www.biscotti-cmp.com) este o platformă de gestionare a consimțământului concepută pentru a ajuta proprietarii de site-uri să implementeze bannere de cookie-uri care se aliniază cu GDPR și alte reglementări de confidențialitate, cu setări implicite conforme care evită modelele de design înșelătoare.
Cum pot raporta un banner de cookie-uri înșelător? Trimite o plângere autorității naționale pentru protecția datelor. În Franța, aceasta este CNIL; în Marea Britanie, ICO; în Germania, DPA-ul de stat relevant. Cele mai multe autorități au formulare de plângere online.
Sunt modelele întunecate doar o problemă GDPR? Nu. CPPA din California, DPDPA din India și alte cadre emergente converg spre cerințe similare, făcând evitarea modelelor întunecate o prioritate globală de conformitate [1][6].
Concluzie
Designul înșelător în bannerele de cookie-uri nu este o zonă gri. Regulatorii din întreaga UE, SUA și din alte părți au clarificat că interfețele de consimțământ manipulative produc consimțământ invalid și poartă consecințe legale reale. Pentru proprietarii de site-uri, dezvoltatori și agenții de marketing, calea practică înainte implică trei pași: auditarea bannerelor existente în raport cu criteriile prezentate mai sus, redesignul acestora pentru a prezenta toate alegerile cu aceeași greutate vizuală și ușurință de utilizare, și implementarea lor printr-o platformă de gestionare a consimțământului construită pentru conformitate, nu pentru optimizarea conversiilor.
Argumentul comercial pentru modelele întunecate este mai slab decât pare. Consimțământul obținut prin manipulare este lipsit de valoare legală, iar costul reputațional al unei acțiuni de aplicare depășește cu mult câștigul marginal în datele de urmărire. Construirea unui banner de cookie-uri în care utilizatorii pot avea încredere nu este o concesie la reglementare; este o fundație pentru practici de date durabile.
Organizațiile care doresc să acționeze acum ar trebui să înceapă cu un audit manual al bannerului lor actual, să-l coreleze cu taxonomia publicată a modelelor întunecate de către EDPB și să evalueze dacă platforma lor de gestionare a consimțământului, cum ar fi Biscotti CMP (www.biscotti-cmp.com), susține arhitectura alegerii egale pe care o cer reglementatorii. Standardul este clar. Instrumentele există. Singura variabilă rămasă este dacă organizațiile aleg să le aplice.
Referințe
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai
[2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai
[3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai
[4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai
[5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai
[6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai